Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Ao criar uma política, você pode usar filtros de atribuição para atribuir uma política com base nas regras criadas. Você pode aplicar filtros de atribuição a dispositivos registrados no Intune e aplicativos gerenciados pelo Intune. Para obter uma visão geral dos filtros de atribuição, acesse Usar filtros ao atribuir seus aplicativos, políticas e perfis no Microsoft Intune.
Ao criar filtros de atribuição, há algumas recomendações de desempenho que você deve considerar.
Este artigo lista e descreve recomendações para agrupamento, direcionamento e filtragem do Intune para suas políticas e aplicativos. O objetivo é ajudá-lo a tomar decisões de arquitetura e design para implantações do Intune em ambientes grandes.
Essas recomendações de desempenho e sua implementação podem ser diferentes e dependem do seu próprio ambiente & de outros fatores, incluindo capacidade de gerenciamento e simplicidade.
Neste artigo:
- Obtenha uma visão geral dos conceitos de agrupamento e direcionamento do Intune
- Obtenha algumas recomendações de desempenho
Para obter orientação sobre grupos dinâmicos, acesse Criar regras mais simples e eficientes para grupos dinâmicos no Microsoft Entra ID.
Visão geral dos conceitos de agrupamento e direcionamento do Intune
Vamos examinar os recursos de agrupamento, direcionamento e filtragem disponíveis no Intune.
Grupos do Microsoft Entra
O Intune usa quase exclusivamente grupos do Microsoft Entra para agrupamento e direcionamento. Ao selecionar Grupos no centro de administração do Microsoft Intune, você está olhando para os grupos do Microsoft Entra.
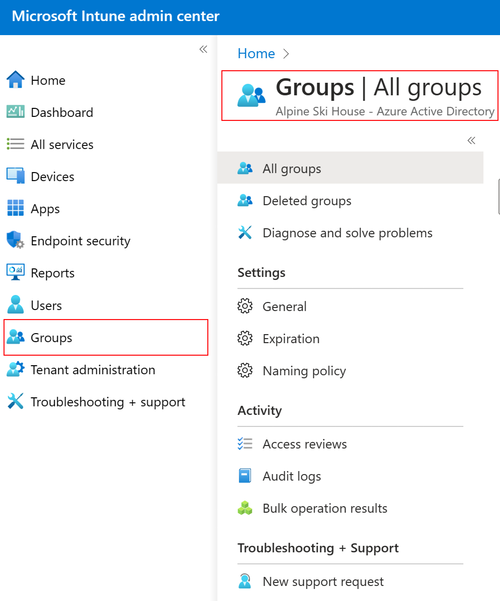
Os grupos do Microsoft Entra são uma parte importante do Intune porque esses grupos são:
- Os objetos usados para atribuir aplicativos, políticas e outras cargas de trabalho a usuários e dispositivos
- Usado para definir os dispositivos que os administradores podem exibir e gerenciar no centro de administração do Intune, como grupos de escopo no RBAC (controle de acesso baseado em função)
Grupos virtuais
As atribuições Todos os usuários e Todos os dispositivos são grupos "virtuais" do Intune. Esses grupos virtuais estão disponíveis por padrão em todos os locatários do Intune e não vêm com nenhuma sobrecarga de gerenciamento. Por exemplo, você não precisa criar ou ajustar nenhuma regra do Microsoft Entra ID para manter seus membros preenchidos.
Os grupos Todos os usuários e Todos os dispositivos também são altamente escalonáveis e otimizados, principalmente porque não precisam ser sincronizados do Microsoft Entra ID da mesma forma que outros grupos.
Filtros de atribuição
Depois que o aplicativo ou política for atribuído a um Microsoft Entra ID ou grupo virtual, você poderá usar filtros de atribuição para restringir o escopo de atribuição desses aplicativos e políticas a usuários ou grupos de dispositivos específicos.
O filtro de atribuição filtra os dispositivos de entrada (ou saída) dessa atribuição com base nas propriedades do dispositivo.
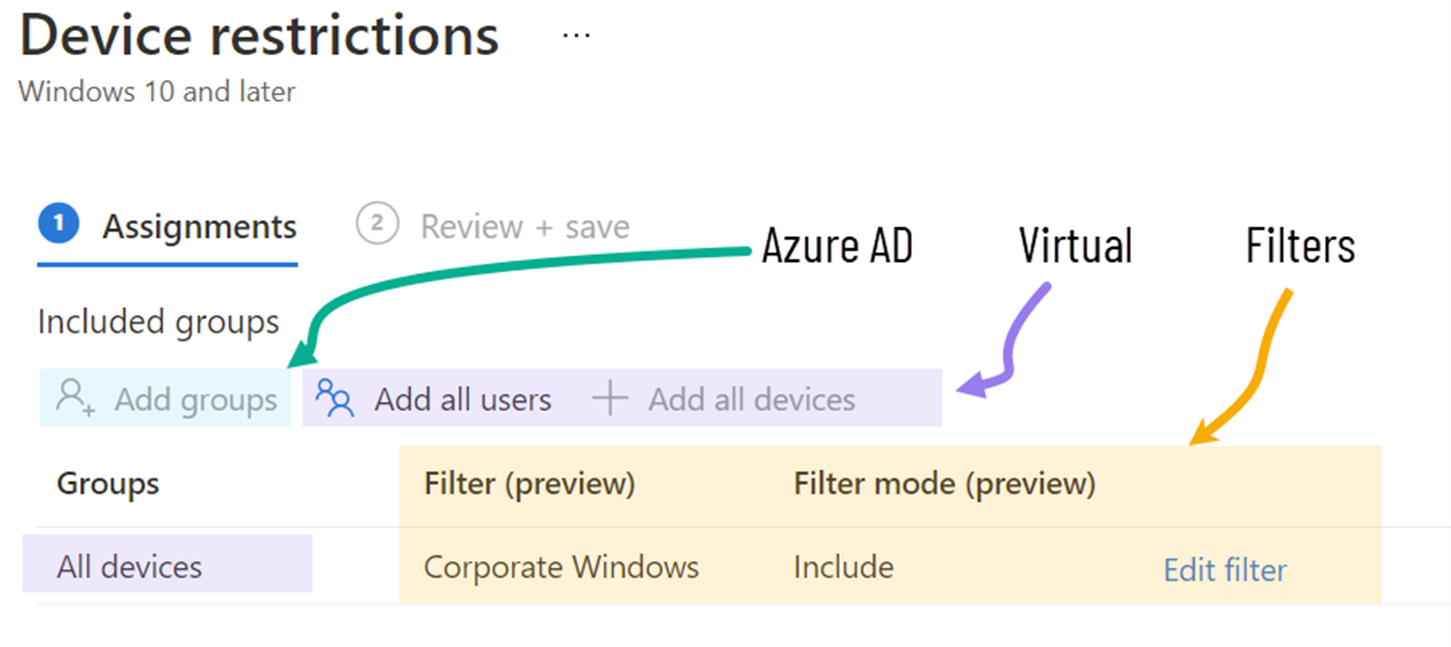
A filtragem é uma avaliação de aplicabilidade de alto desempenho e baixa latência na marcar do dispositivo sem a necessidade de pré-computar a associação ao grupo.
Recomendações de desempenho
Esta seção inclui algumas recomendações que podem melhorar o desempenho ao atribuir suas políticas no Microsoft Intune.
Essas recomendações se concentram em melhorar o desempenho e reduzir a latência na atribuição de carga de trabalho. Eles têm o maior impacto ao trabalhar em ambientes grandes do Intune, como ambientes com >100.000 dispositivos. Essas recomendações devem ser consideradas com outros aspectos de design, como capacidade de gerenciamento, facilidade de uso, administração baseada em funções e simplicidade.
Usar os grupos virtuais internos
| O que fazer | NÃO FAZER |
|---|---|
 Use os grupos virtuais Todos os usuários e Todos os dispositivos em vez de criar sua própria versão de todos os usuários/todos os dispositivos usando os grupos dinâmicos do Microsoft Entra. |
 Não crie seus próprios grupos dinâmicos "Todos os usuários" ou "Todos os dispositivos" para direcionamento de políticas e aplicativos no Intune. |
Grupos maiores demoram mais para sincronizar atualizações de associação entre o Microsoft Entra ID e o Intune. Todos os usuários e Todos os dispositivos geralmente são os maiores grupos que você tem. Se você atribuir cargas de trabalho do Intune a grandes grupos do Microsoft Entra que têm muitos usuários ou dispositivos, as listas de pendências de sincronização poderão ocorrer no ambiente do Intune. Essa lista de pendências afeta as implantações de políticas e aplicativos, que levam mais tempo para alcançar os dispositivos gerenciados.
A atualização do Microsoft Entra para o Intune normalmente ocorre em 5 minutos. Não é instantâneo. Esse tempo pode afetar as atribuições de registro. Os administradores devem registrar dispositivos após alguns minutos, não imediatamente após adicionar os usuários inscritos a um grupo.
Os grupos internos Todos os usuários e Todos os dispositivos são objetos de agrupamento somente do Intune que não existem no Microsoft Entra ID. Não há uma sincronização contínua entre o Microsoft Entra ID e o Intune. Portanto, a associação ao grupo é instantânea.
Observação
Para obter informações sobre intervalos de atualização de política Intune marcar, acesse Intune Intervalos de atualização da política.
Você também pode aplicar essa otimização a outros grupos grandes e que mudam com frequência, como "Todos os dispositivos Windows" ou "Todos os dispositivos iOS". Em vez de criar e direcionar esses grupos, use os grupos virtuais "Todos os usuários" ou "Todos os dispositivos" existentes, pois as políticas e os aplicativos do Intune têm escopo automático por plataforma.
Ao usar grupos muito grandes no Intune (mais de 100.000 membros), espere algum atraso inicial no direcionamento. Há um processo de configuração pela primeira vez que ocorre entre o Microsoft Entra ID e o Intune. A primeira sincronização completa sempre leva mais tempo do que as sincronizações incrementais subsequentes.
Reutilizar grupos
| O que fazer | NÃO FAZER |
|---|---|
|
Reutilizar os mesmos objetos de grupo para atribuir várias políticas. |
Não crie cópias duplicadas do mesmo grupo para direcionar políticas diferentes.
Não crie "Grupos de aplicativos" ou "Grupos de políticas" dedicados. |
Nos bastidores, o Intune converte os membros do grupo do Microsoft Entra em mensagens de direcionamento de atribuição para cada usuário e dispositivo. Esse processo é altamente otimizado quando os objetos do grupo são os mesmos.
Por exemplo, o agrupamento e o direcionamento do Intune funcionam melhor quando o grupo de usuários "Engenharia" é direcionado com 10 políticas. Não funciona melhor quando os usuários de engenharia são membros de 10 grupos diferentes, com cada grupo atribuído a uma política diferente.
Vimos alguns designs que não usam essas diretrizes. Por exemplo, os administradores de TI criam um grupo "Install_Edge", criam um grupo "Deploy_Edge_Config_Policy" e, em seguida, colocam os mesmos dispositivos em cada grupo, o que não é recomendado para desempenho.
Um padrão semelhante e não recomendado é a criação de "Grupos de aplicativos". Um grupo de aplicativos é quando cada aplicativo tem vários grupos do Microsoft Entra criados para ele. Por exemplo, para gerenciar o aplicativo Microsoft Edge, um administrador cria os seguintes grupos:
- Edge_Required
- Edge_Available
- Edge_Uninstall
O administrador adiciona usuários ou dispositivos individuais a esses grupos. Esses grupos de aplicativos aumentam drasticamente o número de grupos do Microsoft Entra que o Intune deve assinar e monitorar para atualizações de associação, o que é menos eficiente. O design de sincronização de grupo ineficiente afeta a rapidez com que novas atribuições são criadas e entregues aos dispositivos.
Fazer alterações incrementais no grupo
| O que fazer | NÃO FAZER |
|---|---|
|
Tenha cuidado com as alterações de aninhamento de grupos grandes no Microsoft Entra ID. |
Não faça alterações de aninhamento de grupos grandes de uma só vez. |
Uma alteração de associação a um grupo grande no Microsoft Entra ID pode gerar intermitências de alterações de direcionamento no Intune. Essas intermitências podem atrasar o direcionamento de outras atribuições em seu ambiente.
Se um conjunto de administradores gerenciar seus grupos e outro conjunto gerenciar o Microsoft Entra ID, você deverá comunicar o impacto que as alterações do Microsoft Entra ID podem ter no direcionamento do Intune.
Por exemplo, se um administrador do Microsoft Entra aninhar novos grupos grandes em um grupo existente que o Intune usa para direcionamento, o Intune começará a sincronizar todos os grupos e associações de grupo. O tempo necessário para processar todas as associações depende do número e do tamanho das alterações de grupo feitas no Microsoft Entra ID.
Essa recomendação também se aplica quando os grupos são "não aninhados". Para obter mais informações sobre grupos aninhados, acesse Gerenciar grupos do Microsoft Entra e associação a grupo.
Usar filtros de atribuição para incluir e excluir
| O que fazer | NÃO FAZER |
|---|---|
|
Use filtros de atribuição para obter a combinação correta de usuário/dispositivo para direcionamento. |
Não misture grupos de usuários e grupos de dispositivos ao usar grupos de inclusão e exclusão. |
Esta recomendação também é uma declaração de suporte. Não recomendamos nem damos suporte à criação de atribuições para grupos de usuários e à exclusão de um grupo de dispositivos dessa atribuição ou vice-versa.
Essa recomendação existe devido à característica de tempo/latência dos grupos dinâmicos. A associação a grupos excluídos não é instantânea, o que pode resultar em casos em que os dispositivos recebem incorretamente atribuições de aplicativo ou política. Para entender mais, acesse Atribuir políticas e perfis – matriz de suporte.
Em vez de exclusões mistas, recomendamos atribuir a um grupo de usuários. Em seguida, use filtros de atribuição para incluir ou excluir dinamicamente os dispositivos apropriados.
Use filtros de atribuição em vez de grupos dinâmicos para direcionamento de propriedades de dispositivo
| O que fazer | NÃO FAZER |
|---|---|
|
Use filtros para propriedades simples do dispositivo (tipo de sistema operacional, fabricante, modelo, propriedade, categoria do dispositivo). |
Não use grupos dinâmicos para propriedades simples do dispositivo quando o grupo for usado apenas pelo Intune. |
Grupos de dispositivos dinâmicos que usam regras de propriedade simples (como device.deviceOSType -eq "Windows" ou device.deviceOwnership -eq "Company") introduzem etapas de processamento adicionais sem benefício quando o grupo é consumido apenas pelo Intune. Os filtros de atribuição avaliam as mesmas propriedades no check-in da marca do dispositivo, diretamente, sem exigir avaliação de associação de grupo.
Por exemplo, em vez de criar um grupo dinâmico com a regra device.deviceOSType -eq "Windows" e atribuir uma política a esse grupo, você pode atribuir a política a Todos os dispositivos e aplicar um filtro com a regra operatingSystemSKU -eq "Windows". O resultado é o mesmo, mas o filtro é avaliado em marcar sem depender do processamento da associação ao grupo.
Considere migrar grupos de dispositivos dinâmicos para filtros de atribuição quando:
- O grupo é usado apenas para atribuições de aplicativo ou política do Intune (não para Acesso Condicional, licenciamento ou outros serviços).
- A regra de grupo usa propriedades de dispositivo que os filtros de atribuição suportam, como versão do sistema operacional, fabricante, modelo, propriedade ou categoria.
- Você deseja simplificar sua arquitetura de segmentação e reduzir as dependências na avaliação da associação ao grupo.
Observação
Os grupos dinâmicos permanecem necessários para o direcionamento de perfil do Autopilot, cenários de carga de trabalho cruzada (acesso condicional, licenciamento) e agrupamento baseado no usuário. Para obter orientação sobre grupos dinâmicos, acesse Criar regras mais simples e eficientes para grupos dinâmicos no Microsoft Entra ID.
Evitar memberOf em regras de grupo dinâmico
| O que fazer | NÃO FAZER |
|---|---|
Use comparações diretas de propriedades (-eq, -startsWith, -in) em regras de grupo dinâmico. |
Não use o memberOf operador em regras de grupo dinâmico para direcionamento do Intune. |
O memberOf operador dispara pesquisas transitivas de associação de grupo, o que adiciona complexidade de processamento significativa. Em ambientes grandes, memberOfas regras baseadas em podem causar longos tempos de avaliação e produzir resultados de associação inesperados devido à natureza recursiva da pesquisa.
Se você precisar direcionar dispositivos com base em sua associação a outro grupo, avalie se o cenário pode ser reprojetado usando uma propriedade de dispositivo direto ou um filtro de atribuição. Por exemplo, em vez de , considere se os dispositivos compartilham um atributo comum (como nome do perfil de inscrição, categoria de device.memberOf -any (group.objectId -in ['<groupId>'])dispositivo ou fabricante) que pode ser usado em uma regra ou filtro mais simples.
Observação
Para obter mais informações sobre como otimizar regras para grupos dinâmicos, consulte Otimizar a eficiência da regra.
Resumo
Ao criar e gerenciar atribuições no Intune, incorpore algumas dessas recomendações. Use grupos ou grupos virtuais e aplique filtros de atribuição para ajudar a refinar o escopo da segmentação. Lembre-se das práticas recomendadas:
- Não crie sua própria versão dos grupos "Todos os usuários" ou "Todos os dispositivos". Use os grupos virtuais do Intune, pois eles não exigem sincronização do Microsoft Entra ID quando um novo usuário ou dispositivo é adicionado ao ambiente.
- Para otimizar sua segmentação, reutilize os grupos o máximo possível.
- Tome cuidado ao fazer grandes alterações de aninhamento em grupos do Intune. O Intune precisa processar todas essas alterações e calcular alterações efetivas para todos os membros de todos os grupos afetados por essa alteração.
- O Intune não dá suporte a exclusões de grupos mistos. Portanto, use filtros de atribuição para incluir e excluir dinamicamente dispositivos, além de atribuições de grupo ou grupo virtual.
- Use filtros de atribuição em vez de grupos de dispositivos dinâmicos quando o grupo for consumido apenas pelo Intune.
- Evite
memberOfem regras de grupo dinâmico. Em vez disso, use comparações diretas de propriedades.
Para obter diretrizes sobre como escolher entre métodos de direcionamento (grupos virtuais, grupos estáticos, grupos dinâmicos, filtros de atribuição e agrupamento de tempo de registro), acesse Escolher o método de direcionamento correto no Microsoft Intune.