Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Grandes instituições acadêmicas precisam considerar como as contas para alunos, educadores e outros são criadas. Esta seção descreve como abordar a criação de contas em um grande EDU que abrange vários locatários do Microsoft Entra.
Contas somente na nuvem
É recomendável usar identidades somente na nuvem quando possível. As identidades somente na nuvem são representadas por objetos de conta de usuário criados e mantidos no Microsoft Entra ID. Com identidades somente na nuvem, todos os seus usuários, grupos e contatos são armazenados no locatário do Microsoft Entra.
As identidades somente na nuvem são melhores para organizações que não usam o AD DS (Active Directory Domain Services) para gerenciar identidades locais ou têm outras identidades locais. Seu maior benefício é sua simplicidade, pois não há ferramentas ou servidores de diretório extras necessários.
A criação de contas somente na nuvem é recomendada para organizações educacionais que:
já integraram seus aplicativos SaaS ao Microsoft Entra ID.
não dependa do AD DS local para gerenciar identidades.
gostaria de usar o School Sincronização de Dados (SDS) para criar novas identidades somente na nuvem com base em seus SIS (sistemas de informações do aluno) online.
Contas híbridas
As identidades híbridas são representadas por objetos de usuário criados em um AD DS local e, em seguida, sincronizados com um locatário do Microsoft Entra. Essas contas criam uma identidade de usuário comum para autenticação e autorização. As contas híbridas são comumente usadas quando os usuários precisam de acesso a uma mistura de aplicativos locais e na nuvem.
As identidades híbridas são melhores para organizações que usam o AD DS. Seu maior benefício é que ele permite que os usuários usem as mesmas credenciais ao acessar recursos locais ou baseados em nuvem.
Criar e manter contas híbridas é mais complexo do que gerenciar contas somente na nuvem e só é recomendado para organizações educacionais que:
precisa de acesso a recursos locais e baseados em nuvem.
criar e gerenciar contas de usuário usando o AD DS ou outro provedor de identidade.
Como se inscrever
Na maioria dos países/regiões, não há ações administrativas que sua instituição precise tomar para inscrever usuários. Você pode comunicar a disponibilidade do Office 365 A1 ou do Office 365 A1 Plus aos seus alunos, docentes e funcionários usando o conteúdo do kit de ferramentas de Marketing Universitário do Office 365. O kit de ferramentas contém modelos de email, cartazes, banners da web e muito mais para ajudar você a aumentar a conscientização entre alunos, professores e funcionários. Contate o representante da Microsoft com perguntas específicas sobre as etapas que sua escola deve realizar.
Criando contas do Microsoft 365 A1
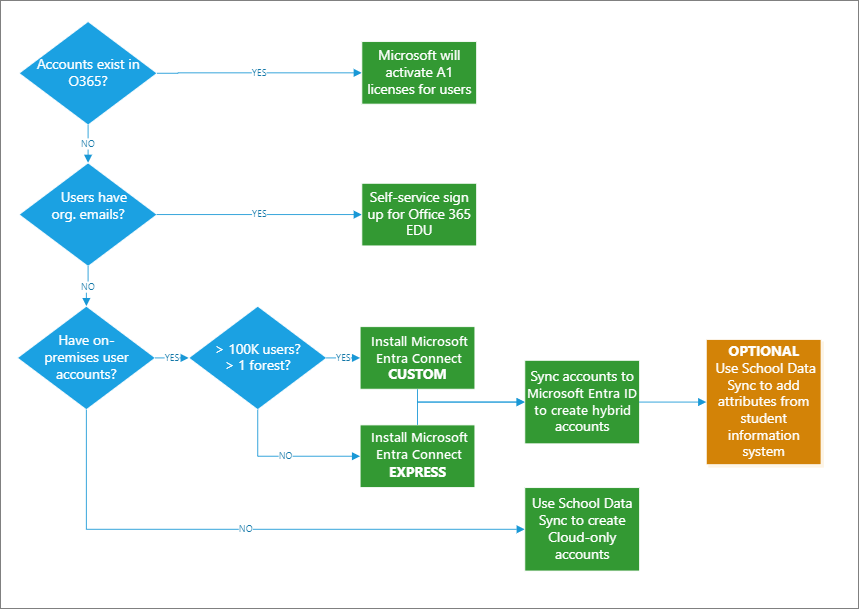
Há várias maneiras de criar contas do Office 365 para os usuários. A forma como você cria as contas depende do seu estado atual.
Quando as contas do Office 365 já existem
Se a sua escola tiver um ambiente do Office 365 existente no qual alunos, docentes ou funcionários já tenham uma conta corporativa ou de estudante, a Microsoft ativará e atribuirá automaticamente licenças do Office 365 EDU A1 às contas existentes. Após a ativação, os usuários serão notificados automaticamente sobre os serviços adicionais disponíveis, incluindo a capacidade de baixar o Office 365 ProPlus, se aplicável. Se o usuário já tiver uma conta do Office 365 A1 Plus ou qualquer outra licença do Office 365 ProPlus atribuída por meio de sua escola, ele será redirecionado para entrar com suas credenciais existentes e receber uma notificação que inclui um prompt Instalar agora.
Quando os usuários têm contas locais
A sincronização para contas híbridas é um processo de duas etapas que envolve dois componentes: o Microsoft Entra Connect e o School Sincronização de Dados.
O Microsoft Entra Connect é a ferramenta da Microsoft usada para sincronizar usuários, grupos e outros objetos do Active Directory local com o Microsoft Entra ID. Ele é executado em um servidor local, verifica se há alterações no AD DS e encaminha essas alterações para o Microsoft Entra ID. O Microsoft Entra Connect também oferece a capacidade de filtrar quais contas são sincronizadas e se deseja autenticar usuários usando PHS (sincronização de hash de senha),PTA (autenticação de passagem) ou federação por meio de federação.
Observação
Recomendamos o Microsoft Entra Connect com PHS para autenticação porque é a maneira mais simples de contas híbridas se autenticarem com o Microsoft Entra ID. Você só precisa gerenciar um servidor e obter logon único contínuo e autenticação multifator na nuvem. Alguns recursos premium do Microsoft Entra ID, como o Identity Protection e o Microsoft Entra Domain Services, exigem a sincronização de hash da senha, independentemente do método de autenticação escolhido.
O Microsoft Entra Connect tem dois tipos de instalação para instalação: Expressa e Personalizada. Expresso é o mais comum e foi projetado para fornecer uma configuração que funciona para a maioria dos cenários de clientes. A instalação expressa pressupõe que você tenha uma única floresta com menos de 100.000 objetos no Active Directory local. O PHS é habilitado automaticamente com esta opção.
Se você tiver mais de 100.000 objetos ou várias florestas, use uma instalação personalizada do Microsoft Entra Connect. Use também uma instalação personalizada se você planeja usar federação ou PTA para autenticação de usuário.
Para obter mais informações, consulte Selecionar o tipo de instalação a ser usado para o Microsoft Entra Connect.
O School Sincronização de Dados (SDS) é um serviço gratuito no Microsoft 365 Education que lê os dados do Sistema de Informações do Aluno (SIS) de uma escola. Ela cria
Teams para Educação. O SDS permite a criação automática de Equipe de Classe com base em Grupos e Escala do O365 criados pelo SDS.
Blocos de Anotações de Classe do OneNote. O SDS permite o provisionamento automatizado do Bloco de Anotações de Classe do OneNote no Teams para Educação. Quando habilitado, cada Bloco de Anotações de Classe tem seções criadas e permissões definidas com base nos dados de lista de classe SDS importados durante a sincronização.
Exchange Online e SharePoint. O SDS cria Grupos do Office 365 para mensagens online, compartilhamento de arquivos e colaboração.
Intune para Educação. O SDS cria grupos de segurança baseados em escolas para política de dispositivo granular e também pode fornecer licenciamento em massa automatizado do Intune para Educação para todos os alunos e professores sincronizados.
Aplicativos SaaS. O SDS integra-se com vários aplicativos na Microsoft Store e permite a integração de aplicativos Rostering e logon único (SSO).
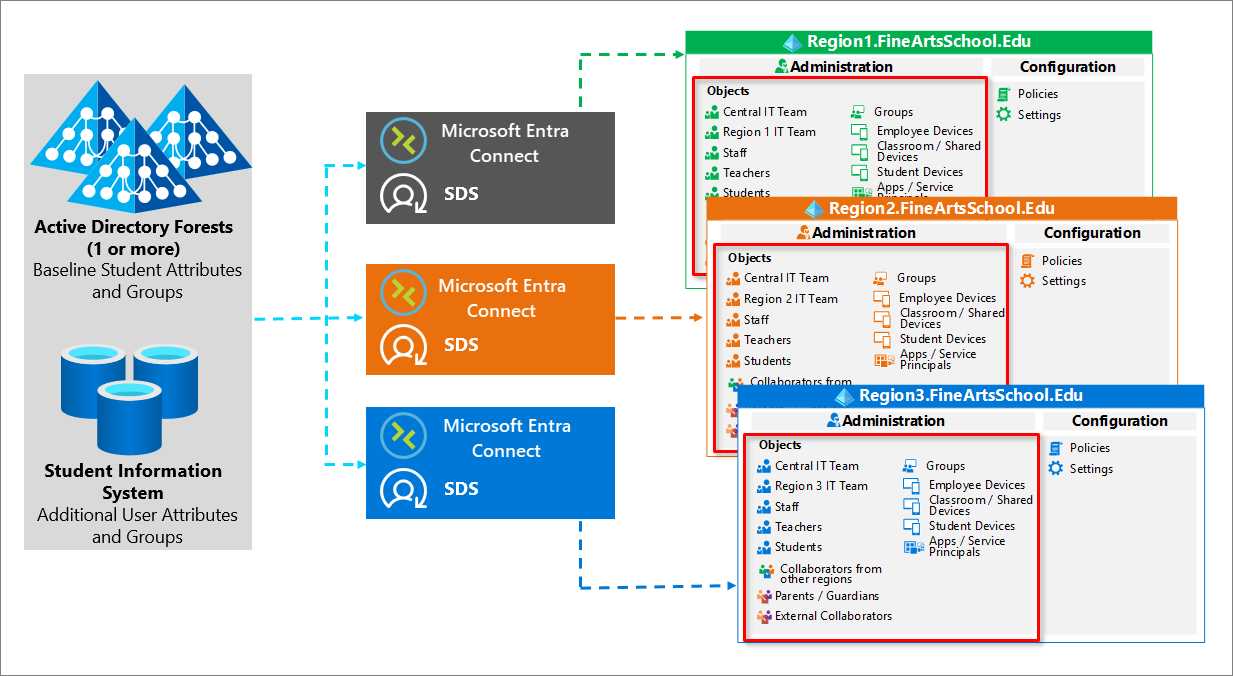
O SDS geralmente é implantado junto com o Active Directory local e o Microsoft Entra Connect. Você pode usar o Microsoft Entra Connect para criar usuários e grupos no local e, em seguida, usar o SDS para sincronizar atributos adicionais de alunos e professores do SIS com os objetos de conta criados pelo Microsoft Entra Connect.
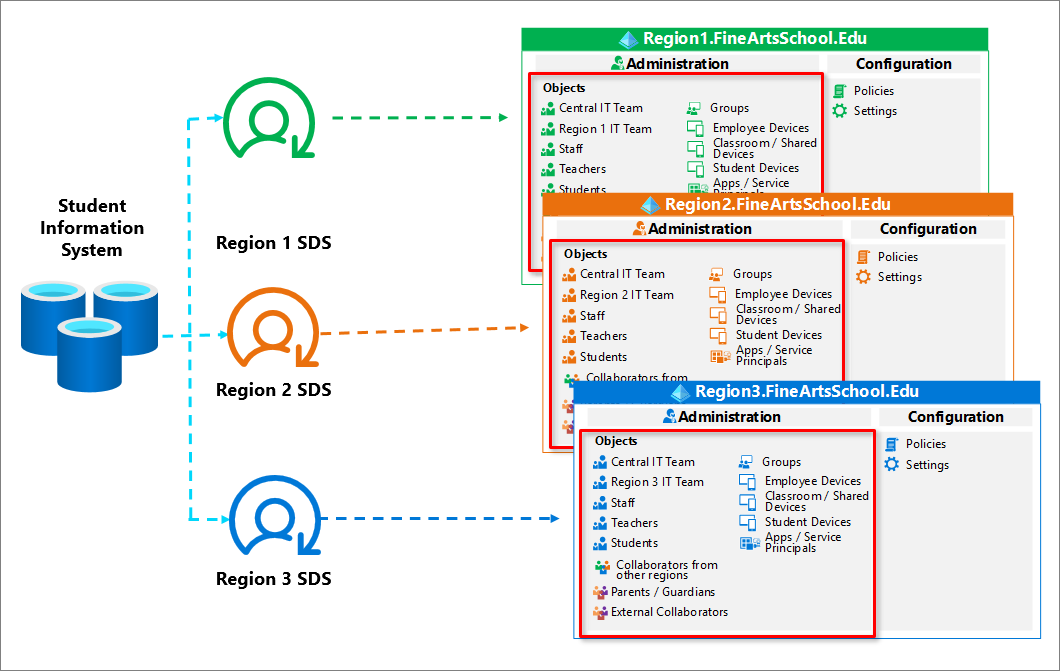
O Microsoft Entra Connect e o SDS nunca entrarão em conflito, pois o SDS não sincronizará nem substituirá nenhum atributo gerenciado pelo Microsoft Entra Connect. Você também pode criar e usar SDS. Em vez de usar o Microsoft Entra Connect, você pode usar o SDS para sincronizar e criar usuários diretamente do seu SIS.
Para obter mais informações, consulte Sincronizar seu SIS usando o School Sincronização de Dados (SDS).
Sincronizando contas do AD local para locatários do Microsoft Entra
Sincronizar contas com locatários do Azure com SDS e SIS
Criar novas contas em massa
Em ambientes híbridos com o Active Directory local existente, use um script do PowerShell e um arquivo CSV para criar usuários em massa. Depois de criadas, os administradores podem sincronizar as contas com o Microsoft Entra ID usando o Microsoft Entra Connect.
Em ambientes somente na nuvem, exporte ou crie arquivos CSV para o School Sincronização de Dados a partir dos dados do SIS, configure um perfil de sincronização e carregue os CSVs no SDS para criar novas contas do Microsoft Entra somente na nuvem em massa.
Desafios e limitações
Embora grandes EDUs se beneficiem de uma arquitetura multilocatário baseada em região, ela pode apresentar alguns desafios para os usuários que você deve conhecer, incluindo:
Cada locatário deve ter seu próprio namespace. Por exemplo, region1.fineartsschool.edu.
- Os usuários precisam estar cientes de seu sufixo regional, por exemplo, @ region1.fineartsschool.edu.
Os usuários não poderão colaborar entre locatários usando o SharePoint, o OneDrive e o Microsoft Teams, a menos que estejam habilitados e configurados por um administrador.
MFA multilocatário
- Os usuários devem se registrar para MFA em cada locatário.
- Os controles de estado do dispositivo (por exemplo, compatíveis) não podem ser aplicados entre locatários.
Licenciamento
As licenças só devem ser atribuídas aos usuários quando eles forem necessários para acessar um serviço como o Exchange Online ou o SharePoint que exija uma licença.
O licenciamento baseado em grupo é recomendado para grandes organizações EDU que têm:
Assinatura paga ou de avaliação do Microsoft Entra ID P1 e superior
Edição paga ou de avaliação do Office 365 Enterprise E3, Office 365 A3, Office 365 GCC G3, Office 365 E3 para GCCH ou Office 365 E3 para DOD.
As licenças são atribuídas a todos os membros de um grupo e, quando novos membros são adicionados ao grupo, eles também recebem as licenças apropriadas.
Se você não tiver uma das licenças necessárias para o licenciamento baseado em grupo, poderá usar o PowerShell para atribuir licenças, conforme descrito em Atribuir licenças do Microsoft 365 a contas de usuário com o PowerShell.
Outra opção é usar o Centro de administração do Microsoft 365 para atribuir licenças manualmente aos usuários. A atribuição manual não é recomendada para grandes organizações.