Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
A configuração no Microsoft Entra ID é feita em cada locatário. As definições de configuração controlam suas políticas de segurança e acesso. Documente suas políticas de segurança e acesso para garantir a consistência entre locatários, quando aplicável.
Consistência de configuração entre locatários
Em um grande ambiente educacional em que você tem uma equipe de administração central, garantir que a maioria das configurações seja consistente entre os locatários:
Simplifique o gerenciamento e torne sua equipe de TI central mais eficiente.
Facilite a identificação e a solução de problemas.
Facilite o desenvolvimento, o teste e a implantação de software entre locatários.
Torne a experiência do usuário entre locatários mais consistente e intuitiva.
Facilite o processo de migração de usuários de um locatário para outro.
Crie políticas nas quais as configurações de locatário são padrão e gerenciadas por sua equipe de TI central e que podem ser ajustadas pela equipe de TI específica do locatário. Algumas áreas em que uma equipe de administração específica do locatário pode precisar ter flexibilidade incluem:
Permitir que parceiros externos acessem o locatário. Embora sua organização possa ter uma política que permita o acesso apenas de outros locatários, uma região específica pode precisar de um fornecedor específico da região para a lista de permissões de colaboração B2B do Microsoft Entra.
Ajustar as políticas de acesso necessárias, por exemplo, exigir que os dispositivos gerenciados atendam aos requisitos de segurança específicos do locatário ou da região ou para levar em conta a disponibilidade de dispositivos gerenciados.
Testar novos recursos, por exemplo, uma região testando o MyStaff para permitir que o diretor de uma escola cubra certas tarefas de TI para a equipe dessa escola.
Configurar identidades externas
As identidades externas representam usuários de fora de um locatário do Microsoft Entra, como usuários de outros locatários na organização EDU. Em uma grande organização EDU que abrange vários locatários, você pode usar a colaboração B2B (entre empresas) do Microsoft Entra para fornecer acesso entre esses locatários. O B2B do Microsoft Entra permite que você compartilhe com segurança os aplicativos e serviços da sua organização com convidados de outra organização, mantendo o controle sobre seus próprios dados.
Controlar a colaboração externa
As configurações de colaboração externa permitem ativar ou desativar convites de convidados para diferentes tipos de usuários em sua organização. Você também pode delegar convites a usuários individuais atribuindo funções que lhes permitem convidar convidados. As configurações de colaboração externa são gerenciadas no centro de administração do Microsoft Entra em Microsoft Entra ID.
Permitir que os convidados apareçam na Lista de Endereços Global
Você pode exibir convidados (usuários externos) em sua Lista de Endereços Global (GAL) ao:
Convidando usuários como convidados usando o Microsoft Entra B2B (recomendado)
Usando a sincronização GAL (não recomendado)
Observação
A sincronização GAL não cria contas de usuário. Em vez disso, cada contato criado é um objeto que é contado em relação ao seu limite de objetos no locatário.
Políticas de segurança e acesso
Gerenciar a segurança pode ser difícil com ataques relacionados à identidade sendo tão prevalentes. Os padrões de segurança e as políticas de acesso facilitam a proteção da sua organização contra ataques como pulverização de senha, repetição e phishing.
Padrões de segurança
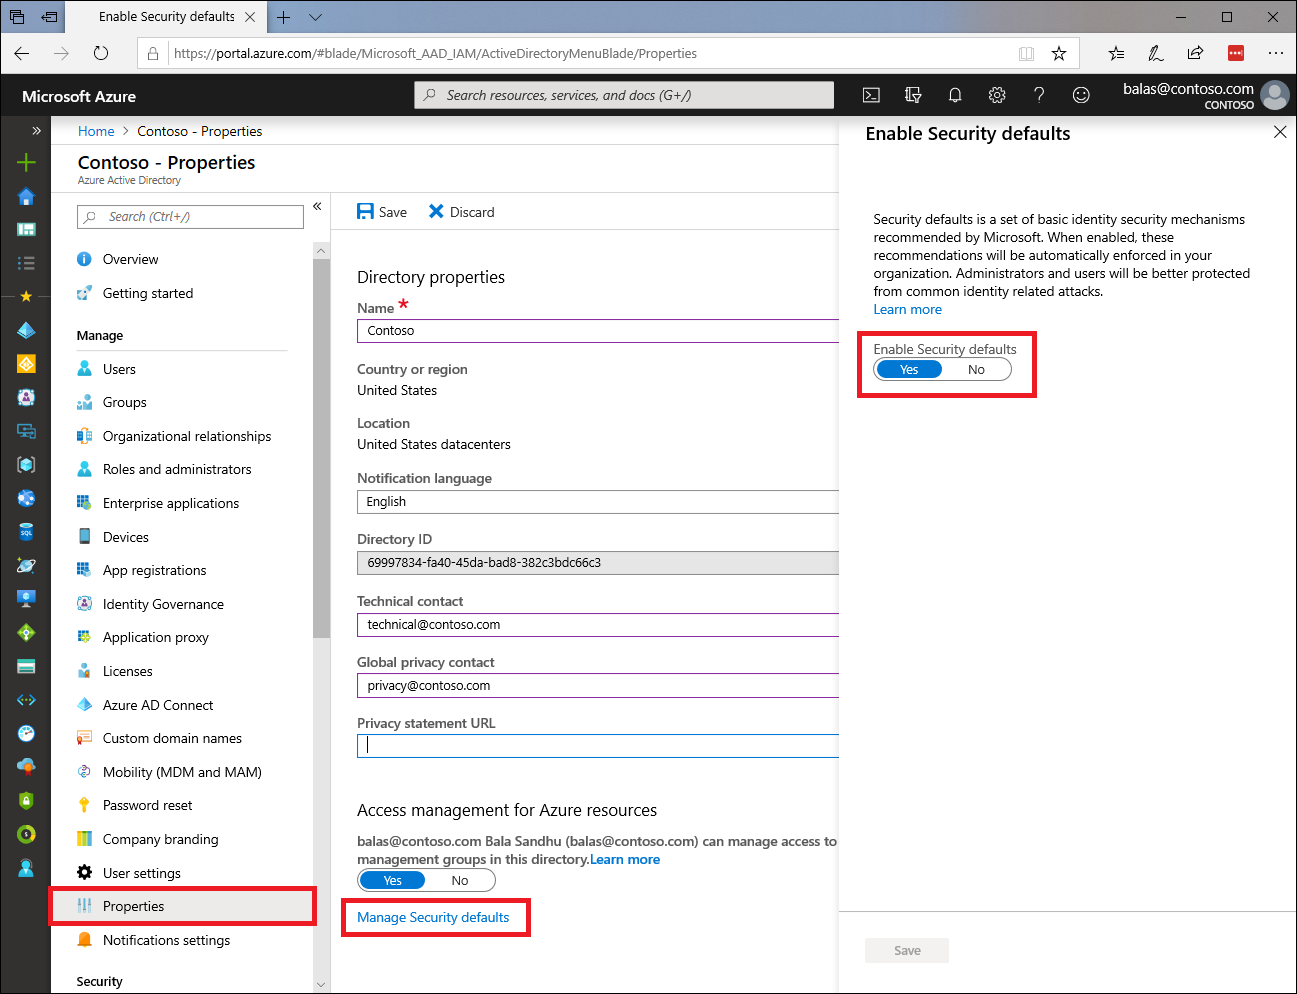
Os Padrões de Segurança fornecem configurações seguras que gerenciamos em nome de sua organização para mantê-lo seguro até que você esteja pronto para gerenciar sua própria história de segurança de identidade. Quando os padrões de segurança estiverem habilitados, poderemos ajudar você a proteger sua organização com as seguintes configurações de política pré-configuradas:
Exigir que todos os usuários se registrem para a Autenticação Multifator do Azure
Exigir que os administradores executem a autenticação multifator
Bloqueio de protocolos de autenticação herdados
Exigir que os usuários executem a autenticação multifator quando necessário
Proteção de atividades privilegiadas, como o acesso ao portal do Azure
Habilitar os padrões de segurança é recomendado se sua organização deseja aumentar sua postura de segurança agora e você não configurou uma segurança robusta. Se você for uma organização com licenças P1 ou P2 do Microsoft Entra ID e estiver usando políticas de Acesso Condicional para impor políticas organizacionais, os padrões de segurança provavelmente não são adequados para você.
Habilite os padrões de segurança no portal do Azure, conforme mostrado na imagem a seguir.
Dispositivos gerenciados para TI e equipe
Para proteger os recursos em seu locatário, evite o acesso por dispositivos com níveis de proteção desconhecidos. Implemente uma solução de gerenciamento de dispositivos para que os usuários só possam acessar recursos usando um dispositivo gerenciado pela organização.
No Microsoft Entra ID, um requisito mínimo para que um dispositivo seja considerado gerenciado é quando ele é registrado no Microsoft Entra ID. Os administradores podem optar por implementar os seguintes tipos de gerenciamento de dispositivos no Microsoft Entra ID:
Domínio híbrido ingressado. Dispositivos que pertencem à organização e ingressaram no Active Directory local e no Microsoft Entra ID. Normalmente, um dispositivo adquirido e gerenciado por uma organização e gerenciado pelo System Center Gerenciador de Configurações.
Domínio do Microsoft Entra ingressado. Dispositivos que pertencem à organização e que ingressaram no locatário do Microsoft Entra da organização. Normalmente, um dispositivo comprado e gerenciado por uma organização, ingressado no Microsoft Entra ID e gerenciado por um serviço como o Microsoft Intune.
Microsoft Entra registrado. Dispositivos pertencentes à organização ou dispositivos pessoais usados para acessar recursos da empresa. Normalmente, um dispositivo pessoal usado para acessar recursos corporativos. As organizações podem exigir que o dispositivo seja registrado por meio do Mobile Gerenciamento de Dispositivos (MDM) ou imposto por meio do Gerenciamento de Aplicativos Móveis (MAM) sem registro para acessar recursos. Essa funcionalidade pode ser fornecida por um serviço como o Microsoft Intune.
Para saber mais, consulte Escolher seus métodos de integração.
Para aumentar ainda mais a segurança, também recomendamos que você crie uma política de Acesso Condicional do Microsoft Entra para TI e funcionários. Com o Acesso Condicional, você pode criar uma única política que concede acesso:
Para aplicativos de nuvem selecionados.
Para usuários e grupos selecionados.
Exigir um dispositivo gerenciado.
Usar MFA para administradores
As contas que recebem permissões elevadas são alvos valiosos para os invasores. Para minimizar o risco de comprometimento de conta privilegiada, provisione todas as contas com permissões elevadas com credenciais de autenticação fortes, como MFA (Autenticação Multifator do Azure).
No mínimo, recomendamos que você crie uma política de Acesso Condicional para exigir MFA para as seguintes funções administrativas:
Administrador de faturamento
Administrador de Acesso Condicional
Administrador do Exchange
Administrador global
Administrador de assistência técnica (senha)
Administrador de segurança
Administrador do SharePoint
Administrador de usuários
Se os usuários tiverem um método de autenticação multifator disponível para eles, aplique a MFA para usuários que têm acesso a informações confidenciais, como registros de alunos.
Políticas de risco
Com o Microsoft Entra ID, os administradores podem criar políticas para proteção contra determinados tipos de riscos:
Risco de entrada. A probabilidade de que uma determinada solicitação de autenticação não seja autorizada pelo proprietário da identidade.
Risco do usuário. A probabilidade de que uma determinada identidade ou conta esteja comprometida.
As políticas de risco de entrada e as políticas de risco do usuário automatizam a resposta a detecções de risco em seu ambiente e permitem que os usuários corrijam o risco automaticamente.
As organizações educacionais com licenças do Microsoft 365 A5 (ou licenças do Microsoft Entra ID P2) podem usar a Proteção do Microsoft Entra ID para proteger suas contas. Você também pode criar políticas de Acesso Condicional baseadas em risco de entrada e políticas de Acesso Condicional baseadas em risco do usuário.
Configure a política de risco do usuário para que os usuários de alto risco sejam obrigados a alterar a senha após a entrada.
Práticas recomendadas
Defina políticas de acesso condicional para impor a postura de segurança de identidade e minimizar os riscos de entrada e os riscos do usuário. Isso deve incluir controles na MFA e controles baseados em dispositivo para permitir o acesso somente por meio de dispositivos gerenciados e locais esperados.
Todos os aplicativos devem ter políticas de Acesso Condicional explícitas aplicadas.
Minimize o número de políticas de Acesso Condicional aplicando-as a vários aplicativos com os mesmos requisitos.
Planeje a interrupção configurando contas de acesso de emergência para mitigar os efeitos do bloqueio acidental.
Configure uma política de Acesso Condicional no modo somente relatório.
Para obter diretrizes gerais sobre políticas de Acesso Condicional para ambientes individuais, Marque as Práticas Recomendadas da AC e o Guia de Operações do Microsoft Entra:
Registros do aplicativo
Somente usuários com permissões elevadas podem executar tarefas como adicionar aplicativos à galeria de aplicativos ou configurar um aplicativo para usar o Proxy de Aplicativo. No entanto, por padrão, todos os usuários em seu diretório têm a capacidade de registrar objetos de entidade de serviço e aplicativo. Eles também têm discrição sobre quais aplicativos podem acessar os dados da organização por meio do consentimento do usuário.
Recomendamos que você desabilite o consentimento do usuário para que contas sem privilégios não possam criar objetos de entidade de serviço e aplicativo no locatário. Em vez disso, delegue aos membros da equipe funções administrativas de aplicativos , como as funções de Administrador de Aplicativos, Desenvolvedor de Aplicativos ou Administrador de Aplicativos de Nuvem. O uso de funções centraliza o processo de tomada de decisão em torno do consentimento com as equipes de segurança e identidade da sua organização.
Integração de aplicativos
Quando possível, integre aplicativos SaaS compatíveis usando a galeria de aplicativos do Microsoft Entra, onde você pode encontrar aplicativos pré-configurados que funcionam com o Microsoft Entra ID. Se o aplicativo não estiver disponível na galeria de aplicativos do Microsoft Entra, você poderá adicionar o aplicativo não listado no centro de administração do Microsoft Entra.
Em ambientes híbridos, você pode habilitar o acesso remoto seguro aos seus aplicativos herdados usando o proxy de aplicativo do Microsoft Entra. O proxy de aplicativo permite que os usuários acessem aplicativos Web locais sem uma VPN usando sua conta do Microsoft Entra.
Como alternativa, você pode proteger o acesso a aplicativos herdados se estiver usando qualquer uma das seguintes soluções de rede ou entrega de aplicativos de terceiros:
Projetar segurança de locatário
Além das recomendações acima, também recomendamos que você bloqueie ainda mais seu locatário definindo as seguintes configurações no centro de administração do Microsoft Entra.
Configurações do usuário
| Configuração | Valor | Motivo |
|---|---|---|
| Portal de administração | ||
| Restringir o acesso ao portal de administração do Microsoft Entra | Sim | Essa configuração impede que contas não privilegiadas acessem a seção do Microsoft Entra ID no portal do Azure. |
| Conexões da conta do LinkedIn | Não | Não há necessidade de negócios |
| Registros do aplicativo | ||
| Os usuários podem registrar aplicativos | Não | Para organizações educacionais, a Microsoft recomenda impedir que contas não privilegiadas criem objetos de entidade de serviço e aplicativo no locatário. Em vez disso, atribua membros da equipe explicitamente a funções de administração de aplicativos, como as funções de Administrador de Aplicativos, Desenvolvedor de Aplicativos ou Administrador de Aplicativos de Nuvem. |
Configurações de identidades externas
| Configuração | Valor | Motivo |
|---|---|---|
| Permitir somente locatários da mesma organização | ||
| As permissões de convidado são limitadas | Não | Os hóspedes vêm de inquilinos conhecidos. |
| Somente administradores e usuários na função emissor do convite convidado podem convidar | Sim | O convite de convidado pode ser delegado quando os convites só são permitidos para domínios especificados. |
| Membros podem convidar, Convidados podem convidar | Não | Mais controle sobre quem é convidado para o locatário, permitindo que apenas determinados administradores ou administradores/usuários com a função de emissor de convites independente convidem convidados. |
| Habilitar senha de uso único por email para convidados (versão prévia) | Não | Os hóspedes vêm de inquilinos conhecidos. |
| Habilitar a inscrição de autoatendimento de convidado por meio de fluxos dos usuários (Versão prévia) | Não | Os convites só são permitidos para domínios especificados, e as contas de usuário são contas do Microsoft Entra nesses outros locatários. |
| Restrições de colaboração – Permitir convites apenas para os domínios especificados | Mais restritivo | A Microsoft recomenda essa configuração para grandes organizações com vários locatários que usam os recursos de colaboração B2B para fornecer acesso entre os locatários. Ao definir as configurações de colaboração para Permitir convite apenas para domínios especificados (mais restritivo), você inclui todos os domínios que fazem parte da sua organização na lista de permissões, o que negará automaticamente convites para qualquer outro domínio. Ou, se sua escola tiver uma parceria com outras organizações, você poderá restringir os convites apenas a essas organizações, adicionando-as à lista de permissões. |
| Permitir colaboração fora da própria organização | ||
| As permissões de convidado são limitadas | Sim | Os convidados podem ser de fora da própria organização. Essa configuração os limita a determinadas tarefas de diretório, como enumerar usuários, grupos ou outros objetos de diretório. |
| Administradores e usuários na função de emissor do convite podem convidar | Não | Recomendamos manter os convites controlados com um grupo de administradores delegados quando as restrições de colaboração forem definidas para permitir que o convite seja enviado para qualquer domínio. |
| Membros podem convidar, Convidados podem convidar | Não | Mais controle sobre quem é convidado para o locatário, permitindo que apenas determinados administradores ou administradores/usuários com a função de emissor de convites independente convidem convidados. |
| Habilitar senha de uso único por email para convidados (versão prévia) | Sim | OTP é recomendado ao convidar usuários de fora de sua própria organização. |
| Habilitar a assinatura de autoatendimento de convidado por meio de fluxos dos usuários (Versão prévia) | Não | É preferível controlar os convites em vez de permitir que os convidados se inscrevam no locatário. |
| Restrições de colaboração – Permitir que convites sejam enviados para qualquer domínio | Mais inclusivo | Configuração recomendada quando houver a necessidade de colaborar com vários outros locatários, por exemplo, ao colaborar com parceiros, consultores externos, outras organizações educacionais etc. |
Configurações de visualizações de recursos do usuário
| Configuração | Valor | Motivo |
|---|---|---|
| Os usuários podem usar o recurso de visualização para Meus Aplicativos | Nenhum/Selecionado/Todos | A configuração depende do uso e da necessidade do portal Meus Aplicativos e seus recursos. Você pode considerar o uso do portal Meus Aplicativos para fornecer acesso aos aplicativos baseados em nuvem da sua organização apenas para funcionários ou para todos, inclusive alunos. |
| Os usuários podem usar a experiência combinada de registro de informações de segurança | Todos | É recomendável usar métodos de autenticação avançados, como credenciais sem senha e acesso condicional para proteger o registro de informações de segurança. |
| Os administradores podem acessar Minha Equipe | Nenhum/Selecionado/Todos | A configuração depende do uso e da necessidade de Minha Equipe. Você pode considerar o uso de Minha Equipe para delegar tarefas comuns de assistência técnica à equipe. Minha Equipe permite que você delegue a uma figura de autoridade, como um diretor de escola, as permissões para garantir que os membros da equipe possam acessar suas contas do Microsoft Entra. Em vez de depender de um helpdesk central, as organizações podem delegar tarefas comuns, como redefinir senhas ou alterar números de telefone, por exemplo, para um diretor de escola. Com Minha Equipe, um usuário que não consegue acessar sua conta pode obter acesso em apenas alguns grupos, sem a necessidade de assistência técnica ou equipe de TI. |
Configurações de gerenciamento de grupo
| Configuração | Valor | Motivo |
|---|---|---|
| Gerenciamento de grupo de autoatendimento | ||
| Os proprietários podem gerenciar solicitações de associação a um grupo no Painel de Acesso | Não | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários. |
| Restringir a capacidade do usuário de acessar recursos de grupos no Painel de Acesso. Os administradores (Global, Grupo e Usuário Administração) terão acesso independentemente do valor dessa configuração | Sim | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários. |
| Grupos de segurança | ||
| Os usuários podem criar grupos de segurança em portais do Azure | Não | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários |
| Proprietários que podem atribuir membros como proprietários do grupo em portais do Azure | Nenhum | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários |
| Grupos do Office 365 | ||
| Os usuários podem criar grupos do Office 365 nos portais do Azure | Não | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários |
| Proprietários que podem atribuir membros como proprietários do grupo em portais do Azure | Nenhum | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários |
Configurações de aplicativos corporativos
| Configuração | Valor | Motivo |
|---|---|---|
| Aplicativos empresariais | ||
| Os usuários podem consentir que os aplicativos acessem os dados da empresa em seu nome | Não | Os aplicativos que exigem consentimento devem ser analisados por meio de um processo definido com propriedade estabelecida usando fluxos de trabalho de solicitação de consentimento do Administrador |
| Os usuários podem consentir que os aplicativos acessem os dados da empresa para os grupos que possuem | Não | Os aplicativos que exigem consentimento devem ser analisados por meio de um processo definido com propriedade estabelecida usando fluxos de trabalho de solicitação de consentimento do Administrador |
| Os usuários podem adicionar aplicativos de galeria ao seu Painel de Acesso | Não | Os grupos em locatários EDU podem ter acesso a recursos confidenciais (por exemplo, acesso a informações do aluno) que devem ser estruturados e controlados. O gerenciamento iniciado pelo usuário não é recomendado para esses cenários |
| Administração solicitações de consentimento (versão prévia) | ||
| Os usuários podem solicitar o consentimento do administrador para aplicativos com os quais não podem consentir | Não | Habilitar essa configuração dá a todos os usuários em seu locatário a capacidade de solicitar consentimento, potencialmente levando a muitas solicitações de consentimento enviadas aos administradores. Se os administradores não puderem ou não quiserem gerenciar as solicitações, os usuários poderão ficar confusos. |
| Selecionar usuários para analisar as solicitações de consentimento do administrador | N/D | Aplicável somente se o recurso de Solicitação de consentimento do Administrador estiver habilitado |
| Os usuários selecionados recebem notificações por email sobre solicitações | N/D | Aplicável somente se o recurso de Solicitação de consentimento do Administrador estiver habilitado |
| Os usuários selecionados recebem lembretes de expiração de solicitação | N/D | Aplicável somente se o recurso de Solicitação de consentimento do Administrador estiver habilitado |
| A solicitação de consentimento expira após (dias) | N/D | Aplicável somente se o recurso de Solicitação de consentimento do Administrador estiver habilitado |
| Configurações do Office 365 | ||
| Os usuários só podem ver os aplicativos do Office 365 no portal do Office 365 | Não | Ao usar o portal Meus Aplicativos, essa configuração deve ser definida como "Não" se você quiser que os aplicativos do Office 365 sejam exibidos em Meus Aplicativos. Visão geral do portal Meus Aplicativosapps/access-panel-deployment-plan |
Configurações de governança de identidade
Gerencie o ciclo de vida de usuários externos adicionados por meio de pacotes de acesso, especificando o que acontece quando eles perdem a última atribuição de pacote de acesso.
| Configuração | Valor | Motivo |
|---|---|---|
| Impedir que um usuário externo entre neste diretório | Sim | Quando um usuário externo perde sua última atribuição a qualquer pacote de acesso que você deve bloquear e removê-lo do locatário. |
| Remover usuário externo | Sim | Quando um usuário externo perde sua última atribuição a qualquer pacote de acesso que você deve bloquear e removê-lo do locatário. |
| Número de dias antes de remover o usuário externo deste diretório | 30 | Quando um usuário externo perde sua última atribuição a qualquer pacote de acesso que você deve bloquear e removê-lo do locatário |
Configurações de redefinição de senha
| Configuração | Valor | Motivo |
|---|---|---|
| Propriedades | ||
| Redefinição de senha self-service habilitada | Selecione usuários | Recomendamos a redefinição de senha por autoatendimento para todos os usuários que podem usar o celular para mensagens de texto e podem instalar e configurar o aplicativo Microsoft Authenticator. |
| Métodos de autenticação | ||
| Número de métodos necessários para redefinir | 2 | Dois métodos fornecem um equilíbrio entre usabilidade e segurança. |
| Métodos disponíveis para os usuários | Notificação de aplicativo móvel, código de aplicativo móvel, email e telefone celular (somente SMS) | O aplicativo móvel fornece os métodos criptográficos mais modernos e seguros. Então, e-mail ou SMS podem ser usados como outra opção. É altamente recomendável implantar métodos de autenticação sem senha em contas em locatários EDU. Isso melhora a experiência do usuário. |
| Registro | ||
| Exigir que os usuários se registrem ao entrar? | Sim | Com esse valor, as contas serão interrompidas para fornecer registro ao SSPR no primeiro logon. Isso ajuda a integrar contas com uma linha de base consistente. |
| Número de dias antes que os usuários sejam solicitados a reconfirmar suas informações de autenticação | 180 | |
| Notificações | ||
| Notificar os usuários sobre redefinições de senha? | Sim | As notificações fornecerão visibilidade dessa operação de gerenciamento de credenciais confidenciais. |
| Notificar todos os administradores quando outros administradores redefinirem suas senhas? | Sim | As notificações fornecerão visibilidade dessa operação de gerenciamento de credenciais confidenciais. |
Configurações de segurança
| Configuração | Valor | Motivo |
|---|---|---|
| Política de método de autenticação | ||
| Chave de segurança FIDO2 | Sim – Selecionar usuários | |
| Entrada sem senha do Microsoft Authenticator | Sim – Selecionar usuários | |
| Mensagem de texto | Não | O número de telefone deve ser atribuído a todos os usuários que precisam usar esse recurso. Se não houver um caso de uso forte para esse recurso, a sobrecarga de adicionar os números de telefone não será justificada. |