Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Neste quickstart, aprende como criar e implementar uma instância de serviço FHIR através do portal Azure. O portal Azure fornece uma interface web com fluxos de trabalho guiados, tornando-se uma ferramenta eficiente para a implementação do serviço FHIR®.
Pré-requisitos
Uma assinatura do Azure. Se não tiver uma conta do Azure, crie uma conta gratuita antes de começar.
Um espaço de trabalho dos Serviços de Dados de Saúde do Azure. Para criar e implementar um espaço de trabalho, consulte Deploy workspace no portal Azure.
Criar e implementar um novo serviço FHIR
Aceda ao seu recurso de trabalho Azure Health Data Services.
No menu, selecione Serviços>serviço FHIR.
Selecionar + Adicionar serviço FHIR.
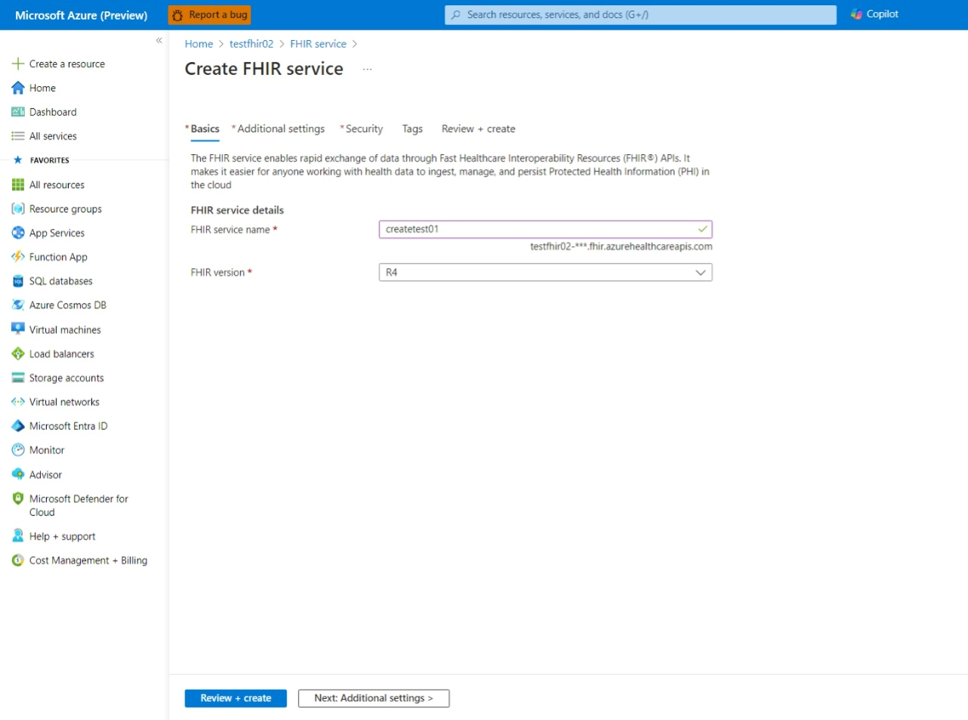
Guia Noções básicas: dê ao serviço FHIR um nome amigável e exclusivo. Selecione a versão FHIR (STU3 ou R4) e, em seguida, escolha Next: Configurações adicionais.
Guia Configurações adicionais (opcional): Esta guia permite:
Exibir configurações de autenticação: A configuração padrão para o serviço FHIR é Usar o RBAC do Azure para atribuir funções de plano de dados. Quando configurado neste modo, a autoridade para o serviço FHIR é definida como o tenant do Microsoft Entra para a assinatura.
Integração com ID não Microsoft Entra (opcional): Use esta opção quando precisar de configurar até dois fornecedores de identidade além do Microsoft Entra ID para autenticar e aceder a recursos FHIR com o SMART nos escopos FHIR.
Definindo a política de controle de versão (opcional): A política de controle de versão controla a configuração do histórico para o serviço FHIR no nível do sistema ou no nível do tipo de recurso individual. Para obter mais informações, consulte Política de controle de versão FHIR e gerenciamento de histórico. Escolha Next: Security.
Na guia Configurações de segurança, revise os campos.
Por padrão, os dados são criptografados com chaves gerenciadas pela Microsoft. Para maior controlo sobre as chaves de encriptação, pode fornecer chaves geridas pelo cliente para usar na encriptação dos dados. As chaves gerenciadas pelo cliente devem ser armazenadas em um Cofre de Chaves do Azure. Você pode criar suas próprias chaves e armazená-las em um cofre de chaves ou usar as APIs do Cofre de Chaves do Azure para gerar chaves. Para obter mais informações, consulte Configurar chaves gerenciadas pelo cliente para o serviço FHIR. Escolha Next: Tags.
No separador Etiquetas (se necessário), introduza quaisquer etiquetas.
As tags são pares de nome e valor usados para categorizar recursos e não são necessárias. Para obter mais informações, consulte Usar etiquetas para organizar os seus recursos do Azure e a sua hierarquia de gerenciamento.
Escolha Rever + Criar para iniciar o processo de validação. Aguarde até receber a confirmação de que a implantação foi concluída com êxito. Revise a tela de confirmação e escolha Criar para iniciar a implantação.
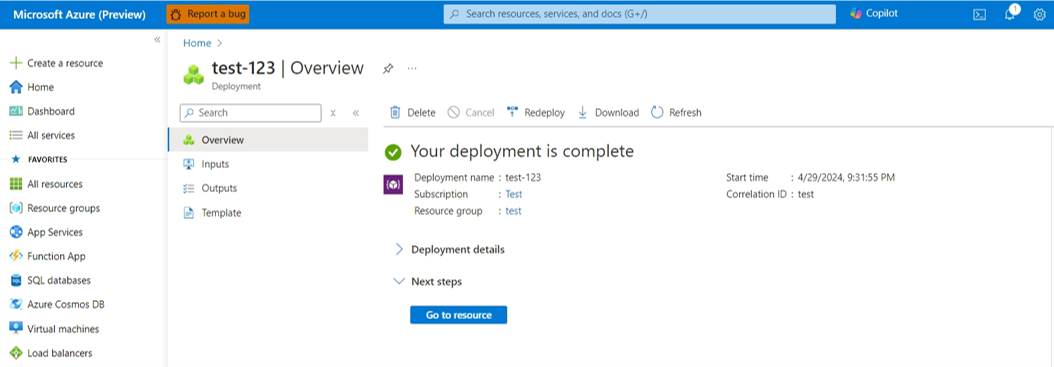
O processo de implantação pode levar vários minutos. Quando a implantação for concluída, você verá uma mensagem de confirmação.
Validar a implementação
Na página de confirmação de implementação, selecione Ir ao recurso. Copie o endpoint de metadados FHIR e cole-o num browser para obter a declaração de capacidade do seu novo serviço FHIR.
Limpeza de recursos
Para evitar custos, pode eliminar recursos desnecessários eliminando o serviço FHIR, ou o seu espaço de trabalho ou grupo de recursos.
Próximo passo
Nota
FHIR® é uma marca registada da HL7 e é utilizada com a permissão da HL7.