Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
A proteção contra violações ajuda a evitar que certas definições de segurança, como proteção contra vírus e ameaças, sejam desativadas ou alteradas. Utilize os métodos descritos neste artigo para configurar a proteção contra violações do Microsoft Defender Antivirus em dispositivos Windows.
Para configurar proteção contra adulterações para Microsoft Defender para Endpoint no macOS, consulte Configurar proteção contra adulterações para Microsoft Defender para Endpoint no macOS.
Para proteger as listas de exclusões do Microsoft Defender Antivirus geridas pela organização contra alterações não autorizadas, consulte Proteger as exclusões do Microsoft Defender Antivirus com proteção contra adulterações.
Para respostas a perguntas mais comuns, consulte Perguntas Frequentes sobre proteção contra violações. Para ajuda com definições bloqueadas e proteção contra exclusão, consulte Resolução de problemas com proteção contra adulterações.
Importante
Quando a proteção contra adulteração está ativada, as definições protegidas por adulteração não podem ser alteradas. As alterações a estas definições podem parecer bem-sucedidas, mas a proteção contra violações bloqueia as alterações. Usa o modo de resolução de problemas para desativar temporariamente a proteção contra violações quando precisares de alterar uma configuração protegida.
Uma política que gere a proteção contra violações tem prioridade sobre o contexto organizacional no portal Microsoft Defender. Uma definição de política ou portal também tem prioridade sobre uma configuração que um administrador local configura na aplicação Segurança do Windows.
Pré-requisitos
Para requisitos de sistema operativo, versão do produto, licenciamento, permissões e gestão de dispositivos, consulte Requisitos para proteção contra violações.
Configurar proteção contra violações no Microsoft Intune
O Microsoft Intune é a ferramenta recomendada para configurar e distribuir funcionalidades do Defender for Endpoint para dispositivos. No entanto, o Intune é um produto separado que não faz parte do Defender for Endpoint, e não está incluído em todas as subscrições. Para usar o Intune, precisa de uma subscrição que o inclua, ou pode comprá-lo separadamente como subscrição autónoma ou complemento. Se não tiver o Intune, pode usar qualquer um dos outros métodos mencionados neste artigo. Para obter mais informações, veja licenciamento Microsoft Intune.
Para configurar a proteção contra violações no Intune, utilize uma política antivírus de segurança de endpoints. Para obter instruções detalhadas, consulte Criar políticas de segurança para pontos finais ou Modificar políticas existentes (as hiperligações abrem em novos separadores na documentação do Intune).
Atribua a política a toda a sua organização ou a grupos selecionados de utilizadores ou dispositivos. Também podes excluir grupos específicos da atribuição de políticas.
Ao criar a política, utilize estas definições específicas:
-
Tipo de política: Aceda a Gerir>Antivírus na página Segurança de ponto final | Descrição geral em https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, e, em seguida, selecione
 Criar política.
- Plataforma: selecione Windows.
- Perfil: selecione Experiência de Segurança do Windows.
Ao criar ou modificar a política, utilize estas definições específicas no separador de Definições de Configuração :
- Proteção contra violação (dispositivo) na secção Defender: Selecionar Ativado.
Configure a proteção contra violações no portal Microsoft Defender
Note
A proteção contra adulteração está ativada por predefinição para novas implementações, como parte da proteção integrada.
Se a proteção contra violações for implementada e gerida através do Intune, a política do Intune tem prioridade. Alterar a definição no portal do Defender não altera o estado gerido pela política. Em vez disso, a definição do portal Defender restringe as definições protegidas contra adulteração aos seus valores predefinidos seguros.
Na página de funcionalidades avançadas do portal do Microsoft Defender em https://security.microsoft.com/preferences2/endpoints, deslize a opção de proteção contra violações para  Ligado ou
 Desligado.

Configurar proteção contra violações usando o Microsoft Configuration Manager
Note
O Gestor de Configuração não suporta configurar diretamente a proteção contra violações. Utilize tenant attach para implementar a configuração no centro de administração do Intune. O Tenant Attach sincroniza os dispositivos do Gestor de Configuração local com o centro de administração Microsoft Intune para que possa implementar políticas de segurança de endpoint nas coleções de dispositivos.
Para configurar a proteção antiviolação para dispositivos anexados ao tenant, utilize uma política de segurança de ponto final Antivírus. Para obter instruções detalhadas, consulte Criar políticas de segurança para pontos finais ou Modificar políticas existentes (as hiperligações abrem em novos separadores na documentação do Intune).
Ao criar a política, utilize estas definições específicas:
-
Tipo de política: Aceda a Gerir>Antivírus na página Segurança de ponto final | Descrição geral em https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, e, em seguida, selecione Criar política.
- Plataforma: Selecione Windows (ConfigMgr).
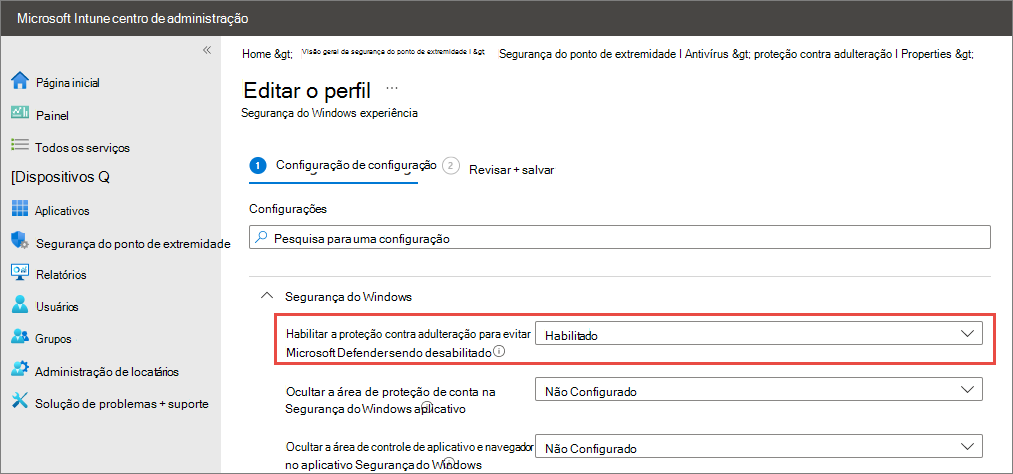
- Perfil: Selecione a experiência do Segurança do Windows (ConfigMgr).
Ao criar ou modificar a política, utilize estas definições específicas no separador de Definições de Configuração :
- Ative a proteção contra adulterações para evitar que o Microsoft Defender seja desativado na secção Segurança do Windows: Selecione Ativado.
Configure a proteção contra adulterações usando a aplicação Segurança do Windows
Pode usar a aplicação Segurança do Windows para configurar a proteção contra violações num dispositivo individual.
Use os seguintes passos para ativar ou desativar a proteção contra violações:
Na aplicação Segurança do Windows do dispositivo, vá a Proteção contra Vírus e Ameaças.
No painel de Proteção contra Vírus e ameaças , na secção Definições de Vírus e proteção contra ameaças , selecione Gerir definições.
No painel de definições de Proteção contra Vírus e Ameaças , deslize a opção de Proteção contra Manipulações para
Ligado ou Desligado.

Configurar proteção contra violações usando o PowerShell
Não podes usar o PowerShell para configurar proteção contra violações durante o funcionamento normal.
Desative temporariamente a proteção contra violações usando o PowerShell
O comando PowerShell para desativar temporariamente a proteção contra adulterações só funciona enquanto o dispositivo está em modo de resolução de problemas do Defender for Endpoint.
Para instruções, consulte Desativar temporariamente a proteção contra violações usando o PowerShell.
Determine o estado da proteção contra violação e da proteção em tempo real usando o PowerShell
Para determinar o estado atual da proteção contra violações e da proteção em tempo real num dispositivo, execute o seguinte comando:
Get-MpComputerStatus | Select-Object IsTamperProtected, RealTimeProtectionEnabled
O valor True significa que a definição está ativada. O valor False significa que a definição está desativada.
Conteúdo relacionado
- Visão geral da proteção contra violações
- Proteja as exclusões do Microsoft Defender Antivirus com proteção contra adulteração
- Perguntas mais frequentes sobre proteção contra adulteração
- Solucionar problemas com a proteção contra adulteração
- Configurar proteção contra violações para Microsoft Defender para Endpoint no macOS