Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Microsoft Security Copilot é uma plataforma de IA baseada na cloud que proporciona uma experiência de copilot de linguagem natural. Ele pode ajudar a dar suporte aos profissionais de segurança em diferentes cenários, como resposta a incidentes, caça a ameaças e coleta de informações. Para obter mais informações sobre o que pode fazer, leia O que é Microsoft Security Copilot?.
Os clientes do Security Copilot recebem acesso ao Microsoft Threat Intelligence para cada utilizador autenticado do Copilot. Para garantir que tem acesso à Copilot, veja as informações de compra e licenciamento Security Copilot.
Assim que tiver acesso ao Security Copilot, as principais funcionalidades abordadas neste artigo tornam-se acessíveis no portal do Security Copilot ou no portal do Microsoft Defender.
Saiba antes de começar
Se você é novo no Security Copilot, deve se familiarizar com ele lendo estes artigos:
- O que é o Microsoft Security Copilot?
- Experiências do Microsoft Security Copilot
- Comece com Microsoft Security Copilot
- Compreender a autenticação no Microsoft Security Copilot
- Criação de prompts no Microsoft Security Copilot
Integração do Security Copilot com o Microsoft Threat Intelligence
O Security Copilot fornece informações sobre agentes de ameaça, indicadores de compromisso (IOCs), ferramentas e vulnerabilidades, bem como inteligência contextual de ameaças da Microsoft Threat Intelligence. Você pode usar os prompts e promptbooks para investigar incidentes, enriquecer seus fluxos de caça com informações de inteligência de ameaças ou obter mais conhecimento sobre o cenário de ameaças globais ou da sua organização.
Seja claro e específico com as suas instruções. Poderá obter melhores resultados se incluir nomes específicos de atores de ameaças ou IOCs nos seus pedidos. Também pode ajudar se adicionar informações sobre ameaças ao seu pedido, por exemplo:
- Mostre-me dados de informações sobre ameaças para a Aqua Blizzard.
- Resumir os dados de inteligência contra ameaças para "malicious.com".
Seja específico ao fazer referência a um incidente (por exemplo, "incidente ID 15324").
Experimente diferentes prompts e variações para ver o que funciona melhor para seu caso de uso. Os modelos de IA de chat variam, pelo que deve iterar e aperfeiçoar os seus avisos com base nos resultados que recebe.
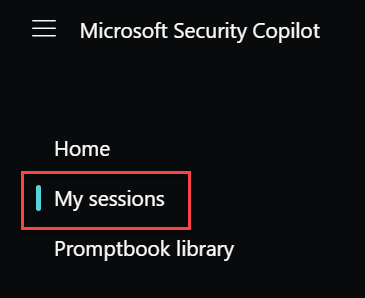
O Copilot guarda as suas sessões de pedidos. Para ver as sessões anteriores, no menu Security Copilot Base, aceda a As minhas sessões.
Note
Para obter instruções sobre o Copilot, incluindo a funcionalidade afixar e partilhar, leia Navegar Microsoft Security Copilot.
Saiba mais sobre como criar pedidos eficazes
Principais características
Security Copilot permite que as equipas de segurança compreendam, priorizem e tomem medidas sobre informações sobre ameaças imediatamente.
Pode perguntar sobre um agente ameaçador, campanha de ataque ou qualquer outra inteligência de ameaça sobre a qual queira saber mais, e o Copilot gera respostas com base em relatórios de análise de ameaças, perfis e artigos de inteligência, e outros conteúdos do Microsoft Threat Intelligence.
Também pode selecionar qualquer um dos pedidos incorporados que estão disponíveis no portal do Defender para efetuar as seguintes ações:
- Resuma as ameaças mais recentes relacionadas com a sua organização.
- Priorize quais as ameaças em que deve focar-se com base no maior nível de exposição do seu ambiente.
- Pergunte sobre os intervenientes ameaçadores que visam uma indústria específica.
Saiba mais sobre como utilizar o Copilot no Defender para obter informações sobre ameaças
Ativar a integração com o Security Copilot
Aceda ao Microsoft Security Copilot e inicie sessão com as suas credenciais.
Certifique-se de que o plug-in do Microsoft Threat Intelligence está ativado. Na barra de prompt, selecione o ícone Fontes .
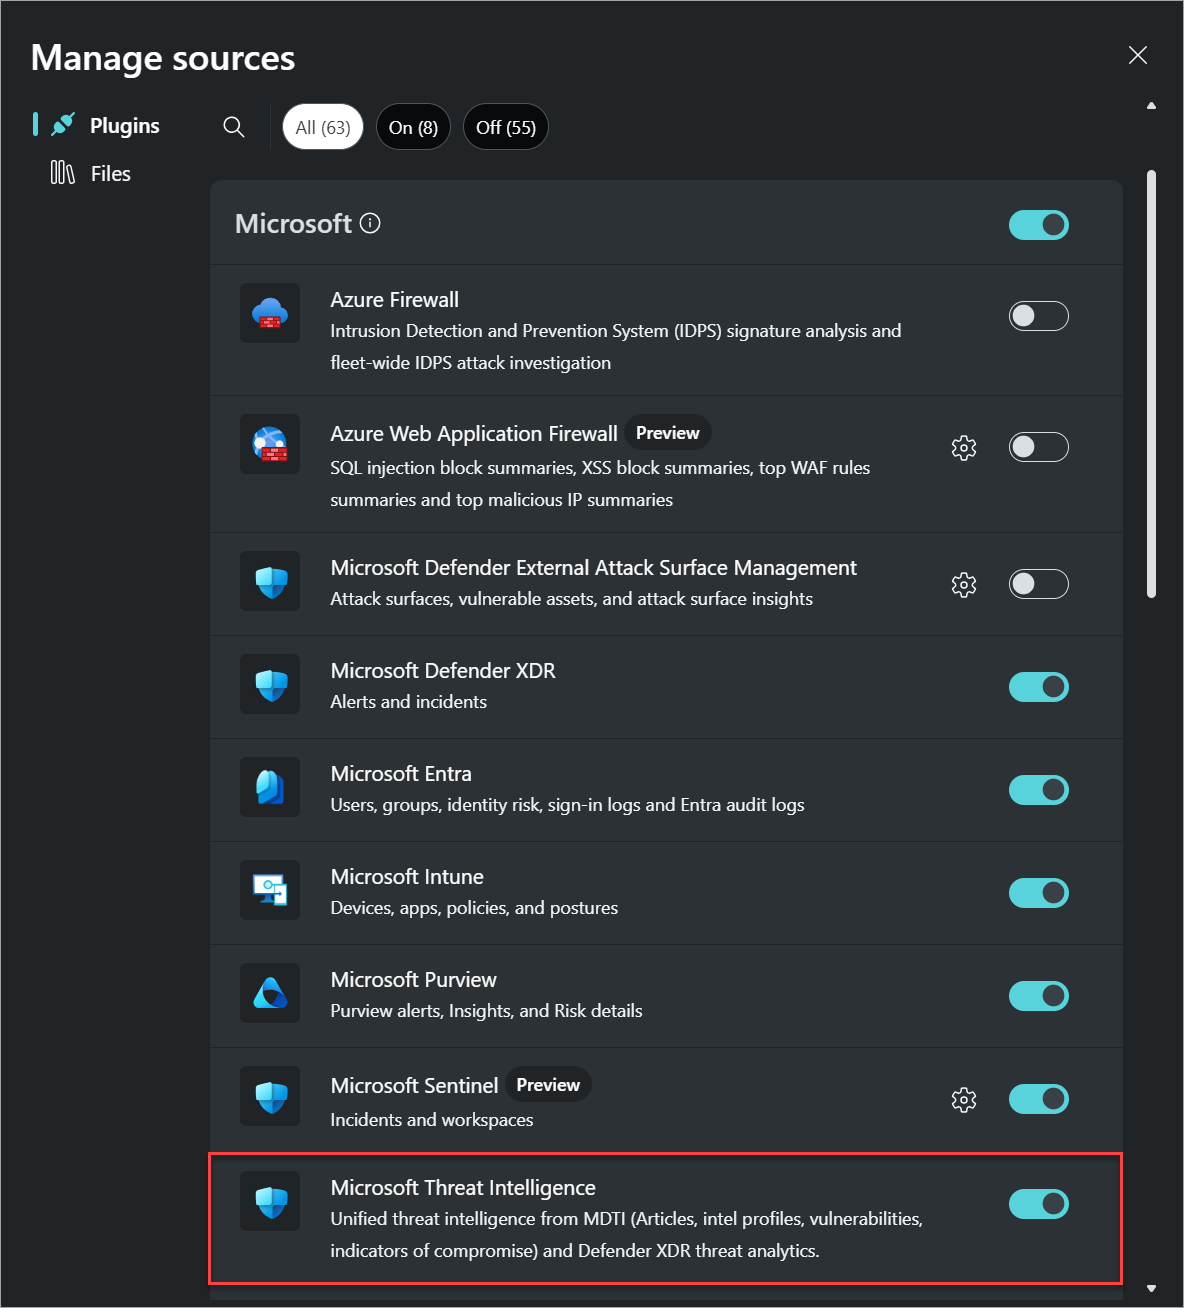
Na janela de pop-up Gerir origens apresentada, em Plug-ins, confirme que o botão de alternar Informações sobre Ameaças da Microsoft está ativado e, em seguida, feche a janela.
Note
Algumas funções podem ativar ou desativar o seletor para plug-ins como o Microsoft Threat Intelligence. Para obter mais informações, leia Gerir plug-ins no Microsoft Security Copilot.
Introduza a sua mensagem na barra de mensagens.
Características do sistema incorporadas
Security Copilot tem recursos do sistema integrados que podem obter dados dos diferentes plugins que estão ligados.
Para consultar a lista de capacidades do sistema incorporadas para o Microsoft Threat Intelligence:
Na barra de prompts, selecione o ícone Prompts .
Selecione Ver todas as capacidades do sistema. A secção de Inteligência de Ameaças da Microsoft lista todas as capacidades disponíveis que pode utilizar.
O Copilot também tem os seguintes promptbooks que fornecem informações do Microsoft Threat Intelligence:
- Verifique o impacto de um artigo de ameaça externa – Analisa um artigo externo ou de terceiros para extrair IOCs relacionados, resumir a inteligência e gerar questões de caça para que possa avaliar o impacto potencial da ameaça reportada no artigo para a sua organização.
- Perfil de ator de ameaças – gera um relatório que cria perfis para um ator de ameaças conhecido, incluindo sugestões para se defender das suas ferramentas e táticas comuns.
- Relatório da Threat Intelligence 360 baseado no artigo MDTI – Analisa um artigo da Microsoft Threat Intelligence para extrair IOCs relacionados, resumir a inteligência e gerar consultas de caça para que possa avaliar o impacto potencial da ameaça reportada no artigo para a sua organização.
- Avaliação do impacto de vulnerabilidades – gera um relatório que resume a inteligência de uma vulnerabilidade conhecida, incluindo passos sobre como resolvê-la.
Para ver estes livros de sugestões, na barra de sugestões, selecione o ícone Pedidos e, em seguida, selecione Ver todos os livros de pedidos.
Exemplos de prompts do Microsoft Threat Intelligence
Pode usar muitos prompts para obter informações do Microsoft Threat Intelligence. Esta secção apresenta algumas ideias e exemplos.
Informações gerais sobre tendências de inteligência contra ameaças
Obtenha informações sobre ameaças a partir de artigos sobre ameaças e agentes de ameaças.
Exemplos de pedidos :
- Resumir as informações recentes sobre ameaças.
- Mostre-me os últimos artigos sobre ameaças.
- Obter artigos sobre ameaças relacionadas com ransomware nos últimos seis meses.
Mapeamento de atores de ameaças e infra-estruturas
Obter informações sobre agentes de ameaças e as táticas, técnicas e procedimentos (TTPs), estados patrocinados, indústrias e IOCs a eles associados.
Exemplos de prompts:
- Conte-me mais sobre o Silk Typhoon.
- Partilhar os COI associados ao Silk Typhoon.
- Partilhar as TTP associadas ao Silk Typhoon.
- Partilhar os atores de ameaças associados à Rússia.
Dados de vulnerabilidade por CVE
Obtenha informações contextuais e inteligência sobre ameaças sobre Vulnerabilidades e Exposições Comuns (CVEs), que são derivadas de artigos do Microsoft Threat Intelligence, relatórios de análise de ameaças e dados do Gestão de vulnerabilidades do Microsoft Defender e Gestão da superfície de ataques externos do Microsoft Defender.
Exemplos de prompts:
- Partilhe as tecnologias que são suscetíveis à vulnerabilidade CVE-2021-44228.
- Resuma a vulnerabilidade CVE-2021-44228.
- Mostra-me os últimos CVEs.
- Mostre-me os atores de ameaças associados ao CVE-2021-44228.
- Mostre-me os artigos sobre ameaças associados ao CVE-2021-44228.
Dados de indicador em relação às informações sobre ameaças
Obtenha informações detalhadas sobre um indicador (por exemplo, endereços IP, domínios e hashes de ficheiros) com base nos inúmeros conjuntos de dados disponíveis no Microsoft Threat Intelligence, incluindo pontuações de reputação, informação WHOIS, sistema de nomes de domínio (DNS), pares de hosts e certificados.
Exemplos de prompts:
- O que me pode dizer sobre o nome< de domínio>?
- Mostrar indicadores relacionados com o <nome> de domínio.
- Mostrar-me todas as resoluções para <o nome> de domínio.
- Mostrar pares de anfitriões relacionados com o <nome> de domínio.
- Mostrar-me a reputação do <nome do anfitrião>.
- Mostrar-me todas as resoluções para o endereço IP do endereço<> IP.
- Mostre-me os serviços abertos no <endereço> IP.
Informações sobre software maligno
Obtenha informações detalhadas sobre uma deteção de software maligno específica, derivada da enciclopédia de ameaças Informações de Segurança da Microsoft.
Exemplo de prompt:
- O que me pode dizer sobre Ransom:Win32/WannaCrypt?
Fornecer comentários
O seu feedback sobre a integração do Microsoft Threat Intelligence no Security Copilot ajuda no desenvolvimento. Para fornecer feedback, em Copilot, selecione Como está esta resposta? na parte inferior de cada pedido concluído e escolha qualquer uma das seguintes opções:
- Parece correto - Selecione este botão se os resultados forem exatos, com base na sua avaliação.
- Precisa de ser melhorado - Selecione este botão se algum detalhe dos resultados estiver incorreto ou incompleto, com base na sua avaliação.
- Inapropriado - Selecione este botão se os resultados contiverem informações questionáveis, ambíguas ou potencialmente prejudiciais.
Para cada botão de feedback, pode fornecer mais informações na caixa de diálogo seguinte que aparece. Sempre que possível, e quando o resultado for Necessidades de melhoria, escreva algumas palavras explicando o que pode ser feito para melhorar o resultado. Se introduziu prompts específicos para inteligência de ameaças e os resultados não estiverem relacionados, inclua essa informação.
Privacidade e segurança de dados no Security Copilot
Quando interage com o Security Copilot para obter dados do Microsoft Threat Intelligence, o Copilot retira esses dados do Microsoft Threat Intelligence. As instruções, os dados recuperados e a saída exibida nos resultados das instruções são processados e armazenados no serviço Copilot. Saiba mais sobre privacidade e segurança de dados no Microsoft Security Copilot