Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Por padrão, o Power BI usa chaves gerenciadas pela Microsoft para criptografar seus dados. No Power BI Premium, você também pode usar suas próprias chaves para dados em repouso que são importados para um modelo semântico. Esta abordagem é frequentemente descrita como traga a sua própria chave (BYOK). Para obter mais informações, consulte Considerações sobre fonte de dados e armazenamento. O Power BI BYOK suporta criptografia dupla, garantindo segurança em camadas e conformidade com os padrões de criptografia corporativos. Isso inclui criptografia no nível de armazenamento usando criptografia Server-Side (SSE) e criptografia do lado do cliente com uma chave de criptografia de dados (DEK) gerenciada pela Microsoft. Este DEK é encapsulado usando uma CMK antes que os dados sejam armazenados em repouso.
Porquê usar o BYOK?
O BYOK facilita o cumprimento dos requisitos de conformidade que especificam os principais acordos com o fornecedor de serviços na nuvem, neste caso a Microsoft. Com o BYOK, você fornece e controla as chaves de criptografia para seus dados do Power BI em repouso no nível do aplicativo. Como resultado, você pode exercer controle e revogar as chaves da sua organização, caso decida sair do serviço. Ao revogar as chaves, os dados tornam-se ilegíveis para o serviço em 30 minutos.
Considerações sobre fonte de dados e armazenamento
Para usar o BYOK, você deve carregar dados para o serviço do Power BI a partir de um arquivo do Power BI Desktop (PBIX). Não é possível usar o BYOK nos seguintes cenários:
Conexão em tempo real do Analysis Services
Pastas de trabalho do Excel, a menos que os dados sejam importados primeiro para o Power BI Desktop.
Observação
Para pastas de trabalho do Excel armazenadas no SharePoint e no OneDrive, você pode usar a Chave do Cliente.
Atualmente, as métricas do Power BI não suportam BYOK
BYOK aplica-se apenas a modelos semânticos. Os modelos semânticos push, ficheiros Excel e ficheiros CSV que os utilizadores podem carregar para o serviço não são encriptados utilizando a sua própria chave. Para identificar quais itens são armazenados em seus espaços de trabalho, use o seguinte comando do PowerShell:
PS C:\> Get-PowerBIWorkspace -Scope Organization -Include All
Observação
Este cmdlet requer o módulo de gerenciamento do Power BI v1.0.840. Você pode ver qual versão você tem executando Get-InstalledModule -Name MicrosoftPowerBIMgmt. Instale a versão mais recente ao executar Install-Module -Name MicrosoftPowerBIMgmt. Você pode obter mais informações sobre o cmdlet do Power BI e seus parâmetros no módulo de cmdlet do PowerShell do Power BI.
Configurar Azure Key Vault
Esta seção explica como configurar o Cofre de Chaves do Azure, uma ferramenta para armazenar e acessar segredos com segurança, como chaves de criptografia. Você pode usar um cofre de chaves existente para armazenar chaves de criptografia ou pode criar um novo especificamente para uso com o Power BI.
As instruções a seguir pressupõem o conhecimento básico do Azure Key Vault. Para obter mais informações, consulte O que é o Azure Key Vault?
Configure seu cofre de chaves da seguinte maneira:
Adicione o serviço Power BI como principal de serviço do cofre de chaves, com permissões para encapsular e desencapsular.
Crie uma chave RSA com um comprimento de 4096 bits ou use uma chave existente desse tipo, com permissões de encapsulamento e desempacotamento.
Importante
O Power BI BYOK suporta chaves RSA e RSA-HSM com um comprimento de 4096 bits.
Recomendado: Verifique se o cofre de chaves tem a opção de exclusão suave ativada.
Adicionar a entidade de serviço
Faça logon no portal do Azure e procure Key Vaults.
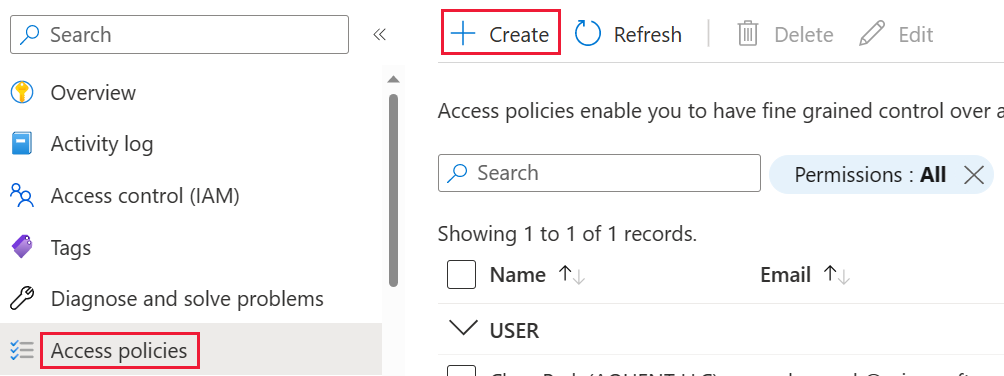
No cofre de chaves, selecione Políticas de acesso e, em seguida, escolha Criar.
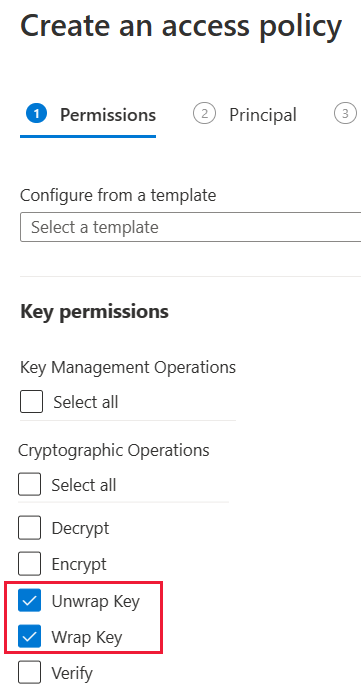
No ecrã Permissões, em Permissões da chave, selecione Desencapsular chave e Encapsular chave e, em seguida, escolha Seguinte.
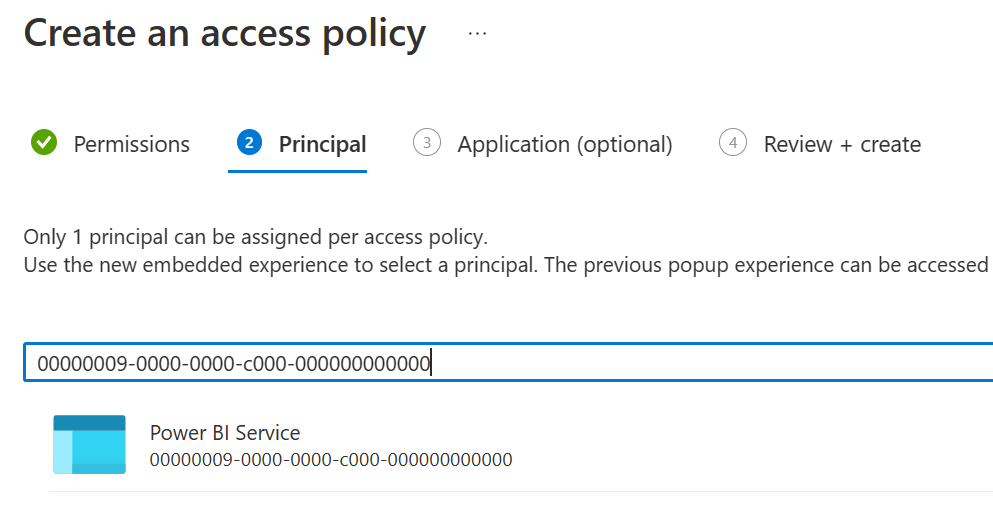
Na tela Principal , procure e selecione Microsoft.Azure.AnalysisServices.
Observação
Se não conseguir encontrar Microsoft.Azure.AnalysisServices, é provável que a subscrição do Azure associada ao seu Cofre da Chave do Azure nunca tenha tido um recurso do Power BI associado à mesma. Em vez disso, tente procurar a seguinte cadeia de caracteres: 00000009-0000-0000-c000-000000000000.
Selecione Avançar e, em seguida, Revisar + criar>Criar.
O controle de acesso baseado em função do Azure também pode ser usado para conceder permissões selecionando uma função que inclua as permissões Unwrap Key e Wrap Key .
Observação
Para revogar o acesso do Power BI aos seus dados, remova os direitos de acesso a esta entidade de serviço do seu Cofre de Chaves do Azure.
Criar uma chave RSA
No Key Vault, em Chaves, selecione Gerar/Importar.
Selecione um tipo de chave RSA e um tamanho de chave RSA de 4096.
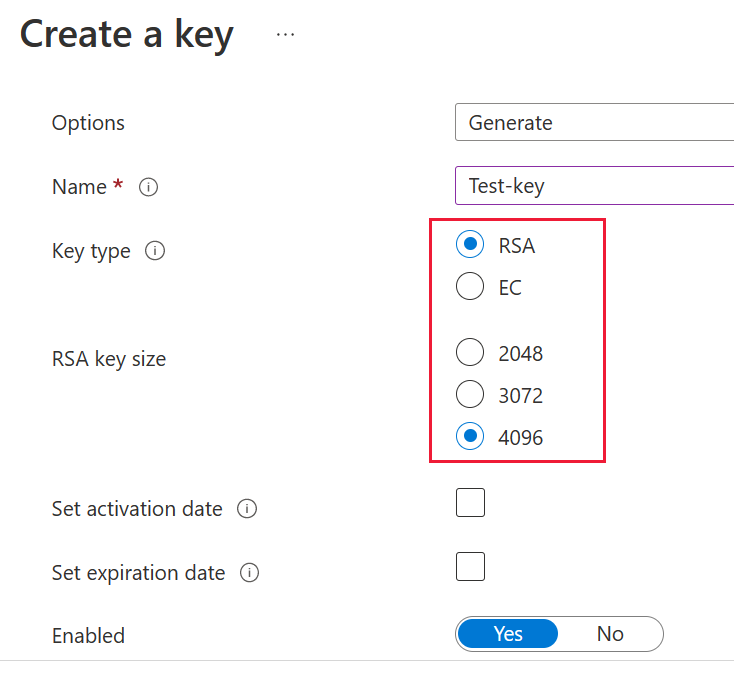
Selecione Criar.
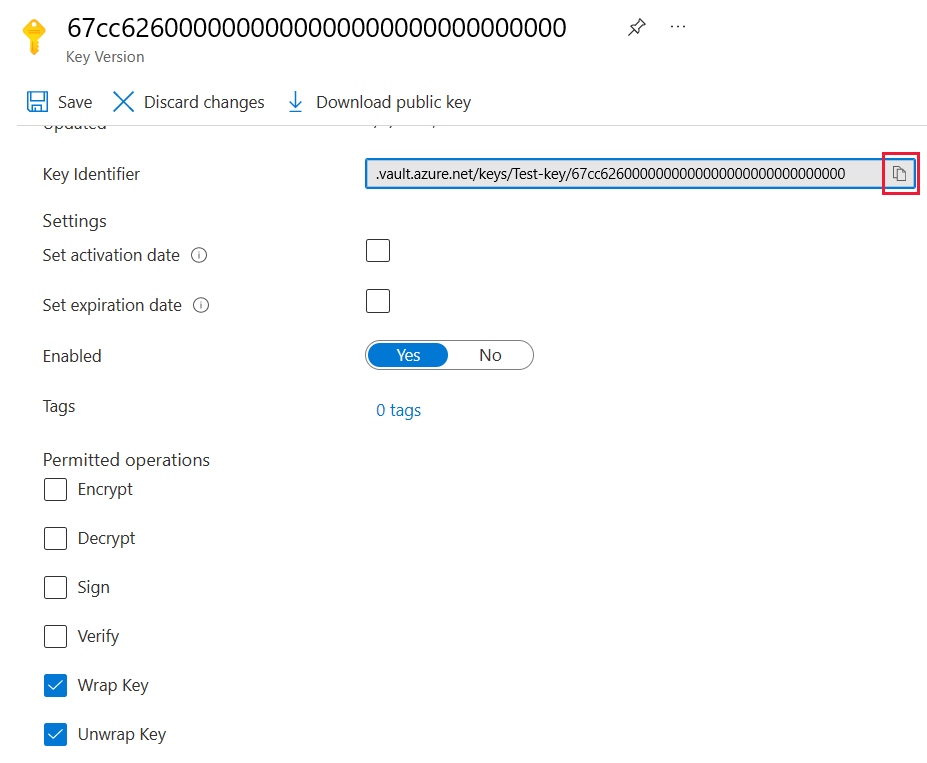
Em Chaves, selecione a chave que criou.
Selecione o GUID para a versão atual da chave.
Verifique se Wrap Key e Unwrap Key estão selecionados. Copie o Identificador de Chave para usar ao habilitar o BYOK no Power BI.
Opção de exclusão suave
Deve ativar a eliminação recuperável no seu cofre de chaves para se proteger contra a perda de dados em caso de eliminação acidental de uma chave ou do cofre de chaves. Para habilitar a propriedade soft-delete , você deve usar o PowerShell porque essa opção ainda não está disponível no portal do Azure.
Com o Azure Key Vault configurado corretamente, você está pronto para habilitar o BYOK em seu locatário.
Configurar o firewall do Cofre da Chave do Azure
Esta seção descreve o uso do desvio de firewall de serviço confiável da Microsoft para configurar um firewall em torno do Cofre da Chave do Azure.
Observação
Pode optar por ativar as regras de firewall no cofre de chaves. Você também pode optar por deixar o firewall desativado no cofre de chaves de acordo com a configuração padrão.
O Power BI é um serviço confiável da Microsoft. Pode configurar o firewall do cofre de chaves para permitir o acesso a todos os serviços fidedignos da Microsoft, uma definição que permite ao Power BI aceder ao seu cofre de chaves sem especificar ligações de ponto final.
Para configurar o Azure Key Vault para permitir o acesso a serviços confiáveis da Microsoft, siga estas etapas:
Procure Cofres de Chaves no portal do Azure e, em seguida, selecione o cofre de chaves que pretende permitir o acesso a partir do Power BI e de todos os outros serviços Microsoft fidedignos.
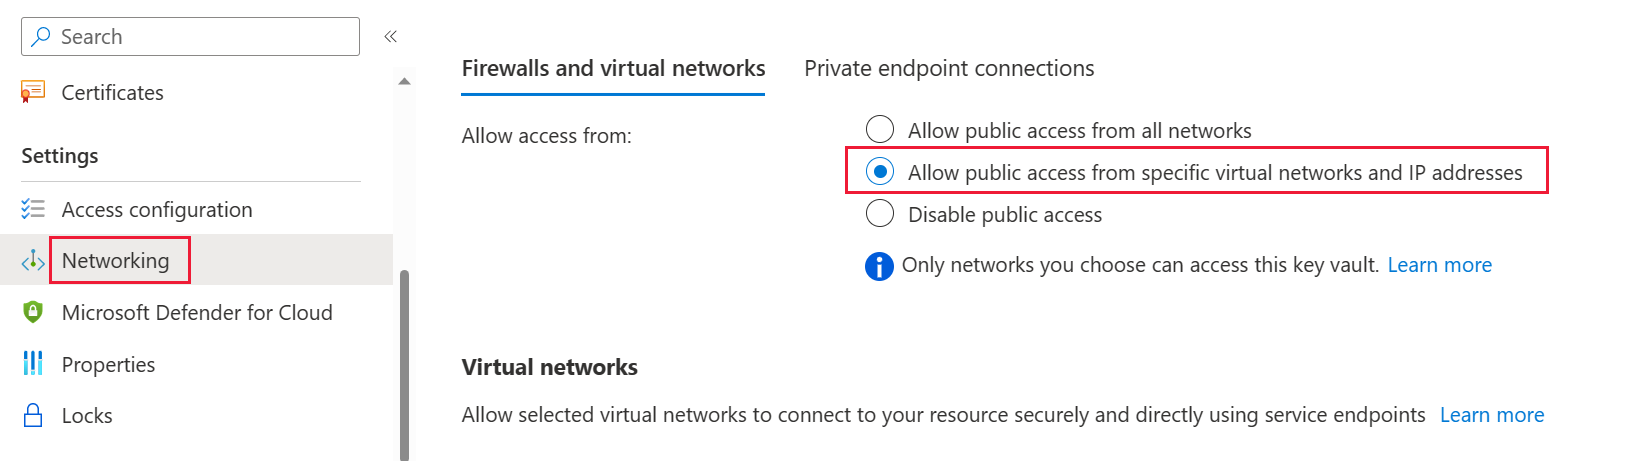
Selecione Rede no painel de navegação do lado esquerdo.
Em Acesso Público - Permitir acesso de:, escolha Redes selecionadas.
Role para baixo até a seção Exceção e selecione Permitir que serviços confiáveis da Microsoft ignorem esse firewall.
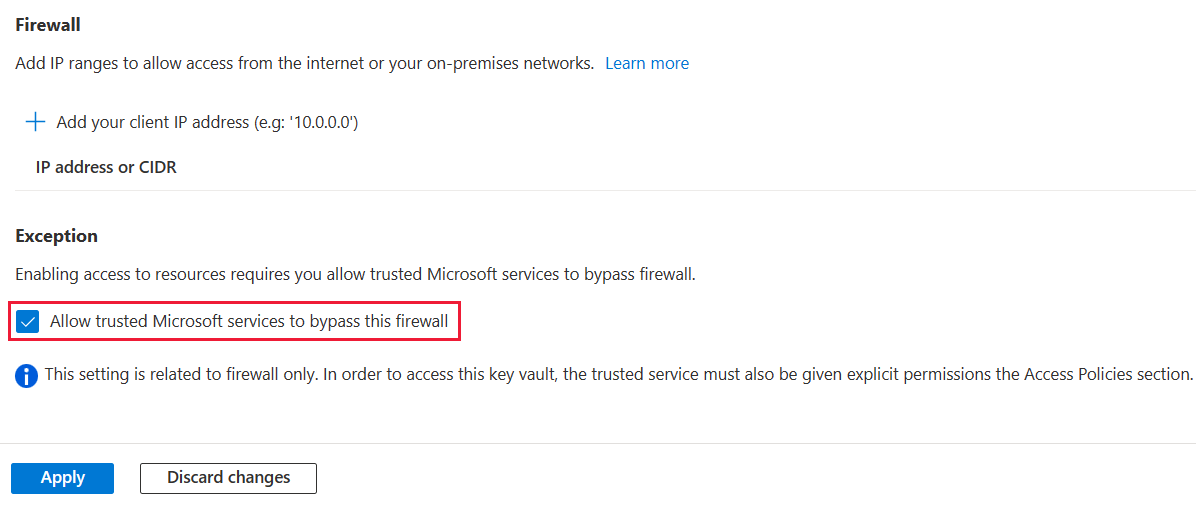
Selecione Aplicar.
Ativar o BYOK no seu inquilinato
Você habilita o BYOK no nível do locatário usando o PowerShell. Primeiro, instale o pacote de administração do Power BI para PowerShell e apresente as chaves de criptografia que você criou e armazenou no Cofre de Chaves do Azure ao seu locatário do Power BI. Em seguida, atribui estas chaves de encriptação a cada capacidade Premium para encriptar o conteúdo na mesma.
Considerações importantes
Antes de ativar o BYOK, tenha em mente as seguintes considerações:
- No momento, você não pode desativar o BYOK depois de ativá-lo. Dependendo de como especificar os parâmetros para
Add-PowerBIEncryptionKey, pode controlar a forma de utilizar o BYOK para uma ou mais das suas capacidades. No entanto, não é possível desfazer a introdução de chaves para o seu inquilino. Para obter mais informações, consulte Habilitar BYOK. - Não é possível mover diretamente um espaço de trabalho que usa BYOK de uma capacidade no Power BI Premium para uma capacidade compartilhada. Primeiro, você deve mover o espaço de trabalho para uma capacidade que não tenha o BYOK habilitado.
- Se você mover um espaço de trabalho que usa BYOK de uma capacidade no Power BI Premium para uma capacidade compartilhada, os relatórios e modelos semânticos ficarão inacessíveis porque são criptografados com a Chave. Para evitar esta situação, deve primeiro mover o espaço de trabalho para uma capacidade que não tenha o BYOK ativado.
Ativar BYOK
Para habilitar o BYOK, você deve ser um administrador do Power BI, conectado usando o Connect-PowerBIServiceAccount cmdlet. Em seguida, use Add-PowerBIEncryptionKey para habilitar o BYOK, conforme mostrado no exemplo a seguir:
Add-PowerBIEncryptionKey -Name'Contoso Sales' -KeyVaultKeyUri'https://contoso-vault2.vault.azure.net/keys/ContosoKeyVault/b2ab4ba1c7b341eea5ecaaa2wb54c4d2'
Para adicionar várias chaves, execute Add-PowerBIEncryptionKey com valores diferentes para -Name e -KeyVaultKeyUri.
O cmdlet aceita dois parâmetros do tipo switch que afetam a criptografia das capacidades atuais e futuras. Por predefinição, nenhum dos interruptores está ativado:
-
-Activate: Indica que essa chave é usada para todas as capacidades existentes no locatário que ainda não estão criptografadas. -
-Default: Indica que essa chave agora é o padrão para todo o locatário. Quando você cria uma nova capacidade, a capacidade herda essa chave.
Importante
Se você especificar -Default, todas as capacidades criadas em seu locatário a partir deste ponto serão criptografadas usando a chave especificada ou uma chave padrão atualizada. Você não pode desfazer a operação padrão, então você perde a capacidade de criar uma capacidade premium em seu locatário que não usa BYOK.
Depois de habilitar o BYOK em seu locatário, defina a chave de criptografia para uma ou mais capacidades do Power BI:
Use Get-PowerBICapacity para obter a ID de capacidade necessária para a próxima etapa.
Get-PowerBICapacity -Scope IndividualO cmdlet devolve um resultado semelhante ao seguinte:
Id              : xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx
DisplayName     : Test Capacity
Admins          : adam@sometestdomain.com
Sku             : P1
State           : Active
UserAccessRight : Admin
Region          : North Central US
Use Set-PowerBICapacityEncryptionKey para definir a chave de criptografia:
Set-PowerBICapacityEncryptionKey -CapacityId xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx -KeyName 'Contoso Sales'
Você tem controle sobre como usar o BYOK em todo o seu locatário. Por exemplo, para criptografar uma única capacidade, chame Add-PowerBIEncryptionKey sem -Activate ou -Default. Em seguida, utilize Set-PowerBICapacityEncryptionKey para a capacidade onde pretende ativar o BYOK.
Gerenciar BYOK
O Power BI fornece cmdlets adicionais para ajudar a gerenciar o BYOK em seu locatário:
Use Get-PowerBICapacity para obter a chave que uma capacidade usa atualmente:
Get-PowerBICapacity -Scope Organization -ShowEncryptionKeyUse Get-PowerBIEncryptionKey para obter a chave que seu locatário usa atualmente:
Get-PowerBIEncryptionKeyUse Get-PowerBIWorkspaceEncryptionStatus para ver se os modelos semânticos em um espaço de trabalho são criptografados e se seu status de criptografia está sincronizado com o espaço de trabalho:
Get-PowerBIWorkspaceEncryptionStatus -Name'Contoso Sales'Observe que a criptografia está habilitada no nível de capacidade, mas você obtém o status de criptografia no nível do modelo semântico para o espaço de trabalho especificado.
Utilize Switch-PowerBIEncryptionKey para alterar (ou fazer a rotação de) a versão da chave utilizada para encriptação. O cmdlet simplesmente atualiza o
-KeyVaultKeyUripara uma chave-Name:Switch-PowerBIEncryptionKey -Name'Contoso Sales' -KeyVaultKeyUri'https://contoso-vault2.vault.azure.net/keys/ContosoKeyVault/b2ab4ba1c7b341eea5ecaaa2wb54c4d2'Observe que a chave atual deve ser habilitada.
Conteúdo relacionado
- Visão geral do módulo de cmdlet do PowerShell do Power BI.
- Formas de partilhar o seu trabalho no Power BI.
- Filtre um relatório usando parâmetros de cadeia de caracteres de consulta na URL.
- Incorpore com a web part de relatório no SharePoint Online.
- Publique na Web a partir do Power BI.
- O que é o Power BI Premium?