Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
O modelo de níveis Active Directory Domain Services (AD DS) é uma arquitetura de segurança que separa identidades administrativas, estações de trabalho e ativos geridos em camadas de confiança. Impede que ciberatacantes que comprometam um dispositivo de utilizador final roubem credenciais de maior privilégio e escalem para o plano de controlo de identidade. Esta abordagem de escalonamento lógico baseia-se em privilégios de identidade, em vez de segmentação física da rede, embora as duas abordagens sejam complementares.
Este artigo explica como o modelo de níveis agrupa os ativos em Nível 0, Nível 1 e Nível 2, como as estações de trabalho de acesso privilegiado (PAWs) fazem cumprir os limites dos níveis e como adotar o modelo no seu ambiente.
Como o modelo de níveis se enquadra no Modelo de Acesso Empresarial
O modelo aplica princípios de segurança focados na integridade, semelhantes ao modelo Biba: sistemas de menor confiança não devem influenciar sistemas de maior confiança. A mesma abordagem de migração recomendada pelos white papers Mitigating Pass-the-Hash (PtH) Attacks (v1 e v2) reforça esta abordagem. Estes artigos formalizam o risco de roubo de credenciais e movimentação lateral no Active Directory e informam o desenho de controlos de administração em níveis, PAWs e isolamento de credenciais.
O Modelo de Acesso Empresarial (EAM) fornece uma estrutura mais ampla para garantir o acesso através de sistemas on-premises, múltiplas clouds, acesso dos utilizadores e caminhos de acesso às aplicações. O modelo de níveis AD DS é um componente do EAM como um método-chave para prevenir escalonamentos não autorizados de privilégios e para impor hierarquia administrativa para AD DS e dependências intimamente relacionadas.
Para descarregar o modelo e rever as orientações de implementação, consulte o repositório do Active Directory Tier Model e o site de documentação de implementação.
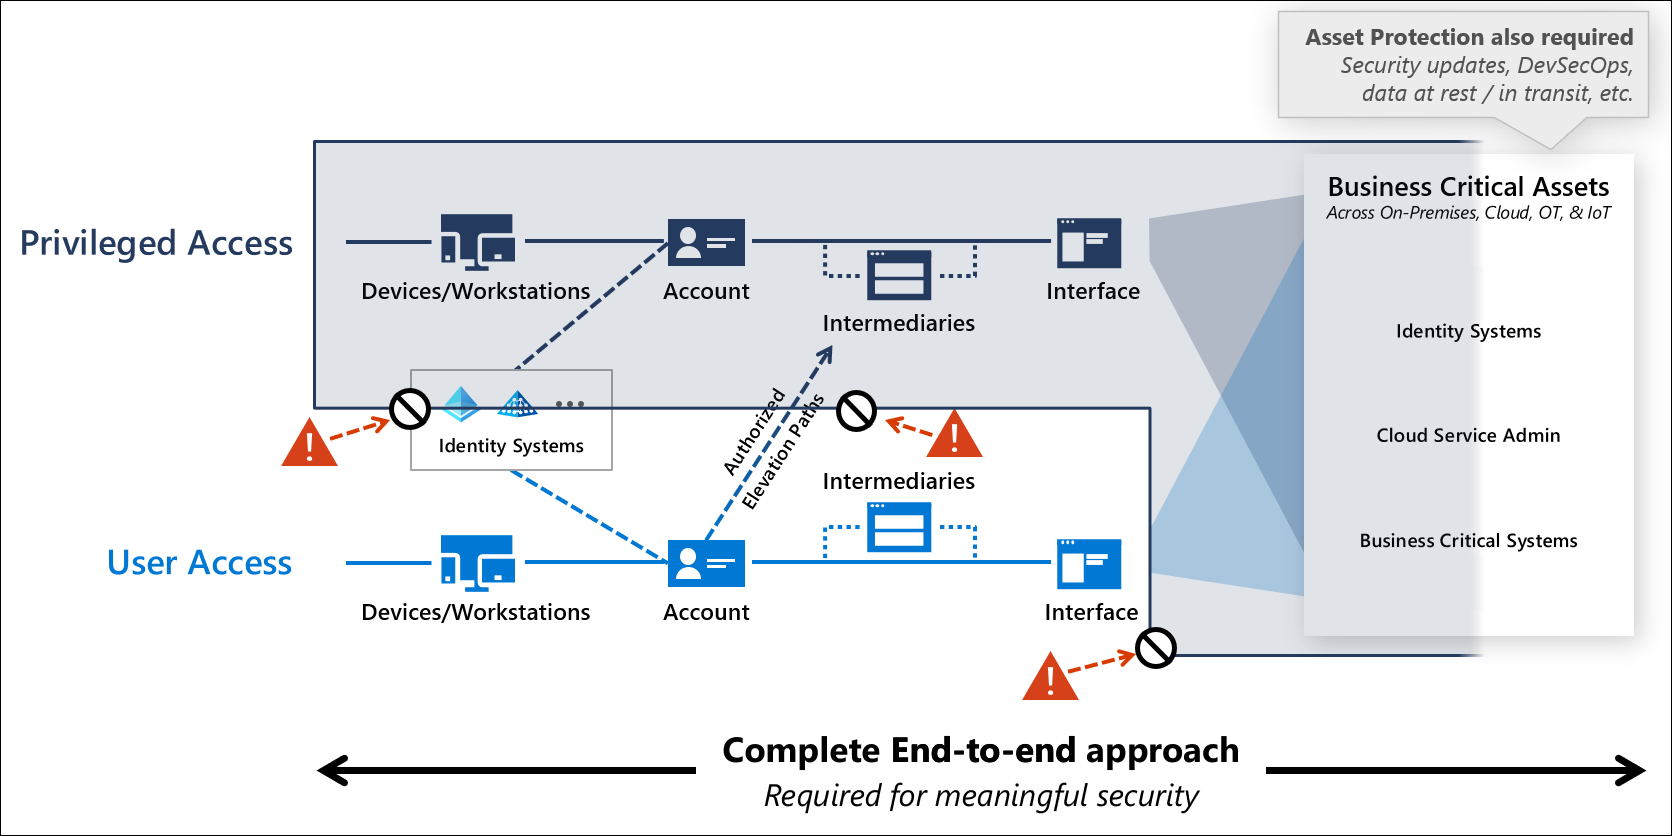
O diagrama mostra dois planos horizontais. O plano superior de acesso privilegiado contém dispositivos e estações de trabalho, uma conta, intermediários e uma interface que alcançam uma zona sombreada de sistemas de identidade e ativos críticos para o negócio através de on-premises, cloud, OT e IoT. O plano inferior de acesso do utilizador contém os mesmos quatro elementos para o trabalho do dia a dia. Setas tracejadas marcam caminhos de elevação autorizados desde o plano de acesso do utilizador até ao plano de acesso privilegiado. Ícones vermelhos de aviso e símbolos de proibição bloqueiam caminhos não autorizados desde dispositivos de utilizador para sistemas de identidade, desde contas de utilizador para intermediários privilegiados, e desde interfaces de utilizador para sistemas críticos para o negócio. Uma chamada intitulada Proteção de Ativos cobre todo o modelo, listando atualizações de segurança, DevSecOps e proteção de dados em repouso e em trânsito. Uma legenda abaixo diz "Abordagem completa de ponta a ponta necessária para uma segurança significativa."
Limites de confiança para administração escalonada
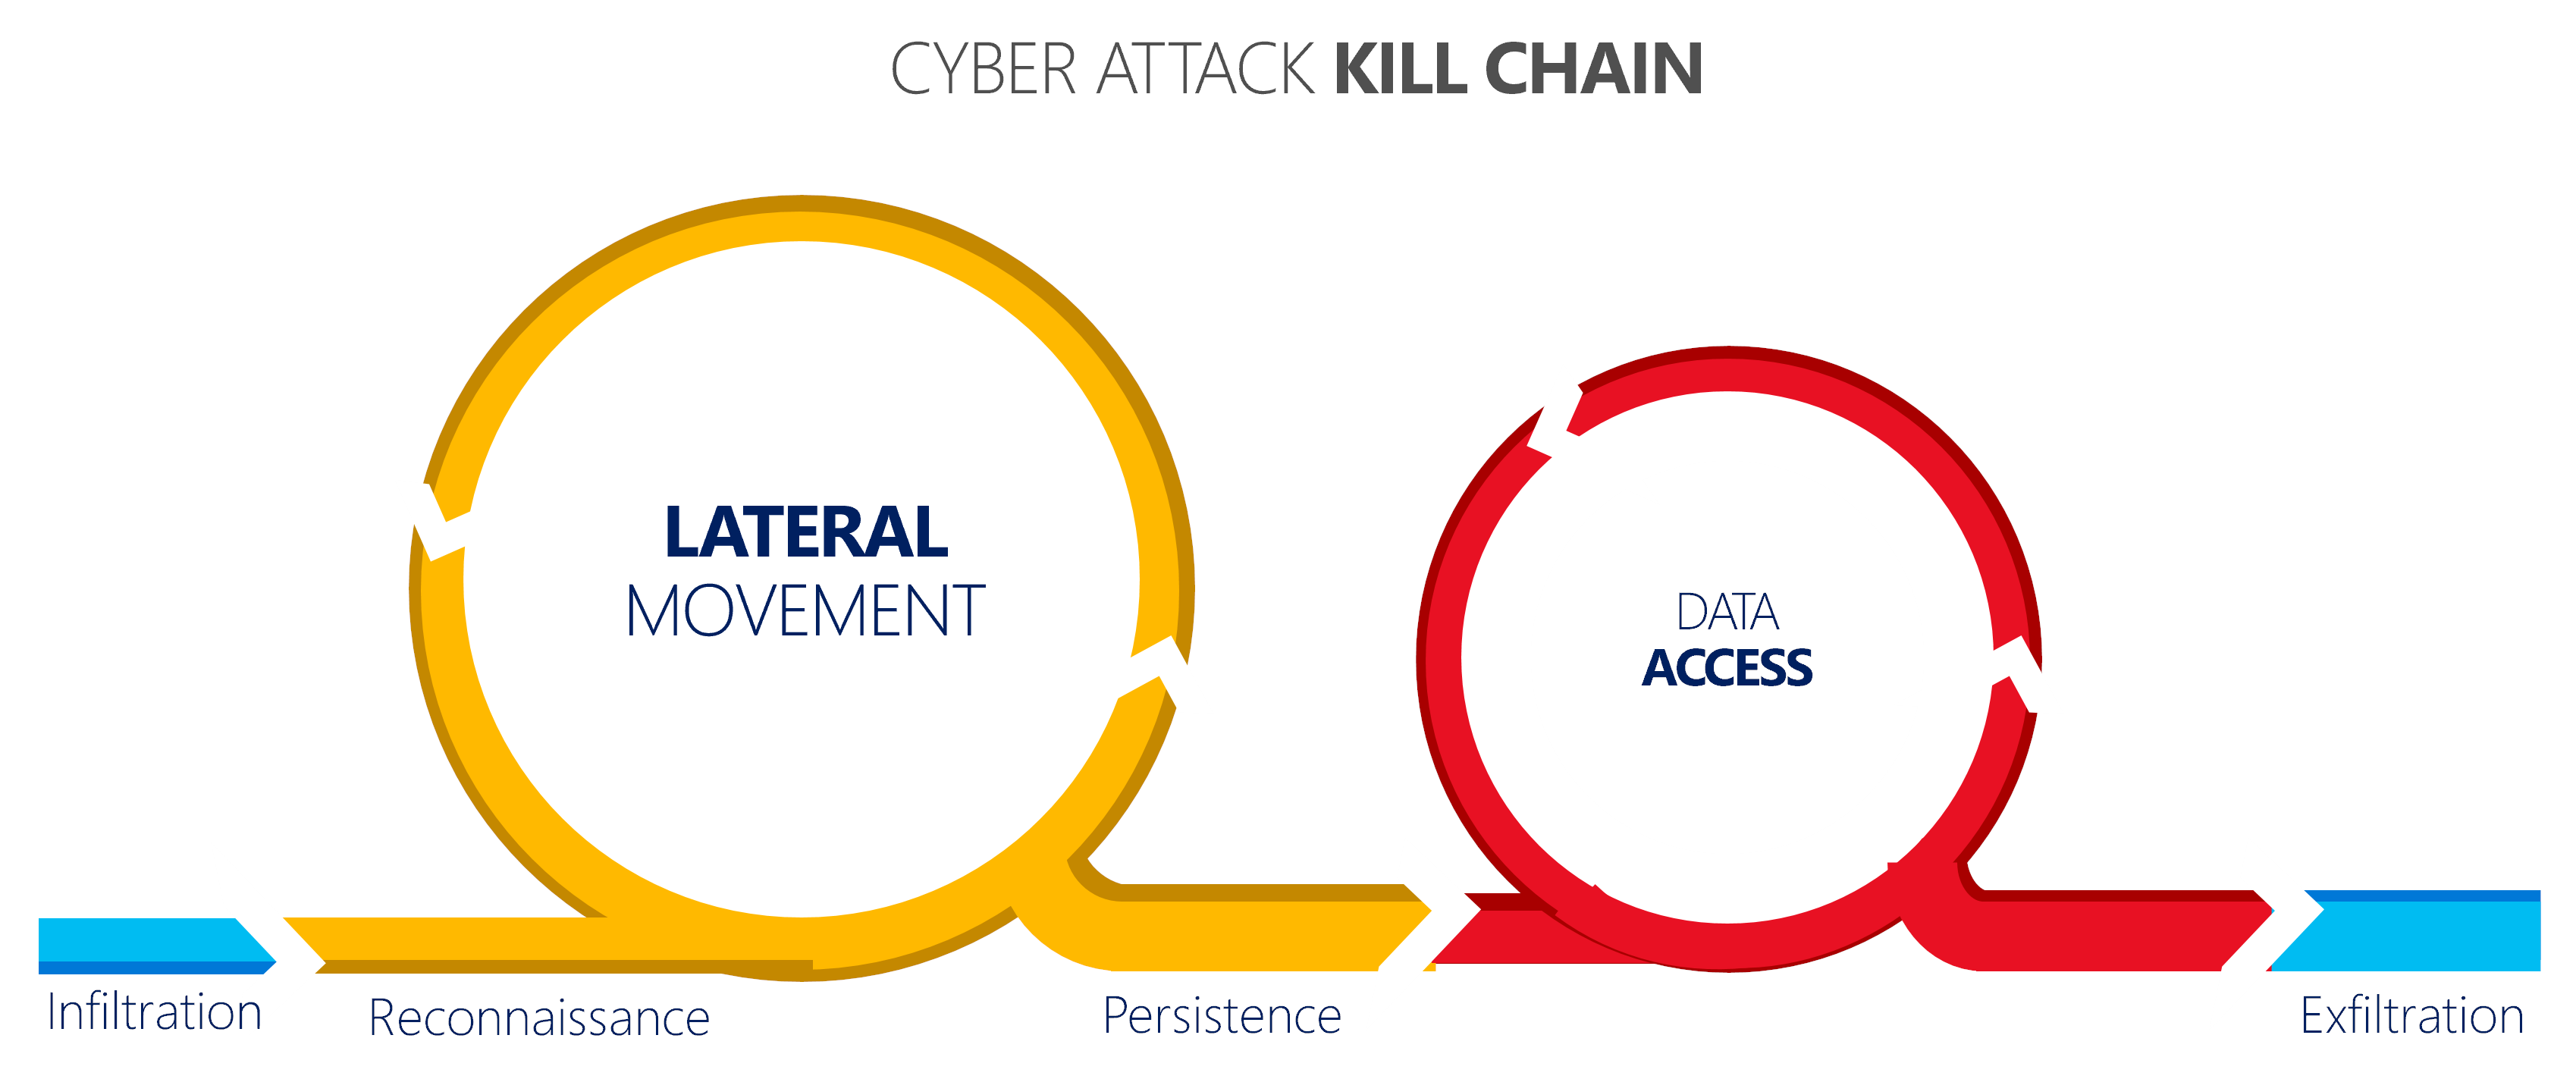
O modelo de níveis AD DS assume que os ciberatacantes visam frequentemente os endpoints dos utilizadores finais que têm acesso à internet, email e outros canais de comunicação. Os ciberatacantes comprometem frequentemente estes pontos terminais ou recorrem à engenharia social para lhes aceder. Depois de um ciberatacante roubar credenciais, segue uma cadeia de eliminação de ciberataque: infiltração, reconhecimento, movimento lateral, persistência, acesso a dados e exfiltração.
O modelo de níveis AD DS previne esta cadeia de destruição ao garantir que os administradores nunca utilizam credenciais de nível superior em sistemas de nível inferior, quer dentro como fora da estrutura de unidade organizacional (OU) do modelo de níveis.
Recursos de Nível 0, Nível 1 e Nível 2 no modelo de AD DS
O modelo AD DS agrupa identidades, sistemas e aplicações em três níveis com base no seu âmbito de controlo sobre o ambiente. A tabela seguinte resume o âmbito, os ativos de exemplo e a estação de trabalho de acesso privilegiado (PAW) necessária para cada nível.
| Escalão de serviço | Scope | Exemplos de ativos | PAW obrigatório |
|---|---|---|---|
| Nível 0 | Plano de controlo de identidade | Controladores de domínio, AD FS, AD CS, Microsoft Entra Connect, contas e grupos de administrador Tier 0 | PAW de Nível 0 |
| Nível 1 | Servidores e aplicações empresariais | Servidores membros, Exchange Server, SharePoint Server, SQL Server, aplicações de linha de negócio (LOB), contas administradoras de servidores | PAW de Nível 1 |
| Nível 2 | Dispositivos e contas dos utilizadores finais | Estações de trabalho para utilizadores finais, contas administrativas de help desk, funções de administrador de contas de utilizador final | PAW de Nível 2 |
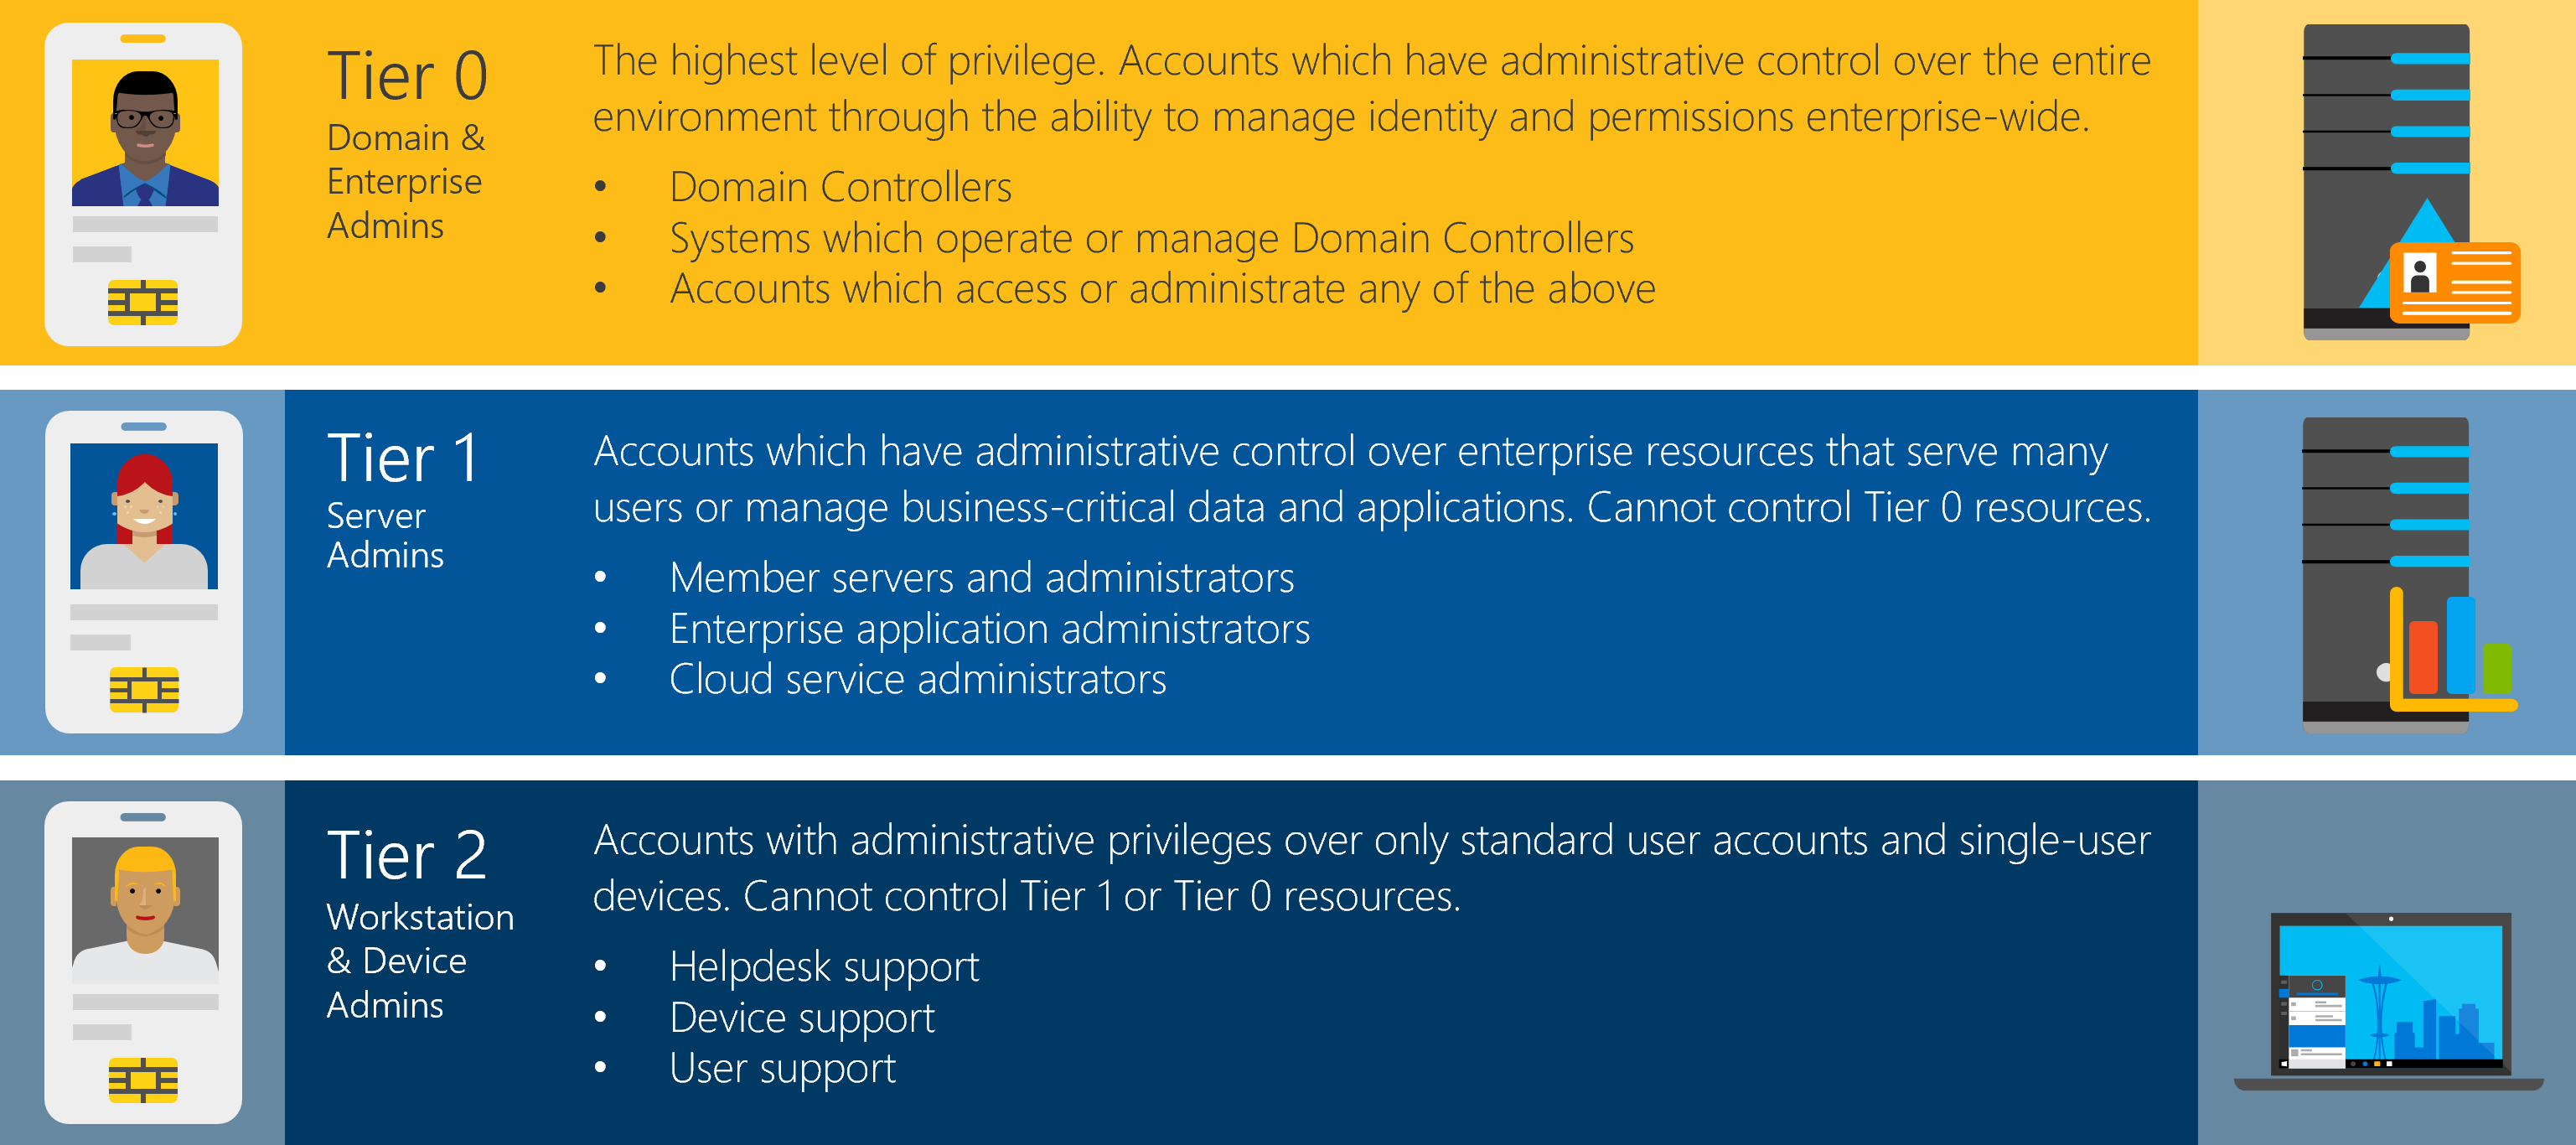
O diagrama mostra três níveis empilhados. O Nível 0, Administradores de Domínio e Empresas, tem o mais alto nível de privilégio e controlo administrativo sobre todo o ambiente através da capacidade de gerir identidades e permissões a nível empresarial. Abrange controladores de domínio, sistemas que operam ou gerem controladores de domínio e contas que acedem ou administram qualquer um desses sistemas. O Nível 1, Administradores de Servidores, tem controlo administrativo sobre os recursos empresariais que servem muitos utilizadores ou detêm dados e aplicações críticos para o negócio, mas não consegue controlar recursos do Nível 0. Abrange servidores membros e seus administradores, administradores de aplicações empresariais e administradores de serviços cloud. O Nível 2, Administradores de Estação de Trabalho e Dispositivos, tem privilégios administrativos apenas sobre contas de utilizador padrão e dispositivos de utilizador único e não pode controlar recursos do Nível 1 ou Nível 0. Abrange suporte ao helpdesk, suporte a dispositivos e funções de apoio ao utilizador.
Princípios de design de modelos em níveis
Aplique estes princípios ao decidir se um ativo, conta ou solução pertence a um determinado nível:
- Privilégio mínimo dentro de cada nível. Mesmo dentro do Nível 0, nem todas as contas precisam de direitos de Administrador de Domínio. Restringir as permissões ao mínimo necessário para cada função.
- Não há credenciais partilhadas entre níveis. Uma conta, conta de serviço ou grupo deve operar num único nível. Reutilizar credenciais entre níveis colapsa a fronteira de confiança.
- Não há cargas de trabalho em linha de negócio no Tier 0. Servidores de aplicações, aplicações empresariais e cargas de trabalho de uso geral pertencem ao Nível 1, mesmo quando um administrador AD os possui.
- Separação de funções. Mantenha operadores, aprovadores e auditores como funções distintas, especialmente no Nível 0. Evite concentrar todas as funções privilegiadas numa única equipa.
- A contenção, não o perímetro, é o limite. A segmentação de rede suporta o modelo, mas não o substitui. A credencial e o teclado definem o nível, não o endereço IP.
Padrões negativos comuns a evitar
Estes padrões surgem frequentemente quando as equipas adotam o modelo de níveis AD DS. Cada padrão colapsa as proteções para as quais o modelo foi concebido:
- Colapsar tudo para o Tier 0. Tratar toda a infraestrutura ou cada servidor como Nível 0 dilui o Nível 0 e aumenta a superfície de ataque do plano de controlo de identidade.
- Trabalho diário com Administradores de Domínio. Administradores que utilizam contas equivalentes a Domain Admins para tarefas rotineiras expõem as credenciais de maior privilégio a estações de trabalho de nível inferior.
- Agentes de monitorização, backup ou EDR com direitos de Administrador de Domínio. Agentes que operam com direitos de Nível 0 em hosts de Nível 1 ou Nível 2 criam caminhos de exposição de credenciais para o plano de controlo de identidade.
- Contas de serviço partilhadas entre níveis. Uma conta de serviço usada tanto em servidores Tier 0 como Tier 1 transforma todos os servidores Tier 1 num ponto de exposição a credenciais Tier 0.
- Tratar os servidores de salto como uma camada separada. Um servidor de salto herda o nível de confiança de qualquer credencial que o toque. Um servidor de salto usado para aceder a controladores de domínio é um ativo de Nível 0.
Nível 0 - Plano de controlo de identidade
O Nível 0 contém ativos e identidades que controlam direta ou indiretamente o serviço de diretório e as permissões em toda a empresa:
- Contas e grupos administrativos de nível 0, incluindo grupos incorporados do Active Directory como Operadores de Backup e Operadores de Servidor.
- Controladores de domínio AD DS e componentes centrais do serviço de diretório.
- Serviços de identidade como Microsoft Entra Connect, Microsoft Entra application proxy, Serviços de Federação do Active Directory (AD FS) (AD FS) e Active Directory Certificate Services (AD CS).
- Sistemas que operam ou gerem sistemas de identidade de Nível 0, incluindo cópia de segurança, monitorização, aplicação de patches, hipervisor, antivírus e soluções de deteção e resposta em dispositivos finais (EDR), ou qualquer agente com controlo direto ao nível do sistema operativo ou ao nível dos objetos do AD.
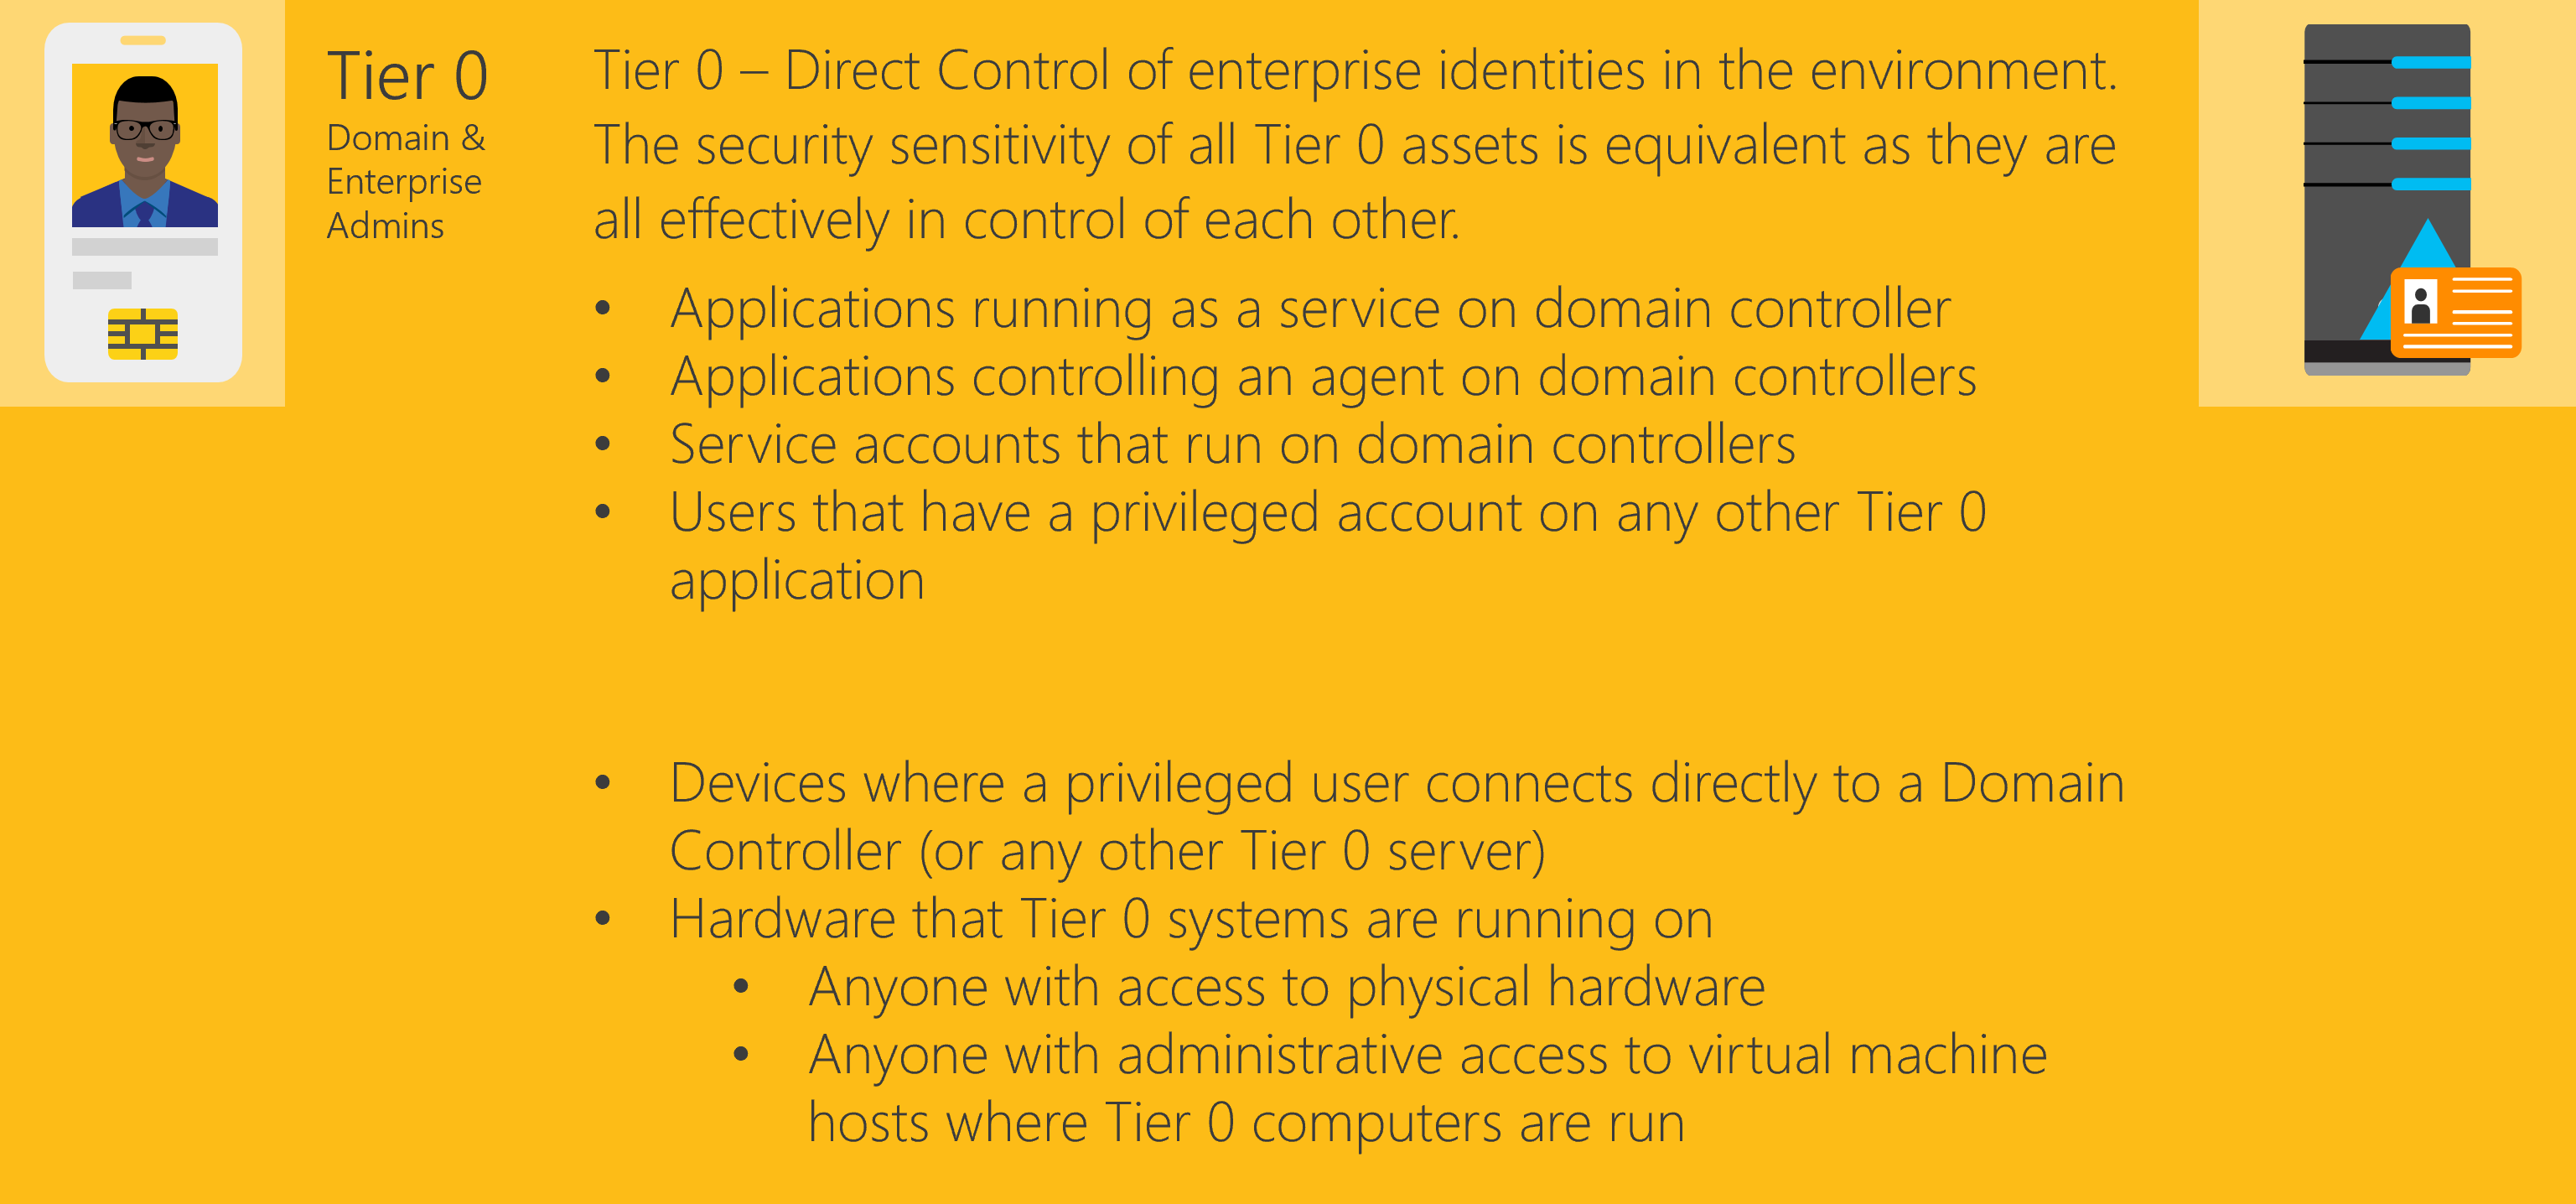
O diagrama explica que o Nível 0 representa o controlo direto das identidades empresariais e que a sensibilidade de segurança de todos os ativos do Nível 0 é equivalente porque todos eles estão efetivamente no controlo uns dos outros. O primeiro grupo lista ativos de software e identidade de Nível 0: aplicações a correr como serviço num controlador de domínio, aplicações que controlam um agente em controladores de domínio, contas de serviço que correm em controladores de domínio e utilizadores que têm uma conta privilegiada em qualquer outra aplicação de Nível 0. O segundo grupo lista hardware e ativos de acesso de Nível 0: dispositivos onde um utilizador privilegiado se liga diretamente a um controlador de domínio ou a qualquer outro servidor de Nível 0, o hardware onde os sistemas de Nível 0 correm, qualquer pessoa com acesso a esse hardware físico e qualquer pessoa com acesso administrativo a hosts de máquinas virtuais onde os computadores de Nível 0 funcionam.
Nível 1 - Gestão de servidores e aplicações empresariais
O Nível 1 contém os servidores membros e as identidades que os gerem:
- Servidores membros e funções de administrador de servidores.
- Soluções de gestão de infraestrutura de TI (ITIM) que controlam servidores de Nível 1.
- Aplicações Microsoft Server como Exchange Server, SharePoint Server e SQL Server.
- Soluções de servidores de terceiros.
- Aplicativos LOB.
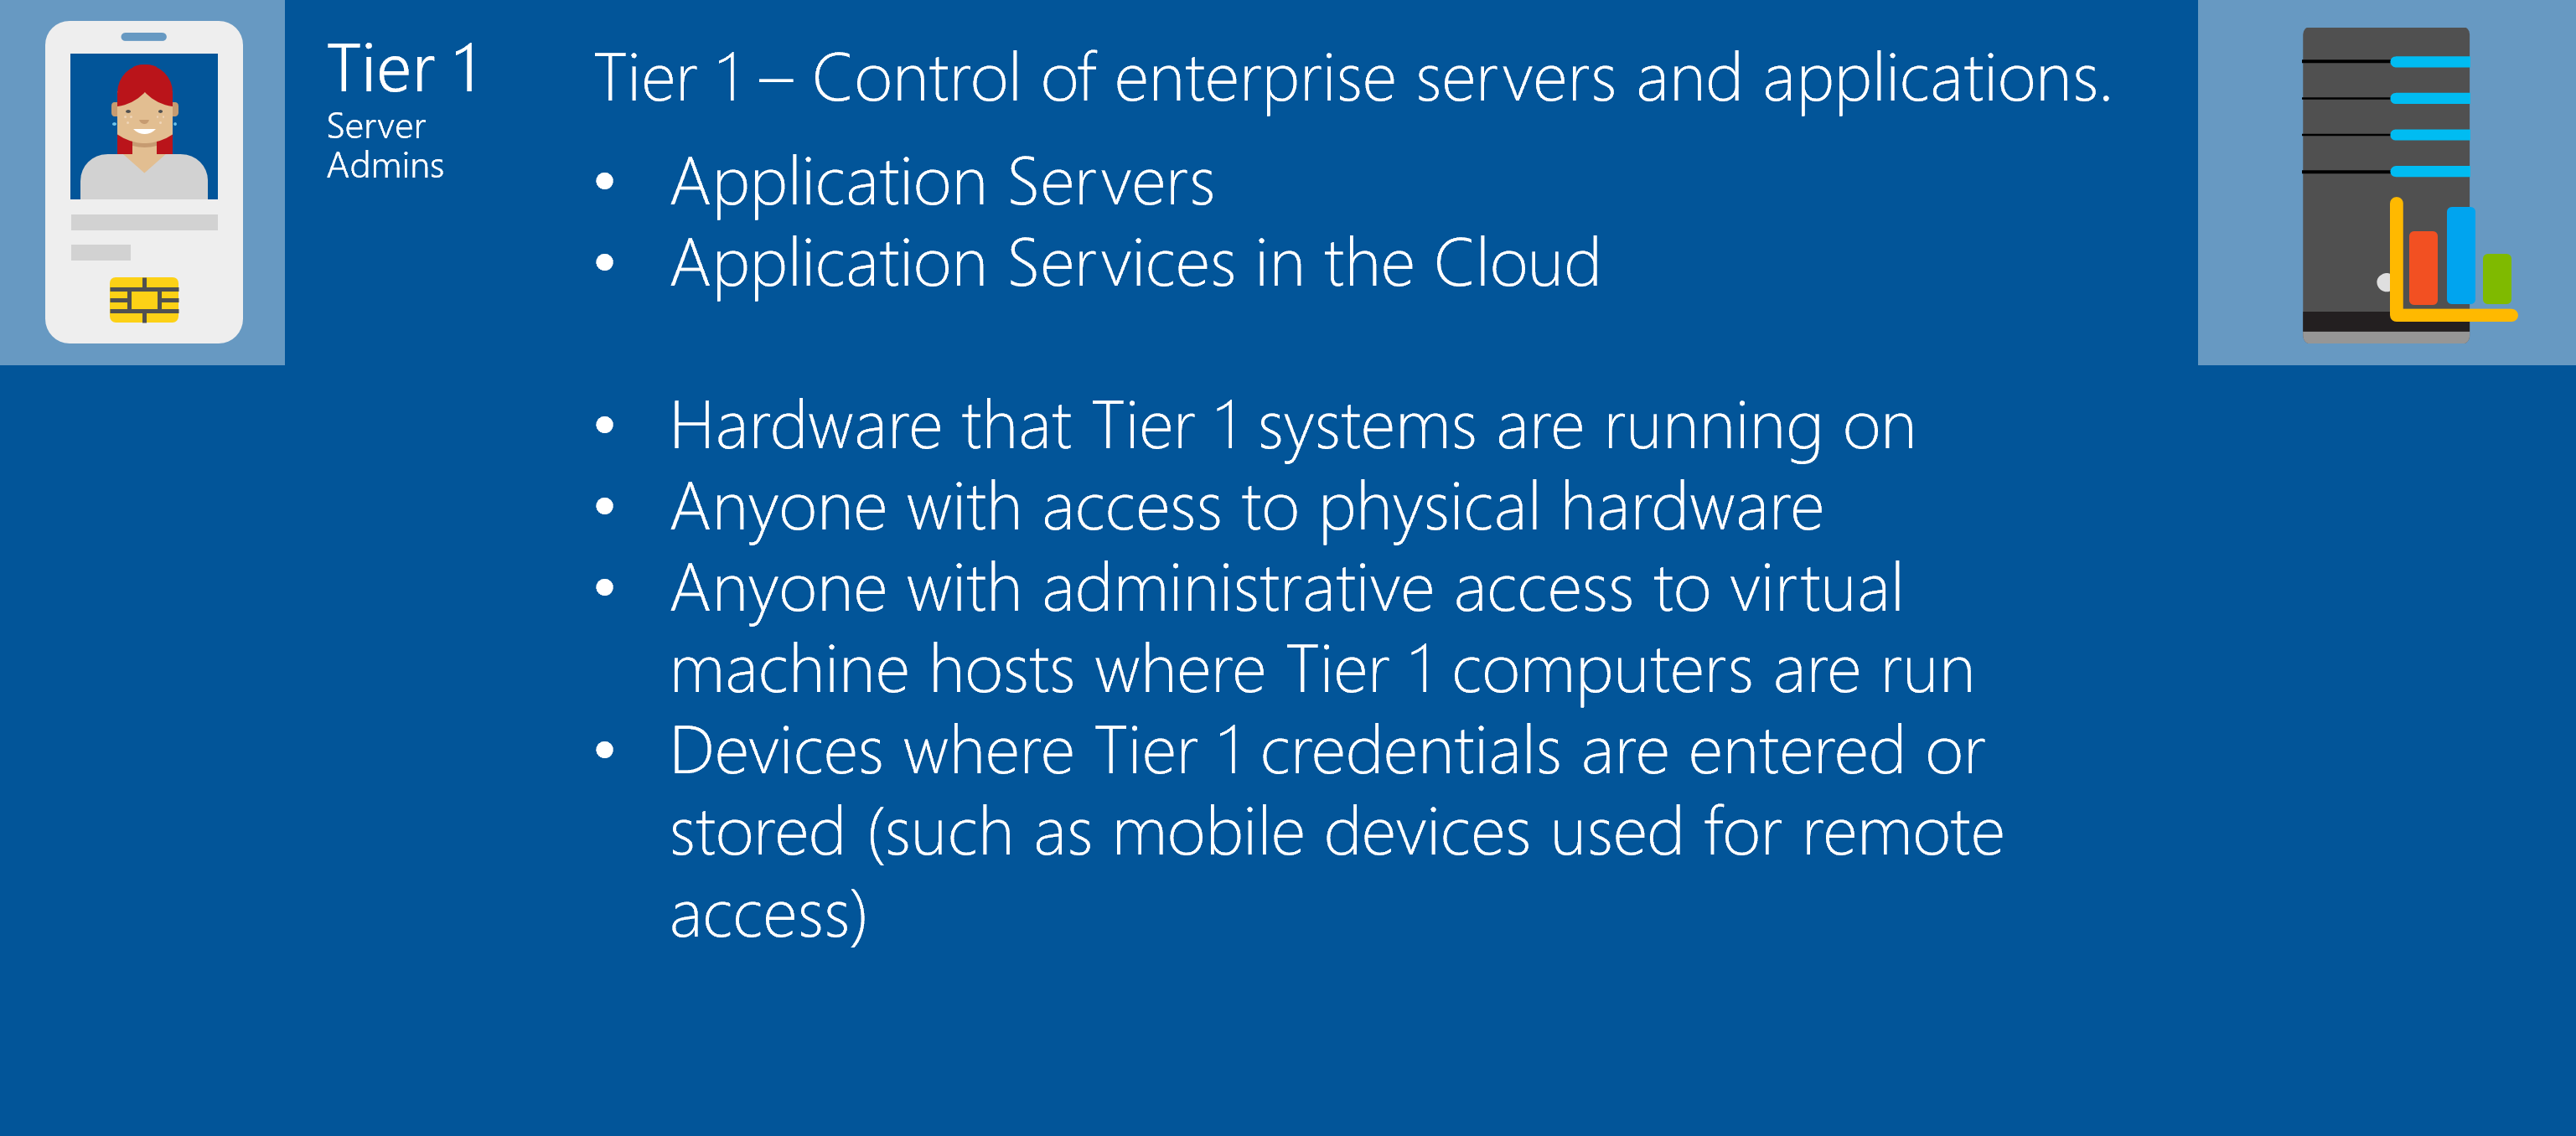
O diagrama explica que o Nível 1 representa o controlo de servidores e aplicações empresariais. O primeiro grupo lista ativos de carga de trabalho de Nível 1: servidores de aplicações e serviços de aplicação na cloud. O segundo grupo lista hardware e ativos de acesso de Nível 1: o hardware em que os sistemas de Nível 1 funcionam, qualquer pessoa com acesso a esse hardware físico, qualquer pessoa com acesso administrativo a hosts de máquinas virtuais onde os computadores de Nível 1 funcionam, e dispositivos onde as credenciais de Nível 1 são introduzidas ou armazenadas, como dispositivos móveis usados para acesso remoto.
Nível 2 - Suporte a contas e dispositivos do utilizador final
O Nível 2 contém as identidades que gerem dispositivos e contas dos utilizadores finais, incluindo funções de help desk e suporte a dispositivos, funções de administrador de dispositivos de utilizador final e funções de administrador de contas de utilizador final.
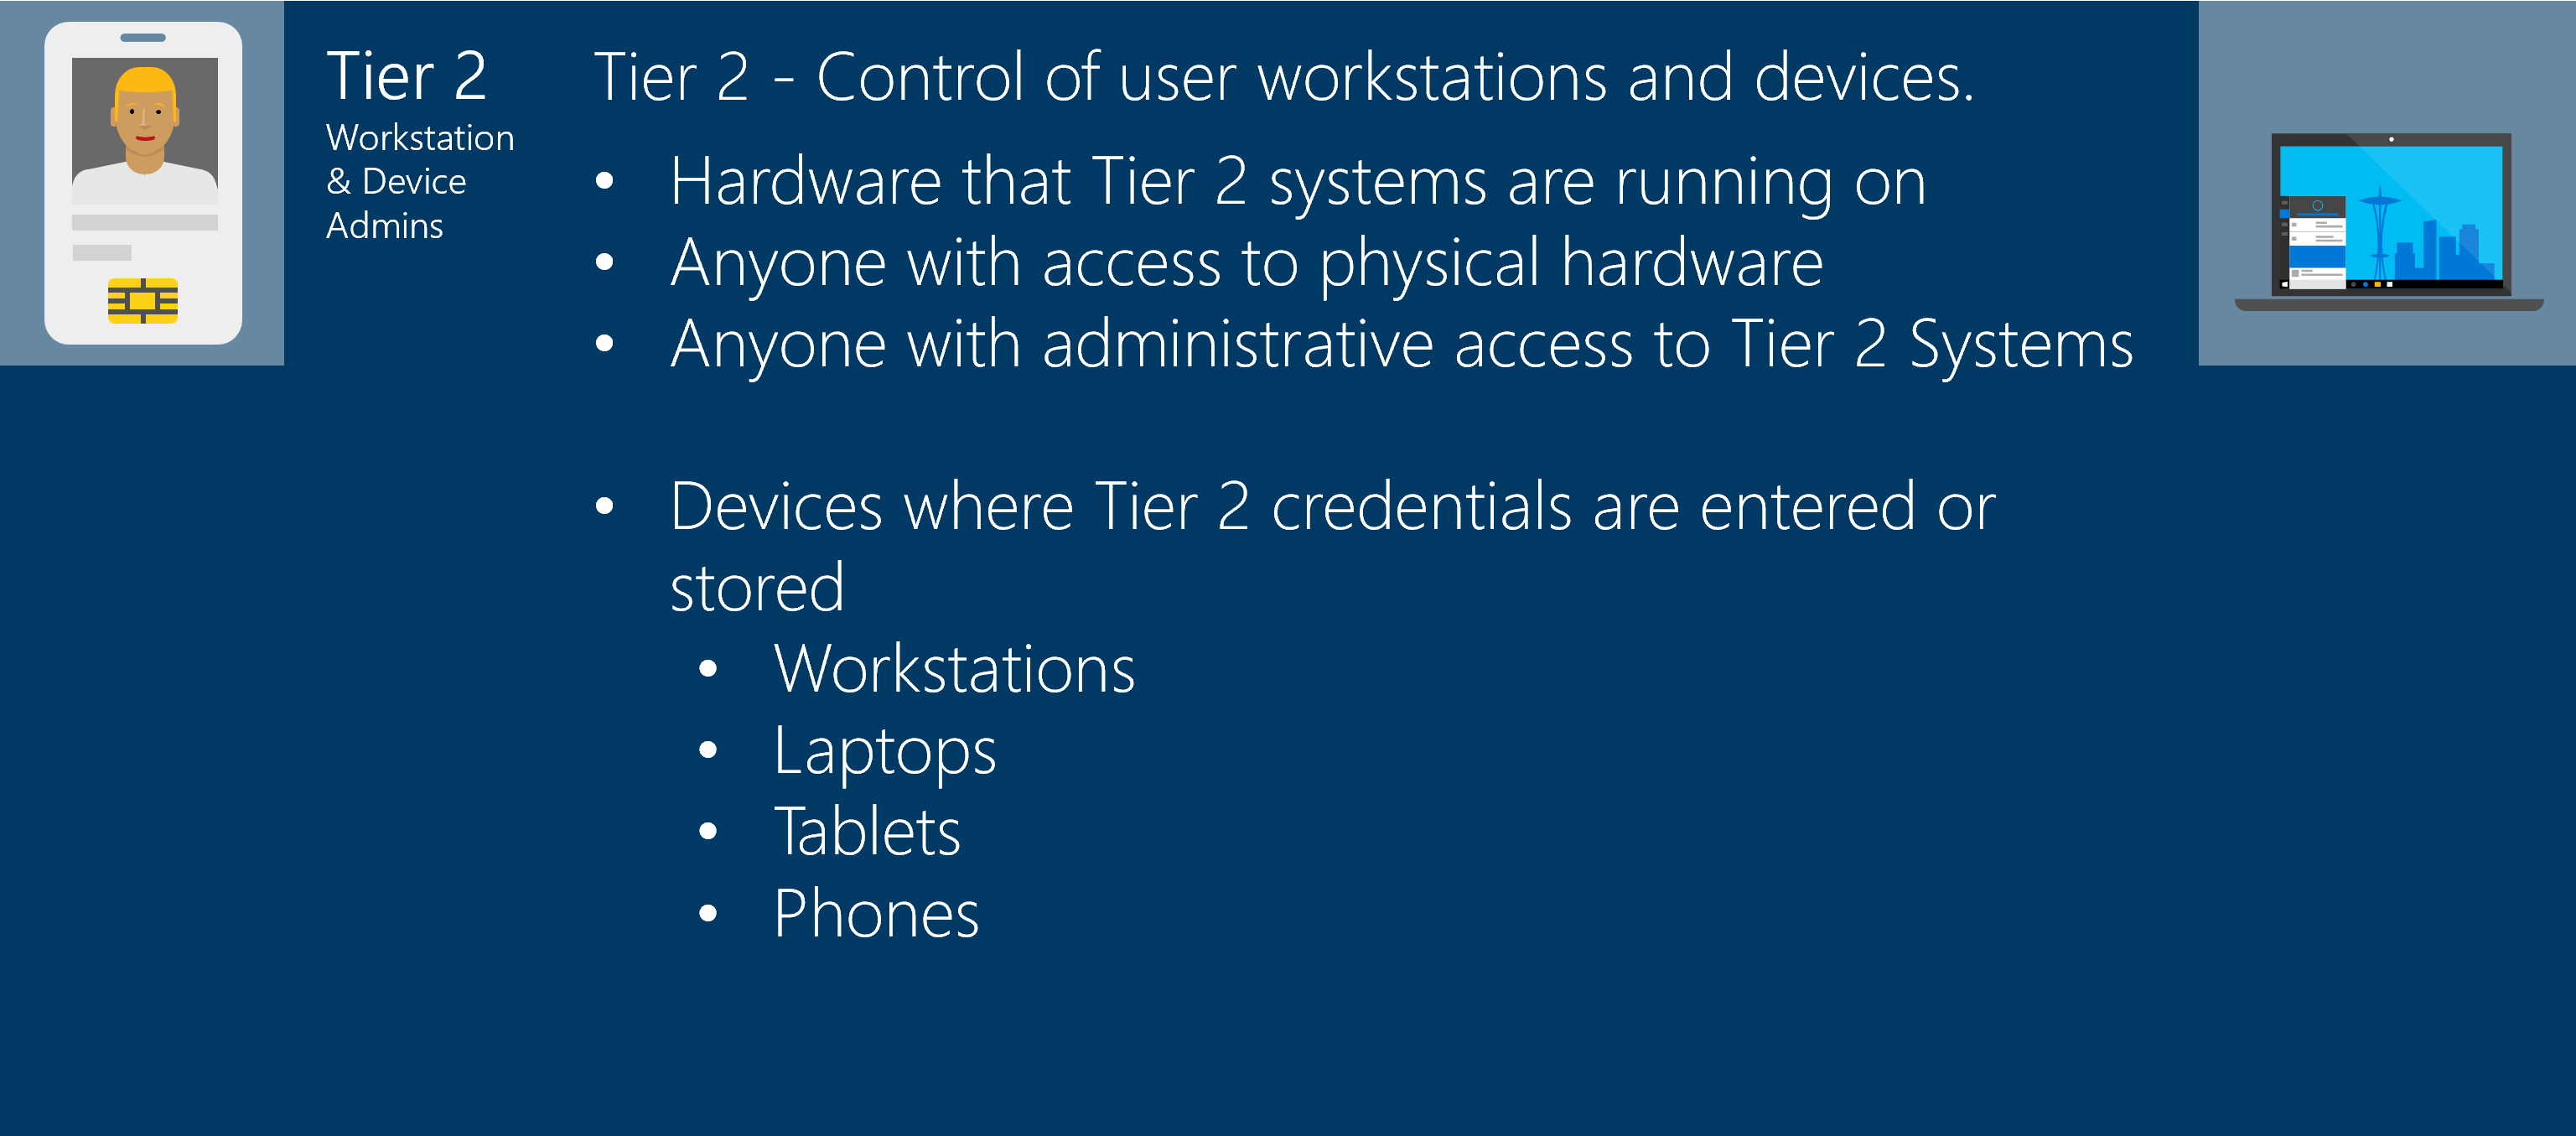
O diagrama explica que o Nível 2 representa o controlo das estações de trabalho e dispositivos do utilizador. Lista o hardware e ativos de acesso de Nível 2: o hardware em que os sistemas de Nível 2 correm, qualquer pessoa com acesso a esse hardware físico e qualquer pessoa com acesso administrativo a sistemas de Nível 2. Também lista os dispositivos onde as credenciais Tier 2 são introduzidas ou armazenadas, incluindo estações de trabalho, portáteis, tablets e telemóveis.
Estações de trabalho de acesso privilegiado (PAWs) necessárias para cada nível
O modelo de escalões do AD DS só funciona quando se parte de uma estação de trabalho administrativa fidedigna correspondente ao escalão que está a administrar: um PAW de Tier 0 para recursos de Tier 0, um PAW de Tier 1 para o Tier 1 e um PAW de Tier 2 para o Tier 2. Para a gestão baseada na cloud de zonas privilegiadas de aterragem, utilize uma Estação de Trabalho de Acesso Privilegiado para Gestão de Serviços na Cloud (PAWCSM) que corresponda ao âmbito privilegiado alvo.
Se um administrador de nível iniciar sessão numa estação de trabalho de utilizador final não confiável ou numa estação de trabalho do nível errado, credenciais de nível superior ficam expostas a um ambiente menos confiável. Esta exposição colapsa a fronteira de contenção em que o modelo de níveis AD DS se baseia. A confiança começa no primeiro teclado físico usado para iniciar sessão.
Para mais informações, consulte a visão geral das Estações de Trabalho de Acesso Privilegiado.
Usa uma PAW para aceder a ativos de Nível 0
Começando a partir de um PAW de Nível 0, pode ser necessário fazer vários saltos ou usar soluções diferentes antes de chegar ao ponto final de Nível 0. A complexidade da rede por vezes requer servidores de salto de Nível 0 para simplificar as regras do firewall. As soluções de vaulting fornecem fluxos de trabalho de aprovação e acesso just-in-time (JIT) a contas privilegiadas.
O princípio fundamental é que o teclado físico limpo e confiável é o ponto de partida, e quaisquer saltos intermédios ou soluções permanecem dentro do mesmo nível do endpoint alvo.
Teclado físico limpo e fiável
A estação de trabalho com teclado físico seguro e fidedigno é aquela onde inicia sessão presencialmente para dar início a uma sessão privilegiada. Para que o modelo de nível AD DS seja válido, essa estação de trabalho deve:
- Ser protegido e destinado a utilização administrativa para um nível específico.
- Mantenha-se livre de cargas de trabalho de produtividade como email, navegação na web e software não gerido.
- Corresponde ao nível do ativo alvo. Uma sessão de Nível 0 deve ter origem num PAW de Nível 0, nunca de um dispositivo de Nível 2 que também usas para o trabalho diário.
- Verificar a proveniência da cadeia de abastecimento e os controlos de segurança física. Um PAW comprometido pode expor credenciais e quebrar o modelo.
- Ser usado exclusivamente para tarefas administrativas. Usar uma PAW para trabalho não administrativo aumenta o risco de comprometimento.
Se escrever credenciais de nível superior numa estação de trabalho de nível inferior, expõe imediatamente essas credenciais a um ambiente de menor confiança. O teclado, e não o destino, define o nível de confiança efetivo da sessão.
Modelo de apoio remoto
O modelo "reach-back" descreve como uma sessão com origem num PAW limpo alcança um endpoint de nível superior sem reduzir o nível de confiança da sessão. A sessão é iniciada a partir de um PAW que corresponde ao nível de destino, através de soluções aprovadas de elevação JIT ou de vaulting de credenciais. As estações de trabalho de nível inferior nunca iniciam sessões em endpoints de nível superior usando credenciais de nível superior.
Qualquer servidor de salto intermédio, anfitrião bastião ou gateway de administração remota herda o nível de confiança de cada credencial que por ele passe. Um servidor de salto usado para aceder a um controlador de domínio é, portanto, um ativo de Nível 0, mesmo que a rede o coloque num segmento perimetral. Esta contenção impede que ataques pass-the-hash e pass-the-ticket escalem entre níveis, mesmo quando os atacantes comprometem dispositivos individuais de nível inferior.
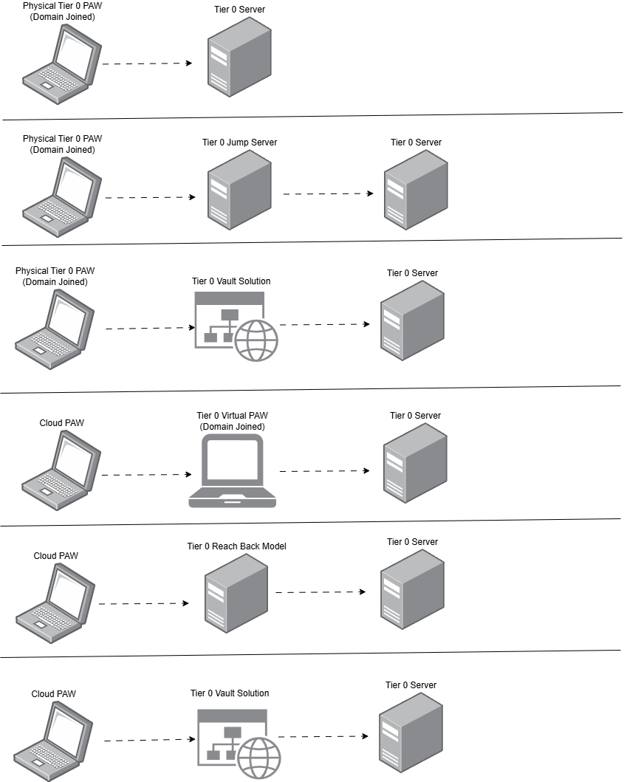
O diagrama mostra seis caminhos de acesso de uma estação de trabalho de acesso privilegiado (PAW) para um servidor Tier 0, organizados em linhas. As três primeiras linhas partem de um PAW físico de Nível 0 associado a um domínio: a primeira linha liga o PAW diretamente ao servidor de Nível 0, a segunda liga-o através de um servidor de salto de Nível 0 antes de chegar ao servidor de Nível 0 e a terceira liga-o através de uma solução de cofre seguro de Nível 0 antes de chegar ao servidor de Nível 0. As últimas três linhas começam a partir de um PAW na nuvem: a quarta linha estabelece ligação através de um PAW virtual Tier 0 associado a um domínio antes de aceder ao servidor Tier 0, a quinta linha estabelece ligação através de um modelo de retorno Tier 0 antes de aceder ao servidor Tier 0, e a sexta linha estabelece ligação através de uma solução de cofre Tier 0 antes de aceder ao servidor Tier 0.
Mantenha o Tier 0 com um âmbito bem delimitado
O nível 0 é o nível mais sensível no modelo AD DS. Mantenha-o tão pequeno quanto possível. Cada conta, servidor ou aplicação adicional no Tier 0 expande a superfície de ataque do plano de controlo de identidade.
Boas práticas para manter o Nível 0 pequeno
- Minimizar o número de administradores humanos de Nível 0. Um alvo comum são menos de cinco pessoas com acesso equivalente ao dos Administradores de Domínio e sem contas de serviço dos Administradores de Domínio.
- Reduza os servidores Tier 0 ao que é necessário para controlo e recuperação de identidade.
- Nem todas as contas de Nível 0 precisam de ser membros de Administradores de Domínio. Candidata-te ao privilégio mínimo dentro do Nível 0.
- Evite trazer soluções que não sejam Tier 0, como aplicações LOB, para o Tier 0.
- Reconheça que manter o Nível 0 pequeno muitas vezes transfere responsabilidades entre equipas:
- As equipas do Central Active Directory podem possuir a validação de backups e a prontidão para a recuperação.
- Especialistas de Nível 1 fornecem apoio sem expandir o Nível 0.
- As equipas de segurança deixam de pertencer ao grupo Administradores de Domínio e passam para funções de auditoria alinhadas com o princípio do menor privilégio.
Migrar servidores e soluções de gestão para o Nível 1
Foque-se na migração de soluções e identidades que gerem servidores membros:
- Comece com soluções que gerem todo o Tier 1, como backup, monitorização, patches e hipervisores.
- Identifique contas de serviço sobreutilizadas e com permissões excessivas e divida-as para reduzir o raio de explosão.
- Trate a migração de Nível 1 como um exercício de análise, planeamento e melhoria da segurança. Não trates isso como uma mera movimentação de objetos entre OUs.
Migrar dispositivos do utilizador final e o ciclo de vida da identidade para o Nível 2
A migração de ativos de nível 2 centra-se na gestão de dispositivos do utilizador final e no ciclo de vida da identidade:
- Compreenda o ciclo de vida atual das identidades na empresa, incluindo os fluxos de entrada, mobilidade interna e saída.
- Compreenda como juntar domínios, gerir e desativar os dispositivos dos utilizadores finais.
- Migre para dispositivos geridos na cloud sempre que possível.
- Identificar dependências de aplicações em OUs específicas. Por exemplo, caminhos de OU codificados fixamente podem causar falhas após a migração.
Adote o modelo de níveis AD DS
A implementação técnica do modelo de níveis AD DS é frequentemente rápida e pode ser feita em minutos após a execução dos scripts de implementação. O alinhamento organizacional, os papéis e responsabilidades, bem como as atualizações de processos, demoram mais tempo e são fatores importantes para o sucesso a longo prazo.
Siga estes passos de alto nível para adotar o modelo de níveis AD DS:
- Cheguem a acordo sobre o âmbito e o patrocínio. Defina os limites, os proprietários e o impacto esperado com liderança.
- Inventariar e classificar os bens. Identificar equivalentes de Nível 0 e ativos de alto valor de Nível 1.
- Desenhar o modelo operacional. Defina personas administrativas, PAWs e fluxos de trabalho operacionais.
- Implemente estrutura e controlos. Crie as OUs obrigatórias, grupos, políticas de grupo e restrições de acesso.
- Pilotar e migrar em fases, começando pelo Nível 0, depois Nível 1, depois Nível 2.
- Valida continuamente. Monitorizar desvios, auditar atividade privilegiada e detetar violações de níveis.
Atividades de endurecimento após a implementação para o modelo por níveis do AD DS
Depois de implementar o modelo de níveis AD DS, complete as seguintes atividades para reforçar e operacionalizar o ambiente:
- Confirme requisitos adicionais de reforço de segurança, como as linhas de base do Framework de Reforço de Segurança (SHF) e o Ambiente Operacional Padrão (SOE).
- Planeie a limpeza de políticas de grupo obsoletas e legadas.
- Implementar soluções de "teclado limpo": PAWs no local para Tier 0 e Tier 1, e PAWs na nuvem (PAWCSM) para gestão privilegiada baseada na nuvem.
- Reforçar os sistemas operativos AD DS e controlador de domínio.
- Identificar servidores equivalentes ao Tier 0 e migrá-los.
- Integrar ativos de alto valor de Nível 1 no modelo.