Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Область применения: гиперконвергентные развертывания локальной среды Azure
В этой статье описывается, как подготовить Active Directory к развертыванию Azure Local, включая создание необходимой организационной единицы (OU) и настройку разрешений, что помогает избежать проблем при развертывании.
Требования Active Directory для локальной службы Azure включают:
- Выделенное организационное подразделение (OU).
- Наследование групповой политики, заблокированное для соответствующего объекта групповой политики (GPO).
- Учетная запись пользователя, обладающая всеми правами на организационную единицу (OU) в Active Directory.
Примечание.
- Существующий процесс можно использовать для удовлетворения указанных выше требований. Скрипт, используемый в этой статье, является необязательным и предоставляется для упрощения подготовки.
- При блокировке наследования групповой политики на уровне OU (организационной единицы) объекты групповой политики, для которых включён параметр «Принудительно», не блокируются. Если применимо, убедитесь, что эти объекты групповой политики блокируются с помощью других методов, таких как фильтр инструментария управления Windows (WMI). Примените фильтр WMI к любым принудительно применяемым объектам групповой политики (ОГП), чтобы исключить машинные учетные записи компьютеров ваших локальных экземпляров Azure из действия этих ОГП. После применения фильтра даже принудительно применяемые объекты групповой политики не применяются в соответствии с логикой, определенной в фильтре WMI.
Чтобы вручную назначить необходимые разрешения для Active Directory, создайте организационную единицу и блокируйте наследование групповой политики, см. Настройка Custom Active Directory для локальной службы Azure.
Предварительные условия
Выполните предварительные требования для новых развертываний Локальной службы Azure.
Установите версию 2402 модуля AsHciADArtifactsPreCreationTool . Выполните следующую команду, чтобы установить модуль из коллекции PowerShell:
Install-Module AsHciADArtifactsPreCreationTool -Repository PSGallery -ForceПримечание.
Прежде чем устанавливать новую версию, удалите все предыдущие версии модуля.
Для создания OU у вас должны быть соответствующие права. Если у вас нет разрешений, обратитесь к администратору Active Directory.
Если у вас есть брандмауэр между локальной системой Azure и Active Directory, убедитесь, что настроены правильные правила брандмауэра. Дополнительные сведения см. в разделе "Требования к брандмауэру" для веб-служб Active Directory и службы управления шлюзом Active Directory. См. также Как настроить брандмауэр для доменов и отношений доверия Active Directory.
Требования пользователей к развертыванию
Учетная запись пользователя развертывания Диспетчера жизненного цикла (LCM) должна соответствовать следующим требованиям Active Directory для локального развертывания и управления жизненным циклом Azure.
- Интерактивный вход. Пользователю развертывания должно быть разрешено выполнять интерактивный вход в систему.
- Войдите в систему как пакетное задание. Пользователь развертывания должен иметь права входа в качестве пользователя пакетного задания . Убедитесь, что политика домена по умолчанию не запрещает это право или явно предоставляет ее учетной записи пользователя развертывания.
Модуль подготовки Active Directory
Чтобы подготовить Active Directory для развертывания Azure Local, используйте командлет New-HciAdObjectsPreCreation из модуля PowerShell AsHciADArtifactsPreCreationTool. Ниже приведены необходимые параметры для командлета:
| Параметр | Описание |
|---|---|
-AzureStackLCMUserCredential |
Новый объект пользователя, создаваемый с соответствующими разрешениями для развертывания. Эта учетная запись совпадает с учетной записью пользователя, используемой локальным развертыванием Azure. Убедитесь, что укажите только имя пользователя. Не включайте доменное имя в имя, например contoso\username.Пароль должен соответствовать требованиям к длине и сложности. Используйте пароль, длиной по крайней мере 14 символов. Пароль должен содержать: строчный символ, верхний регистр, числовой и специальный символ. Дополнительные сведения см. в разделе "Требования к сложности паролей". Имя не может совпадать с именем локального администратора. Вы не можете использовать администратора в качестве имени пользователя. Имя должно быть уникальным для каждого экземпляра Azure Local (развертывания). |
-AsHciOUName |
Новое подразделение организации для хранения всех объектов для локального развертывания Azure. Эта организационная единица блокирует существующие групповые политики и их наследование, чтобы избежать конфликта параметров. Укажите OU в качестве уникального имени (DN). Дополнительные сведения см. в формате различающихся имен. |
Примечание.
-
-AsHciOUNameПуть не поддерживает следующие специальные символы в пределах пути:&,",',<,> - По окончании развертывания перемещение объектов компьютера в другую организационную единицу не поддерживается.
Подготовьте Active Directory
При подготовке Active Directory вы создаёте специальное подразделение организации (OU) для размещения объектов, связанных с локальной системой Azure, таких как пользователь для развертывания.
Чтобы создать выделенную организационную единицу, выполните следующие действия.
Войдите на компьютер, присоединенный к домену Active Directory.
Запустите оболочку PowerShell от имени администратора.
Выполните следующую команду, чтобы создать выделенную организационную единицу.
New-HciAdObjectsPreCreation -AzureStackLCMUserCredential (Get-Credential) -AsHciOUName "<OU name or distinguished name including the domain components>"При появлении запроса укажите имя пользователя и пароль для развертывания.
- Убедитесь, что указан только имя пользователя. Имя не должно включать доменное имя, например
contoso\username. Имя пользователя должно иметь длину 1–20 символов, содержать только буквы, цифры, дефисы и символы подчеркивания и не могут начинаться с дефиса или номера. - Убедитесь, что пароль соответствует требованиям к сложности и длине. Используйте пароль, длиной по крайней мере 14 символов и содержащий: строчный символ, верхний регистр, число и специальный символ.
Ниже приведен пример выходных данных из успешного завершения скрипта:
PS C:\work> $password = ConvertTo-SecureString '<password>' -AsPlainText -Force PS C:\work> $user = "lcmuser" PS C:\work> $credential = New-Object System.Management.Automation.PSCredential ($user, $password) PS C:\work> New-HciAdObjectsPreCreation -AzureStackLCMUserCredential $credential -AsHciOUName "OU=ms309,DC=PLab8,DC=nttest,DC=microsoft,DC=com" PS C:\work>- Убедитесь, что указан только имя пользователя. Имя не должно включать доменное имя, например
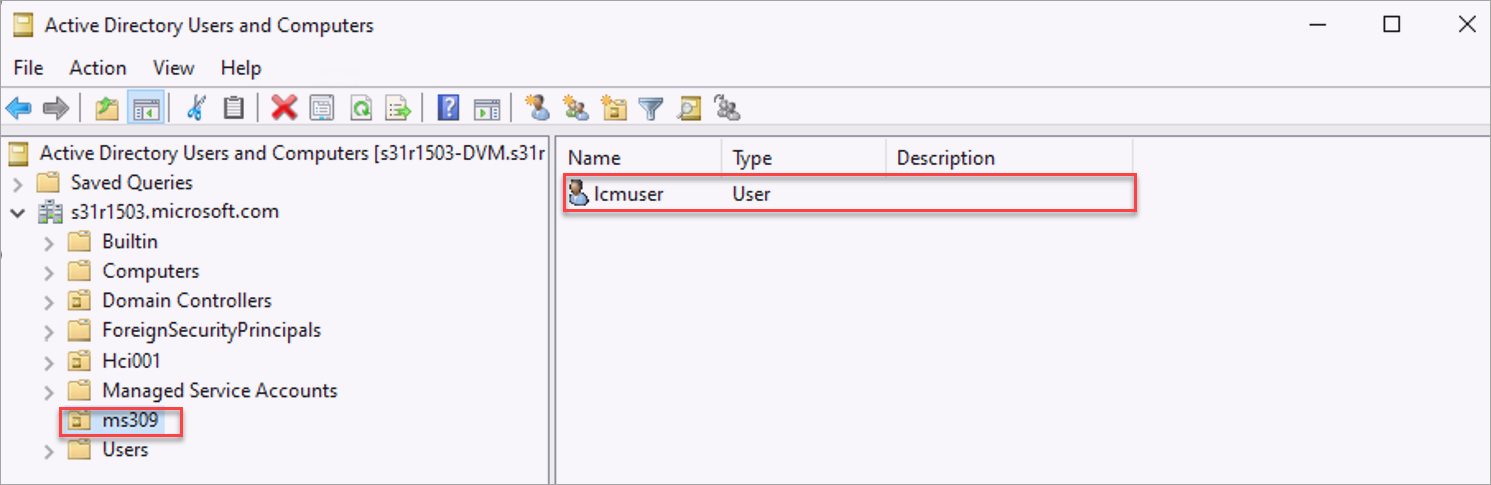
Убедитесь, что организационная единица создана. Если используется клиент Windows Server, перейдите в Диспетчер серверов> Инструменты > Пользователи и компьютеры Active Directory.
Создаётся организационная единица с указанным именем. Эта организационная единица содержит новую учетную запись пользователя для развертывания LCM.
Примечание.
Если вы ремонтируете один компьютер, не удаляйте существующую организационную единицу. Если машинные тома зашифрованы, удаление организационной единицы удаляет ключи восстановления BitLocker.
Рекомендации по крупномасштабным развертываниям
Учетная запись пользователя LCM используется во время операций обслуживания, например применение обновлений с помощью PowerShell. Эта учетная запись также используется при выполнении действий присоединения к домену в AD, таких как восстановление узла или добавление узла. Для этого требуется учетная запись пользователя LCM с делегированными разрешениями для добавления учетных записей компьютеров в целевое подразделение в локальном домене.
Во время облачного развертывания Azure Local учетная запись пользователя LCM добавляется в группу локальных администраторов физических узлов. Имя пользователя учетной записи LCM должно быть уникальным для каждого экземпляра Azure Local (развертывания). Чтобы снизить риск компрометации учетной записи пользователя LCM, мы также рекомендуем использовать выделенную учетную запись пользователя LCM с уникальным паролем для каждого экземпляра Azure Local. Эта рекомендация ограничивает область действия и влияние скомпрометированной учетной записи LCM пределами одного экземпляра.
Мы рекомендуем следовать этим лучшим практикам по созданию организационных единиц. Эти рекомендации автоматизированы при использовании командлета New-HciAdObjectsPreCreation для подготовки Active Directory.
- Для каждого локального экземпляра Azure создайте отдельные OU в Active Directory. Этот подход помогает управлять учетной записью пользователя LCM, учетными записями физических машин и объектом имени кластера (CNO) в пределах единой организационной единицы для каждого экземпляра.
- При развертывании нескольких экземпляров в крупном масштабе для упрощения управления:
- Создайте организационную единицу под единственной родительской организационной единицей для каждой инстанции.
- Включите параметр "Блокировать наследование" как на уровне родительского подразделения, так и на уровне дочерних подразделений.
- Чтобы применить объект групповой политики ко всем локальным экземплярам Azure, например для вложения группы доменов в группу локальных администраторов, свяжите объект групповой политики с родительским подразделением и включите параметр "Принудительно ". При этом вы применяете конфигурацию ко всем подразделениям нижнего уровня, даже если включена блокировка наследования.
Если процессы и процедуры вашей организации требуют отклонений от этих рекомендаций, они разрешены. Однако важно учитывать последствия безопасности и управляемости проектирования, учитывая эти факторы.
Следующие шаги
- Скачайте операционную систему для локального развертывания Azure на каждом компьютере в вашей системе.