Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Область применения: гиперконвергентные развертывания локальной среды Azure
В этой статье описывается, как зарегистрировать компьютеры Azure Local в шлюзе Azure Arc с помощью частного пути с настроенным явным прокси-сервером Брандмауэр Azure. Эта модель развертывания идеально подходит, если вы хотите сохранить весь трафик на частном пути, не перейдя через Интернет.
Сведения об архитектуре частного пути и потоке трафика см. в обзоре сети приватного пути.
Предварительные условия и требования
В этом разделе перечислены предварительные требования и требования к развертыванию Azure Local с помощью шлюза Azure Arc и частного пути с прокси-сервером.
требования к версии Azure Local
Чтобы использовать эту функцию, Azure Local должна работать под управлением программного обеспечения версии 2608 или более поздней. Версии ранее 2608 не поддерживают архитектуру частного пути.
Требования к сети
Перед началом развертывания убедитесь, что у вас есть следующие предварительные требования:
- Существующая виртуальная сеть Azure с отключенной областью Azure Arc Приватный канал.
- Если для ваших рабочих нагрузок требуется Azure Arc для серверов с областью Приватный канал, используйте отдельную виртуальную сеть, в которой настроена область Приватный канал для Azure Arc.
- Azure Local не поддерживает область Azure Arc Приватный канал в виртуальной сети, где Брандмауэр Azure выполняется как явный прокси-сервер.
- По крайней мере одна подсеть рабочей нагрузки и одна подсеть Брандмауэр Azure в виртуальной сети Azure.
- Существующее подключение Azure ExpressRoute или VPN-подключение типа "сеть — сеть" из локальной среды к виртуальной сети Azure.
- Экземпляр Брандмауэр Azure, настроенный в виртуальной сети, в которой отключена область Azure Arc Приватный канал.
- Маршрутизация сети, настроенная для подключения Azure Local компьютеров к виртуальной сети Azure и подсетям через ExpressRoute или VPN типа "сеть — сеть".
- Перед регистрацией Arc все компьютеры должны иметь доступ к Брандмауэр Azure частному IP-адресу, который служит в качестве конечной точки прокси-сервера для трафика HTTP и HTTPS.
- Ресурс шлюза Azure Arc в той же подписке, где зарегистрированы компьютеры Azure Local.
Необходимые компоненты
Перед началом развертывания убедитесь, что у вас есть необходимые компоненты .
Шаг 1. Создание ресурса шлюза Arc
Используйте портал Azure, Azure CLI или Azure PowerShell для создания ресурса шлюза Arc. Инструкции см. в разделе "Обзор шлюза Azure Arc" для Azure Local.
Note
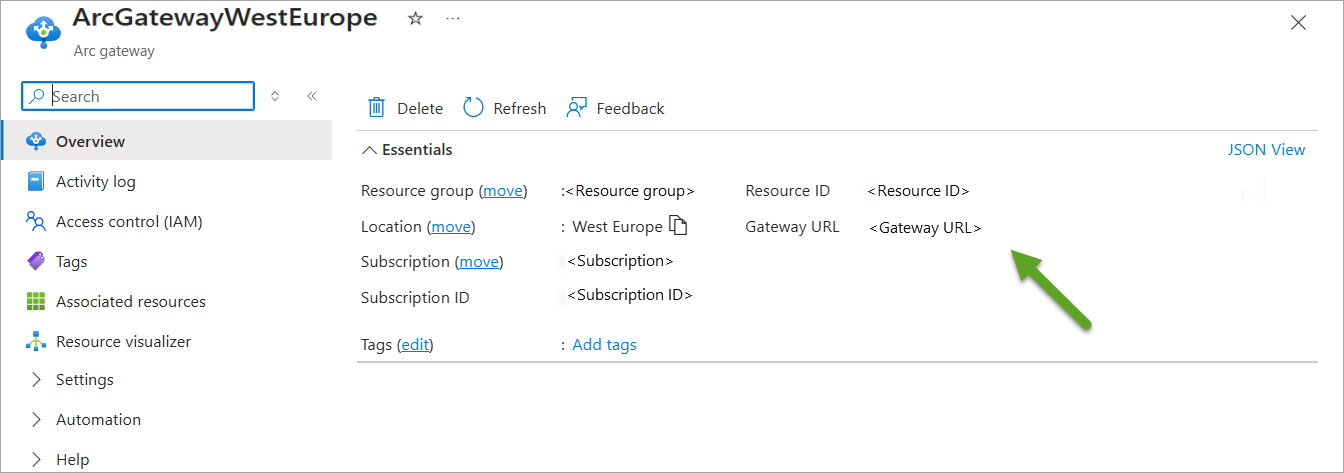
Процесс создания шлюза занимает от 20 до 50 минут. При создании шлюза Arc он назначает URL-адрес шлюза.
Запишите URL-адрес шлюза. Необходимо разрешить трафик HTTPS в эту конечную точку в правилах приложения Брандмауэр Azure.
Шаг 2. Создание Брандмауэр Azure с отключенной областью Azure Arc Приватный канал
Создание подсети
Чтобы создать и развернуть экземпляр Брандмауэр Azure в существующей виртуальной сети Azure, сначала потребуется подсеть с именем AzureFirewallSubnet.
- На портале Azure перейдите в виртуальную сеть, в которой планируется развернуть экземпляр Брандмауэр Azure.
- В области навигации слева выберите подсети>+ подсеть.
- В поле "Имя" введите AzureFirewallSubnet.
- Для диапазона адресов подсети примите значение по умолчанию или укажите диапазон, который по крайней мере
/26имеет размер. - Нажмите Сохранить.
Развертывание экземпляра Брандмауэр Azure и получение частного IP-адреса
На домашней странице портала Azure выберите Создать ресурс.
Введите брандмауэр в поле поиска и нажмите клавишу Enter.
Выберите Брандмауэр, а затем щелкните Создать.
На странице "Создание брандмауэра " на вкладке "Базовый" настройте брандмауэр, как показано в следующей таблице:
Setting Ценность Группа ресурсов Та же группа ресурсов, что и выбранная виртуальная сеть. Name Имя по вашему выбору. Region Тот же регион, что и выбранная виртуальная сеть. Зона доступности Выберите параметр зоны доступности. Виртуальная сеть Выберите интегрированную виртуальную сеть. Общедоступный IP-адрес Выберите существующий адрес или создайте его, выбрав Добавить новый. Уровень брандмауэра Выберите уровень "Стандартный" или "Премиум" для поддержки явной функции прокси-сервера. Управление брандмауэром Выберите " Использовать политику брандмауэра" для управления этим брандмауэром. Политика брандмауэра Создайте ее, выбрав Добавить новый. Сетевой интерфейс управления брандмауэром Не выбирайте этот параметр. 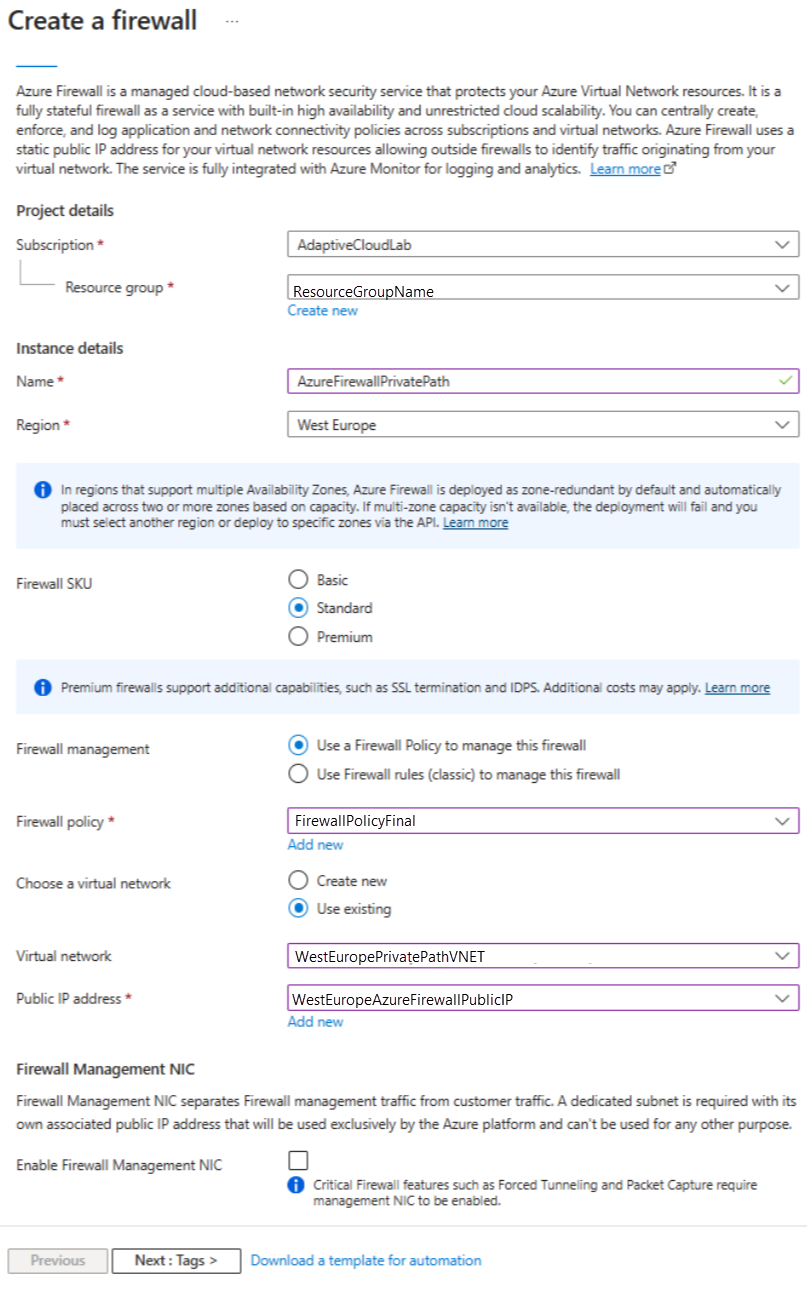
Выберите Review + create.
Выберите Создать еще раз. Развертывание занимает несколько минут.
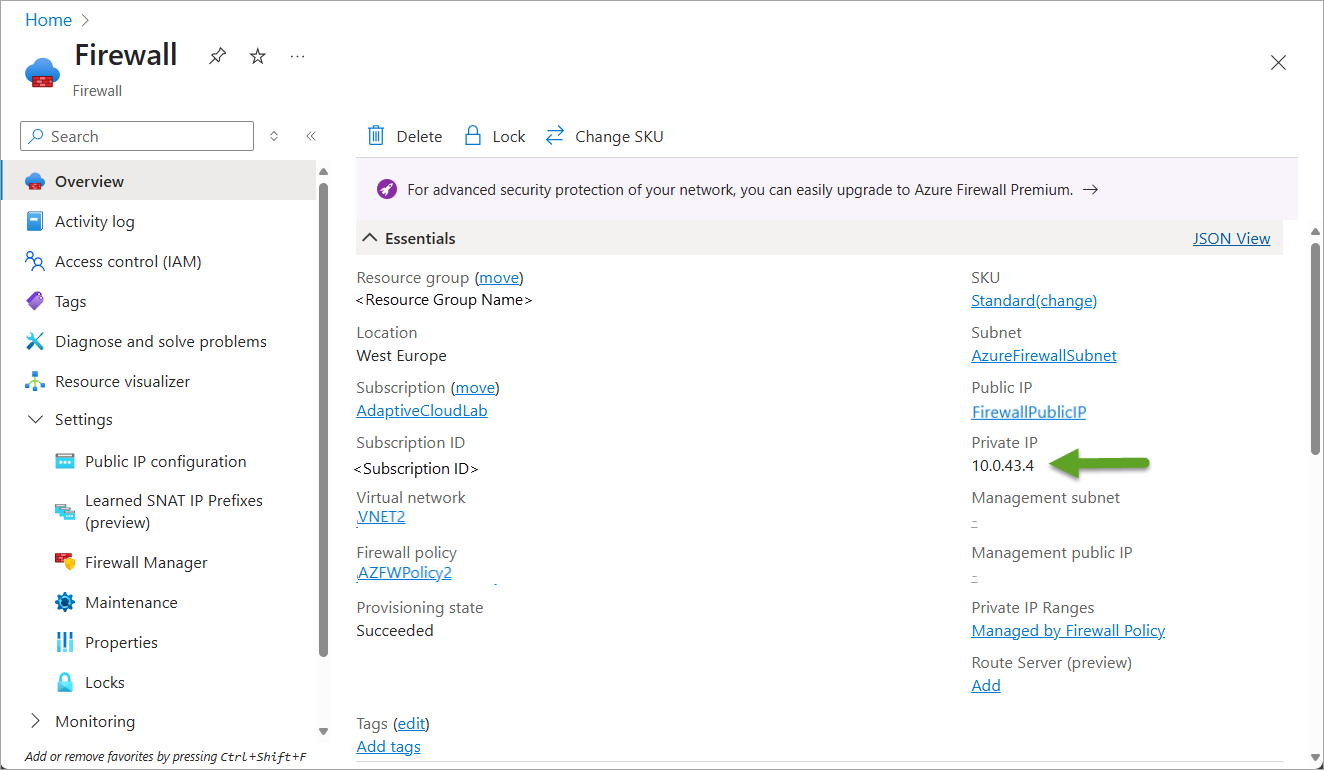
По завершении развертывания перейдите в группу ресурсов и выберите брандмауэр.
На странице обзора брандмауэра скопируйте частный IP-адрес . Частный IP-адрес служит как адресом следующего перехода в правиле маршрутизации в виртуальной сети, так и прокси-сервером компьютера Azure Local.
Шаг 3. Включение явного прокси-сервера
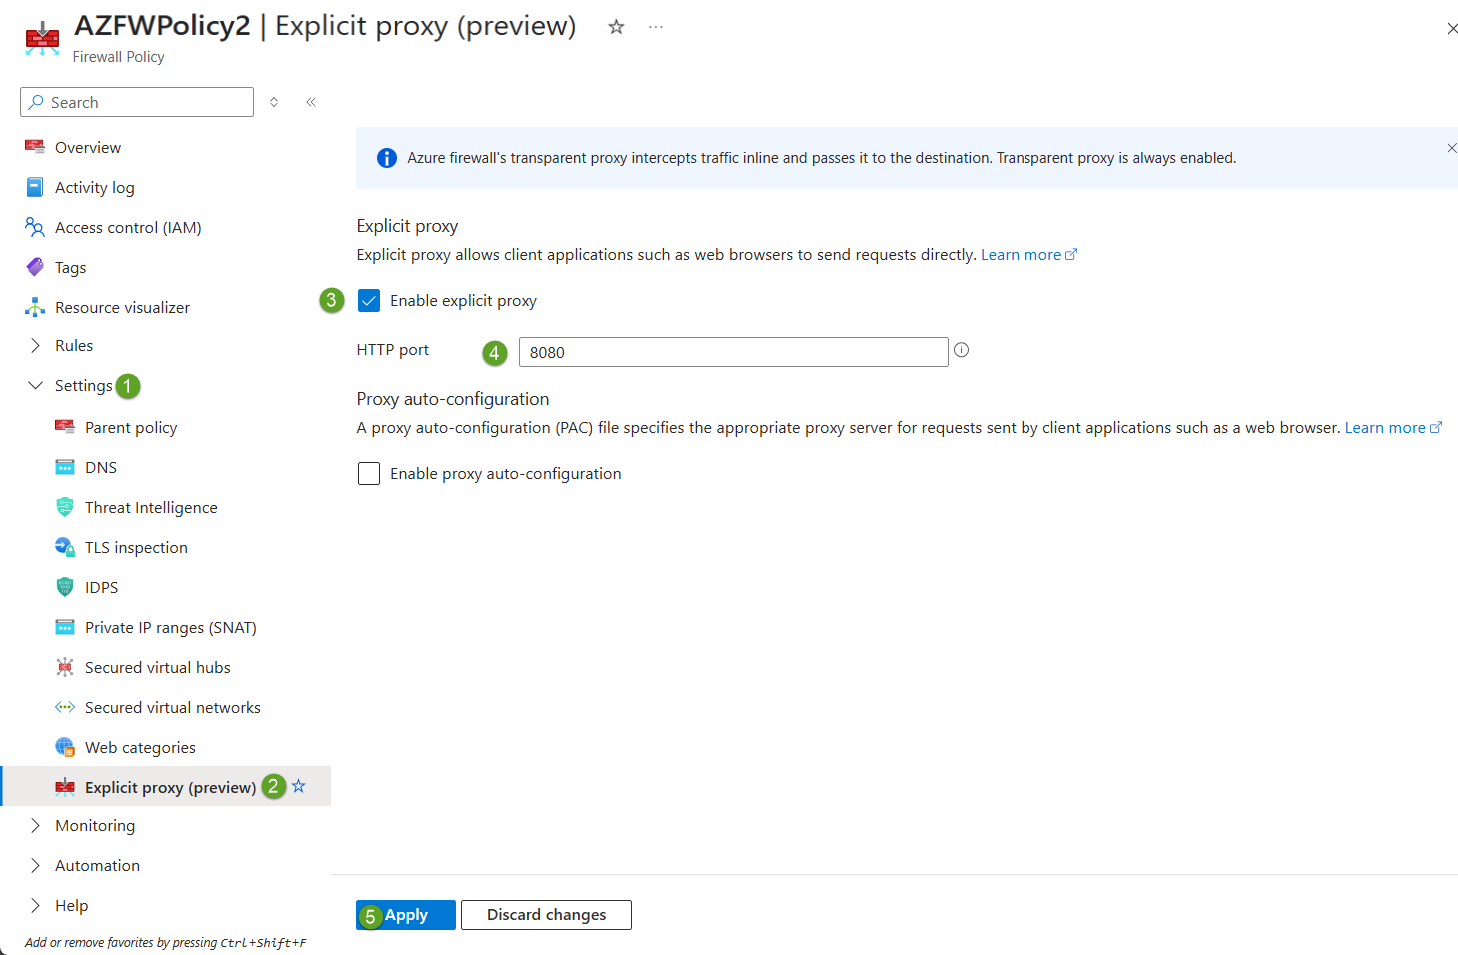
Перейдите к ресурсу Брандмауэр Azure, а затем перейдите к политике брандмауэра.
В разделе "Параметры" перейдите на панель явного прокси-сервера (предварительная версия).
Выберите включить явный прокси-сервер.
Введите TCP-порт для явного прокси-сервера. Этот прокси-порт передает трафик для HTTP и HTTPS.
Выберите Применить, чтобы сохранить изменения.
Настройка политик Брандмауэр Azure
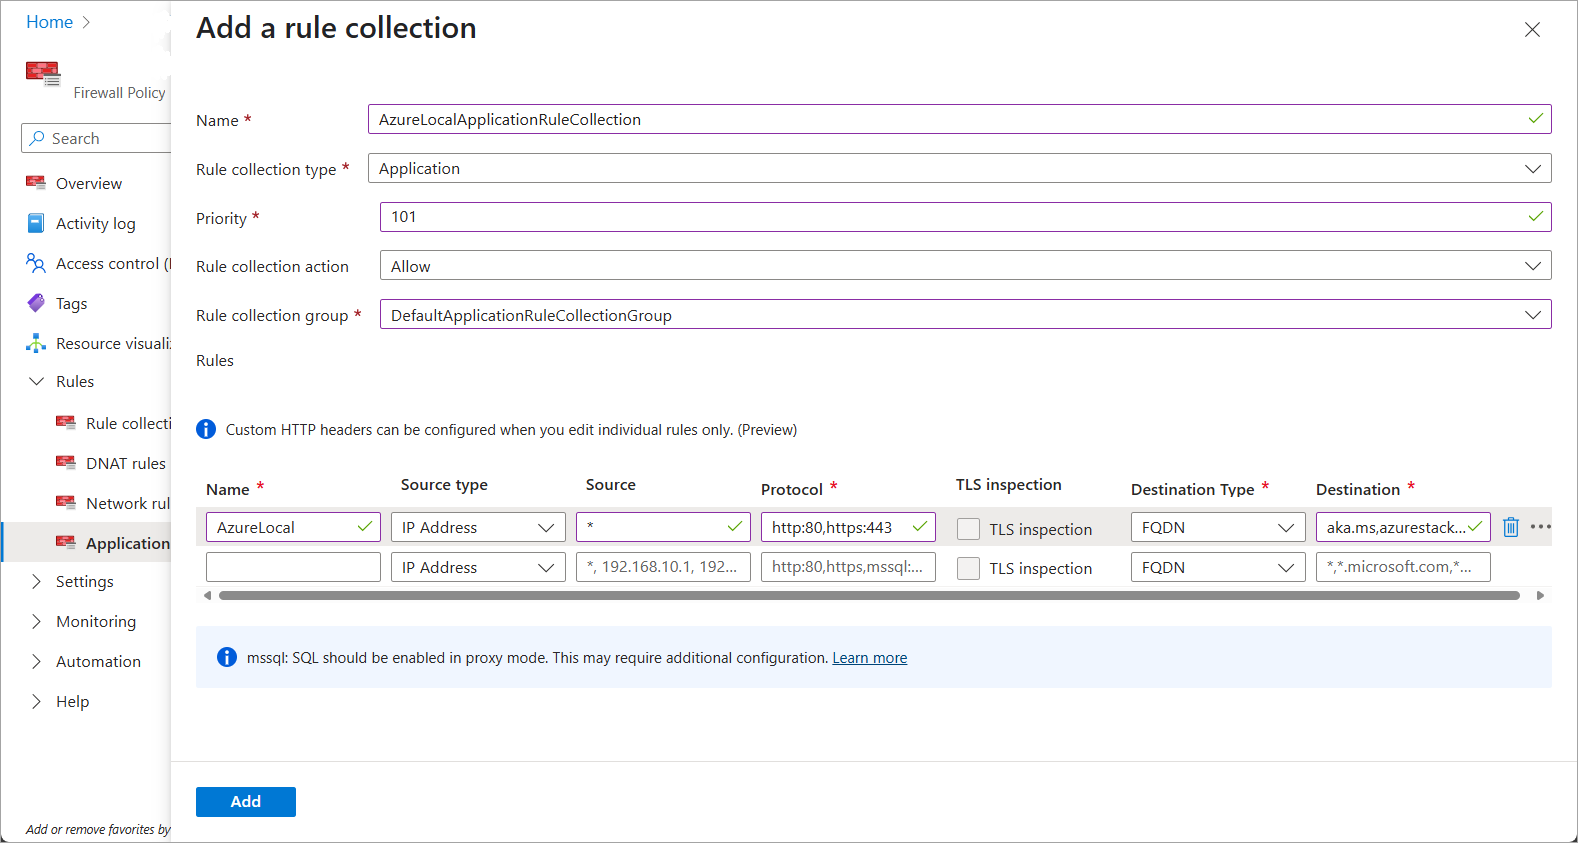
Исходящий трафик из вашей локальной сети направляется через интегрированную виртуальную сеть к брандмауэру. Чтобы контролировать исходящий трафик, добавьте правило приложения в политику брандмауэра.
- Перейдите к соответствующей политике брандмауэра.
- В разделе "Параметры" перейдите на панель "Правила приложения ".
- Выберите "Добавить коллекцию правил".
- Введите имя коллекции правил.
- Задайте для типа коллекции правил значение Application.
- Настройте правило Priority на основе других имеющихся у вас правил.
- Установите для действия коллекции правил значение Разрешить.
- Выберите группу коллекций правил , в которую нужно включить правила.
- Задайте имя правила.
- Для источника введите
*или какие-либо ip-адреса источника, которые у вас есть. - Задайте для Protocol значение
http:80,https:443. - Задайте для Тип назначения значение FQDN.
- Задайте назначение как разделенный запятыми список URL-адресов, необходимых вашему сценарию.
- Нажмите кнопку "Добавить ", чтобы сохранить коллекцию правил и правило.
URL-адреса, которые необходимо разрешить в правилах приложений Брандмауэр Azure
Дополнительные сведения о требуемых URL-адресах см. в разделе Обязательные конечные точки шлюза Arc для Azure Local.
Шаг 4: Регистрация Azure Arc через частный путь
Прежде чем зарегистрировать компьютеры, убедитесь, что выполнены следующие задачи:
- Создайте шлюз Arc.
- Настройте явный прокси-сервер Брандмауэр Azure.
- Завершите настройку маршрутизации Azure ExpressRoute на стороне Azure.
- Настройте машины Azure Local для работы через этот частный путь.
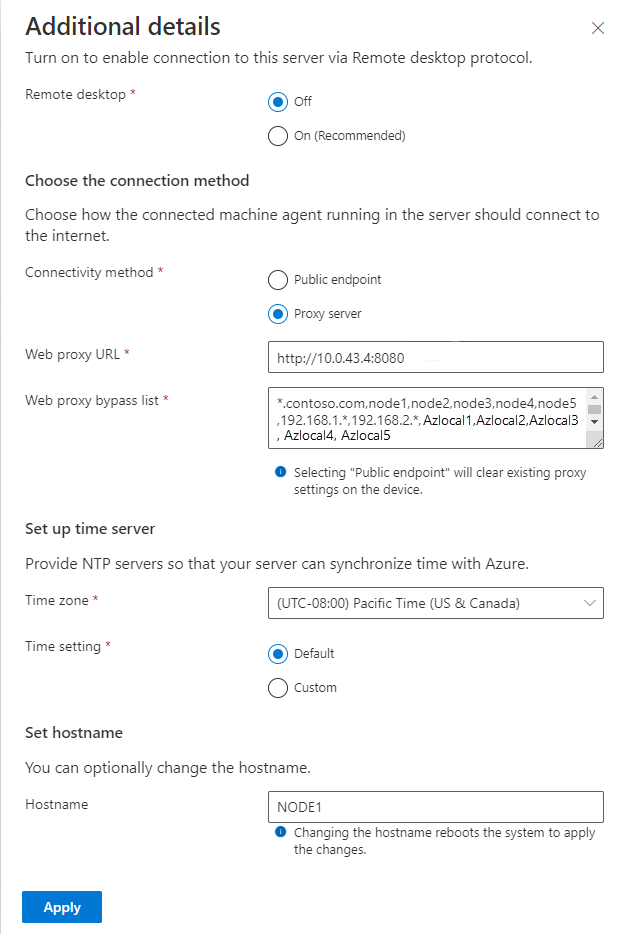
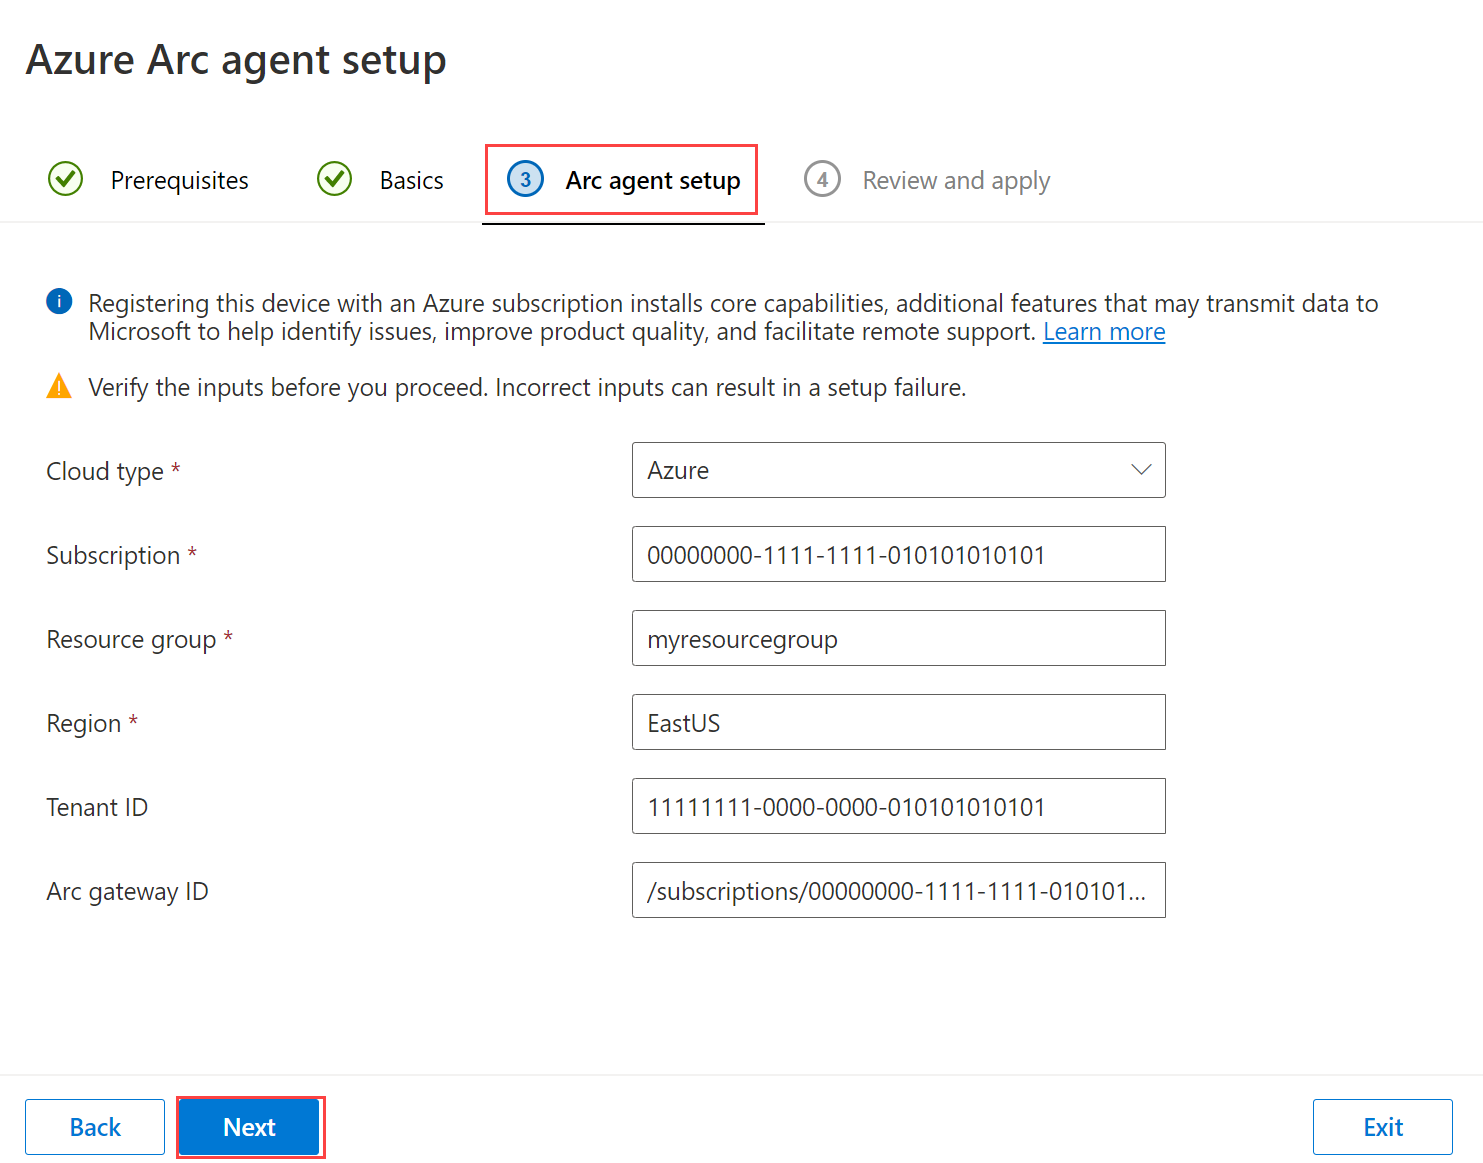
Вы можете зарегистрировать каждый компьютер с помощью скрипта инициализации Arc или приложения Configurator. В любом из методов укажите следующие значения:
- Идентификатор шлюза Arc.
- Внутренний IP-адрес и порт Брандмауэр Azure в качестве прокси-сервера.
- Список обхода прокси-сервера для трафика, который вы не хотите отправлять по прокси-серверу.
Замечания по строке списка исключений прокси
- Используйте
localhostвместо/<local/>. - Используйте определенные IP-адреса,
127.0.0.1например без маски. - Используйте
*для добавления подсетей в список разрешённых. Используйте192.168.1.*для исключений /24. Используйте192.168.*.*для исключений /16. - Добавьте
*перед такими доменными именами, как*.contoso.com, чтобы обойти весь домен. - Не включайте
.svcв список. Скрипт регистрации обрабатывает конфигурацию переменных среды.
Important
Убедитесь, что вы добавите сведения об идентификаторе шлюза Arc в рамках настройки агента Azure Arc.
В следующем примере показана регистрация частного пути Azure Local с помощью скрипта инициализации Azure Arc во время начальной загрузки:
# Define the subscription where you want to register your server as an Arc device
$Subscription = "yoursubscriptionid"

# Define the resource group where you want to register your server as an Arc device
$RG = "yourresourcegroup"

# Define the tenant ID used to register your server as an Arc device
$Tenant = "yourtenantid"

# Define your proxy server if required (Azure Firewall internal IP and port)
$ProxyServer = "http://azurefirewallinternalIP:port"

# Define the Arc gateway resource ID from Azure
$ArcgwId = "yourArcgwid"

# Define the bypass list for the proxy. Use a comma to separate each item from the list
$ProxyBypassList = "*.contoso.com,node1,node2,node3,node4,node5,192.168.1.*,192.168.2.*,AzLocal1,AzLocal2,AzLocal3,AzLocal4,AzLocal5"

# Invoke Arc initialization for Azure Local nodes
Invoke-AzStackHciArcInitialization -SubscriptionID $Subscription -ResourceGroup $RG -TenantID $Tenant -Region "<yourregion>" -Cloud "AzureCloud" -Proxy $ProxyServer -ProxyBypass $ProxyBypassList -ArcGatewayID $ArcgwId
Шаг 5. Проверка конфигурации прокси-сервера
Чтобы убедиться, что трафик по частному пути с ваших локальных компьютеров Azure Local к Брандмауэр Azure и шлюзу Arc настроен правильно, убедитесь, что WinInet, WinHTTP, переменные среды и агент Arc имеют правильную конфигурацию прокси-сервера.
Проверка конфигурации прокси-сервера WinHTTP
Чтобы проверить конфигурацию прокси-сервера WinHTTP, выполните следующую команду на компьютере Azure Local:
PS C:\> Get-WinhttpProxy -Default

Current WinHTTP proxy settings:

Proxy Server(s) : http=http://10.0.43.4:8080;https=http://localhost:40343

Bypass List     : localhost;127.0.0.1;*.contoso.com;node1;node2;node3;node4;node5;192.168.1.*;192.168.2.*AzLocal1;AzLocal2;AzLocal3;AzLocal4;AzLocal5
- Убедитесь, что параметры прокси-сервера для HTTP-прокси указывают на конечную точку HTTP в Брандмауэр Azure.
- Убедитесь, что в конфигурации прокси-серверов для HTTPS-прокси используется
http://localhost:40343. Это значение представляет собой прокси-службу Arc в составе агента Arc, отвечающую за создание туннеля с шлюзом Arc в Azure. -
ProxyBypassУбедитесь, что строка настроена правильно: каждый параметр должен быть отделён точкой с запятой, в исключениях подсетей*используется как подстановочный знак, а в доменных именах*используется в начале имени.
Проверка конфигурации прокси-сервера WinINET
Чтобы проверить конфигурацию прокси-сервера WinINET, выполните следующую команду на компьютере Azure Local:
PS C:\> Get-WinhttpProxy -Advanced

Current WinHTTP advanced proxy settings:

Proxy: http=http://10.0.43.4:8080;https=http://localhost:40343

ProxyBypass: localhost;127.0.0.1;*.contoso.com;node1;node2;node3;node4;node5;192.168.1.*;192.168.2.*;AzLocal1;AzLocal2;AzLocal3;AzLocal4;AzLocal5

AutoDetect: False
- Убедитесь, что параметры прокси-серверов для HTTP-прокси указывают на конечную точку HTTP в Брандмауэр Azure. Например:
http://10.0.43.4:8080. - Убедитесь, что конфигурация прокси-серверов для HTTPS-прокси настроена на использование
http://localhost:40343. Это значение представляет собой прокси-службу Arc в составе агента Arc, которая отвечает за создание туннеля с шлюзом Arc в Azure. - Проверьте, что строка
ProxyBypassнастроена правильно: каждый параметр разделен точкой с запятой, для исключений подсетей используется*в качестве подстановочного знака, а в начале доменных имен используется*. — Убедитесь, что строкаProxyBypassнастроена правильно: каждый параметр отделяется точкой с запятой, в исключениях подсетей символ*используется как подстановочный знак, а в доменных именах в начале имени используется*. Эта нотация зависит от конфигурации строки обхода прокси-сервера WinHTTP и WinINET.
Проверьте конфигурацию прокси в переменных окружения
Чтобы проверить конфигурацию прокси-сервера переменных среды, выполните следующую команду на компьютере Azure Local:
PS C:\> echo "https :" $env:https_proxy "http :" $env:http_proxy "bypasslist :" $env:no_proxy

https : http://localhost:40343
http : http://10.0.43.4:8080
bypasslist : localhost,127.0.0.1,.contoso.com,node1,node2,node3,node4,node5,192.168.1.0/24,192.168.2.0/24,AzLocal1,AzLocal2,AzLocal3,AzLocal4,AzLocal5
- Убедитесь, что переменная HTTP proxy указывает на конечную точку HTTP Брандмауэр Azure.
- Убедитесь, что переменная HTTPS-прокси настроена на использование
http://localhost:40343. Это значение представляет собой прокси-службу Arc в агенте Arc, которая отвечает за создание туннеля с шлюзом Arc в Azure. - Убедитесь, что строка
ProxyBypassнастроена правильно. Для переменных среды убедитесь, что значения разделяются запятыми, а символы подстановки указываются как.перед значением. Например,.contoso.comили.svc. Исключения для подсетей должны использовать бесклассовую междоменную маршрутизацию (CIDR), а не*как подстановочный знак.
Проверка конфигурации прокси-сервера агента Azure Arc
Чтобы проверить конфигурацию прокси-сервера агента Azure Arc, выполните следующую команду на компьютере Azure Local:
PS C:\> cd `.\Program Files\AzureConnectedMachineAgent\`
PS C:\Program Files\AzureConnectedMachineAgent> .\azcmagent.exe show
Resource Name                              : Node1
Resource Group Name                        : <Resource Group Name>
Resource Namespace                         : Microsoft.HybridCompute
Resource Id                                : <Resource ID>

Subscription ID                            : <Subscription ID>
Tenant ID                                  : <Tenant ID>
VM ID                                      : <VM ID>
Correlation ID                             : <Correlation ID>
VM UUID                                    : <VM UUID>
Location                                   : west europe
Cloud                                      : AzureCloud
Agent Version                              : 1.46.02809.1841
Agent Logfile                              : C:\ProgramData\AzureConnectedMachineAgent\Log\himds.log
Agent Status                               : Connected
Agent Last Heartbeat                       : 2025-02-13T11:09:09-08:00
Agent Error Code                           :
Agent Error Details                        :
Agent Error Timestamp                      :
Using HTTPS Proxy                          : http://localhost:40343
Proxy Bypass List                          :
Upstream Proxy                             : http://10.0.43.4:8443
Gateway URL                                : https :/<Gateway URL>.gw.arc.azure.com
Cloud Provider                             : AzSHCI
Cloud Metadata
Manufacturer                               : Microsoft Corporation
Model                                      : Virtual Machine
MSSQL Server Detected                      : false
Dependent Service Status
  Agent Service (himds)                    : running
  Azure Arc Proxy (arcproxy)               : running
  Extension Service (extensionservice)     : running
  GC Service (gcarcservice)                : running
Portal Page                                : <Portal pages>


Disabled Features            : atsauth
- Убедитесь, что для параметра
Using HTTPS Proxyзадано значение конечной точки прокси-сервера Archttp://localhost:40343. Это значение представляет собой прокси-службу Arc в составе агента Arc, которая отвечает за создание туннеля со шлюзом Arc в Azure. - Убедитесь, что значение
Upstream Proxyнастроено на использование конечной точки HTTPS-прокси Брандмауэр Azure. Например:http://10.0.43.4:8443.
Мониторинг исходящего трафика на Брандмауэр Azure
Если у вас уже есть рабочая область Log Analytics в подписке, в которой выполняется Брандмауэр Azure, можно включить конкретный мониторинг для отслеживания явных правил приложения прокси-сервера.
Перейдите к ресурсу Брандмауэр Azure и в разделе "Мониторинг" откройте параметры диагностики.
Выберите и добавьте параметр диагностики.
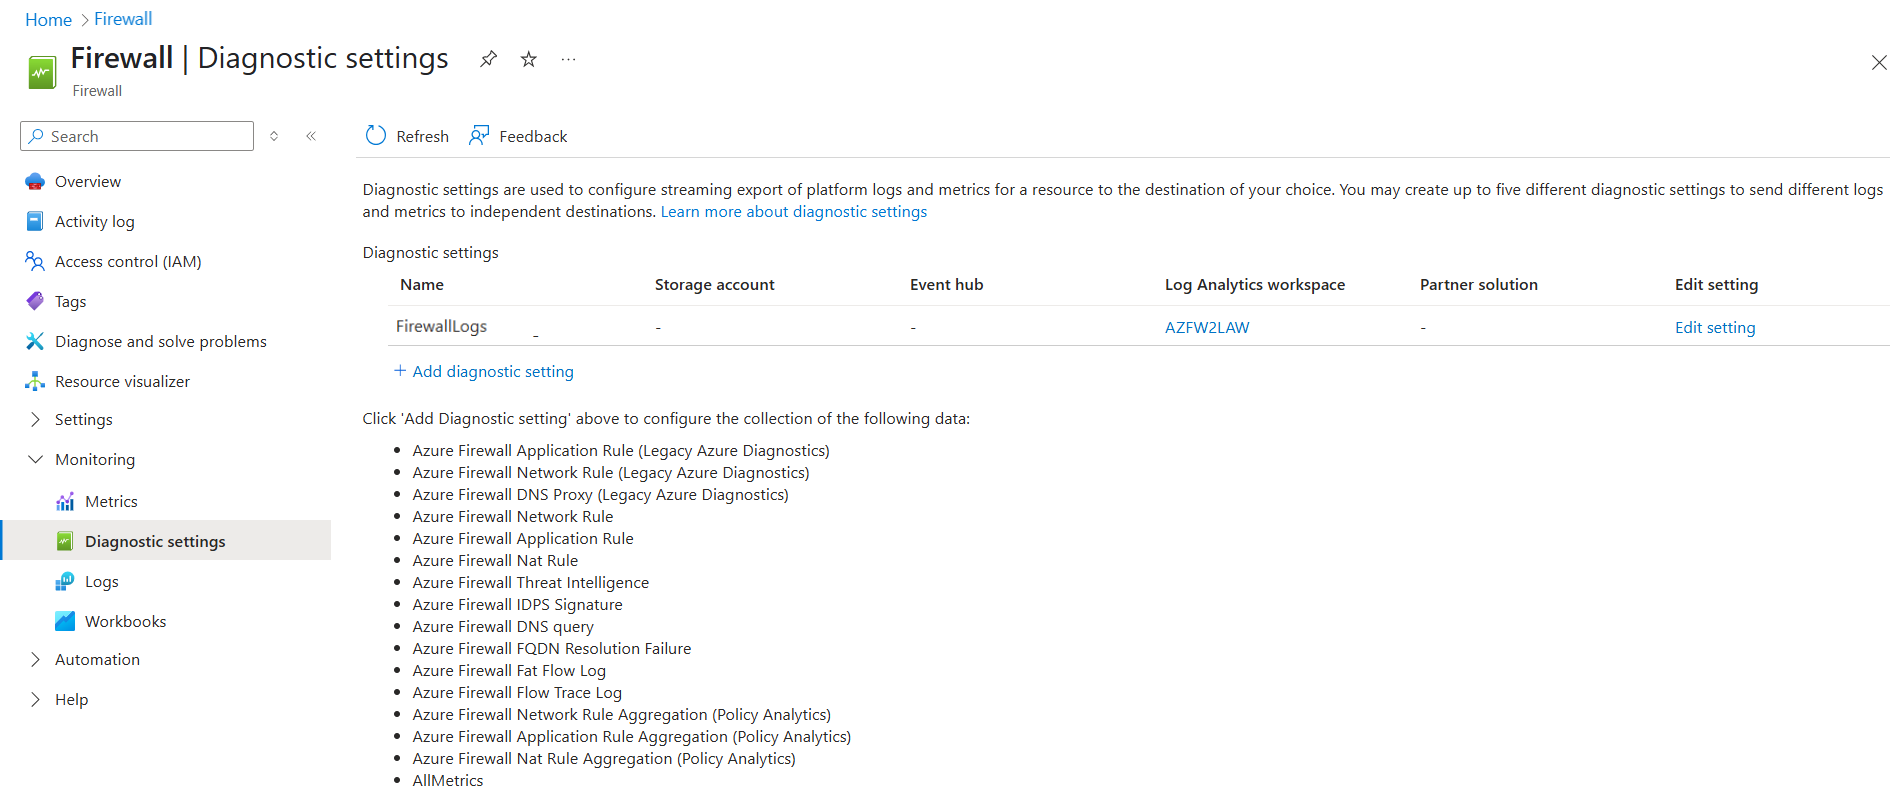
На странице конфигурации параметра диагностики выберите журнал правил приложений Брандмауэр Azure.
- Кроме того, выберите правило сети Брандмауэр Azure и журнал трассировки потока Брандмауэр Azure, если они необходимы для более глубокого мониторинга и устранения неполадок.
- В сведениях о назначении выберите "Отправить в Log Analytics рабочую область" и выберите свою подписку и рабочую область Log Analytics.
Выберите параметр "Конкретный ресурс " для целевой таблицы и нажмите кнопку "Сохранить".
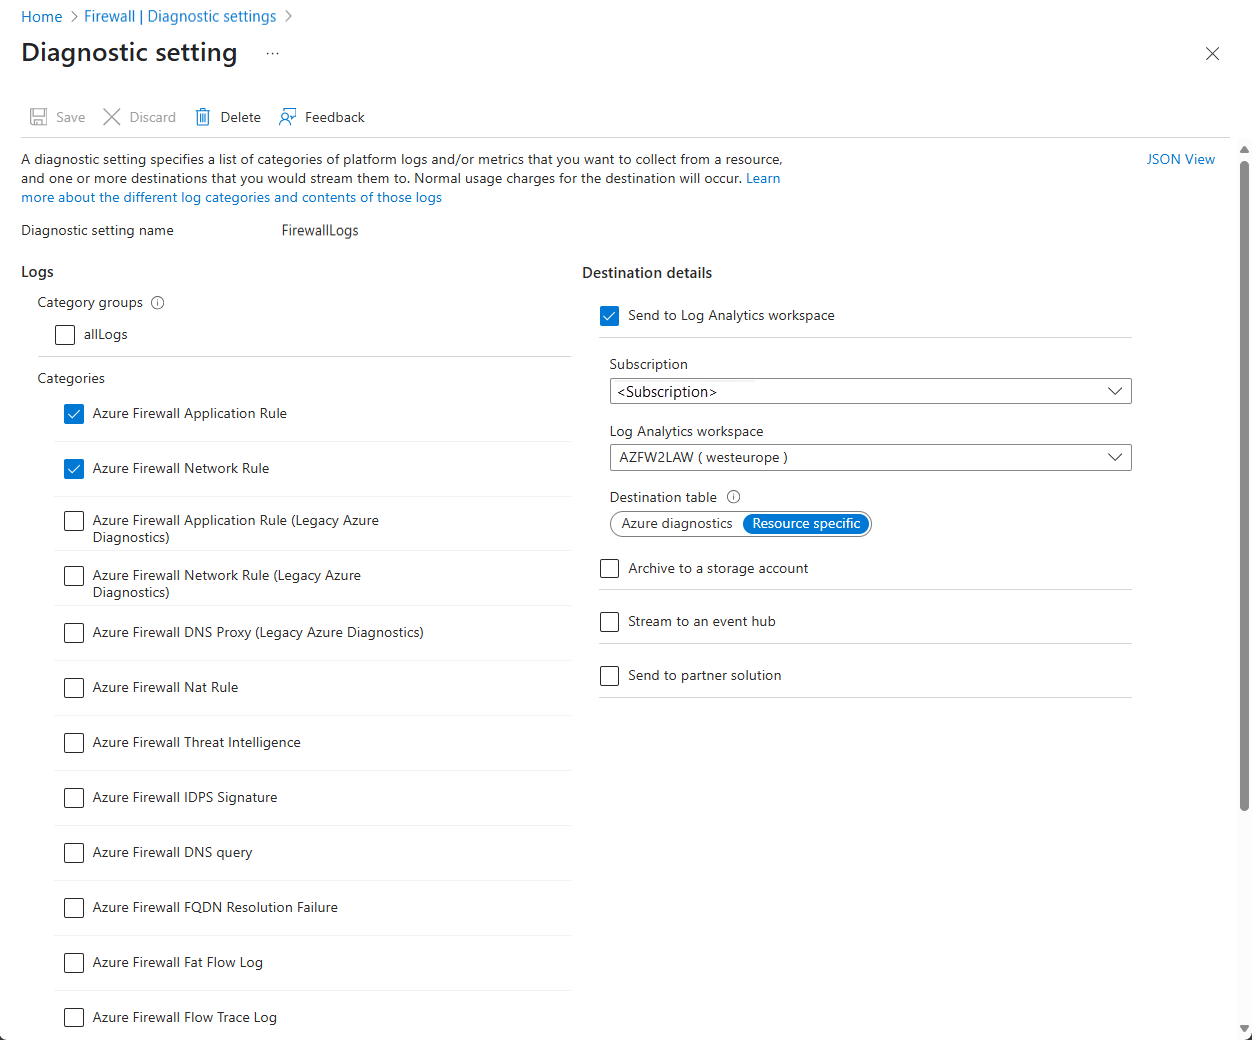
После того как вы настроите параметры диагностики и подождёте несколько минут, вы сможете начать отслеживать трафик явного прокси Брандмауэр Azure в разделе Журналы с помощью запроса AZFWApplicationRule.
Note
Бо́льшая часть вашего исходящего трафика должна проходить через конечную точку шлюза Arc: Fqdn.
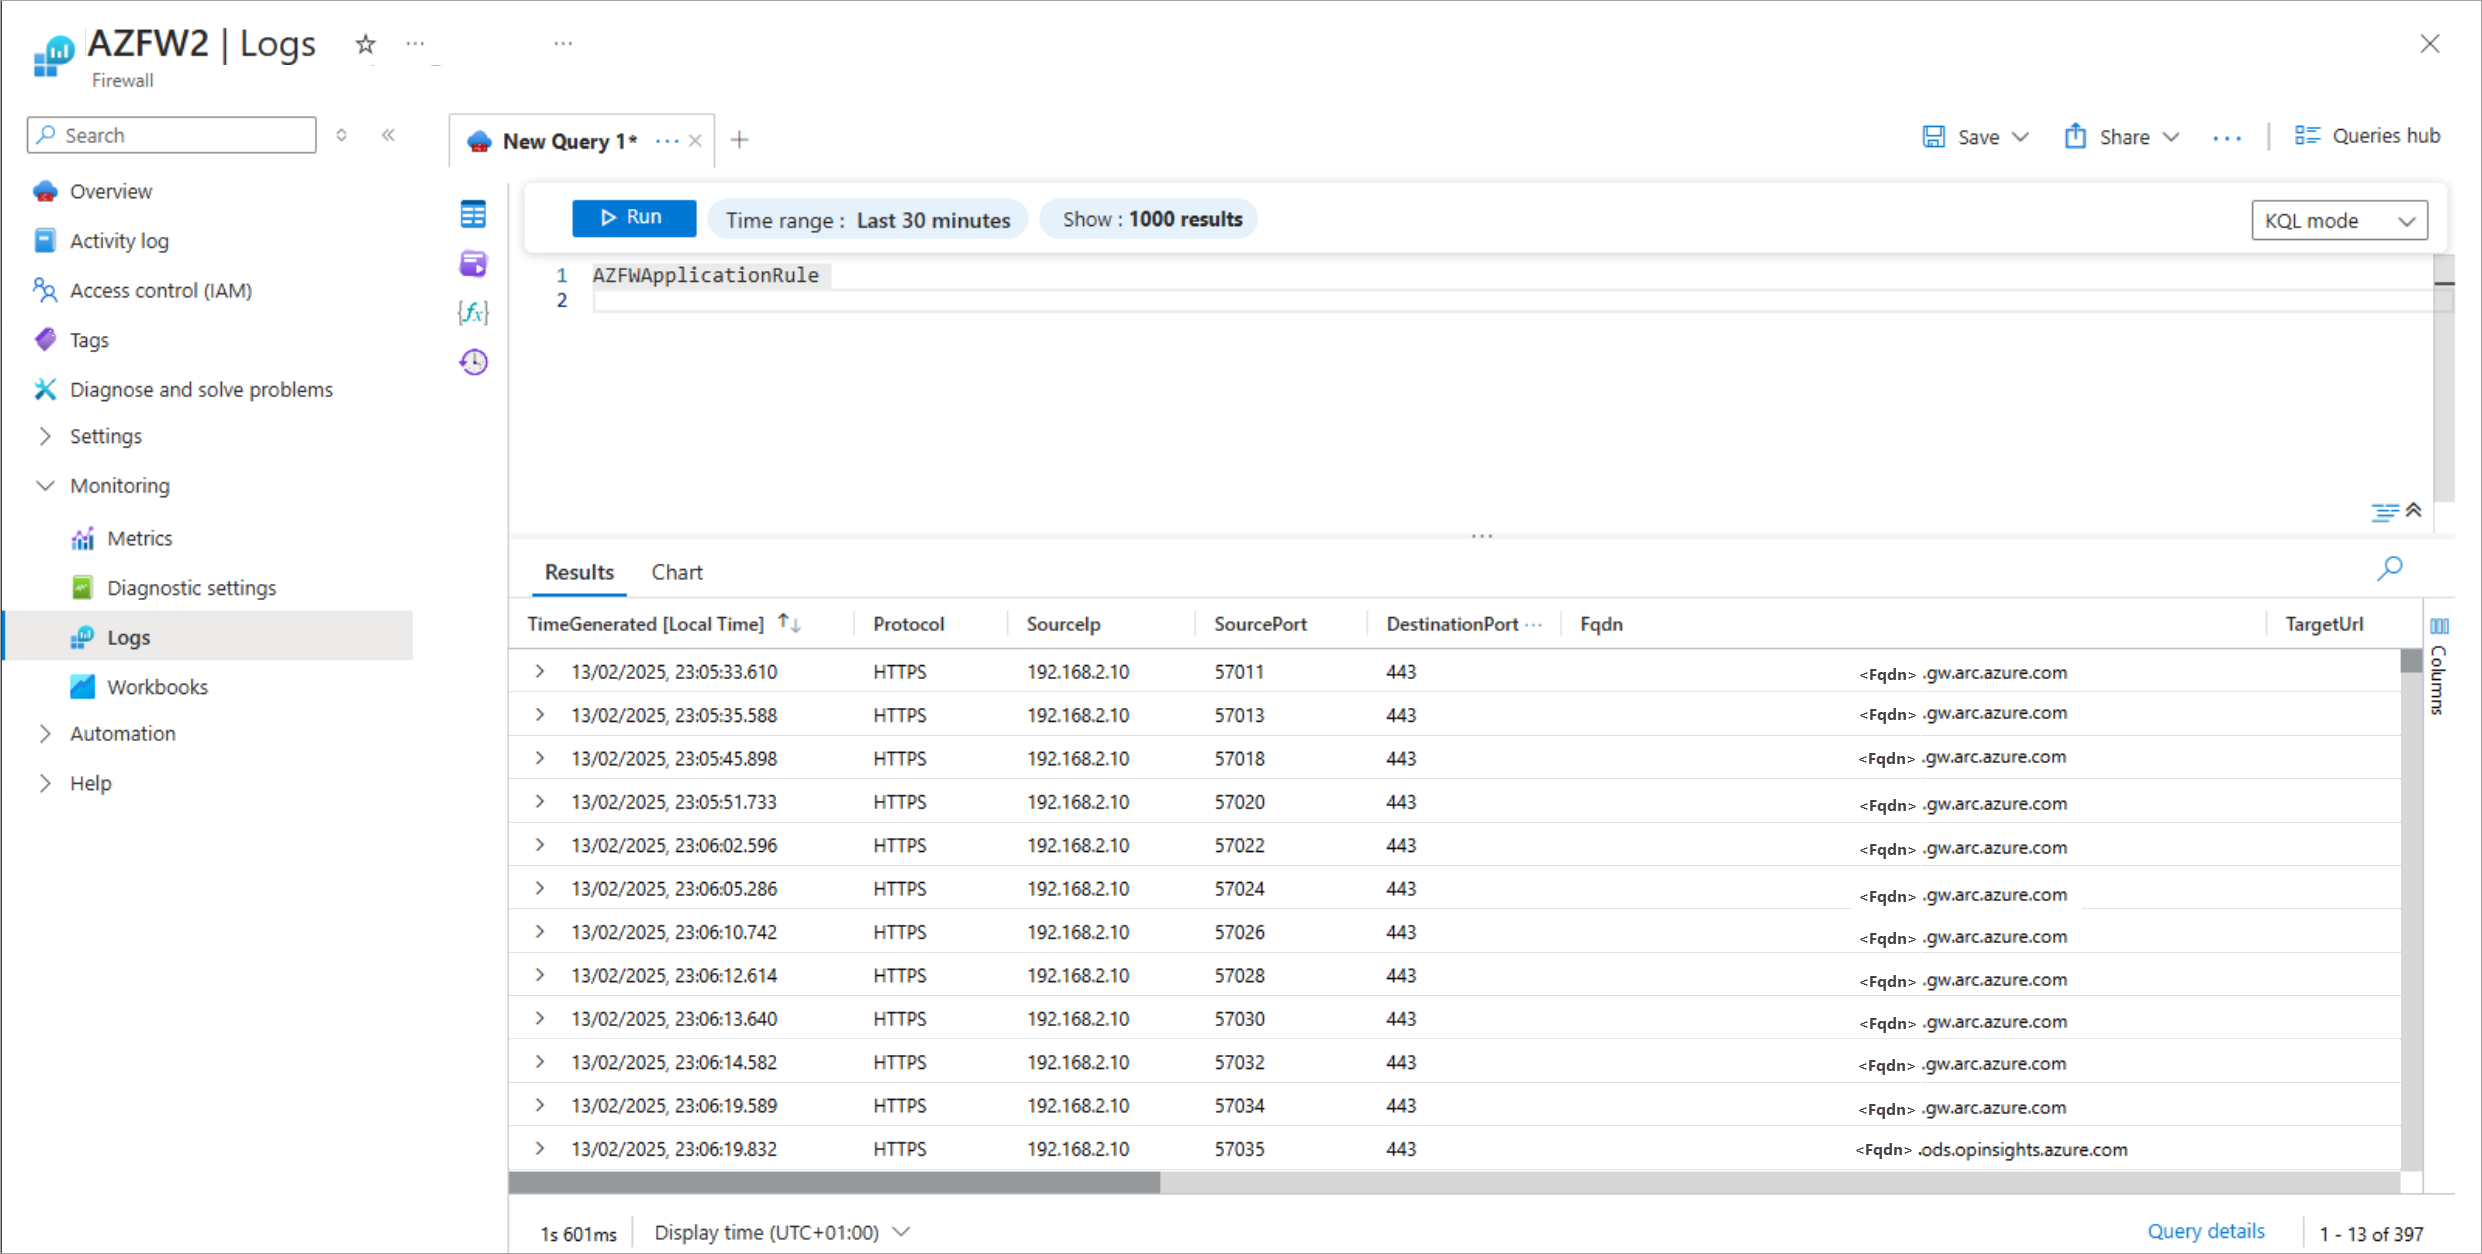
Дальнейшие действия
Чтобы начать развертывание по частному пути, выберите один из следующих вариантов: