Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Используйте Cloud Security Explorer, чтобы найти уязвимости в ваших кластерах Kubernetes. Следующие примеры показывают, как строить запросы, проверяющие изображения контейнеров и узлы кластера. Вы можете адаптировать эти запросы для фильтрации результатов в зависимости от ваших потребностей.
Общие сведения о запросах Cloud Security Explorer см. в статье "Создание запросов с помощью Cloud Security Explorer".
Создание запроса для выявления уязвимостей программного обеспечения в образах контейнеров
Чтобы создать запрос, который находит уязвимости программного обеспечения в образах контейнеров:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>Cloud Security Explorer.
В построителе запросов выберите "Выбрать типы ресурсов".
Выберите образы контейнеров.
Выберите параметр +.
Выберите Выбрать условие.
В приложении выберите "Установленное программное обеспечение".
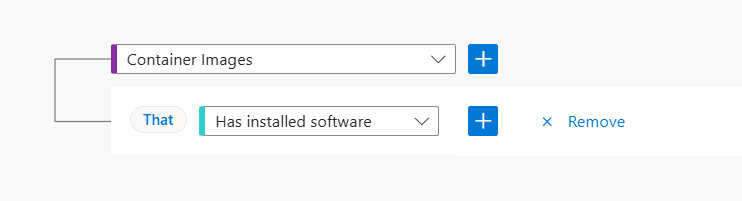
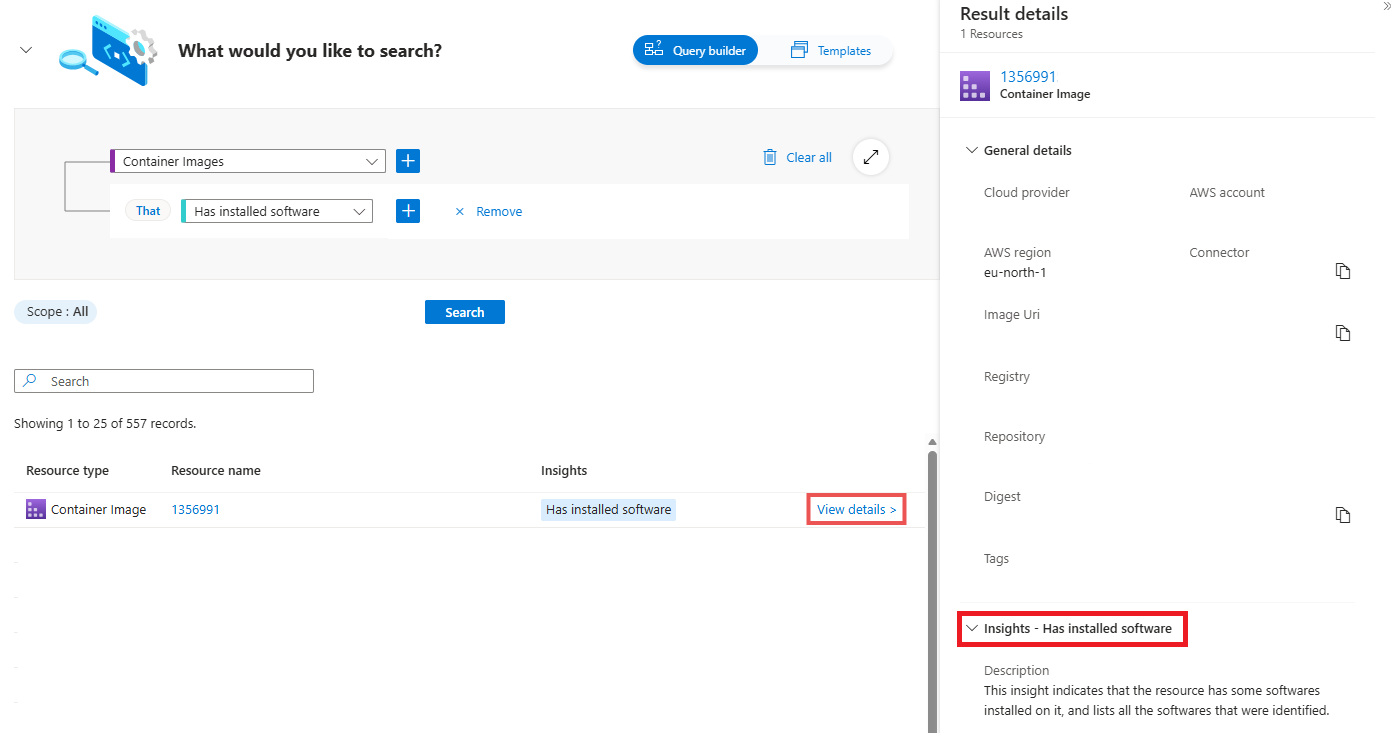
Нажмите Поиск.
Выберите "Просмотреть сведения" > для соответствующего образа контейнера.
В области сведений о результатах просмотрите аналитику — установлено программное обеспечение.
Создание запроса для выявления уязвимостей на узлах кластера
Чтобы создать запрос, который находит уязвимости в узлах кластера:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>Cloud Security Explorer.
В построителе запросов выберите "Выбрать типы ресурсов".
В разделе Kubernetes clusters выберите Служба Azure Kubernetes.
Нажмите кнопку Готово.
Выберите параметр +.
Выберите Выбрать условие.
В приложении выберите "Сохранить".
Выберите типы ресурсов>Kubernetes Node Pools.
Нажмите кнопку Готово.
Выберите параметр +.
Выберите Выбрать условие.
Выберите "Сохранить".
Выберите Выбрать типы ресурсов>Кластеры виртуальных машин.
Нажмите кнопку Готово.
Выберите параметр +.
Выберите условие.
В уязвимостях выберите все уязвимости.
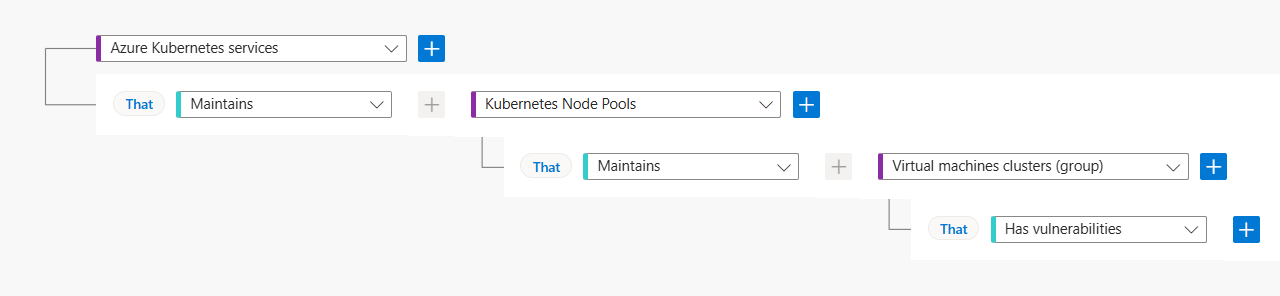
Нажмите Поиск.
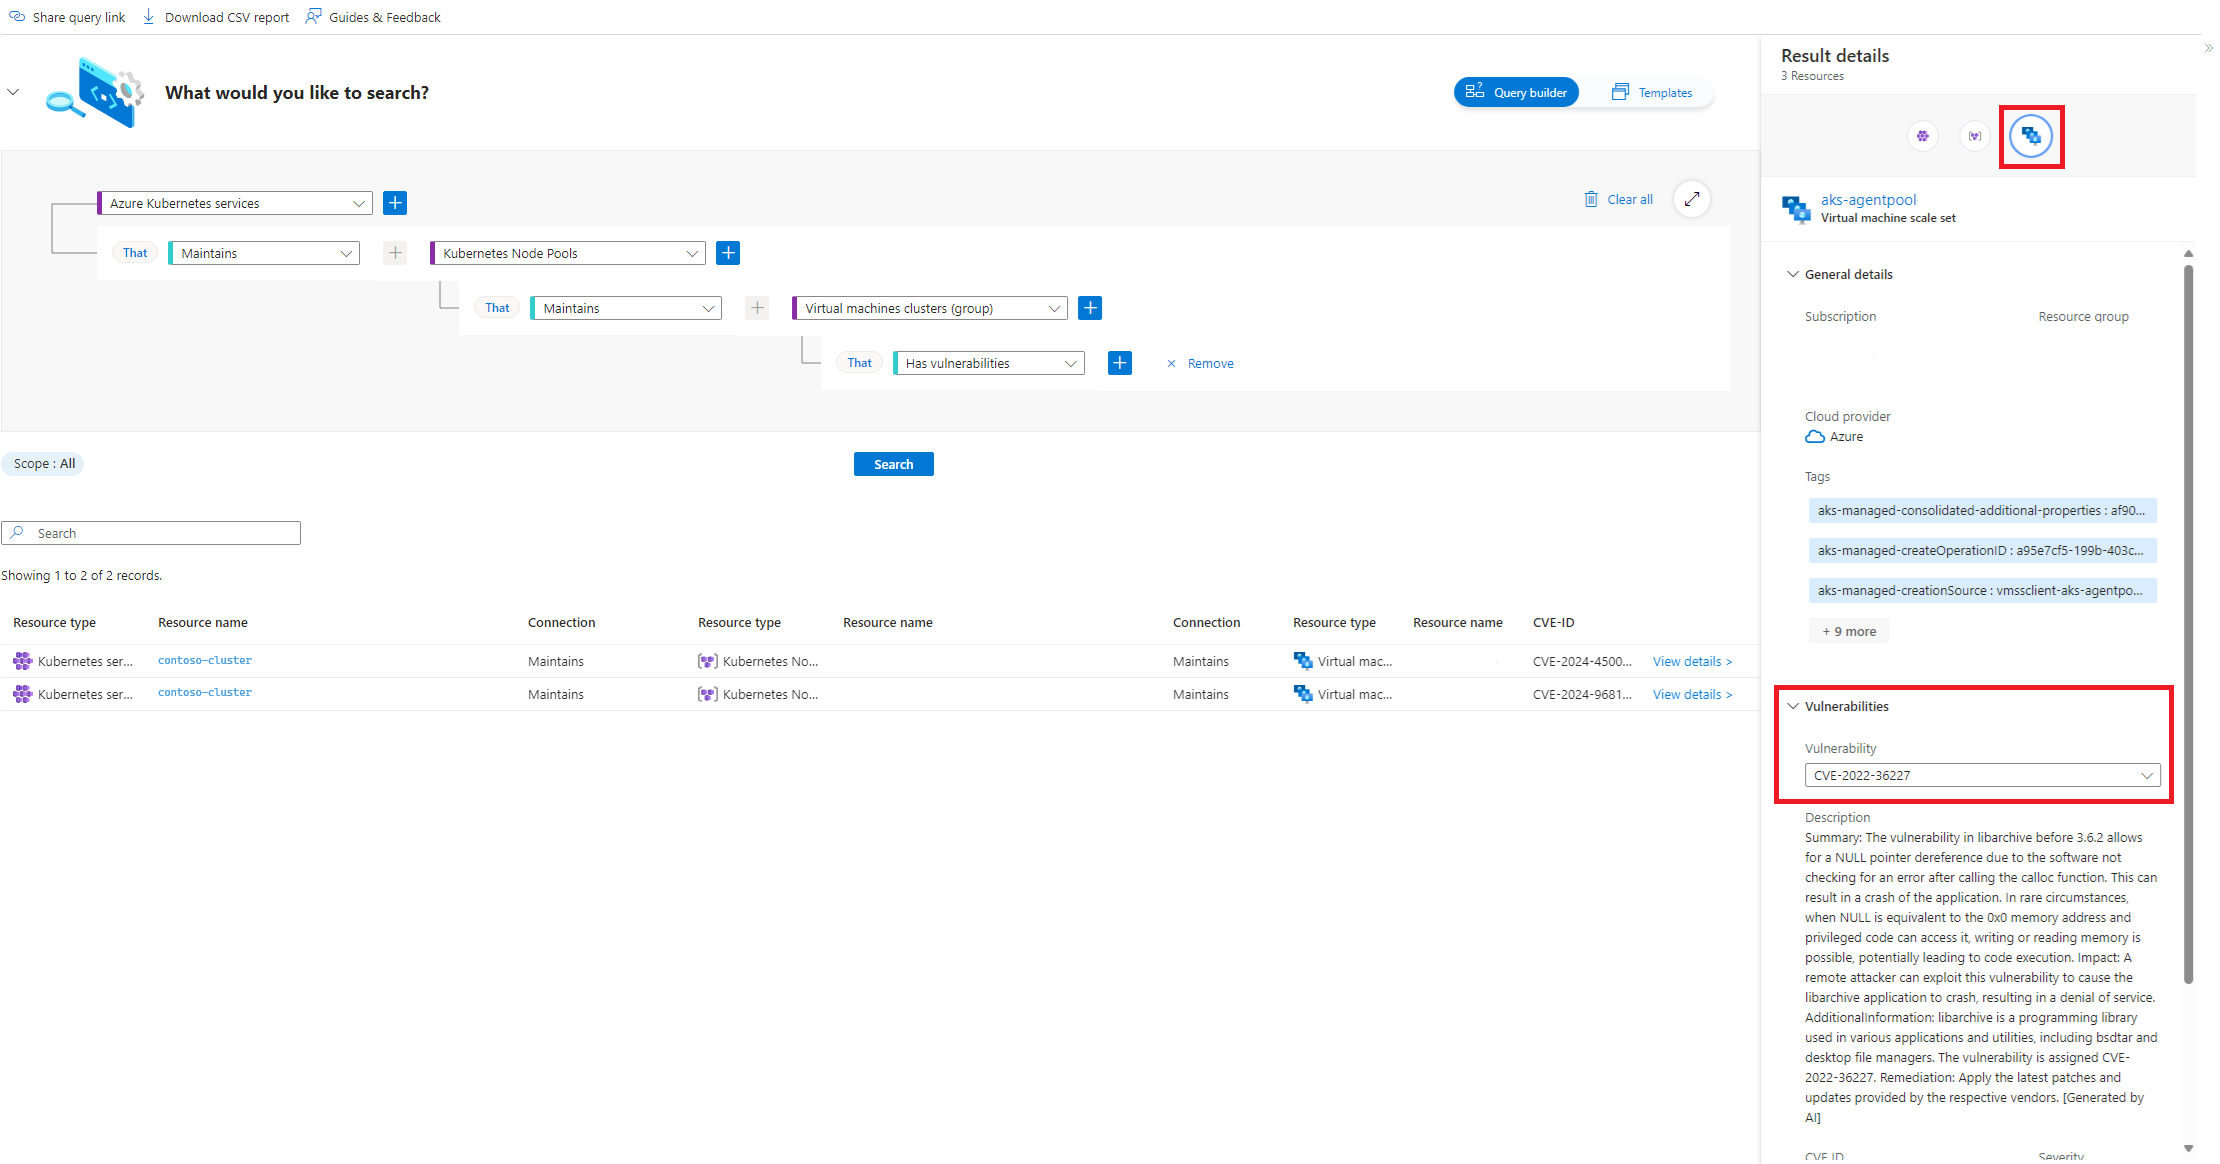
Выберите "Просмотреть сведения" > для соответствующего пула узлов Kubernetes.
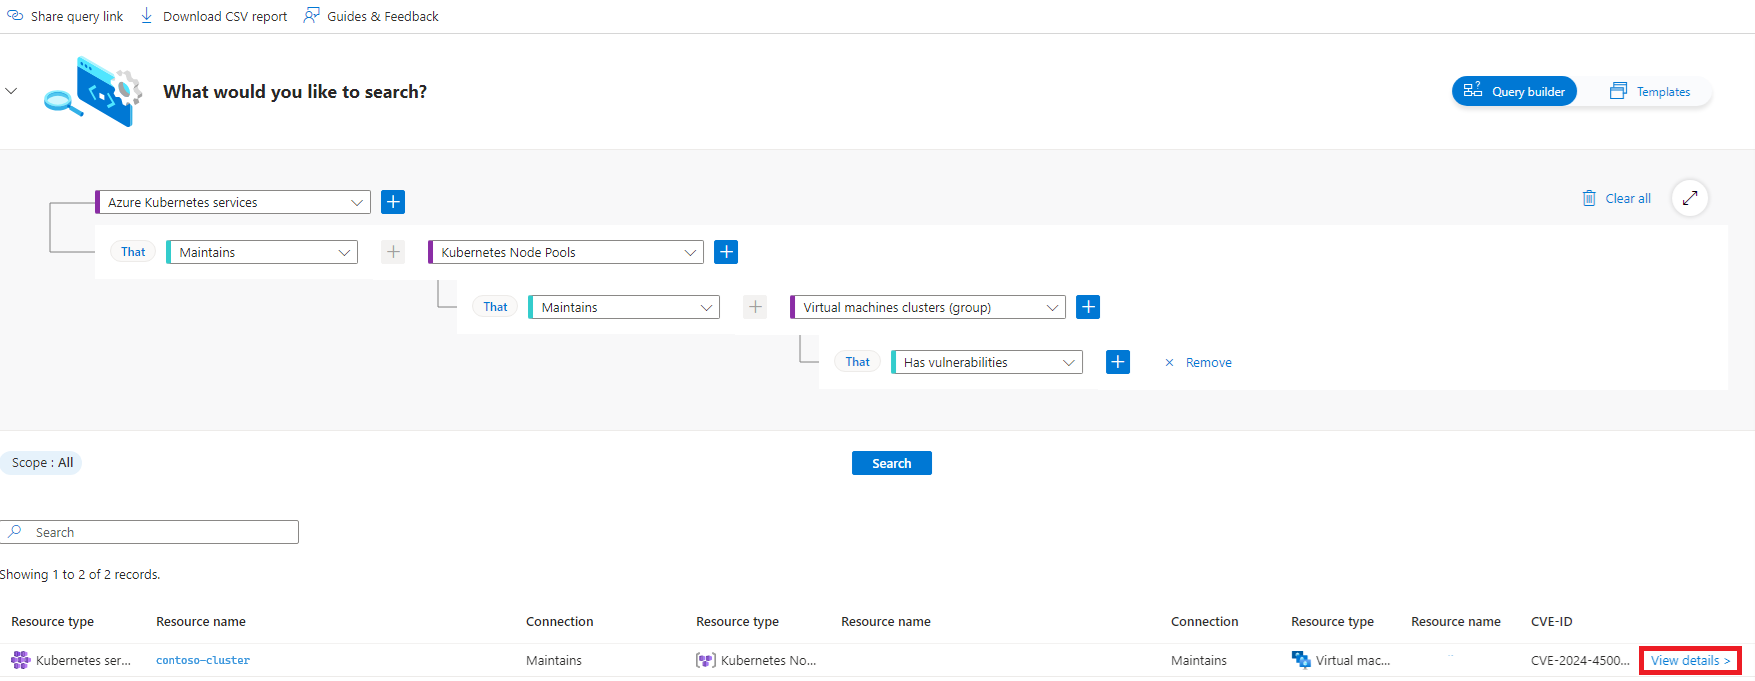
В области сведений о результатах выберите значок масштабируемого набора виртуальных машин , чтобы просмотреть уязвимости.