Включите план Microsoft Defender для контейнеров в Microsoft Defender для облака для защиты кластеров Kubernetes и рабочих нагрузок контейнеров. В этой статье вы проведете вас как включить план в Azure portal for Azure Kubernetes Service (AKS), Amazon Elastic Kubernetes Service (EKS), Google Kubernetes Engine (GKE) и кластеры с поддержкой Azure Arc. При включении плана вы можете настроить компоненты защиты, такие как обнаружение угроз во время выполнения, сканирование уязвимостей и оценка состояния безопасности.
Prerequisites
Перед тем как начать, убедитесь в следующем.
Включите план Defender для контейнеров
Чтобы включить план Defender for Containers для ваших кластеров AKS в портале Azure:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите подписку, в которой находятся кластеры AKS.
На странице планов Defender найдите строку "Контейнеры " и переключите состояние " Вкл.".
Выберите "Параметры" в строке плана "Контейнеры".
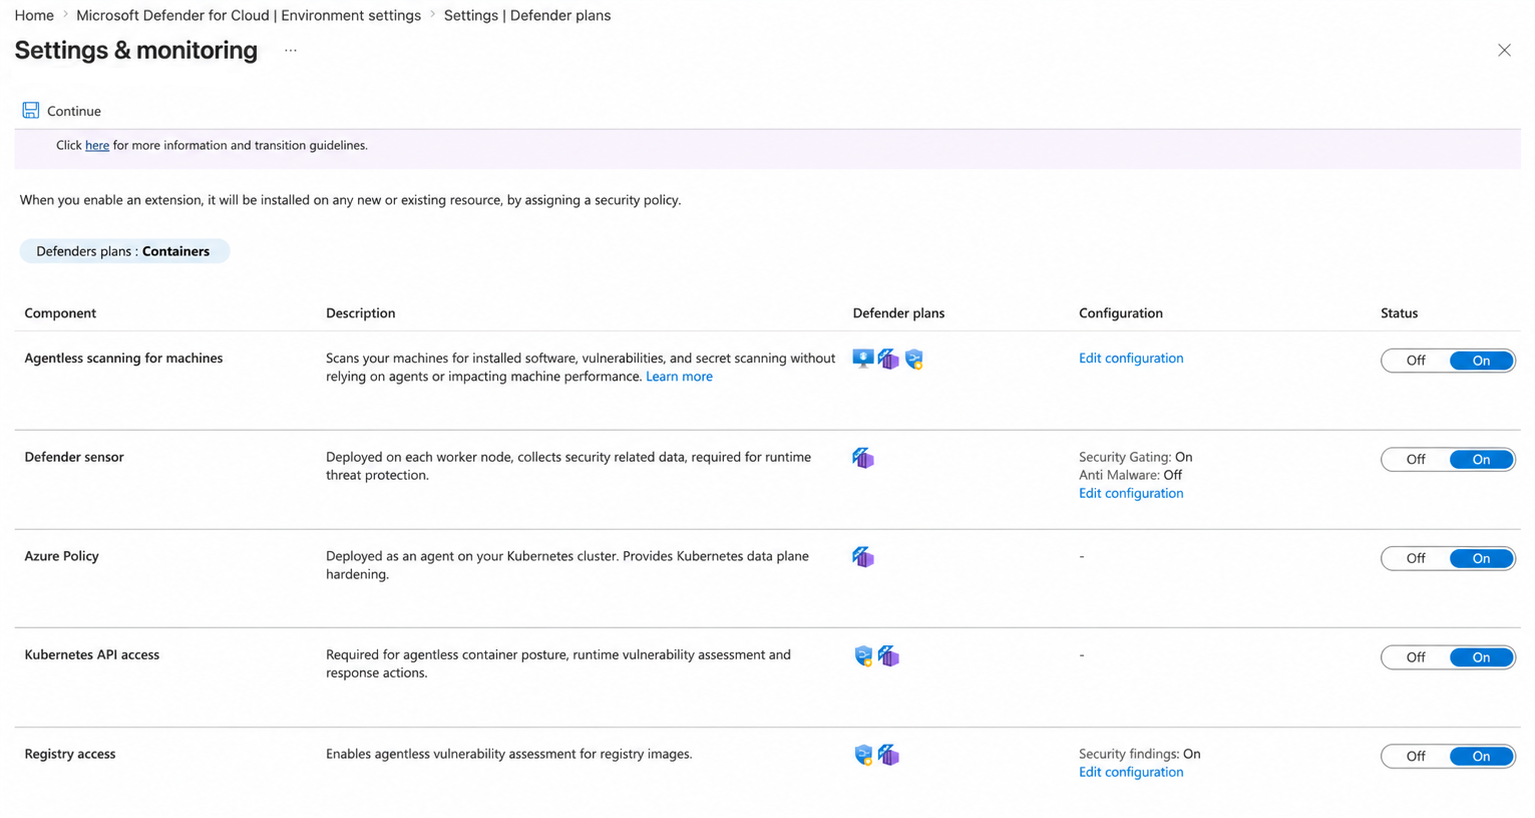
Переключите On или Off компоненты Defender для контейнеров.
Сканирование без агента для компьютеров
Выполняет безагентную проверку уязвимостей и секретов на узлах Kubernetes.
- Чтобы исключить компьютеры из проверки без агента, добавьте имя и значение тега исключения.
Датчик Defender
Развертывает датчик Defender на узлах кластера для сбора данных телеметрии безопасности среды выполнения, используемой для обнаружения угроз.
-
Включить ограничение доступа Defender: Добавляет слой контроля допуска, который проверяет развертывания по политикам безопасности перед запуском рабочих нагрузок в кластере.
-
Включить защиту Defender от вредоносных программ среды выполнения: Включает обнаружение вредоносных программ в процессе выполнения для узлов и контейнеров Kubernetes и может блокировать выполнение вредоносных файлов в реальном времени.
Политика Azure
Развертывает надстройку Политика Azure для Kubernetes, чтобы включить оценку состояния безопасности Kubernetes и связанные с ними рекомендации по безопасности.
Доступ к API Kubernetes
Позволяет Defender для облака получить доступ к API Kubernetes для инвентаризации кластера, анализа конфигурации и возможностей, использующих метаданные Kubernetes.
Доступ к реестру
Включает оценку уязвимостей без агента для образов контейнеров, хранящихся в подключенных реестрах.
Выберите Продолжить.
Нажмите Сохранить.
Prerequisites
Перед тем как начать, убедитесь в следующем.
Включите план Defender для контейнеров
Чтобы включить план Defender for Containers для ваших кластеров EKS:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите соответствующий соединитель AWS.
На странице планов Defender найдите строку "Контейнеры " и переключите состояние " Вкл.".
Выберите "Параметры" в строке плана "Контейнеры".
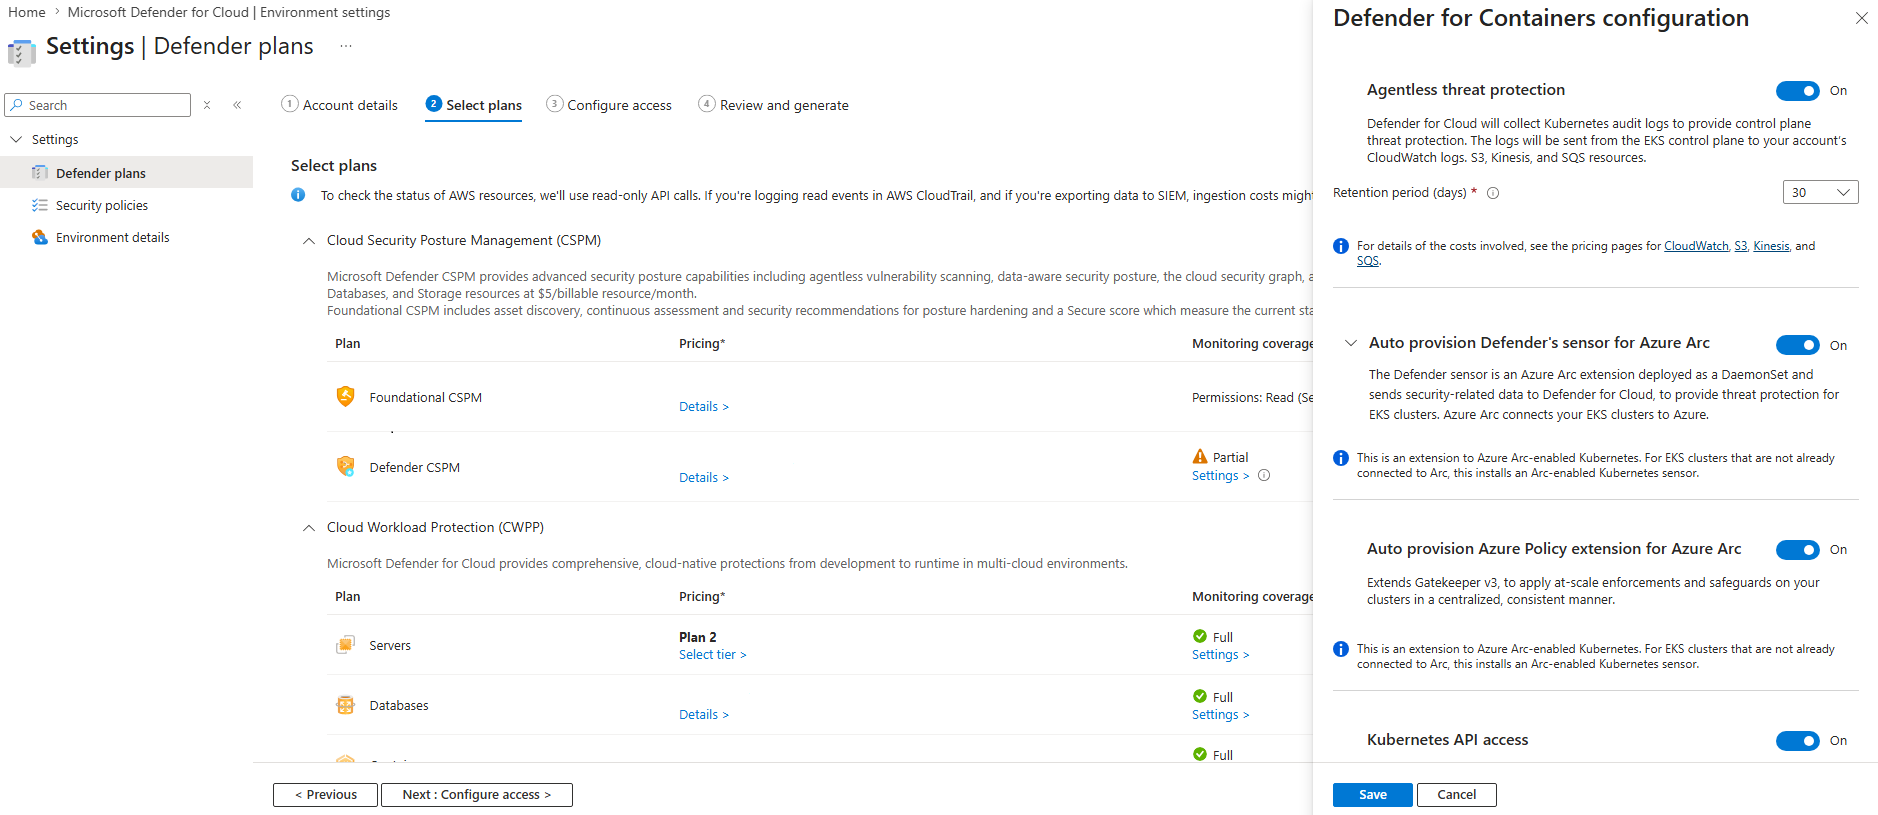
Переключите Включено соответствующие компоненты Defender для контейнеров.
Защита от угроз без агента
Собирает журналы аудита плоскости управления Kubernetes и анализирует их для обнаружения угроз уровня управления. Журналы направляются через службы AWS (например, CloudWatch, S3, Kinesis и SQS).
- Если этот параметр включен, задайте период хранения журнала аудита (в днях), чтобы контролировать, сколько времени хранятся журналы аудита плоскости управления.
Автоматическая настройка сенсора программы защиты Defender для Azure Arc
Развертывает датчик Defender в качестве расширения Azure Arc Kubernetes. Датчик работает в качестве DaemonSet на узлах кластера и обеспечивает обнаружение угроз в реальном времени на основе телеметрии узлов и рабочей нагрузки.
Note
Если включено автоматическое развертывание, датчик Defender устанавливается после обнаружения кластера, что может занять несколько часов.
Автоматическое развертывание расширения Политика Azure для Azure Arc
Развертывает расширение Политика Azure в кластере для оценки состояния безопасности Kubernetes и предоставления связанных рекомендаций по безопасности.
Доступ к API Kubernetes
Позволяет Defender для облака получить доступ к серверу API Kubernetes для инвентаризации кластера, анализа конфигурации и возможностей, использующих метаданные и состояние Kubernetes.
Доступ к реестру Включает оценку уязвимостей без агента для образов контейнеров в Amazon ECR. Изображения, отправленные в ECR, сканируются автоматически (обычно в течение 24 часов).
Нажмите Сохранить.
Нажмите кнопку "Далее" — настройка доступа >.
Повторно создайте шаблон AWS CloudFormation для соединителя и обновите существующий стек в AWS CloudFormation.
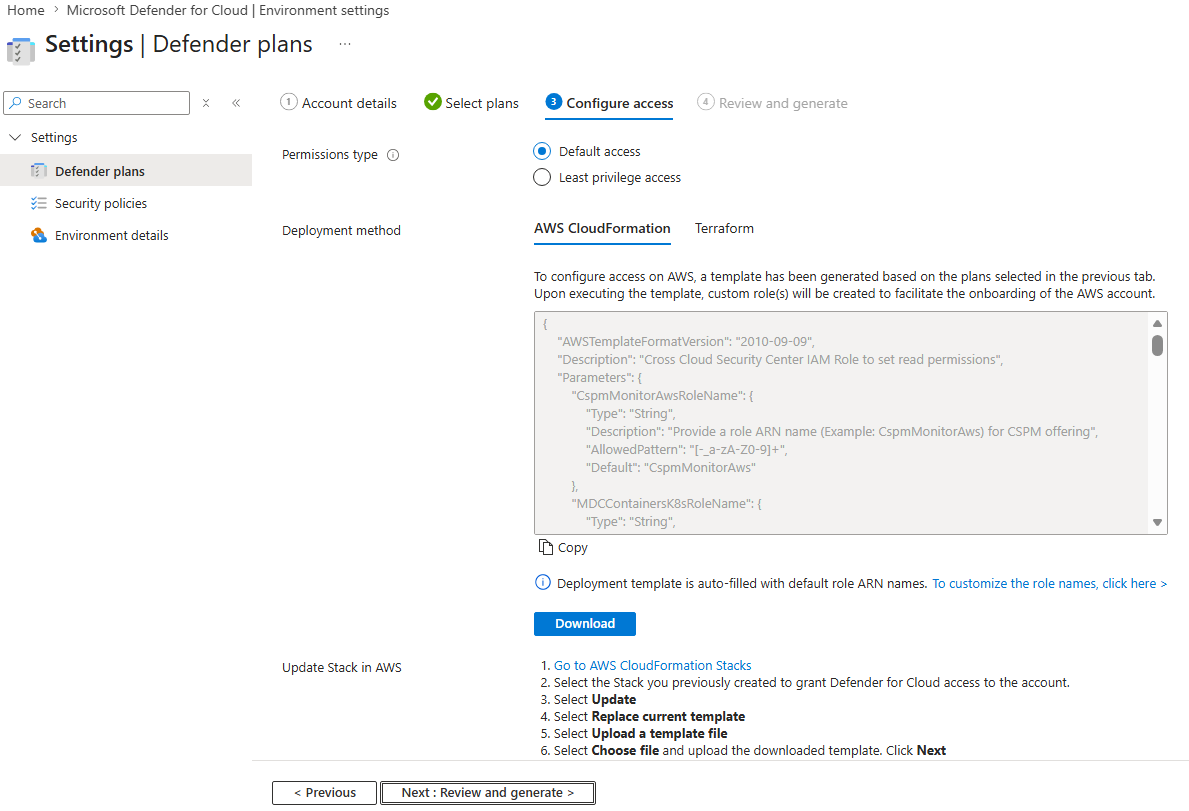
Нажмите кнопку "Далее": проверка и создание >.
Выберите Обновить.
Prerequisites
Перед тем как начать, убедитесь в следующем.
Включите план Defender для контейнеров
Чтобы включить план Defender for Containers для ваших кластеров GKE:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите соответствующий соединитель GCP.
На странице планов Defender найдите строку "Контейнеры " и переключите состояние " Вкл.".
Выберите "Параметры" в строке плана "Контейнеры".
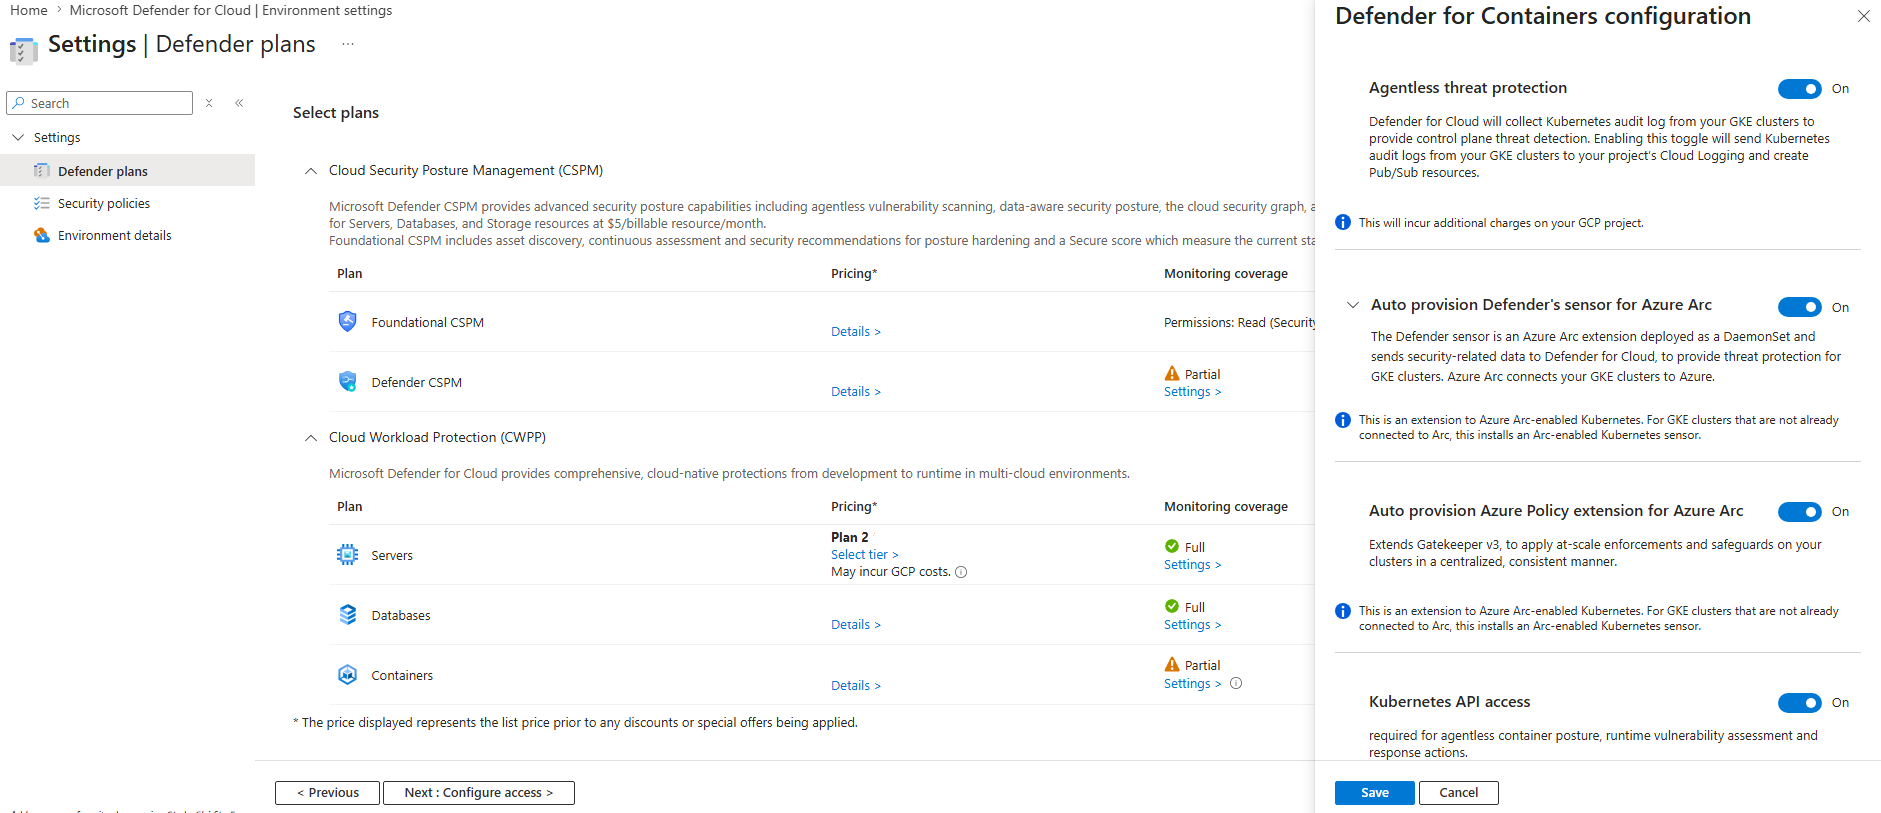
Переключите Включено соответствующие компоненты Defender для контейнеров.
Защита от угроз без агента
Собирает журналы аудита плоскости управления Kubernetes и анализирует их для обнаружения угроз уровня управления. Журналы экспортируются из GKE в проект Google Cloud.
Автоматическая настройка сенсора программы защиты Defender для Azure Arc
Развертывает датчик Defender в качестве расширения Azure Arc Kubernetes. Датчик работает в качестве DaemonSet на узлах кластера и обеспечивает обнаружение угроз в реальном времени на основе телеметрии узлов и рабочей нагрузки.
-
Включить защитные барьеры безопасности Defender
Добавляет слой управления доступом, который оценивает развертывания в соответствии с политиками безопасности перед запуском рабочих нагрузок в кластере.
Note
Если включено автоматическое развертывание, датчик Defender устанавливается после обнаружения кластера, что может занять несколько часов.
Автоматическое развертывание расширения Политика Azure для Azure Arc
Развертывает расширение Политика Azure в кластере для оценки состояния безопасности Kubernetes и предоставления связанных рекомендаций по безопасности.
Доступ к API Kubernetes
Позволяет Defender для облака получить доступ к серверу API Kubernetes для инвентаризации кластера, анализа конфигурации и возможностей, использующих метаданные Kubernetes и состояние кластера.
Доступ к реестру
Включает оценку уязвимостей без агента для образов контейнеров, хранящихся в реестре контейнеров Google (GCR) и реестре артефактов.
Нажмите Сохранить.
Нажмите кнопку "Далее" — настройка доступа >.
Повторно создайте и повторно запустите скрипт подключения в проекте GCP.
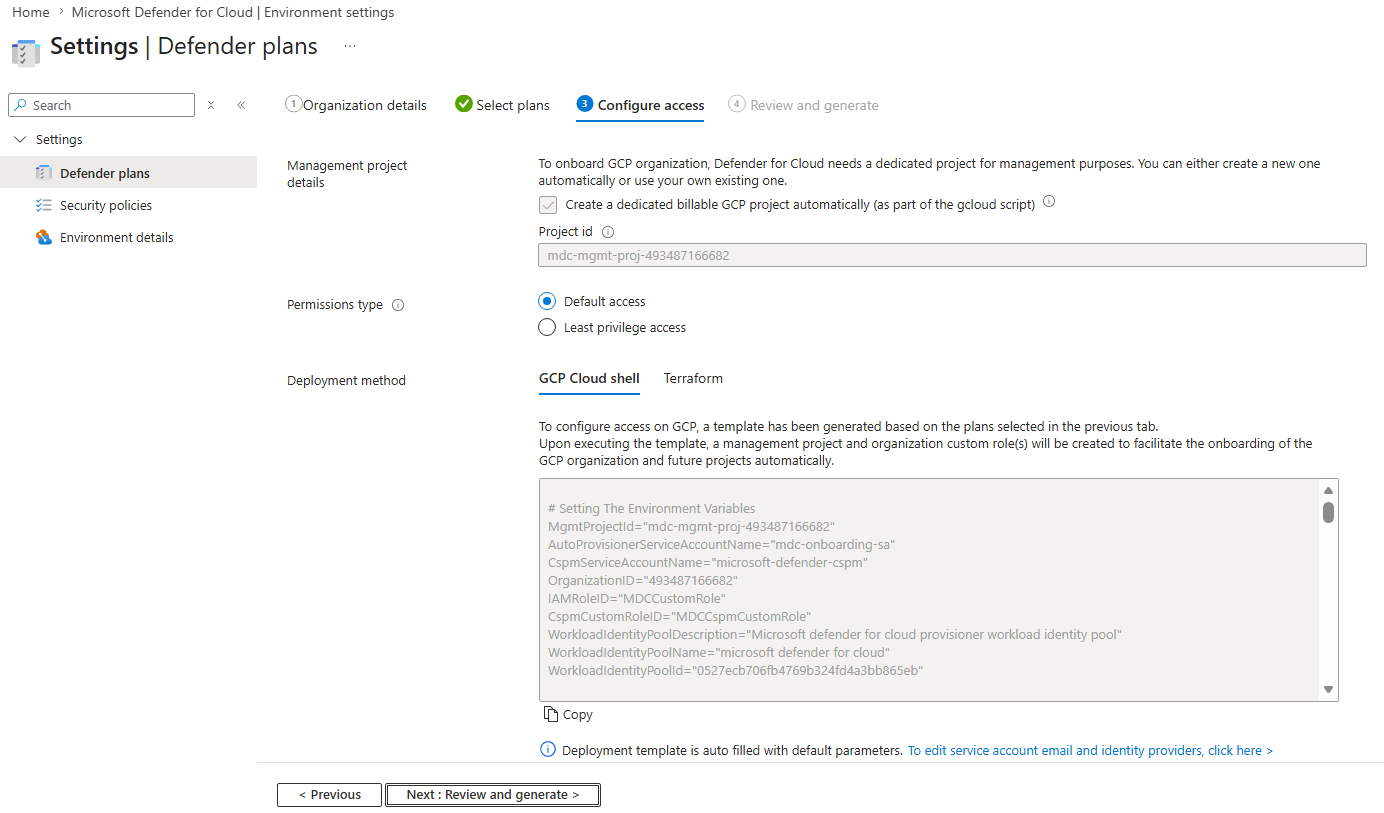
Нажмите кнопку "Далее": проверка и создание >.
Выберите Обновить.
Prerequisites
Перед тем как начать, убедитесь в следующем.
Включите план Defender для контейнеров
Чтобы включить план Defender for Containers для ваших кластеров Kubernetes с поддержкой Azure Arc:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите подписку Azure, содержащую ресурс кластера Kubernetes с поддержкой Azure Arc.
На странице планов Defender найдите строку "Контейнеры " и переключите состояние " Вкл.".
Выберите "Параметры" в строке плана "Контейнеры".
Переключите Включено соответствующие компоненты Defender для контейнеров.
Сканирование без агента для компьютеров
Выполняет безагентную проверку уязвимостей и секретов на узлах Kubernetes.
Датчик Defender
Развертывает датчик Defender на узлах кластера для сбора данных телеметрии безопасности среды выполнения, используемой для обнаружения угроз.
Политика Azure
Развертывает надстройку Политика Azure для Kubernetes, чтобы включить оценку состояния безопасности Kubernetes и связанные с ними рекомендации по безопасности.
Доступ к API Kubernetes
Позволяет Defender для облака получить доступ к API Kubernetes для инвентаризации кластера, анализа конфигурации и возможностей, использующих метаданные Kubernetes.
Доступ к реестру
Включает оценку уязвимостей без агента для образов контейнеров, хранящихся в подключенных реестрах.
Нажмите Сохранить.
Убедитесь, что план включен
Чтобы убедиться, что план Defender for Containers активен и необходимые компоненты активны:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите подписку или соединитель, где вы включили Defender for Containers.
Убедитесь, что для контейнеров задано значение "Вкл.".
Выберите "Параметры" рядом с контейнерами и убедитесь, что необходимые компоненты включены.
Связанные материалы
