Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этой статье показано, как настроить правила развертывания шлюзов в Microsoft Defender для контейнеров.
Шлюзное развертывание использует контроллер допуска для оценки образов контейнеров, прежде чем они будут допущены в кластер Kubernetes. Он использует результаты проверки уязвимостей из поддерживаемых реестров контейнеров для аудита или запрета развертываний, когда образы не соответствуют политике уязвимостей вашей организации.
Prerequisites
Перед тем как начать, убедитесь в следующем.
У вас есть подписка Microsoft Azure. Если у вас нет подписки Azure, вы можете зарегистрироваться, чтобы получить бесплатную подписку.
Defender для облака включена в подписке Azure.
Defender для контейнеров включен для среды, содержащей кластер Kubernetes и реестр контейнеров, со следующими включенными компонентами:
- датчик Defender с функцией Security Gating
- Доступ к реестру с результатами безопасности
Note
Если кластер Kubernetes и реестр контейнеров находятся в разных средах, включите Defender для контейнеров и необходимые компоненты для обеих сред.
Кластеры AKS: В кластере включен издатель OpenID Connect (OIDC ).
Ваша среда Kubernetes и реестр контейнеров поддерживают контролируемое развертывание. См. матрицу поддержки Defender для контейнеров.
Результаты сканирования уязвимостей доступны для образов контейнеров, которые необходимо оценить. В шлюзированном развертывании используются результаты оценки уязвимостей из поддерживаемых реестров.
У вас есть необходимые разрешения:
- Чтобы создать или изменить правила контролируемого развертывания, требуются права Security Admin или более высокий уровень разрешений.
- Чтобы просмотреть правила контролируемого развертывания, необходимы разрешения уровня Читатель безопасности или выше.
Настройте правило контролируемого развертывания
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
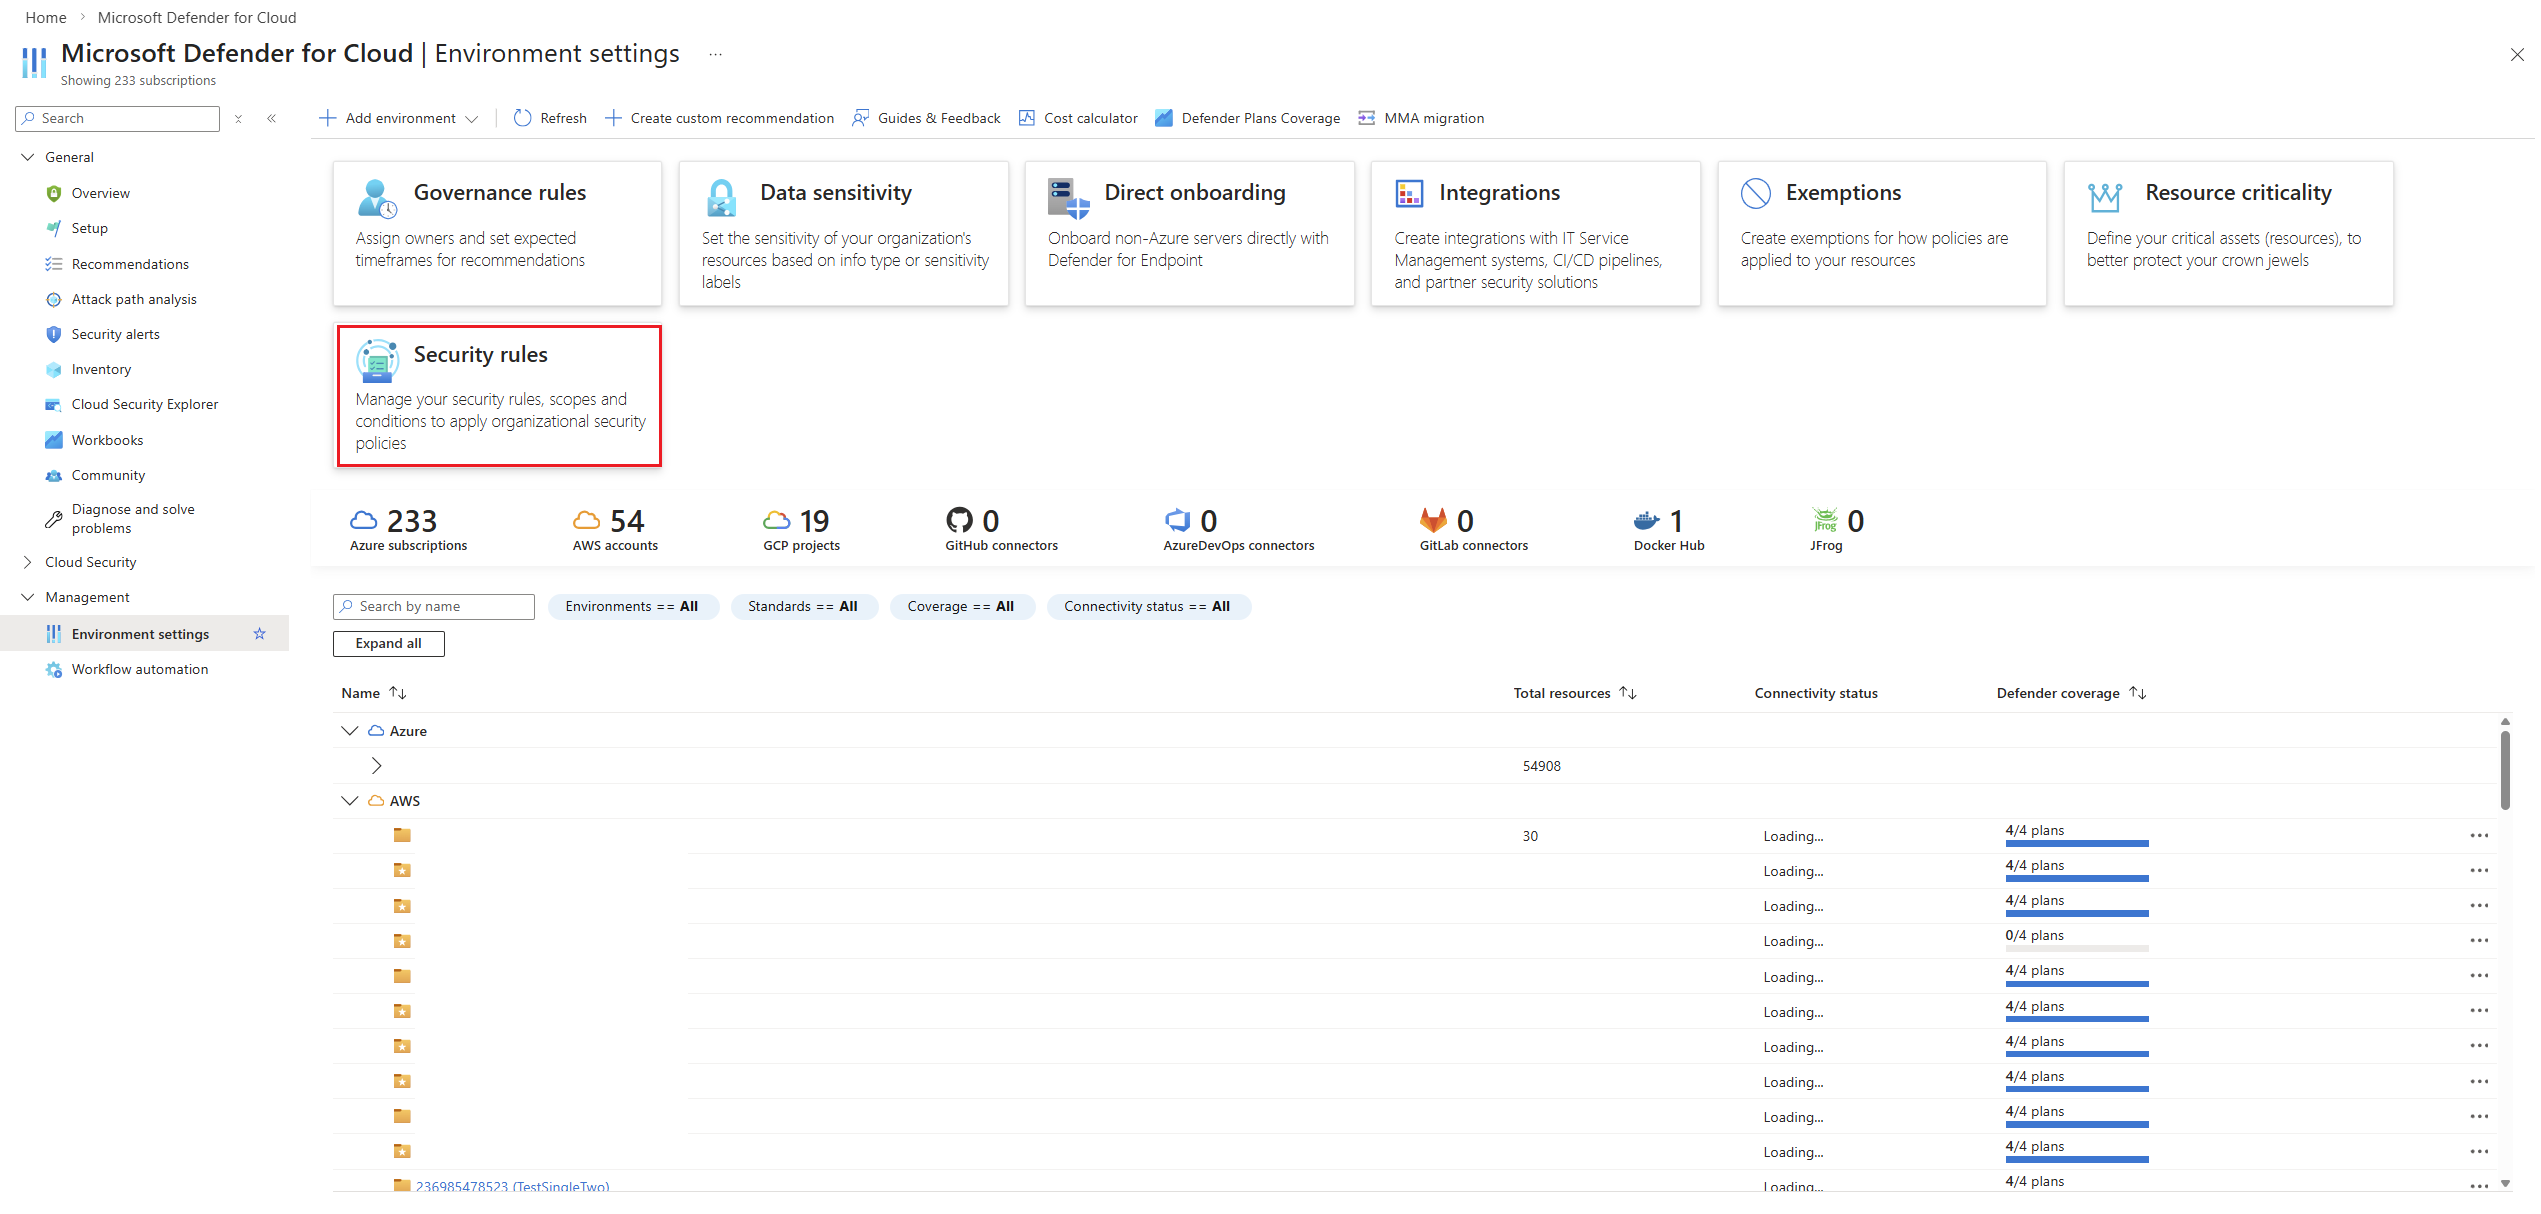
Выберите правила безопасности.
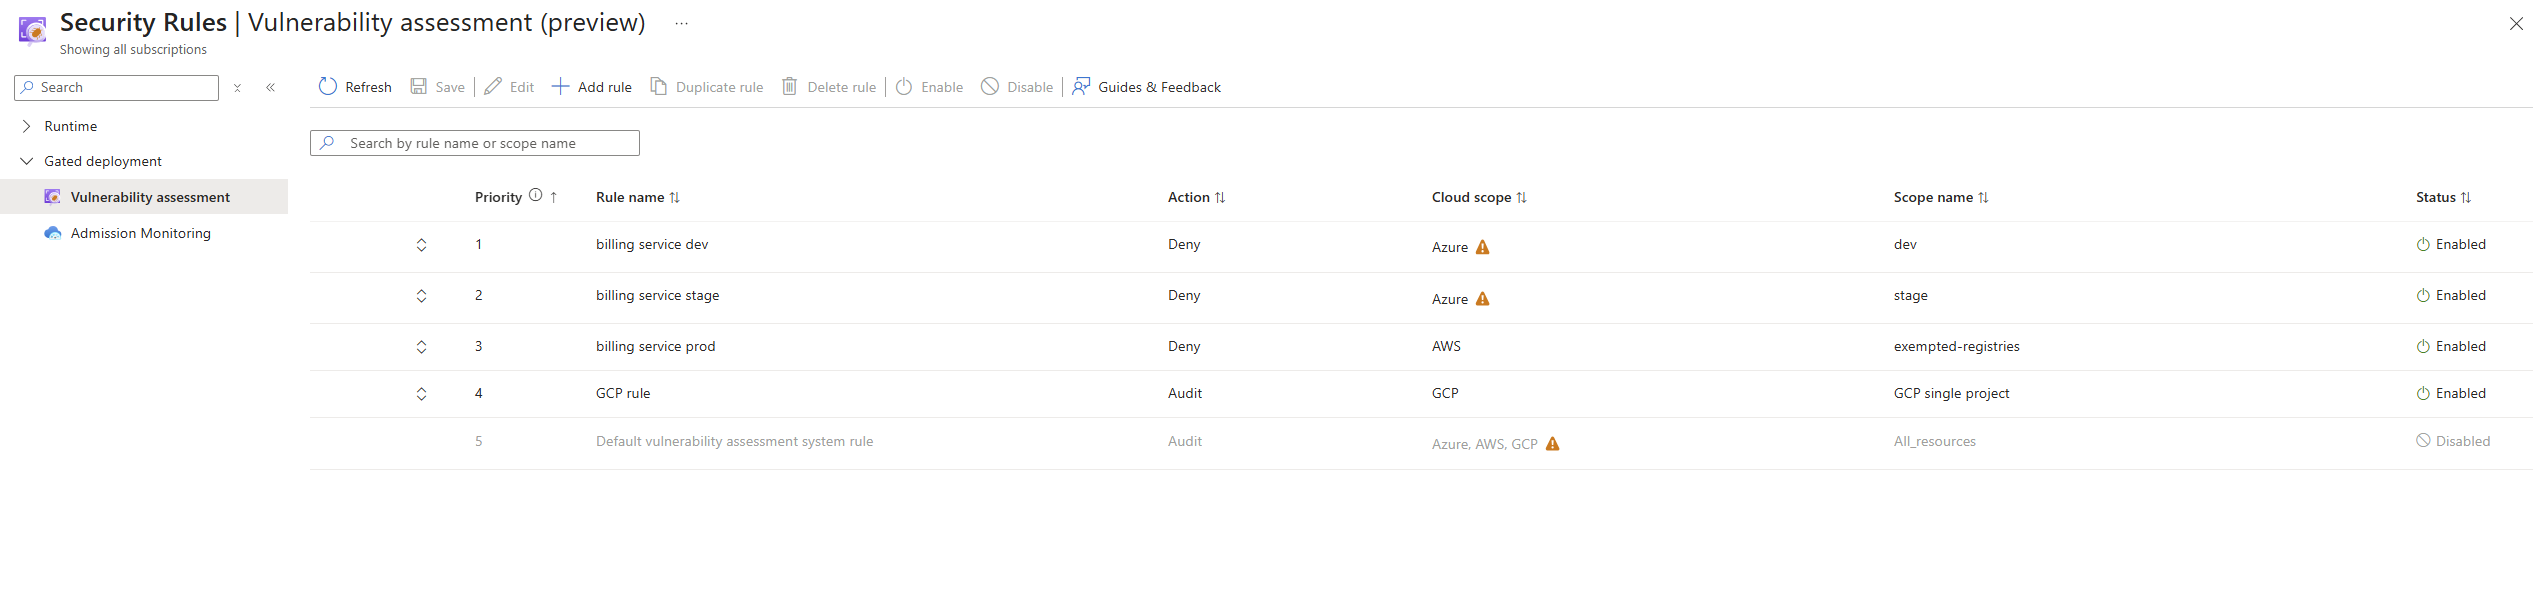
Выберитеоценку уязвимостей>.
Note
По умолчанию, после выполнения необходимых предварительных условий, Defender for Containers создает правило аудита, которое помечает развертывания образов, содержащих уязвимости высокой или критической степени.
Выберите Добавить правило.
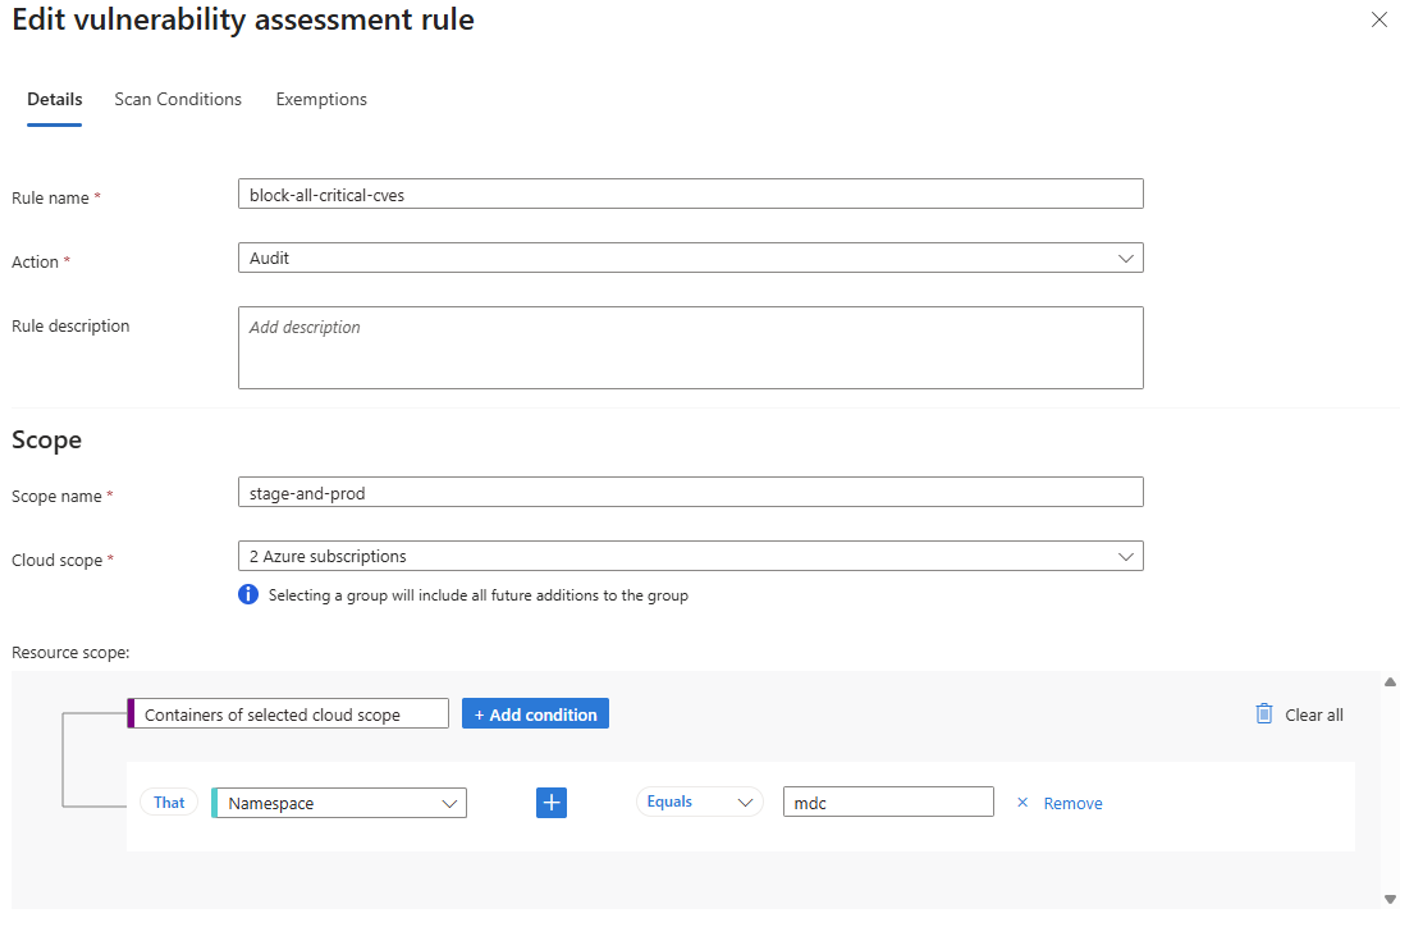
Введите имя правила.
Выберите действие:
- Аудит. Разрешает развертывание и создает событие приема для проверки.
- Запрет: блокирует развертывания, соответствующие условиям правила.
Совет
Начните с аудита , чтобы понять влияние правила, прежде чем использовать режим запрета для блокировки развертываний.
Note
Режим запрета может вызвать задержку на одну-две секунды при развертывании, поскольку образ проверяется до того, как рабочая нагрузка допускается в кластер.
При необходимости введите описание правила.
Введите имя области.
Выберите область облака.
В области ресурсов сохраните область по умолчанию или выберите "Добавить условие ", чтобы сузить область правила.
Совет
Начните с узкого охвата, например с пространства имён или развёртывания, прежде чем вводить более широкие меры принудительного применения.
Нажмите кнопку Далее.
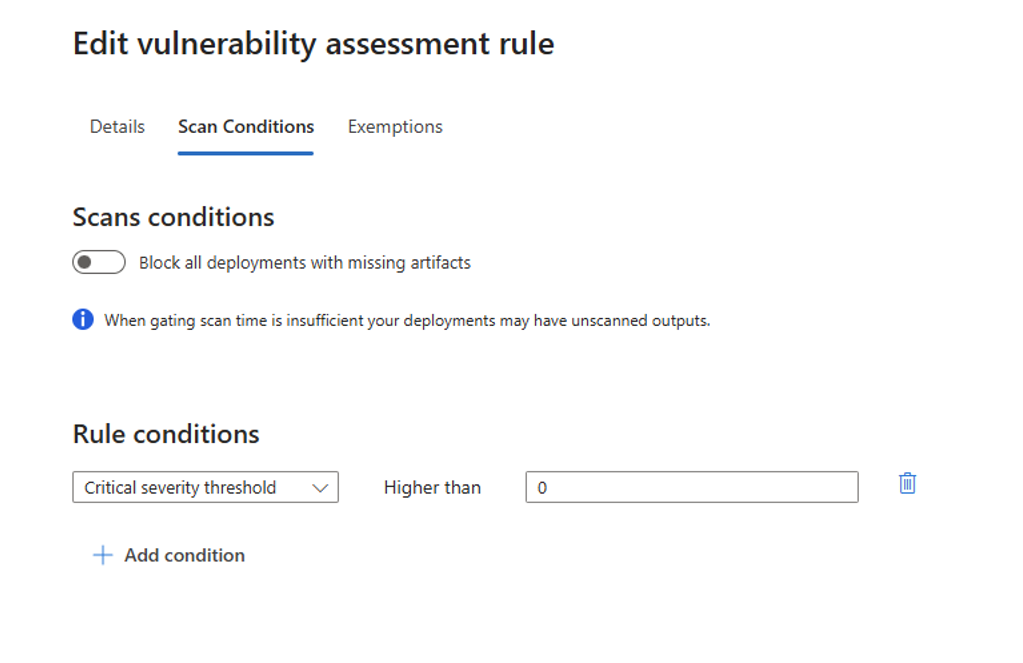
Включите параметр Блокировать все развертывания при отсутствии артефактов, если хотите блокировать развертывания, когда артефакты с результатами проверки на уязвимости недоступны.
Выберите "Добавить условие" и определите хотя бы одно условие для правила.
Нажмите кнопку Далее.
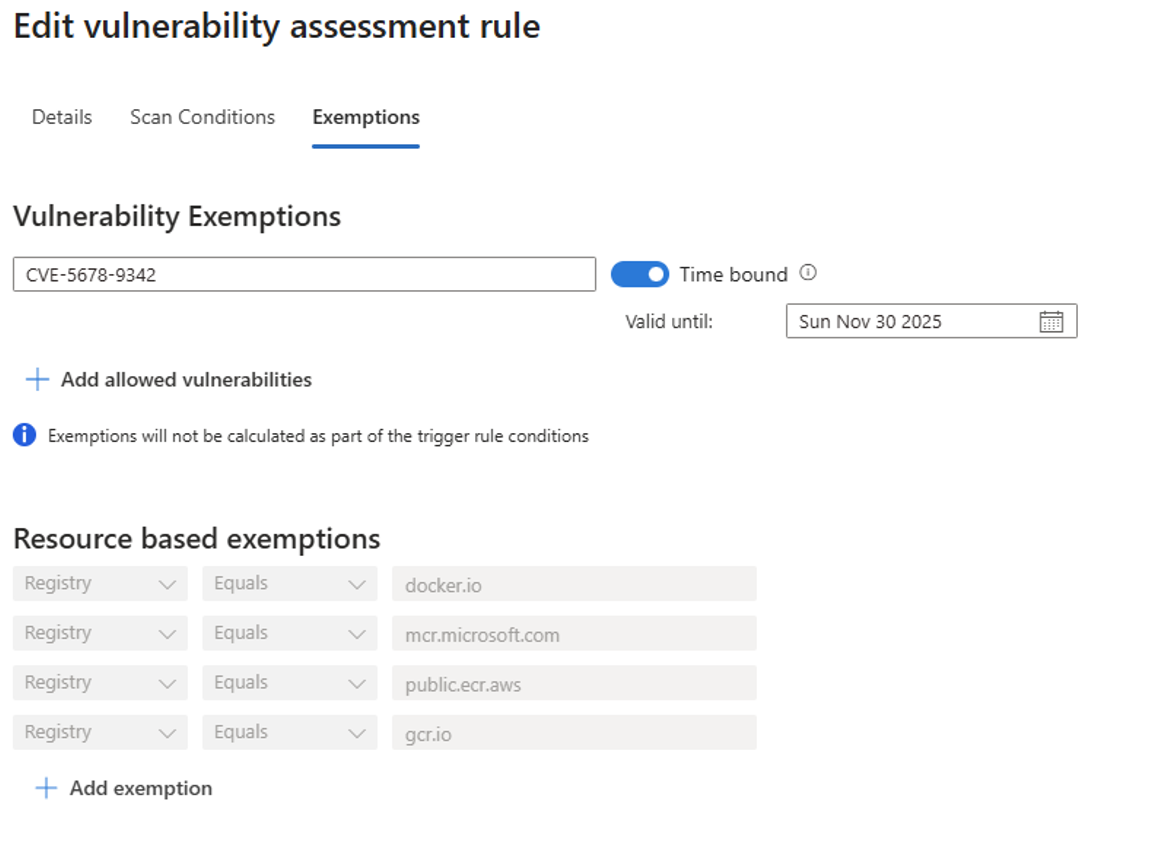
Чтобы исключить определенные уязвимости, выберите "Добавить разрешенные уязвимости", а затем введите идентификаторы CVE, которые требуется исключить.
Чтобы сделать исключение уязвимостей временным, переключитесь на границу времени и выберите действительную до даты.
Чтобы исключить определенные ресурсы, выберите "Добавить исключение", а затем определите исключение на основе ресурсов.
Выберите "Добавить правило".
Мониторинг событий развертывания с шлюзами
Вы можете отслеживать события контролируемого развертывания, чтобы просматривать результаты оценки правил, запущенные действия и затронутые ресурсы. Используйте эти события для уточнения области правил, условий и исключений.
Чтобы изучить конкретное событие поступления:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите правила безопасности.
Выберите Контролируемое развертывание>Мониторинг допуска.
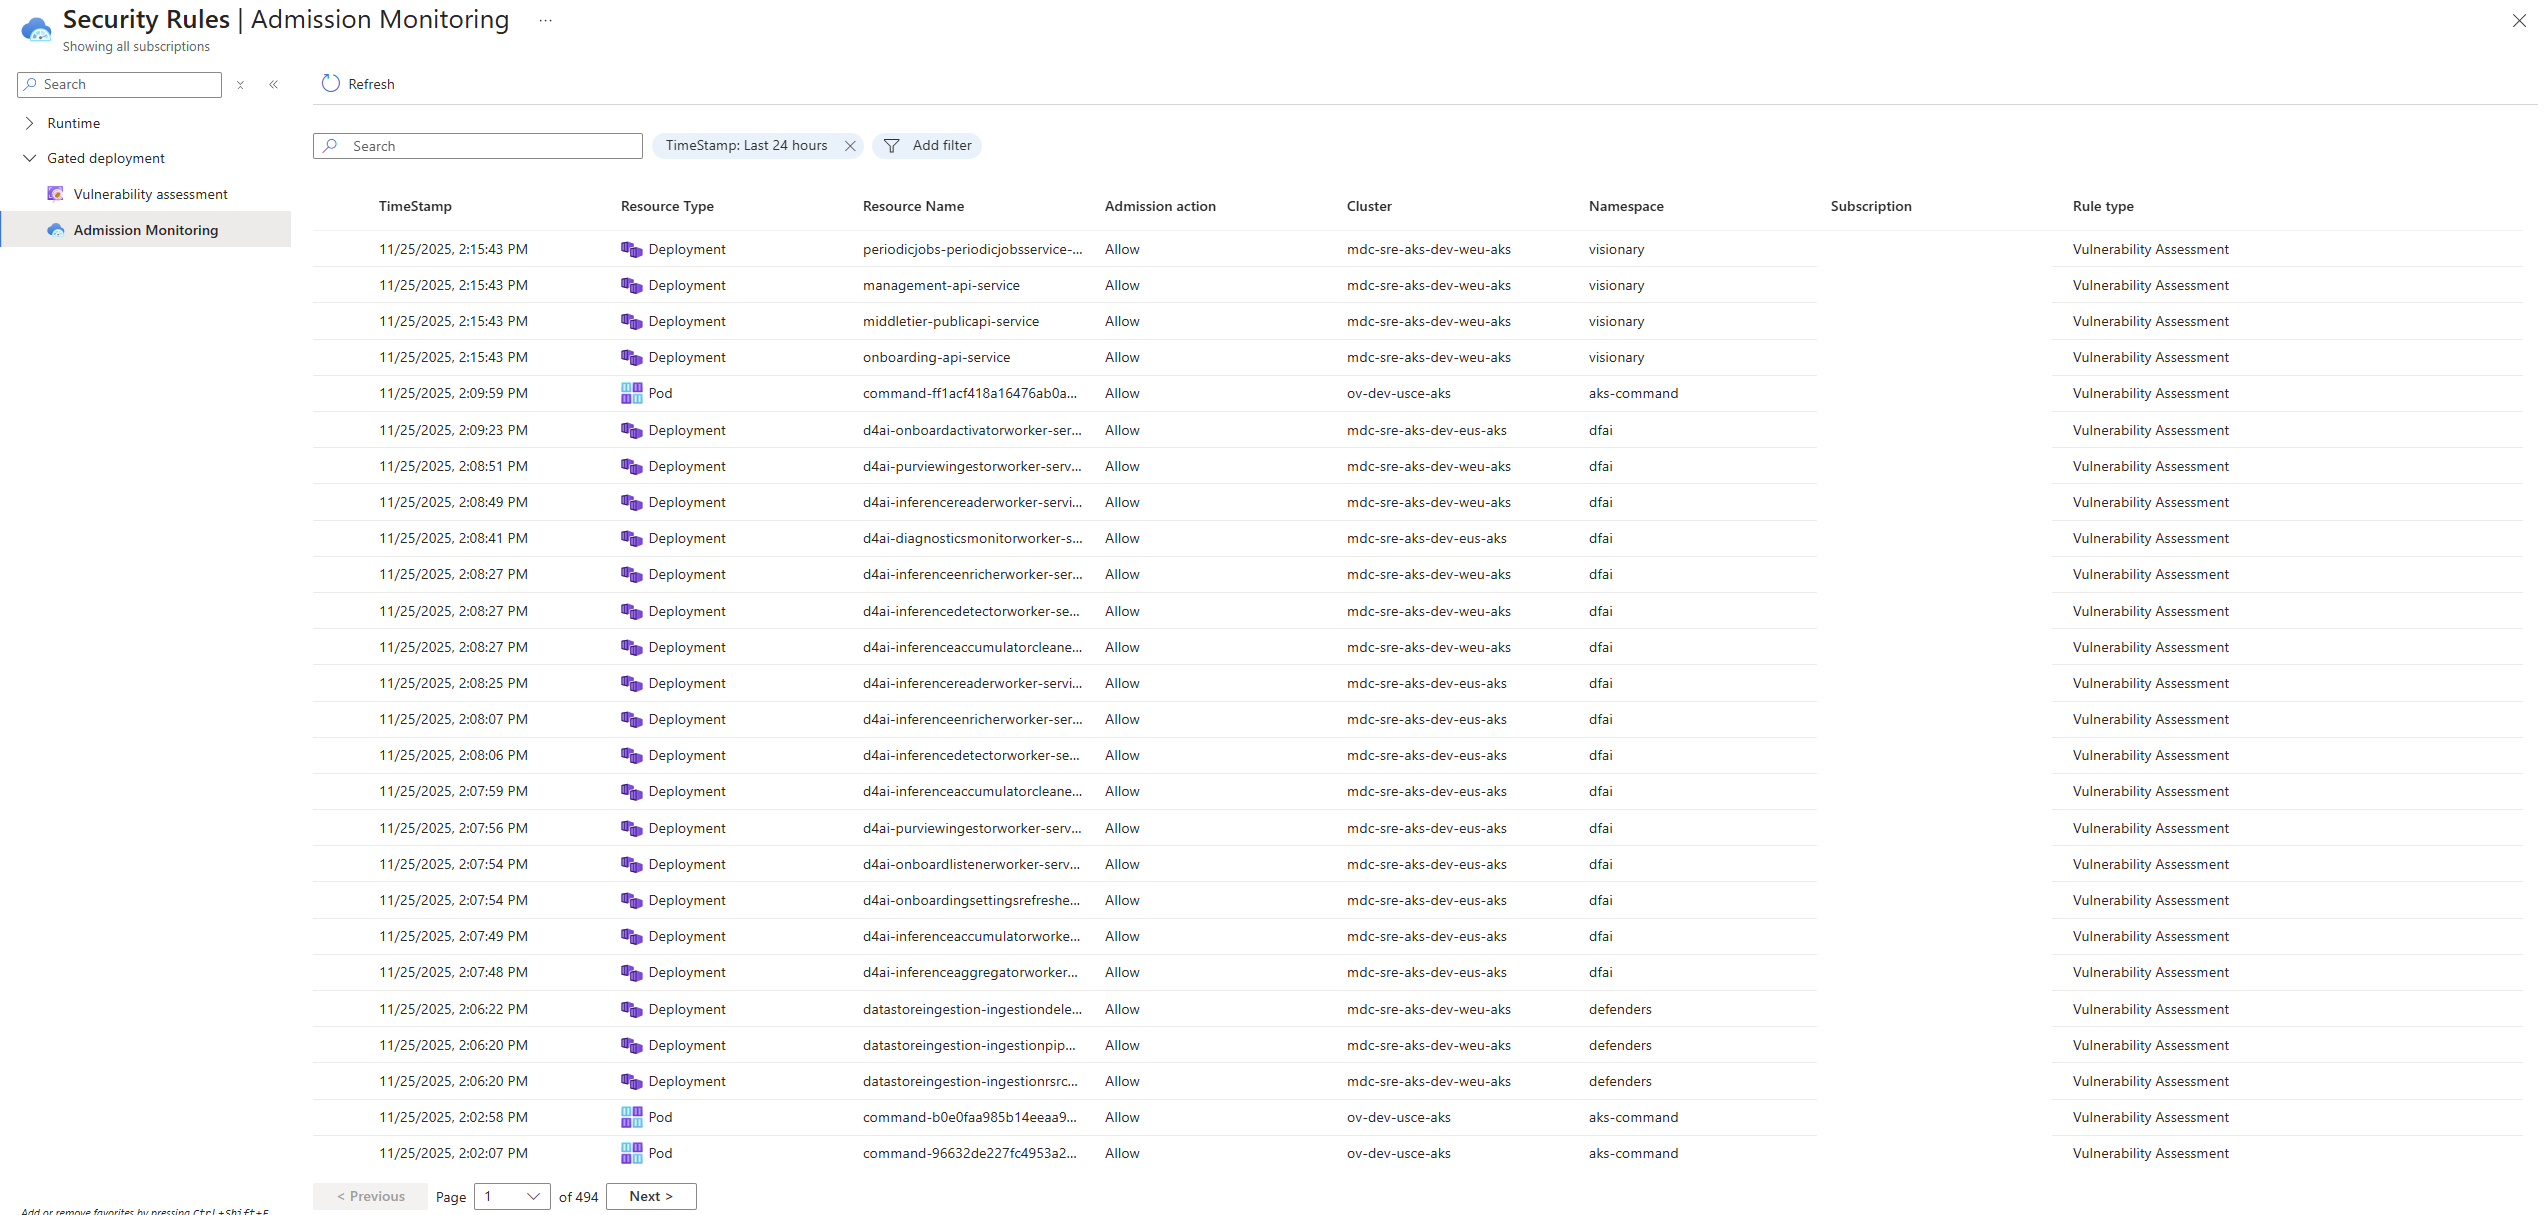
Выберите событие в списке.
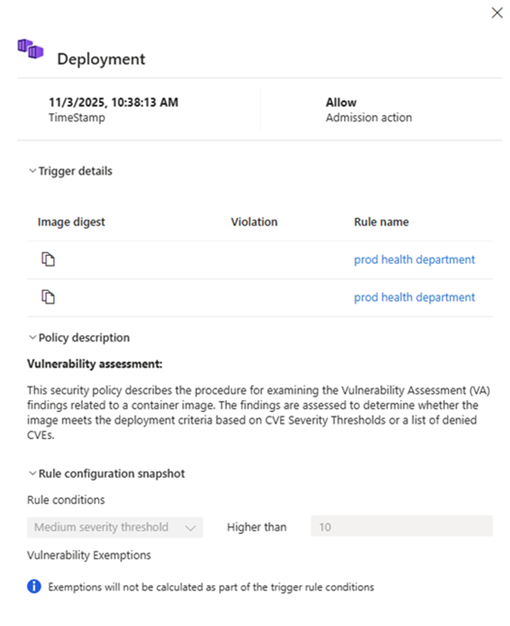
В области сведений отображается:
- Метка времени события и действие допуска.
- Дайджест образа контейнера, обнаруженные нарушения и активированное правило.
- Политика оценки уязвимостей и критерии, используемые для оценки.
- Условия правила и исключения, которые были применены.
Отключить или удалить правило контролируемого развертывания
Чтобы отключить или удалить правило контролируемого развертывания:
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите правила безопасности.
Перейдите на вкладку "Оценка уязвимостей ".
Выберите правило.
Выберите "Отключить или удалить правило".