Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Defender для облака сканирует VMs, на которых размещаются узлы Kubernetes на наличие уязвимостей в операционной системе и установленного программного обеспечения. При обнаружении уязвимостей Defender для облака создает рекомендации с подробными результатами, которые помогут вам просмотреть и устранить их.
Эта возможность поддерживается в Azure Kubernetes Service (AKS), Amazon Elastic Kubernetes Service (EKS) и Google Kubernetes Engine (GKE). Поддержка EKS и GKE в настоящее время доступна в предварительной версии.
Проверка и устранение этих уязвимостей является частью общей ответственности за обеспечение безопасности узлов Kubernetes.
Prerequisites
Перед тем как начать, убедитесь в следующем.
У вас есть активная подписка Azure, AWS или GCP.
Microsoft Defender для облака включен в вашей подписке с одним из следующих планов.
- Защитник для контейнеров
- Defender для серверов P2
- CSPM в Microsoft Defender
Проверка без агента для компьютеров включена.
Для узлов EKS или GKE среда AWS или GCP должна быть подключена к Defender для облака.
Просмотр результатов уязвимостей для узлов Kubernetes
Чтобы проверить обнаружения уязвимостей узлов Kubernetes, следуйте следующим шагам:
Войдите на портал Azure.
Перейдите в Microsoft Defender для облака>Рекомендации.
Найдите и выберите соответствующую рекомендацию для вашей среды:
-
AKS:
AKS nodes should have vulnerability findings resolved -
EKS:
EKS nodes should have vulnerability findings resolved(предварительная версия) -
GKE:
GKE nodes should have vulnerability findings resolved(предварительная версия)
-
AKS:
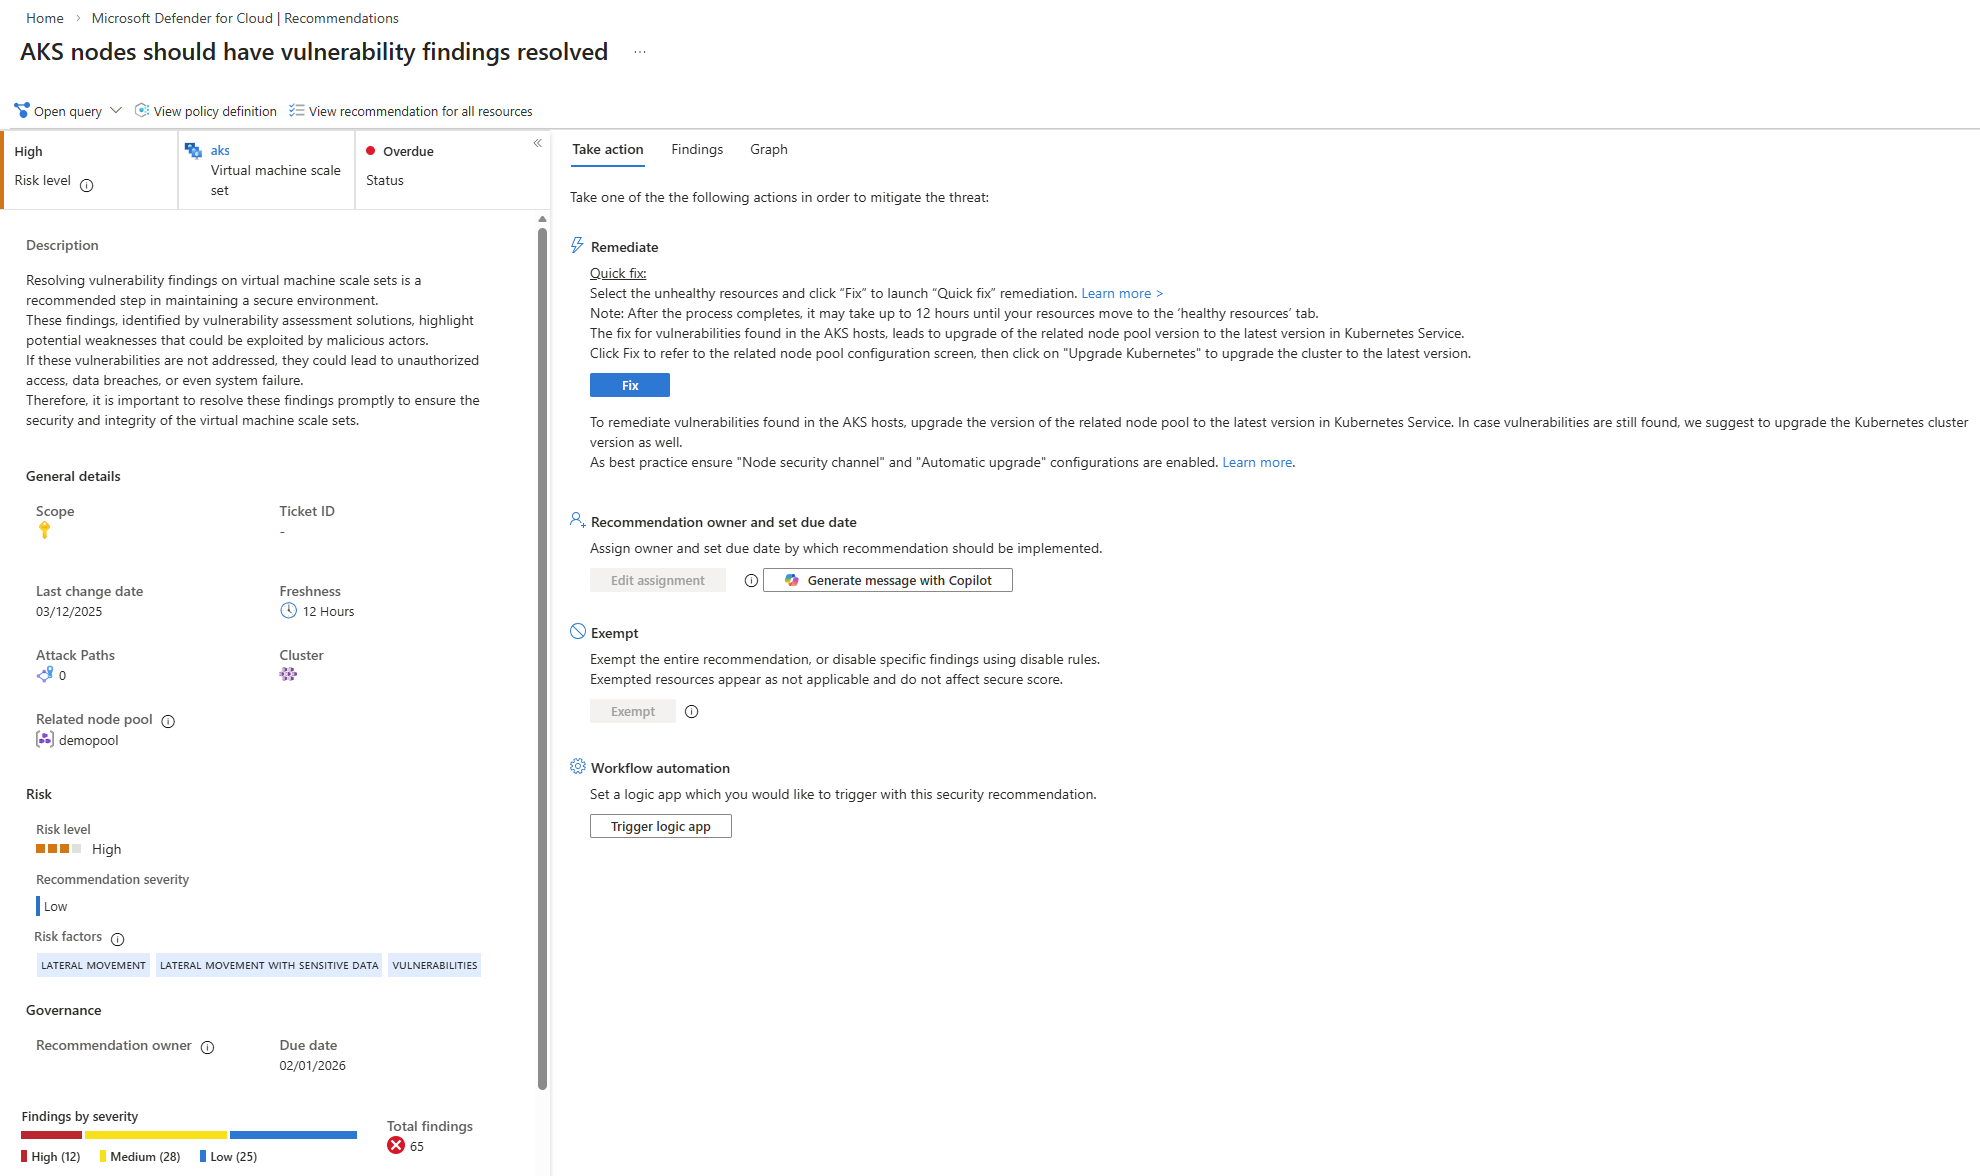
Просмотрите сведения о рекомендации, включая затронутые пулы узлов и кластеры.
Выберите Результаты , чтобы просмотреть список CVEs.
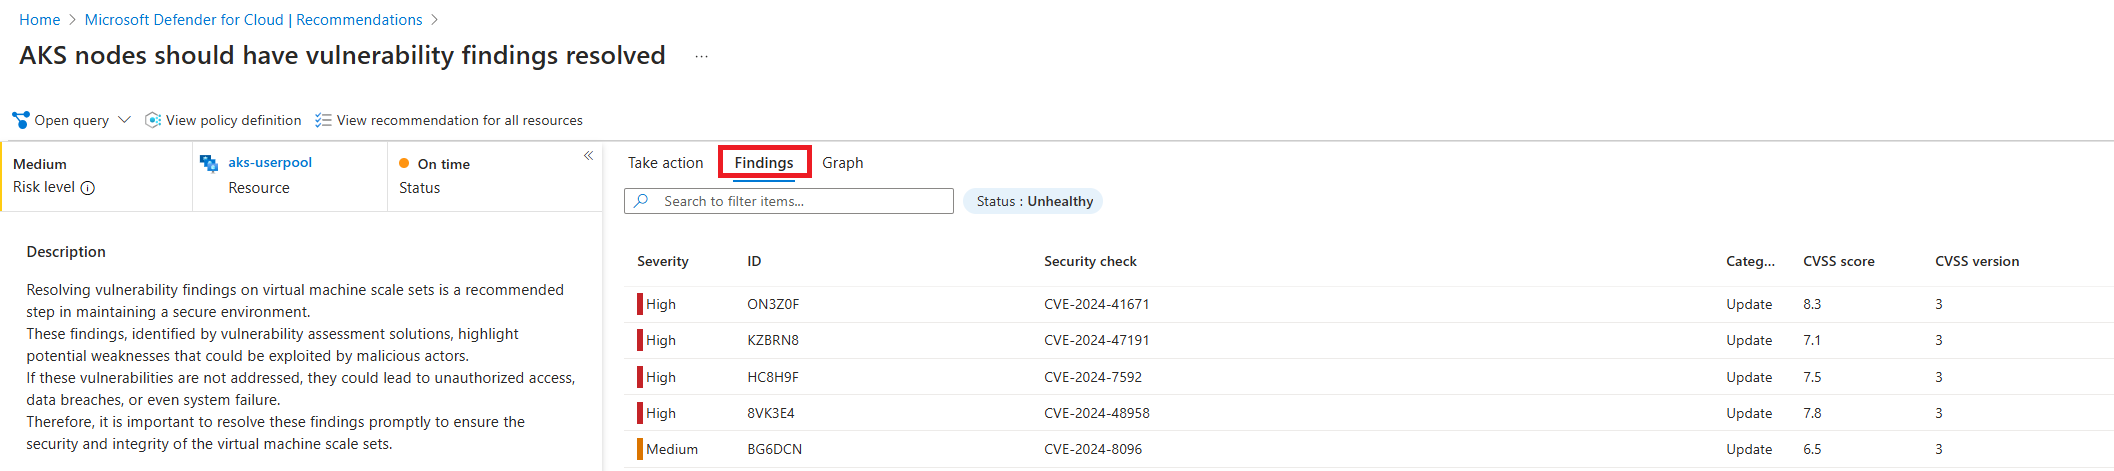
Выберите CVE для просмотра подробных сведений об уязвимостях, включая затронутые ресурсы.
Устранение уязвимостей узла Kubernetes
Чтобы устранить уязвимости, обнаруженные на узлах Kubernetes, следуйте следующим шагам:
Войдите на портал Azure.
Перейдите в Microsoft Defender для облака>Рекомендации.
Найдите и выберите соответствующую рекомендацию для вашей среды:
-
AKS:
AKS nodes should have vulnerability findings resolved -
EKS:
EKS nodes should have vulnerability findings resolved(предварительная версия) -
GKE:
GKE nodes should have vulnerability findings resolved(предварительная версия)
-
AKS:
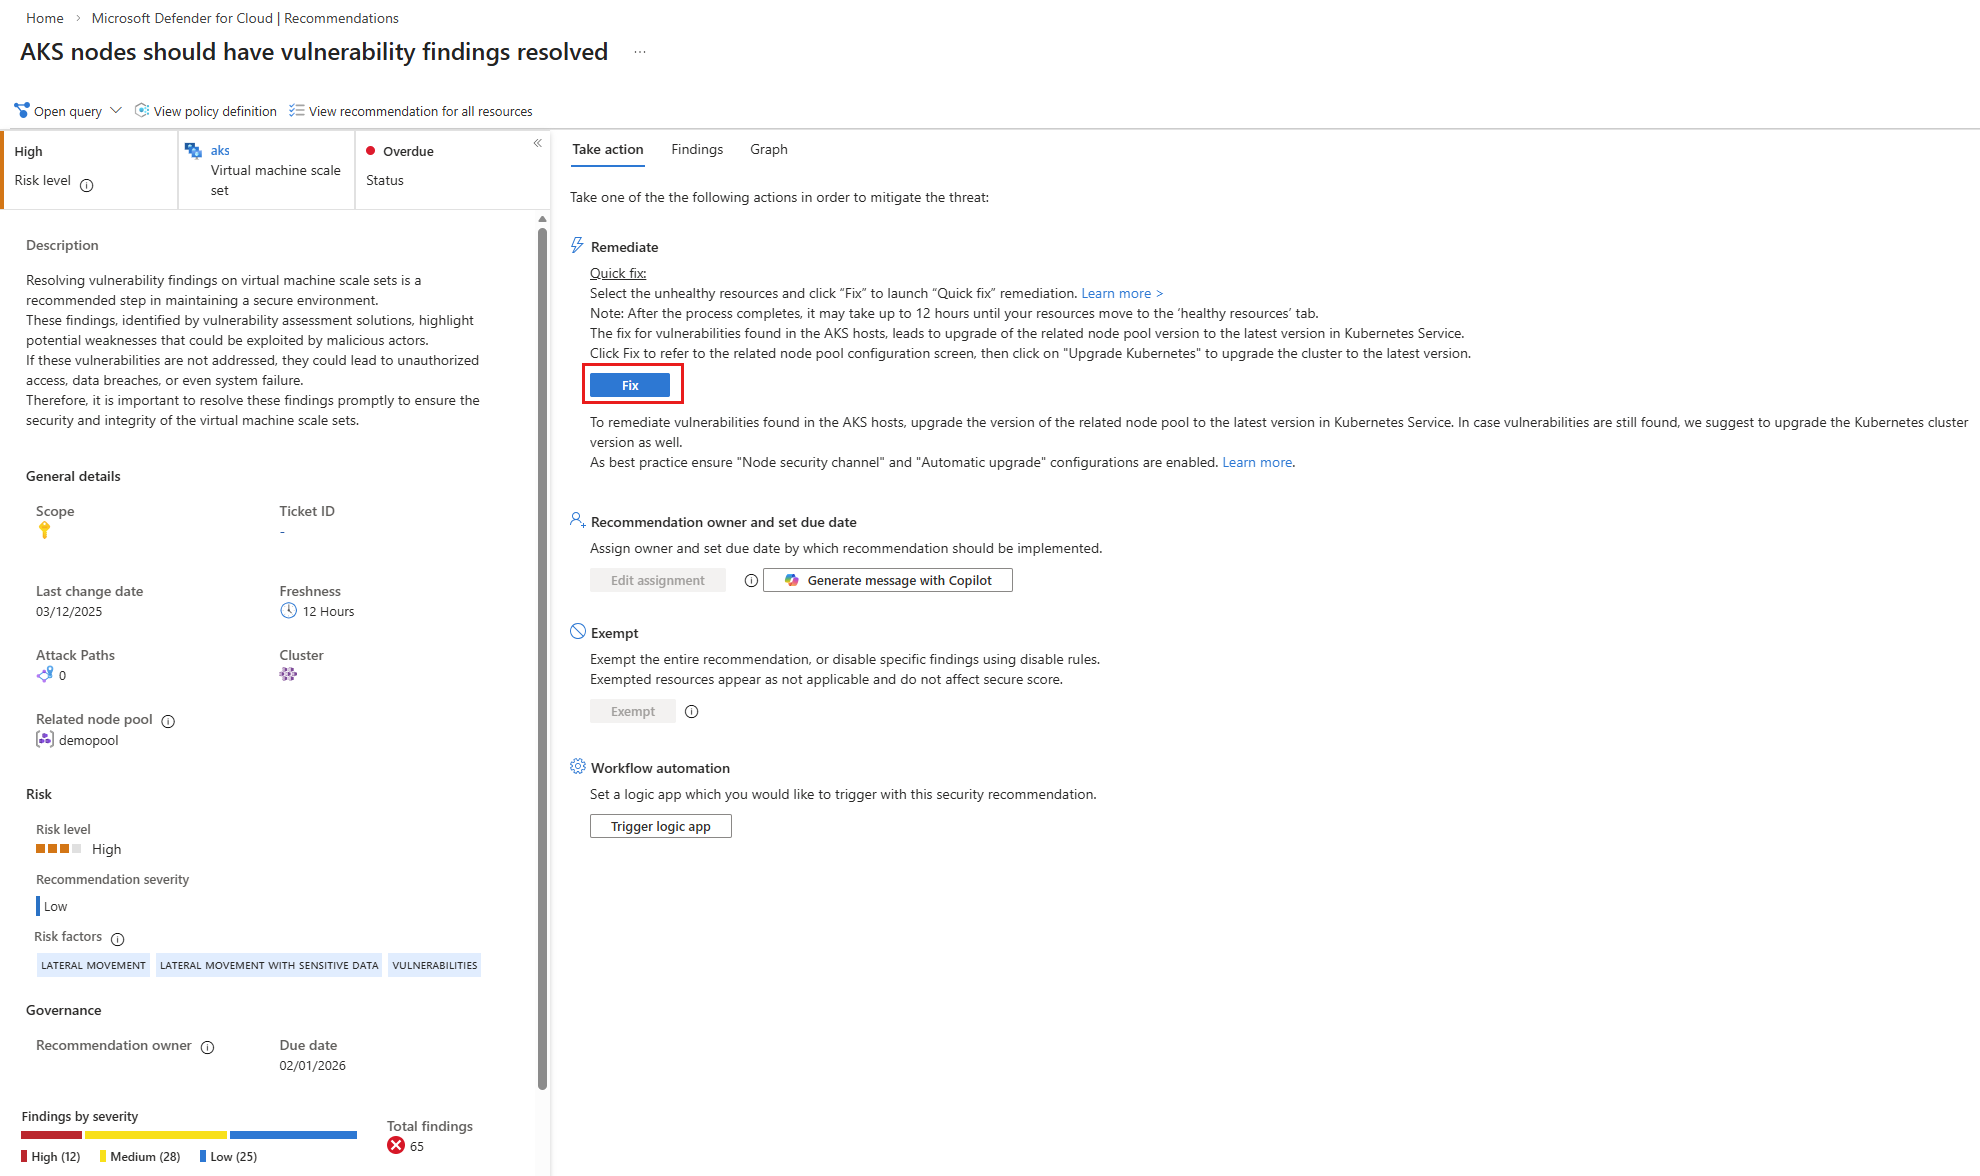
Выберите элемент Исправить.
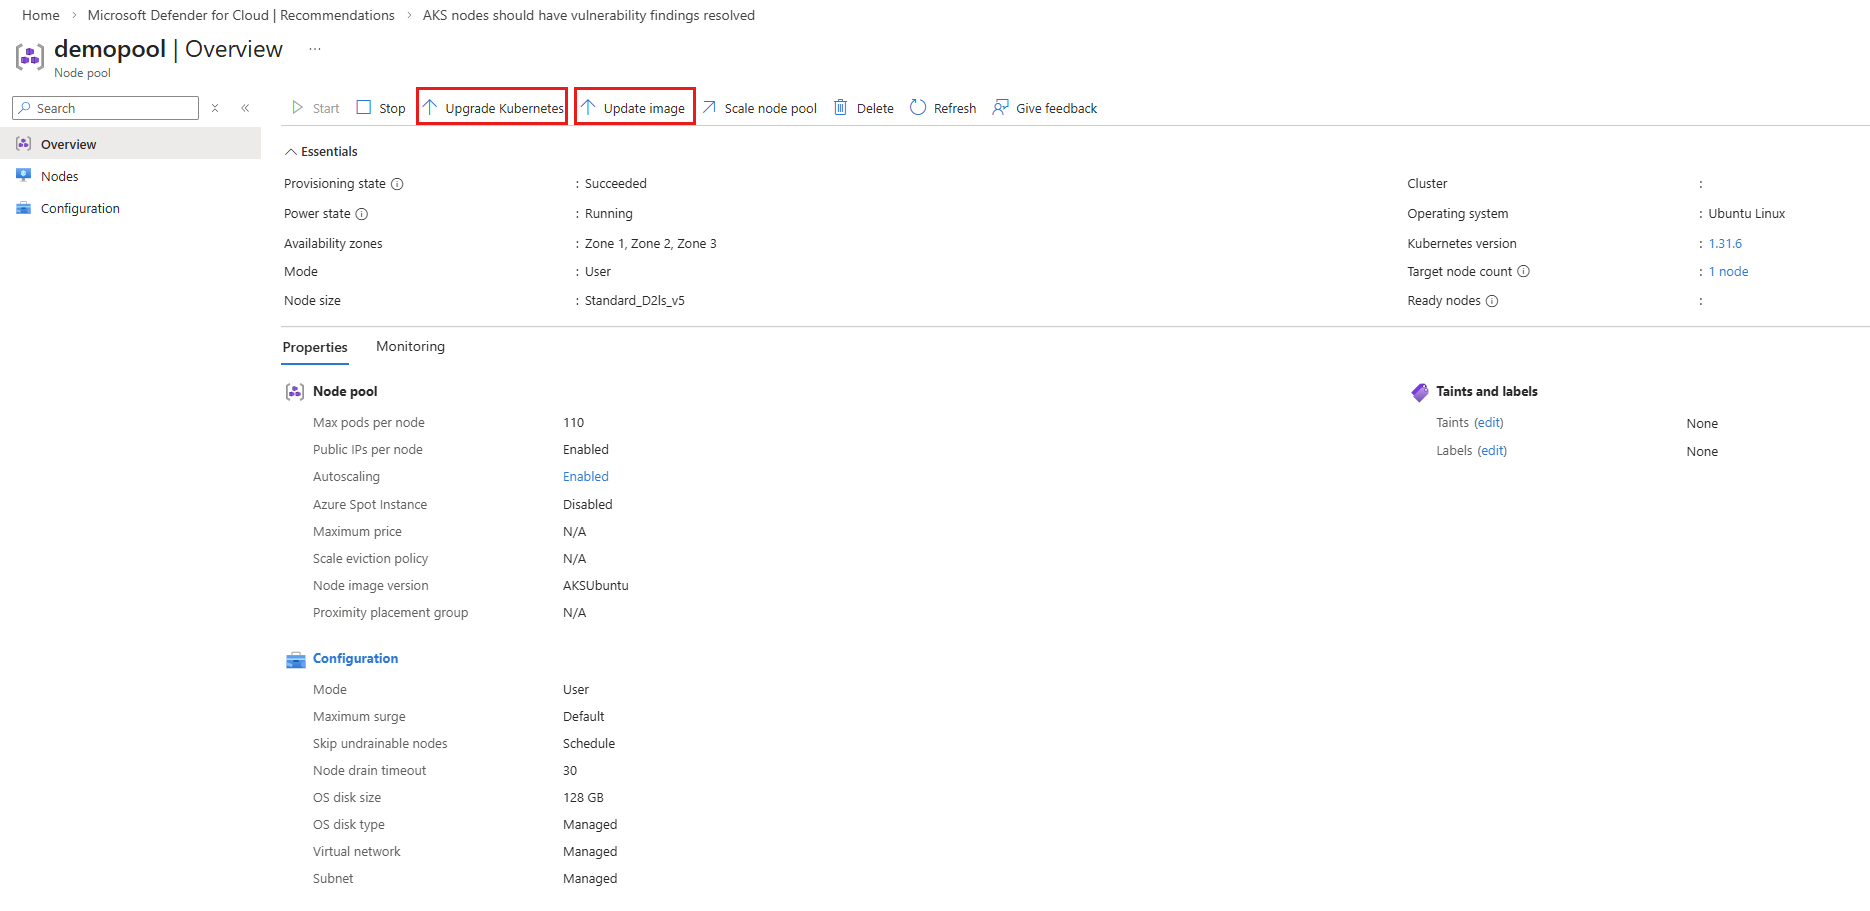
Выберите "Обновить образ", чтобы применить образ ВМ с последними исправлениями для пула узлов, или обновить Kubernetes, чтобы обновить кластер до более новой версии Kubernetes.