Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Как пользователь анализа встроенного ПО, вы можете захотеть управлять доступом к результатам анализа изображений встроенного ПО. Контроль доступа на основе ролей Azure (RBAC) — это система авторизации, которая позволяет управлять доступом к результатам анализа, какие разрешения у них есть и на каком уровне иерархии ресурсов. В этой статье объясняется, как хранить результаты анализа встроенного ПО в Azure, управлять разрешениями на доступ и использовать RBAC для совместного использования этих результатов в организации и сторонних производителей. Дополнительные сведения о Azure RBAC можно найти в статье «Что такое система управления доступом на основе ролей Azure (Azure RBAC)?»
Примечание.
- RBAC (Role-Based управление доступом) и политика Azure являются отдельными элементами управления в Azure. Даже если у вас есть правильные роли RBAC, политика Azure вашей организации по-прежнему может блокировать создание или использование рабочей области анализа встроенного ПО.
- Помимо проверки разрешений RBAC, обратитесь к ИТ-администратору, чтобы убедиться, что тип ресурса "Рабочая область анализа встроенного ПО" указан в политике Azure подписки.
- Если вы столкнулись с ограничением политики, обратитесь к ИТ-группе, чтобы запросить исключение или список разрешений для этого типа ресурса. Инструкции по проверке параметров политики подписки см. в статье "Чтение политики подписки".
Роли
Роли — это коллекция разрешений, упакованных вместе. Существует два типа ролей.
- Роли функций задачи предоставляют пользователям разрешения на выполнение конкретных задач, таких как вкладчик Key Vault или пользователь мониторинга кластера Azure Kubernetes Service.
- Роли привилегированного администратора предоставляют права доступа с повышенными привилегиями, например владельца, участника или администратора доступа пользователей. Чтобы узнать больше о ролях, посетите встроенные роли Azure.
В анализе встроенного ПО наиболее распространенные роли — владелец, участник, администратор безопасности, администратор анализа встроенного ПО, пользователь анализа встроенного ПО и средство чтения анализа встроенного ПО. Дополнительные сведения о ролях, необходимых для различных разрешений, таких как загрузка образов встроенного ПО или обмен результатами анализа встроенного ПО.
Общие сведения о представлении образов встроенного ПО в иерархии ресурсов Azure
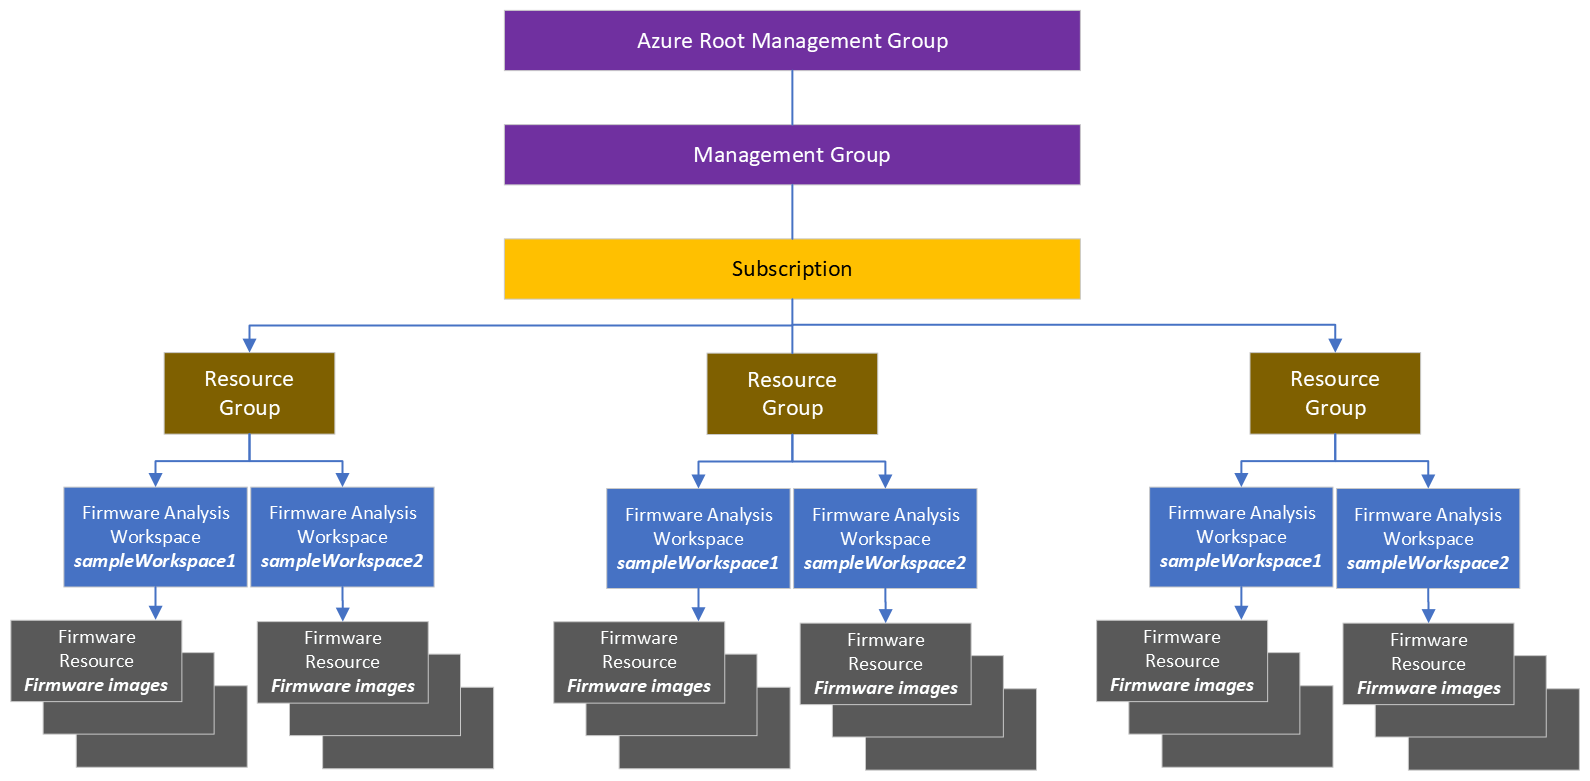
Azure упорядочивает ресурсы в иерархии ресурсов, которые находятся в структуре сверху вниз, и вы можете назначать роли на каждом уровне иерархии. Уровень, на котором назначается роль, называется "областью", и роли, назначенные на более высоких уровнях, могут наследоваться более низкими уровнями. Узнайте больше о уровнях иерархии и о том, как упорядочить ресурсы в иерархии.
При подключении подписки к анализу встроенного ПО вам будет предложено создать рабочую область. Рабочая область — это ресурс, характерный для службы анализа встроенного ПО, которая непосредственно размещает образы встроенного ПО. Вы можете создать несколько рабочих областей в каждой группе ресурсов, что позволяет упорядочить образы встроенного ПО на уровне группы ресурсов и подкатегории на уровне рабочей области .
Перейдите к группе ресурсов. Обратите внимание, что все ресурсы рабочей области имеют тип рабочей области анализа встроенного ПО .
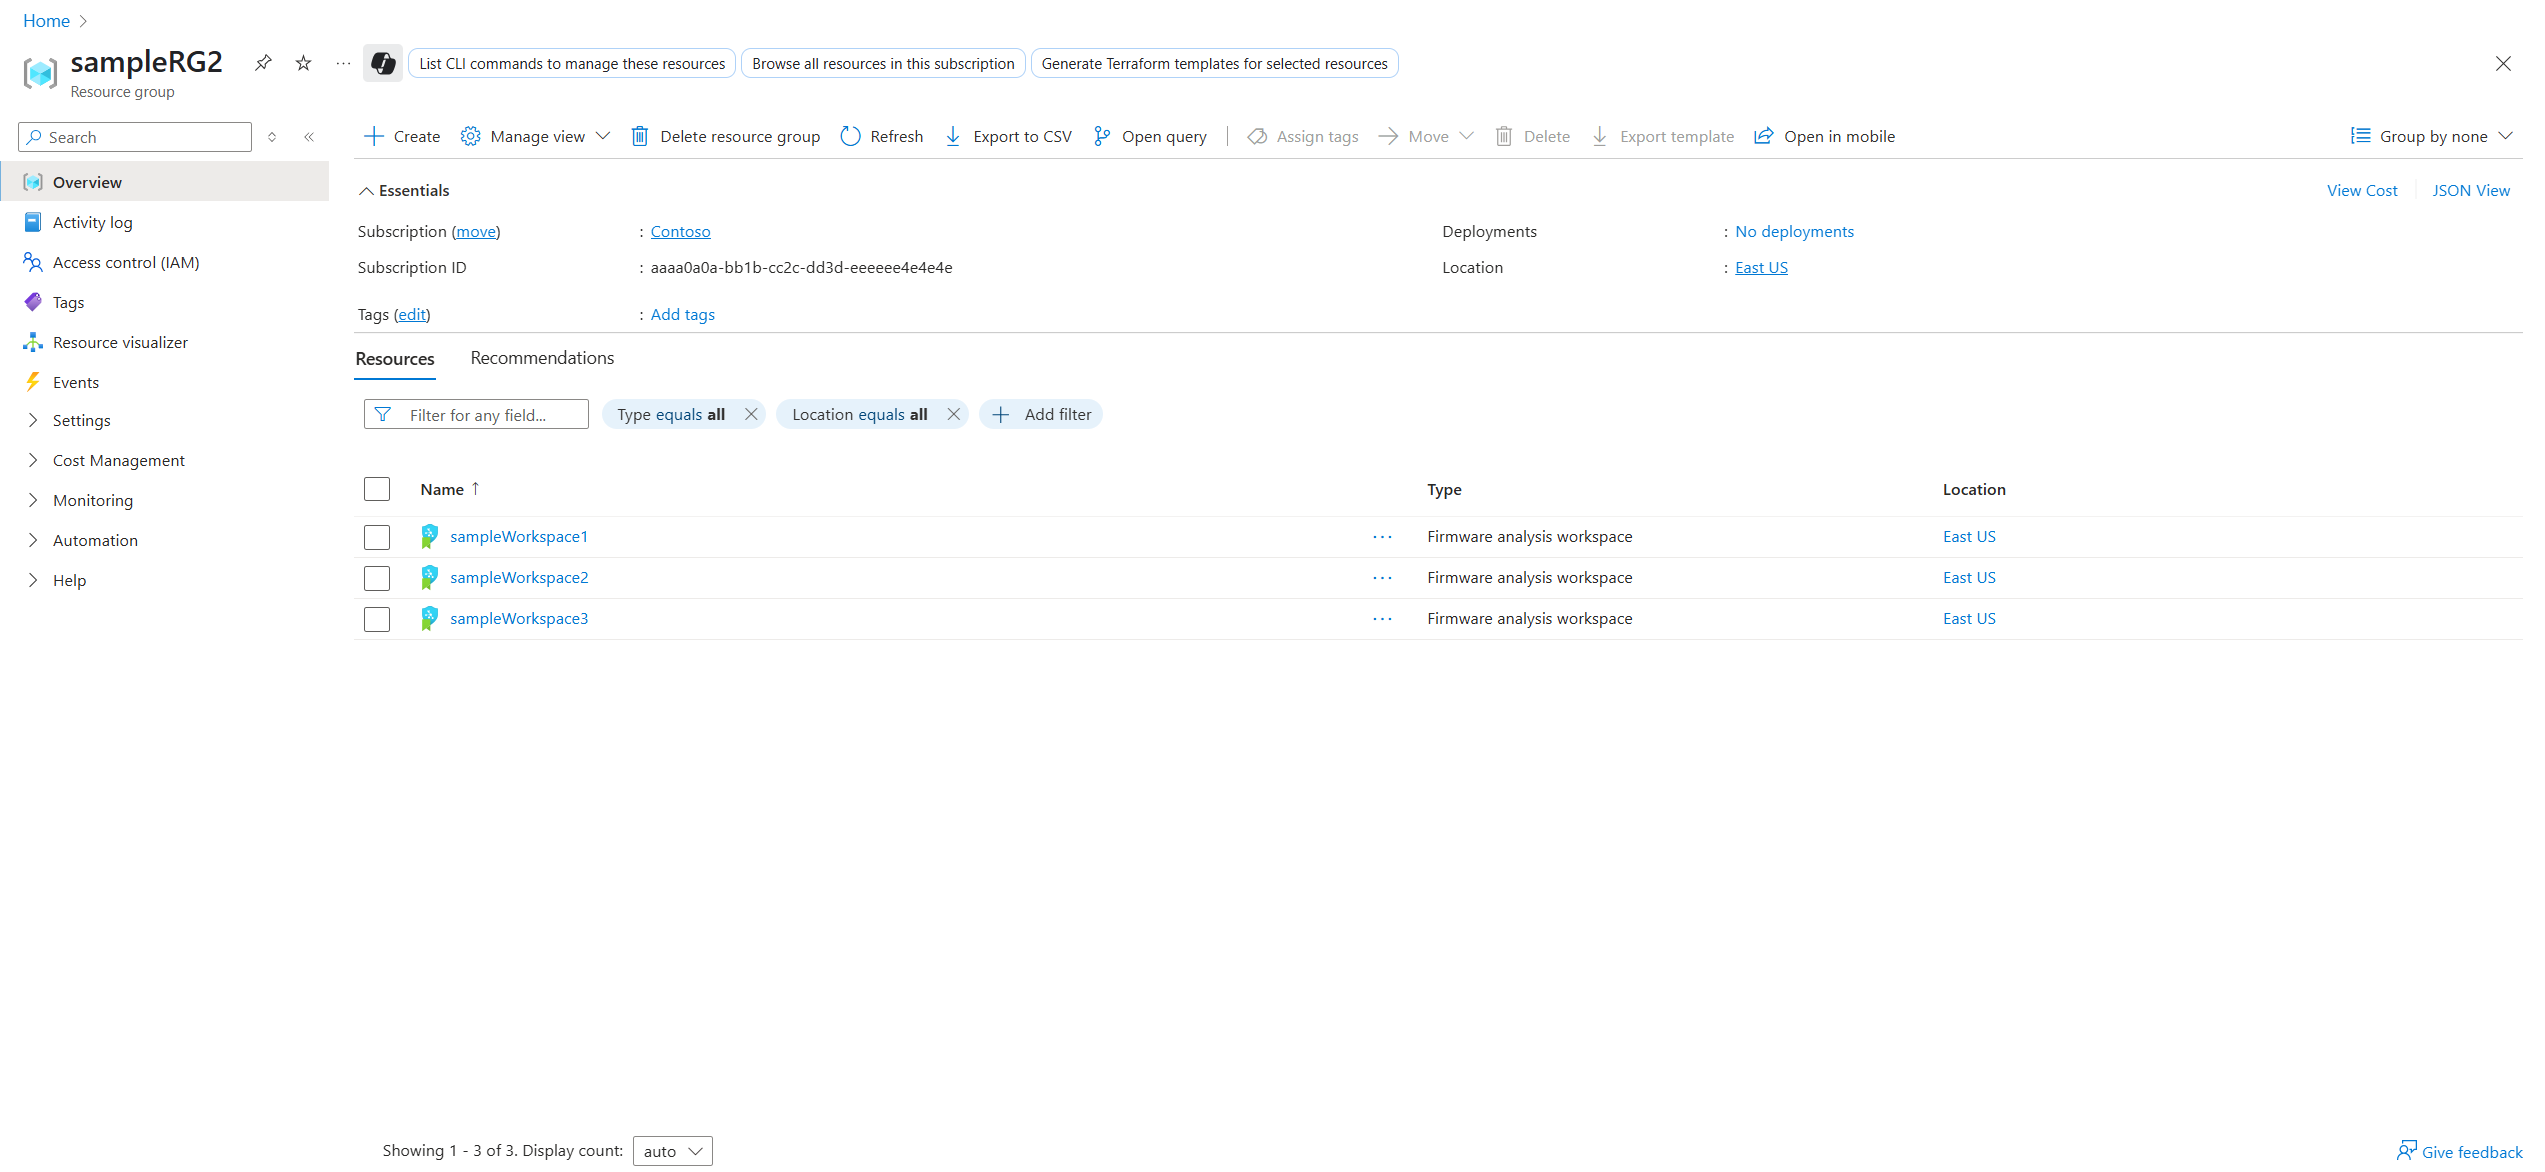
Как упоминалось ранее, ресурс рабочей области непосредственно содержит образы встроенного ПО, поэтому вы можете регулярно взаимодействовать с рабочими областями в зависимости от того, как вы упорядочиваете образы. Каждый образ встроенного ПО, который вы отправляете, будет представлен как ресурс и хранится здесь.
RBAC можно использовать на каждом уровне иерархии, в том числе на уровне ресурса рабочей области .
Ниже приведена иерархия ресурсов для анализа встроенного ПО:
Применение Azure RBAC
Примечание.
Чтобы начать анализ встроенного ПО, пользователь, который подключен к анализу встроенного ПО, должен быть владельцем, участником, администратором анализа встроенного ПО или администратором безопасности на уровне подписки. Следуйте инструкциям из руководства по анализу образа встроенного ПО, чтобы подключить вашу подписку. После подключения подписки пользователь должен быть администратором анализа встроенного ПО, чтобы использовать анализ встроенного ПО.
Как пользователю занимающемуся анализом встроенного ПО, вам может потребоваться выполнить определенные действия для вашей организации, например, загрузка образов встроенного ПО или предоставление доступа к результатам анализа.
Такие действия включают контроль доступа на основе ролей (RBAC). Чтобы эффективно использовать RBAC для анализа встроенного ПО, необходимо знать, каково ваше назначение роли и в каком объеме. Зная эти сведения, вы узнаете о том, какие разрешения у вас есть, и таким образом, можно ли выполнить определенные действия. Чтобы проверить назначение ролей, ознакомьтесь с разделом "Проверка доступа для пользователя к одному ресурсу Azure " Azure RBAC". Далее ознакомьтесь со следующей таблицей, чтобы проверить, какие роли и области необходимы для определенных действий.
Общие роли в анализе встроенного ПО
Эта таблица классифицирует каждую роль и предоставляет краткое описание своих разрешений:
| Роль | Категория | Описание |
|---|---|---|
| Ответственное лицо | Роль привилегированного администратора | Предоставляет полный доступ для управления всеми ресурсами, включая возможность назначать роли в Azure RBAC. |
| Участник | Роль привилегированного администратора | Предоставляет полный доступ для управления всеми ресурсами, но не позволяет назначать роли в Azure RBAC, управлять назначениями в Azure Blueprints или предоставлять общий доступ к коллекциям изображений. |
| Администратор безопасности | Роль должностной функции | Позволяет пользователю отправлять и анализировать образы встроенного ПО, добавлять и назначать инициативы безопасности и изменять политику безопасности. Подробнее. |
| Администратор анализа встроенного ПО | Роль должностной функции | Позволяет пользователю отправлять и анализировать образы встроенного ПО. Пользователь может выполнять настройку рабочей области, например создание и удаление рабочих областей. Пользователь не имеет доступа за пределами анализа встроенного ПО (не может получить доступ к другим группам ресурсов в подписке, создавать или удалять группы ресурсов или приглашать других пользователей). |
| Пользователь анализа встроенного ПО | Роль должностной функции | Позволяет пользователю отправлять и анализировать изображения встроенного ПО и просматривать результаты анализа. Пользователь не может выполнить настройку рабочей области. Пользователь также не имеет доступа за пределами анализа встроенного ПО (не может получить доступ к другим группам ресурсов в подписке, создавать или удалять группы ресурсов или приглашать других пользователей). |
| Анализатор прошивки | Роль должностной функции | Позволяет пользователю просматривать и скачивать результаты образа встроенного ПО, но не отправлять образы встроенного ПО или выполнять какие-либо конфигурации рабочей области. Пользователь также не имеет доступа за пределами анализа встроенного ПО (не может получить доступ к другим группам ресурсов в подписке, создавать или удалять группы ресурсов или приглашать других пользователей). |
Роли анализа встроенного ПО, области и возможности
В следующей таблице перечислены роли, необходимые для выполнения определенных действий. Эти роли и разрешения применяются на уровнях подписки, группы ресурсов и рабочей области, если иное не указано.
| Действие | Требуемая роль |
|---|---|
| Отправка и анализ встроенного ПО | Владелец, участник, администратор безопасности, администратор анализа встроенного ПО, пользователь анализа встроенного ПО |
| Приглашение сторонних пользователей просматривать результаты анализа встроенного ПО | Владелец |
| Приглашение пользователей в подписку | Владелец на уровне подписки (владелец на уровне группы ресурсов не может приглашать пользователей в подписку) |
| Просмотр результатов анализа встроенного ПО | Владелец, участник, администратор безопасности, администратор анализа прошивки, пользователь анализа прошивки, читатель анализа прошивки |
Отправка образов встроенного ПО
Для отправки образов встроенного ПО:
- Убедитесь, что у вас достаточно разрешений в категориях ролей, областей и возможностей для анализа встроенного ПО.
- Отправьте образ встроенного ПО для анализа.
Приглашение третьих сторон взаимодействовать с результатами анализа встроенного ПО
Может потребоваться пригласить кого-то взаимодействовать исключительно с результатами анализа встроенного ПО, не разрешая доступ к другим частям вашей организации (например, другим группам ресурсов в подписке). Чтобы разрешить такой тип доступа, пригласите пользователя в качестве Читателя анализа встроенного ПО на уровне группы ресурсов или рабочей области.
Чтобы пригласить стороннего пользователя, необходимо сначала пригласить их в каталог. Для этого следуйте инструкциям по назначению ролей Azure внешним гостевым пользователям с помощью руководства по порталу Azure .
- На шаге 3 перейдите к группе ресурсов.
- На шаге 7 выберите роль аналитика встроенного ПО.
Примечание.
Если вы получили сообщение электронной почты для присоединения к организации, обязательно проверьте папку "Нежелательная почта", если она не отображается в папке "Входящие".