Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Как и компьютеры с операционными системами, устройства Интернета вещей имеют встроенное ПО, и это встроенное ПО, которое запускает и управляет устройствами Интернета вещей. Для построителей устройств Интернета вещей безопасность является почти универсальной проблемой, так как устройства Интернета вещей традиционно не имеют основных мер безопасности.
Например, векторы атак Интернета вещей обычно используют легко эксплуатируемые, но легко исправляемые- слабые места, такие как жесткие учетные записи пользователей, устаревшие и уязвимые пакеты с открытым исходным кодом или закрытый криптографический ключ подписи производителя.
Используйте службу анализа встроенного ПО для выявления встроенных угроз безопасности, уязвимостей и распространенных слабых мест, которые могут быть недоступными в противном случае.
Примечание.
Служба анализа встроенного ПО предоставляется клиентам в соответствии с условиями, определяющими их подписку на службы Microsoft Azure (включая условия конкретной службы). Внимательно просмотрите эти условия, так как они содержат важные условия и обязательства, регулирующие использование анализа встроенного ПО. Дополнительные сведения об юридических терминах, применимых к этой службе , см. здесь.
Как убедиться, что встроенное ПО безопасно
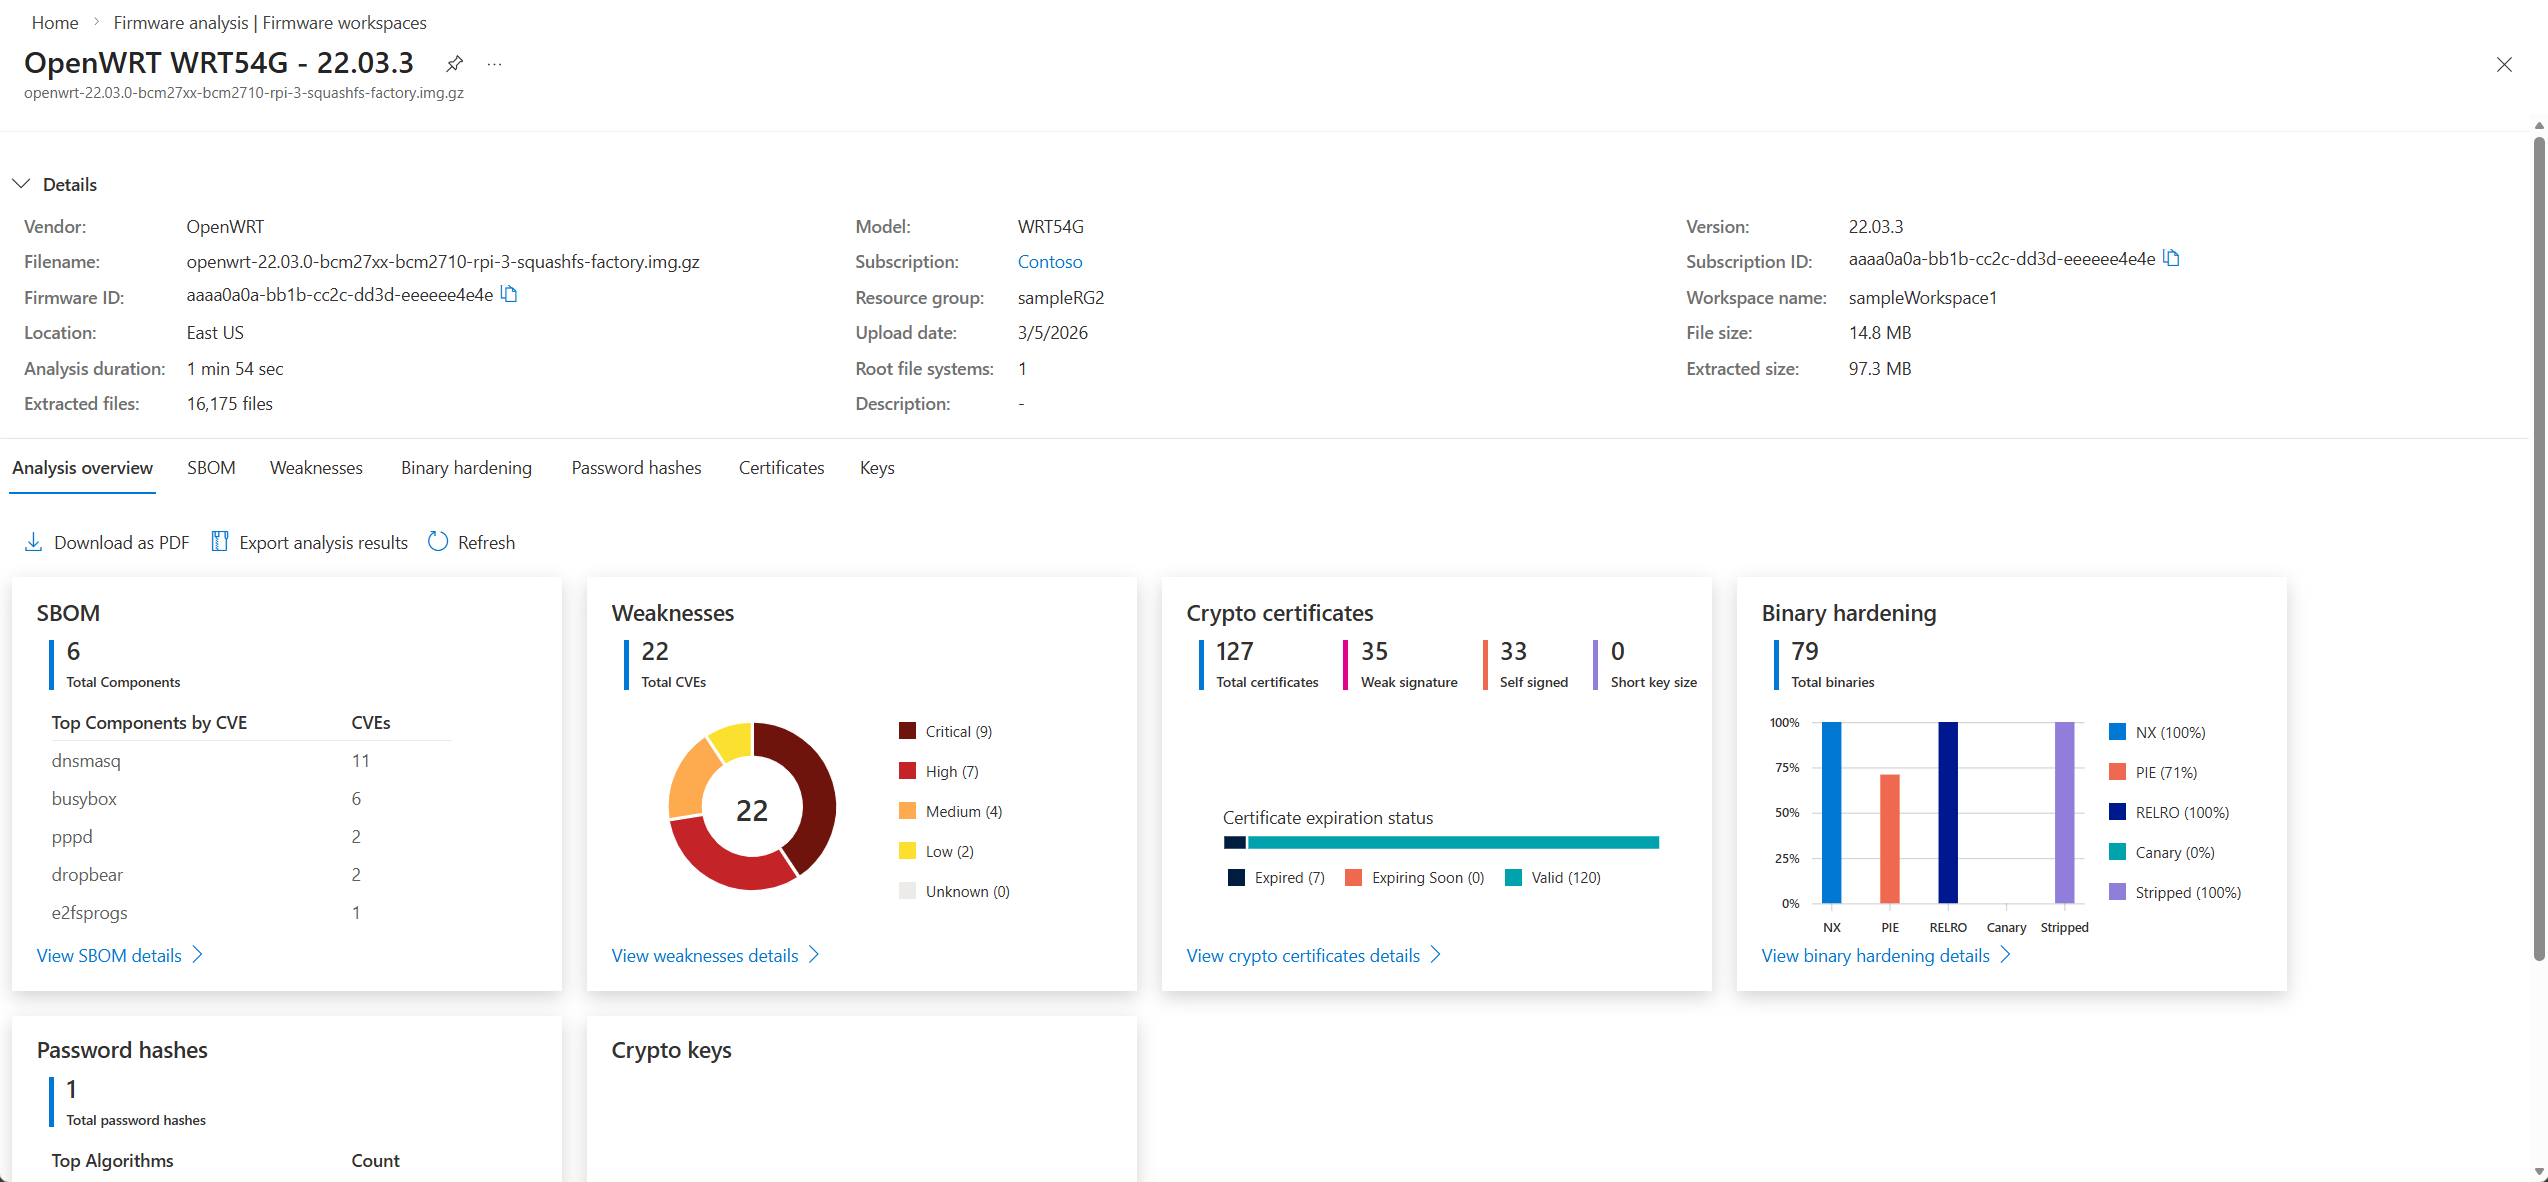
Анализ встроенного ПО может анализировать встроенное ПО для распространенных слабых мест и уязвимостей и предоставлять аналитические сведения о безопасности встроенного ПО. Этот анализ полезен при создании встроенного ПО или получении встроенного ПО из цепочки поставок.
Спецификация программных компонентов (SBOM) — получение подробного списка пакетов с открытым исходным кодом, используемых во время процесса сборки ПО. Ознакомьтесь с версией пакета и какой лицензией управляет использованием пакета с открытым кодом.
Анализ CVE: посмотрите, какие компоненты встроенного ПО имеют известные уязвимости и экспозиции.
Анализ двоичной защиты: определение двоичных файлов, которые не включили определенные флаги безопасности во время компиляции, например защиту буфера переполнения, позиционирование независимых исполняемых файлов и более распространенные методы защиты.
Анализ SSL-сертификатов: Выявление истекших и отозванных сертификатов TLS/SSL.
Анализ открытого и закрытого ключа. Убедитесь, что открытые и закрытые криптографические ключи, обнаруженные в встроенном ПО, необходимы и не являются случайными.
Извлечение хэша паролей. Убедитесь, что хэши паролей учетной записи пользователя используют безопасные алгоритмы шифрования.