Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этом руководстве описывается, как использовать страницу анализа встроенного ПО для отправки образа встроенного ПО для анализа безопасности и просмотра результатов анализа.
Предварительные требования
- Если у вас нет подписки Azure, создайте бесплатную учетную запись, прежде чем приступить к работе.
- Если у вас есть подписка, но у вас нет группы ресурсов, где можно отправить образы встроенного ПО, создайте группу ресурсов.
- Убедитесь, что у вас есть роль администратора безопасности, участника или владельца в группе ресурсов. Если у вас есть только роль читателя безопасности или вы хотите использовать анализ встроенного ПО в качестве автономной функции, администратор должен предоставить роль администратора анализа встроенного ПО. Дополнительные сведения см. в статье "Анализ встроенного ПО Azure RBAC".
- Если у вас уже есть подписка и группа ресурсов, и у вас есть соответствующие разрешения, перейдите к следующему разделу.
Чтобы использовать страницу анализа встроенного ПО для анализа безопасности встроенного ПО, образ встроенного ПО должен иметь следующие предварительные требования:
У вас должен быть доступ к скомпилированному образу встроенного ПО.
Ваш образ должен быть незашифрованным образом встроенного ПО на основе Linux.
Изображение должно быть меньше 1 ГБ.
Ограничения рабочей области анализа встроенного ПО
Рабочие области анализа встроенного ПО в настоящее время доступны как бесплатный уровень. Уровень "Бесплатный" имеет следующие ограничения емкости. Если вы используете больше предоставленной емкости, вы получите уведомление в портале Azure о превышении лимита емкости, но превышение этого лимита не будет заблокировано.
Следующие ограничения применяются к рабочим областям анализа встроенного ПО.
| Resource | Ограничение уровня "Бесплатный" |
|---|---|
| Изображения, отсканированные в месяц | 5 |
| Изображения, хранящиеся в рабочей области | 10 |
| Рабочие области уровня "Бесплатный" для каждой подписки | 1 |
В будущем может быть введен платный тарифный уровень, и эти ограничения будут действовать в новых и существующих рабочих областях бесплатного уровня. Это означает, что после достижения любого из ограничений вам потребуется создать или обновить рабочую область платного уровня для сканирования или хранения изображений. Однако даже если ограничения применяются, существующие рабочие области уровня "Бесплатный" будут продолжать иметь образы встроенного ПО, которые вы уже проанализировали и сохранили.
Настройте вашу подписку для использования анализа встроенного ПО.
Примечание.
Чтобы подключить подписку для использования анализа встроенного ПО, необходимо быть владельцем, участником, администратором анализа встроенного ПО или администратором безопасности на уровне подписки. Дополнительные сведения о ролях и их возможностях в анализе встроенного ПО см. в разделе "Роли анализа встроенного ПО", "Области" и "Возможности".
Если это первое взаимодействие с анализом встроенного ПО, вам потребуется подключить подписку к службе и выбрать регион, в котором необходимо передать и сохранить образы встроенного ПО.
Войдите на портал Azure и найдите "анализ встроенного ПО" на панели поиска на портале Azure.
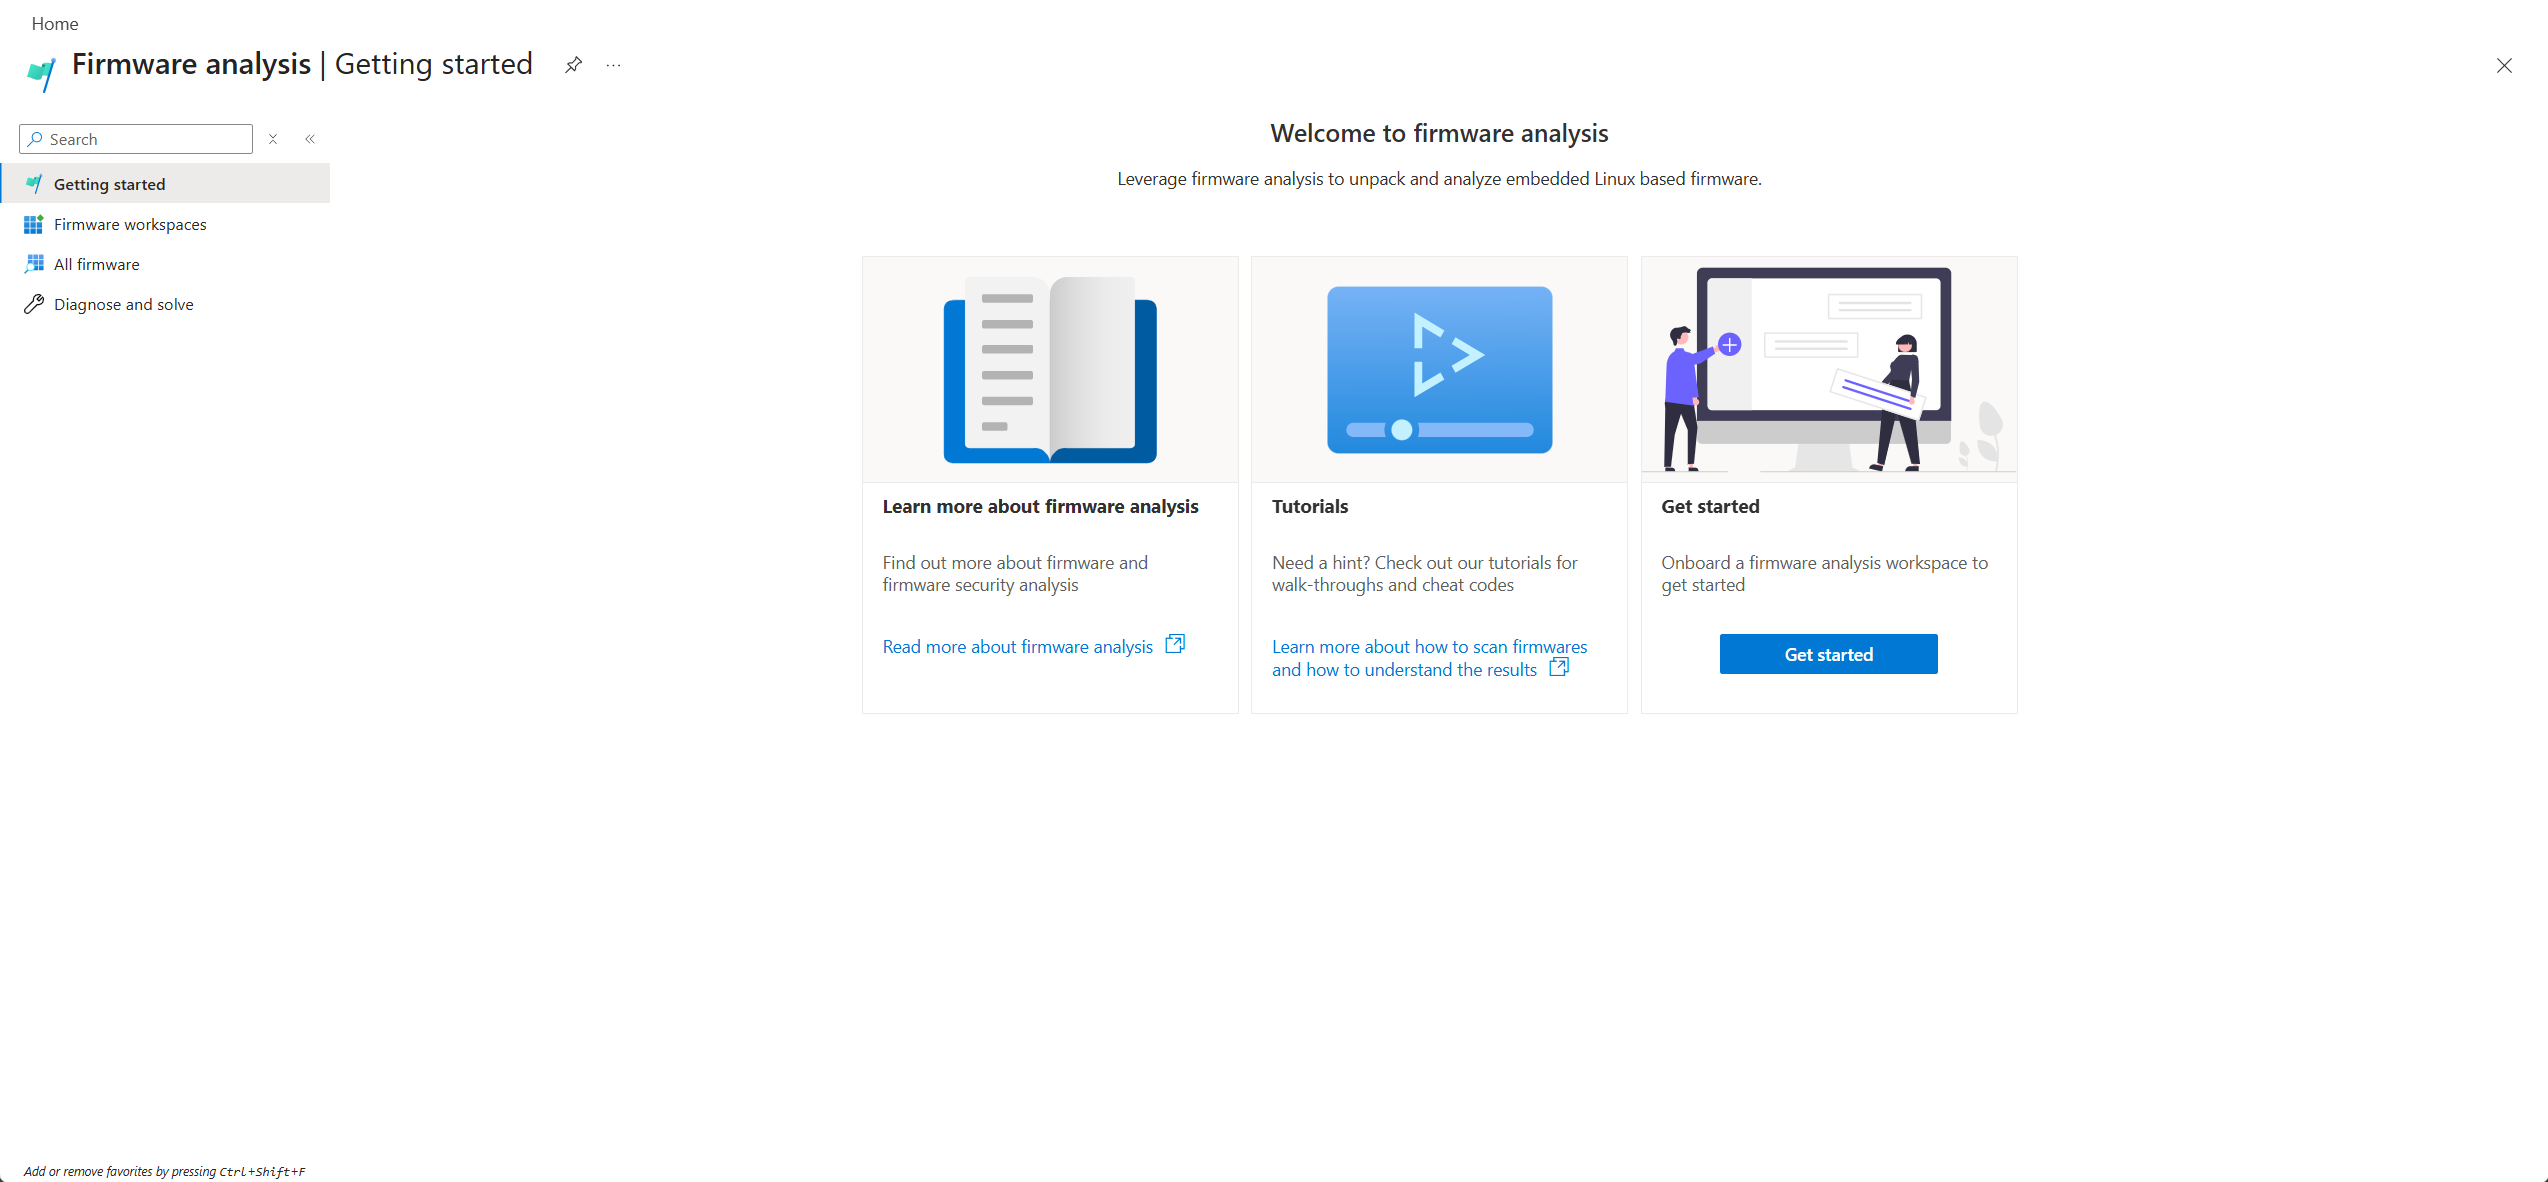
Нажмите синюю кнопку «Начало работы» на карточке «Начало работы», или выберите подвкладку «Рабочие области встроенного ПО».
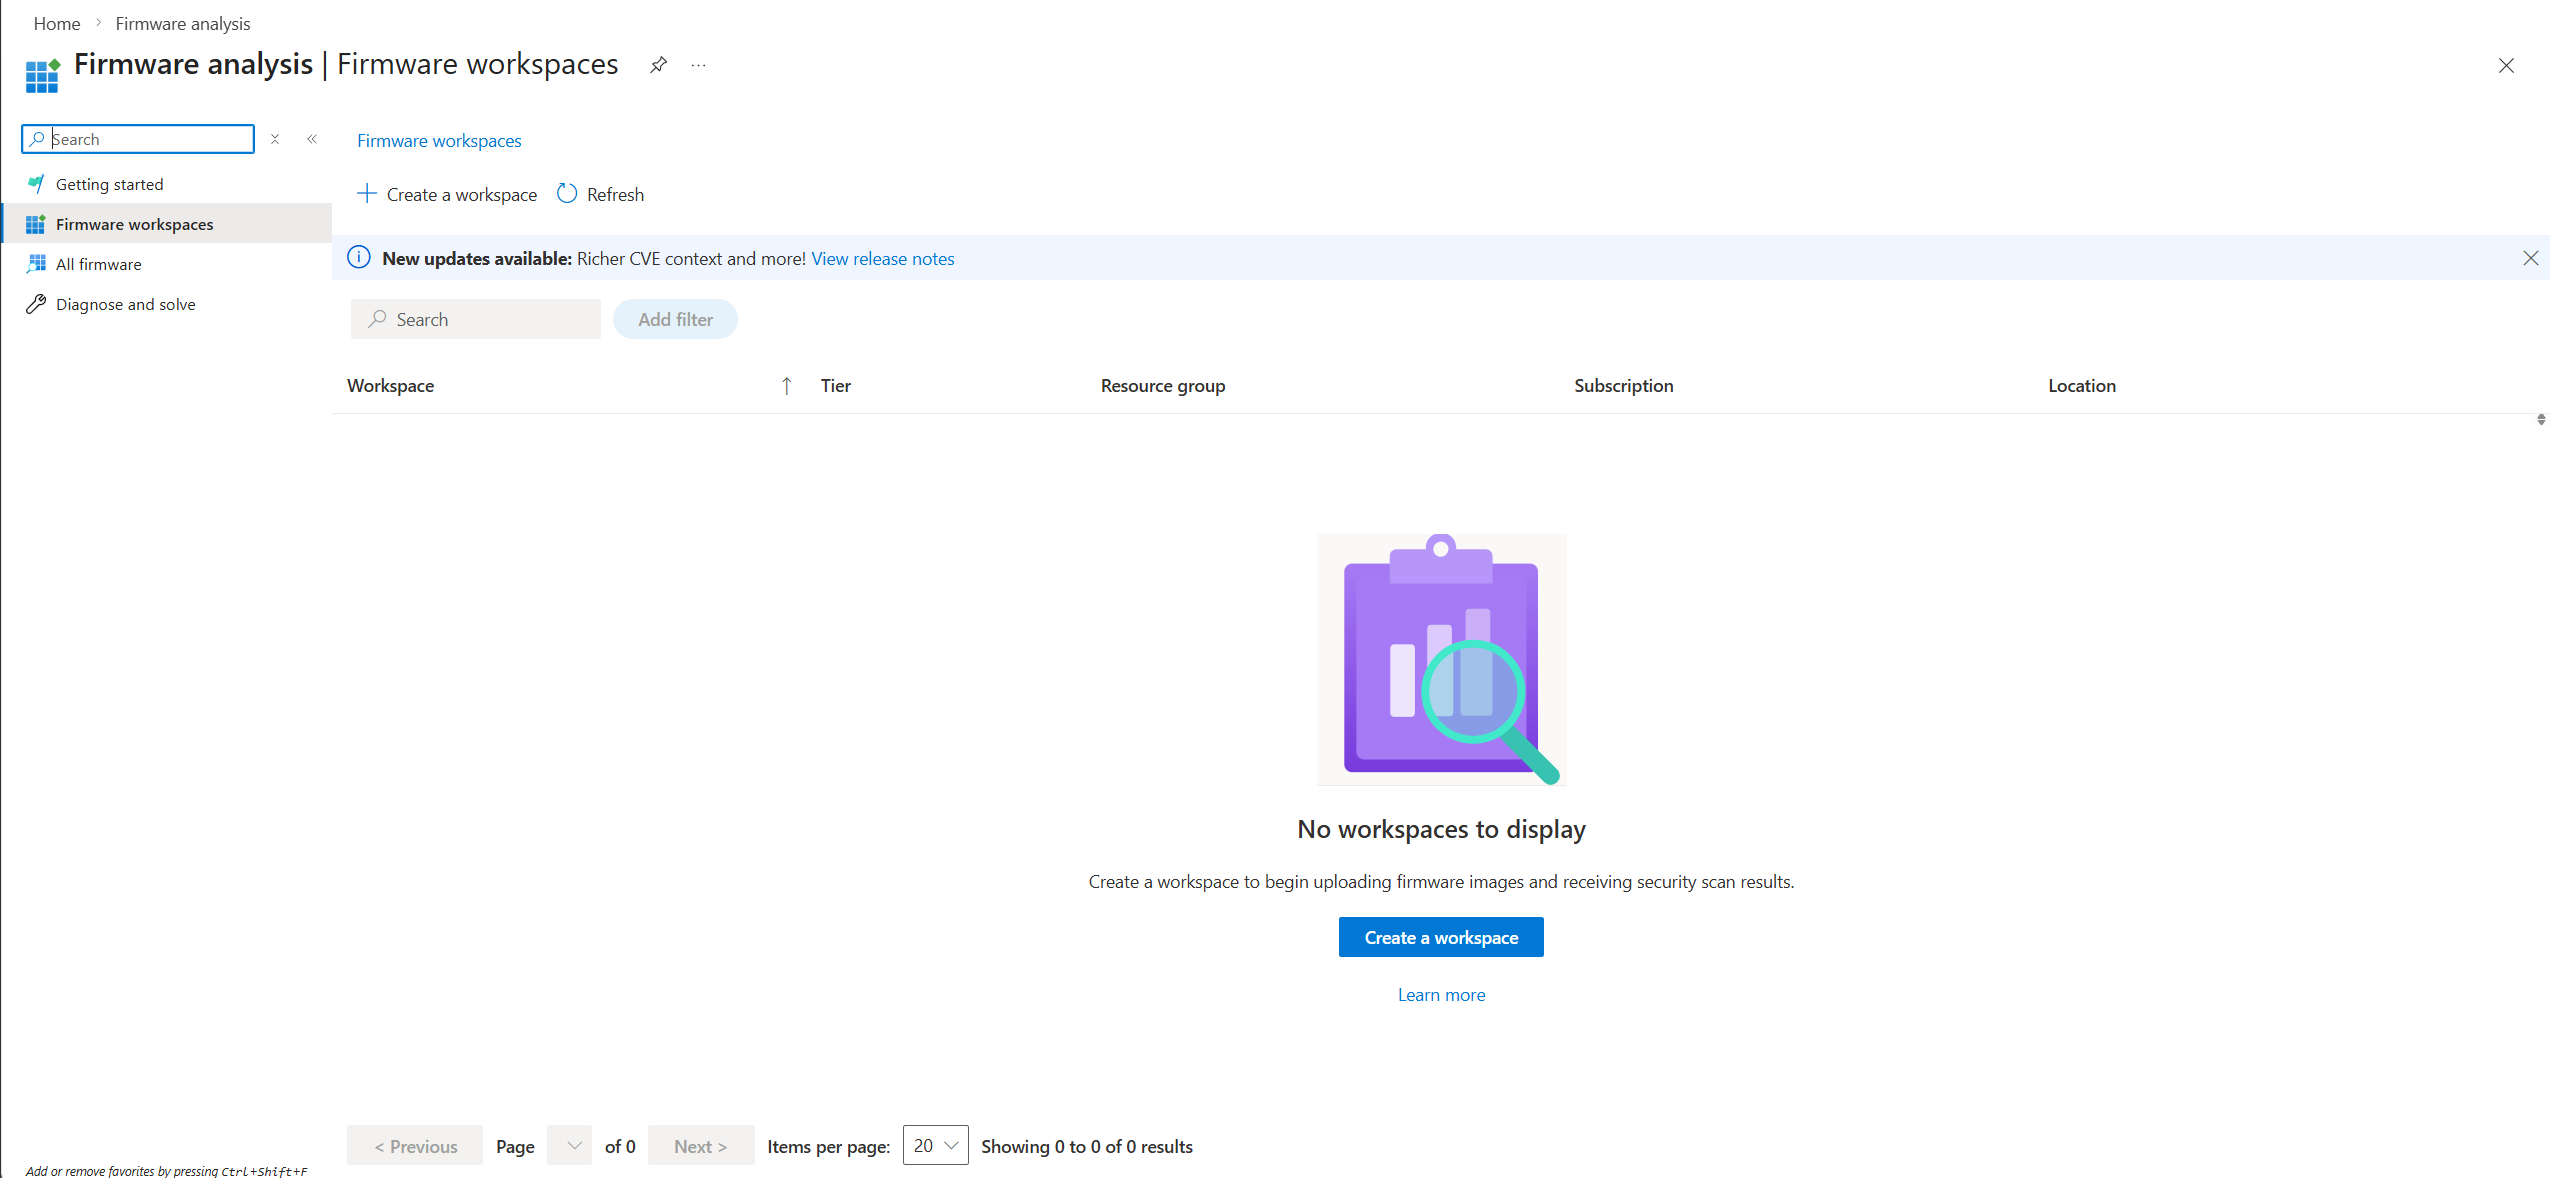
Выберите "Создать рабочую область"
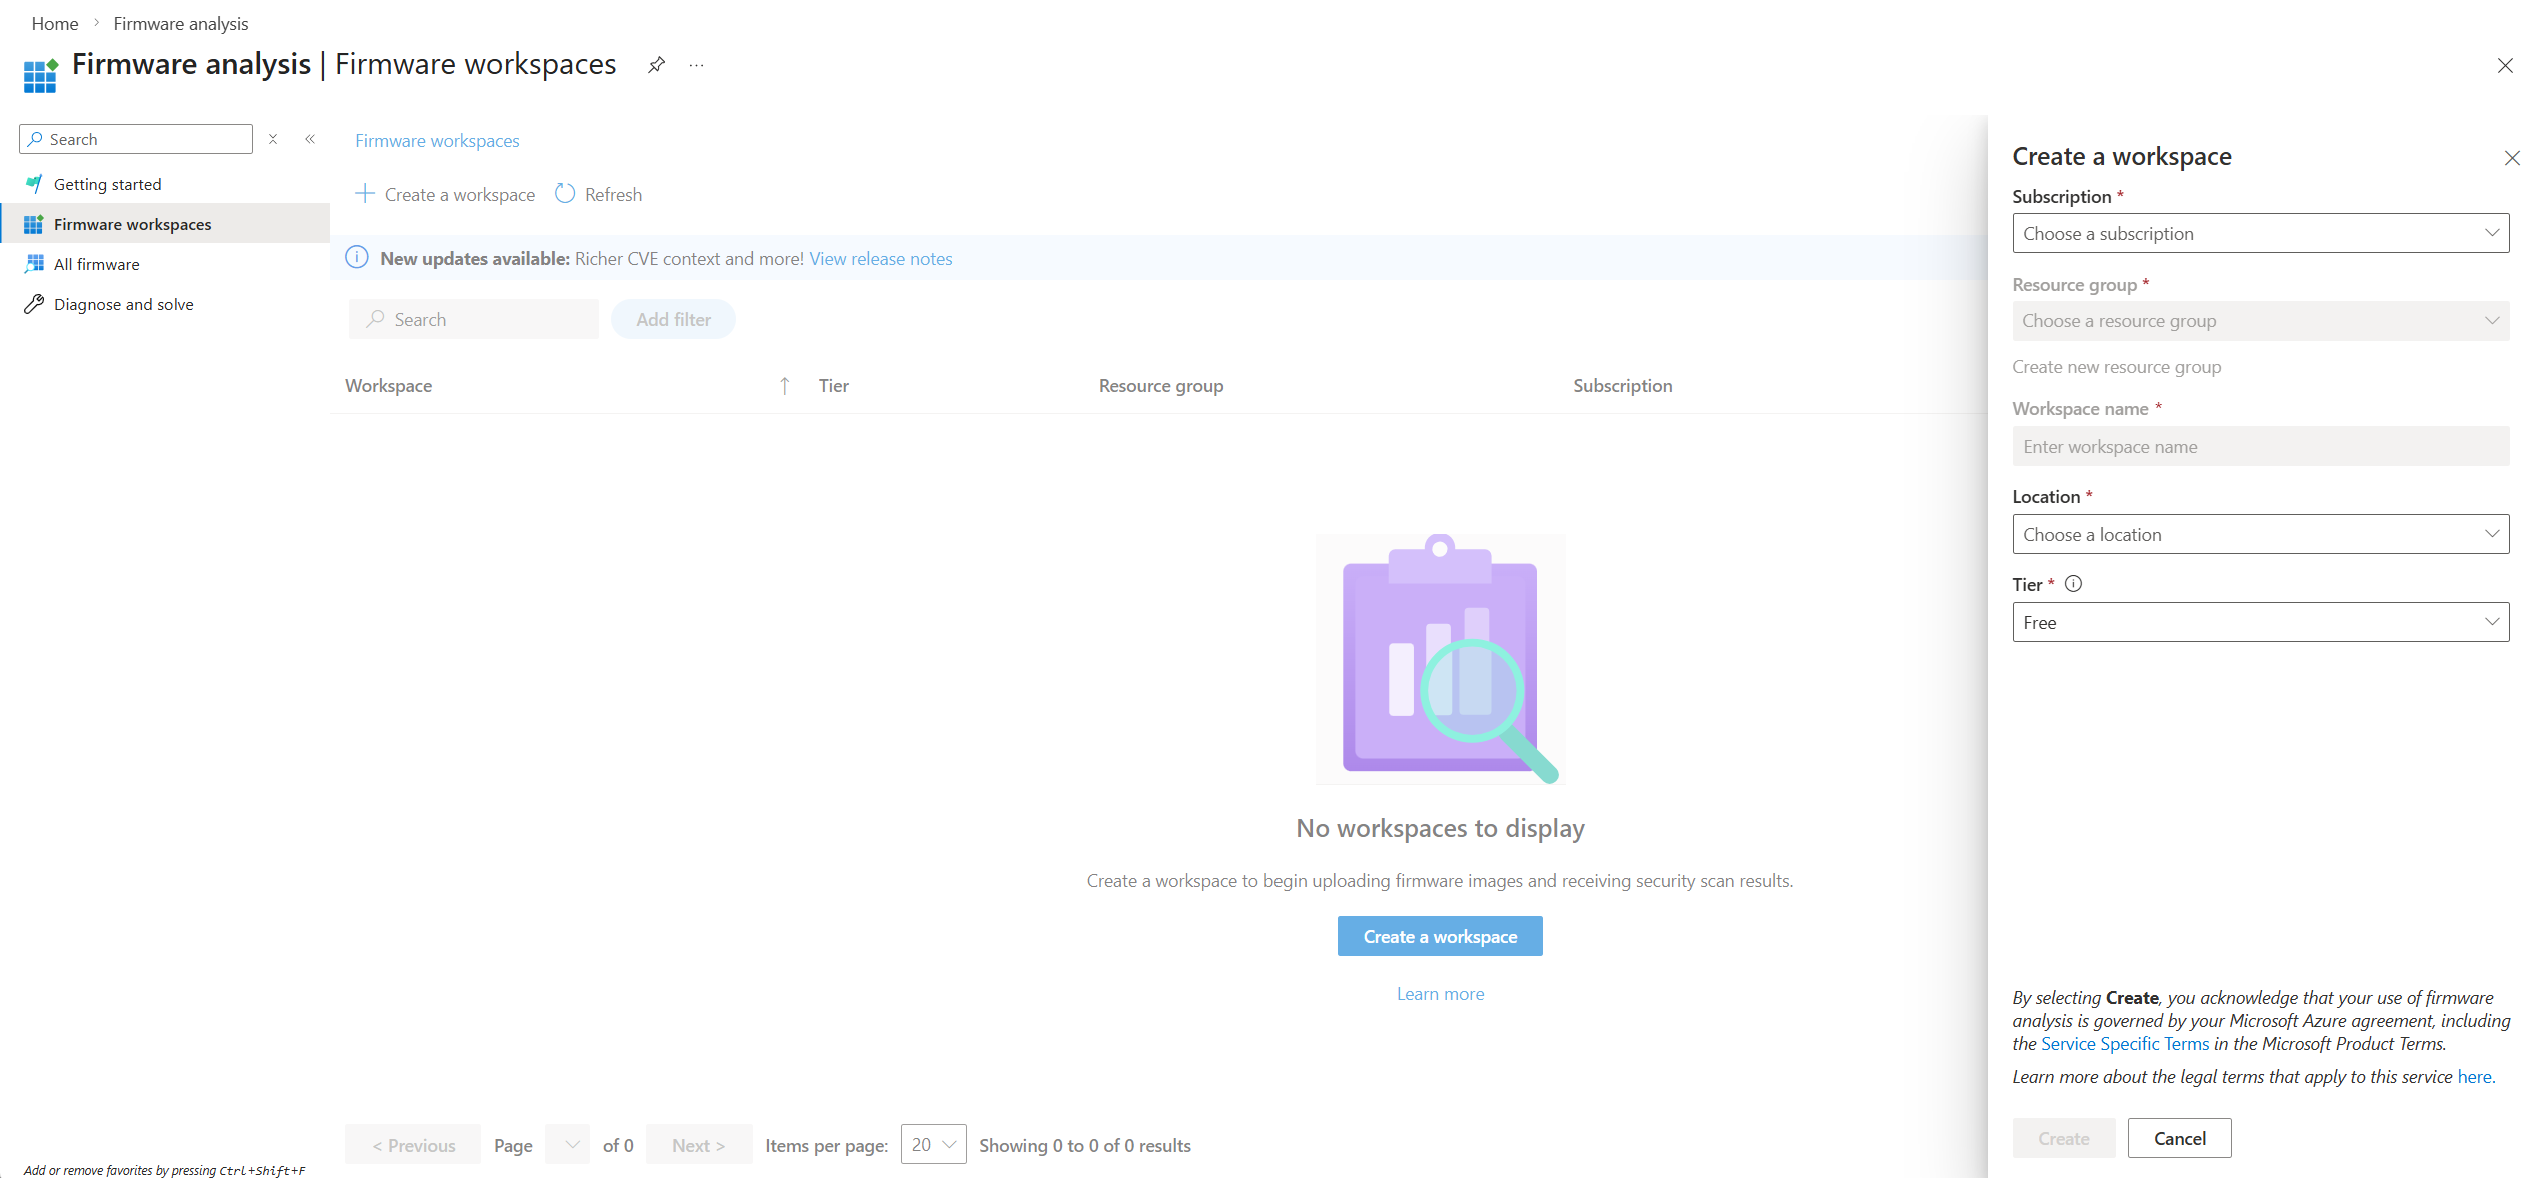
В области "Создание рабочей области " выберите подписку из раскрывающегося списка.
Выберите группу ресурсов в раскрывающемся списке группы ресурсов или создайте новую группу ресурсов.
Введите имя рабочей области.
Выберите регион, используемый для хранения в раскрывающемся списке "Расположение ".
Для поля уровня в настоящее время мы предлагаем бесплатный уровень. В будущем платный уровень может быть представлен с дополнительными функциями и возможностями. Дополнительные сведения см. в наших условиях лицензирования и ограничениях рабочей области
Выберите "Подключение ", чтобы создать рабочую область в выбранной группе ресурсов и подключить подписку к анализу встроенного ПО.
Отправка образа встроенного ПО для анализа
Если вы только что активировали подписку, вошли на портал Azure и уже находитесь в портале анализа прошивок, перейдите ко второму шагу.
Войдите на портал Azure и перейдите к анализу встроенного ПО.
Перейдите на страницу рабочих областей ПО, а затем выберите рабочую область, в которую вы хотите загрузить изображения. Нажмите кнопку "Отправить ".
В области "Отправка образа встроенного ПО " перетащите изображение встроенного ПО или щелкните серый прямоугольник. Перейдите к файлу образа прошивки и выберите нужный файл.
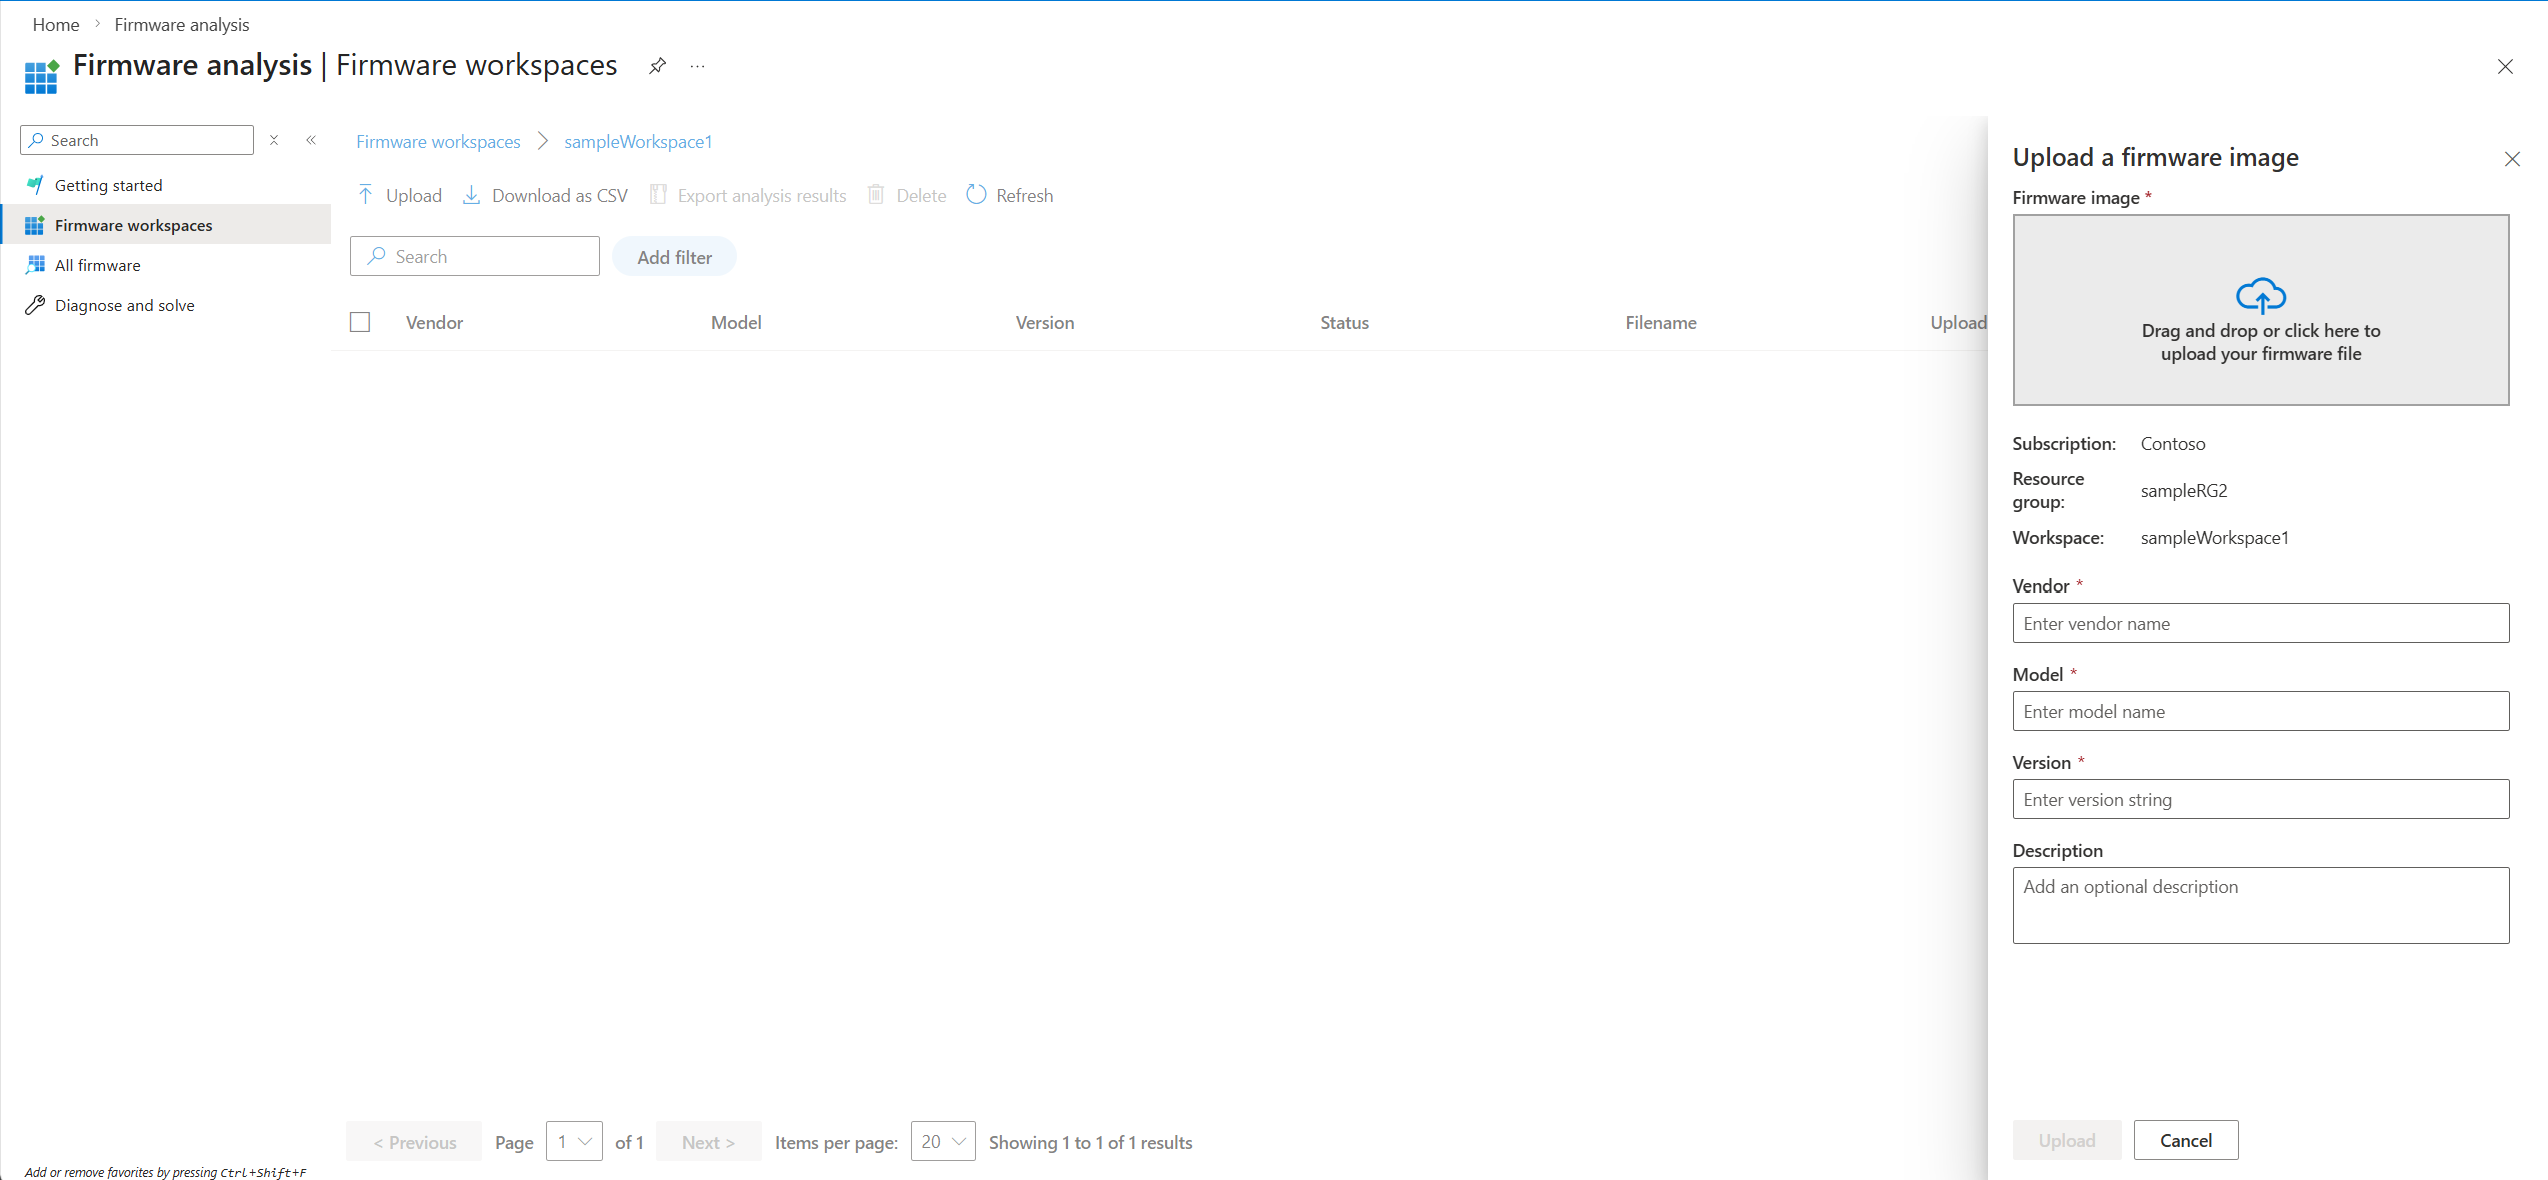
Введите следующие сведения:
- Поставщик встроенного ПО
- Модель встроенного ПО
- Версия встроенного ПО
- Необязательное описание вашего встроенного ПО
Выберите " Отправить ", чтобы отправить встроенное ПО для анализа.
Ваше прошивка отображается в сетке на странице «Все прошивки».
Просмотр результатов анализа встроенного ПО
Время анализа зависит от размера образа встроенного ПО и количества файлов, обнаруженных на изображении. Пока выполняется анализ, состояние будет сначала Извлечение, а затем Анализ. Когда состояние готово, вы можете просмотреть результаты анализа встроенного ПО.
Войдите на портал Azure и перейдите на страницу анализа >встроенного ПО "Все встроенное ПО ". Кроме того, вы можете перейти на страницу рабочих областей встроенного ПО и выбрать рабочую область, в которой есть образ встроенного ПО.
Выберите строку встроенного ПО, которую вы хотите просмотреть. В панели обзора прошивки справа отображаются базовые данные о встроенном ПО.
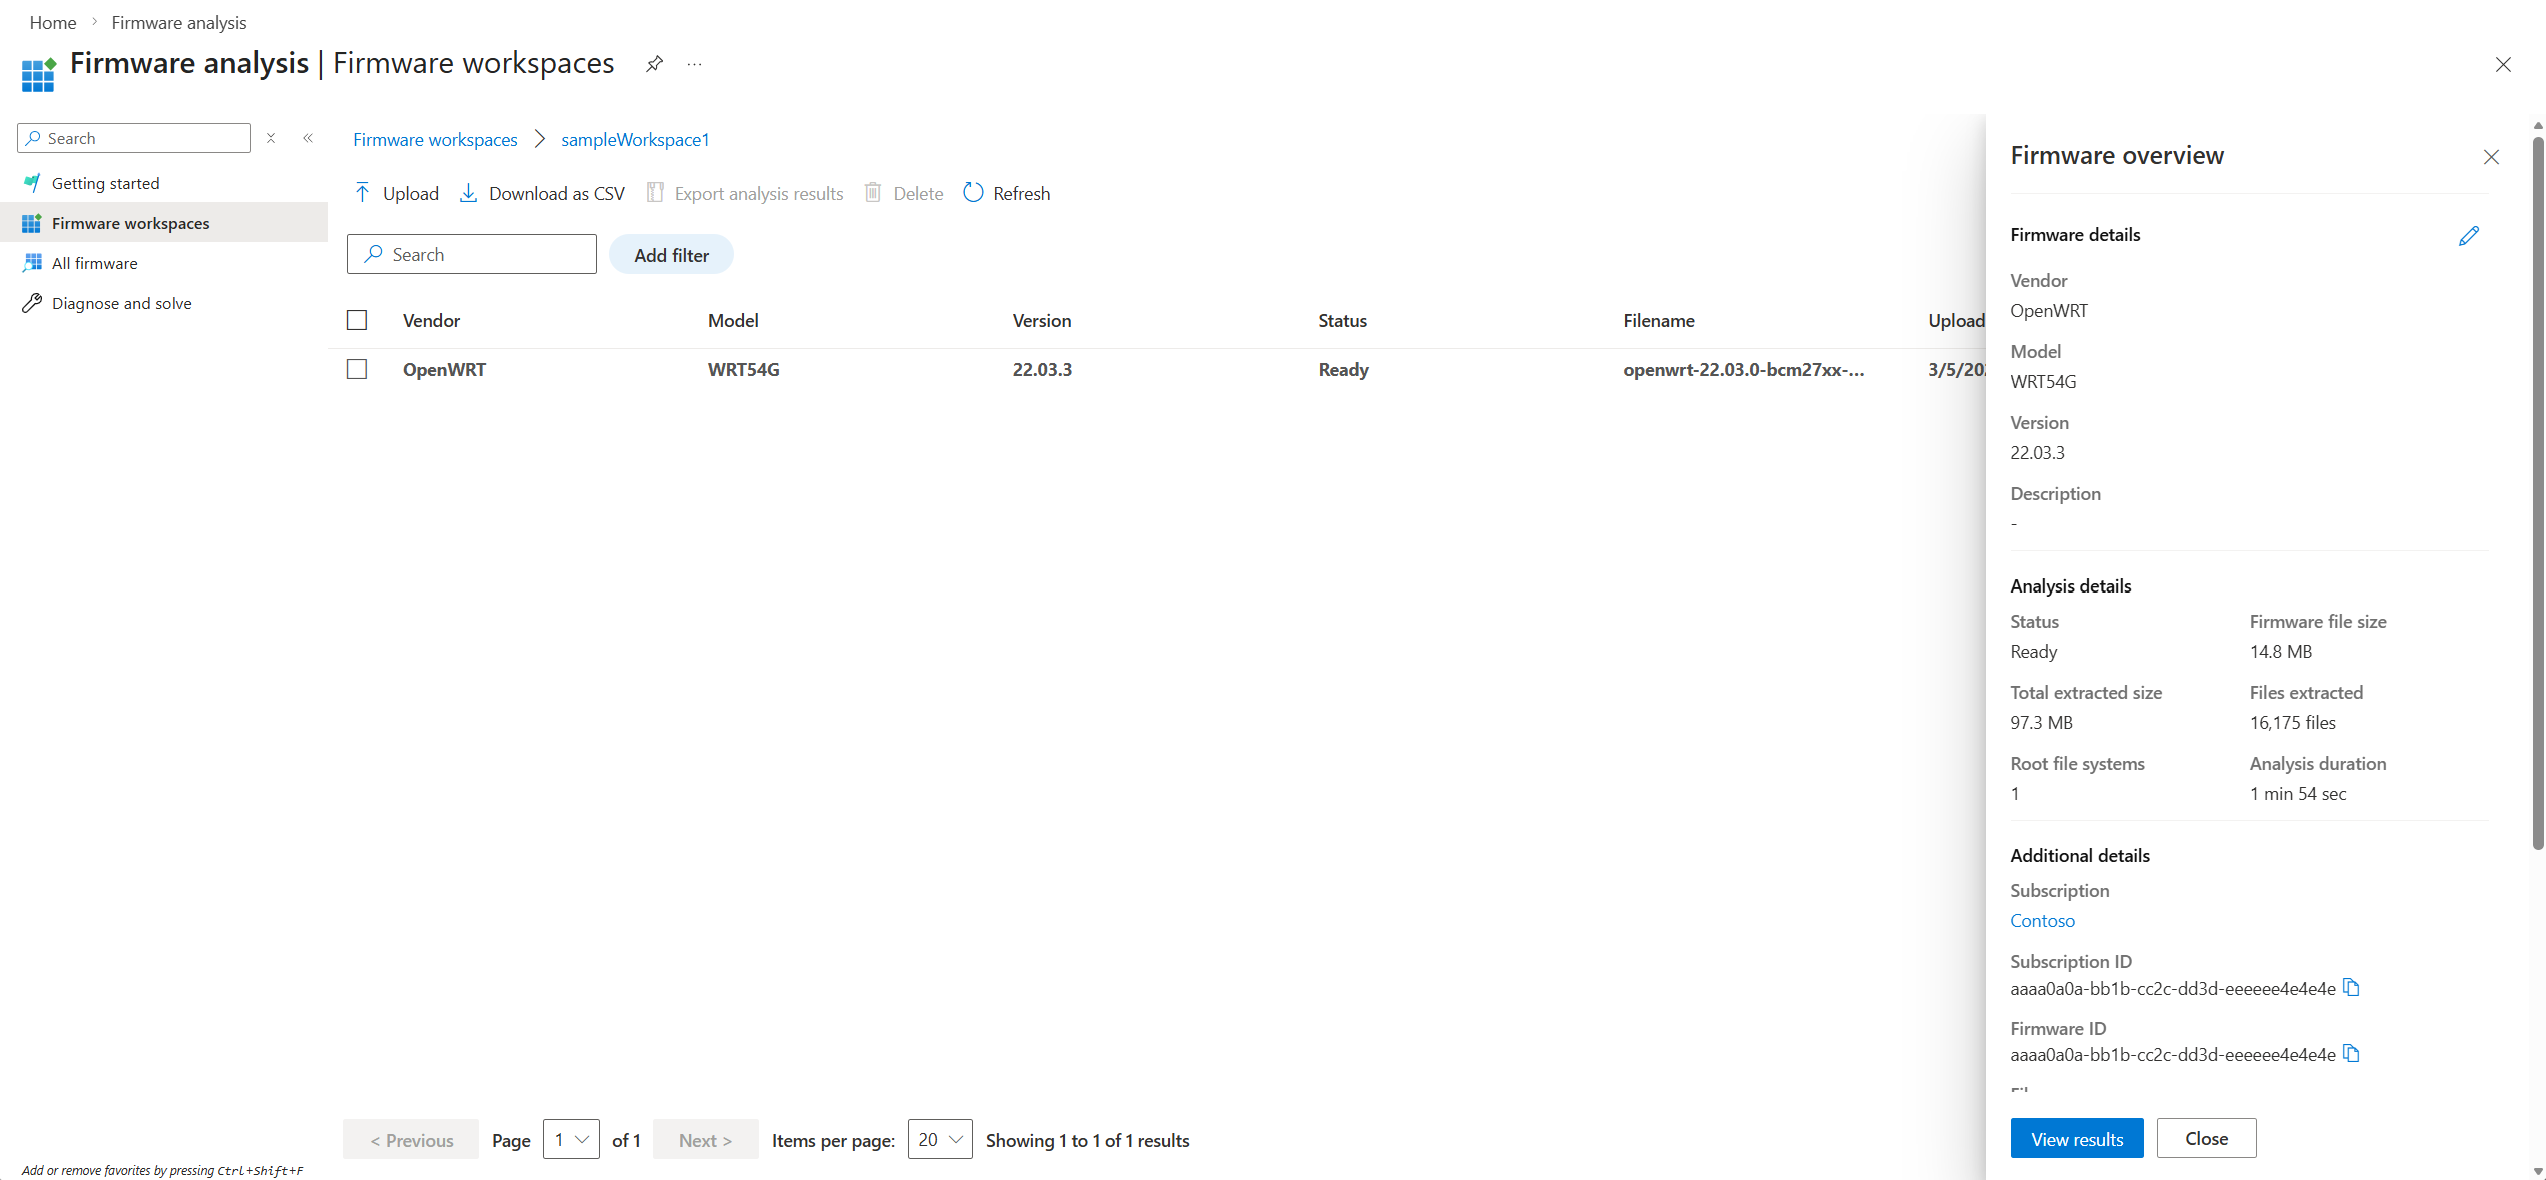
Выберите "Просмотреть результаты ", чтобы получить дополнительные сведения.
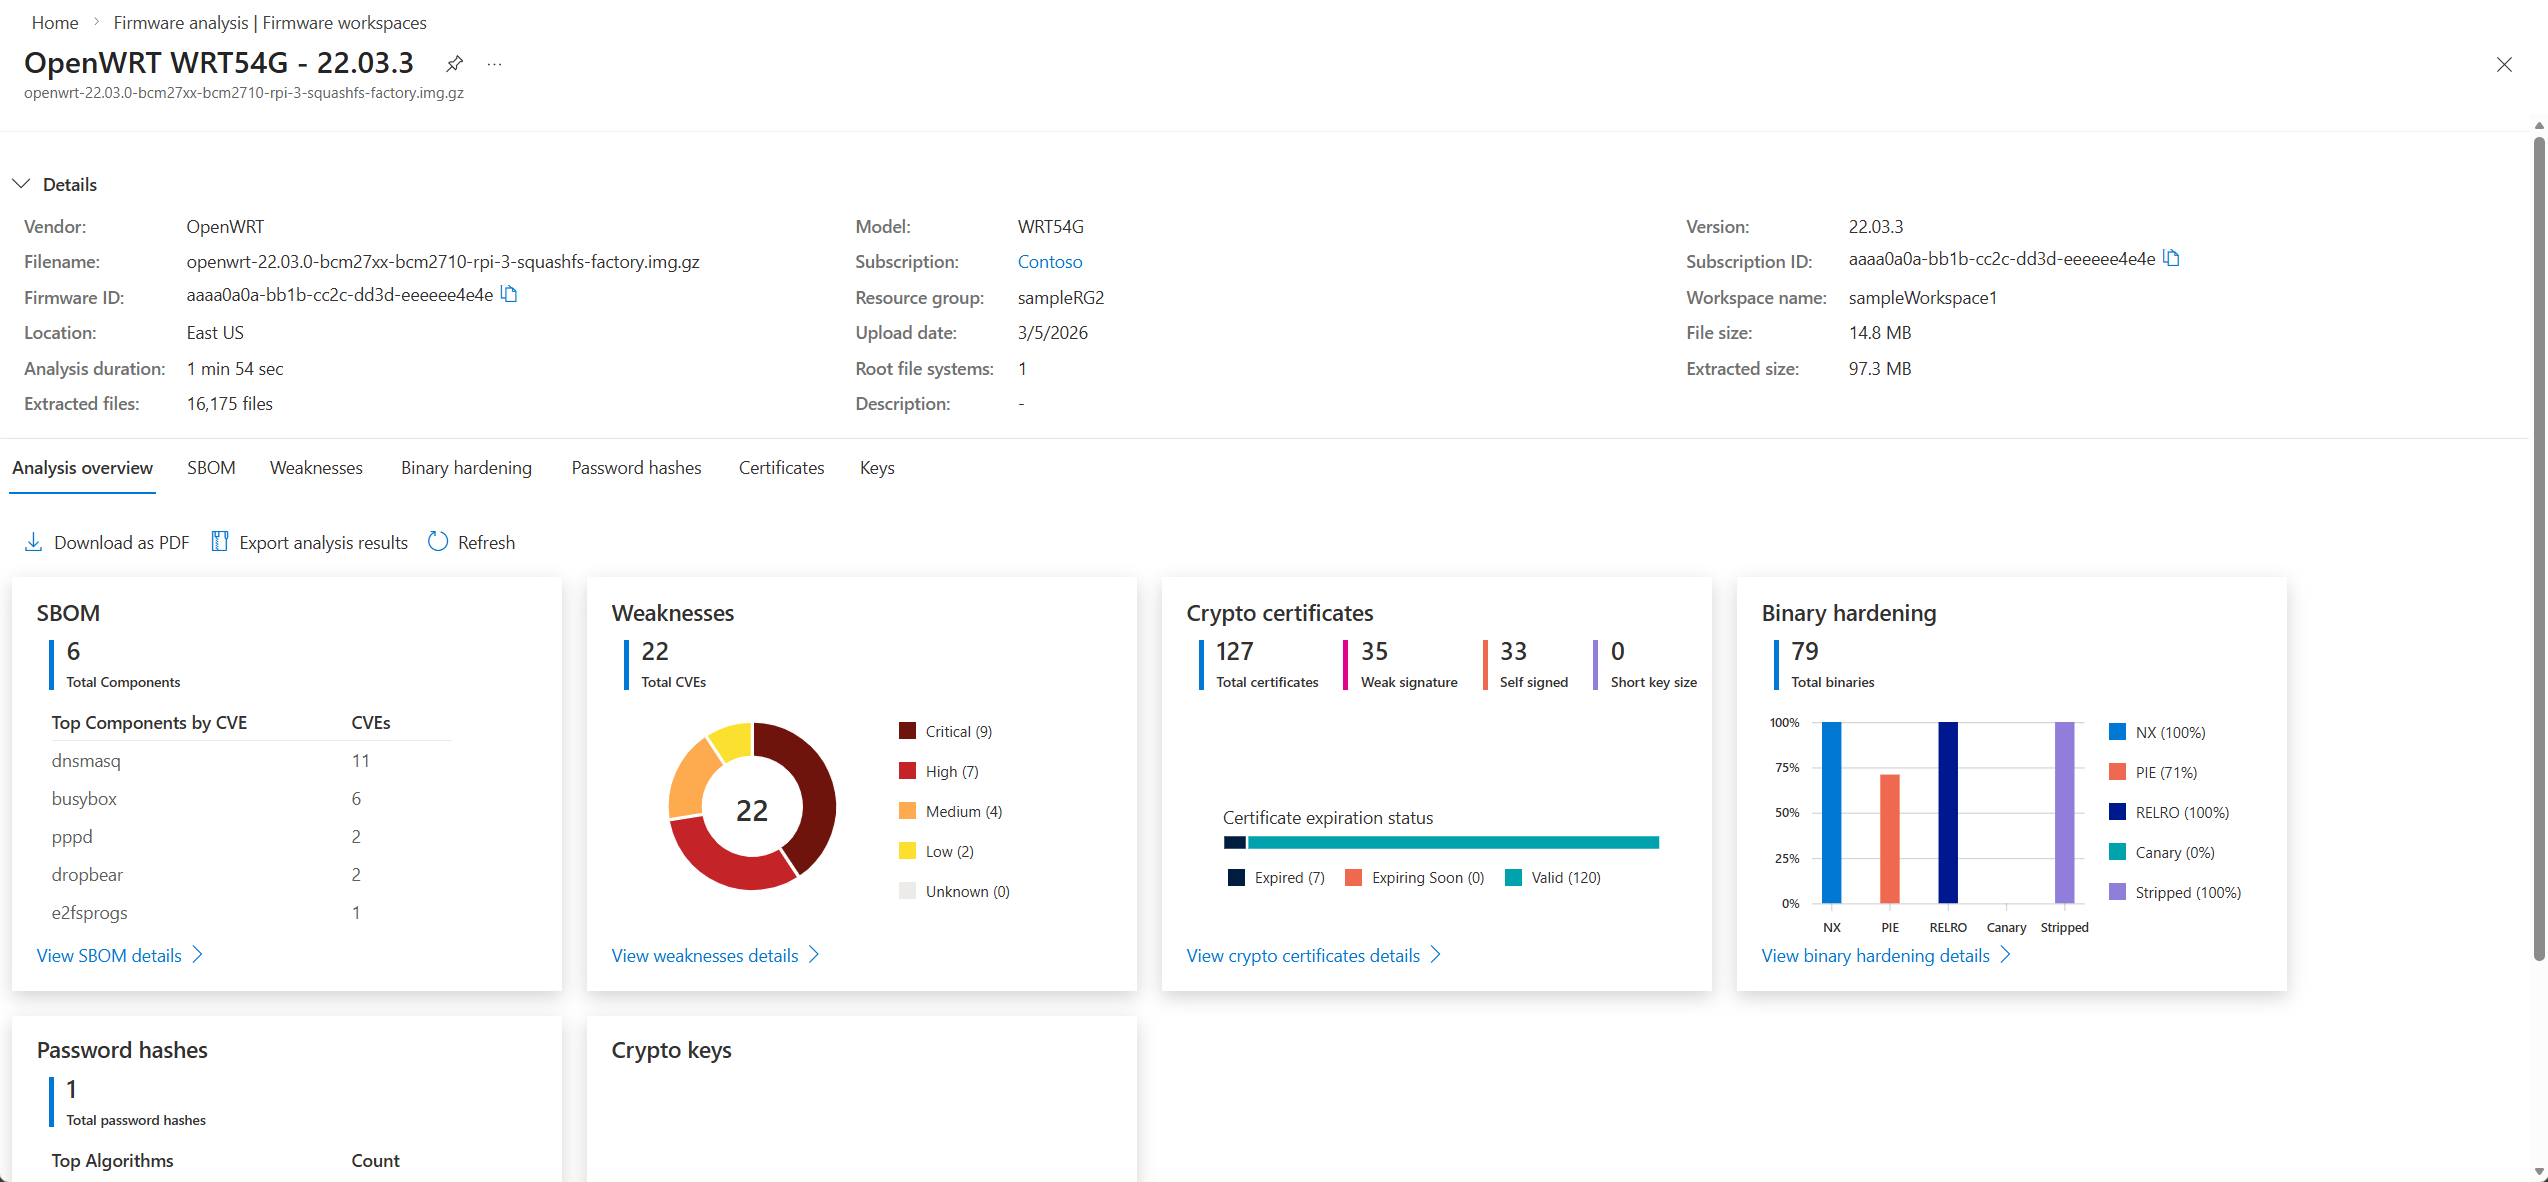
На странице сведений о встроенном ПО отображаются результаты анализа безопасности на следующих вкладках:
Имя Описание Обзор Просмотрите обзор всех результатов анализа. Компоненты программного обеспечения Просмотрите спецификацию на программное обеспечение со следующими сведениями:
— список компонентов с открытым исходным кодом, используемых для создания образа встраиваемого программного обеспечения
— Сведения о версии компонента
— лицензия на компоненты
Путь исполняемого файлаСлабые стороны Просмотрите список распространенных уязвимостей и экспозиций (CVEs).
Выберите конкретный CVE, чтобы просмотреть дополнительные сведения.Двоичное ужесточение Убедитесь, что исполняемые файлы скомпилированы с использованием рекомендуемых параметров безопасности.
-NX
-ПИРОГ
- RELRO
-КАНАРЕЙКА
-РАЗДЕТЫЙ
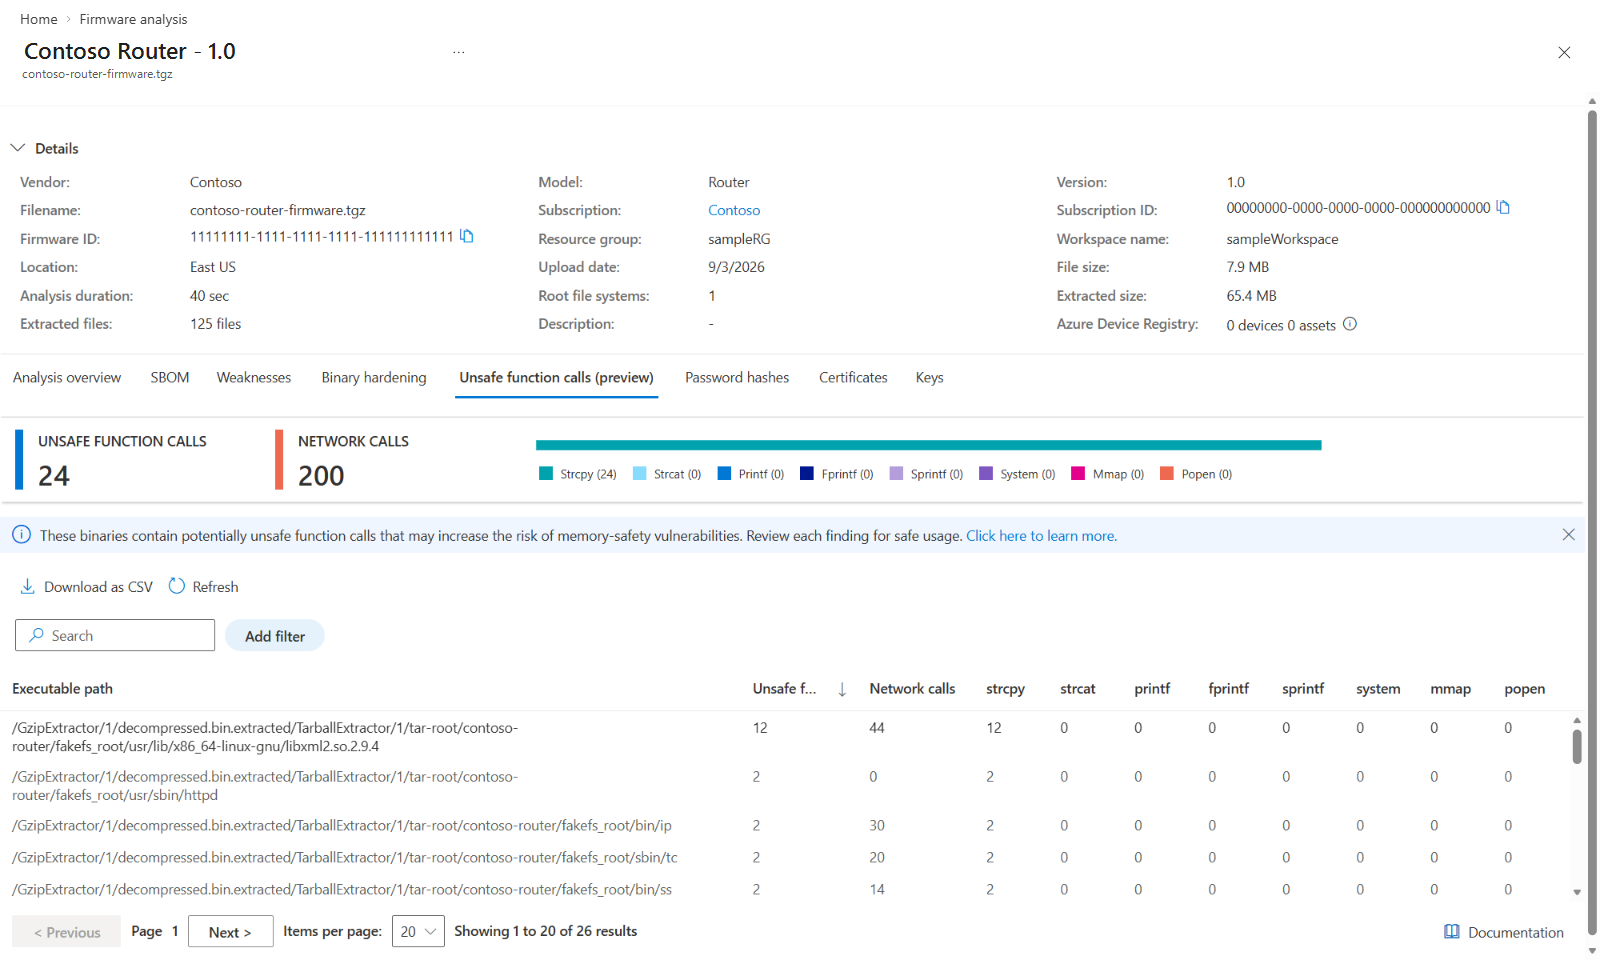
Выберите конкретный двоичный файл, чтобы просмотреть дополнительные сведения.Небезопасные вызовы функций (предпросмотр) Просмотр поддерживаемых исполняемых файлов, ссылающихся на потенциально опасные функции. Используйте общее количество вызовов, количество вызовов по отдельным функциям, информацию о сетевых вызовах и путь к исполняемому файлу, чтобы определить приоритеты для дальнейшей проверки безопасности. Пустой результат не подтверждает, что в прошивке нет опасных вызовов функций. Хэши паролей Просмотр внедренных учетных записей и связанных хэшей паролей.
Выберите определенную учетную запись пользователя, чтобы просмотреть дополнительные сведения.Сертификаты Просмотрите список TLS/SSL-сертификатов, найденных в встроенном ПО.
Выберите конкретный сертификат, чтобы просмотреть дополнительные сведения.Ключи Просмотрите список открытых и закрытых ключей шифрования в встроенном ПО.
Выберите конкретный ключ для просмотра дополнительных сведений.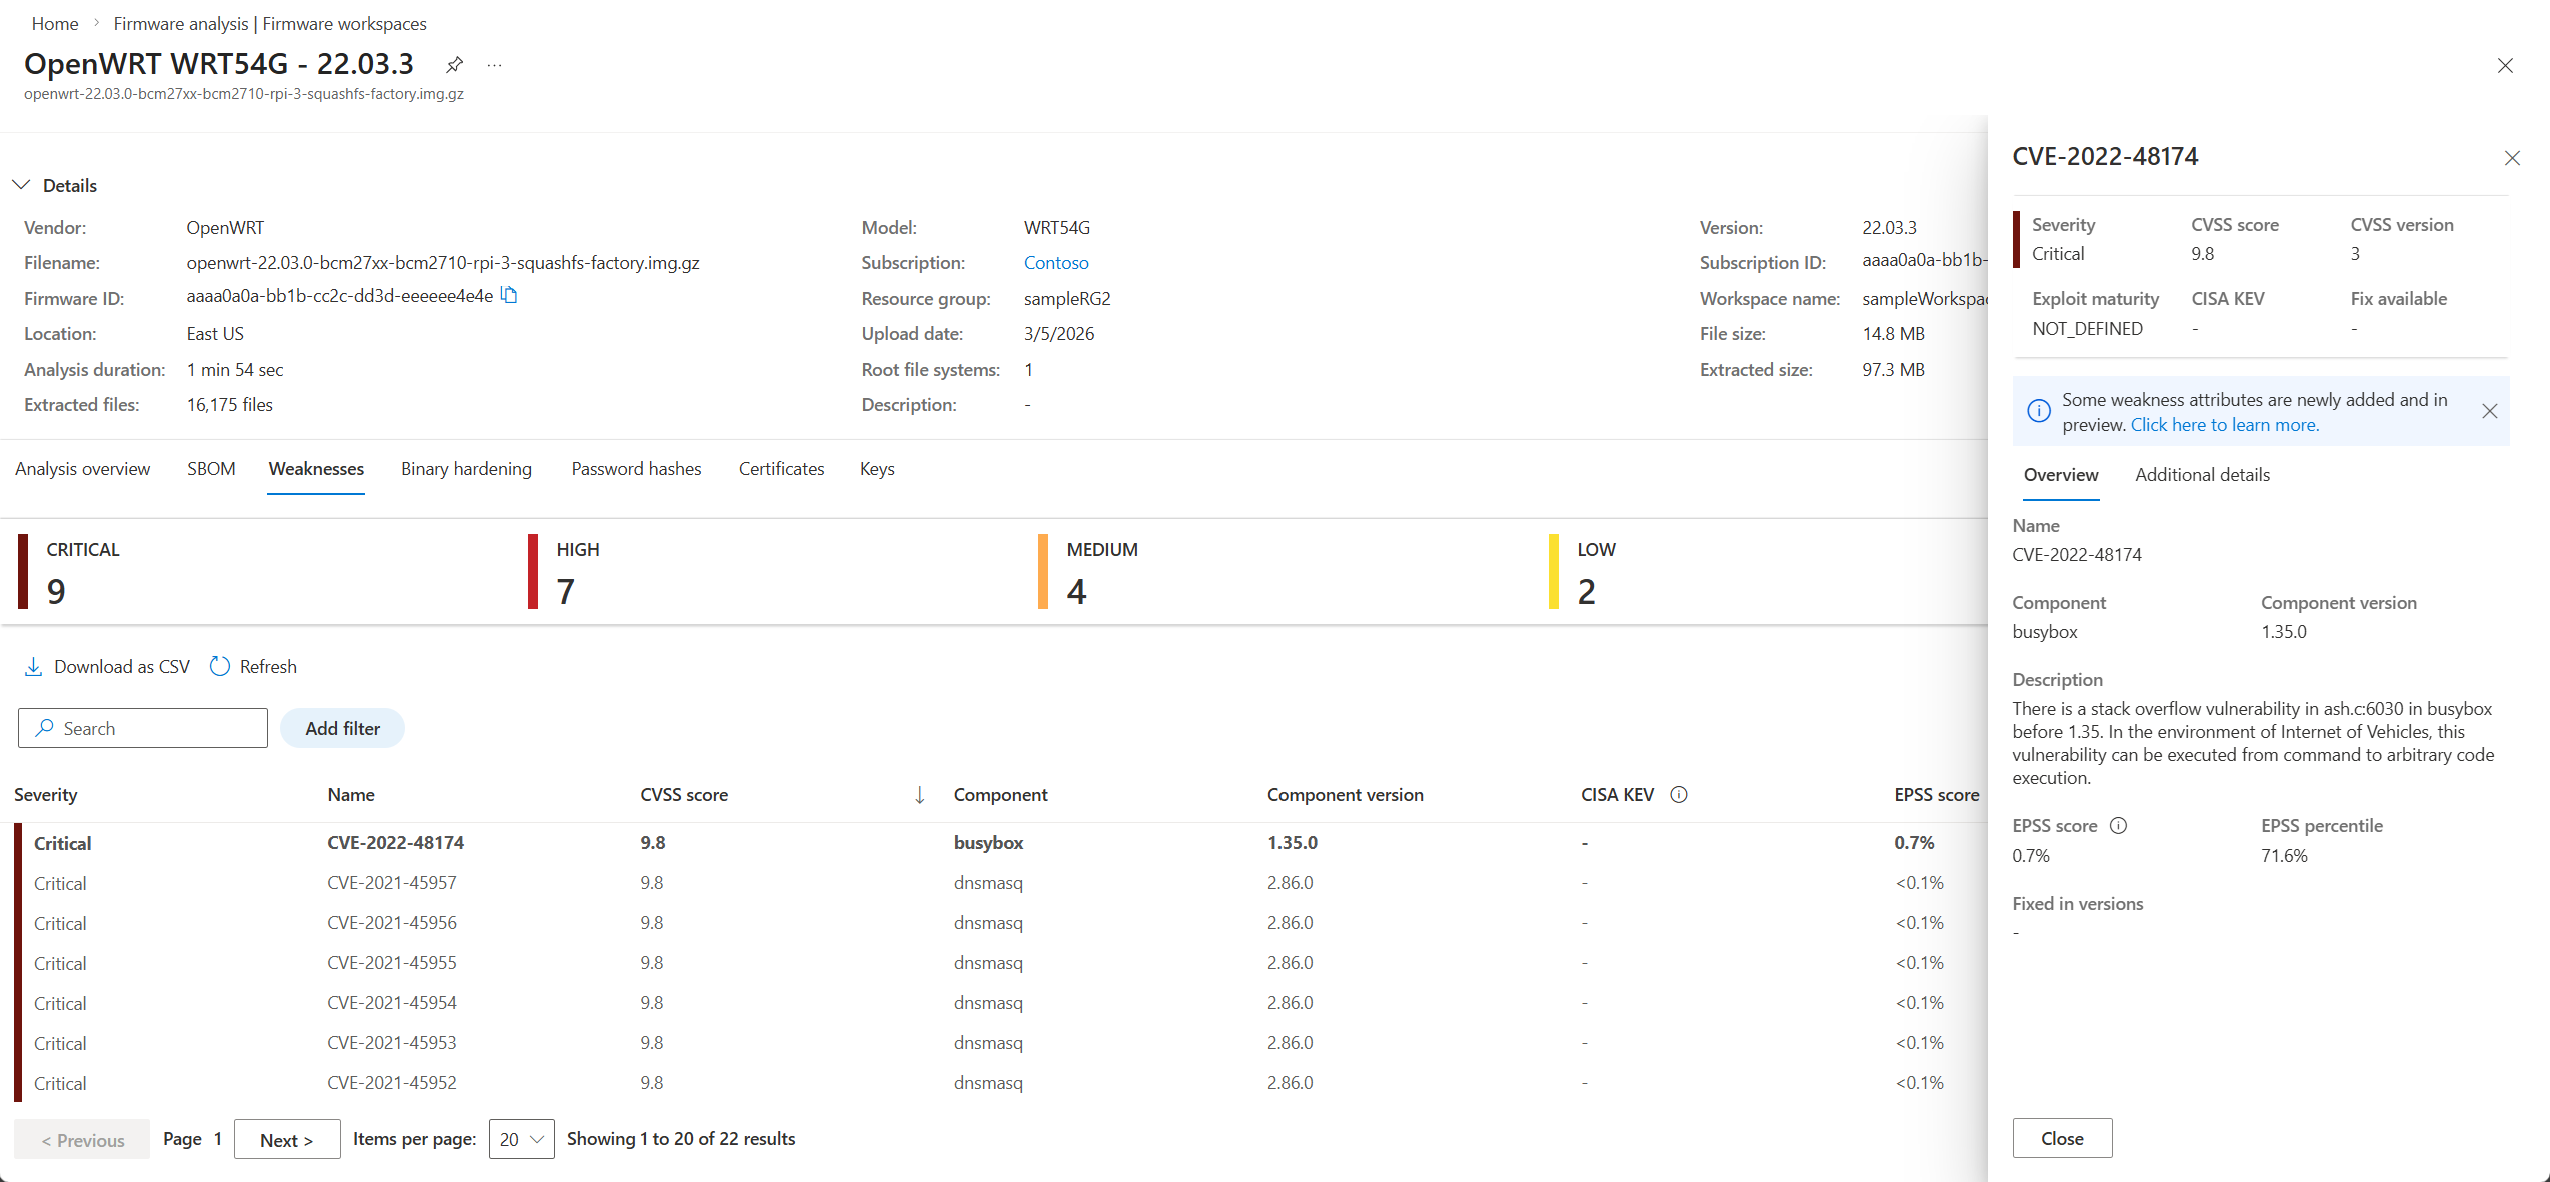
Для получения информации о поддерживаемых архитектурах, ограничениях анализа и о том, как интерпретировать нулевые или пустые результаты, см. раздел «Понять данные вызова функций небезопасных».
Удаление образа встроенного ПО
Удалите образ встроенного ПО из анализа встроенного ПО, если он больше не нужен.
После удаления изображения нет способа получить изображение или связанные результаты анализа. Если вам нужны результаты, вам потребуется снова отправить образ встроенного ПО для анализа.
Чтобы удалить образ встроенного ПО, выполните приведенные ниже действия.
- Установите флажок для образа встроенного ПО, который вы хотите удалить, и нажмите кнопку "Удалить".
Следующие шаги
Дополнительные сведения см. в разделе "Анализ встроенного ПО для построителей устройств".
Чтобы использовать команды Azure CLI для анализа встроенного ПО, ознакомьтесь с кратким руководством по Azure CLI и ознакомьтесь с кратким руководством по Azure PowerShell, чтобы использовать команды Azure PowerShell. См краткое руководство: Загрузка прошивки с помощью Python для запуска скрипта Python с использованием пакета SDK для загрузки и анализа образов прошивки.
Ознакомьтесь с часто задаваемыми вопросами о анализе встроенного ПО.