Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Azure предлагает несколько решений для криптографического хранения и управления ключами в облаке: Azure Key Vault (стандартные и премиум-предложения), Azure Key Vault Managed HSM, Azure Cloud HSM, Azure Payment HSM и Azure Payment HSM v2 (preview). Эта статья поможет вам выбрать подходящее решение на основе ваших сценариев, требований и отрасли.
Общие сведения о концепциях управления ключами и подробных описаниях каждого решения см. в разделе Key management in Azure.
Чтобы сузить решение по управлению ключами, следуйте блок-схеме на основе распространенных требований высокого уровня и сценариев управления ключами. Вы также можете использовать следующую таблицу в зависимости от конкретных требований. Если какой-либо из ресурсов предлагает несколько продуктов или вы хотите подтвердить свой выбор, используйте блок-схему и таблицу вместе для окончательного решения. Чтобы сравнить распространённые варианты для схожих организаций, см. таблицу распространённых решений по управлению ключами по сегментам отрасли.
Выбор решения по управлению ключами Azure по сценариям
На следующей диаграмме описываются распространенные требования и сценарии использования, а также рекомендуемое решение для управления ключами Azure.
Диаграмма относится к следующим общим требованиям:
- FIPS-140 — это стандарт правительства США с различными уровнями требований к безопасности. Дополнительные сведения см. в статье "Федеральный стандарт обработки информации" (FIPS) 140.
- Основной суверенитет заключается в том, что организация клиента имеет полный и эксклюзивный контроль над ключами, включая контроль над тем, какие пользователи и службы могут получить доступ к ключам и политикам управления ключами.
- Единая аренда — это один выделенный экземпляр приложения, развернутый для каждого клиента, а не совместный экземпляр между несколькими организациями. Потребность в продуктах с одним арендатором часто рассматривается как внутреннее требование соответствия в финансовых сферах.
Он также относится к этим различным вариантам использования ключевого управления:
- Модели Azure IaaS, PaaS и SaaS обычно позволяют шифровать в состоянии покоя. Приложения, такие как Microsoft 365; Защита информации Microsoft Purview; платформенные сервисы, использующие облако для хранения, аналитики и функциональности сервисной шины; а также инфраструктурные сервисы, размещающие и развертывающие операционные системы и приложения в облаке, используют шифрование в состоянии покоя. служба хранилища Azure и Microsoft Entra используют ключи, управляемые клиентом, для шифрования в состоянии покоя. Для максимальной безопасности используйте 3072- или 4096-битные RSA-ключи с поддержкой HSM. Для сценариев ключей, управляемых клиентом, используйте Azure Key Vault Premium как рекомендуемый минимум. Используйте Azure Key Vault Managed HSM для обеспечения суверенитета ключей. Если нормативные или договорные требования предписывают, чтобы ключи шифрования ключей (KEK) физически находились вне инфраструктуры Microsoft, внешнее управление ключами для Managed HSM (предварительная версия) может делегировать операции обертывания и снятия обертки прокси-серверу внешнего управления ключами (EKM), который запускается клиентом и находится перед принадлежащим клиенту и управляемым им HSM за пределами Azure. Используйте управление внешними ключами только тогда, когда физическое управление ключами вне инфраструктуры Microsoft обязательно. Внешнее управление ключами поддерживает только упаковку и распаковку ключей, а соглашение об уровне обслуживания (SLA) службы Managed HSM на него не распространяется. Дополнительные сведения о неактивных шифрованиях см. в разделе Azure Шифрование неактивных данных.
- Azure Key Vault Managed HSM и Azure Cloud HSM поддерживают выгрузку SSL/TLS. Azure Cloud HSM поддерживает традиционную разгрузку SSL/TLS с Apache, NGINX и F5 BIG-IP, работающими в Виртуальные машины Azure. Azure Key Vault Managed HSM обеспечивает высокую доступность и безопасность для Keyless TLS с помощью F5 и NGINX.
- Lift and shift относится к сценариям, когда вы мигрируете локальное приложение PKCS#11 на Виртуальные машины Azure и запускаете программное обеспечение, например Oracle Transparent Data Encryption (TDE), в Виртуальные машины Azure. Azure Payment HSM и Azure Payment HSM v2 (предварительная версия) поддерживают миграцию типа lift-and-shift, для которой требуется обработка платежных PIN-кодов. Azure Cloud HSM поддерживает все остальные сценарии. Полная нативная поддержка PKCS#11, JCA/JCE и CNG/KSP доступна только с Azure Cloud HSM. Azure Key Vault Managed HSM предлагает ограниченную поддержку PKCS#11 для сценариев разгрузки TLS с помощью F5 и NGINX.
- Обработка платёжного ПИН-кода включает в себя разрешение авторизации карт и мобильных платежей, а также 3D-Secure аутентификации; создание, управление и проверка ПИН-кодов; выдача платёжных учетных данных для карт, носимых и подключённых устройств; защита ключей и данных аутентификации; и защита конфиденциальных данных для сквозного шифрования, токенизации маркеров безопасности и EMV токенизации платежей. Сюда также входят сертификаты, такие как PCI DSS, PCI 3DS и ПИН-код PCI. Только Azure Payment HSM и Azure Payment HSM v2 (preview) поддерживают эти сертификаты.
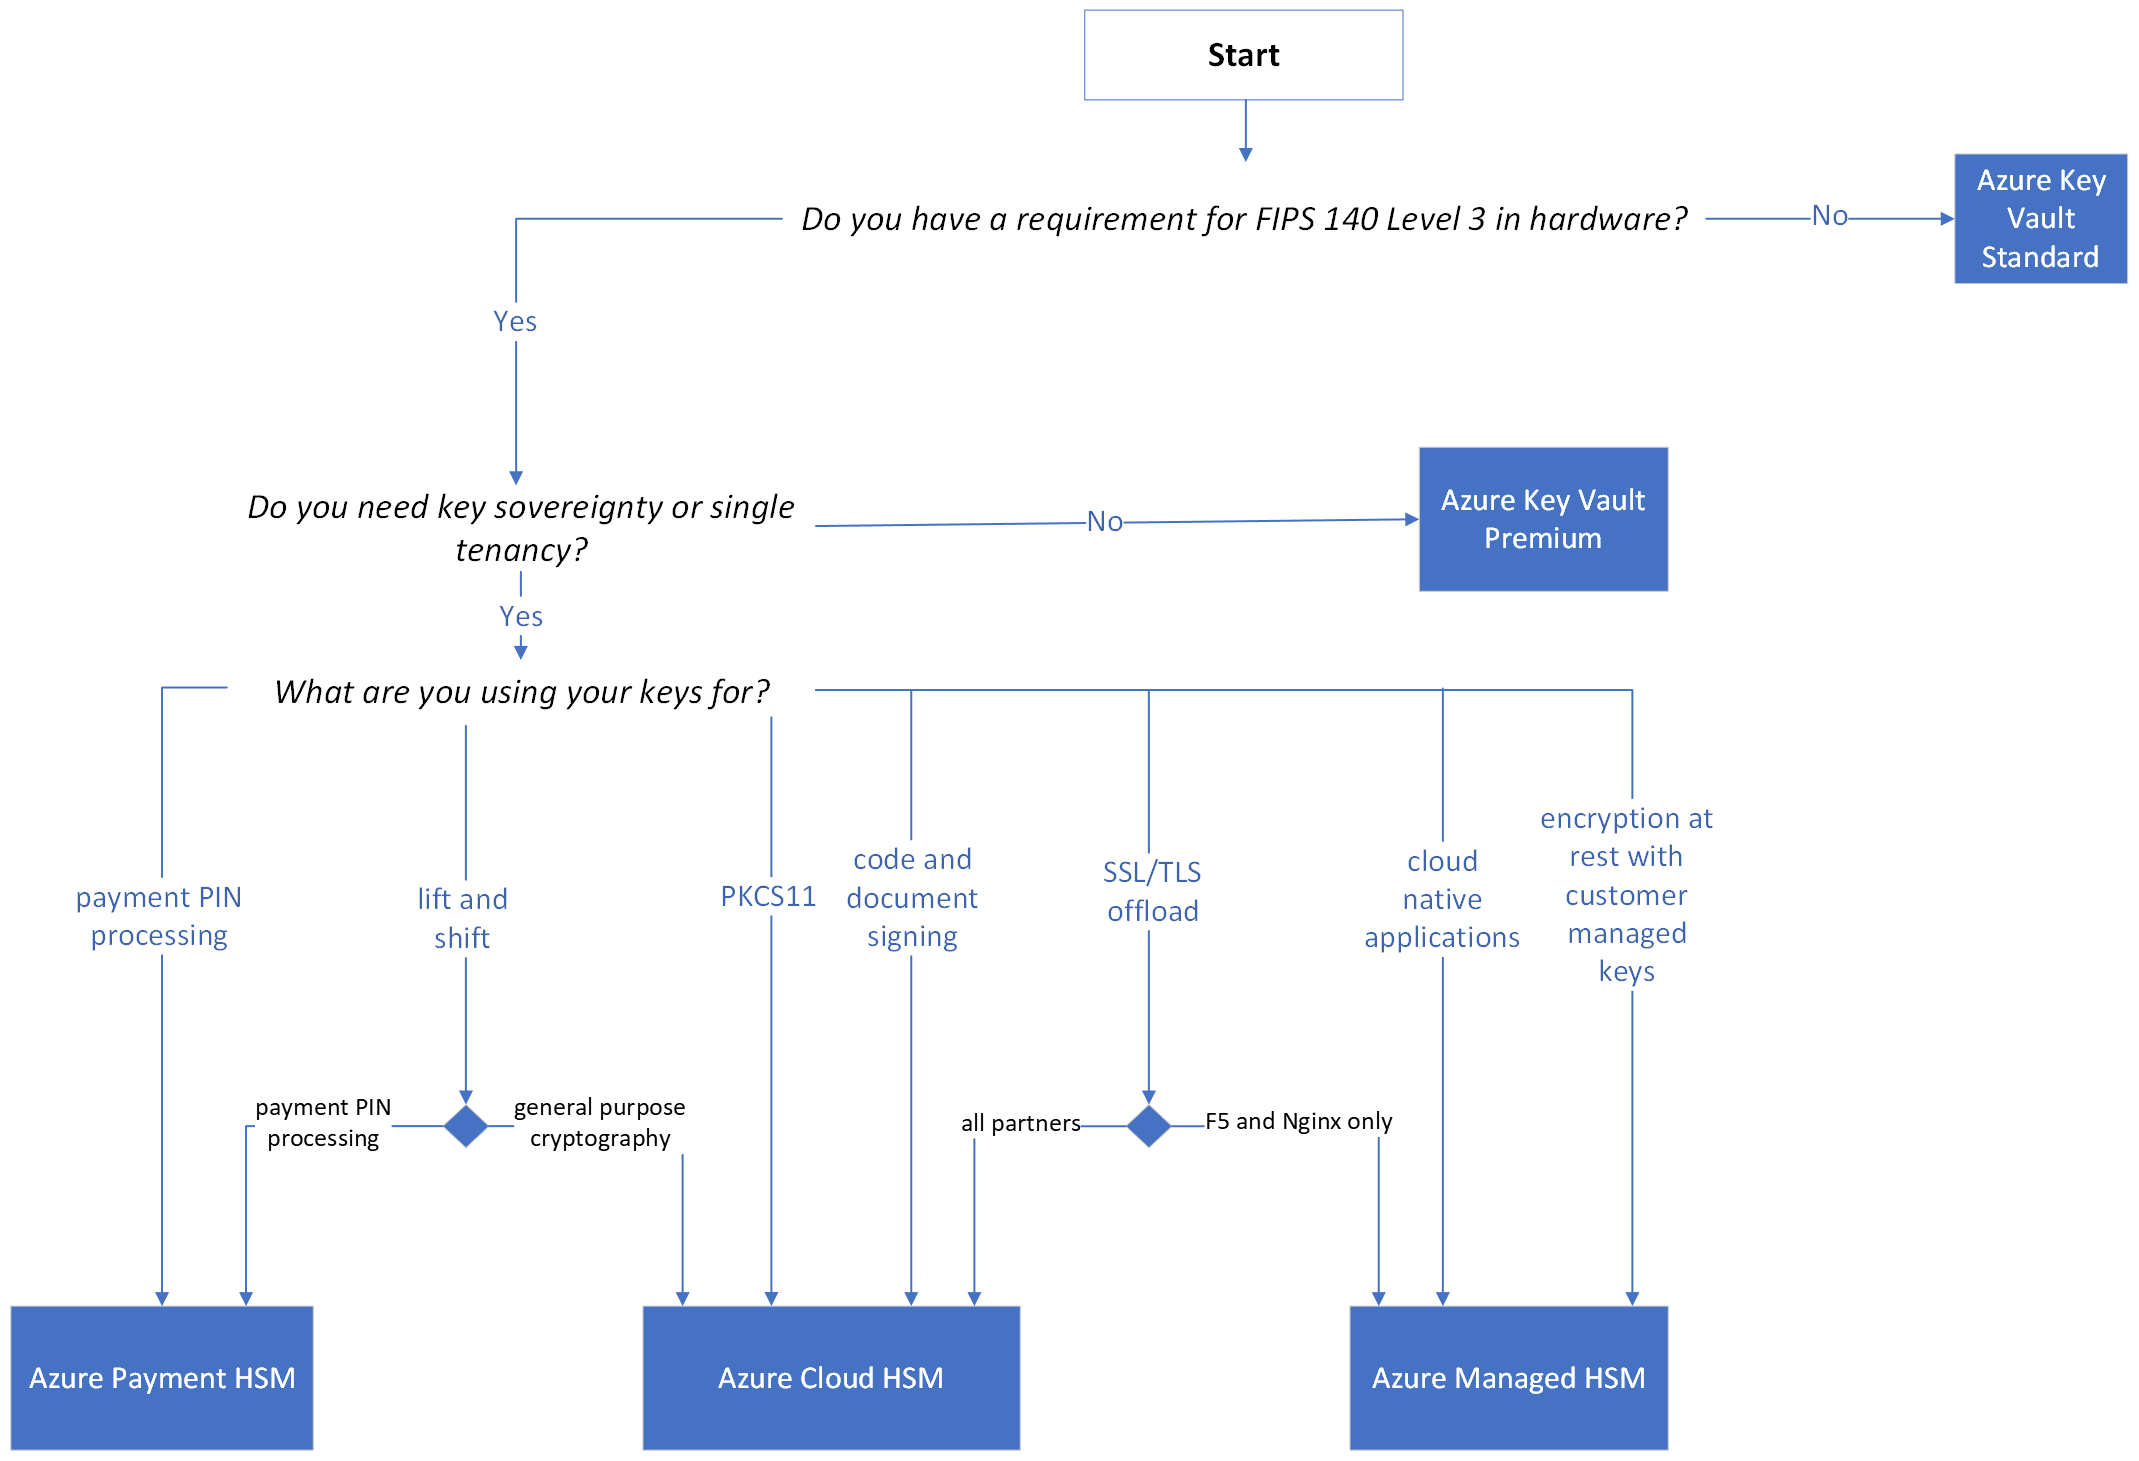
Результат блок-схемы — это отправная точка для определения решения, которое лучше всего соответствует вашим потребностям.
Сравните решения для управления ключами
Azure предоставляет несколько решений для управления ключами, поэтому вы можете выбрать продукт как на основе требований, так и управленческих обязанностей.
Microsoft управляет подготовкой и хостингом во всех решениях. Вы отвечаете за генерацию и управление ключами, предоставление ролей и разрешений, а также мониторинг и аудит по всем решениям.
Характеристики и обязанности службы
Используйте следующую таблицу, чтобы сравнить, как работает каждая служба и кто управляет тем, что. Этот компромисс в управлении ответственностью варьируется от Azure Key Vault с наименьшей ответственностью клиента до Azure Payment HSM с наибольшей. Azure Payment HSM v2 (предварительный просмотр) перекладывает большую часть этой ответственности обратно на Microsoft, которая управляет базовой инфраструктурой, доступностью и операциями жизненного цикла, одновременно обеспечивая административный контроль над кластером Payment HSM v2.
| Azure Key Vault Standard | Azure Key Vault Premium | Azure Key Vault Управляемый модуль безопасности HSM | Azure Cloud HSM | HSM для оплаты Azure | Azure Payment HSM v2 (preview) | |
|---|---|---|---|---|---|---|
| Модель службы | PaaS (платформа как услуга) | PaaS (платформа как услуга) | PaaS (платформа как услуга) | Служба HSM в стиле IaaS | Служба HSM в стиле IaaS | Управляемый сервис HSM с одним арендатором |
| Аутентификация | Майкрософт Ентра айди | Майкрософт Ентра айди | Майкрософт Ентра айди | Аутентификация аппаратного модуля безопасности (HSM) (пароль) | Аутентификация аппаратного модуля безопасности (HSM) (пароль) | HSM-аутентификация (взаимная TLS и смарт-карты) |
| Административное управление HSM | Корпорация Майкрософт | Корпорация Майкрософт | Клиент | Клиент | Клиент | Клиент |
| Патчинг и обслуживание | Корпорация Майкрософт | Корпорация Майкрософт | Корпорация Майкрософт | Корпорация Майкрософт | Клиент | Корпорация Майкрософт |
| Работоспособность службы и переключение оборудования на резерв | Корпорация Майкрософт | Корпорация Майкрософт | Совместный | Совместный | Клиент | Корпорация Майкрософт |
| Непрерывность бизнес-процессов (внутри региона) | Автоматически | Автоматически | Автоматически | Автоматически | Клиент | Высокодоступный кластер |
| Аварийное восстановление (между регионами) | Автоматически | Автоматически | Руководство | Руководство | Руководство | Мощность, обслуживаемая клиентом |
| Резервное копирование и восстановление | Встроенная резервная копия службы | Встроенная резервная копия службы | Управляемые службами | Резервное копирование HSM вручную | Резервное копирование HSM вручную | Резервное копирование HSM вручную |
Условия принятия решений
Используйте следующую таблицу для сравнения всех решений параллельно. Ответьте на каждый вопрос, чтобы определить решение, соответствующее вашим требованиям.
| Azure Key Vault Standard | Azure Key Vault Premium | Azure Key Vault Управляемый модуль безопасности HSM | Azure Cloud HSM | HSM для оплаты Azure | Azure Payment HSM v2 (preview) | |
|---|---|---|---|---|---|---|
| Какой уровень соответствия вам нужен? | Уровень 1 по стандарту FIPS 140-2 | FIPS 140-3 уровень 3† | FIPS 140-3 Уровень 3, PCI DSS, PCI 3DS | Уровень 3 FIPS 140-3 | FIPS 140-2 уровень 3, PCI HSM v3, PCI PTS HSM v3, PCI DSS, PCI 3DS, PCI PIN | FIPS 140-3 уровень 3, PCI DSS, PCI 3DS, PCI PIN |
| Вам нужен ключевой суверенитет? | Нет | Нет | Да | Да | Да | Да |
| Требуется ли единое размещение? | Нет | Нет | Да | Да | Да | Да |
| Каковы ваши сценарии использования? | Шифрование в состоянии покоя, ключи, управляемые клиентом, пользовательские приложения | Шифрование в состоянии покоя, ключи, управляемые клиентом, пользовательские приложения | Шифрование в состоянии покоя, разгрузка SSL/TLS, ключи, управляемые клиентом, управление внешними ключами (предпросмотр; только обмотка/размотка), пользовательские приложения | Lift and shift, PKCS#11, разгрузка SSL/TLS, TDE, подпись кода | Обработка PIN-кодов платежей, пользовательские приложения | Обработка PIN-кодов платежей, пользовательские приложения |
| Нужна ли защита оборудования HSM? | Нет | Да | Да | Да | Да | Да |
| Какие объекты нужно хранить? | Асимметричные ключи, секреты, сертификаты | Асимметричные ключи, симметричные ключи (предварительный просмотр), секреты, сертификаты | Только асимметричные и симметричные ключи‡ | Асимметричные и симметричные ключи, сертификаты | Keys | Keys |
| Нужна ли выделенная емкость? | Нет | Нет | Да | Да | Да | Да |
| Требуется ли клиентский контроль над корнем доверия? | Нет | Нет | Да | Да | Да | Да |
| Что такое ваш бюджет? | $ | $$ | $$$ | $$$ | $$$$ | Нет (бесплатно во время предпросмотра) |
Общее решение по управлению ключами, которое используется отраслевыми сегментами
В следующей таблице приведены распространённые решения по управлению ключами по отраслевым сегментам.
| Промышленность | Предложенное решение Azure | Рекомендации по предлагаемым решениям |
|---|---|---|
| Предприятие или организация с строгими требованиями к безопасности и комплаенсу, например, банковская, государственная или другие строго регулируемые отрасли. | Управляемый HSM в Azure Key Vault | Azure Key Vault Managed HSM соответствует требованиям FIPS 140-3 уровня 3 и стандарту PCI для электронной коммерции. Azure Key Vault Managed HSM поддерживает шифрование для PCI DSS 4.0 и включает ключи, поддерживаемые HSM, суверенитет ключей и единую аренду. |
| Интернет-продавец, работающий напрямую с потребителем, которому необходимо хранить, обрабатывать и передавать данные кредитных карт клиентов внешнему платёжному процессору или шлюзу и которому требуется решение, соответствующее требованиям PCI. | Управляемый HSM в Azure Key Vault | Azure Key Vault Managed HSM соответствует требованиям FIPS 140-3 уровня 3 и стандарту PCI для электронной коммерции. Azure Key Vault Managed HSM поддерживает шифрование для PCI DSS 4.0 и включает ключи, поддерживаемые HSM, суверенитет ключей и единую аренду. |
| Поставщик услуг финансовых услуг, эмитент, эквайер карт, сеть карт, платежный шлюз/PSP или поставщик решений для 3DS, ищущий сервис для одного арендатора, соответствующий PCI и нескольким основным стандартам соответствия. | Azure Payment HSM, Azure Payment HSM v2 (предварительная версия) | Azure Payment HSM соответствует стандартам FIPS 140-2 Level 3, PCI HSM v3, PCI DSS, PCI 3DS и PCI PIN. Azure Payment HSM обеспечивает ключевой суверенитет и единую аренду, что является распространёнными внутренними требованиями соответствия при обработке платежей. Azure Payment HSM поддерживает полную обработку платежных транзакций и PIN-коды. Azure Payment HSM v2 (предварительная версия) предлагает ту же выделенную криптографическую среду для платёжных операций в виде управляемого Microsoft отказоустойчивого кластера, интегрированного в вашу виртуальную сеть, сертифицированного по FIPS 140-3 Level 3 и соответствующего требованиям PCI DSS, PCI 3DS и PCI PIN. |
| Стартап на ранней стадии, который хочет создать прототип облачного приложения. | Azure Key Vault уровня "Стандартный" | Azure Key Vault Standard предоставляет программно поддерживаемые ключи по доступной цене. |
| Стартап, который хочет вывести облачно-нативное приложение в продакшн. | Azure Key Vault Premium, Azure Key Vault Управляемый HSM | И Azure Key Vault Premium, и Azure Key Vault Managed HSM предоставляют ключи с поддержкой HSM* и хорошо подходят для создания облачных приложений. |
| Клиент IaaS, который хочет перенести приложение на Виртуальные машины Azure и HSM. | Azure Cloud HSM | Azure Cloud HSM специально поддерживает сценарии IaaS и соответствует стандартам FIPS 140-3 уровня 3 с принципом суверенитета ключей и единой арендой. Azure Cloud HSM хорошо подходит для миграций по схеме lift-and-shift, требующих поддержки PKCS#11, например при миграции с локальных HSM-систем, Выделенное устройство HSM Azure или AWS CloudHSM. Azure Cloud HSM не интегрируется с Azure PaaS/SaaS сервисами. Для таких сценариев используйте Azure Key Vault Managed HSM. |
Замечание
* Azure Key Vault Premium позволяет создавать как защищенные программным обеспечением, так и защищенные HSM ключи. Если вы используете Azure Key Vault Premium, убедитесь, что созданный вами ключ защищён HSM.
† Azure Key Vault ключи Premium, созданные на платформе HSM 2, — FIPS 140-3 уровень 3. Ключи, созданные на старой платформе HSM 1, соответствуют спецификации FIPS 140-2 уровня 2. Дополнительные сведения см. в разделе "Сведения о ключах".
• Azure Key Vault Управляемое устройство HSM хранит только криптографические ключи. В отличие от хранилищ Key Vault, он не поддерживает секреты или сертификаты.
Подробные сведения о каждом решении управления ключами Azure, включая технические спецификации и варианты использования, см. в разделе Key management in Azure.