Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Облачная защита в Microsoft Defender Антивирусная программа обеспечивает точную защиту в режиме реального времени и интеллектуальную защиту. Используйте эту статью, чтобы включить облачную защиту и настроить, насколько агрессивно Microsoft Defender Antivirus блокирует подозрительные файлы. Облачная защита включена по умолчанию, и мы рекомендуем держать её включённой.
Note
Защита от вмешательства помогает предотвратить несанкционированные изменения облачной защиты и других настроек безопасности. Если включена защита от несанкционированного изменения, изменения в настройках, защищённых от несанкционированного изменения игнорируются. Если защита от вторжения блокирует необходимую замену устройства, используйте режим устранения неполадок , чтобы временно отключить защиту от вторжения. После завершения режима устранения неполадок изменения в настройках с защитой от несанкционированного изменения возвращаются к настроенным значениям.
Необходимые условия
Поддерживаемые операционные системы
Следующие операционные системы поддерживают облачную защиту:
- Windows
Для получения информации о требованиях к сетевому подключению для облачной защиты смотрите раздел «Настройка и проверка сетевых соединений».
Почему следует включить облачную защиту
Облачная защита Microsoft Defender Antivirus помогает защититься от вредоносного ПО на ваших конечных устройствах и по всей сети. Рекомендуем держать облачную защиту включённой, поскольку некоторые функции безопасности в Microsoft Defender для конечной точки работают только при включённой облачной защите.

Следующая таблица обобщает функции и возможности, зависящие от облачной защиты:
| Функция или возможность | Требование к подписке |
|---|---|
|
Проверка метаданных в облаке. Облачная служба антивирусной программы Microsoft Defender использует модели машинного обучения в качестве дополнительного уровня защиты. Эти модели машинного обучения включают метаданные, поэтому при обнаружении подозрительного или вредоносного файла проверяется его метаданные. Дополнительные сведения см. в статье Блог. Знакомство с передовыми технологиями, которые лежит в основе защиты Microsoft Defender для конечной точки следующего поколения. |
Microsoft Defender для конечных точек, План 1 или План 2 (как отдельный план или включённый в другой план, например Microsoft 365 E3 или E5) |
|
Облачная защита и отправка примеров. Файлы и исполняемые файлы можно отправлять в облачный сервис антивируса Microsoft Defender на детонацию и анализ. Автоматическая отправка примеров зависит от облачной защиты, хотя ее также можно настроить как автономный параметр. Дополнительные сведения см. в статье «Облачная защита и отправка образцов в антивирусной программе Microsoft Defender». |
Microsoft Defender для конечных точек, План 1 или План 2 (как отдельный план или включённый в другой план, например Microsoft 365 E3 или E5) |
|
Защита от незаконного изменения. Защита от незаконного изменения помогает защититься от нежелательных изменений параметров безопасности вашей организации. Чтобы узнать больше, смотрите обзор защиты от вмешательства. |
Microsoft Defender для конечной точки, план 2 (автономный или в составе плана, например Microsoft 365 E5) |
|
Блокировка при первом обнаружении Функция «Блокировка с первого взгляда» обнаруживает новые вредоносные программы и блокирует их за считанные секунды. При обнаружении подозрительного или вредоносного файла функция блокировки с первого взгляда обращается к серверной части облачной защиты и применяет эвристические методы, машинное обучение и автоматизированный анализ файла, чтобы определить, представляет ли он угрозу. Дополнительные сведения см. в статье Что такое "блокировка с первого взгляда"? |
Microsoft Defender для конечных точек, План 1 или План 2 (как отдельный план или включённый в другой план, например Microsoft 365 E3 или E5) |
|
Экстренные обновления подписей. При обнаружении вредоносного содержимого развертываются экстренные обновления сигнатур и исправления. Вместо того чтобы ждать следующего регулярного обновления, вы можете получить эти исправления и обновления в течение нескольких минут. Дополнительные сведения об обновлениях см. в статье Антивирусная программа Microsoft Defender: аналитика безопасности и обновления продукта. |
Microsoft Defender для конечной точки, план 2 (автономный или в составе плана, например Microsoft 365 E5) |
|
Обнаружение и ответ конечной точки (EDR) в блочном режиме. EDR в режиме блокировки обеспечивает дополнительную защиту, если Microsoft Defender антивирусная программа не является основным антивирусным продуктом на устройстве. EDR в режиме блокировки устраняет артефакты, обнаруженные во время проверок, инициированных EDR, которые могли быть пропущены основным антивирусным решением, не относящимся к Microsoft. Если эта функция включена для устройств, где Microsoft Defender Antivirus используется в качестве основного антивирусного решения, EDR в режиме блокировки дает дополнительное преимущество: автоматически устраняет артефакты, обнаруженные в ходе проверок, запускаемых EDR. Дополнительные сведения см. в разделе EDR в блочном режиме. |
Microsoft Defender для конечной точки, план 2 (автономный или в составе плана, например Microsoft 365 E5) |
| Правила уменьшения поверхности атаки (ASR). Правила ASR блокируют рискованное поведение приложений. Для некоторых правил ASR требуется облачная защита. Дополнительные сведения см. в разделе Требования к правилам ASR. | Microsoft Defender для конечных точек, План 1 или План 2 (как отдельный план или включённый в другой план, например Microsoft 365 E3 или E5) |
|
Индикаторы компрометации (IoCs). В Defender для конечных точек можно настроить индикаторы компрометации (IoC) для определения правил обнаружения, предотвращения и исключения объектов. Например, индикаторы «Разрешить» могут определять исключения из антивирусных сканирований и действий по устранению. Индикаторы «Alert and block» могут препятствовать выполнению файлов или процессов. Дополнительные сведения см. в статье Создание индикаторов. |
Microsoft Defender для конечной точки, план 2 (автономный или в составе плана, например Microsoft 365 E5) |
Note
В Windows 10 и Windows 11 нет никакой разницы между основными и расширенными параметрами отчетов, описанными в этой статье. Различие между параметрами базовой и расширенной отчетности является устаревшим, и выбор любого параметра приводит к тому же уровню защиты облака. Нет никакой разницы в типе или объеме информации, к которой предоставляется доступ. Дополнительные сведения о том, что мы собираем, см. в Заявлении о конфиденциальности Майкрософт.
Указание уровня облачной защиты
Включение облачной защиты позволяет Microsoft Defender Antivirus использовать облачную защиту. Уровень облачной защиты контролирует, насколько агрессивно Microsoft Defender Antivirus блокирует и сканирует подозрительные файлы. Включите облачную защиту перед настройкой уровня облачной защиты.
Использование Microsoft Intune для включения облачной защиты
Microsoft Intune — это рекомендуемое средство для настройки и развертывания функций Microsoft Defender для конечной точки на устройствах. Однако Intune — это отдельный продукт, который не является частью Defender for Endpoint и включён не во все подписки. Чтобы использовать Intune, вам нужна подписка, в которую входит Intune, или вы можете приобрести Intune отдельно как отдельную подписку или дополнение. Если у вас нет Intune, можно использовать любой из других методов в этой статье. Дополнительные сведения см. в разделе Лицензирование Microsoft Intune.
Для настройки облачной защиты в Microsoft Intune используйте антивирусную политику безопасности конечной точки. Для подробных инструкций см. Создание политик безопасности конечных точек или Изменение существующих политик (ссылки открывают новые вкладки в документации Intune).
При создании политики используйте следующие конкретные настройки:
- Тип политики: На странице Безопасность конечных точек | Обзор в центре администрирования Microsoft Intune https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview в разделе Управление выберите Антивирус, а затем — Создать политику.
- Платформа: выберите Windows.
- Профиль: выберите Антивирусная программа Microsoft Defender.
При создании или изменении политики настройте следующие параметры на вкладке «Настройки конфигурации »:
- Разрешить облачную защиту: выберите "Разрешено". Включает Cloud Protection (по умолчанию).
-
Отправка согласия на выборку: выберите одно из следующих значений:
- Автоматическая отправка безопасных примеров. (по умолчанию)
- Автоматическая отправка всех примеров
-
Уровень облачного блока: Выберите одно из следующих значений:
- Не настроено: использует стандартный уровень блокировки.
- Высокий: агрессивно блокирует неизвестные файлы, одновременно оптимизируя производительность клиентов. Этот вариант увеличивает вероятность ложноположительных результатов.
- Плюс: агрессивно блокирует неизвестные файлы и применяет дополнительные меры защиты. Этот вариант может повлиять на производительность клиента.
- Zero tolerance: блокирует все неизвестные исполняемые файлы.
Для получения дополнительной информации о доступных настройках смотрите настройки политики Windows Antivirus для Microsoft Defender Antivirus.
Используйте портал Microsoft Defender, чтобы включить облачную защиту
Если ваша организация управляет политиками безопасности конечных устройств в портале Microsoft Defender, используйте антивирусную политику Microsoft Defender для настройки облачной защиты.
Для подробных инструкций см. Создать политику безопасности конечной точки или Редактировать политику безопасности конечной точки (ссылки открывают новые вкладки).
Когда вы создаёте политику на вкладке «Политики Windows» на странице «Политики безопасности Endpoint» в портале Defender на https://security.microsoft.com/policy-inventory?osPlatform=Windows, используйте следующие конкретные настройки:
- Выберите платформу. Выберите Windows.
- Выберите шаблон: выберите Microsoft Defender Antivirus.
При создании или изменении политики настройте следующие параметры на вкладке «Настройки конфигурации »:
- Разрешить облачную защиту: выберите "Разрешено". Включает Cloud Protection (по умолчанию).
-
Отправка согласия на выборку: выберите одно из следующих значений:
- Автоматическая отправка безопасных примеров. (по умолчанию)
- Автоматическая отправка всех примеров
-
Уровень облачного блока: Выберите одно из следующих значений:
- Не настроено: использует стандартный уровень блокировки.
- Высокий: агрессивно блокирует неизвестные файлы, одновременно оптимизируя производительность клиентов. Этот вариант увеличивает вероятность ложноположительных результатов.
- Плюс: агрессивно блокирует неизвестные файлы и применяет дополнительные меры защиты. Этот вариант может повлиять на производительность клиента.
- Zero tolerance: блокирует все неизвестные исполняемые файлы.
Используйте Microsoft Configuration Manager, чтобы включить облачную защиту.
Используйте антивирусную политику Configuration Manager для настройки облачной защиты. Инструкции по созданию и развертыванию антивредоносной политики см. Политики защиты от вредоносного ПО в Configuration Manager.
Чтобы включить облачную защиту, настройте следующие настройки в политике защиты от вредоносного ПО:
-
Расширенные параметры:
- Включите автоматическую отправку образца файла, чтобы помочь Microsoft определить, являются ли определённые обнаруженные элементы вредоносными: выберите «Да».
-
Сервис защиты облаков:
- Членство в Cloud Protection Service: выберите Advanced.
-
Уровень для блокировки подозрительных файлов: Выберите одно из следующих значений:
- Обычный: использует стандартный уровень блокировки антивируса Microsoft Defender.
- Высокий: агрессивно блокирует неизвестные файлы, одновременно оптимизируя производительность клиентов. Этот вариант увеличивает вероятность ложноположительных результатов.
- Высокий с дополнительной защитой: агрессивно блокирует неизвестные файлы и применяет дополнительные меры защиты. Эта опция может повлиять на производительность устройства.
- Блокировка неизвестных программ: блокирует все неизвестные программы.
Используйте групповую политику, чтобы включить облачную защиту
Note
Настройки MAPS настраивают облачную защиту.
Чтобы включить облачную защиту с помощью групповой политики:
Откройте консоль управления групповыми политиками (GPMC ) на вашем устройстве управления групповыми политиками.
В дереве консоли GPMC разверните узел «Объекты групповой политики» в лесу и домене, которые содержат объект групповой политики, который требуется изменить.
Щелкните объект групповой политики правой кнопкой мыши и выберите изменить.
В редакторе управления групповыми политиками перейдите в Конфигурация компьютера>Административные шаблоны>Компоненты Windows>Антивирусная программа Microsoft Defender>MAPS.
Note
Пути групповой политики до Windows 10 версии 2004 (май 2020 г.) могут использовать Windows антивирусной программы Defender вместо Microsoft Defender антивирусной программы. Оба названия указывают на одно и то же расположение политики.
В панели с деталями MAPS доступны следующие настройки:
Чтобы открыть и настроить облачную защиту, используйте любой из следующих методов:
- Дважды щелкните параметр.
- Щелкните правой кнопкой мыши параметр и выберите пункт "Изменить".
- Выберите параметр, а затем выберите Изменить действие>.
Tip
Вы также можете настроить групповую политику локально на отдельных устройствах с помощью Редактора локальной групповой политики (gpedit.msc). Перейдите к тому же пути: Конфигурация компьютера>Административные шаблоны>Компоненты Windows>Антивирусная программа Microsoft Defender>MAPS.
Включите и настройте Join Microsoft MAPS
В панели с деталями MAPS откройте настройку Join Microsoft MAPS.
В открывавшемся окне параметров настройте следующие параметры:
- Выберите "Включено".
-
Присоединяйтесь к Microsoft MAPS в разделе Options: Выберите одно из следующих значений:
- Базовый уровень MAPS: Базовый уровень участия отправляет Microsoft основную информацию о вредоносном ПО и потенциально нежелательном программном обеспечении, обнаруженных на вашем устройстве. Сведения о том, откуда поступило программное обеспечение (например, URL-адреса и частичные пути), действия, предпринятые для устранения угрозы, а также сведения о том, были ли выполнены эти действия.
- Advanced MAPS: Помимо базовой информации, расширенное членство отправляет подробную информацию о вредоносном ПО и потенциально нежелательном ПО, включая полный путь к программному обеспечению, а также подробную информацию о том, как оно повлияло на ваше устройство.
По завершении нажмите кнопку ОК.
Включить и настроить отправку образцов файлов при необходимости дополнительного анализа
В области сведений MAPS откройте параметр Отправлять образцы файлов, если требуется дополнительный анализ.
В открывавшемся окне параметров настройте следующие параметры:
- Выберите "Включено".
-
Отправляйте образцы файлов при дополнительном анализе в разделе «Опции »: Выберите одно из следующих значений:
- Отправляйте безопасные образцы: большинство образцов отправляются автоматически. Файлы, которые, вероятно, содержат личную информацию, требуют дополнительного подтверждения.
- Отправьте все образцы
По завершении нажмите кнопку ОК.
Note
- Always Prompt снижает уровень защиты устройства.
- Never send снижает уровень защиты устройства и отключает блокировку с первого взгляда.
Укажите уровень защиты облака с помощью групповой политики
В редакторе управления групповыми политиками перейдите в Конфигурация компьютера> > Административные шаблоны> > Компоненты Windows> > Microsoft Defender Antivirus> > MpEngine.
В панели с деталями MpEngine откройте параметр «Выбрать уровень защиты от облака ». Чтобы открыть параметр, используйте любой из следующих методов:
- Дважды щелкните параметр.
- Щелкните правой кнопкой мыши параметр и выберите пункт "Изменить".
- Выберите параметр, а затем выберите Изменить действие>.
В открывавшемся окне параметров настройте следующие параметры:
- Выберите "Включено".
- В разделе « Выбрать уровень блокировки облака» выберите один из следующих уровней защиты:
Уровень блокировки по умолчанию: обеспечивает сильное обнаружение без увеличения риска обнаружения легитимных файлов.
Осторожно
Если вы используете Результирующий набор политик с групповой политикой (RSOP), выбор параметра Уровень блокировки по умолчанию может привести к вводящим в заблуждение результатам, поскольку RSOP считывает параметр со значением
0как отключённый. Вместо этого убедитесь, что ключ реестра присутствует вComputer\HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\MpEngine, или используйте GPresult.Умеренный уровень блокировки: обеспечивает умеренную защиту только при высокоточном обнаружении.
Высокий уровень блокировки: агрессивно блокирует неизвестные файлы, одновременно оптимизируя работу клиента. Этот вариант увеличивает вероятность ложноположительных результатов.
Высокий + уровень блокировки: применяет больше мер защиты. Этот параметр может повлиять на производительность клиента и увеличить вероятность ложных срабатываний.
Уровень блокировки с нулевой терпимостью: блокирует все неизвестные исполняемые файлы.
По завершении нажмите кнопку ОК.
Tip
Используете ли вы объекты групповой политики в локальной среде? Узнайте, как они преобразуются в облако. Анализируйте объекты групповой политики локальной среды с помощью функции «Аналитика групповой политики» в Microsoft Intune.
Используйте PowerShell для включения облачной защиты
Запустите команды в усиленной сессии PowerShell (окно PowerShell, которое открывается, выбрав Run as administrator).
Включите облачную защиту с помощью PowerShell
Следующая команда включает защиту от облака:
Set-MpPreference -MAPSReporting Advanced
Настройте автоматическую отправку образца с помощью PowerShell
Следующая команда настраивает автоматическую безопасную отправку образца:
Set-MpPreference -SubmitSamplesConsent SendSafeSamples
Чтобы автоматически отправлять все образцы, а не только безопасные, используйте значение SendAllSamples для параметра SubmitSamplesConsent.
Укажите уровень облачной защиты с помощью PowerShell
Следующая команда устанавливает уровень облачной защиты на High:
Set-MpPreference -CloudBlockLevel High
CloudBlockLevel поддерживает следующие значения:
DefaultHighHighPlusZeroTolerance
Проверка конфигурации
Следующая команда отображает текущие настройки защиты облака, отправки образцов и уровней облачных блоков:
Get-MpPreference | Select-Object MAPSReporting, SubmitSamplesConsent, CloudBlockLevel
Чтобы проверить, что облачная защита включена, убедитесь, что для MAPSReporting задано значение 2 (Расширенный). Если вы настроили автоматическую отправку образцов, SubmitSamplesConsent — это 1 (Автоматическая отправка безопасных образцов) или 3 (Отправка всех образцов автоматически).
CloudBlockLevel показывает настроенный уровень облачной защиты.
Отключите облачную защиту с помощью PowerShell
Следующая команда отключает защиту от облака:
Set-MpPreference -MAPSReporting Disabled
Для подробной информации о синтаксисе и параметрах см. Set-MpPreference и Get-MpPreference.
Используйте приложение Безопасность Windows, чтобы включить облачную защиту
На неуправляемом устройстве можно включить облачную защиту в приложении Безопасность Windows.
Note
Если Group Policy управляет этими настройками, в приложении Безопасность Windows они выглядят приглушёнными и не могут быть локально изменены.
Изменения в групповой политике должны дойти до устройства до того, как настройки будут обновлены в приложении Безопасность Windows.
В приложении Безопасность Windows на устройстве перейдите в раздел «Защита от вирусов и угроз».
В области "Вирус и защита от угроз " в разделе "Параметры защиты от вирусов" выберите "Управление параметрами".
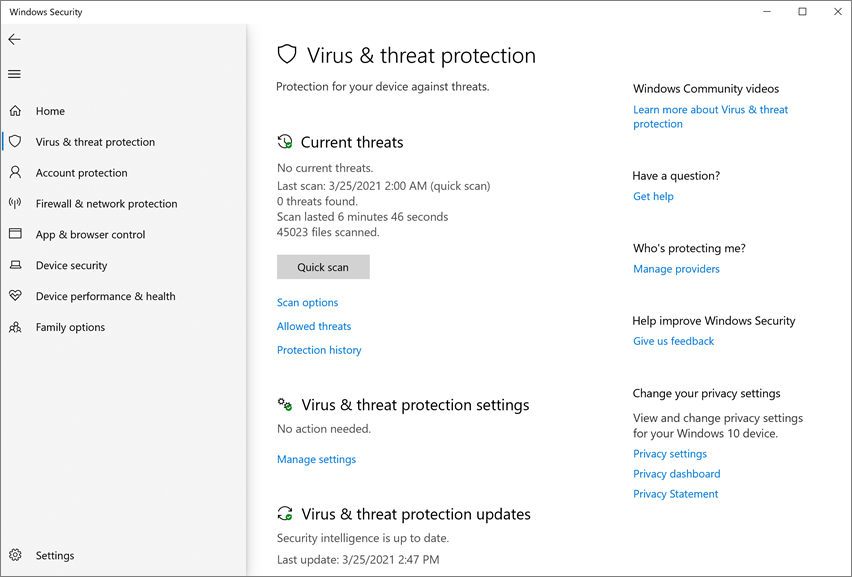
Включите облачную защиту и автоматическую отправку образцов.

Приложение Безопасность Windows не предоставляет настройки уровня облачной защиты.
Включение облачной защиты с помощью инструментария управления Windows (WMI)
Используйте метод Setкласса MSFT_MpPreference для настройки свойств облачной защиты (MAPS-отчетности), поведения при подаче образцов и уровня облачного блокирования:
MAPSReporting
SubmitSamplesConsent
CloudBlockLevel
Для получения дополнительной информации о API смотрите Windows Defender API WMIv2.
Связанные материалы
- Облачная защита и антивирусная программа в Microsoft Defender
- Configuration Manager: Microsoft Defender для конечной точки
- Использование командлетов PowerShell для управления антивирусной программой в Microsoft Defender
Tip
Для информации о Microsoft Defender Antivirus для других платформ см.:
- Установка параметров Microsoft Defender для конечной точки в macOS
- Microsoft Defender для конечной точки на Mac
- Параметры антивирусной политики macOS для антивирусной программы Microsoft Defender для Intune
- Установите параметры Microsoft Defender для конечной точки в Linux.
- Microsoft Defender для конечной точки для Linux
- Настройка функций Defender for Endpoint на Android
- Настройка функций Microsoft Defender для конечной точки на iOS