Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Управление устройствами в Microsoft Defender для конечной точки помогает командам безопасности управлять доступом к съёмным хранилищам, принтерам и другим периферийным устройствам на устройствах Windows. В этой статье описывается, как включить и настроить управление устройством.
Настройка управления устройствами в Microsoft Intune
Microsoft Intune — это рекомендуемое средство для настройки и развертывания функций Microsoft Defender для конечной точки на устройствах. Однако Intune — это отдельный продукт, который не является частью Defender for Endpoint и включён не во все подписки. Чтобы использовать Intune, вам нужна подписка, в которую входит Intune, или вы можете приобрести Intune отдельно как отдельную подписку или дополнение. Если у вас нет Intune, можно использовать любой из других методов в этой статье. Дополнительные сведения см. в разделе Лицензирование Microsoft Intune.
Просмотр управляющих групп устройств в Intune
В Intune группы управления устройствами отображаются как многократно используемые параметры.
- На странице Безопасность конечных точек | Обзор в центре администрирования Microsoft Intune по адресу https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, перейдите в Управление>Снижение поверхности атаки.
- На странице безопасности конечных точек | Уменьшение поверхности атаки выберите вкладку «Настройки многократного использования ».
Настройка управления устройством в Intune с использованием политики безопасности конечных точек
Чтобы настроить управление устройствами в Microsoft Intune, используйте политику безопасности конечных точек Сокращение поверхности атаки. Для подробных инструкций см. Создание политик безопасности конечных точек или Изменение существующих политик (ссылки открывают новые вкладки в документации Intune).
При создании политики используйте следующие конкретные настройки:
-
Тип политики: перейдите в раздел «Управление>уменьшением поверхности атаки » на безопасности конечной точки | Страница обзора по https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overviewадресу , затем выберите
 «Создать политику».
- Платформа: выберите Windows. В настоящее время профиль Device Control не поддерживается для устройств Windows Server, которыми управляют через функцию управления параметрами безопасности Defender for Endpoint, хотя в поле This policy applies to отображается Windows Server.
- Профиль. Выберите Элемент управления устройствами.
Когда вы создаёте или изменяете политику, используйте эти конкретные настройки на вкладке «Настройки конфигурации »:
Раздел Defender: см. настройки «Разрешить полное сканирование съёмного диска».
Раздел Управление устройством: настройте настраиваемые политики с повторно используемыми параметрами. Каждая строка в этом разделе представляет собой политику управления устройством. Название политики отображается в уведомлениях пользователей, расширенном поиске угроз и отчетах.
Выберите
«Добавить », чтобы добавить политику. Настройте следующие параметры:- Имя. Введите уникальное имя.
- Включённый идентификатор: Выберите многократные настройки, к которым применяется политика.
- Исключённый ID: Выберите повторно используемые параметры, которые исключены политикой.
- Тип, опции и маска доступа: настройте действие, уведомления пользователя и поведение событий, а также разрешённые разрешения.
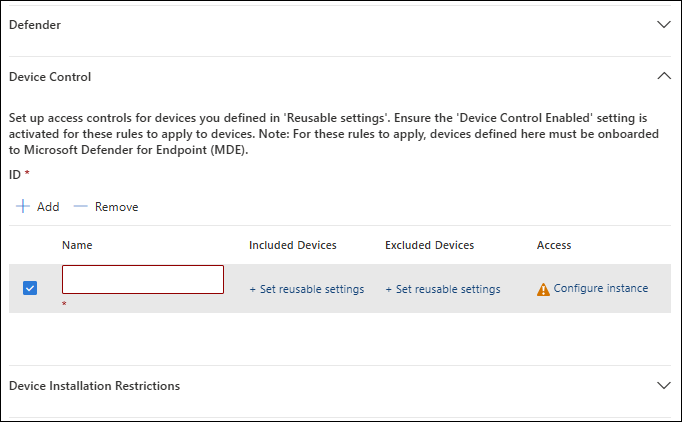
Для получения информации о добавлении многоразовых групп настроек в политику см. раздел « Добавить повторно используемые группы в профиль управления устройством». Для получения информации о правилах управления устройствами см. обзор управления устройством: Правила.
Добавьте политику «Разрешить или отклонить » при добавлении политики аудита, чтобы избежать неожиданных результатов.
Important
Если настроены только политики аудита, разрешения наследуются от параметра принудительного применения по умолчанию.
Intune не сохраняет порядок политик, показанный в пользовательском интерфейсе для применения политик. Используйте непересекающиеся политики разрешения и отказа , явно добавляя устройства, которые должны быть исключены. Нельзя изменить стандартную настройку принудительного применения в графическом интерфейсе Intune. Если вы измените применение по умолчанию на
Denyдругим способом и создадите политикуAllowдля определённых устройств, все остальные устройства будут заблокированы.Ограничения установки устройств: см. раздел Параметры установки устройства .
Доступ к съемным хранилищам. См. раздел Параметры доступа к съемным хранилищам .
Защита данных: см. Разрешить прямой доступ к памяти.
Dma Guard: См. параметры политики перечисления устройств.
Хранилище: См. параметры Запрет записи на съемные диски.
Подключение: см. Разрешить USB-подключение и разрешить настройки Bluetooth .
Bluetooth: Настройте настройки, связанные с Bluetooth-соединениями и сервисами. См. раздел Политика CSP — Bluetooth.
Система: см. параметры Разрешить карту памяти.
Tip
Вам не нужно настраивать все доступные параметры одновременно. Рассмотрите возможность начать с настроек управления устройством .
Настройте управление устройствами в Intune с помощью настраиваемых профилей с использованием OMA-URI и CSP
Хотя рекомендуется использовать политики безопасности конечных точек, вы также можете настроить управление устройствами в Intune, используя пользовательские профили, содержащие настройки Open Mobile Alliance Uniform Resource Identifier (OMA-URI) от провайдера Defender конфигурационных сервисов (CSP).
Инструкции по созданию и назначению пользовательского профиля см. раздел «Использовать пользовательские настройки устройства в Microsoft Intune». Сведения о полях OMA-URI в пользовательских профилях Windows см. в статье Добавление настраиваемых параметров для устройств Windows в Microsoft Intune.
Important
Использование настроек Intune OMA-URI для настройки управления устройством требует, чтобы Intune управлял рабочей нагрузкой конфигурации устройств, если устройство управляется совместно с Configuration Manager. Дополнительные сведения см. в статье Переключение рабочих нагрузок Configuration Manager на Intune.
При создании политики используйте следующие конкретные настройки:
- Платформа: выберите Windows 10 и более поздних версий.
- Тип профиля: выберите шаблоны, затем выберите пользовательский.
При создании или изменении политики добавьте строку для каждой настройки на вкладке «Настройки конфигурации ». Используйте следующие значения OMA-URI для настроек управления устройством:
-
Стандартное применение контроля устройства: Определяет, какие решения принимаются во время проверок доступа к устройству, если ни одно из правил политики не совпадает.
-
OMA-URI:
./Vendor/MSFT/Defender/Configuration/DefaultEnforcement - Тип данных: Целое число
-
Значения:
DefaultEnforcementAllow=1DefaultEnforcementDeny=2
-
OMA-URI:
-
Типы устройств: Указывает типы устройств, идентифицируемые по их основным идентификаторам, на которых включена защита управления устройствами. Разделяйте несколько ID семейства продуктов с помощью трубы, без пробелов.
-
OMA-URI:
./Vendor/MSFT/Defender/Configuration/SecuredDevicesConfiguration - Тип данных: строка.
-
Значения:
RemovableMediaDevicesCdRomDevicesWpdDevicesPrinterDevices
-
OMA-URI:
-
Включить управление устройством: Включает или отключает управление устройством на устройстве.
-
OMA-URI:
./Vendor/MSFT/Defender/Configuration/DeviceControlEnabled - Тип данных: Целое число
-
Значения:
- Отключить =
0 - Включить =
1
- Отключить =
-
OMA-URI:
Создавайте политики с помощью OMA-URI
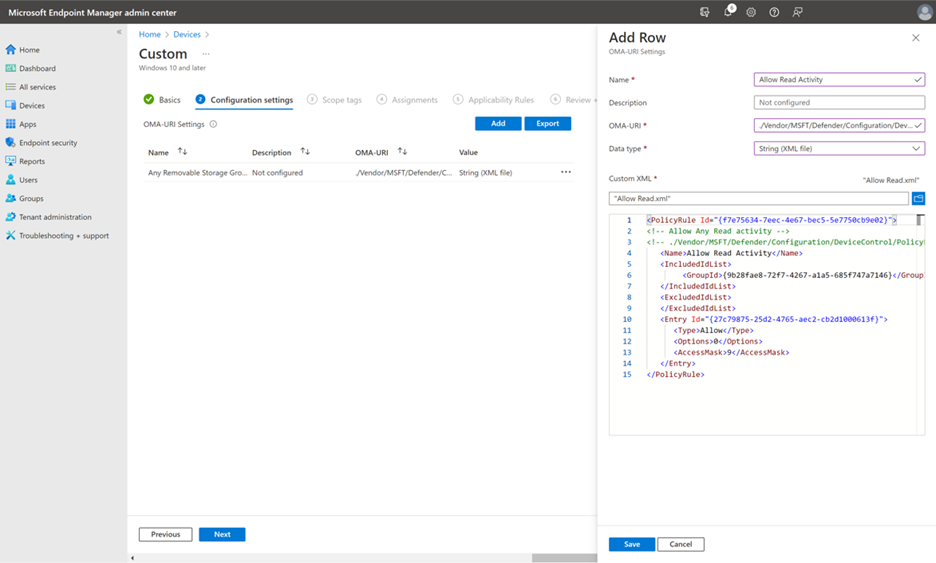
При создании политик с OMA-URI в Intune создайте один XML-файл для каждой политики. В качестве лучшей практики используйте профиль Device Control для создания пользовательских политик.
В области Добавление строки укажите следующие параметры:
- В поле Имя введите
Allow Read Activity. - В поле OMA-URI введите
./Vendor/MSFT/Defender/Configuration/DeviceControl/PolicyRules/%7b[PolicyRule Id]%7d/RuleData. Используйте командуNew-GuidPowerShell для генерации GUID, который заменяет[PolicyRule Id]. Используйте тот же GUID для значенияPolicyRule Idв XML-файле политики. - В поле Тип данных выберите Строка (XML-файл) и используйте Пользовательский XML-код.
Параметры можно использовать для задания условий для определенных записей. Например, см. XML-файл политики "Разрешить чтение" для съёмных носителей.
Note
Комментарии, использующие нотацию <!-- COMMENT --> xml-комментариев, можно использовать в XML-файлах правил и групп, но они должны находиться внутри первого XML-тега, а не в первой строке XML-файла.
Создайте группы с OMA-URI

При создании групп с OMA-URI в Intune создайте по одному XML-файлу для каждой группы. Рекомендуется использовать повторно используемые параметры для определения групп.
В области Добавление строки укажите следующие параметры:
- В поле Имя введите
Any Removable Storage Group. - В поле OMA-URI введите
./Vendor/MSFT/Defender/Configuration/DeviceControl/PolicyGroups/%7b[GroupId]%7d/GroupData. Используйте командуNew-GuidPowerShell для генерации GUID, который заменяет[GroupId]. Используйте тот же GUID для значения группыIdв групповом XML-файле. - В поле Тип данных выберите Строка (XML-файл) и используйте Пользовательский XML-код.
Note
Комментарии, использующие нотацию <!-- COMMENT --> xml-комментариев, можно использовать в XML-файлах правил и групп, но они должны находиться внутри первого XML-тега, а не в первой строке XML-файла.
Настройте управление устройствами в портале Microsoft Defender
Если ваша организация управляет политиками безопасности конечных устройств в портале Microsoft Defender, вы можете настроить управление устройствами с помощью тех же политик безопасности конечных точек, что и Intune.
Important
Политики управления устройством, созданные в портале Defender, применяются только к устройствам, зарегистрированным в Intune. Они не применяются к устройствам, управляемым через управление настройками безопасности Defender for Endpoint, которые не зарегистрированы в Intune.
Для подробных инструкций см. Создать политику безопасности конечной точки или Редактировать политику безопасности конечной точки (ссылки открывают новые вкладки).
Когда вы создаёте политику на вкладке «Политики Windows» на странице «Политики безопасности Endpoint» в портале Defender на https://security.microsoft.com/policy-inventory?osPlatform=Windows, используйте следующие конкретные настройки:
- Выберите платформу. Выберите Windows.
- Выберите шаблон: Выберите управление устройством.
При создании или изменении политики используйте те же настройки, что описаны в разделе «Наладить управление устройством» в Intune, используя политики безопасности конечных точек на вкладке «Настройки конфигурации ».
Настройка управления устройствами в групповой политике
Предупреждение
Если вы управляете устройством через Intune или другой сервис управления мобильными устройствами, удалите конфликтующие настройки групповой политики. Настройка ControlPolicyConflict не применима к CSP Defender.
Чтобы настроить настройки управления устройством в групповой политике, следуйте следующим шагам:
В централизованной групповой политике откройте консоль управления групповыми политиками (GPMC) на компьютере управления групповыми политиками.
В дереве консоли GPMC разверните узел Объекты групповой политики в лесе и домене, которые содержат объект групповой политики (GPO), который вы хотите изменить.
Щелкните объект групповой политики правой кнопкой мыши и выберите изменить.
В редакторе управления групповыми политиками перейдите в Конфигурация компьютера>Административные шаблоны>Компоненты Windows>Антивирусная программа Microsoft Defender.
Настройки управления устройствами доступны в следующих местах:
- Функции:
- Управление устройством:
Чтобы открыть и настроить параметр, используйте любой из следующих методов:
- Дважды щелкните параметр.
- Щелкните правой кнопкой мыши параметр и выберите пункт "Изменить".
- Выберите параметр, а затем выберите Изменить действие>.
Tip
Вы также можете настроить групповую политику локально на отдельных устройствах с помощью Редактора локальной групповой политики (gpedit.msc). Перейдите по тому же базовому пути: Конфигурация>компьютера Административные шаблоны>Windows componentsMicrosoft>Defender Antivirus, а затем выберите Функции или Управление устройством — в зависимости от настройки.
Note
Если вы не видите настройки групповой политики управления устройством, добавьте Административные шаблоны групповой политики (ADMX). Вы можете скачать WindowsDefender.adml и WindowsDefender.admx с примеров управления устройствами Microsoft Defender для конечной точки на GitHub.
Включить управление устройствами в групповой политике
Чтобы включить управление доступом к съемному накопителю, выполните следующие действия:
В дереве политик антивируса Microsoft Defender выберите раздел «Функции».
В разделе « Детали» откройте настройку «Управление устройством ».
В окне Управление устройствами выберите Включено.

Настройте принудительное применение по умолчанию в групповой политике
Вы можете установить уровень доступа по умолчанию: Deny или Allow для всех функций управления устройством, включая RemovableMediaDevices, CdRomDevices, WpdDevices и PrinterDevices.

Например, у вас может быть политика Deny или Allow для RemovableMediaDevices, но не для CdRomDevices или WpdDevices. Если для принудительного применения по умолчанию задано значение Deny, доступ на чтение, запись и выполнение для CdRomDevices и WpdDevices блокируется. Если хотите управлять только хранением, создайте Allow политику для принтеров. В противном случае принудительное применение по умолчанию также запрещает доступ к принтерам.
Чтобы установить режим применения по умолчанию в значение «Запретить», выполните следующие действия:
В дереве политик антивируса Microsoft Defender выберите Device Control.
На панели сведений Device Control откройте параметр Выбрать политику принудительного применения по умолчанию для Device Control.
В окне Выбор политики принудительного применения по умолчанию для управления устройствами настройте следующие параметры:
- Выберите "Включено".
- В разделе «Параметры» выберите «По умолчанию отказаться».
Настройка типов устройств в групповой политике
Чтобы настроить типы устройств, к которым применяется политика управления устройством, следуйте следующим шагам:
В дереве политик антивируса Microsoft Defender выберите Device Control.
В панели с деталями управления устройством откройте опцию «Включить управление устройством» для настройки определённых типов устройств .
В окне «Включить управление устройствами для определённых типов устройств » настройте следующие параметры:
- Выберите "Включено".
- В разделе «Опции», в поле «Включить управление устройствами для определённых типов устройств », укажите идентификаторы семейства продуктов, разделённые трубой (
|). Введите значение в виде одной строки без пробелов. В противном случае движок управления устройством может неправильно разобрать это значение. Идентификаторы семейства продуктов включаютRemovableMediaDevices,CdRomDevices,WpdDevicesиPrinterDevices.

Определите группы управления устройствами в групповой политике
Создайте и развернуте по одному XML-файлу для каждой съёмной группы хранения:
Используйте свойства группы съёмных носителей, чтобы создать XML-файл. Убедитесь, что корневой узел —
PolicyGroups. Рассмотрим пример.<PolicyGroups> <Group Id="{d8819053-24f4-444a-a0fb-9ce5a9e97862}" Type="Device"> </Group> </PolicyGroups>Сохраните XML-файл в сетевой папке.
В дереве политик антивируса Microsoft Defender выберите Device Control.
На панели сведений Управление устройствами откройте параметр Определить группы политик управления устройствами.
В окне «Определить группы политики управления устройством » настройте следующие параметры:
- Выберите "Включено".
- В разделе «Опции», в поле «Определить группы политик здесь », укажите путь к файлу общего использования сети, содержащий данные XML-групп.
Для примера, определяющего любое съёмное хранилище, CD-ROM, портативные устройства Windows и одобренные USB-группы, см. XML-файл группы съёмных хранилищ.
Note
Вы можете использовать XML-комментарии в формате <!--COMMENT--> в XML-файлах правил и групп. Размещайте комментарии внутри первой XML-теги, а не в первой строке XML-файла.
Определите политики управления устройствами в групповой политике
Создайте и развернуте по одному XML-файлу для каждого правила политики доступа к съёмному хранилищу:
Используйте свойства из правила политики доступа к съёмному хранилищу для создания XML-файла. Убедитесь, что корневым узлом является
PolicyRules. Рассмотрим пример.<PolicyRules> <PolicyRule Id="{d8819053-24f4-444a-a0fb-9ce5a9e97862}"> ... </PolicyRule> </PolicyRules>Сохраните XML-файл в сетевой share.
В дереве политик антивируса Microsoft Defender выберите Device Control.
В области сведений Device Control откройте параметр Определить правила политики управления устройствами.
В окне «Определить правила управления устройством » настройте следующие параметры:
- Выберите "Включено".
- В разделе «Опции», в поле «Определить правила политики» здесь , укажите путь к файлу совместного использования сети, содержащий данные XML-правил.
Проверка XML-файлов управления устройством с помощью MpCmdRun
Утилита командной строки MpCmdRun может проверять XML-файлы, используемые для развертывания групповой политики. Валидация обнаруживает синтаксические ошибки, с которыми может столкнуться движок управления устройством при разборе настроек.
Для проверки XML-файлов следуйте следующим шагам:
В командной строке с повышенными привилегиями (окно командной строки, открытое путем выбора запуска от имени администратора) выполните следующие команды. Замените указанные в примере пути к XML-файлам путями к XML-файлам правил и групп.
Tip
Первая команда изменяет каталог на последнюю версию платформы< защиты от вредоносных >программ в
%ProgramData%\Microsoft\Windows Defender\Platform\<antimalware platform version>. Если этот путь не существует, он отправляется в%ProgramFiles%\Windows Defender.(set "_done=" & if exist "%ProgramData%\Microsoft\Windows Defender\Platform\" (for /f "delims=" %d in ('dir "%ProgramData%\Microsoft\Windows Defender\Platform" /ad /b /o:-n 2^>nul') do if not defined _done (cd /d "%ProgramData%\Microsoft\Windows Defender\Platform\%d" & set _done=1)) else (cd /d "%ProgramFiles%\Windows Defender")) >nul 2>&1 MpCmdRun.exe -DeviceControl -TestPolicyXml "C:\Policies\PolicyRules.xml" -Rules MpCmdRun.exe -DeviceControl -TestPolicyXml "C:\Policies\Groups.xml" -Groups
Если ошибок нет, отображаются следующие выходные данные:
DC policy rules parsing succeeded
Verifying absolute rules data against the original data
Rules verified with success
DC policy groups parsing succeeded
Verifying absolute groups data against the original data
Groups verified with success
Has Group Dependency Loop: no
Note
Чтобы собрать доказательства копирования или печати файлов, используйте Endpoint DLP.
Вы можете использовать XML-комментарии в формате <!-- COMMENT --> в XML-файлах правил и групп. Размещайте комментарии внутри первой XML-теги, а не в первой строке XML-файла.