Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этом сценарии показано, как улучшить существующую политику защиты от потери данных Microsoft Purview, включив оповещение в режиме реального времени о совпадениях политик с использованием данных личных данных США. Оповещения настраиваются для уведомления администраторов при каждом совпадении, что улучшает видимость и готовность реагирования, пока политика продолжает выполняться без ограничения активности пользователей.
Этот сценарий предназначен для неограниченного администратора, изменяющего политику с полной областью каталога.
Необходимые условия
В этой статье применяется процесс разработки политики из раздела Разработка политики защиты от потери данных, чтобы показано, как изменить существующую политику Защита от потери данных Microsoft Purview (DLP). Изучите эти сценарии в тестовой среде, чтобы ознакомиться с пользовательским интерфейсом создания политики.
Важно!
В этой статье представлен гипотетический сценарий с гипотетическими значениями. Это только в иллюстративных целях. Замените собственные типы конфиденциальной информации, метки конфиденциальности, группы рассылки и пользователей.
Развертывание политики также важно. В этой статье показано, как использовать варианты развертывания, чтобы политика достигла вашего намерения, избегая дорогостоящих сбоев в работе.
В этом сценарии используется метка конфиденциальности , поэтому требуется создать и опубликовать метки конфиденциальности. Дополнительные сведения см. в статьях
- Сведения о метках конфиденциальности
- Начало работы с метками конфиденциальности
- Создание и настройка меток конфиденциальности и соответствующих политик
В этой процедуре используется гипотетическая группа распределения Human Resources и группа рассылки для группы безопасности на Contoso.com.
В этой процедуре используются оповещения, см. статью Начало работы с оповещениями защиты от потери данных.
Оператор намерения политики и сопоставление
Компания Contoso уже развернула политику для мониторинга активности личных сведений (PII) США на конечных точках устройств в режиме аудита. После просмотра первоначальных результатов мы хотим улучшить нашу видимость, убедившись, что администраторы заблаговременно уведомляются о совпадениях политик.
Для этого мы изменим существующую политику для создания оповещений при обнаружении действий, связанных с личных данных с небольшим объемом. Эти оповещения будут отправляться администраторам в режиме реального времени, чтобы они могли быстро просматривать потенциальные риски и реагировать на них. Политика будет продолжать действовать без ограничения активности пользователей, сохраняя подход к аудиту, одновременно повышая осведомленность об инцидентах и готовность к реагированию.
| Statement | Ответы на вопрос о конфигурации и сопоставление конфигурации |
|---|---|
| "Мы хотим улучшить нашу существующую политику мониторинга, не изменяя ее область..." | — Административный область: полный каталог (без изменений) — Где отслеживать: устройства (без изменений) — существующая политика повторно используется и редактируется. |
| "Мы хотим создавать оповещения при совпадении условий политики личных сведений в США..." | — Изменено правило: малый объем содержимого, обнаруженные сценарии, u.s. PII Data Enhanced — Условие: существующая логика обнаружения личных данных из шаблона сохранена. |
| "Мы хотим, чтобы администраторы автоматически уведомлялись о совпадениях..." | — Отчеты об инцидентах: включите параметр "Отправка оповещения администраторам при совпадении правил". — Получатели: администратор по умолчанию и дополнительные настроенные получатели |
| "Нам нужна немедленная видимость каждого соответствующего события..." | — Частота оповещений: отправка оповещений каждый раз, когда действие соответствует правилу. |
| "Мы хотим улучшить готовность к реагированию, не нарушая работу пользователей..." | — Действия защиты: нет блокирующих или ограничивающих изменений — Политика продолжается в поведении аудита и моделирования. |
| "Мы хотим проверить поведение оповещений наряду с отслеживанием действий..." | — Мониторинг: обозреватель действий, используемый для корреляции событий и оповещений. — Тестирование: активация политики с использованием тестового файла с соответствующим содержимым личных сведений |
Действия по созданию политики
Чтобы изменить существующую политику и включить оповещение, выполните следующие действия.
Войдите на портал >Microsoft PurviewПолитики защиты от> потери данных.
Выберите политику u.s. Personally Identifiable Information (PII) Data Enhanced policy you created in Create an endpoint DLP policy to audit activity on devices. Эта политика уже должна существовать в вашей среде, прежде чем продолжить.
Выберите Изменить политику.
Перейдите на страницу Настройка расширенных правил защиты от потери данных и измените небольшой объем содержимого, обнаруженных сценариями, расширенными данными личных данных США.
Прокрутите вниз до раздела Отчеты об инцидентах и выберите пункт Отправить предупреждение администраторам при совпадении правила в значение Вкл. Email оповещения автоматически отправляются администратору и всем другим пользователям, добавленным в список получателей.
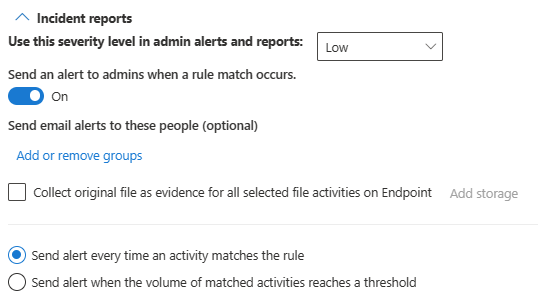
В этом случае выберите Отправлять оповещения каждый раз, когда действие будет соответствовать правилу.
Выберите Сохранить.
Оставьте все остальные параметры политики и правил без изменений. Нажмите кнопку Далее на оставшихся страницах мастера, а затем нажмите кнопку Отправить , чтобы сохранить изменения политики.
Попробуйте поделиться тестовым элементом, содержащим содержимое, которое активирует расширенное условие личных сведений (PII) США. Совместное использование тестового элемента должно активировать соответствие политике и создать оповещение.
Проверьте обозреватель действий для события.