Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этом сценарии показано, как перенести существующую политику защиты от потери данных Microsoft Purview от мониторинга на принудительное применение путем блокировки общего доступа к конфиденциальным данным личных данных в США. Политика обновлена, чтобы использовать блок с переопределением, предотвращая действия с высоким риском, но по-прежнему позволяя пользователям продолжать работу, когда это оправдано.
Такой подход повышает защиту данных, уменьшая риск кражи данных, сохраняя непрерывность бизнес-процессов за счет контролируемых переопределений пользователей и постоянного отслеживания действий пользователей с помощью обозревателя действий.
Этот сценарий предназначен для неограниченного администратора, изменяющего политику полного каталога.
Необходимые условия
В этой статье описывается процесс, который вы узнали в статье Разработка политики защиты от потери данных, чтобы показано, как создать политику Защита от потери данных Microsoft Purview (DLP). Изучите эти сценарии в тестовой среде, чтобы ознакомиться с пользовательским интерфейсом создания политики.
Важно!
В этой статье представлен гипотетический сценарий с гипотетическими значениями. Это только в иллюстративных целях. Замените собственные типы конфиденциальной информации, метки конфиденциальности, группы рассылки и пользователей.
Развертывание политики также важно. В этой статье показано, как использовать варианты развертывания, чтобы политика достигла вашего намерения, избегая дорогостоящих сбоев в работе.
В этом сценарии используется метка конфиденциальности , поэтому требуется создать и опубликовать метки конфиденциальности. Дополнительные сведения см. в статьях
- Сведения о метках конфиденциальности
- Начало работы с метками конфиденциальности
- Создание и настройка меток конфиденциальности и соответствующих политик
В этой процедуре используется гипотетическая группа распределения Human Resources и группа рассылки для группы безопасности на Contoso.com.
Эта процедура создает оповещения о защите от потери данных при активации правил политики. Сведения о настройке и проверке этих оповещений см. в статье Начало работы с оповещениями защиты от потери данных.
Оператор намерения политики и сопоставление
Компания Contoso уже развернула и настроила политику, которая обнаруживает личные данные (PII) США на устройствах конечных точек, а также обеспечивает видимость и оповещение. После проверки поведения политики мы хотим перейти к принудительному применению, запретив пользователям делиться конфиденциальной информацией за пределами организации.
Для этого мы изменим существующую политику, чтобы при обнаружении личных сведений в действиях пользователей, связанных с доменами служб или браузерами, действие было заблокировано. Однако для обеспечения гибкости бизнеса пользователям будет разрешено переопределять блок с обоснованием.
Это обеспечивает надежную защиту данных, но при этом позволяет пользователям при необходимости работать в допустимых бизнес-сценариях.
| Statement | Ответы на вопрос о конфигурации и сопоставление конфигурации |
|---|---|
| "Мы хотим перейти от мониторинга к обеспечению защиты личных данных в США на устройствах конечных точек..." | — Административный область: полный каталог (без изменений) — Где отслеживать: устройства (без изменений) — существующая политика повторно используется и обновляется для принудительного применения. |
| "Мы хотим запретить пользователям предоставлять общий доступ к конфиденциальным данным за пределами организации..." | — Действия: аудит или ограничение действий на устройствах Windows — Типы действий: действия домена службы и браузера |
| "Мы хотим заблокировать действия с высоким риском, связанные с конфиденциальными данными..." | — Конфигурация действия: блокировать с включенным переопределением для действий домена службы и браузера. |
| "Мы хотим, чтобы пользователи могли действовать в законных случаях с ответственностью..." | — Поведение переопределения: разрешить переопределение с зафиксированным обоснованием пользователя. — Взаимодействие с пользователем: запрос отображается в конечной точке при блокировке действия. |
| "Мы хотим согласованного применения на разных уровнях конфиденциальности..." | — Охват правил. Применяйте один и тот же блок с параметрами переопределения к правилам обнаружения большого и небольшого объема. |
| "Мы хотим обеспечить видимость событий принудительного применения и поведения пользователей..." | — Мониторинг: журналы обозревателя действий блокируются и переопределяются события. — Оповещения и события: записываются для исследования и аудита. |
| "Мы хотим проверить поведение принудительного применения с помощью тестирования..." | — Тестирование: активируйте политику с помощью тестового файла, содержащего данные PII, и попытка внешнего общего доступа — Ожидаемый результат: пользователь получает запрос на блокировку с параметром переопределения. |
Действия по созданию политики
Выполните следующие действия, чтобы изменить существующую политику и включить блок с поведением переопределения.
Войдите на портал >Microsoft PurviewПолитики защиты от> потери данных.
Выберите существующую политику данных личных сведений (PII) США , созданную ранее для мониторинга на конечных точках.
Выберите Изменить политику.
Перейдите на страницу Настройка расширенных правил защиты от потери данных и измените небольшой объем содержимого, обнаруженных сценариями, расширенными данными личных данных США.
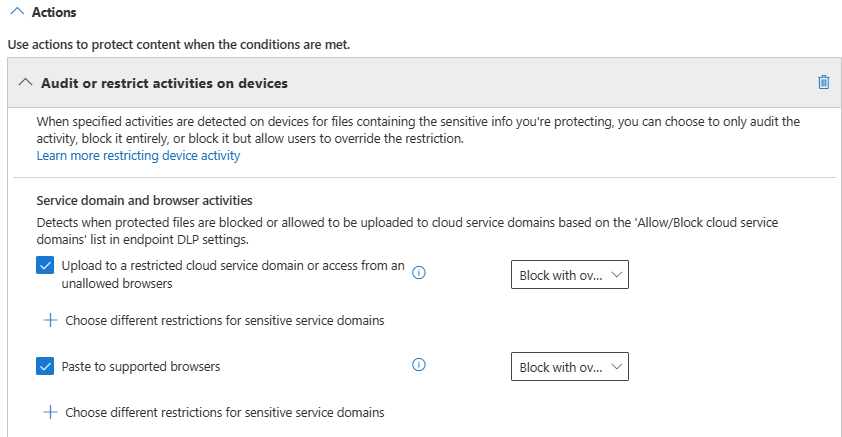
Прокрутите вниз до раздела Действия>Аудит или ограничение действий на устройстве Windows и задайте для обоих параметров в разделе Действия домена службы и браузеразначение Блокировать с переопределением.
Выберите Сохранить.
Измените правило "Большое количество обнаруженных сценариев содержимого" (U.S. PII Data Enhanced). Прокрутите вниз до пункта Действия>Аудит или ограничение действий на устройстве Windows, задайте для обоих параметров в разделе Действия домена службы и браузеразначение Блокировать с переопределением, а затем нажмите кнопку Сохранить.
Оставьте все остальные существующие параметры политики без изменений, выбрав Далее в оставшейся части мастера, а затем нажмите кнопку Отправить , чтобы применить изменения политики.
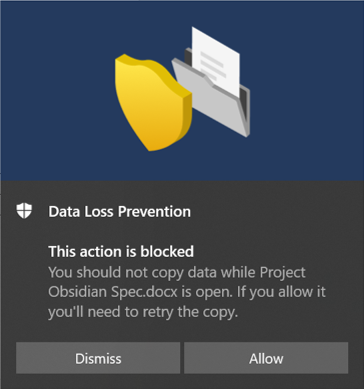
Попытайтесь предоставить общий доступ к тестовому элементу, который содержит содержимое, которое активирует условие данных личных сведений (PII) США, с кем-то за пределами вашей организации. Эта попытка общего доступа должна активировать политику.
На клиентском устройстве появится следующее всплывающее окно:
Проверьте обозреватель действий на наличие события заблокированного или переопределенного общего доступа, созданного действием теста.