Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Den här artikeln beskriver hur du konfigurerar en kapslad virtualiseringsmiljö för att distribuera ett Azure Kubernetes Service (AKS) Edge Essentials-kluster.
Note
Distribution av AKS Edge Essentials ovanpå en kapslad virtualiseringsmiljö på VMware ESXi stöds. Andra kapslade virtualiseringsdistributioner stöds inte för produktionsscenarier och är begränsade till utvecklarändamål. Den här guiden förutsätter att du använder Hyper-V hypervisor-programmet. Vi stöder inte användning av ett hypervisor-program som inte är Microsoft, till exempel KVM.
Förutsättningar
- Se systemkraven.
- Operativsystemkrav: Installera Windows 10/11 IoT Enterprise/Enterprise/Pro på datorn och aktivera Windows. Vi rekommenderar att du använder den senaste klientversionen 22H2 (OS build 19045) eller Server 2022 (OS build 20348). Du kan ladda ned en version av Windows 10 här eller Windows 11 här.
Distribution på Windows virtuell dator på VMware ESXi
VMware ESXi 8.0-versioner kan vara värd för AKS Edge Essentials ovanpå en Windows virtuell dator.
Om du vill konfigurera AKS Edge Essentials på en virtuell VMware ESXi-Windows virtuell dator använder du följande steg:
- Skapa en virtuell Windows-dator på värdplattformen VMware ESXi. Mer information om distribution av virtuella VMware-datorer finns i VMware – Distribuera Virtual Machines.
Note
Om du skapar en virtuell Windows 11-dator, kontrollera att den uppfyller de minimikrav som Microsoft anger för att köra Windows 11. Mer information om Windows 11 VMware-stöd för virtuella datorer finns i Installera Windows 11 som gästoperativsystem på VMware.
- Inaktivera den virtuella dator som skapades i föregående steg.
- Välj den Windows virtuella datorn och Redigera inställningar.
- Sök efter maskinvaruvirtualisering och aktivera Exponera maskinvaruassisterad virtualisering till gästoperativsystemet.
- Välj Spara och starta den virtuella datorn.
- Installera Hyper-V hypervisor-programmet. Om du använder Windows-klienten kontrollerar du att du Installera Hyper-V på Windows 10. Om du använder Windows Server kontrollerar du att du installerar rollen Hyper-V.
Distribution på Azure virtuella datorer
Om du kör AKS Edge Essentials ovanpå en Azure virtuell dator kontrollerar du att du använder en Azure Beräkningsenhet (ACU) som stöder kapslad virtualisering. Mer information finns i Azure Compute Unit (ACU). Dessutom stöder Azure virtuella datorer inte en extern virtuell växel, så AKS Edge Essentials distributioner ovanpå den virtuella datorns värdoperativsystem är begränsade till kluster med en dator.
Distributionsmiljö
Det här avsnittet beskriver den kapslade arkitekturen och belyser de viktigaste komponenterna och konfigurationen som behövs. De virtualiseringsnivåer som beskrivs senare i den här artikeln är:
- L0 Värdoperativsystem: Windows värdoperativsystem. Det här operativsystemet kan köras direkt på hårdvara eller som en virtuell maskin, men i den här artikeln syftar L0 Host OS på det operativsystem som skapar de kapslade virtuella Windows L1-maskinerna.
- Virtuell L1-dator: Windows virtuell dator som körs ovanpå L0 Windows värdoperativsystem. Den här virtuella datorn har AKS Edge Essentials installation.
- Virtuell L2-dator: AKS Edge Essentials kapslad virtuell dator (Linux eller Windows) som körs ovanpå den virtuella L1-Windows virtuella datorn.
Du kan konfigurera en kapslad miljö med hjälp av en intern eller extern virtuell växel. Den här artikeln förutsätter dock att du använder en intern virtuell växel. IP-adresserna för de virtuella datorerna L0 Windows och L1/L2 kan ändras beroende på nätverksscenariot. Den här artikeln förutsätter att du använder IP-adressfamiljen 172.20.1.0/24 .
Det är också valfritt att distribuera AKS Edge Essentials Windows noder och påverkar dina tilldelade minnesbehov. Den här artikeln beskriver en distribution med endast Linux, men du kan lägga till dina Windows noder genom att lägga till lämplig konfiguration i JSON-distributionsfilerna.
Tip
Om du använder externa virtuella växlar för distributionen kontrollerar du att du använder rätt nätverkskort och IP-adressallokeringar.
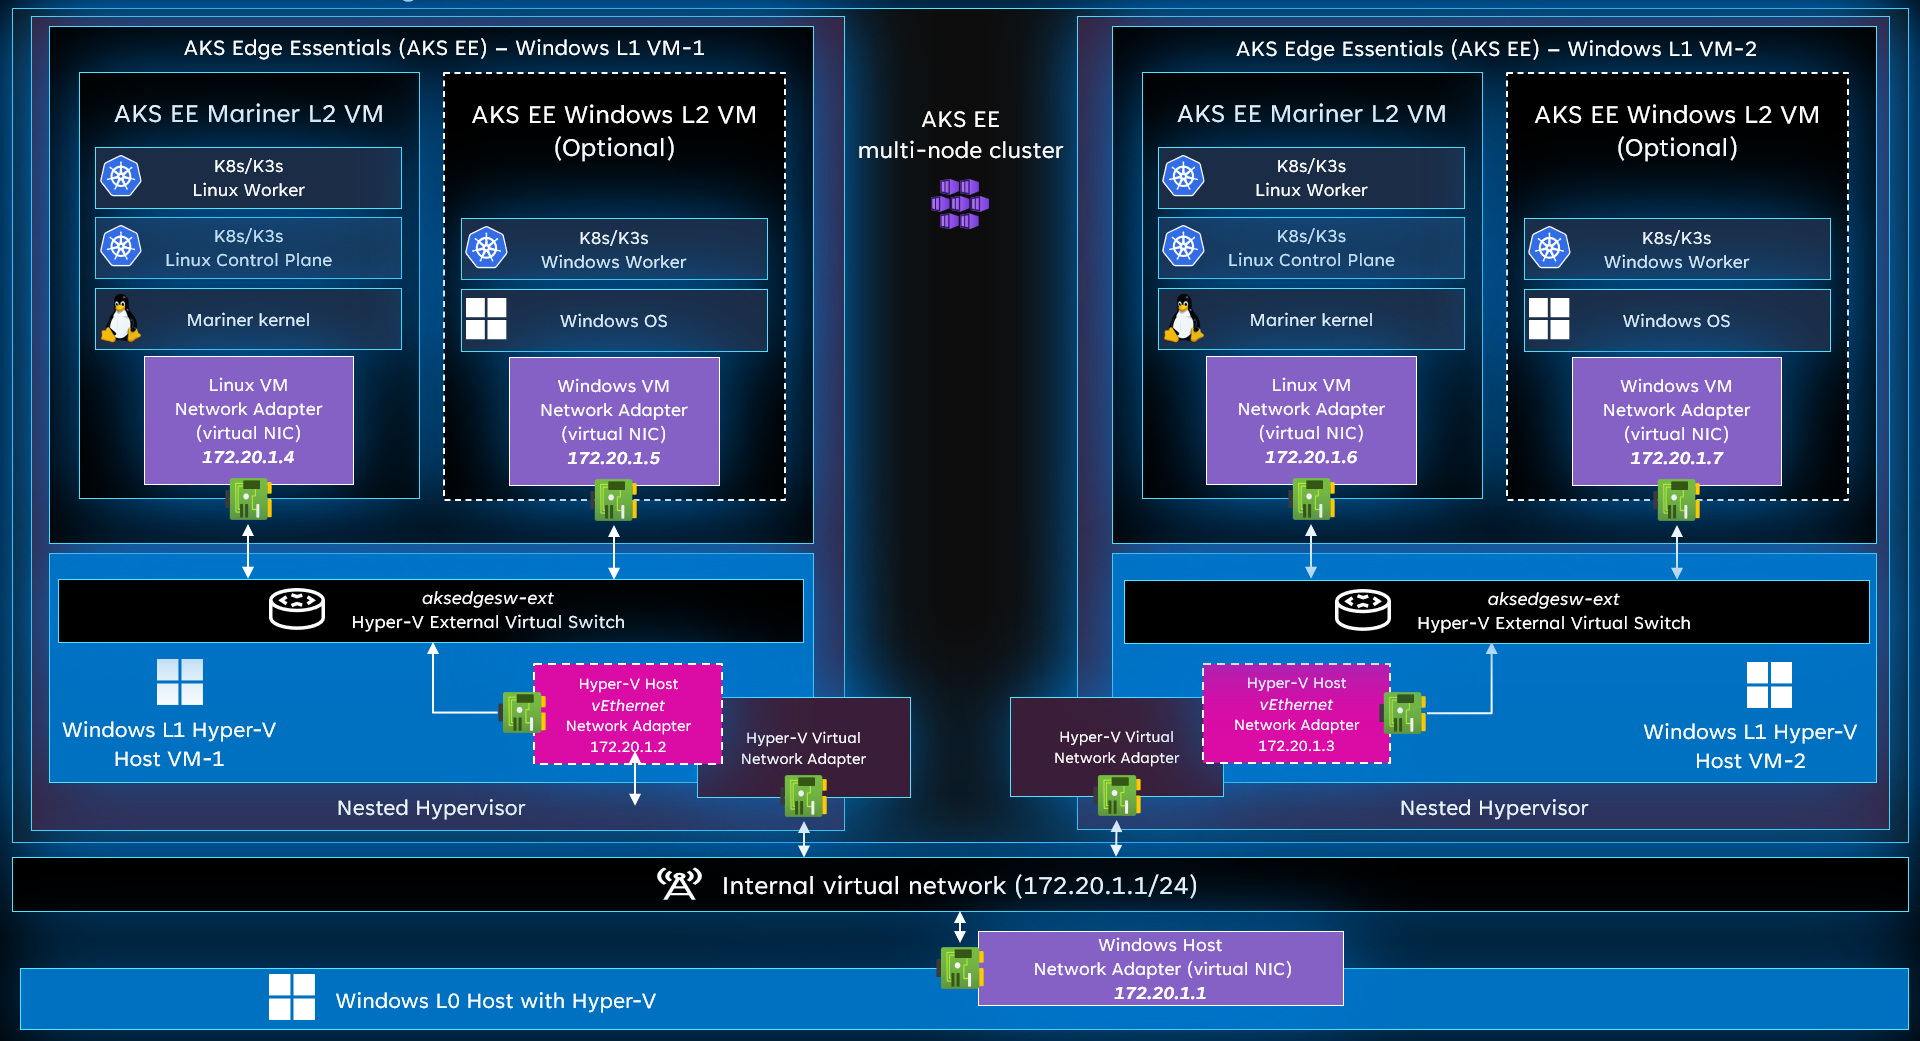
Föregående diagram visar de olika virtuella datorerna och komponenterna i den här kapslade arkitekturen.
| Enhet/virtuell dator | OS | Nivå | Parent | Memory | IP-adress |
|---|---|---|---|---|---|
| Windows värdoperativsystem | Windows | L0 | - | 32/64 GB | 172.20.1.1 |
| Windows-VM-1 | Windows | L1 | Windows värdoperativsystem | 8/16 GB | 172.20.1.2 |
| Windows-VM-2 | Windows | L1 | Windows värdoperativsystem | 8/16 GB | 172.20.1.3 |
| AKS-Edge-Linux-VM-1 | CBL-Mariner | L2 | Windows-VM-1 | 4 GB | 172.20.1.4 |
| AKS-Edge-Windows-VM-1 (valfritt) | Windows | L2 | Windows-VM-1 | 4 GB | 172.20.1.5 |
| AKS-Edge-Linux-VM-2 | CBL-Mariner | L2 | Windows-VM-2 | 4 GB | 172.20.1.6 |
| AKS-Edge-Windows-VM-2 (valfritt) | Windows | L2 | Windows-VM-2 | 4 GB | 172.20.1.7 |
Konfigurera kapslade virtuella datorer
Följande guide är ett exempel på IP-adressallokering. Du kan använda din egen allokering baserat på din nätverksmiljö och dina krav. Namngivningskonventioner för virtuella datorer och virtuella maskinvarutilldelningar föreslås också, men du kan använda din egen konfiguration.
Öppna en upphöjd PowerShell-session.
Skapa en intern virtuell växel:
New-VMSwitch -Name "AKS-Int" -SwitchType InternalOm du har skapat växeln korrekt bör du se något som liknar följande utdata:
Name    SwitchType NetAdapterInterfaceDescription
----    ---------- ------------------------------
AKS-Int Internal
Tilldela den virtuella växeln AKS-Int en IP-adress. I det här exemplet används nätverket 172.20.1.0/24 . Det Windows värdoperativsystemet använder den här VIRTUELLA växelns IP-adress för att kommunicera med de andra virtuella datorerna och AKS Edge Essentials noder:
$ifIndex = (Get-NetAdapter -Name "vEthernet (AKS-Int)").ifIndex
New-NetIPAddress –IPAddress "172.20.1.1" -PrefixLength "24" -InterfaceIndex $ifIndex
Skapa en NAT-tabell för att ansluta den interna virtuella växeln och de interna nätverksanslutna enheterna med det externa/Internet-nätverket:
New-NetNat -Name "AKS-EE-Int-Network" -InternalIPInterfaceAddressPrefix "172.20.1.0/24"Använd Hyper-V Manager och skapa den första Windows virtuella datorn och ge den namnet Windows-VM-1. Mer information om hur du skapar virtuella datorer finns i Windows Server virtualisering. Under konfigurationen av den virtuella datorn kontrollerar du att du har konfigurerat följande parametrar på rätt sätt:
- Processorer: Antal virtuella processorer: 4
- Minne: RAM: 8192 MB
- Nätverkskort: Virtuell växel: AKS-Int
När Windows konfigurationen är klar inaktiverar du den virtuella datorn Windows-VM-1.
Aktivera kapslad virtualisering för Windows-VM-1. Mer information om kapslad virtualisering finns i Kör Hyper-V i en virtuell dator med kapslad virtualisering:
Set-VMProcessor -VMName <windows-vm-name> -ExposeVirtualizationExtensions $trueAktivera MAC-förfalskning för Windows-VM-1:
Get-VMNetworkAdapter -VMName <windows-vm-name> | Set-VMNetworkAdapter -MacAddressSpoofing OnAktivera den virtuella datorn Windows-VM-1 och anslut med alternativet Hyper-V Connect.
Öppna en upphöjd PowerShell-session i den virtuella Windows-VM-1-datorn.
Kontrollera de adaptrar som är anslutna till den virtuella datorn. Leta efter namnet på det anslutna Ethernet-adapternamnet<>. Till exempel Ethernet 2:
ipconfigNu bör du se utdata som ser ut ungefär så här:
PS C:\Windows\system32> ipconfig

Windows IP Configuration

Ethernet adapter Ethernet 2:

   Connection-specific DNS Suffix  . : mshome.net
   Link-local IPv6 Address . . . . . : fe80::f4b3:63b3:20d0:2e60%12
   Autoconfiguration IPv4 Address. . : 169.254.233.233
   Subnet Mask . . . . . . . . . . . : 255.255.0.0
   Default Gateway . . . . . . . . . :

Ethernet adapter vEthernet (Default Switch):

   Connection-specific DNS Suffix  . :
   Link-local IPv6 Address . . . . . : fe80::545e:7d5:812b:c17b%18
   IPv4 Address. . . . . . . . . . . : 172.21.144.1
   Subnet Mask . . . . . . . . . . . : 255.255.240.0
   Default Gateway . . . . . . . . . :
Hämta ifIndex för Ethernet-adaptern med namnet från föregående steg:
$ifIndex = (Get-NetAdapter -Name "<name>").ifIndexKonfigurera statisk IP 172.20.1.2 och gateway IP 172.20.1.1 och DNS Server 172.20.1.1:
Tip
Om du använder en Azure virtuell dator använder du DNS-servern Windows värdoperativsystem (L0).
ipconfig /allAnvänd kommandot för att hämta DNS-serveradressen. Kontrollera att du kan få internetåtkomst via webbläsaren. Om du inte har någon åtkomst kontrollerar du om DNS-servern är korrekt konfigurerad:New-NetIPAddress –IPAddress "172.20.1.2" -DefaultGateway "172.20.1.1" -PrefixLength "24" -InterfaceIndex $ifIndex Set-DNSClientServerAddress –InterfaceIndex $ifIndex –ServerAddresses "172.20.1.1"Konfigurera den virtuella datorn Windows-VM-1 enligt proceduren Förbered dina datorer för AKS Edge Essentials.
Installera alla AKS Edge Essentials förutsättningar för den virtuella datorn Windows-VM-1. Mer information om förutsättningar finns i AKS Edge Essentials krav och supportmatris:
Install-AksEdgeHostFeaturesSkapa konfigurationsfilen för AKS Edge Essentials fullskalig distribution. När JSON har skapats lägger du till de obligatoriska parametrarna. Se till att ändra nätverkskortet för skapande av externa virtuella växlar, DNS-server, tilldelat minne och rätt statiska IP-adresser. Mer information finns i Fullständiga Kubernetes-distributioner i AKS Edge Essentials:
New-AksEdgeConfig -NodeType Linux -DeploymentType ScalableClusterDriftsätt den fullständiga AKS Edge Essentials-distributionen med hjälp av JSON-konfigurationsfilen som skapades i föregående steg:
New-AksEdgeDeployment -JsonConfigFilePath .\AksEdgeDeployConfigTemplate.jsonAktivera pingning av ICMP-trafik på den virtuella datorn AKS-Edge-VM-1 :
Invoke-AksEdgeNodeCommand -NodeType "Linux" -command "sudo iptables -A INPUT -p ICMP -j ACCEPT"Pinga AKS-Edge-VM-1 från den virtuella datorn Windows-VM-1:
ping 172.20.1.4Pinga AKS-Edge-VM-1 från Windows värdoperativsystemet:
ping 172.20.1.4Varning
Om ping-begäranden till den virtuella datorn AKS-Edge-VM-1 misslyckas granskar du IP-konfigurationen och felsöker nätverksanslutningarna.
I Windows-VM-1 hämtar du scaleConfig JSON-filen som ska användas i Windows-VM-2:
New-AksEdgeScaleConfig -NodeType Linux -ScaleType AddMachine -LinuxNodeIp <VM2-Linux-Node-IP>Skapa den virtuella datorn Windows-VM-2. Upprepa steg 4 till 14 med de nya parametrarna Windows-VM-2:
- Namn på virtuell dator: Windows-VM-2
- IP-adress: 172.20.1.3
- Processorer: Antal virtuella processorer: 4
- Minne: 8192 MB
- Nätverkskort (virtuell växel): AKS-Int
- IP Gateway-adress: 172.20.1.1
- DNS-serveradress: 172.20.1.1
Testa pingen från Windows-VM-2 till AKS-Edge-VM-1:
ping 172.20.1.4Varning
Om ping-begäranden till AKS-Edge-VM-1 misslyckas granskar du IP-konfigurationen och felsöker nätverksanslutningarna.
Konfigurera den virtuella datorn Windows-VM-2 enligt proceduren Förbered dina datorer för AKS Edge Essentials.
Installera alla AKS Edge Essentials förutsättningar för den virtuella datorn Windows-VM-2. Mer information om förutsättningar finns i AKS Edge Essentials krav och supportmatris:
Install-AksEdgeHostFeaturesAnslut till den virtuella datorn Windows-VM-1 och hämta konfigurationen för AKS Edge-klusteranslutning med hjälp av en upphöjd PowerShell-session:
New-AksEdgeScaleConfig -NodeType Linux -ScaleType AddMachine -LinuxNodeIp <AKS-Edge-Linux-VM-2>Kopiera konfigurationsfilen AKS Edge Essentials skala från Windows-VM-1 och ändra den med lämpliga parametrar. Mer information finns i Skala ut på flera datorer.
Distribuera AKS-Edge-VM-2 på Window-VM-2 med hjälp av JSON-filen för skalningskonfiguration från föregående steg:
New-AksEdgeDeployment -JsonConfigFilePath <scale-config-json>Kontrollera att noden har lagts till i klustret. Kör följande cmdlet på valfri nod i klustret:
kubectl get nodesOm allt har konfigurerats korrekt bör du se båda Linux-noderna som körs i klustret:
PS C:\> kubectl get nodes
NAME                     STATUS   ROLES                       AGE     VERSION
windows-vm1-ledge        Ready    control-plane,etcd,master   3m45s   v1.24.3+k3s-
windows-vm2-ledge        Ready    control-plane,etcd,master  10m25s   v1.24.3+k3s-
Note
En lista över Kubernetes-versioner som stöds för både K3s och K8 finns i tabellen i Ladda ned AKS Edge Essentials.
Nästa steg
- Lägga till arbetsbelastningar genom att distribuera program
- Felsöka distributionen