Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
I den här artikeln jämförs de tre primära alternativen för att ansluta ett lokalt nätverk till ett Azure virtuellt nätverk: Azure VPN Gateway, Azure ExpressRoute och icke-Microsoft IPsec eller SD-WAN lösningar som finns i Azure. För varje alternativ sammanfattas anslutningsmodellen, när alternativet är lämpligt, de viktigaste fördelarna och kompromisserna samt länkar till en detaljerad referensarkitektur.
Den här artikeln riktar sig till nätverks- och molnarkitekter som utvärderar plats-till-plats-anslutning mellan ett företags- eller datacenternätverk och ett eller flera Azure virtuella nätverk. Separat dokumentation omfattar punkt-till-plats-VPN och Vnet-till-Vnet-anslutning, som ligger utanför omfånget här.
Azure VPN-anslutning
En Azure VPN-gateway är en typ av virtuell nätverksgateway som skickar krypterad trafik mellan ett Azure virtuellt nätverk och en lokal plats, vanligtvis via det offentliga Internet.
Den här arkitekturen passar hybridprogram där trafik mellan lokala och Azure är lätt, eller där högre svarstid är acceptabel i utbyte mot flexibilitet och skalbarhet i molnet.
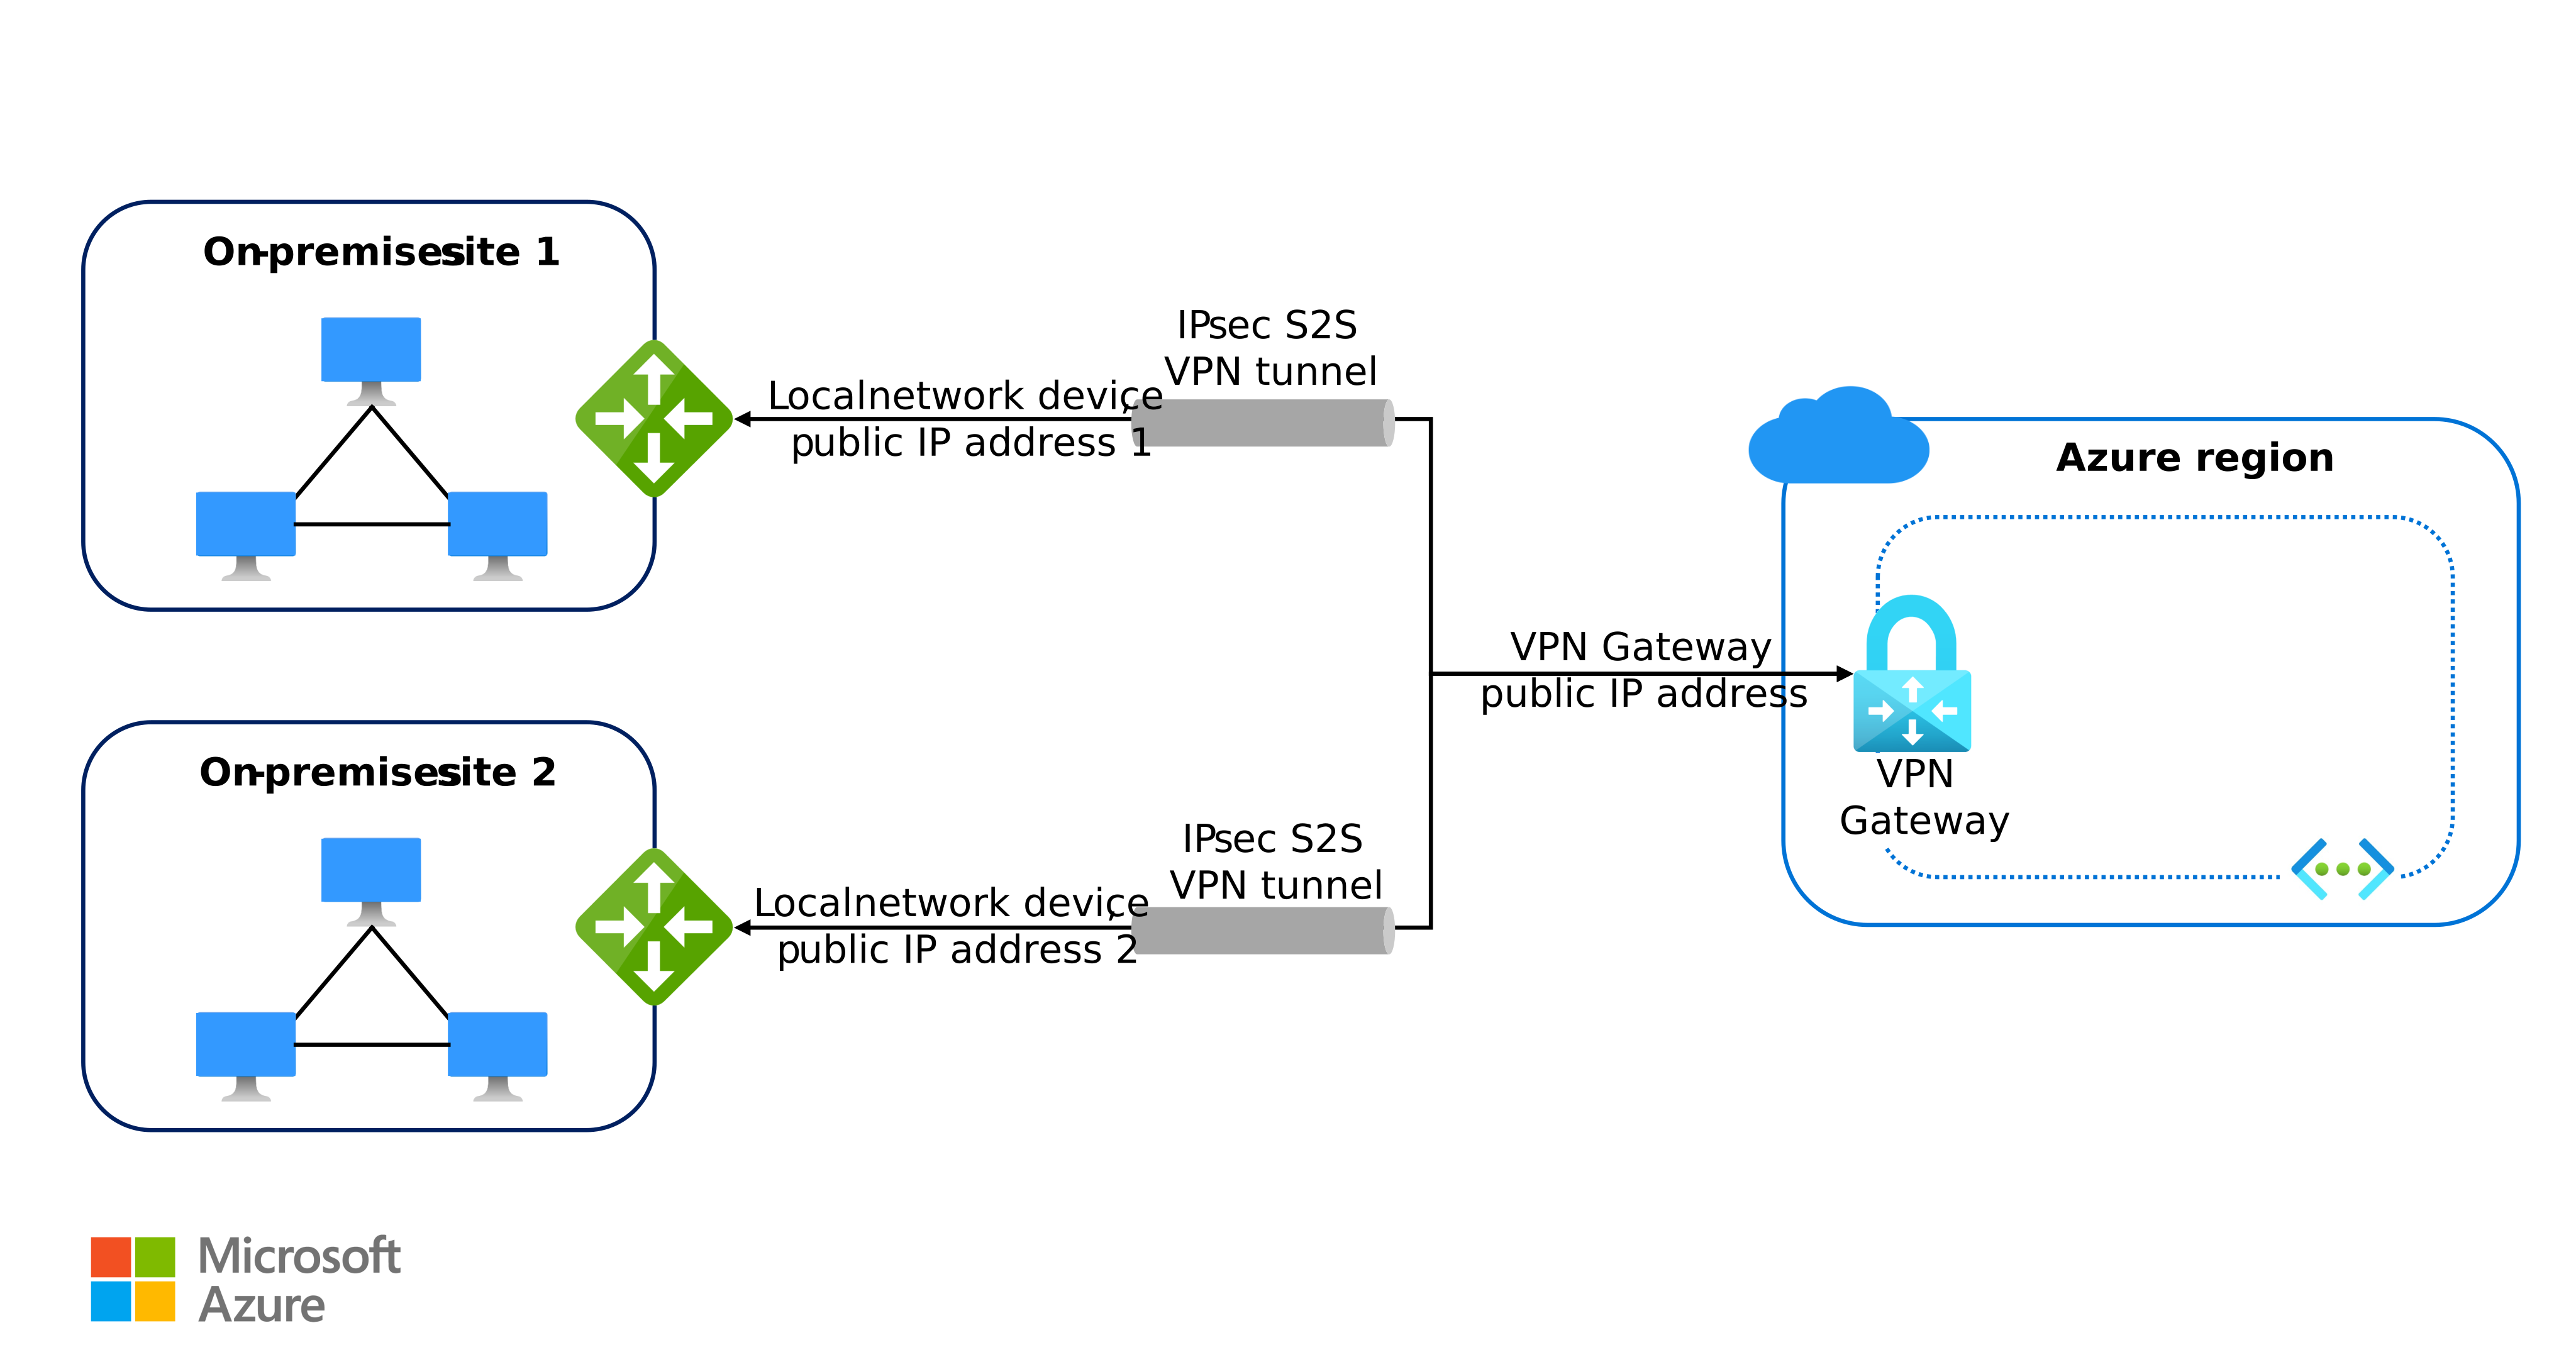
Azure VPN används oftast för vpn-anslutning från plats till plats (S2S), vilket ger krypterad, dirigerad anslutning mellan ett lokalt nätverk och Azure virtuella nätverk via IPsec/IKE-tunnlar. Azure VPN stöder även punkt-till-plats-scenarier (P2S) och VNet-till-VNet,men dessa scenarier hanterar fjärranvändaråtkomst respektive anslutning mellan virtuella nätverk och är inte det primära fokuset här.
Benefits
Följande funktioner gör Azure VPN till en bra plats för hybridscenarier som inte kräver dedikerad anslutning.
- Enklare konfiguration. Installationen är enklare än dedikerade anslutningsalternativ, till exempel ExpressRoute, eftersom anslutningen överförs via det offentliga Internet och inte kräver någon anslutningsleverantör eller ett arbetsflöde för kretsetablering.
- Krypterad under överföring. Plats-till-plats-anslutningar använder IPsec/IKE-tunnlar, så trafik mellan den lokala VPN-enheten och den Azure VPN-gatewayen krypteras som standard på nätverksskiktet.
- Hög aggregerad bandbredd. VPN Gateway stöder upp till 10 Gbit/s-aggregat i standardtopologier för hubb och eker. Med Azure Virtual WAN har varje virtuell hubb stöd för upp till 20 Gbit/s-aggregat. Både det aggregerade dataflödet och zonredundansen beror på vilken VPN Gateway SKU du väljer, så ändra storlek på SKU:n för det dataflöde och den återhämtning du behöver. (Se Tillförlitlighet.) Mer information finns i VPN Gateway topologi och design och Virtual WAN vanliga frågor och svar.
Challenges
Överväg följande begränsningar innan du väljer Azure VPN för en hybridarbetsbelastning.
- Lokal VPN-enhet krävs. Du använder och underhåller en kompatibel lokal VPN-enhet som finns utanför den Azure hanterade gränsen.
- SLA täcker endast gatewayen. Microsoft erbjuder ett serviceavtal för 99,9% tillgänglighet för VPN Gateway. Serviceavtalet för högre tillgänglighet beror på SKU:n. Mer information på SKU-nivå finns i Tillförlitlighet i Azure virtuella nätverksgatewayer. Serviceavtalet omfattar endast VPN-gatewayen och täcker inte den offentliga Internetsökvägen mellan den lokala och gatewayen.
Referensarkitektur
En fullständig implementeringsgenomgång för det här alternativet finns i följande referensarkitektur.
Azure ExpressRoute anslutning
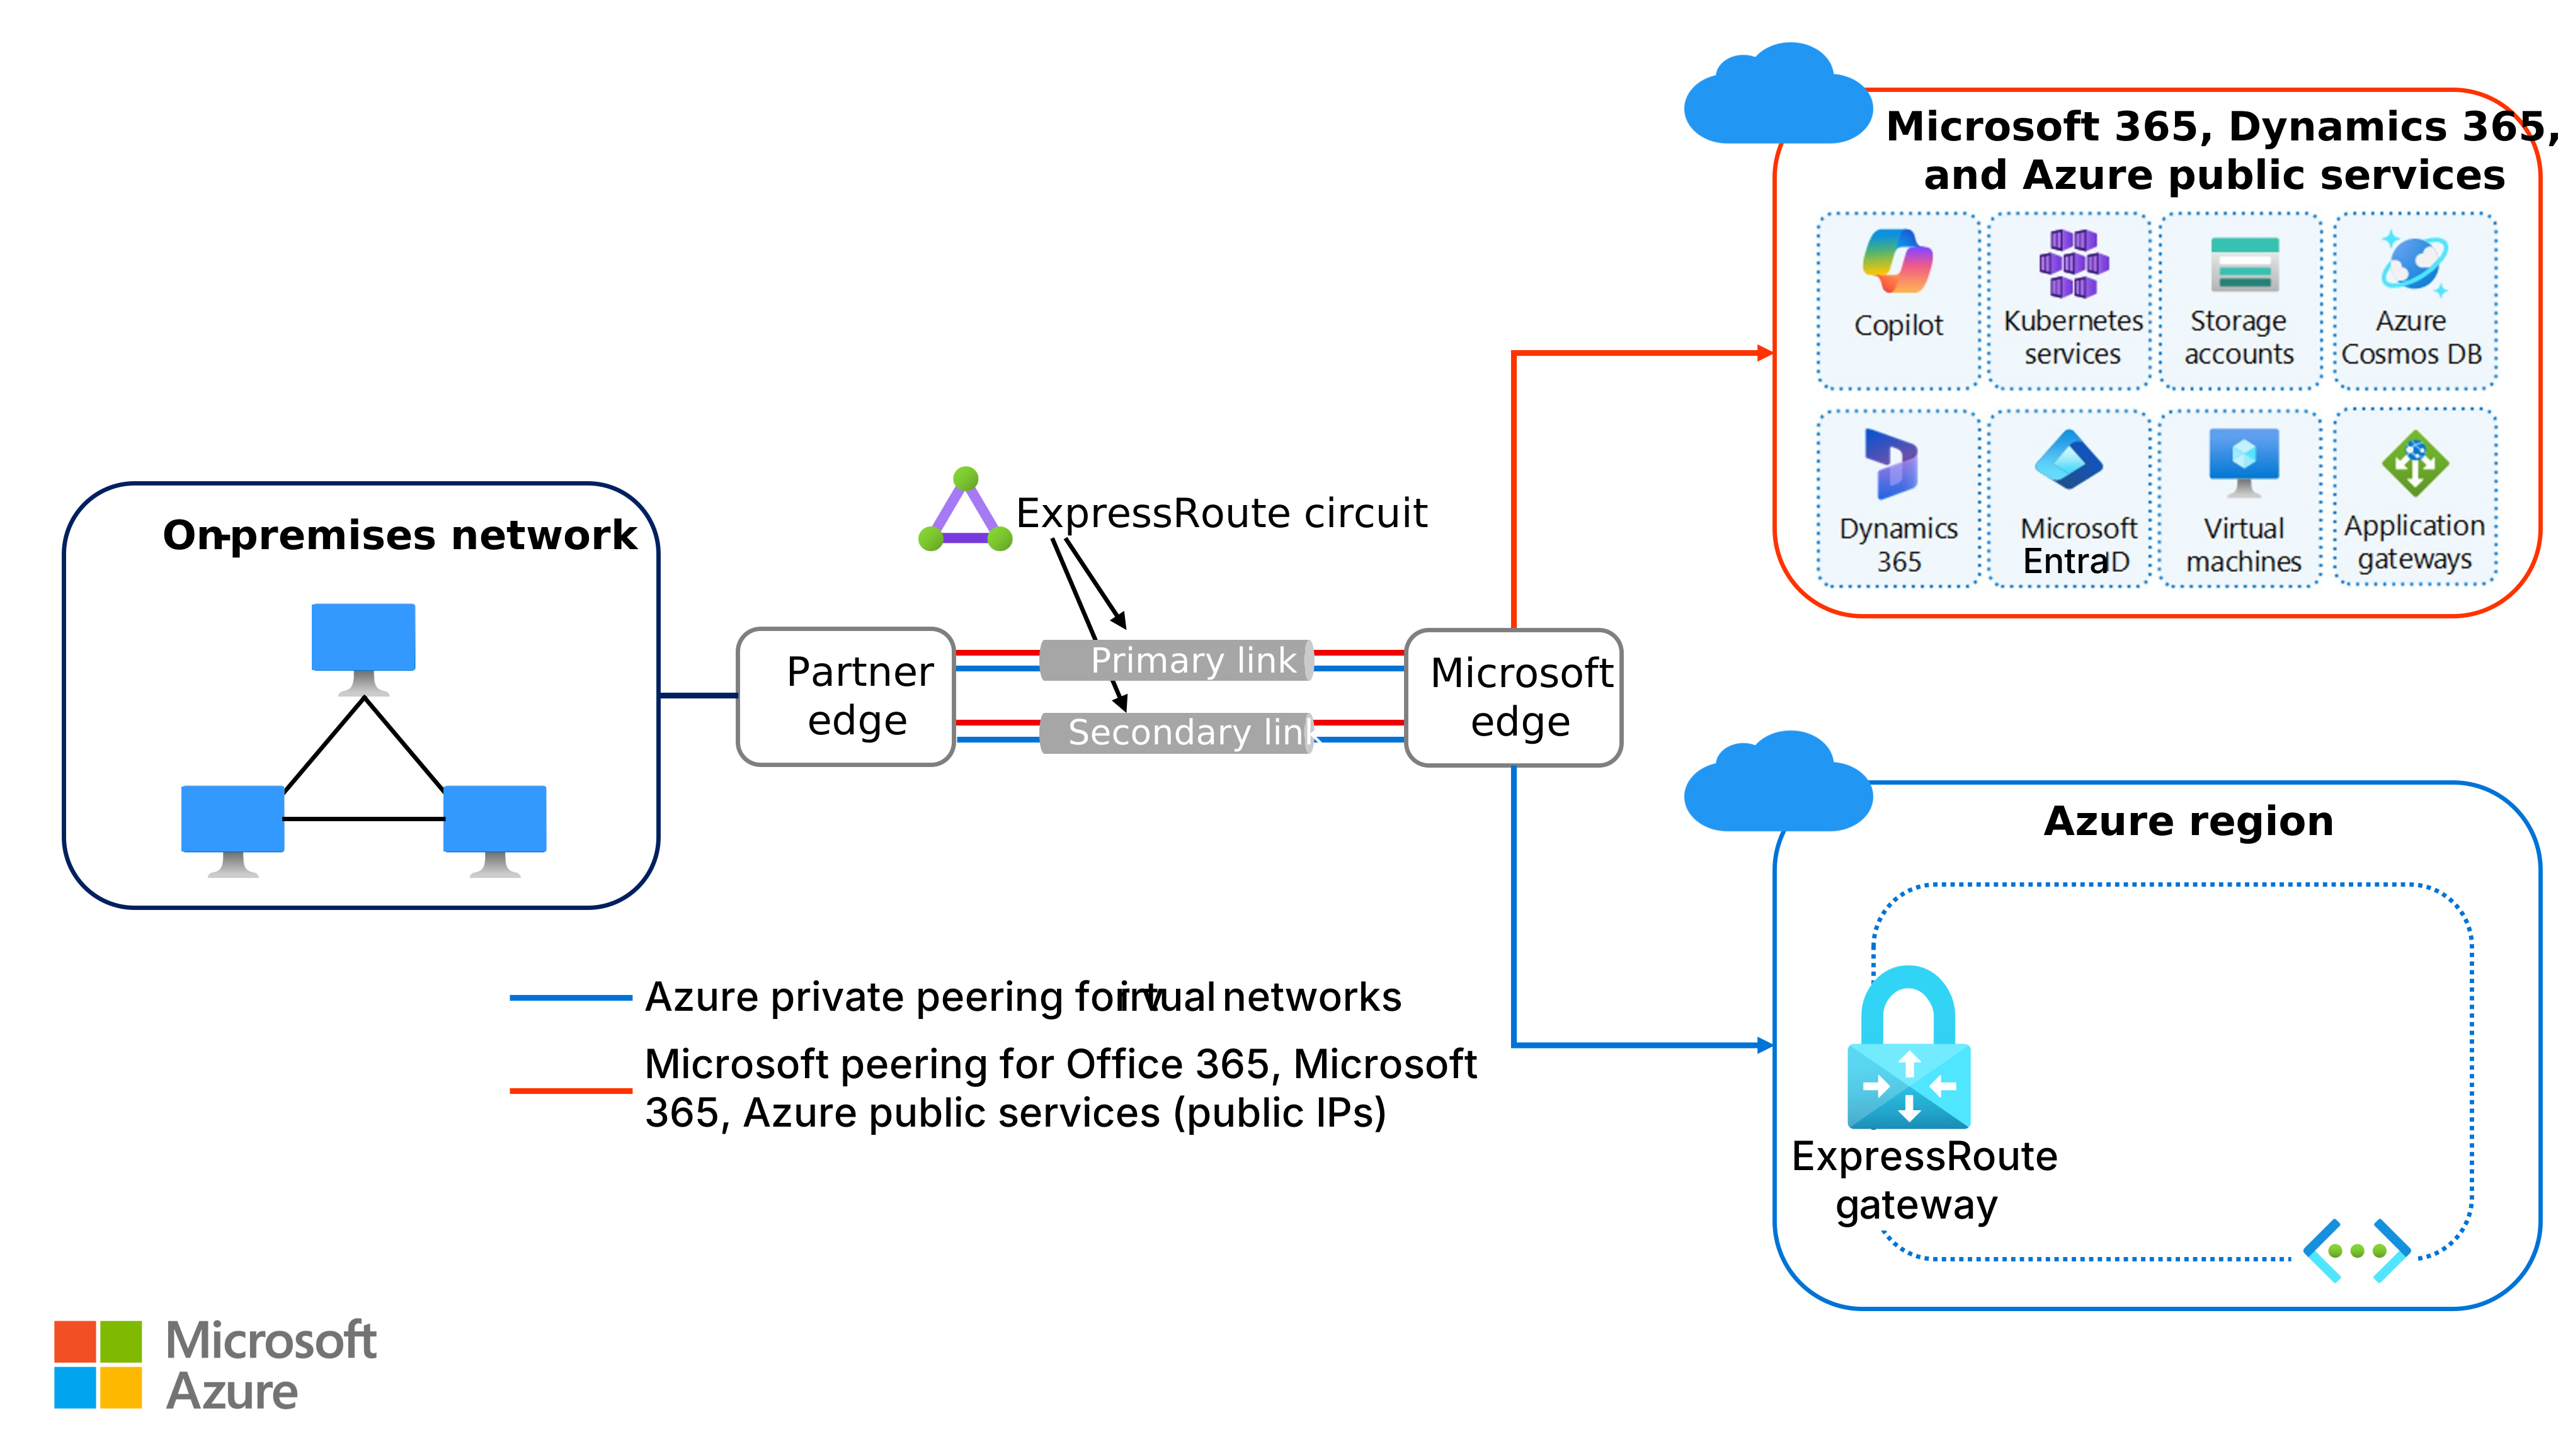
ExpressRoute är en privat, redundant och dedikerad anslutning mellan ditt lokala nätverk och Azure. En icke-Microsoft anslutningsleverantör levererar kretsen, eller så använder du ExpressRoute Direct för en direkt korsanslutning mellan Microsoft och nätverket. En översikt över hur kretsen kan levereras finns i ExpressRoute-anslutningsmodeller.
ExpressRoute passar hybridprogram som kör storskaliga, verksamhetskritiska arbetsbelastningar som kräver hög bandbredd och förutsägbara prestanda.
Note
När det gäller ExpressRoute refererar Microsoft Enterprise Edge (MSEE) till gränsroutrarna på Microsoft sidan av ExpressRoute-kretsen. Dessa routrar är startpunkten i Microsoft nätverket.
ExpressRoute används oftast med privat ExpressRoute-peering, vilket ger privat anslutning till Azure virtuella nätverk. Det stöder också Microsoft peering för anslutning till Microsoft offentliga tjänster som Microsoft 365 och Azure slutpunkter för offentliga tjänster. Den här artikeln fokuserar på privat peering.
Benefits
Följande funktioner gör ExpressRoute till en bra passform för hybridarbetsbelastningar som behöver dedikerad, förutsägbar anslutning.
- Hög bandbredd. ExpressRoute tillhandahåller upp till 10 Gbit/s per krets via anslutningsleverantörer och dubbla portalternativ på 10 Gbit/s, 100 Gbit/s eller 400 Gbit/s med ExpressRoute Direct. Det Azure dataflödet är också gated av den virtuella ExpressRoute-nätverksgatewayens SKU, som har ett eget bandbreddstak per SKU, så arbetsbelastningens dataflöde är det minsta av kretsen, gateway-SKU:n och de lokala gränsenheterna.
- Förutsägbar svarstid. En dedikerad krets undviker sökvägens variabilitet för det offentliga Internet och IPsec-bearbetningskostnaderna per paket för en VPN-tunnel. Den här designen gör svarstiden kortare och mer konsekvent än internetbaserade anslutningar.
- Dynamisk bandbreddsskalning. Du kan öka kretsbandbredden utan att ta bort anslutningen när den här funktionen stöds av anslutningsleverantören.
- Nationell molnåtkomst. ExpressRoute stöder direkt åtkomst till nationella moln, beroende på anslutningsleverantören.
- Serviceavtal på kretsnivå. ExpressRoute tillhandahåller ett serviceavtal med hög tillgänglighet på den dedikerade ExpressRoute-kretsen mellan den Microsoft nätverksgränsen och anslutningsleverantören eller partnerinfrastrukturen. Serviceavtalet täcker inte den lokala sökvägen till providern eller den virtuella ExpressRoute-nätverksgatewayen i Azure.
Challenges
Tänk på följande begränsningar innan du väljer ExpressRoute för en hybridarbetsbelastning.
- Leverantörssamordning krävs. Etablering av en annan krets än ExpressRoute Direct kräver samordning med en anslutningsleverantör, vilket lägger till ledtid och ett beroende utanför den Azure hanterade gränsen.
- Lokala routrar med hög kapacitet. Du kan ändra storleken på dina lokala gränsenheter för den valda kretsbandbredden, inklusive redundanta BGP-sessioner till båda MSEE:erna.
- Privat peering krypteras inte som standard. Privat ExpressRoute-peering tillhandahåller en privat krets men krypterar inte trafik på nätverksskiktet som standard. För arbetsbelastningar som kräver kryptering under överföring använder du MACsec på ExpressRoute Direct eller IPsec via ExpressRoute för att lägga till ett krypteringslager.
Referensarkitektur
En fullständig implementeringsgenomgång för det här alternativet finns i följande referensarkitektur.
Icke-Microsoft SD-WAN- eller IPsec-anslutning
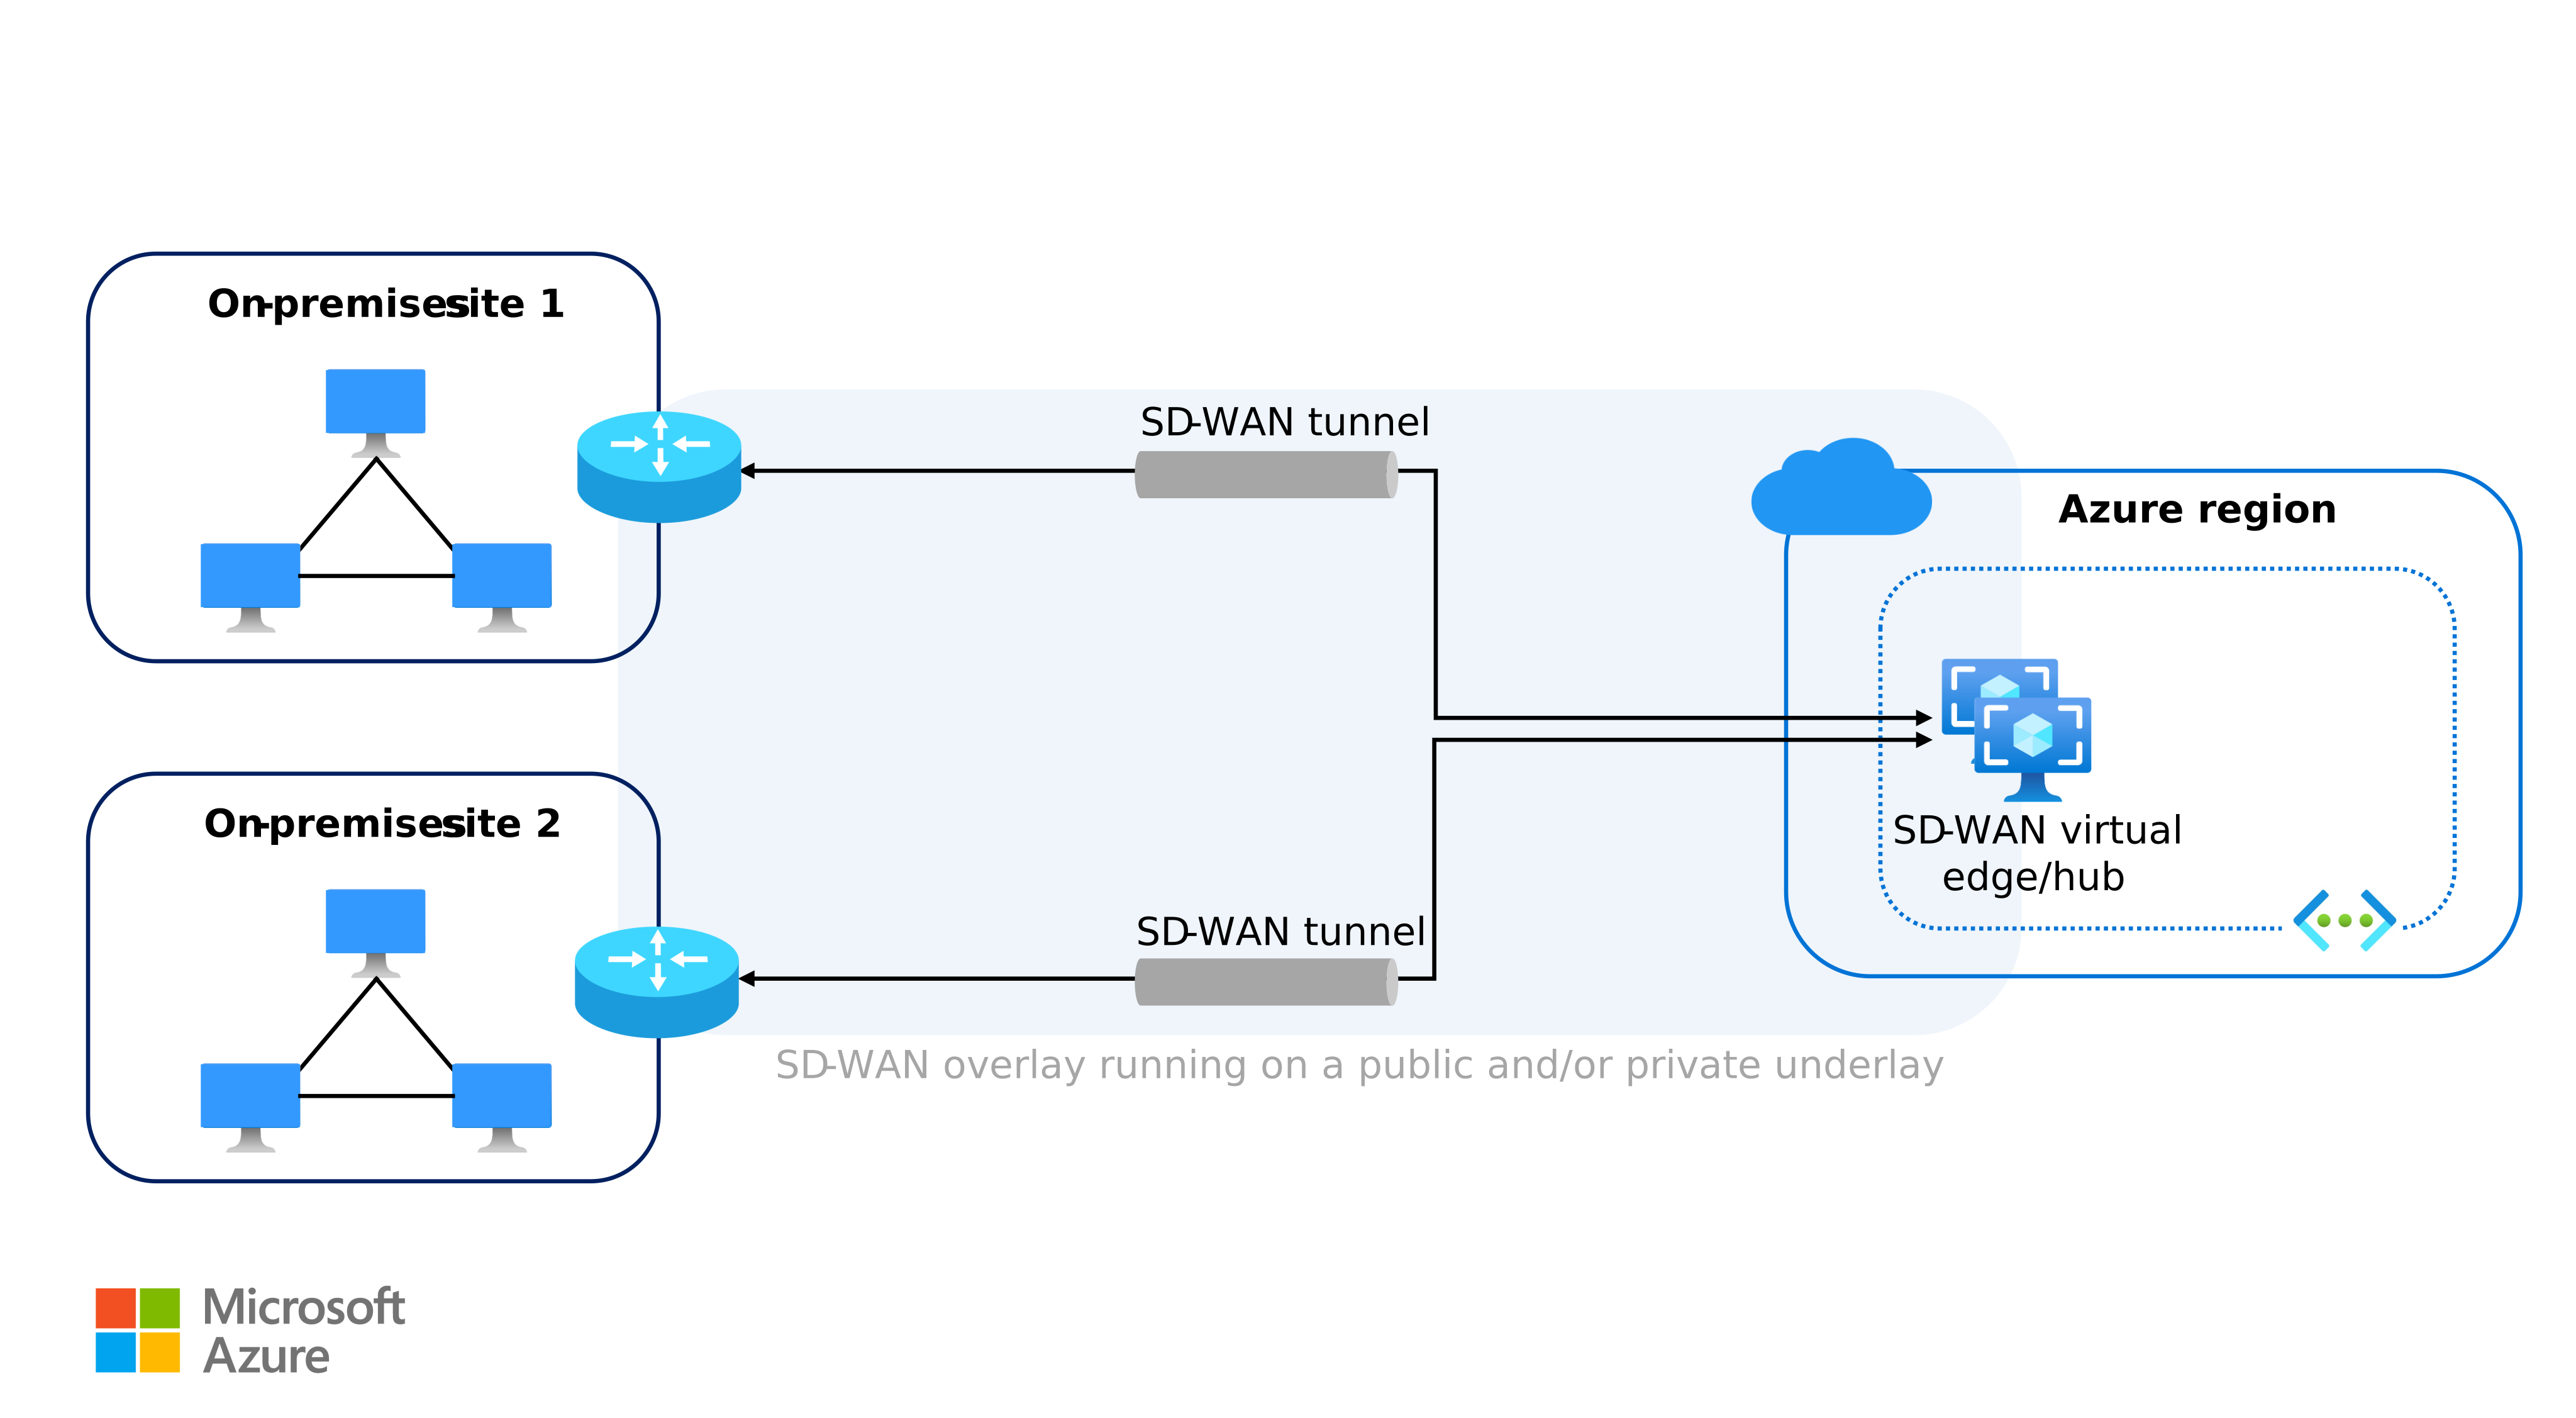
Azure stöder värdtjänster för icke-Microsoft SD-WAN- eller IPsec-lösningar för att utöka en befintlig nätverksarkitektur till molnet. Med dessa icke-interna alternativ kan du använda en önskad anslutningsteknik när du integrerar med Azure, vanligtvis genom att köra leverantörens installation som en virtuell nätverksinstallation (NVA) i ett virtuellt navnätverk eller genom att koppla den till en Virtual WAN hubb.
Benefits
Följande funktioner gör att en icke-Microsoft SD-WAN- eller IPsec-distribution passar bra när du vill behålla en befintlig anslutningsstack.
- Arkitekturkontinuitet. Utöka en befintlig nätverksarkitektur till Azure med hjälp av önskad anslutningsteknik, så att de lokala och molnbaserade sidorna delar samma drifts- och routningsmodell.
- Azure nå och skala. Upprätthålla en konsekvent nätverksdesign samtidigt som du drar nytta av den globala räckvidden och skalbarheten för Azure.
Challenges
Tänk på följande begränsningar innan du väljer en icke-Microsoft SD-WAN- eller IPsec-distribution för en hybridarbetsbelastning.
- Implementeringskomplexitet. Icke-interna lösningar kräver fler design- och integreringssteg än Azure interna anslutningsalternativ. Verifiera föreslagna arkitekturer med både Microsoft och SD-WAN- eller IPsec-partnern före distributionen.
- Leverantörsdefinierad hög tillgänglighet och skalning. Hög tillgänglighet, dataflöde och skalningsbeteende beror på leverantörens referensdesign och på SKU:n och instansstorleken för NVA i Azure. Plattforms-SERVICEavtalen för VPN Gateway och ExpressRoute utökar inte till en icke-Microsoft NVA som körs i din prenumeration. Körnings-, korrigerings- och redundansbeteendet för den enheten förblir ditt ansvar och din partners ansvar.
Referensarkitekturer
Fullständiga implementeringsgenomgångar för de här alternativen finns i följande referensarkitekturer.
- SD-WAN integrering med Azure hub-and-spoke-nätverkstopologier
- SD-WAN anslutningsarkitektur med Azure Virtual WAN
Considerations
Dessa tillförlitlighetsöverväganden gäller grundpelare för tillförlitlighet i Azure Well-Architected Framework för hybridanslutningar. De andra grundpelarna (säkerhet, kostnadsoptimering, driftseffektivitet och prestandaeffektivitet) har var och en sina egna överväganden för VPN, ExpressRoute och icke-Microsoft anslutning. En fullständig grundpelargranskning finns i Microsoft Azure Well-Architected Framework.
Reliability
Tillförlitlighet hjälper till att säkerställa att ditt program kan uppfylla de åtaganden du gör gentemot dina kunder. Mer information finns i Checklista för designgranskning för tillförlitlighet.
Tillförlitligheten för hybridanslutningar beror på motståndskraften hos både den Azure-sidogatewayen eller -kretsen och de lokala och nätverkssökvägar som ansluter till den.
- Zonredundanta gatewayer. När regionen stöder tillgänglighetszoner distribuerar du VPN Gateway- och ExpressRoute-gatewayer på zonredundanta SKU:er så Azure sprider de virtuella gatewaydatorerna över tillgänglighetszoner och gatewayen överlever ett avbrott i en zon. Mer information finns i Tillförlitlighet i Azure virtuella nätverksgatewayer (VPN) och Design och arkitekt Azure ExpressRoute för återhämtning.
- Aktiv-aktiva VPN-gatewayer. För arbetsbelastningar som behöver högre återhämtning och aggregerat dataflöde från en VPN-anslutning distribuerar du den Azure VPN-gatewayen i aktivt-aktivt läge så att både gatewayinstanser bär trafik och en tunnel från varje instans avslutas på den lokala VPN-enheten. Koppla ihop den här konfigurationen med två lokala VPN-enheter för att ta bort den lokala felpunkten.
- Redundanta BGP-sessioner för ExpressRoute. ExpressRoute etablerar ett redundant par BGP-sessioner per peering mot två MICROSOFT Enterprise Edge-routrar (MSEE) i en aktiv-aktiv konfiguration. Ändra storlek på lokala kundgränsenheter för att avsluta båda sessionerna och överväg BFD (Bidirectional Forwarding Detection) för att förkorta identifiering av länkfel under BGP-standardtimeouten.
- VPN som en redundanssökväg för ExpressRoute. För arbetsbelastningar som kräver en sekundär sökväg konfigurerar du ett plats-till-plats-VPN som en samexisterande säkerhetskopia för en privat ExpressRoute-peering-krets. ExpressRoute-kretsen förblir primär och trafiken använder bara VPN-sökvägen när kretsen inte är tillgänglig. Konfigurera lokal routning (till exempel lokala inställningar) för att föredra ExpressRoute-sökvägen och undvika asymmetrisk routning.
- Regional redundansväxling. Föregående objekt adresserar zonomfattning och sökvägsomfångsåterhämtning inom en enda Azure region. Arbetsbelastningar som kräver kontinuitet under ett regionalt avbrott behöver en andra gateway eller krets i redundansregionen och val av sökväg på DNS-nivå eller routningsnivå för att dirigera trafik till den efterlevande regionen. Se Designa för haveriberedskap med privat ExpressRoute-peering.
- Komponenter som du hanterar. Den lokala VPN-enheten, lokala gränsroutrar och eventuella icke-Microsoft SD-WAN eller IPsec NVA:er som körs i Azure ligger utanför Azure plattforms-SLA. Planera redundans, korrigering och redundans på enhetsnivå för dessa komponenter i enlighet med leverantörens referensdesign.
Bidragsgivare
Microsoft ansvarar för den här artikeln. Följande bidragsgivare skrev den här artikeln.
Huvudförfattare:
- Cynthia Treger | Lösningstekniker – globalt svart bälte
Om du vill se linkedin-profiler som inte är offentliga loggar du in på LinkedIn.
Nästa steg
Implementeringsvägledning för det anslutningsalternativ du väljer finns i den matchande referensarkitekturen:
- Azure VPN Gateway plats-till-plats-anslutning för hybridnätverk. Detaljerad topologi för plats-till-plats VPN-anslutning till ett Azure hub-and-spoke-nätverk.
- Anslut ett lokalt nätverk med hjälp av Azure ExpressRoute. Detaljerad topologi för privat ExpressRoute-peering i Azure.
Relaterade resurser
Följande artiklar beskriver relaterade Azure nätverkstopologier som ofta medföljer hybridanslutningsdesign: