Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
En Log Analytics arbetsyta lagrar loggdata i tabeller. Varje tabell är en samling kolumner som definierar dataformen och varje rad är en loggpost. Tabellkonfiguration styr hur data samlas in, hur schemat ser ut, hur länge data bevaras och hur mycket det kostar att lagra och fråga. Den här artikeln beskriver de viktigaste begreppen bakom tabeller i Azure Monitor Loggar.
Följande diagram visar de viktigaste konfigurationsalternativen för en tabell:
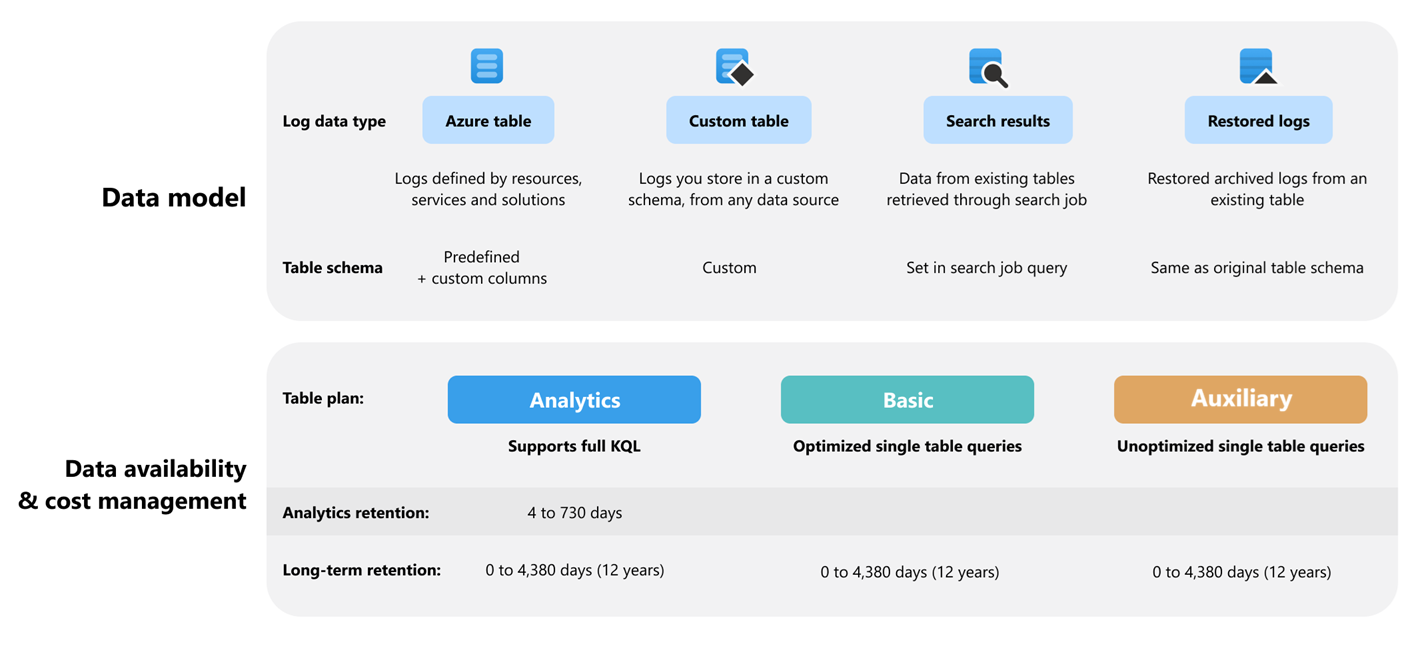
Tabelltyper
En Log Analytics arbetsyta innehåller tabeller av flera typer. Tabelltypen avgör datakällan, hur schemat definieras och om du kan ändra schemat.
| Tabelltyp | Datakälla | Schema |
|---|---|---|
| Azure-tabell | Loggar från Azure-resurser eller som krävs för Azure-tjänster och -lösningar | Azure Monitor-loggar skapar Azure-tabeller automatiskt baserat på Azure-tjänster som du använder och diagnostikinställningar som du konfigurerar för specifika resurser. Varje Azure-tabell har ett fördefinierat schema. Lägg till anpassade kolumner för att lagra transformerade eller berikade data. |
| Anpassad tabell | Icke-Azure resurser och andra datakällor, till exempel filbaserade loggar | Du definierar schemat baserat på de data du samlar in. Se Lägg till eller ta bort tabeller och kolumner i Azure Monitor Loggar. |
| Sökresultat | Alla data som lagras på en Log Analytics arbetsyta | Schemat baseras på den fråga som du definierar när du kör sökjobbet. Du kan inte redigera schemat för befintliga sökresultattabeller. |
| Återställde loggar | Data som lagras i en specifik tabell på arbetsytan | En återställd loggtabell har samma schema som källtabellen som du återställer loggarna från. Du kan inte redigera schemat för befintliga återställde loggtabeller. |
Tabellplaner
Konfigurera en tabellplan baserat på hur ofta du kommer åt data i tabellen och vilka frågefunktioner du behöver.
| Tabellplan | Rekommenderat användningsfall |
|---|---|
| Analyser | Kontinuerlig övervakning, realtidsidentifiering och prestandaanalys. Den här planen gör loggdata tillgängliga för högpresterande frågor och används av funktioner och tjänster i 30 dagar till två år. |
| Basic | Felsökning och incidenthantering. Den här planen erbjuder rabatterad datainmatning och optimerade frågor över tabeller och Log Analytics-arbetsytor i 30 dagar. |
| Hjälpmedel | Lågtrycksdata, till exempel utförliga loggar och data som krävs för granskning och efterlevnad. Den här planen erbjuder kostnadseffektiv inmatning, med nackdelen att frågor i tabeller och Log Analytics-arbetsytor inte är optimerade under hela lagringsperioden. |
Mer information om hur du väljer en tabellplan finns i Azure Monitor Logs-tabellplaner.
Retention
Frågetillgänglighet beror på tabellplanen och kvarhållningssteget:
| Kvarhållningsbegrepp | Beskrivning |
|---|---|
| Frågefönster | Analytics-tabeller går att köra frågor mot under Analytics lagringsperiod, som varierar från 4 till 730 dagar. En fråga som innehåller tabellerna Analytics och Basic, men ingen extra tabell, kan täcka de senaste 30 dagarna. En fråga som innehåller en extra tabell kan täcka den totala kvarhållningsperioden för alla efterfrågade tabeller, upp till 12 år. |
| Långsiktig kvarhållning | Ett kostnadseffektivt tillägg som behåller data i arbetsytan för efterlevnad eller enstaka utredningar. Om du vill komma åt Analytics-data efter att lagringstiden för Analytics har löpt ut, eller Basic-data som är äldre än 30 dagar, i en fråga som inte innehåller en hjälptabell, kör ett sökjobb. Extradata är fortfarande frågebara under hela den totala kvarhållningsperioden. |
Använd lagringsinställningar på tabellnivå för att konfigurera lagringstid för Analytics och total lagringstid i förekommande fall.
Kör ett sökjobb om du vill få åtkomst till Analytics-data efter lagringstiden för Analytics eller Basic-data som är äldre än 30 dagar i en fråga som inte innehåller någon hjälptabell. Sökjobb är asynkrona frågor vid behov som körs mot hela datamängden i en arbetsyta, inklusive data i långtidslagring. Mer information finns i Sökjobb i Azure Monitor Logs.
Tabellschema
Ett tabellschema är den uppsättning kolumner som definierar vilka data tabellen kan innehålla. Schemat innehåller kolumnnamn och datatyper.
Kolumndatatyper
Tabell-API:et stöder följande datatyper för kolumner i en Log Analytics arbetsytetabell:
| Type | Beskrivning |
|---|---|
string |
Textvärde |
int |
32-bit heltal |
long |
64-bitars heltal |
real |
Flyttalsnummer med dubbel precision |
boolean |
Sant eller falskt |
dynamic |
JSON-objekt eller matris |
datetime |
Datum- och tidsvärde |
guid |
GUID-värden lagras och efterfrågas som string |
Datainsamlingsregler (DCR) stöder datatyper i sina strömdeklarationer, men de stöder guid inte typer. Azure Monitor Logs lagrar GUID-värden som typen string. Etiketten guid som visas är endast en logisk typanteckning och fungerar identiskt string med för alla inmatnings- och frågeåtgärder.
Du behöver inte omvandla GUID-värden till strängar. Azure Monitor Logs skriver GUID-värden i form av strängar oavsett hur de skapas i källdata.
Transformera data så att de matchar tabellen
Innan loggdata når en tabell använder datainsamlingsregler (DCR) transformeringar för att filtrera bort oönskade poster och matcha tabellschemat. Eftersom endast bearbetade data lagras minskar den här metoden kostnaderna och förenklar underordnade frågor.
Mer information finns i Transformering av datainsamling i Azure Monitor.