Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Azure Monitor samlar automatiskt in värdmått och aktivitetsloggar från virtuella Azure-datorer, vm-skalningsuppsättningar och Azure Arc-aktiverade servrar. För att fullständigt övervaka gästoperativsystemet och arbetsbelastningarna behöver du vanligtvis också samla in loggdata som inte samlas in som standard. Den här artikeln beskriver hur du använder Azure-portalen för att skapa datainsamlingsregler (DCR) för vanliga datakällor för virtuella datorer.
Artikelns omfattning
Om du har grundläggande krav på datainsamling bör vägledningen i den här artikeln och relaterade artiklar för varje datakälla vara tillräcklig. Azure-portalen kan skapa och redigera DCR utan att du behöver förstå dess struktur eller manuellt associera den med den virtuella datorn. Att skapa en DCR och lägga till vm-resurser är också det rekommenderade sättet att installera Azure Monitor-agenten via Azure-portalen. Azure Monitor-agenten installeras automatiskt om det behövs och en association skapas mellan DCR och varje virtuell dator som du väljer.
Om du behöver avancerade funktioner som transformeringar eller vill skapa och tilldela domänkontrollanter med hjälp av Azure CLI, Azure Policy eller andra metoder kan du läsa Skapa regler för datainsamling (DCR) med JSON. Du kan också granska exempel på DCR (Data Collection Rule) som skapats av den här processen i exempel på Data Collection Rule (DCR) för virtuella datorer i Azure Monitor.
Förutsättningar
- Log Analytics-arbetsyta där du har minst deltagarbehörighet för att samla in de data som du konfigurerar.
- Behörigheter för att skapa DCR-objekt på arbetsytan.
- Om du vill skicka data mellan klienter måste du först aktivera Azure Lighthouse.
- Se den detaljerade artikeln för varje datakälla för ytterligare krav.
Viktigt!
Om din Log Analytics-arbetsyta är associerad med en nätverkssäkerhetsperimeter kan du läsa Konfigurera Azure Monitor med nätverkssäkerhetsperimeter för att konfigurera Log Analytics-arbetsytan.
Skapa datainsamlingsregel (DCR)
Varning
Om du redigerar en befintlig datainsamlingsregel (DCR) med hjälp av Azure-portalen skrivs alla ändringar som har gjorts genom att redigera JSON för DCR direkt om dessa funktioner inte stöds i portalen. Om du till exempel lägger till en transformering till en DCR för en datakälla som inte tillåter att en transformering skapas i portalen, tas den omvandlingen bort om du sedan redigerar DCR i portalen. I det här fallet måste du fortsätta att göra ändringar i DCR genom att redigera JSON direkt.
I Azure Portal går du till menyn Övervaka och väljer Datainsamlingsregler>Skapa för att öppna fönstret SKAPA DCR.
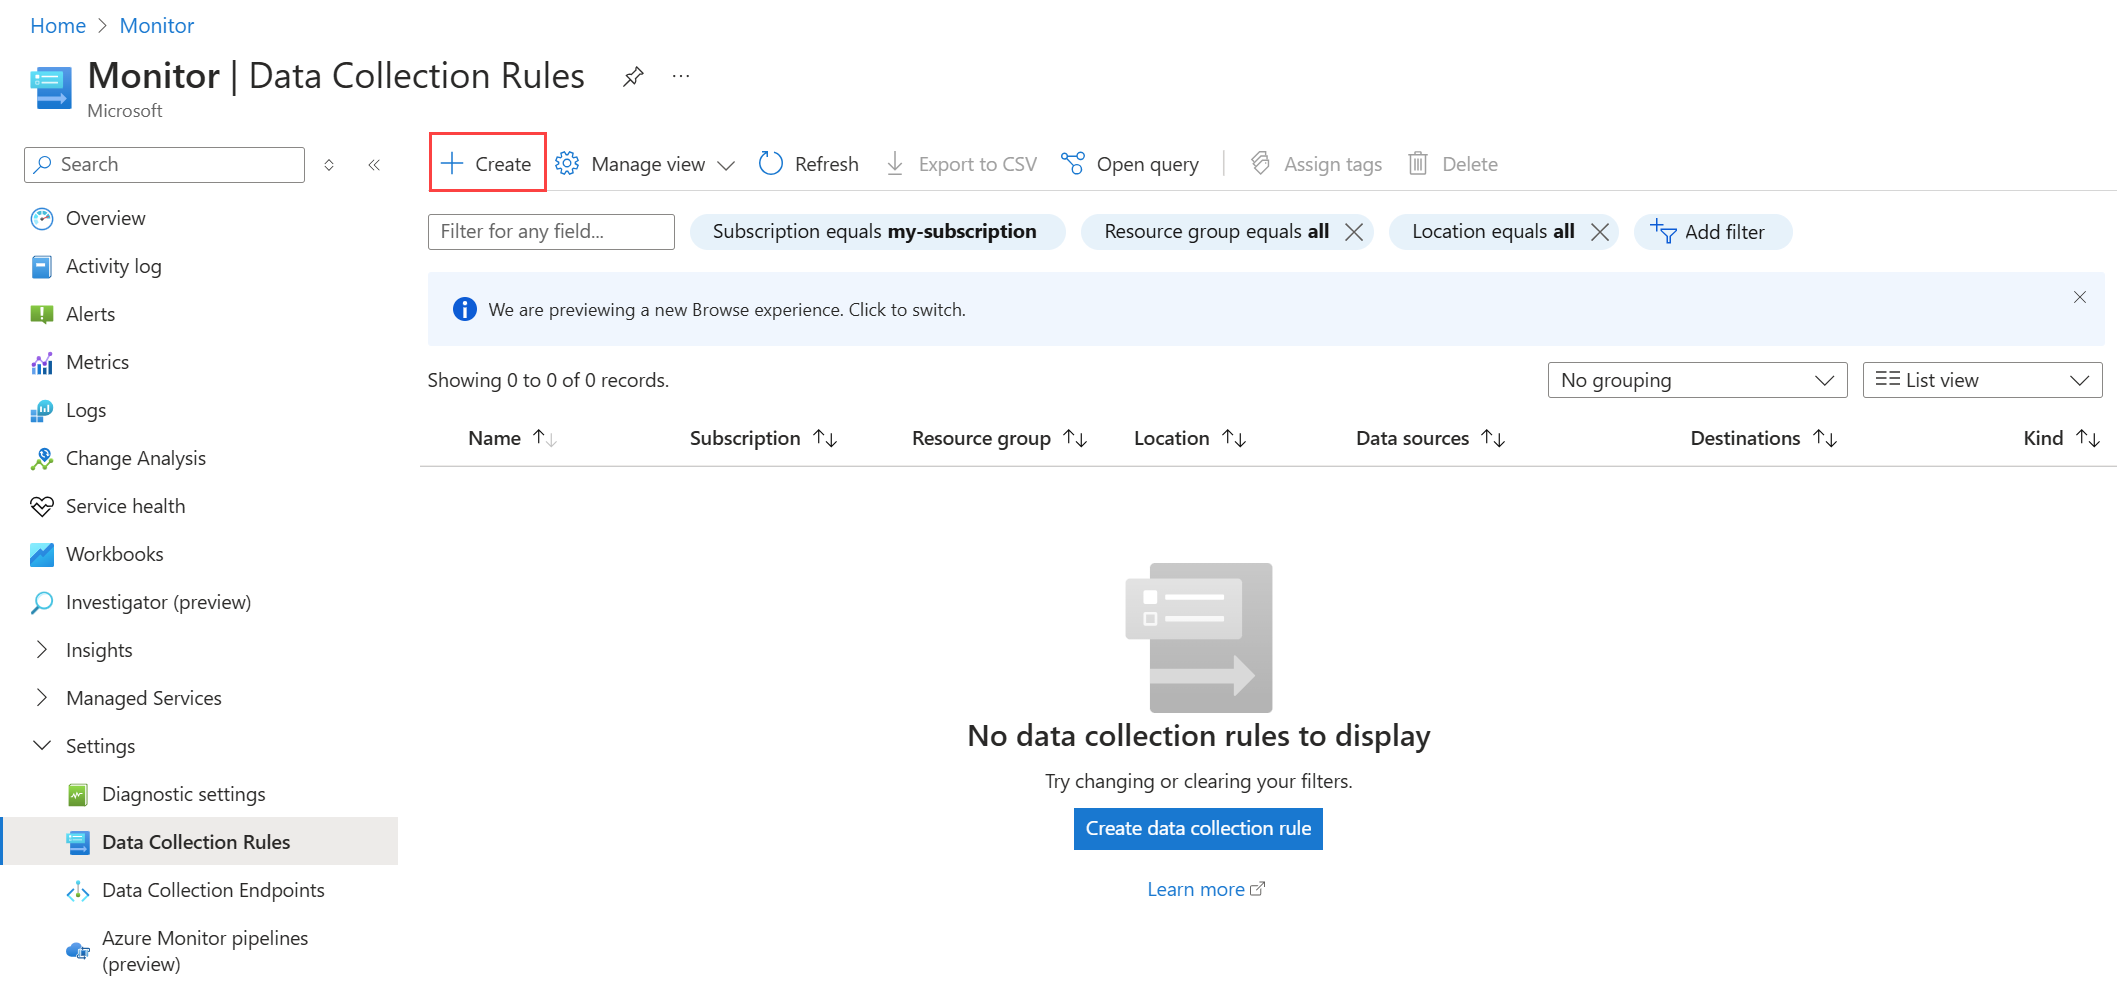
När du skapar en DCR i Azure-portalen använder du standardupplevelsen. En banderoll överst i fönstret länkar till den klassiska skapandeupplevelsen om du behöver den. Välj fliken nedan för vägledning om vilken upplevelse du vill använda.
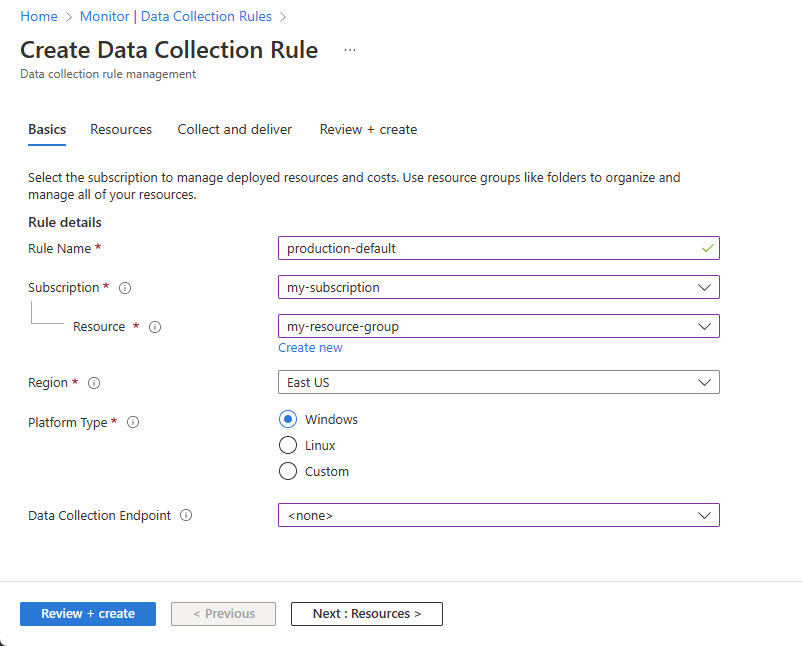
Fliken Grundläggande innehåller grundläggande information om DCR.
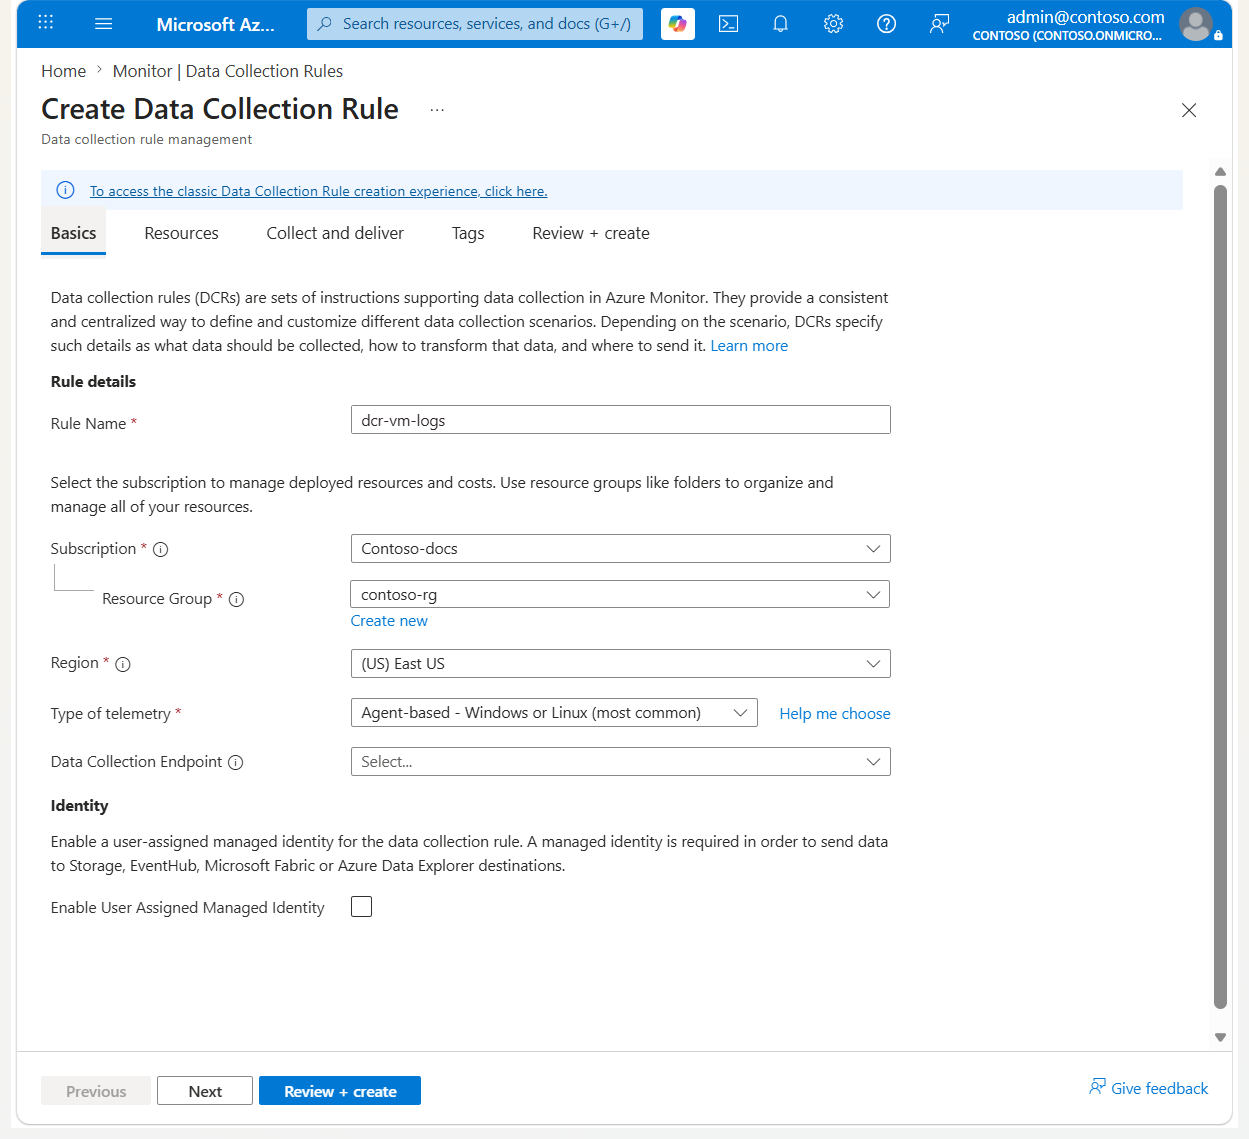
| Inställning | Beskrivning |
|---|---|
| Regelnamn | Ett namn för DCR. Namnet bör vara något beskrivande som hjälper dig att identifiera regeln. |
| Prenumeration | Prenumerationen för att lagra DCR. Prenumerationen behöver inte vara samma prenumeration som de virtuella maskinerna. |
| resursgrupp | En resursgrupp för att lagra DCR. Resursgruppen behöver inte vara samma resursgrupp som de virtuella maskinerna. |
| Region | Den Azure-region som DCR ska lagras i. Regionen måste vara samma region som alla Log Analytics-arbetsytor eller Azure Monitor-arbetsytor som används i ett mål för DCR. Om du har arbetsytor i olika regioner skapar du flera domänkontrollanter som ska associeras med samma uppsättning datorer. |
| Typ av telemetri | Anger vilken typ av telemetri som DCR samlar in. Det här valet påverkar de resurser som du kan välja och de dataflöden som du kan skapa för DCR. Välj listrutan för att få en kort beskrivning av varje alternativ. Välj Hjälp mig att välja för att få ytterligare information, inklusive vilka typer av datakälla och mål du kan välja för varje alternativ och om de kräver en DCE eller en hanterad entitet. 1 För Plattformstelemetri, se Skapa en datainsamlingsregel (DCR) för måttexport. |
| Slutpunkt för datainsamling | Anger den datainsamlingsslutpunkt (DCE) som används för att samla in data. En DCE krävs endast om du använder en datakälla som kräver en. Välj Hjälp mig att välja bredvid Typ av telemetri för att identifiera de datakällor som kräver en DCE. För de flesta implementeringar kan du använda en enda DCE för varje Log Analytics-arbetsyta. Mer information om hur du skapar en DCE finns i Skapa en datainsamlingsslutpunkt . |
| Aktivera hanterad identitet | Anger om du vill aktivera hanterad identitet för DCR. Välj Hjälp mig att välja bredvid Typ av telemetri för att identifiera de datakällor som kräver en hanterad identitet. |
1 Det här alternativet anger kind attributet i DCR. Du kan ange andra värden för det här attributet, men värdena är inte tillgängliga att välja i portalen.
Lägg till resurser
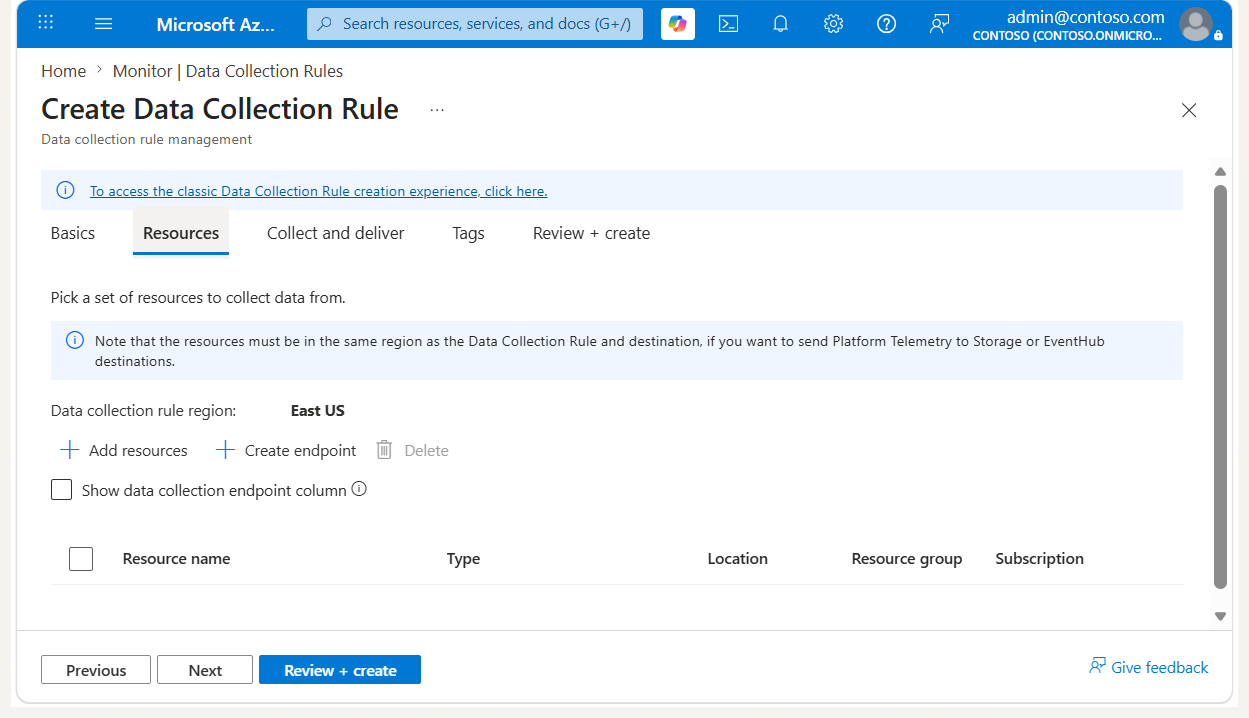
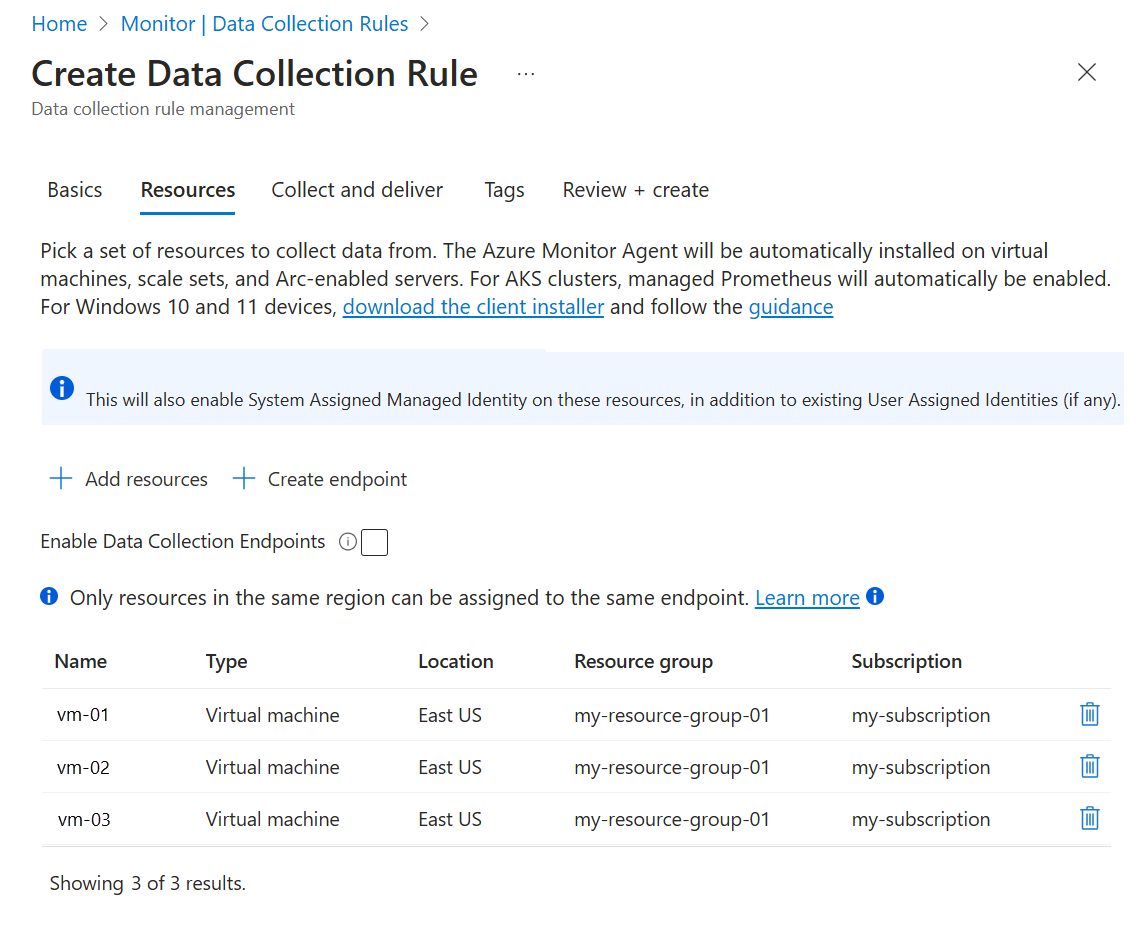
I fönstret Resurser väljer du Lägg till resurser för att lägga till resurser som använder DCR. Du behöver inte lägga till några resurser ännu, eftersom du kan uppdatera DCR:n efter att den har skapats och lägga till eller ta bort resurser. Portalen visar dcr-regionen som en påminnelse eftersom vissa telemetrityper kräver att DCR och resurser finns i samma region. Du kan inte lägga till en virtuell skalningsuppsättning med flexibel orkestrering som resurs för en DCR. Lägg i stället till varje virtuell dator som ingår i skalningsuppsättningen för virtuella maskiner.
Viktigt!
När resurser läggs till i en DCR är standardalternativet i Azure Portal att aktivera en systemtilldelad hanterad identitet för resurserna. Om en användartilldelad hanterad identitet redan har angetts för befintliga program, om du inte anger den användartilldelade identiteten när du lägger till resursen i en DCR med hjälp av portalen, använder datorn som standard en systemtilldelad identitet som tillämpas av DCR.
Lägga till dataflöden
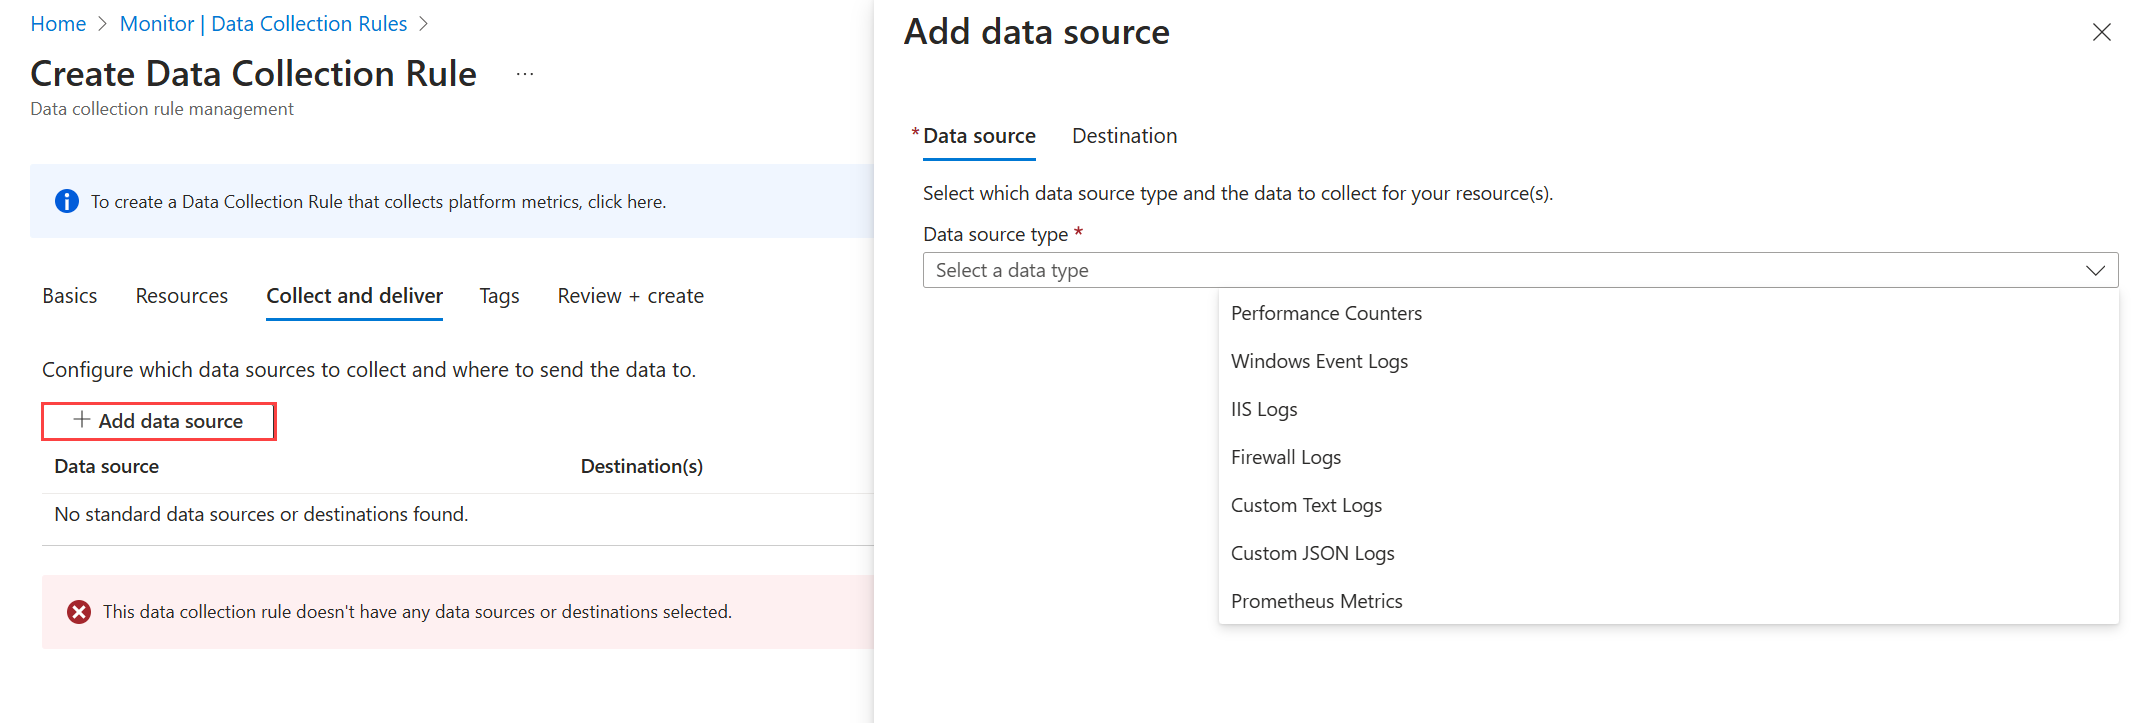
På Samla in och leverera väljer du Lägg till nytt dataflöde för att lägga till och konfigurera datakällor och mål för DCR. Du kan lägga till flera datakällor till samma Data Collection Rule (DCR) eller skapa flera DCR:er med olika datakällor. En DCR kan ha upp till 10 datakällor och en virtuell dator kan använda valfritt antal DCR:er.
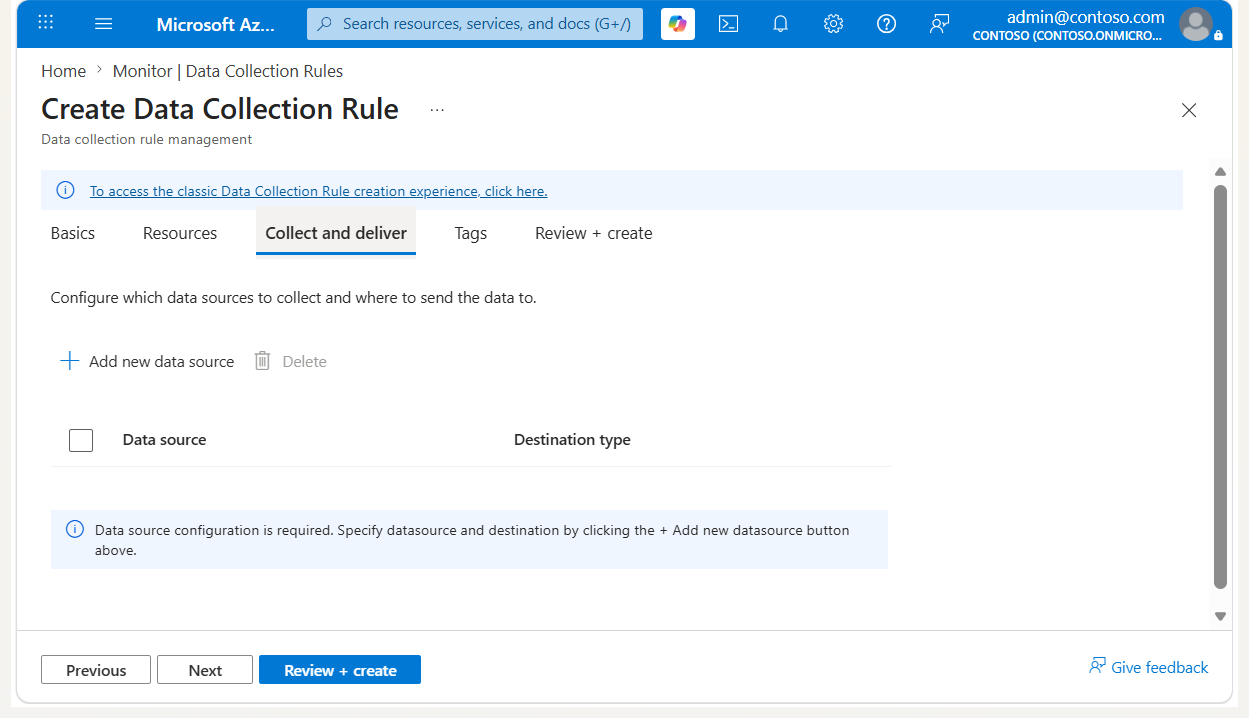
| Inställning | Beskrivning |
|---|---|
| Datakälla | Välj en typ av datakälla och ange värden för fälten baserat på vilken typ av datakälla du väljer. Mer information om hur du konfigurerar varje typ av datakälla finns i Lägga till datakällor . |
| Mål | Lägg till ett eller flera mål för varje datakälla. Vissa datakällor tillåter endast ett enda mål. Om du behöver flera destinationer, skapa en annan DCR. Du kan välja flera mål av samma typ för vissa datakällor, men tänk på att detta skickar duplicerade data till varje mål och ökar kostnaden. Se information för varje datatyp för de mål som den stöder. |
Lägg till datakällor
I följande tabell visas de typer av data som du kan samla in från en virtuell datorklient med Azure Monitor och var du kan skicka dessa data. Se den länkade artikeln för var och en om du vill lära dig hur du konfigurerar datakällan.
| Datakälla | Beskrivning | Klientens operativsystem | Resmål |
|---|---|---|---|
| Windows-händelser | Information som skickas till Windows-händelseloggningssystemet, inklusive sysmon-händelser | Windows | Log Analytics-arbetsyta |
| Prestandaräknare | Numeriska värden som mäter prestanda för olika aspekter av operativsystemet och arbetsbelastningar | Windows Linux |
Azure Monitor-mått (förhandsversion) Log Analytics-arbetsyta |
| OpenTelemetry-metrik | OpenTelemetry-prestandaräknare från gästoperativsystemet | Windows Linux |
Azure Monitor-arbetsyta |
| Syslog | Information som skickas till Linux-händelseloggningssystemet | Linux | Log Analytics-arbetsyta |
| Textlogg | Information som skickas till en textloggfil på en lokal disk | Windows Linux |
Log Analytics-arbetsyta |
| JSON-logg | Information som skickas till en JSON-loggfil på en lokal disk | Windows Linux |
Log Analytics-arbetsyta |
| IIS-loggar | IIS-loggar (Internet Information Service) från den lokala disken för Windows-datorer | Windows | Log Analytics-arbetsyta |
| SNMP-traps | SNMP-polling- och trapdata som skickas till Syslog-datatabellen eller en anpassad texttabell | Linux | Log Analytics-arbetsyta |
| Windows-brandväggsloggar | Loggdata för Windows-klient- och serverbrandväggen som samlas in av DCR och säkerhets- och granskningslösningen från Marketplace i Azure-portalen | Windows | Log Analytics-arbetsyta |
Verifiera åtgärden
Det kan ta upp till 5 minuter innan data skickas till målen när du har skapat en DCR. Du kan kontrollera att agenten är i drift och att data samlas in genom att köra frågor mot data på Log Analytics-arbetsytan.
Verifiera agentåtgärd
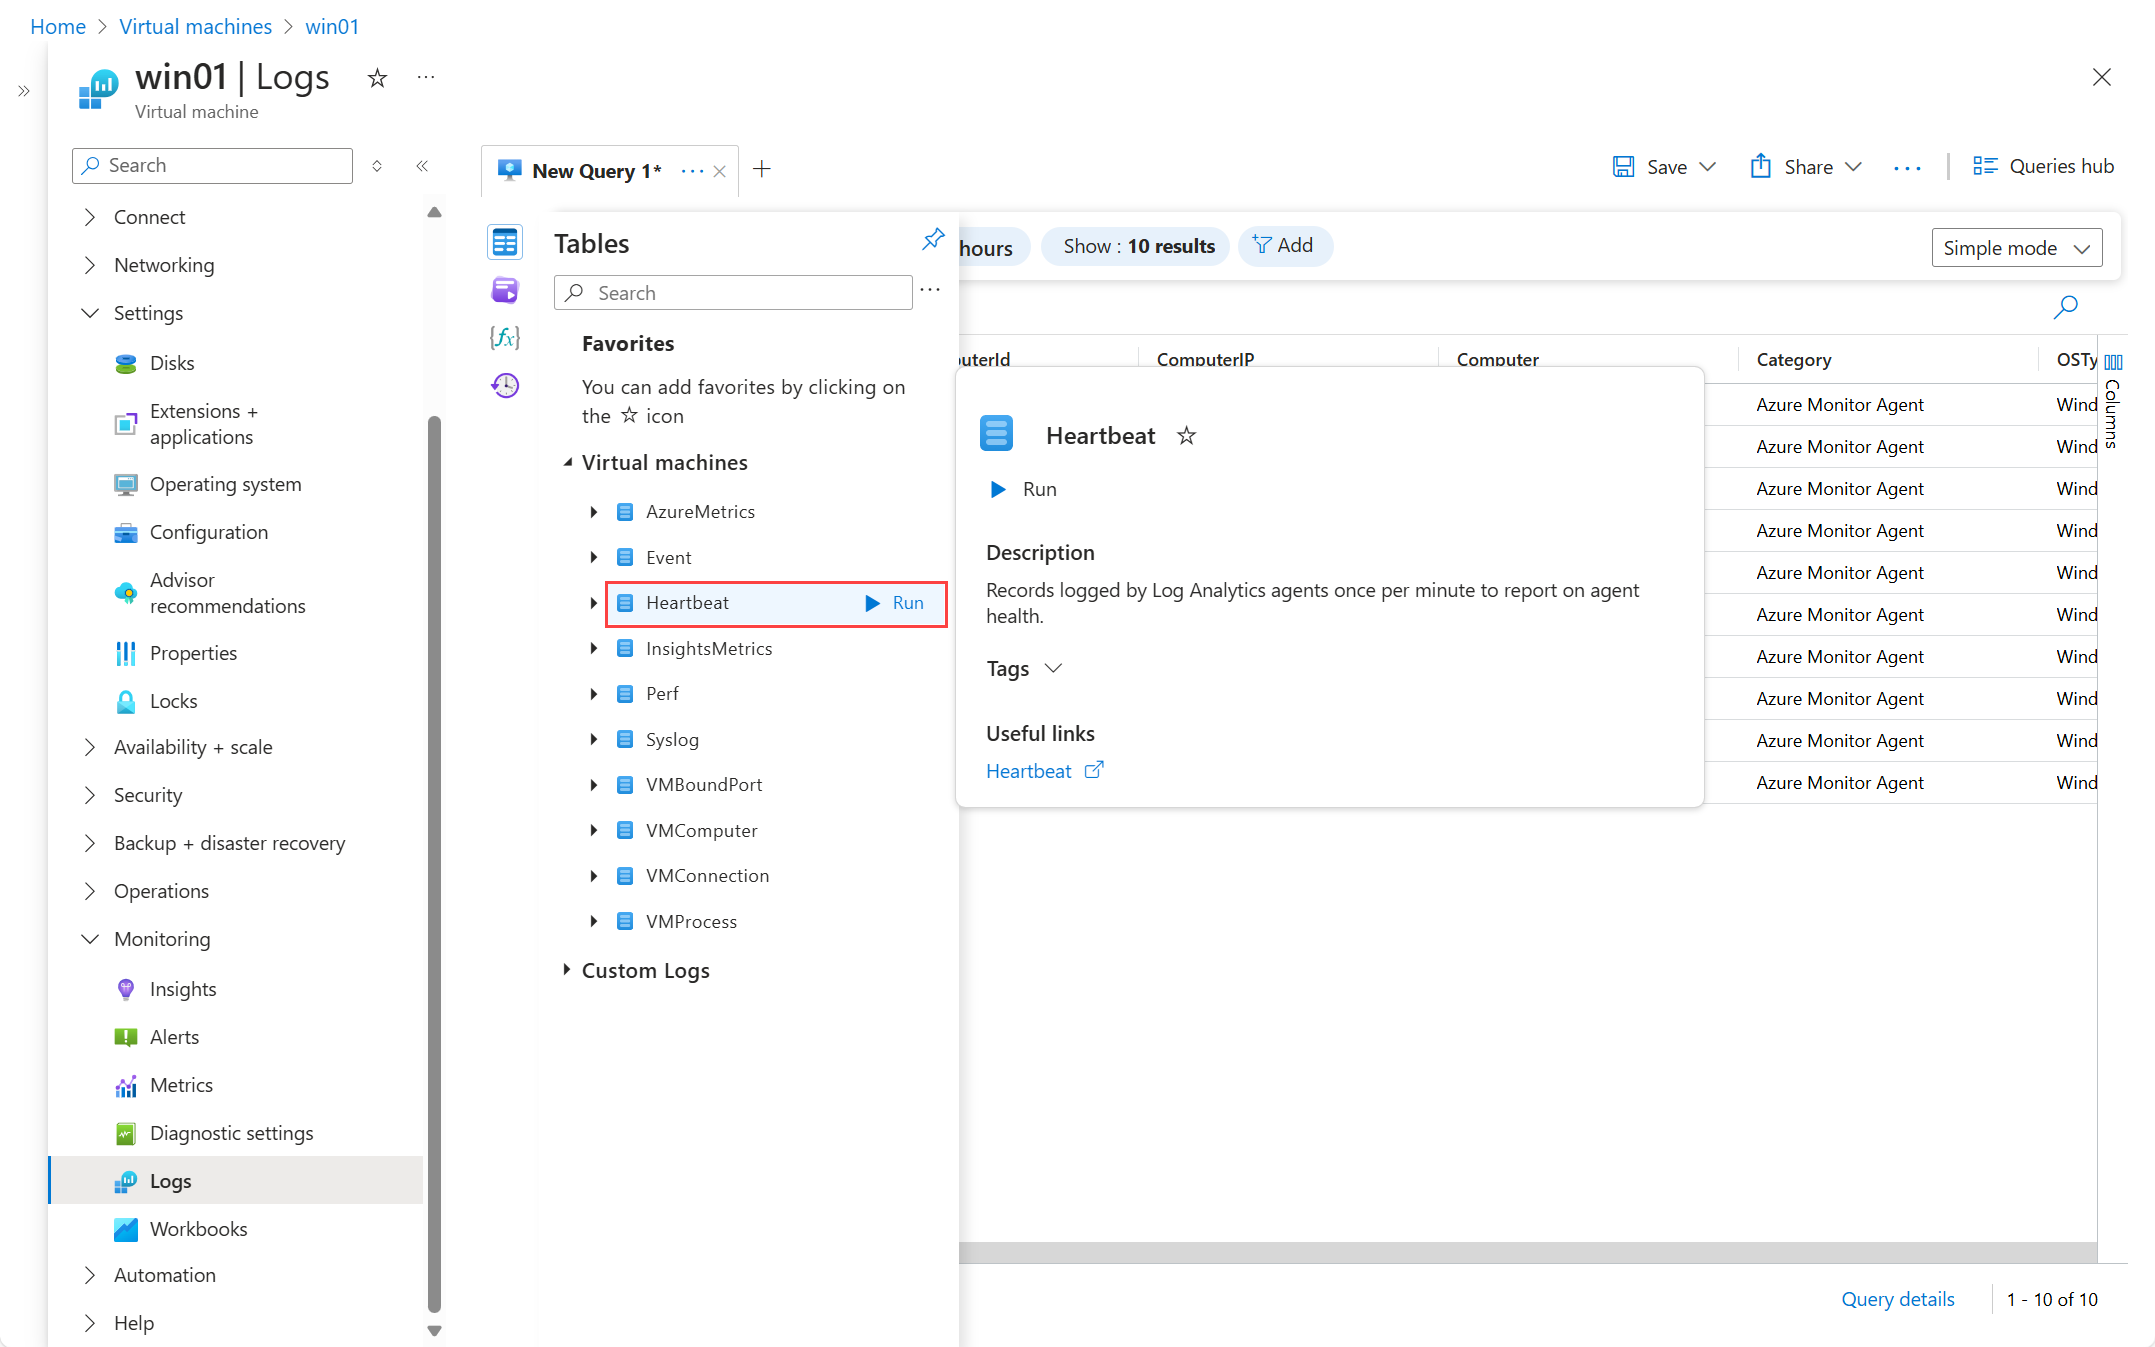
Kontrollera att agenten fungerar och kommunicerar korrekt med Azure Monitor genom att kontrollera pulsslag för den virtuella datorn. När en agent kommunicerar korrekt med Azure Monitor skickar den en post till tabellen Heartbeat varje minut.
Från den virtuella datorn i Azure-portalen väljer du Loggar och klickar sedan på knappen Tabeller . Under kategorin Virtuella datorer klickar du på Kör bredvid Pulsslag. Om agenten kommunicerar korrekt bör du se pulsslagsposter för den virtuella datorn.
Säkerställ att poster tas emot
När du har kontrollerat att agenten kommunicerar korrekt kontrollerar du att de data du förväntar dig samlas in. Använd samma process som ovan för att visa data i tabellen för den datakälla som du har konfigurerat. I följande tabell visas kategorin och tabellen för varje datakälla.
| Datakälla | Kategori | Tabell |
|---|---|---|
| Windows-händelser | Virtuella datorer | Evenemang |
| Prestandaräknare | Virtuella datorer | Perf |
| OpenTelemetry-metrik | Virtuella datorer | Azure Monitor-arbetsyta |
| Syslog | Virtuella datorer | Syslog |
| IIS-loggar | Virtuella datorer | W3CIISLog |
| Textlogg | Anpassade loggar | <Namn på anpassad tabell> |
| JSON-logg | Anpassade loggar | <Namn på anpassad tabell> |
Dubblettdatavarning
Var försiktig med följande scenarier som kan leda till att dubblettdata samlas in, vilket ökar dina faktureringsavgifter:
- Skapa flera DCR:er som har samma datakälla och associera dem med samma virtuella dator. Om du har domänkontrollanter med samma datakälla kontrollerar du att du konfigurerar dem för att filtrera efter unika data.
- Skapa en domänkontrollant som samlar in säkerhetsloggar och aktiverar Microsoft Sentinel för samma virtuella datorer. I det här fallet skickas samma händelser till både händelsetabellen (Azure Monitor) och i tabellen SecurityEvent (Microsoft Sentinel).
- Skapa en DCR för en virtuell dator som också kör den äldre Log Analytics-agenten på samma dator. Båda kan samla in identiska data och lagra dem i samma tabell. Följ riktlinjerna i Migrera till Azure Monitor Agent från Log Analytics-agenten för att migrera från den äldre agenten.
Information om de domänkontrollanter som är associerade med en virtuell dator i Azure portalen finns i Hantera regelassociationer för datainsamling i Azure Monitor. Du kan också använda följande PowerShell-kommando för att visa en lista över alla domänkontrollanter för en virtuell dator:
Get-AzDataCollectionRuleAssociation -resourceUri <vm-resource-id>
Relaterat innehåll
- Översikt över Azure Monitor Agent – Granska hur Azure Monitor Agent samlar in data från virtuella datorer.
- Regler för datainsamling i Azure Monitor – Lär dig hur DCR:er definierar källor, mål och associationer.
- Samla in prestandaräknare från virtuella datorer med Azure Monitor – Konfigurera insamling av prestandaräknare för loggbaserad övervakning.
- Självstudie: Samla in gästloggar från en virtuell Azure-dator – Gå igenom insamling av Windows-händelseloggar eller Syslog från en övervakad virtuell dator.