Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Defender for Servers i Microsoft Defender för molnet har en funktion för just-in-time-åtkomst till datorer.
Du kan använda Microsoft Defender för molnet:s just-in-time-åtkomst för att skydda dina Azure-virtuella maskiner (VM) från obehörig nätverksåtkomst. Brandväggar innehåller ofta tillåtna regler som lämnar virtuella datorer exponerade. MED JIT kan du endast tillåta åtkomst när det behövs, på de portar som krävs och under den tid som krävs.
I den här artikeln får du lära dig hur du konfigurerar och använder just-in-time-åtkomst, inklusive hur du:
- Aktivera just-in-time på virtuella datorer från Azure-portalen eller programmatiskt
- Begär åtkomst till en virtuell dator som har just-in-time-åtkomst aktiverat från Azure-portalen eller programmatiskt
- Granska just-in-time-åtkomstaktiviteten för att se till att dina virtuella datorer skyddas på rätt sätt
Förutsättningar
Aktivera Microsoft Defender för Servers Plan 2 på prenumerationen.
Virtuella datorer som stöds: Virtuella datorer som distribueras via Azure Resource Manager, virtuella datorer som skyddas av Azure Firewall i samma virtuella nätverk (VNet) som den virtuella datorn och AWS EC2-instanser (förhandsversion).
Virtuella datorer som inte stöds: Virtuella datorer som distribueras med klassiska distributionsmodeller, virtuella datorer som skyddas av Azure Firewalls som styrs av Azure Firewall Manager.
För att ställa in just-in-time-åtkomst på dina AWS-VM:ar, koppla ditt AWS-konto till Defender för molnet.
För att skapa en JIT-policy får policynamnet, tillsammans med det riktade VM-namnet, inte överstiga 56 tecken.
Du behöver behörigheter för Läsare och SecurityReader för att visa JIT-status och parametrar. En anpassad roll kan också ge den här åtkomsten.
För en anpassad roll, tilldela behörigheterna som sammanfattas i följande tabell. Om du vill skapa en roll med minst privilegier för användare som bara behöver begära JIT-åtkomst till en virtuell dator använder du Set-JitLeastPrivilegedRole skriptet.
| Användaråtgärd | Behörigheter att ange |
|---|---|
| Konfigurera eller redigera en JIT-princip för en virtuell dator |
Tilldela dessa åtgärder till rollen:
|
| Begär JIT-åtkomst till en virtuell dator |
Tilldela dessa åtgärder till användaren:
|
| Läs JIT-principer |
Tilldela dessa åtgärder till användaren:
|
Note
Endast behörigheterna Microsoft.Security är relevanta för AWS.
Om du vill skapa en roll med minst privilegier för användare som bara behöver begära JIT-åtkomst till en virtuell dator använder du Set-JitLeastPrivilegedRole skriptet.
Arbeta med JIT VM-åtkomst med hjälp av Microsoft Defender för Cloud
Du kan använda Defender för molnet eller programmatiskt aktivera JIT VM-åtkomst med egna anpassade alternativ. Du kan också aktivera JIT med standard, hårdkodade parametrar från Azure-virtuella maskiner.
Just-in-time VM-åtkomst visar dina virtuella datorer grupperade i:
Konfigurerade: VM:ar konfigurerade för att stödja just-in-time-åtkomst till VM:er. Denna vy visar:
- antalet godkända JIT-begäranden under de senaste sju dagarna
- senaste åtkomstdatum och -tid
- de konfigurerade anslutningsuppgifterna
- den senaste användaren
Inte konfigurerat: VM:ar utan JIT aktiverade, men som kan stödja JIT. Aktivera JIT för dessa VM:ar.
Ostödd: VM:ar som inte stödjer JIT eftersom:
- Saknad nätverkssäkerhetsgrupp (NSG) eller Azure Firewall. JIT kräver att en NSG konfigureras eller en brandväggskonfiguration eller båda.
- Klassisk VM. JIT stödjer VM:ar som distribueras via Resource Manager.
- Annat. JIT-lösningen är inaktiverad i säkerhetspolicyn för prenumerationen eller resursgruppen.
Aktivera JIT på dina virtuella datorer från Microsoft Defender för molnet
Från Defender för molnet kan du aktivera och konfigurera JIT VM-åtkomst.
Så här aktiverar du JIT på dina virtuella datorer från Defender för molnet:
Öppna Arbetsbelastningsskydd och välj Just-in-time VM-åtkomst i de avancerade skydden.
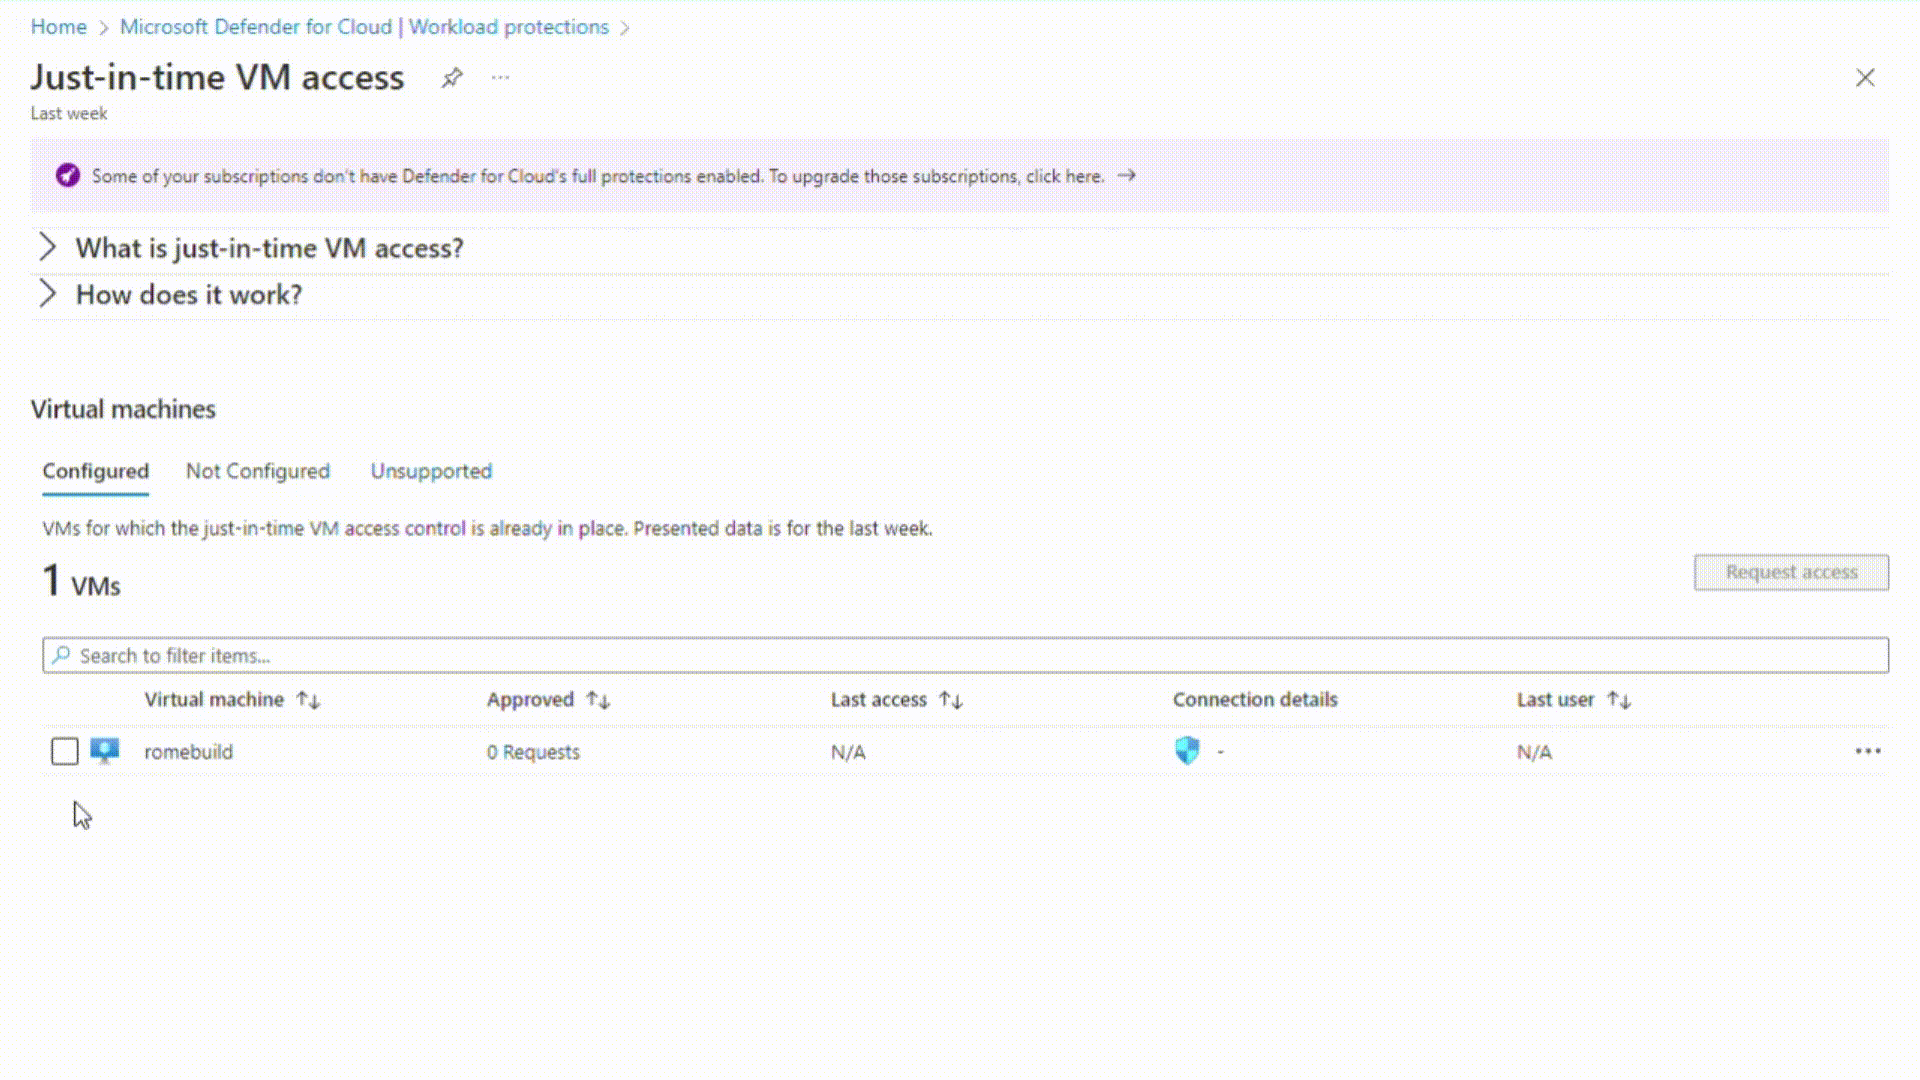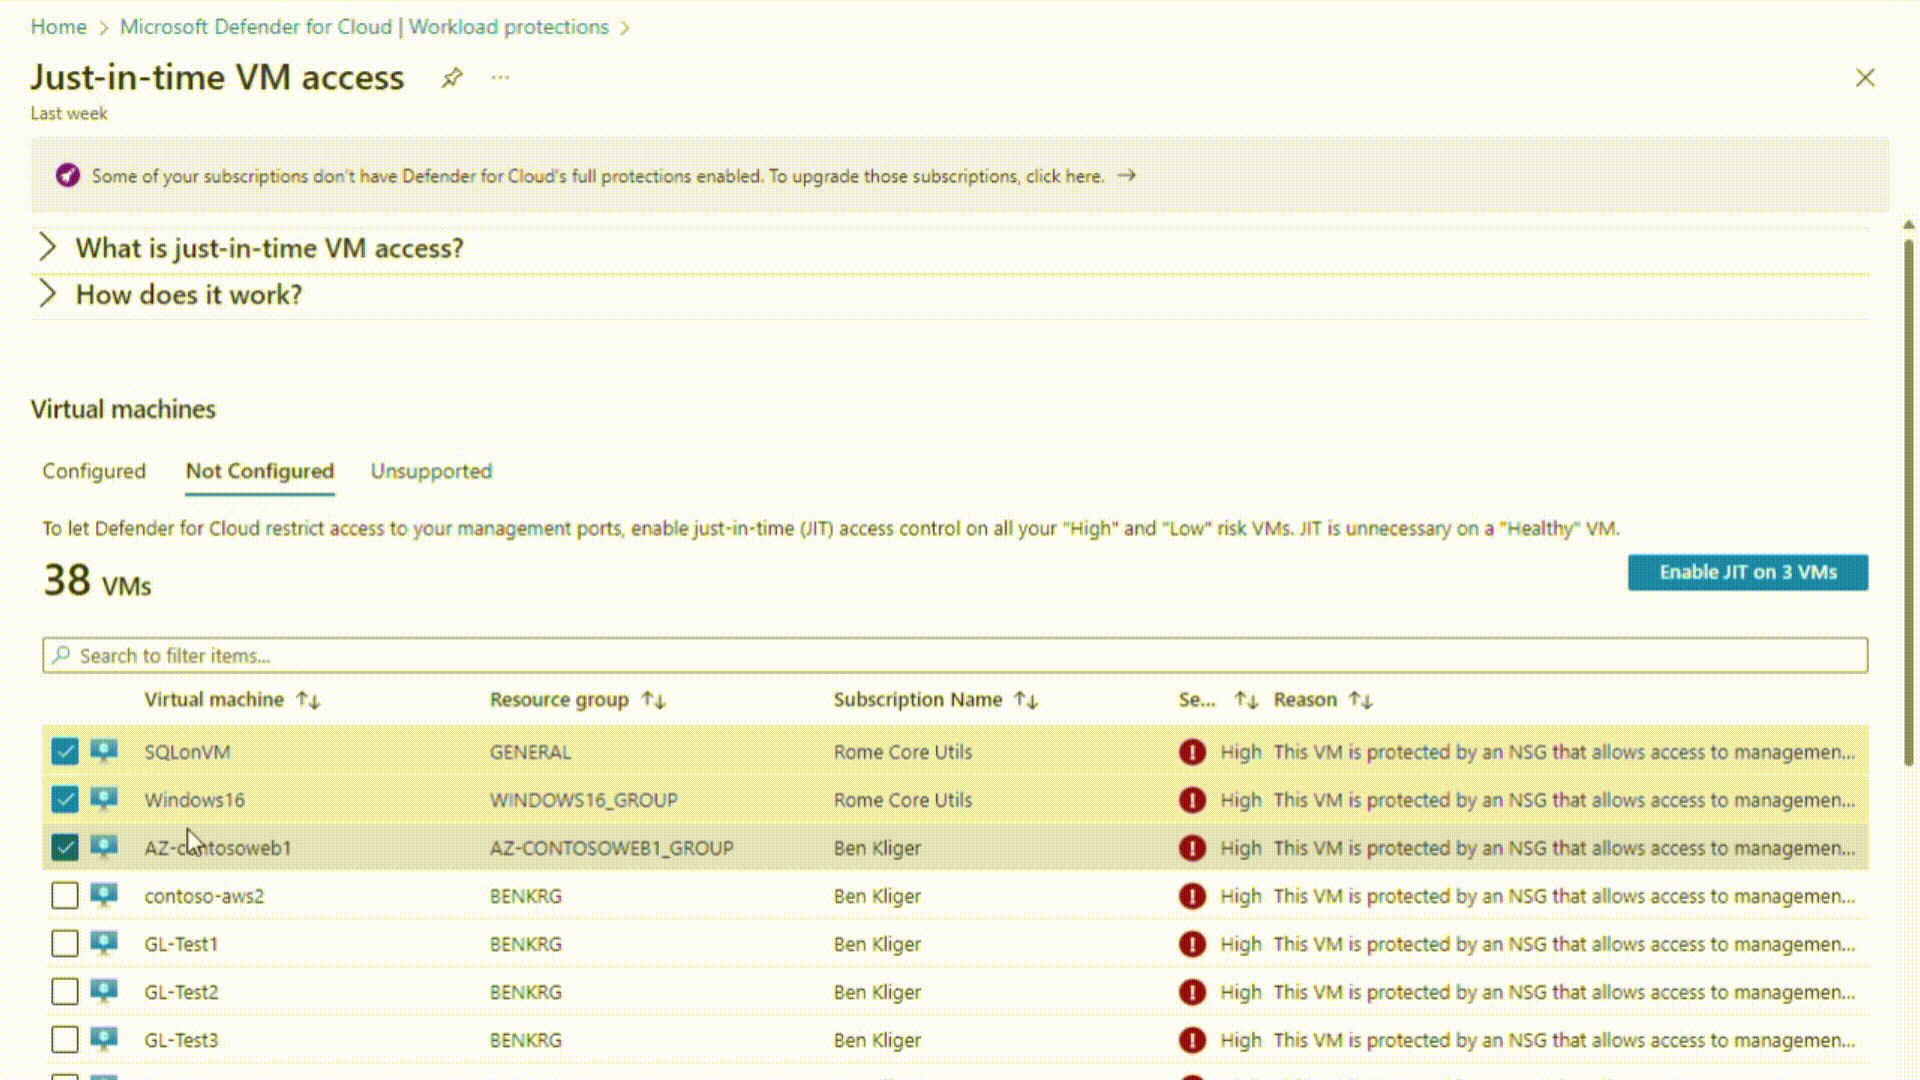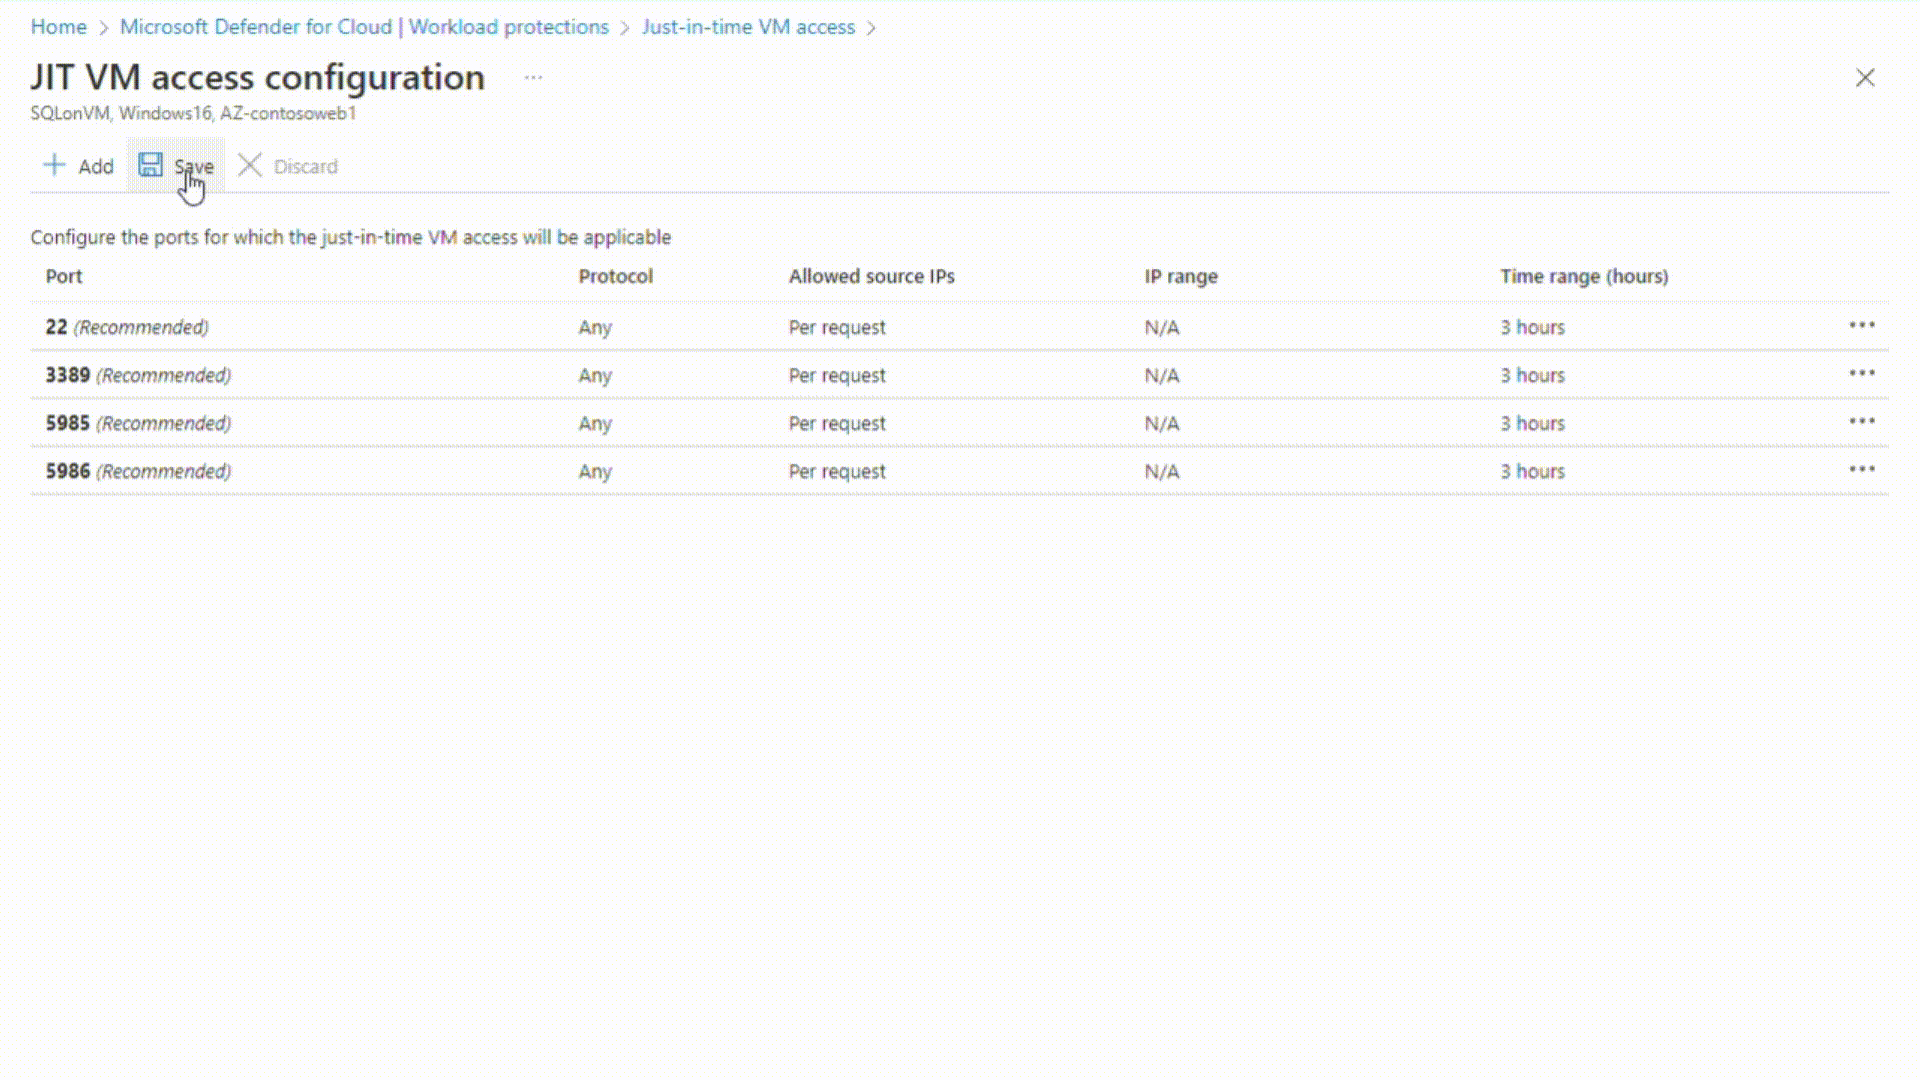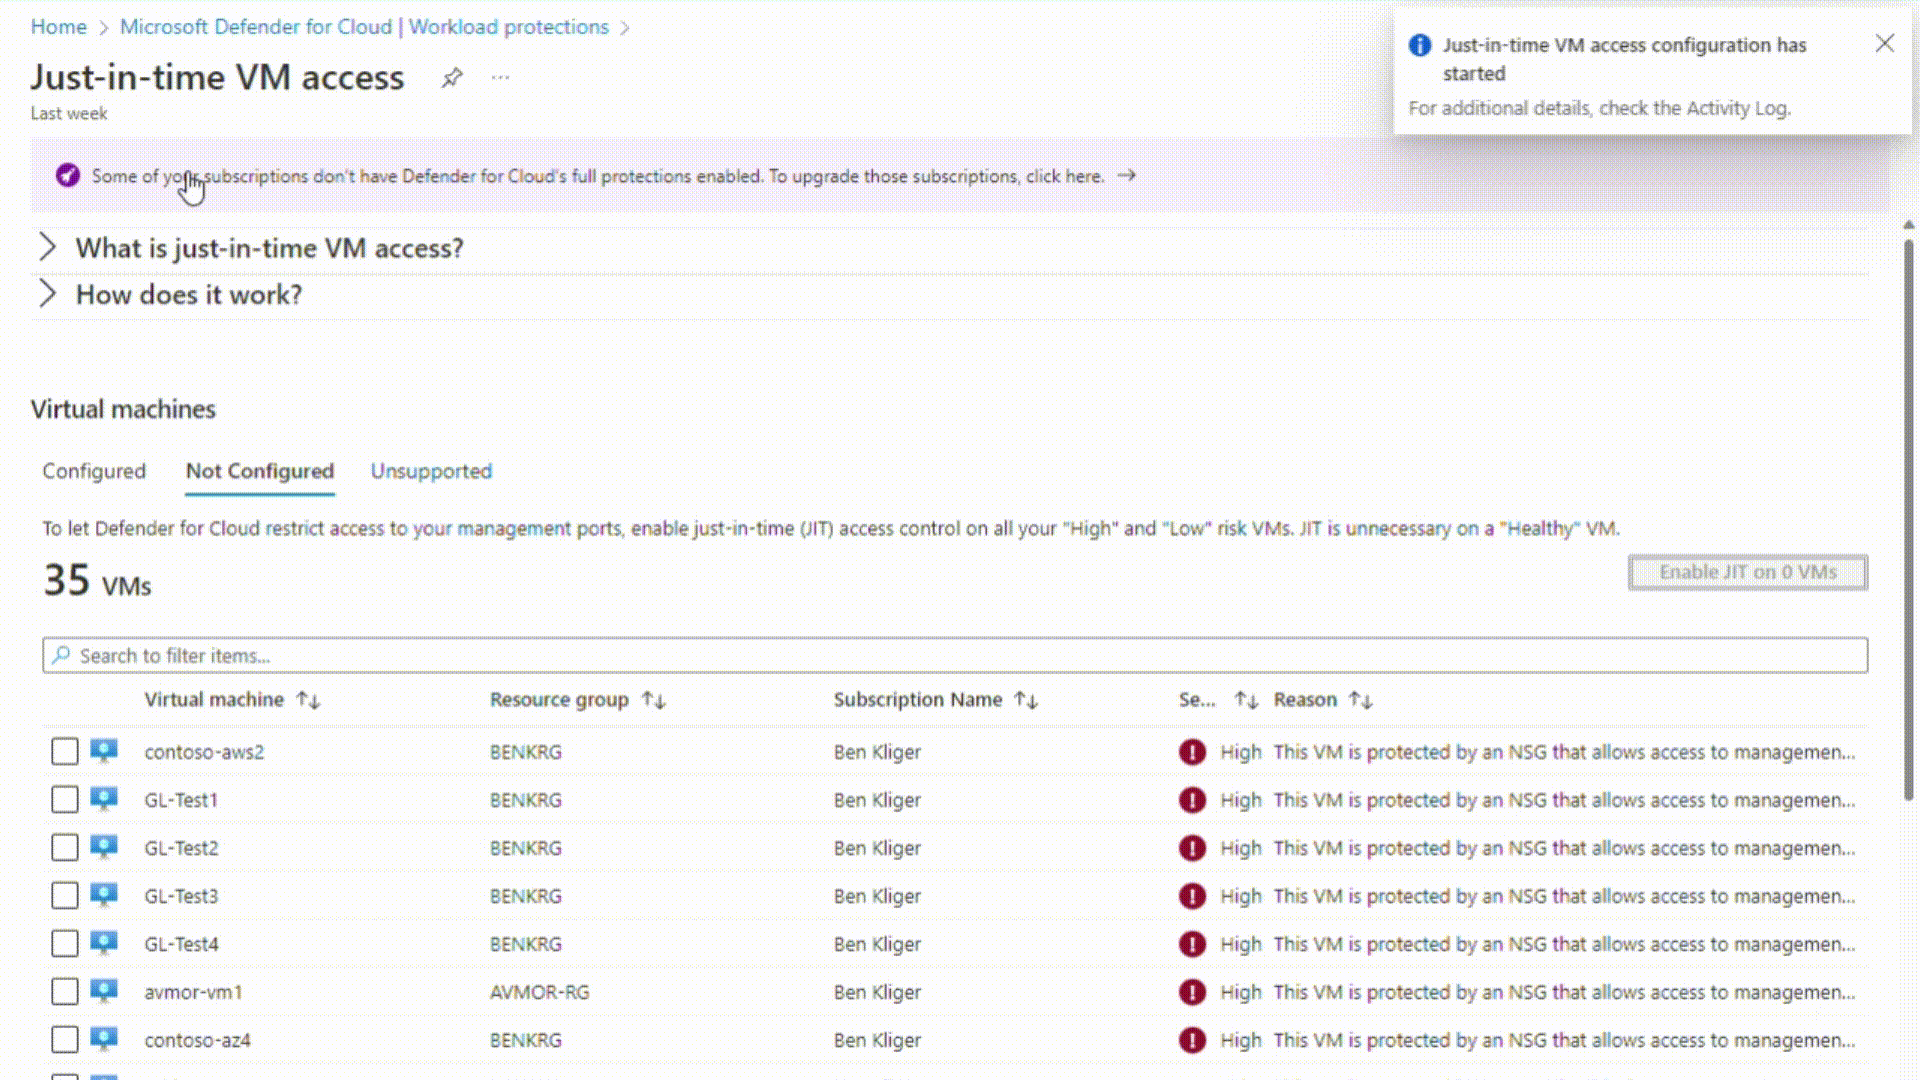
På fliken Inte konfigurerade virtuella datorer markerar du de virtuella datorer som ska skyddas med JIT och väljer Aktivera JIT på virtuella datorer.
Sidan JIT VM-åtkomst öppnas med de portar som Defender för molnet rekommenderar att du skyddar:
- 22 – SSH
- 3389 – RDP
- 5985 – WinRM
- 5986 – WinRM
Så här anpassar du JIT-åtkomsten:
Välj Lägg till.
Välj en av portarna i listan för att redigera den eller ange andra portar. För varje port kan du ange följande:
- Protocol
- Tillåtna käll-IP-adresser
- Maximal tid för begäran
Välj OK.
Spara portkonfigurationen genom att välja Spara.

Redigera JIT-konfigurationen på en JIT-aktiverad virtuell dator med defender för molnet
Du kan ändra en virtuell dators just-in-time-konfiguration genom att lägga till och konfigurera en ny port för att skydda den virtuella datorn, eller genom att ändra andra inställningar som är relaterade till en redan skyddad port.
Så här redigerar du befintliga JIT-regler för en virtuell dator:
Öppna Arbetsbelastningsskydd och välj Just-in-time VM-åtkomst i de avancerade skydden.
På fliken Konfigurerade virtuella datorer högerklickar du på en virtuell dator och väljer Redigera.
I JIT VM-åtkomstkonfigurationen, redigera listan över portar eller välj Add för en ny anpassad port.
När du har redigerat portarna väljer du Spara.
Begär åtkomst till en JIT-aktiverad virtuell dator från Microsoft Defender för molnet
När en VM har JIT aktiverat måste du begära åtkomst för att ansluta till den. Du kan begära åtkomst på vilket stödd sätt som helst, oavsett hur du aktiverade JIT.
Så här begär du åtkomst till en JIT-aktiverad virtuell dator från Defender för molnet:
På sidan Just-in-time-åtkomst till virtuell dator väljer du fliken Konfigurerad .
Välj de virtuella datorer som du vill komma åt.
Ikonen i kolumnen Anslutningsinformation anger om JIT är aktiverat i nätverkssäkerhetsgruppen eller brandväggen. Om den är aktiverad på båda visas bara brandväggsikonen.
Kolumnen Anslutningsinformation visar användaren och portarna som kan komma åt den virtuella datorn.
Välj Begär åtkomst. Fönstret Begär åtkomst öppnas.
Under Begär åtkomst väljer du de portar som du vill öppna för varje virtuell dator, de käll-IP-adresser som du vill att porten ska öppnas på och tidsfönstret för att öppna portarna.
Välj Öppna portar.
Note
Om en användare som begär åtkomst är bakom en proxy, ange proxyns IP-adressintervall.
Andra sätt att arbeta med JIT VM-åtkomst
Du kan också hantera just-in-time VM-åtkomst via Azure-virtuella maskiner, PowerShell eller REST API.
Azure-virtuella datorer
Följande uppgifter visar hur man aktiverar och begär JIT-åtkomst från Azure:s virtuella maskinupplevelse i Azure-portalen.
Aktivera JIT på dina virtuella datorer från virtuella Azure-datorer
Du kan aktivera JIT på en virtuell dator från sidorna för virtuella Azure-datorer i Azure-portalen.
Så här aktiverar du JIT på en virtuell dator från Azure virtuella datorer:
Tip
Om en virtuell dator redan har JIT aktiverat visar konfigurationssidan för den virtuella datorn att JIT är aktiverat. Använd länken Just-in-time VM access på den sidan för att öppna Defender för molnet och granska eller ändra inställningar.
Från Azure-portalen söker du efter och väljer Virtuella datorer.
Välj den virtuella dator som du vill skydda med JIT.
I menyn väljer du Konfiguration.
Under Just-in-time-åtkomst väljer du Aktivera just-in-time.
Som standard använder just-in-time-åtkomst för den virtuella datorn följande inställningar:
- Windows-datorer:
- RDP-port: 3389
- Högsta tillåtna åtkomst: 3 timmar
- Tillåtna käll-IP-adresser: Alla
- Linux-datorer:
- SSH-port: 22
- Högsta tillåtna åtkomst: 3 timmar
- Tillåtna käll-IP-adresser: Alla
- Windows-datorer:
Om du vill redigera något av dessa värden eller lägga till fler portar i JIT-konfigurationen använder du Microsoft Defender för molnets just-in-time-sida:
Välj Just-in-time VM access (Just-in-time VM-åtkomst) i Defender för molnet-menyn.
På fliken Konfigurerad högerklickar du på den virtuella dator som du vill lägga till en port till och väljer Redigera.
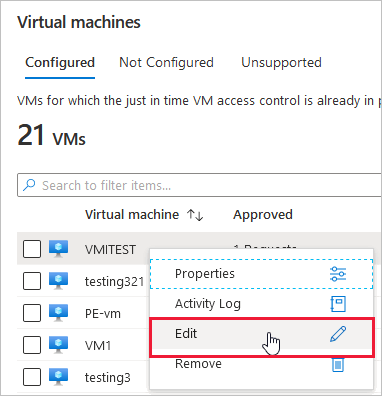
Under JIT VM-åtkomstkonfiguration kan du antingen redigera de befintliga inställningarna för en redan skyddad port eller lägga till en ny anpassad port.
När du har redigerat portarna väljer du Spara.
Begär åtkomst till en JIT-aktiverad virtuell dator från den virtuella Azure-datorns anslutningssida
När en VM har JIT aktiverat måste du begära åtkomst för att ansluta till den. Du kan begära åtkomst på vilket stödd sätt som helst, oavsett hur du aktiverade JIT.
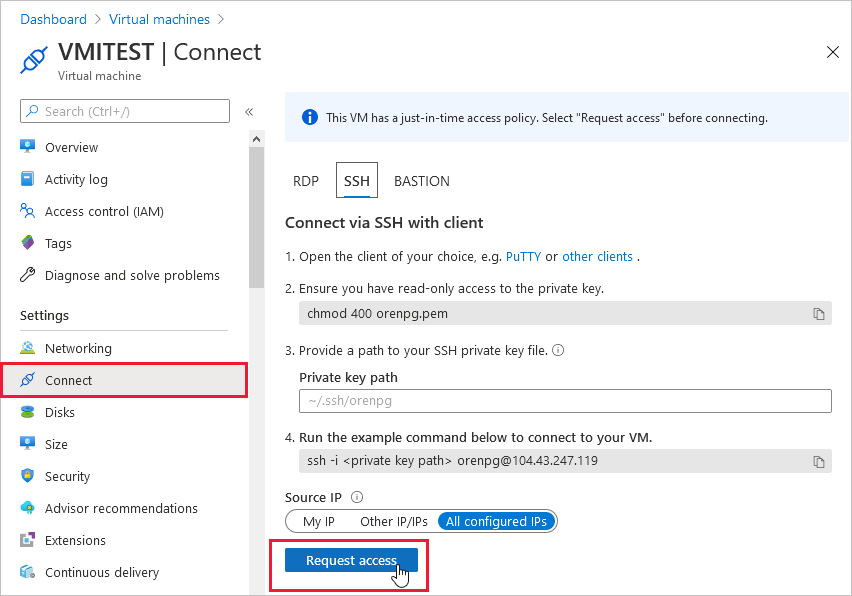
Så här begär du åtkomst från virtuella Azure-datorer:
Öppna sidorna för virtuella datorer i Azure-portalen.
Välj den virtuella dator som du vill ansluta till och öppna sidan Anslut .
Azure kontrollerar om JIT är aktiverat på den virtuella datorn.
- Om JIT inte är aktiverat för den virtuella datorn uppmanas du att aktivera det.
- Om JIT är aktiverat, välj Request access för att skicka en åtkomstförfrågan med den begärande IP, tidsintervall och portar som du konfigurerat för den VM:n.
Note
Efter att en begäran om en VM skyddad av Azure Firewall har godkänts, tillhandahåller Defender för molnet användaren anslutningsdetaljer, inklusive portmappningen från DNAT-tabellen, för att använda för att ansluta till VM:n.
PowerShell
Du kan också aktivera och begära JIT-åtkomst genom att använda PowerShell-cmdlets.
Aktivera JIT på dina virtuella datorer med Hjälp av PowerShell
Om du vill aktivera just-in-time-åtkomst till virtuella datorer från PowerShell använder du den officiella Microsoft Defender för molnet PowerShell-cmdleten Set-AzJitNetworkAccessPolicy.
Så här konfigurerar du JIT på en virtuell dator med PowerShell:
Detta exempel aktiverar just-in-time-åtkomst till en specifik virtuell dator med följande regler:
- Stäng portarna 22 och 3389
- Ange ett maximalt tidsfönster på 3 timmar för var och en så att de kan öppnas per godkänd begäran
- Tillåt att den användare som begär åtkomst kontrollerar källans IP-adresser
- Tillåt att den användare som begär åtkomst upprättar en lyckad session vid en godkänd just-in-time-åtkomstbegäran
Följande PowerShell-kommandon skapar den här JIT-konfigurationen:
Tilldela en variabel som innehåller just-in-time-åtkomstreglerna för en VM:
$JitPolicy = (@{
    id="/subscriptions/SUBSCRIPTIONID/resourceGroups/RESOURCEGROUP/providers/Microsoft.Compute/virtualMachines/VMNAME";
    ports=(@{
        number=22;
        protocol="*";
        allowedSourceAddressPrefix=@("*");
        maxRequestAccessDuration="PT3H"},
        @{
        number=3389;
        protocol="*";
        allowedSourceAddressPrefix=@("*");
        maxRequestAccessDuration="PT3H"})})
Infoga just-in-time-åtkomstreglerna för VM i en matris:
$JitPolicyArr=@($JitPolicy)Konfigurera reglerna för just-in-time-åtkomst för virtuella datorer på den valda virtuella datorn:
Set-AzJitNetworkAccessPolicy -Kind "Basic" -Location "LOCATION" -Name "default" -ResourceGroupName "RESOURCEGROUP" -VirtualMachine $JitPolicyArrAnvänd parametern
-Nameför att ange namnet på JIT-policyn för varje VM. Om du till exempel vill upprätta JIT-konfigurationen för två olika virtuella datorer, VM1 och VM2, använder du:Set-AzJitNetworkAccessPolicy -Name VM1ochSet-AzJitNetworkAccessPolicy -Name VM2.
Begär åtkomst till en JIT-aktiverad virtuell dator med PowerShell
I följande exempel kan du se en just-in-time-begäran om vm-åtkomst till en specifik virtuell dator för port 22, för en specifik IP-adress och under en viss tidsperiod:
För att begära åtkomst till en JIT-aktiverad VM med PowerShell, kör följande kommandon:
Konfigurera åtkomstegenskaperna för vm-begäranden:
$JitPolicyVm1 = (@{
    id="/subscriptions/SUBSCRIPTIONID/resourceGroups/RESOURCEGROUP/providers/Microsoft.Compute/virtualMachines/VMNAME";
    ports=(@{
        number=22;
        endTimeUtc="2020-07-15T17:00:00.3658798Z";
        allowedSourceAddressPrefix=@("IPV4ADDRESS")})})
Infoga parametrarna för vm-åtkomstbegäran i en matris:
$JitPolicyArr=@($JitPolicyVm1)Skicka begärandeåtkomsten (använd resurs-ID:t från steg 1)
Start-AzJitNetworkAccessPolicy -ResourceId "/subscriptions/SUBSCRIPTIONID/resourceGroups/RESOURCEGROUP/providers/Microsoft.Security/locations/LOCATION/jitNetworkAccessPolicies/default" -VirtualMachine $JitPolicyArr
Läs mer i PowerShell-cmdlet-dokumentationen.
REST API
Du kan hantera JIT VM-åtkomst programmatiskt genom att använda Microsoft Defender för molnet REST API.
Aktivera JIT på dina virtuella datorer med hjälp av REST-API:et
Just-in-time-funktionen för VM-åtkomst kan användas med Microsoft Defender för molnet API. Använd det här API:et för att hämta information om konfigurerade virtuella datorer, lägga till nya, begära åtkomst till en virtuell dator med mera.
För mer information, se JIT-nätverksåtkomstpolicyer.
Begär åtkomst till en JIT-aktiverad virtuell dator med hjälp av REST-API:et
Just-in-time-funktionen för VM-åtkomst kan användas med Microsoft Defender för molnet API. Använd det här API:et för att hämta information om konfigurerade virtuella datorer, lägga till nya, begära åtkomst till en virtuell dator med mera.
För mer information, se JIT-nätverksåtkomstpolicyer.
Granska JIT-åtkomstaktivitet i Defender för molnet
Använd loggsökning för att granska VM-aktivitet. Så här visar du loggarna:
Från Just-in-time VM-åtkomst väljer du fliken Konfigurerad .
Öppna ellipsmenyn i slutet av raden för den virtuella dator som du vill granska.
Välj Aktivitetslogg på menyn.
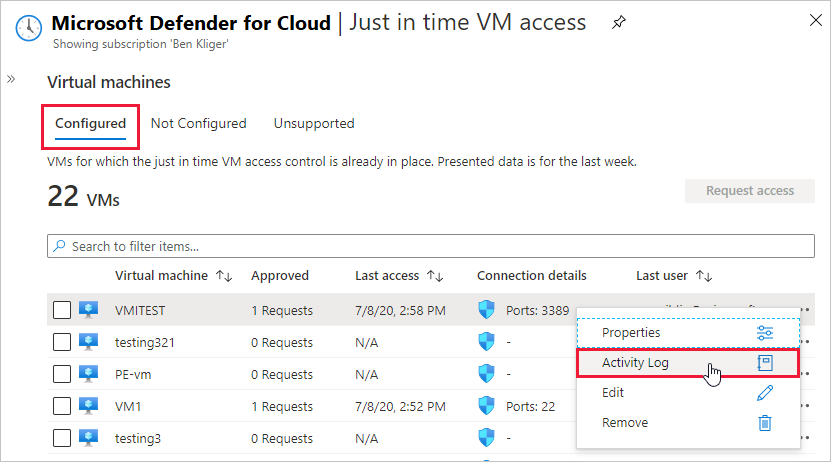
Aktivitetsloggen innehåller en filtrerad vy över tidigare åtgärder för den virtuella datorn tillsammans med tid, datum och prenumeration.
Om du vill ladda ned logginformationen väljer du Ladda ned som CSV.