Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Observera
Azure AI-sökning är tillgängligt via Azure-portalen, REST-API:er och Azure-SDK:er. Den ligger också till grund för Foundry IQ, det hanterade kunskapsskiktet som omvandlar företagsinnehåll till återanvändbara, behörighetsmedvetna kunskapsbaser för agenter i Microsoft Foundry-portalen.
Viktigt
Dessa funktioner och denna funktionalitet är en del av REST API-versionen 2026-08-01-preview. Förhandsversionen av 2026-08-01 är licensierad till dig som en del av din Azure-prenumeration och omfattas av de villkor som gäller för "förhandsversioner" i Microsoft Produktvillkor, Microsoft Products and Services Data Protection Addendum ("DPA") och tilläggsvillkoren för användning för Microsoft Azure förhandsversioner.
Förhandsversionen av 2026-08-01 stöder anslutningar till andra Microsoft-tjänster- och tredjepartstjänster. Användningen av dessa tjänster omfattas av deras respektive villkor och kan resultera i databearbetning eller lagring utanför Azure efterlevnadsgräns, samt data som flödar till Azure efterlevnadsgräns.
Förhandsversionen av 2026-08-01 kan inte ändra åtkomstbehörigheter som har angetts utanför förhandsversionen 2026-08-01. Om du använder förhandsversionen 2026-08-01 med åtkomst- eller behörighetsbegränsat innehåll inträffar en tidsfördröjning innan förhandsversionen 2026-08-01 identifierar ändringar i dessa åtkomst- eller behörighetsbegränsningar.
Det är ditt ansvar att hantera om dina data flödar utanför organisationens efterlevnad och geografiska gränser och eventuella relaterade konsekvenser samt att lämpliga behörigheter, gränser och godkännanden etableras.
Du ansvarar för att noggrant granska och testa program som du skapar i samband med dina specifika användningsfall och fatta alla lämpliga beslut och anpassningar. Det här ansvaret omfattar implementering av dina egna ansvarsfulla AI-åtgärder, till exempel metaprompter, innehållsfilter eller andra säkerhetssystem, och att se till att dina program uppfyller lämpliga kvalitets-, tillförlitlighets-, säkerhets- och tillförlitlighetsstandarder. Mer information finns i Azure AI-sökning Transparency Note.
Azure AI-sökning stöder automatisk extraktion av känslighetsetiketter i Microsoft Purview på dokumentnivå under indexering, där etikettbaserad åtkomstkontroll tillämpas vid frågetillfället. Den här funktionen är tillgänglig i förhandsversionen och gör det möjligt för organisationer att anpassa sökfunktionerna till befintliga informationsskyddsprinciper som definierats i Microsoft Purview.
Med indexering av känslighetsetiketter extraherar och lagrar Azure AI-sökning metadata som beskriver varje dokuments känslighetsnivå. Den tillämpar också etikettbaserad åtkomstkontroll, vilket säkerställer att endast behöriga användare kan visa eller hämta etiketterat innehåll i sökresultaten.
Den här funktionen är tillgänglig för följande datakällor:
- Azure Blob Storage
- Azure Data Lake Storage Gen2
- SharePoint i Microsoft 365 (förhandsversion)
- Microsoft OneLake
Förutsättningar
Konfigurera Microsoft Purview principer för känslighetsetiketter och tillämpa dem på dokument före indexering.
Ha rollerna Global administratör eller Privilegierad rolladministratör i din Microsoft Entra klientorganisation för att ge söktjänsten åtkomst till Purview-API:er och känslighetsetiketter.
Både Azure AI-sökning-tjänsten och användaren som utfärdar frågan måste finnas i samma Microsoft Entra klientorganisation.
Använd källdokument med filtyper som båda stöds av Purview-känslighetsetiketter och som stöds av Azure AI-sökning indexerare.
Använd REST API version 2026-08-01-preview eller ett motsvarande SDK-paket för förhandsversion.
Viktigt
Söktjänsten måste använda sin systemtilldelade hanterade identitet för att autentisera med Microsoft Purview. Den här funktionen stöder inte användartilldelade hanterade identiteter.
Begränsningar
Den Azure portalen stöder inte den här funktionen.
Komplettera automatiskt och föreslå API:er stöds inte för Purview-aktiverade index, eftersom de ännu inte kan framtvinga etikettbaserad åtkomstkontroll.
Gästkonton och klientöverskridande frågor stöds inte.
Användartilldelade hanterade identiteter stöds inte för Microsoft Purview rolltilldelningar. Endast tjänstens systemtilldelade hanterade identitet kan ha rollerna
Content.SuperUserochUnifiedPolicy.Tenant.Readsom krävs för etikettextrahering. Tilldela dessa roller direkt till tjänstens egen identitet – den utför privilegieradeEXTRACTåtgärder (läsning av krypterat innehåll och säkerhetsklassificeringar) för indexerarens räkning. Se Steg 1 och Steg 3.Följande indexerarfunktioner stöder inte dokument med känslighetsetiketter. Om du använder någon av dessa funktioner i en kompetensuppsättning eller indexerare bearbetas inte dokument med känslighetsetiketter.
Kunskapslager, inklusive det resurslager som krävs för bildvisning (förhandsversion) i agentbaserad hämtning. Därför stöds inte bildvisning för kunskapskällor som matar in känslighetsetiketter.
Så här fungerar principframtvingande
Stöd för känslighetsetiketter har två faser: indexering och tillämpning av frågetid.
Indexering
När du konfigurerar indexering enligt ett schema hämtar indexeraren nya dokument och uppdateringar från datakällan. För varje dokument registreras:
- Dokumentinnehåll
- Den associerade känslighetsetiketten
- Ändringar i innehåll eller etiketter sedan den senaste indexeringskörningen
Observera
Indexet återspeglar inte etikettändringar i källdokument förrän nästa lyckade indexerare körs.
Fråge-tidsregelverk
Vid frågetillfället utvärderar Azure AI-sökning känslighetsetiketter och framtvingar åtkomstkontroll på dokumentnivå baserat på användarens Microsoft Entra ID token- och Microsoft Purview etikettprinciper. Endast användare som har behörighet att komma åt innehåll med läsbehörighet under en viss etikett kan hämta motsvarande dokument i sökresultat.
Auktoriserade administratörer kan också utfärda elevated read begäranden, som returnerar etiketterade dokument som den anropande användaren normalt inte skulle se och avger en Microsoft Purview granskningsloggpost för varje dokument som returneras. Förhöjd läsåtkomst kräver rollen Search Index Data Contributor på söktjänsten och API-version 2026-05-01-preview eller senare.
Helhetsexempel
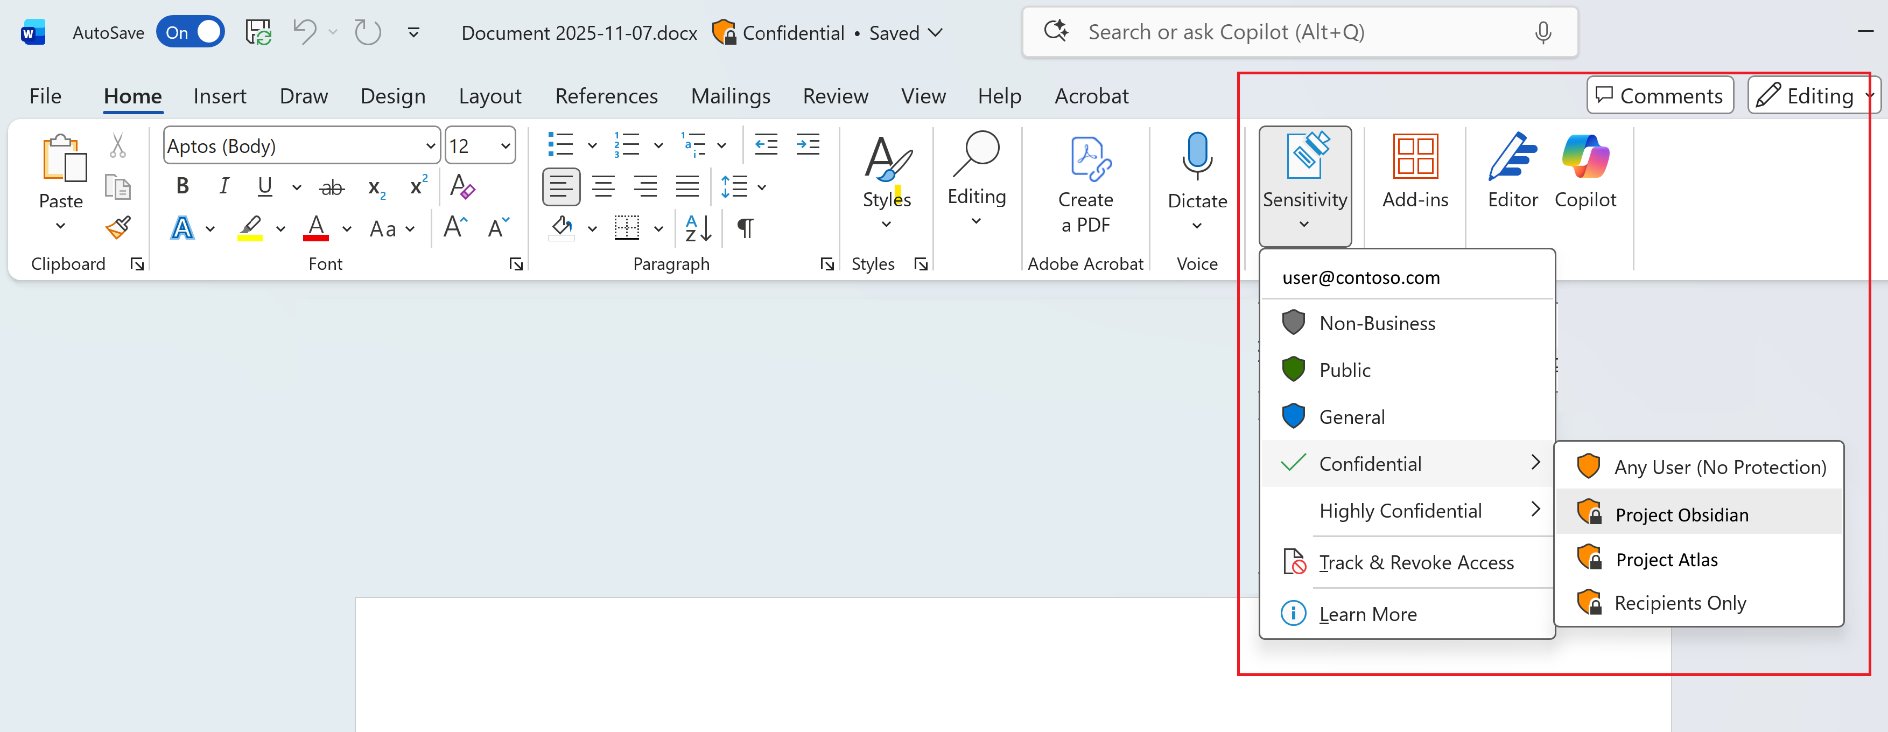
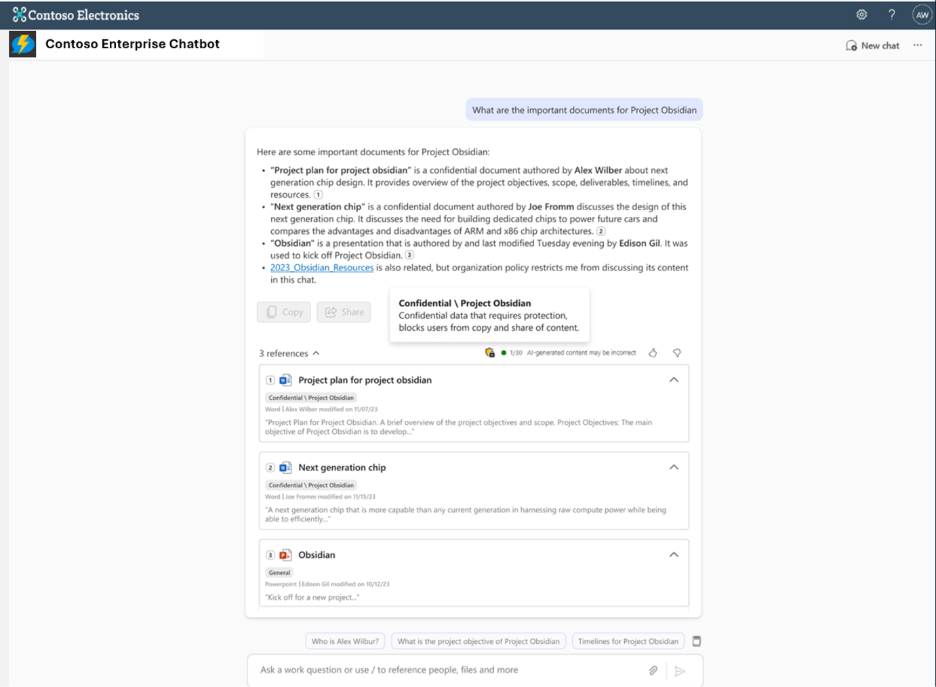
Följande bilder visar hur känslighetsetiketter flödar från redigering till sökupplevelsen. I den första bilden tillämpar en användare etiketten Confidential på ett dokument i Microsoft Word. I den andra bilden framtvingar en företagschattrobot den etiketten vid frågetillfället och blockerar kopierings- och delningsåtgärder för konfidentiellt innehåll.
1. Aktivera hanterad identitet för AI Search
Aktivera en systemtilldelad hanterad identitet för din Azure AI-sökning-tjänst – användartilldelade hanterade identiteter stöds inte för den här funktionen. Indexeraren använder den här identiteten för att autentisera med Microsoft Purview och extrahera metadata för känslighetsetiketter. Den måste också ta emot rolltilldelningarna i steg 3.
2. Aktivera RBAC i din AI Search-tjänst
Aktivera rollbaserad åtkomstkontroll (RBAC) på din Azure AI-sökning-tjänst. Det här steget krävs så att innehållsrelaterade åtgärder, till exempel indexering av innehåll och frågor mot indexet, lyckas. Behåll både RBAC- och API-nycklar för att undvika att störa åtgärder som förlitar sig på API-nycklar.
3. Bevilja åtkomst för att extrahera känslighetsetiketter
Åtkomst till Microsoft Purview metadata för känslighetsetiketter omfattar mycket privilegierade åtgärder, inklusive läsning av krypterat innehåll och säkerhetsklassificeringar. För att aktivera den här funktionen i Azure AI-sökning måste du bevilja specifika roller till tjänstens hanterade identitet – efter organisationens interna styrnings- och godkännandeprocesser.
Identifiera dina globala eller privilegierade rolladministratörer
Om du behöver avgöra vem som kan auktorisera behörigheter för söktjänsten kan du hitta aktiva eller berättigade globala administratörer i din Microsoft Entra klientorganisation.
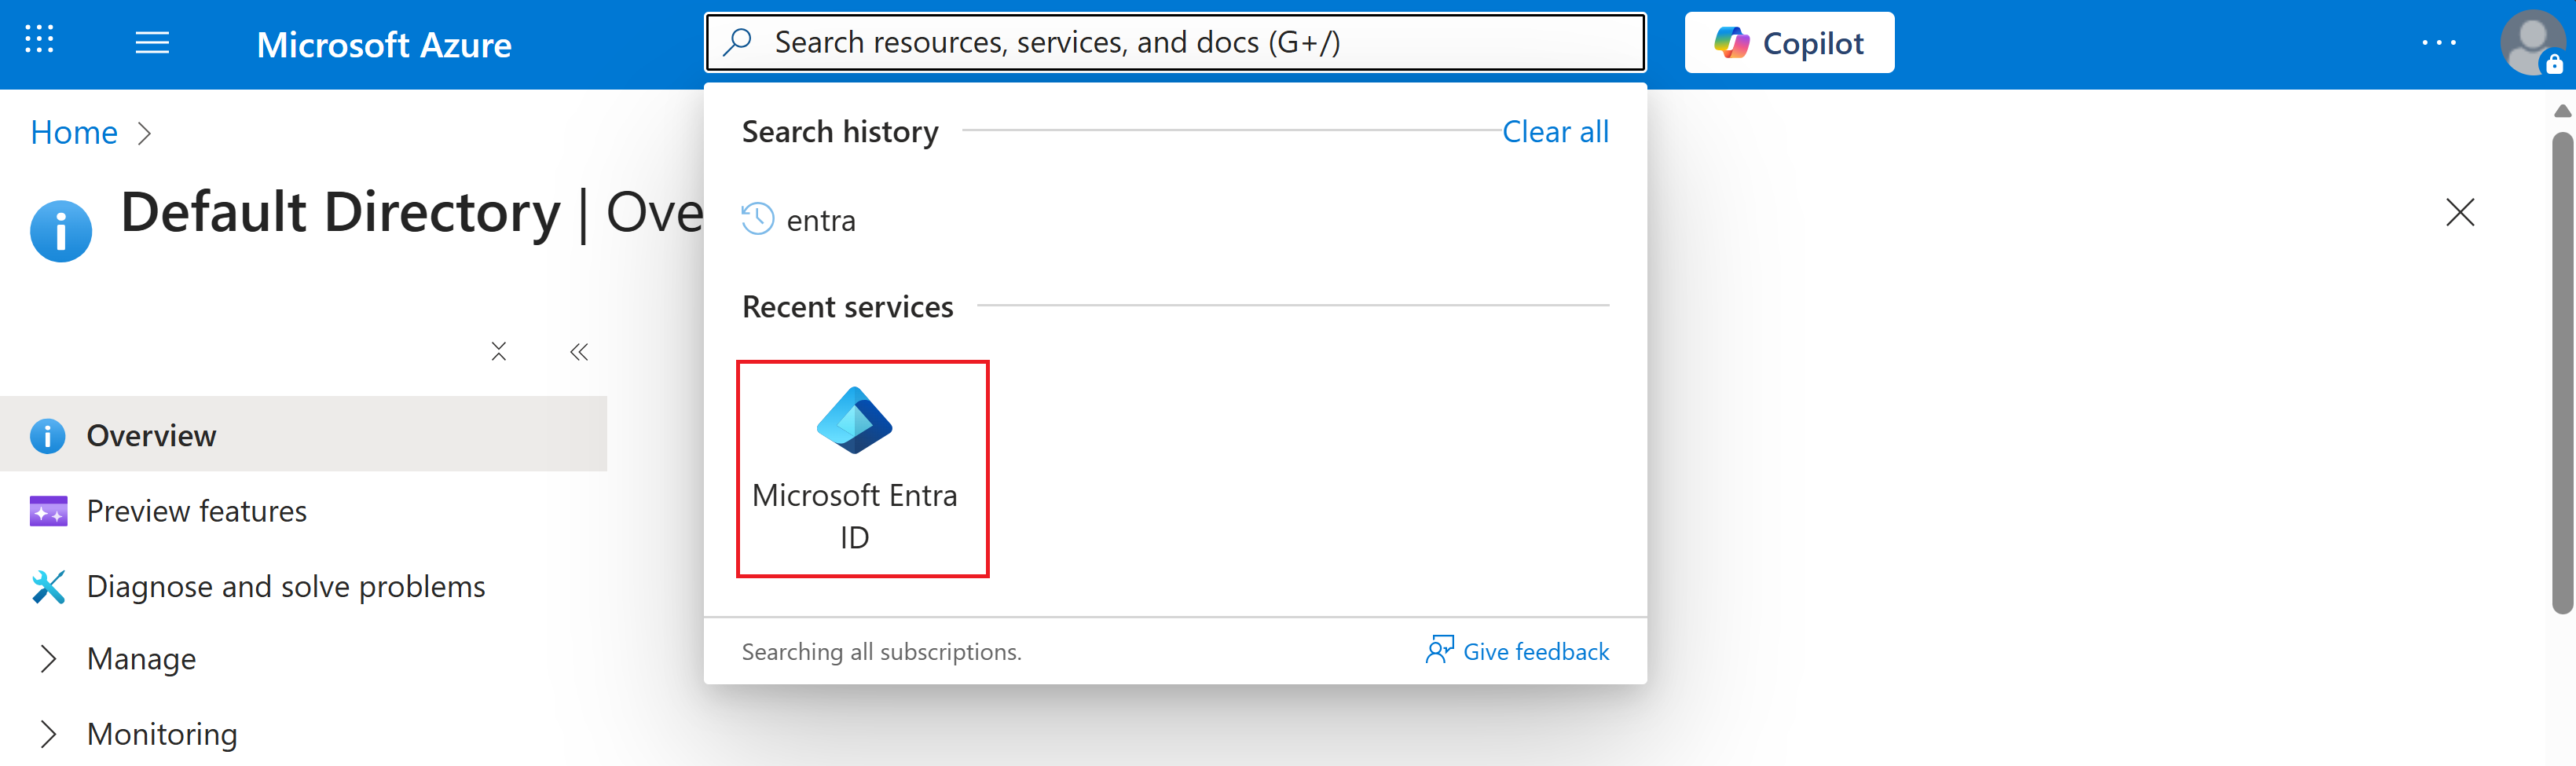
I Azure-portalen söker du efter Microsoft Entra ID.
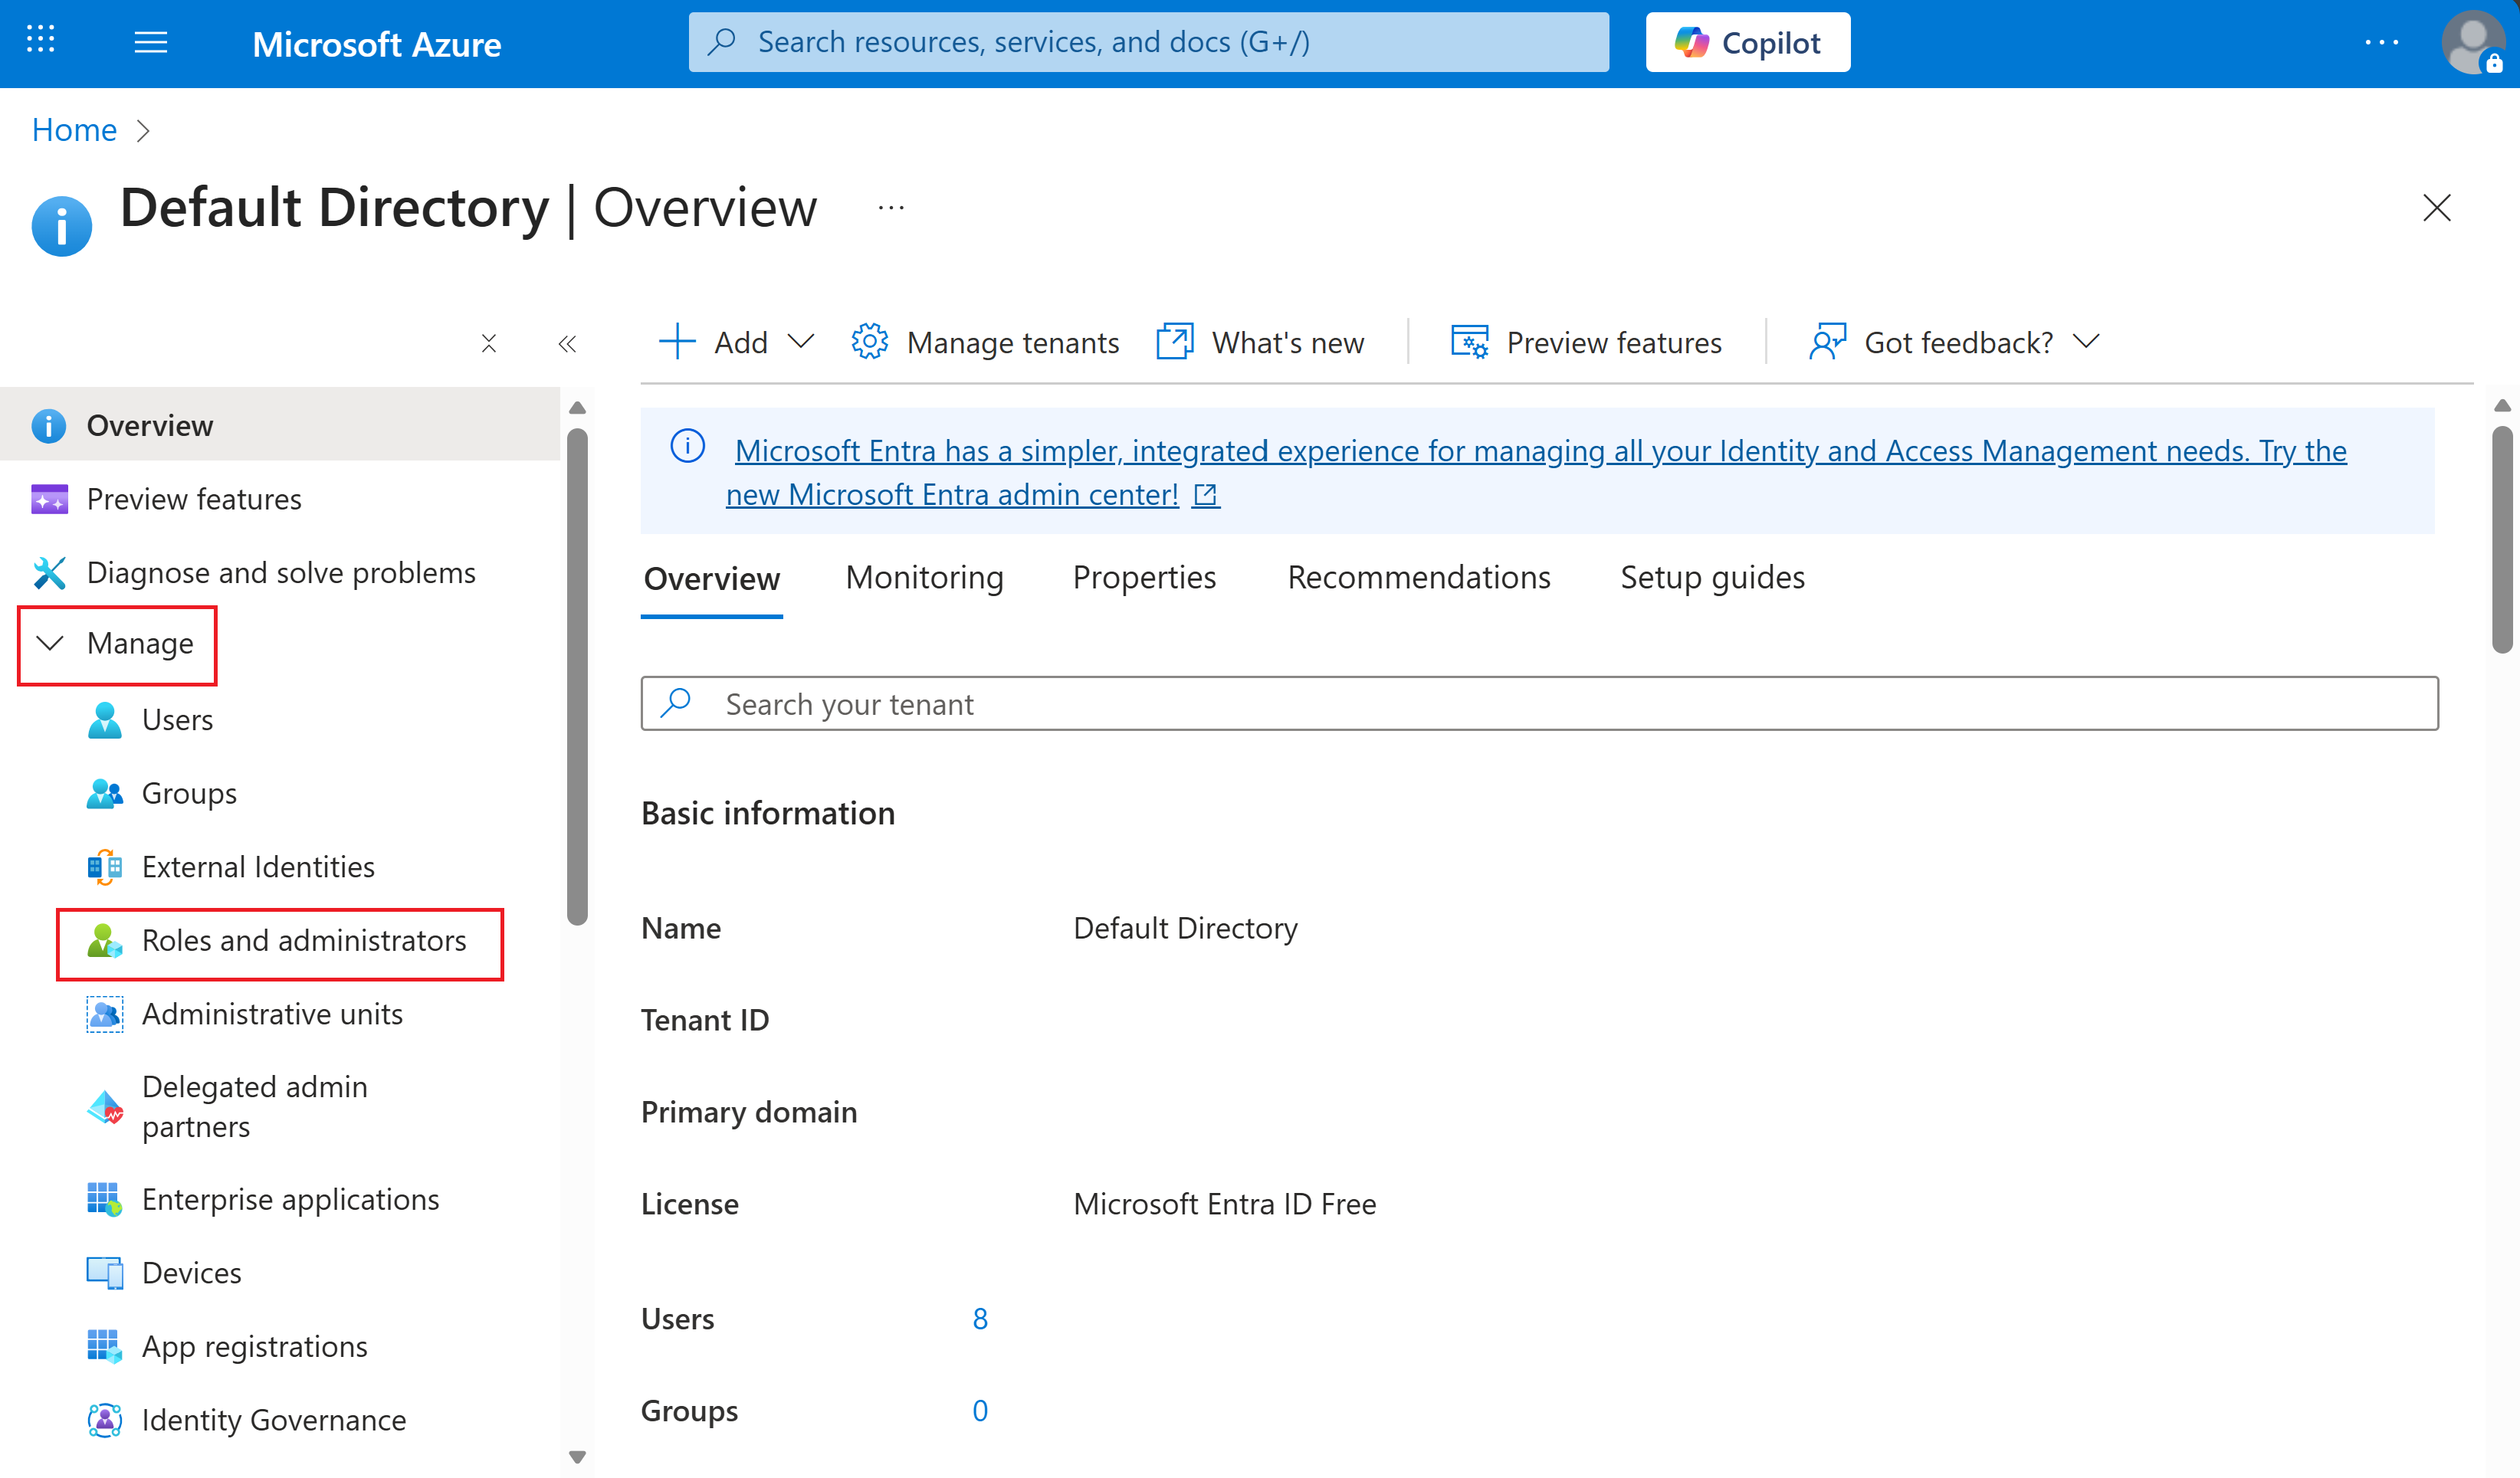
I det vänstra navigeringsfönstret väljer du Hantera > roller och administratörer.
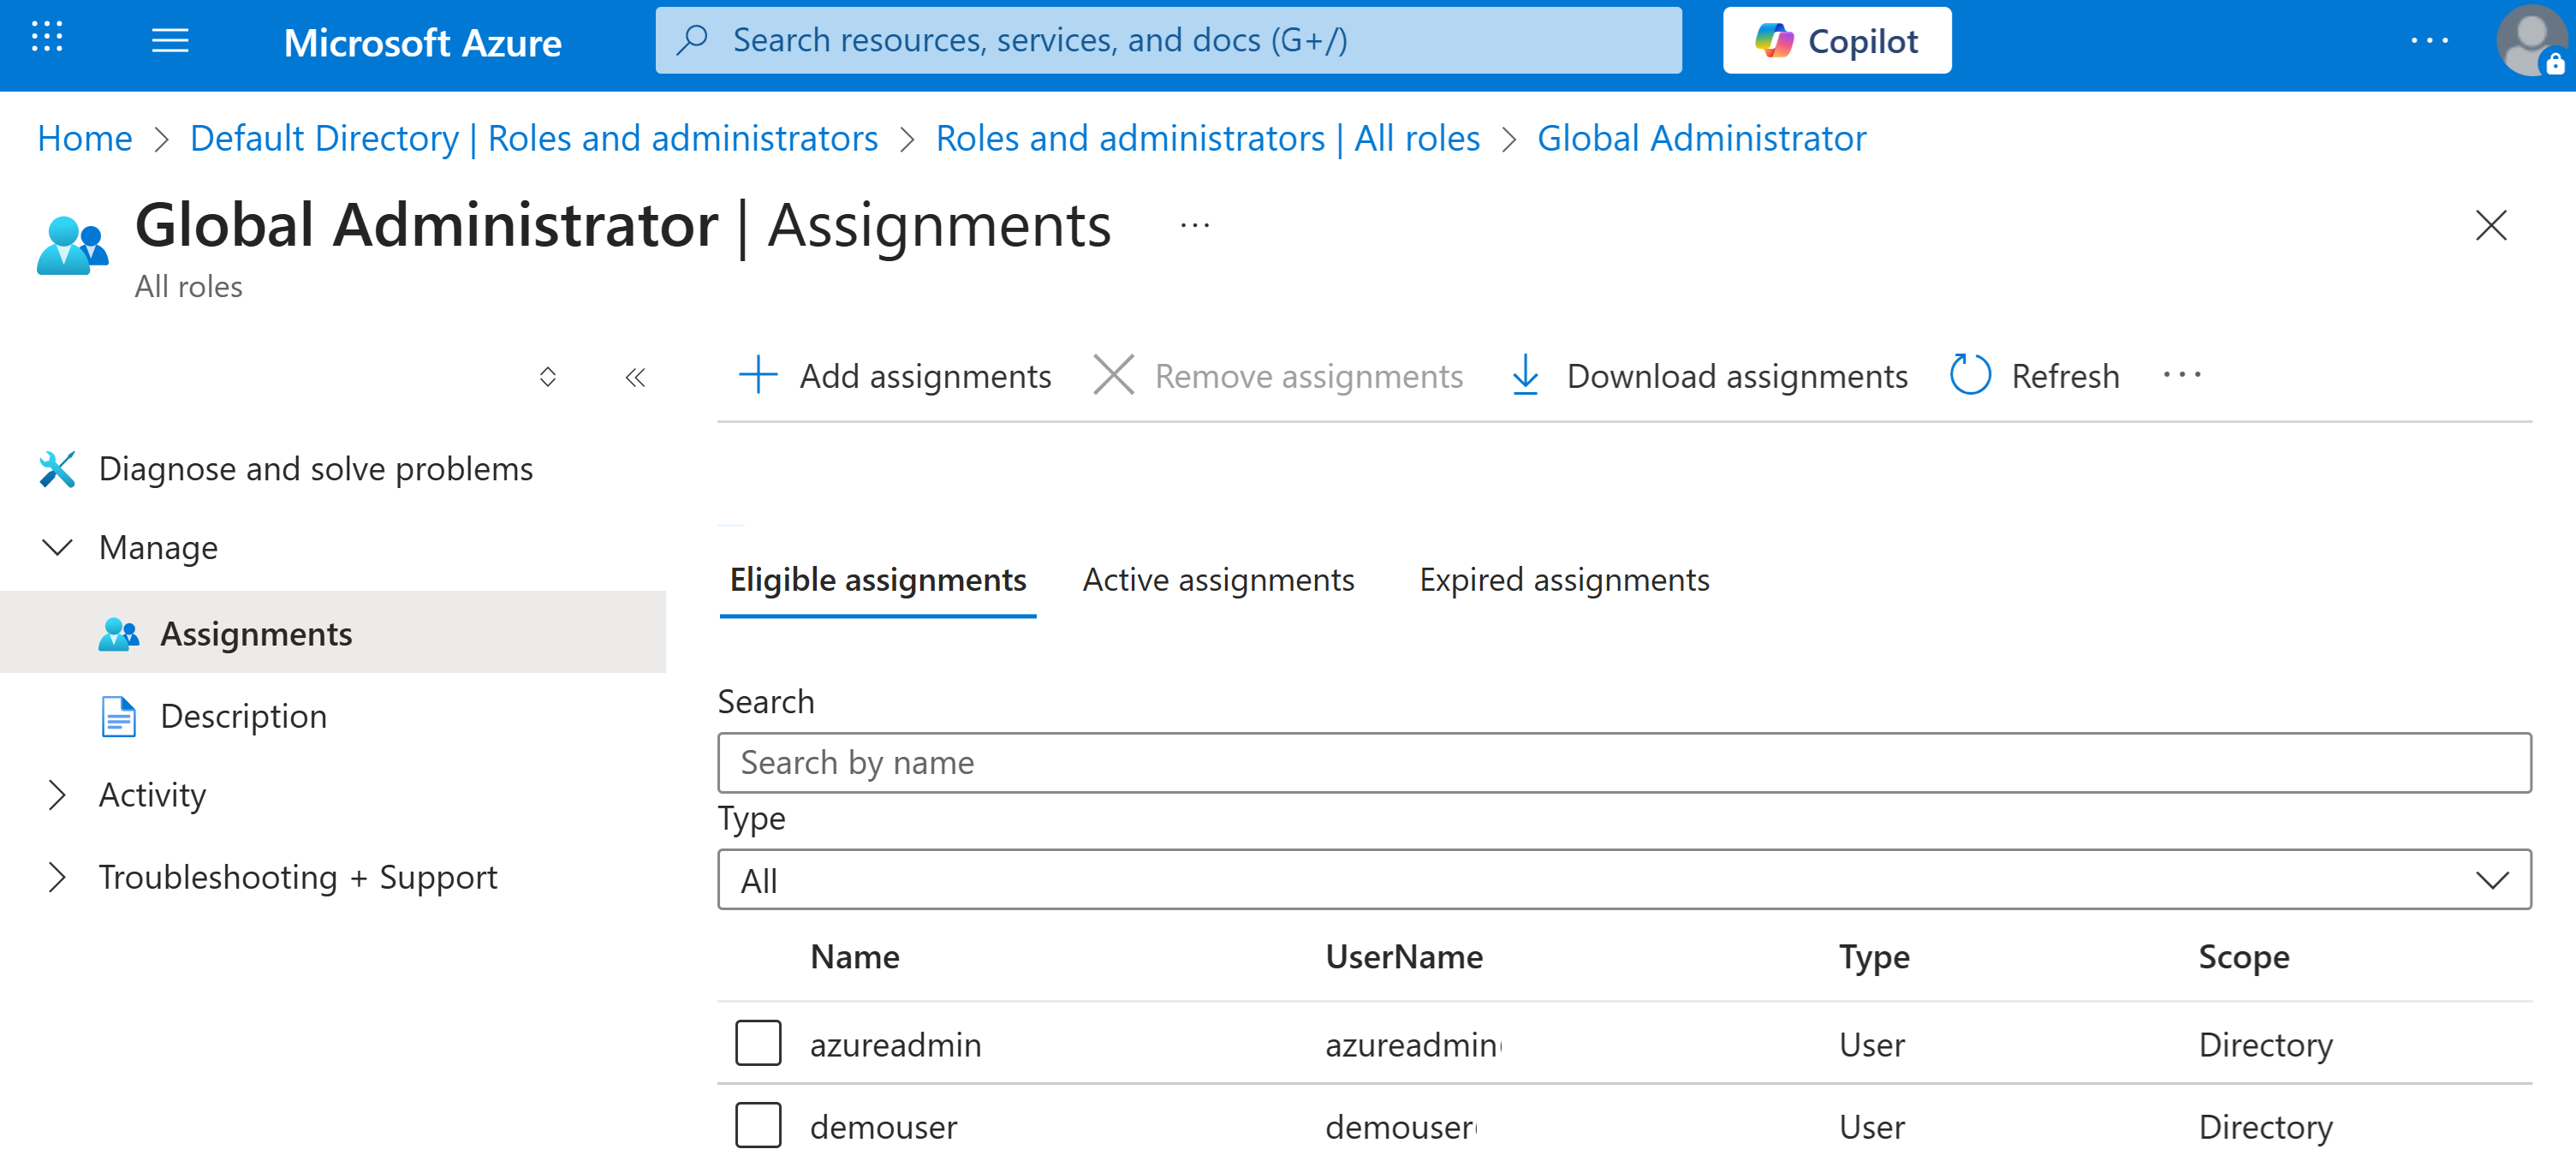
Sök efter rollen Global administratör eller Privilegierad rolladministratör och välj den.
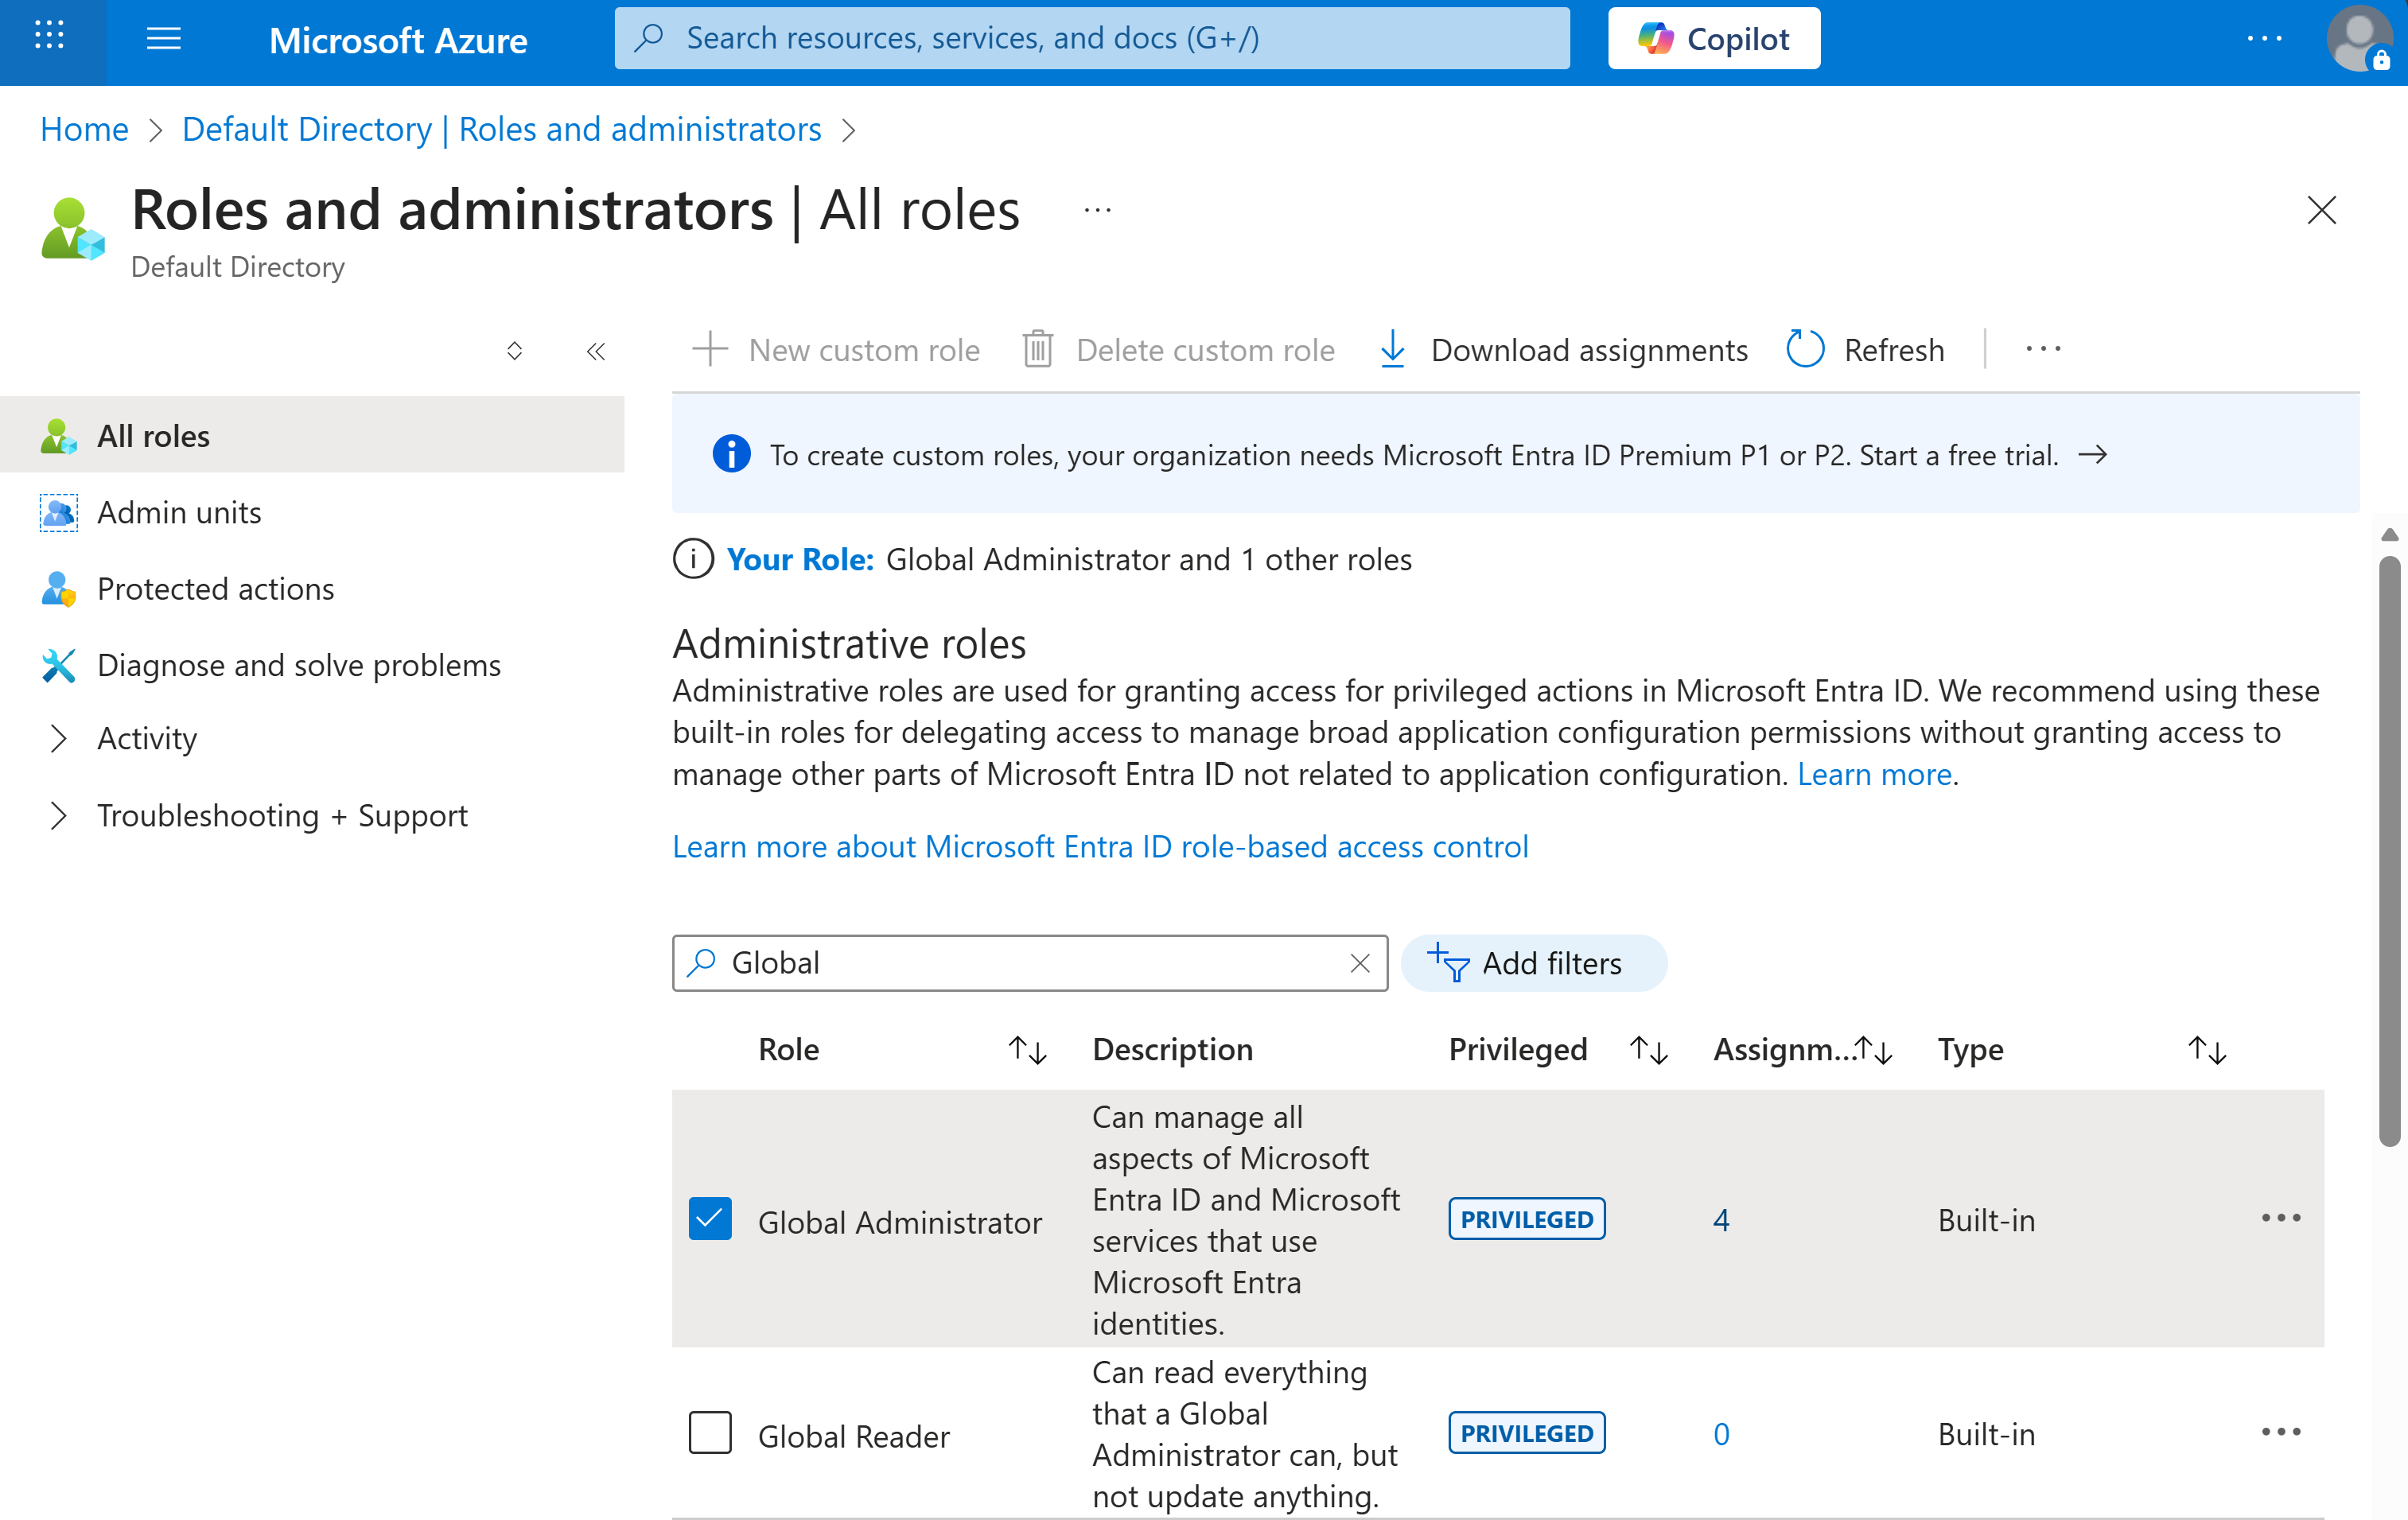
Under Berättigade tilldelningar och aktiva tilldelningar läser du listan över administratörer som har behörighet att köra konfigurationsprocessen för behörigheter.
Godkännande av säker styrning
Kontakta dina interna säkerhets- eller efterlevnadsteam för att granska begäran. Microsoft rekommenderar att du följer företagets standardprocess för styrning och säkerhetsgranskning innan du fortsätter med rolltilldelningar.
När den har godkänts måste en global administratör eller privilegierad rolladministratör tilldela följande roller till den Azure AI-sökning systemtilldelade hanterade identiteten:
- Content.SuperUser – för extrahering av etiketter och innehåll
- UnifiedPolicy.Tenant.Read – för Purview-princip och etikettmetadataåtkomst
Tilldela roller via PowerShell
Observera
Tilldela endast dessa roller till den systemtilldelade hanterade identiteten för Azure AI-sökning-tjänsten – inte till en användartilldelad hanterad identitet, tjänstens huvudnamn eller ett enskilt användarkonto. PowerShell-skriptet hämtar objekt-ID:t för hanterad identitet automatiskt från tjänstresursen.
Din globala administratör eller privilegierade rolladministratör bör använda följande PowerShell-skript för att bevilja de behörigheter som krävs. Ersätt platshållarvärdena med din faktiska prenumeration, resursgrupp och söktjänstnamn.
Install-Module -Name Az -Scope CurrentUser
Install-Module -Name Microsoft.Entra -AllowClobber
Import-Module Az.Resources
Connect-Entra -Scopes 'Application.ReadWrite.All'

$resourceIdWithManagedIdentity = "subscriptions/<subscriptionId>/resourceGroups/<resourceGroup>/providers/Microsoft.Search/searchServices/<searchServiceName>"
$managedIdentityObjectId = (Get-AzResource -ResourceId $resourceIdWithManagedIdentity).Identity.PrincipalId

# Microsoft Information Protection (MIP)
$MIPResourceSP = Get-EntraServicePrincipal -Filter "appID eq '870c4f2e-85b6-4d43-bdda-6ed9a579b725'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MIPResourceSP.Id -Id "8b2071cd-015a-4025-8052-1c0dba2d3f64"

# Microsoft Rights Management Services (MRMS) - Service Principal for policy read
$MRMSResourceSP = Get-EntraServicePrincipal -Filter "appID eq '00000012-0000-0000-c000-000000000000'"
New-EntraServicePrincipalAppRoleAssignment -ServicePrincipalId $managedIdentityObjectId -Principal $managedIdentityObjectId -ResourceId $MRMSResourceSP.Id -Id "7347eb49-7a1a-43c5-8eac-a5cd1d1c7cf0"
AppID-rollerna i det angivna PowerShell-skriptet är associerade med följande Azure roller:
| AppID | Tjänstens huvudnamn |
|---|---|
870c4f2e-85b6-4d43-bdda-6ed9a579b725 |
Microsoft Synkroniseringstjänst för infoskydd |
00000012-0000-0000-c000-000000000000 |
Microsofts tjänster för rättighetshantering |
4. Konfigurera indexet så att Purview-känslighetsetiketten aktiveras
När stöd för känslighetsetiketter krävs anger du egenskapen purviewEnabled till true i indexdefinitionen.
Viktigt
Egenskapen purviewEnabled måste anges till true när indexet skapas. Den här inställningen är permanent och kan inte ändras senare.
När purviewEnabled är inställt på truestöds endast RBAC-autentisering för alla API:er för dokumentåtgärder.
API-nyckelåtkomst är begränsad till hämtning av indexschema (lista och hämta).
PUT https://{service}.search.windows.net/indexes('{indexName}')?api-version=2026-08-01-preview
{
  "purviewEnabled": true,
  "fields": [
    {
      "name": "sensitivityLabel",
      "type": "Edm.String",
      "filterable": true,
      "sensitivityLabel": true,
      "retrievable": true
    }
  ]
}
5. Konfigurera datakällan
Om du vill aktivera inmatning av känslighetsetiketter konfigurerar du datakällan med egenskapen indexerPermissionOptions inställd på ["sensitivityLabel"].
{
  "name": "purview-sensitivity-datasource",
  "type": "azureblob", // < adjust type value according to the data source you are enabling this for: sharepoint, onelake, adlsgen2.
  "indexerPermissionOptions": [ "sensitivityLabel" ],
  "credentials": {
    "connectionString": <your-connection-string>;"
  },
  "container": {
    "name": "<container-name>"
  }
}
Egenskapen indexerPermissionOptions instruerar indexeraren att extrahera metadata för känslighetsetiketter under inmatningen och bifoga dem i det indexerade dokumentet.
6. Konfigurera indexprognoser i din kompetensuppsättning (om tillämpligt)
Om indexeraren har en kompetensuppsättning och du implementerar datasegmentering via färdigheten Textdelning, till exempel med integrerad vektorisering, projicerar du känslighetsetiketten på varje segment via indexprojektioner i kompetensuppsättningen.
Den bredare regeln om när behörighets- och ACL-fält hör hemma i indexeringsfältmappningar jämfört med indexprojektioner finns i Välj var ACL-fält ska fyllas i.
Det här steget krävs både för tillämpning vid frågetillfället och för att agentbaserade hämtningssvar ska inkludera sensitivityLabelInfo per dokument för varje del. Utan projektionsmappningen filtreras inte underordnade segmentrader korrekt.
PUT https://{service}.search.windows.net/skillsets/{skillset}?api-version=2026-08-01-preview
{
  "name": "my-skillset",
  "skills": [
    {
      "@odata.type": "#Microsoft.Skills.Text.SplitSkill",
      "name": "#split",
      "context": "/document",
      "inputs": [{ "name": "text", "source": "/document/content" }],
      "outputs": [{ "name": "textItems", "targetName": "chunks" }]
    }
    // ... (other skills such as embeddings, entity recognition, etc.)
  ],
  "indexProjections": {
    "selectors": [
      {
        "targetIndexName": "chunks-index",
        "parentKeyFieldName": "parentId",          // must exist in target index
        "sourceContext": "/document/chunks/*",     // match your split output path
        "mappings": [
          { "name": "chunkId",           "source": "/document/chunks/*/id" },     // if you create an id per chunk
          { "name": "content",           "source": "/document/chunks/*/text" },   // chunk text
          { "name": "parentId",          "source": "/document/id" },              // parent doc id
          { "name": "sensitivityLabel",  "source": "/document/metadata_sensitivity_label" } // <-- parent → child
        ]
      }
    ],
    "parameters": {
      "projectionMode": "skipIndexingParentDocuments"
    }
  }
}
7. Konfigurera indexeraren
- Definiera fältmappningar i indexerarens definition för att dirigera extraherade etikettmetadata till indexfälten.
Om datakällan genererar etikettmetadata under ett annat fältnamn (till exempel
metadata_sensitivity_label), mappa den explicit.
{
  "fieldMappings": [
    {
      "sourceFieldName": "metadata_sensitivity_label",
      "targetFieldName": "sensitivityLabel"
    }
  ]
}
- Indexeraren indexerar automatiskt uppdateringar av känslighetsetiketter när den identifierar ändringar i ett dokuments etikett, innehåll eller metadata under en schemalagd indexerarekörning. Konfigurera indexeraren enligt ett återkommande schema. Det minsta intervall som stöds är var 5:e minut.