Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Manipulationsskydd hjälper till att förhindra att vissa säkerhetsinställningar, såsom virus- och hotskydd, inaktiveras eller ändras. Använd metoderna som beskrivs i denna artikel för att konfigurera manipulationsskydd för Microsoft Defender Antivirus på Windows-enheter.
För att konfigurera manipulationsskydd för Microsoft Defender för Endpoint på macOS, se Konfigurera manipulationsskydd för Microsoft Defender för Endpoint på macOS.
För att skydda organisationshanterade exklusionslistor för Microsoft Defender Antivirus från obehöriga ändringar, se Skydda undantag i Microsoft Defender Antivirus med manipuleringsskydd.
För svar på vanliga frågor, se Vanliga frågor om manipulationsskydd. För hjälp med blockerade inställningar och uteslutningsskydd, se Felsökning av problem med manipulationsskydd.
Important
När manipuleringsskydd är aktiverat kan manipuleringsskyddade inställningar inte ändras. Ändringar i dessa inställningar kan verka lyckas, men manipulationsskydd blockerar ändringarna. Använd felsökningsläge för att tillfälligt inaktivera manipulationsskydd när du behöver ändra en skyddad inställning.
En policy som hanterar manipulationsskydd har företräde framför organisationsövergripande inställningen i Microsoft Defender-portalen. En policy eller portalinställning har också företräde framför en inställning som en lokal administratör konfigurerar i Windows Zabezpečenie-appen.
Förutsättningar
För operativsystem, produktversion, licenser, behörigheter och krav på enhetshantering, se Krav för manipulationsskydd.
Konfigurera manipulationsskydd i Microsoft Intune
Microsoft Intune är det rekommenderade verktyget för att konfigurera och distribuera Defender för slutpunktsfunktioner till enheter. Intune är dock en separat produkt som inte ingår i Defender för Endpoint och som inte ingår i alla prenumerationer. Om du vill använda Intune behöver du en prenumeration som innehåller den, eller så kan du köpa den separat som en fristående prenumeration eller ett tillägg. Om du inte har Intune kan du använda någon av de andra metoderna i den här artikeln. Mer information finns i Microsoft Intune licensiering.
För att konfigurera manipulationsskydd i Intune, använd en endpoint security antiviruspolicy . För detaljerade instruktioner, se Skapa endpoint-säkerhetspolicyer eller Modifiera befintliga policys (länkar öppnar nya flikar i Intune-dokumentationen).
Tilldela policyn till hela din organisation eller till utvalda användar- eller enhetsgrupper. Du kan också utesluta specifika grupper från policytilldelningen.
När du skapar policyn, använd dessa specifika inställningar:
-
Policytyp: Gå till Hantera>antivirus på Endpoint Security | Översiktssida på https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, och välj
 sedan Skapa policy.
- Plattform: Välj Windows.
- Profil: Välj Windows-säkerhetsupplevelse.
När du skapar eller ändrar policyn, använd dessa specifika inställningar under fliken Konfigurationsinställningar :
- Manipulationsskydd (enhet) i Defender-sektionen: Välj på.
Konfigurera manipulationsskydd i Microsoft Defender-portalen
Note
Manipulationsskydd är aktiverat som standard för nya installationer som en del av det inbyggda skyddet.
Om manipulationsskydd distribueras och hanteras via Intune har Intune-policyn företräde. Att ändra inställningen i Defender-portalen ändrar inte policy-managed-tillståndet. Istället begränsar Defender-portalinställningen manipulationsskyddade inställningar till deras säkra standardvärden.
På sidan Avancerade funktioner i Microsoft Defender-portalen på https://security.microsoft.com/preferences2/endpoints, flytta Tamper-skyddsreglaget till  På eller
 Av.

Konfigurera manipulationsskydd med Microsoft Configuration Manager
Note
Configuration Manager stöder inte direkt skydd mot manipulation av konfiguration. Använd tenant attach för att distribuera inställningen från Intunes admincenter. Tenant Attach synkroniserar on-premises Configuration Manager-enheter med Microsoft Intune admincenter så att du kan distribuera endpoint-säkerhetspolicyer till enhetssamlingar.
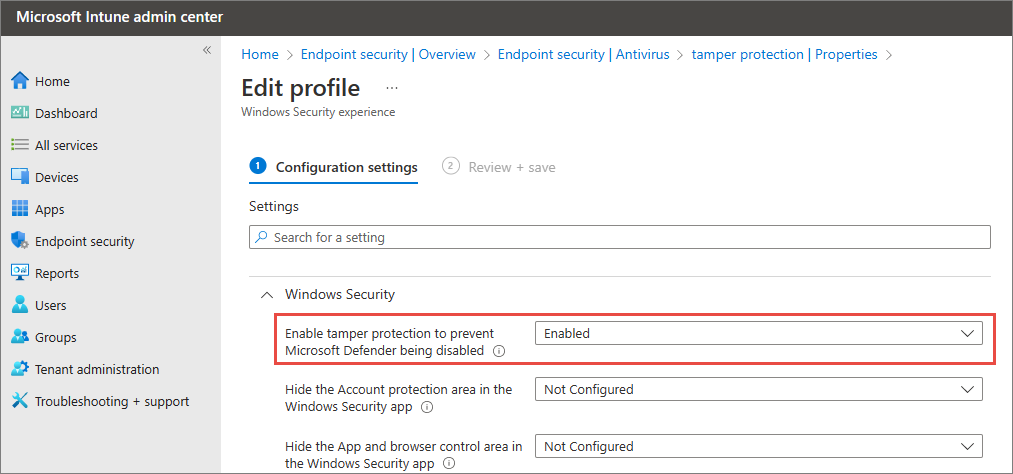
Om du vill konfigurera manipulationsskydd för klientanslutna enheter använder du en slutpunktssäkerhetsprincip för Antivirus. För detaljerade instruktioner, se Skapa endpoint-säkerhetspolicyer eller Modifiera befintliga policys (länkar öppnar nya flikar i Intune-dokumentationen).
När du skapar policyn, använd dessa specifika inställningar:
-
Policytyp: Gå till Hantera>antivirus på Endpoint Security | Översiktssida på https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, och välj sedan Skapa policy.
- Plattform: Välj Windows (ConfigMgr).
- Profil: Välj Windows Zabezpečenie-upplevelse (ConfigMgr).
När du skapar eller ändrar policyn, använd dessa specifika inställningar under fliken Konfigurationsinställningar :
- Aktivera manipulationsskydd för att förhindra att Microsoft Defender inaktiveras i avsnittet Windows Zabezpečenie: Välj Aktiverat.
Konfigurera manipulationsskydd med Windows Zabezpečenie-appen
Du kan använda Windows Zabezpečenie-appen för att konfigurera manipulationsskydd på en enskild enhet.
Använd följande steg för att slå på eller av manipulationsskydd:
I Windows Zabezpečenie-appen på enheten, gå till Virus- och hotskydd.
I fönstret Skydd mot virus och hot går du till avsnittet Inställningar för skydd mot virus och hot och väljer Hantera inställningar.
I inställningspanelen för virus och hot , flytta Tamper Protection-reglaget till
På eller Av.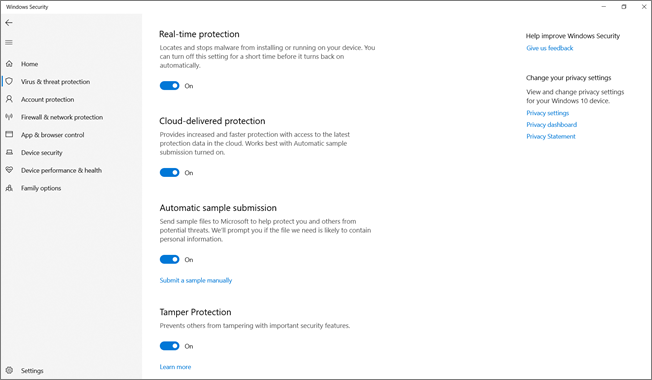
Konfigurera manipulationsskydd med PowerShell
Du kan inte använda PowerShell för att konfigurera manipulationsskydd under normal drift.
Inaktivera temporärt manipulationsskydd med PowerShell
PowerShell-kommandot för att tillfälligt inaktivera manipulationsskydd fungerar endast medan enheten är i felsökningsläge i Defender för Endpoint.
För instruktioner, se Tillfälligt inaktivera manipulationsskydd med PowerShell.
Bestäm statusen för manipulationsskydd och realtidsskydd med hjälp av PowerShell
För att avgöra aktuell status för manipulationsskydd och realtidsskydd på en enhet, kör följande kommando:
Get-MpComputerStatus | Select-Object IsTamperProtected, RealTimeProtectionEnabled
Värdet True betyder att inställningen är aktiverad. Värdet False betyder att inställningen är inaktiverad.