Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Gäller för:  Externa klienter (läs mer)
Bestäm vilken migreringsmetod som passar din Azure AD B2C-klient innan du börjar implementera. Den här artikeln hjälper dig att välja mellan standardmigrering och HSC-läge (High Scale Compatibility), förstå de viktigaste beslutspunkterna och hitta rätt nästa steg. Den här artikeln gäller för befintliga kunder i Azure AD B2C som planerar att migrera. Nya kunder som utvärderar Microsoft Entra External ID bör referera till Planera din lösning.
Viktigt!
Innan du väljer en metod bör du granska de funktions- och tjänstbegränsningar som gäller för Microsoft Entra External ID och de ytterligare begränsningar som gäller i HSC-läge. Vissa Azure AD B2C-funktioner (till exempel sociala identitetsprovidrar, nyckelnycklar, åldersgating och vissa scenarier för villkorsstyrd åtkomst) är inte tillgängliga i HSC-läge idag. Se HSC-lägesbegränsningar och kapacitetsstöd efter skalnings- och distributionsläge.
I den här artikeln får du lära dig att:
- Jämför tillgängliga migreringsmetoder (standard- och högskalekompatibilitet)
- Förstå viktiga beslutspunkter och kriterier för berättigande
- Granska HSC-lägesbegränsningar och funktionstillgänglighet
- Granska en stegvis vy över hur samexistens fungerar
- Hitta länkar till konfigurationsinstruktioner för den valda metoden
Välj en migreringsmetod
Ditt första beslut är vilken migreringsmetod som ska användas. De flesta kunder bör använda standardmetoden. Högskalekompatibilitetsläge (HSC-läge) är endast relevant om din hyresgäst överskrider specifika skalningströsklar och du kan acceptera dess funktionsbegränsningar.
- Standardmigrering. Rekommenderas för de flesta kunder. Du migrerar användare och autentiseringsuppgifter till en ny Extern ID-klientorganisation och överför applikationer.
- HSC-läge (High Scale Compatibility). För mycket stora Azure AD B2C-klienter med över 5 miljoner katalogobjekt. Du håller befintliga användare och autentiseringsuppgifter på plats och migrerar program i faser.
Avgöra om migrering i High Scale Compatibility (HSC)-läge gäller
Använd följande beslutsträd för att kontrollera om din klientorganisation är berättigad till HSC-läge.
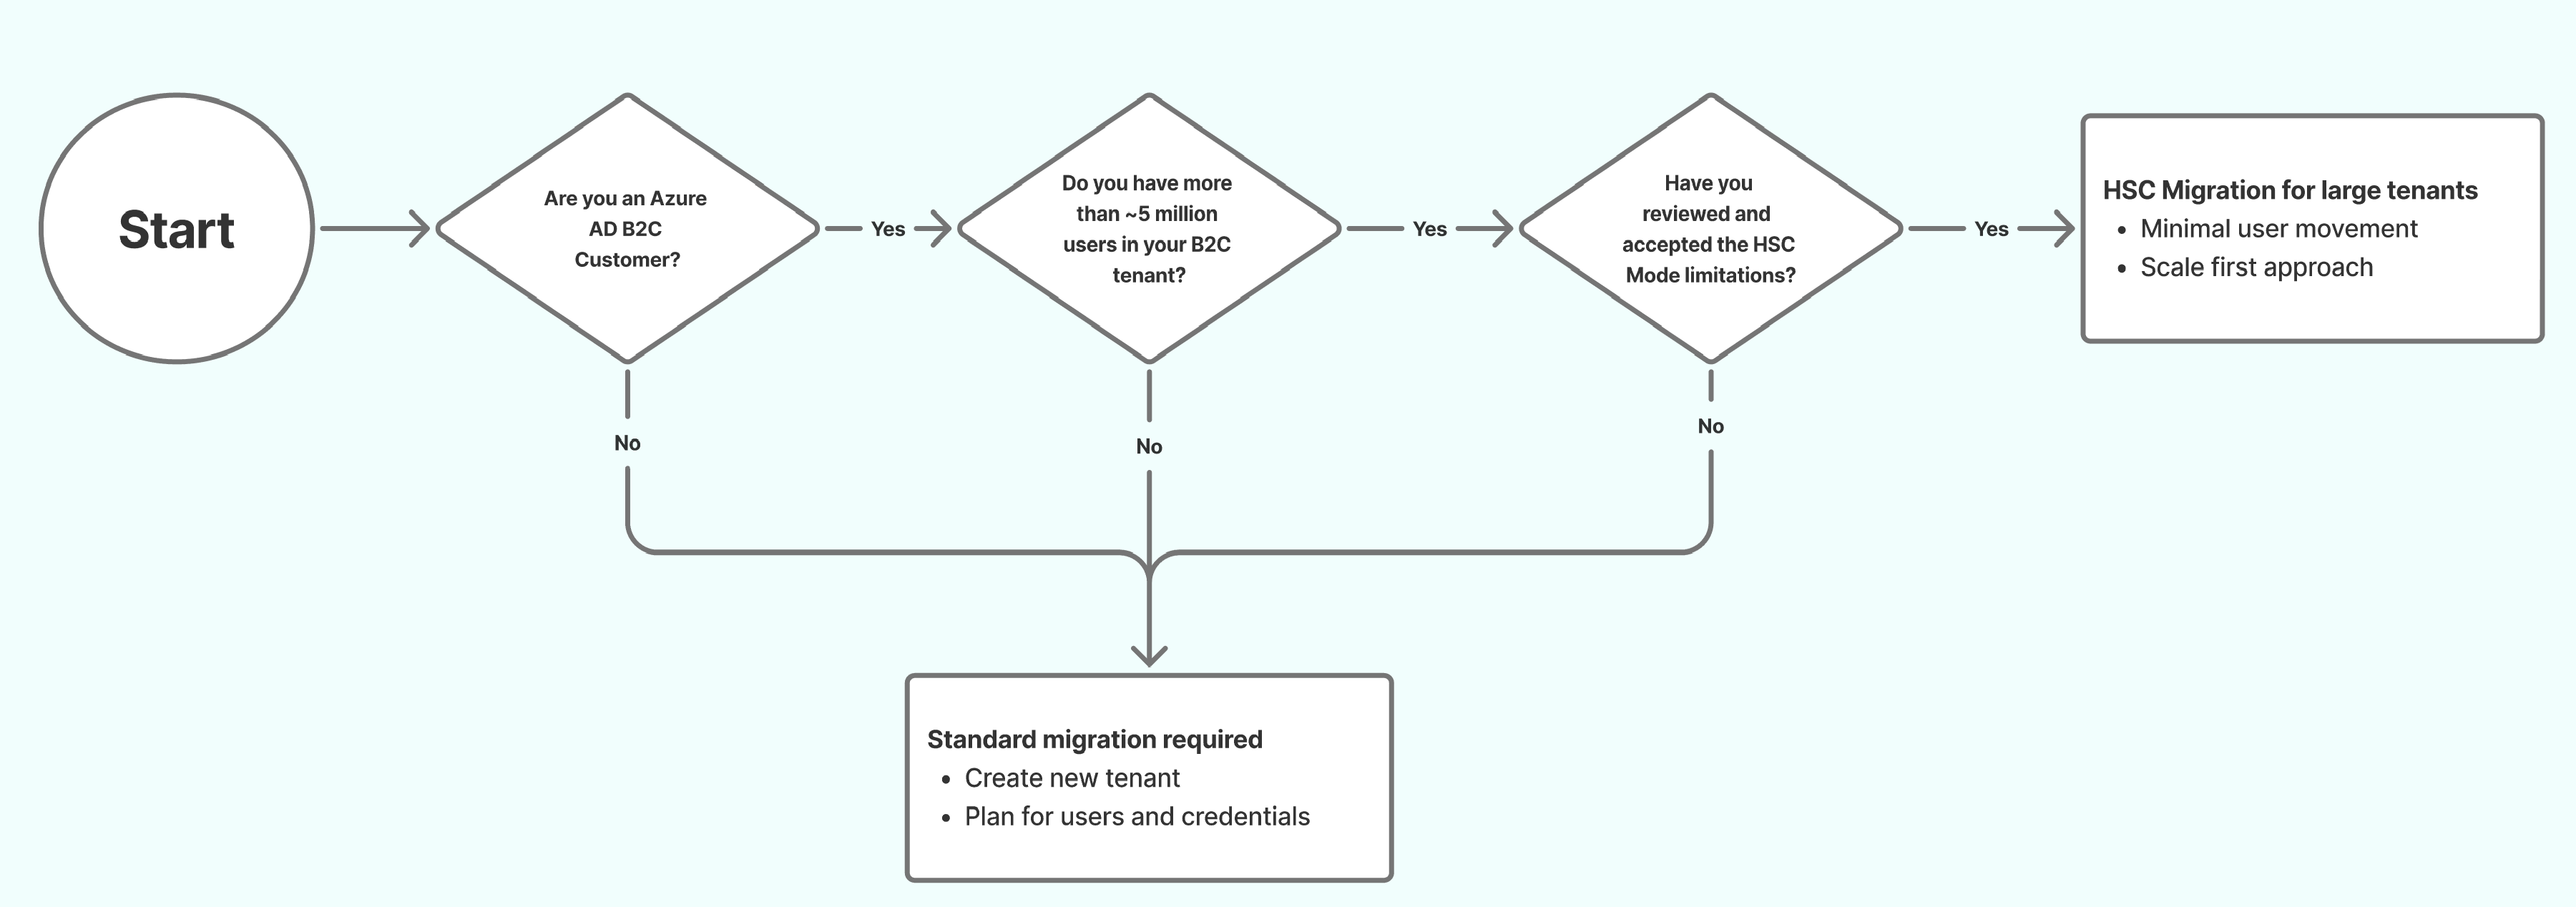
HSC-lägesmigrering kan vara ett bra val om alla följande är sanna:
- Du är en befintlig Azure AD B2C-kund.
- Din klientorganisation innehåller cirka 5 miljoner eller fler katalogobjekt (användare, grupper och program).
- Du har granskat och accepterat funktionsbegränsningarna i HSC-läget.
Beslutssammanfattning
| Standardmigrering | Migrering av HSC-läge (Hög Skalkompatibilitet) |
|---|---|
|
Bäst för: De flesta klienter Typisk utlösare: Under tröskelvärden i hög skala Identitetsmetod: Planera att migrera användare (och vid behov autentiseringsuppgifter) som en del av övergången till externt ID Samexistens: Inte utformad för långvariga åtgärder sida vid sida i mycket stor skala Funktionstäckning: Bredast möjliga kompatibilitet |
Bäst för: Mycket stora Azure AD B2C-tenanter Typisk utlösare: ~5 miljoner+ katalogobjekt och skalningsdrivna begränsningar Identitetsmetod: Behåll befintliga användare och autentiseringsuppgifter på plats vid migrering av program i faser Coexistence: Azure AD B2C och externt ID körs sida vid sida i samma klientorganisation och kan kräva schemauppdateringar Funktionstäckning: Betydande funktionsluckor i dag – inga leverantörer av sociala identiteter, inga nyckelnycklar, ingen åldersgräns, ingen administratörsportalupplevelse och begränsad villkorlig åtkomst. Se begränsningar för HSC-läge |
Om din klientorganisation uppfyller kraven för HSC-läge, granskar du båda metoderna nedan innan du fattar ett beslut. Standardmetoden kan fortfarande passa bättre beroende på dina funktionskrav.
Om din klientorganisation inte uppfyller behörighetskriterierna för HSC-läge, använd standardmetoden för migrering. HSC-läget ger ingen extra fördel under de högskaliga tröskelvärdena.
Standardmigreringsmetod
Standardmetoden för migrering rekommenderas för de flesta Azure AD B2C-kunder. Den är avsedd för hyresgäster som kan migrera användare (och, när det behövs, inloggningsuppgifter) och flytta applikationer till Microsoft Entra External ID utan att behöva omfattande samexistensfunktionalitet.
Vad du migrerar i standardmetoden
I standardmetoden migrerar du identiteter och program till en ny Microsoft Entra External ID klientorganisation. Detta omfattar vanligtvis:
- Skapa målklientorganisationen och konfigurera säkerhet, efterlevnad och övervakning
- Registrera program och konfigurera användarflöden
- Migrera användardata från din befintliga klientorganisation
- Bevara lösenord (om det behövs)
- Övergång av applikationer till extern ID
Vanliga migreringsmönster
- Massmigrering av användare och sedan appövergång: Användare migreras till externt ID i förväg och program uppdateras för att autentisera mot externt ID.
- Massmigrering av användare med just-in-time (JIT) lösenordsmigrering: Användarna migreras först till Extern ID, och därefter sker lösenordsverifiering eller migrering under inloggning eller lösenordsåterställning under en tidsbegränsad samexistensperiod.
- Azure AD B2C-initierad migrering: Program fortsätter ursprungligen att autentiseras via din äldre B2C-klient medan lösenord migreras progressivt i bakgrunden och sedan klipps program över till externt ID.
Överväganden
Innan du börjar implementera bör du granska följande områden på hög nivå:
- Anpassad affärslogik: Identifiera anpassad principlogik, token-/anspråksformning och underordnade beroenden som du behöver återskapa.
- Användarupplevelse: Granska dina aktuella anpassningar av inloggnings-UX och bestäm vilken extern ID-upplevelse som ska användas.
- Identitetsprovidrar: Lista leverantörer av sociala identiteter och företagsidentiteter och eventuella federationskrav.
- Åtkomstkontroller: Observera principer och villkor för villkorlig åtkomst som måste vara likvärdiga efter migreringen.
- Ändringar på programnivå: Migrering kräver ändringar på programnivå, inte bara klientnivå. Varje program måste uppdateras för att kunna använda externa ID-slutpunkter och validera token i enlighet med detta. Om din klientorganisation innehåller program som ägs av tredje part (till exempel ISV-klientorganisationer där kunder registrerar sina egna appar) samordnar du med dessa appägare tidigt. Du kan inte slutföra migreringen förrän varje program har uppdaterats.
- Automation och operationer: Planera Microsoft Graph-baserade livscykeloperationer, övervakning och runbooks.
Kända begränsningar
Vissa Azure AD B2C-funktioner är inte tillgängliga (eller är ännu inte fullt tillgängliga) i Microsoft Entra External ID. Granska dessa innan du beslutar dig för en migreringsplan.
- Age gating: Azure AD B2C-klienter som använder anpassade principer för att härleda eller lagra åldersbaserade attribut (till exempel mindre eller större klassificering) måste planera för alternativa metoder. Åldersgränsning stöds inte just nu i Microsoft Entra External ID.
- Anpassade principer (IEF): Anpassad principlogik måste återskapas med hjälp av anpassade autentiseringstillägg. En-till-en-paritet garanteras inte.
En fullständig lista över tjänstbegränsningar och kapacitetsskillnader finns i Tjänstbegränsningar och begränsningar.
När du ska välja standardmigrering
- Du behöver inte köra Azure AD B2C och External ID parallellt under en längre tid.
- Du vill ha den bredaste funktionskompatibiliteten när du flyttar identiteter och program till externt ID.
Konfigurationsinstruktioner
Om du har valt att använda standardmigreringsmetoden fortsätter du att Migrera från Azure AD B2C till Microsoft Entra External ID för vägledning om hur du konfigurerar en ny klientorganisation och migrerar dina användare och autentiseringsuppgifter från Azure AD B2C till din nya miljö.
Metod för migrering till HSC-läge (High Scale Compatibility)
HSC-läge (High Scale Compatibility) är en specialiserad metod för mycket stora Azure AD B2C-klienter. Du kan använda Microsoft Entra External ID-slutpunkter och funktioner samtidigt som du behåller dina befintliga användare och autentiseringsuppgifter intakta, vilket gör att du kan migrera program i faser.
Så här fungerar HSC-läge
I HSC-läge Azure AD B2C och Microsoft Entra External ID köras sida vid sida i samma klientorganisation. Befintliga appar kan fortsätta att använda Azure AD B2C-slutpunkter när du flyttar nya eller migrerade appar till externa ID-slutpunkter.
Varför välja HSC-läge
HSC-läget är avsett för klienter där en fullständig migrering av användare och autentiseringsuppgifter skulle vara hög risk eller svår att slutföra i en enda åtgärd. Det hjälper dig att:
- Bevara befintliga B2C-användare och autentiseringsuppgifter utan avbrott.
- Fortsätt att stödja äldre B2C-program tillsammans med nya eller migrerade appar med hjälp av externt ID.
- Kontrollera migreringens takt och omfattning, vilket möjliggör en stegvis övergång mellan program enligt affärsbehov.
Innan du aktiverar HSC-läge bekräftar du berättigande, granskar begränsningar och validerar scenarier för nyckelinloggning och tokenutfärdande med en liten uppsättning program. Följande avsnitt sammanfattar varje förutsättning.
Bekräfta hyresgästs behörighet
Din klientorganisation är berättigad till HSC-läge om den överskrider den obligatoriska objektkvoten (cirka 5 miljoner katalogobjekt). Du kan kontrollera din aktuella användning via resurstypen Graph API directoryObject. Mer information finns i resurstypen directoryObject.
Om din klientorganisation inte överskrider den här objektkvoten ger HSC-läget ingen ytterligare fördel och standardmetoden för migrering rekommenderas.
Granska begränsningar och anpassning av färdplan
Viktigt!
HSC-läget är endast lämpligt om du kan acceptera begränsningar som gäller i stor skala. Läs avsnittet begränsningar för HSC-läge nedan innan du aktiverar HSC-läge eller migrerar ytterligare program.
Vissa begränsningar är grundläggande för att fungera i hög skala och finns idag i Azure AD B2C. Samma begränsningar gäller när du kör externt ID i HSC-läge. En omfattande lista finns i Kapacitetsstöd efter skalnings- och distributionsläge.
Programkrav för HSC-läge
När du migrerar program till externt ID i HSC-läge gäller följande krav:
- Skapa nya programregistreringar. Återanvänd inte befintliga Azure AD B2C-programregistreringar. Externt ID kräver nya registreringar på grund av skillnader i programegenskaper och stöd för intern autentisering.
- Använd single-tenant-konfiguration. Registrera varje program som enskild klient (endast konton i den här katalogen). Registreringar av program med flera klienter stöds inte för externa ID-slutpunkter.
Förstå hur samexistens fungerar
I HSC-läge Azure AD B2C och Microsoft Entra External ID köras sida vid sida i samma klientorganisation. Befintliga program fortsätter att använda Azure AD B2C-slutpunkter, medan nya eller migrerade program använder externa ID-slutpunkter. Användare och autentiseringsuppgifter delas mellan båda funktionerna.
Steg 1: Alla appar som körs på B2C-tjänster som de är nu.
Stage 2: Din klientorganisation är aktiverad för HSC-läge på din befintliga Azure AD B2C-klientorganisation. Detta utförs utan att påverka några appar. Nu kan du migrera appar för att köras på externa ID-tjänster medan andra finns kvar på B2C.
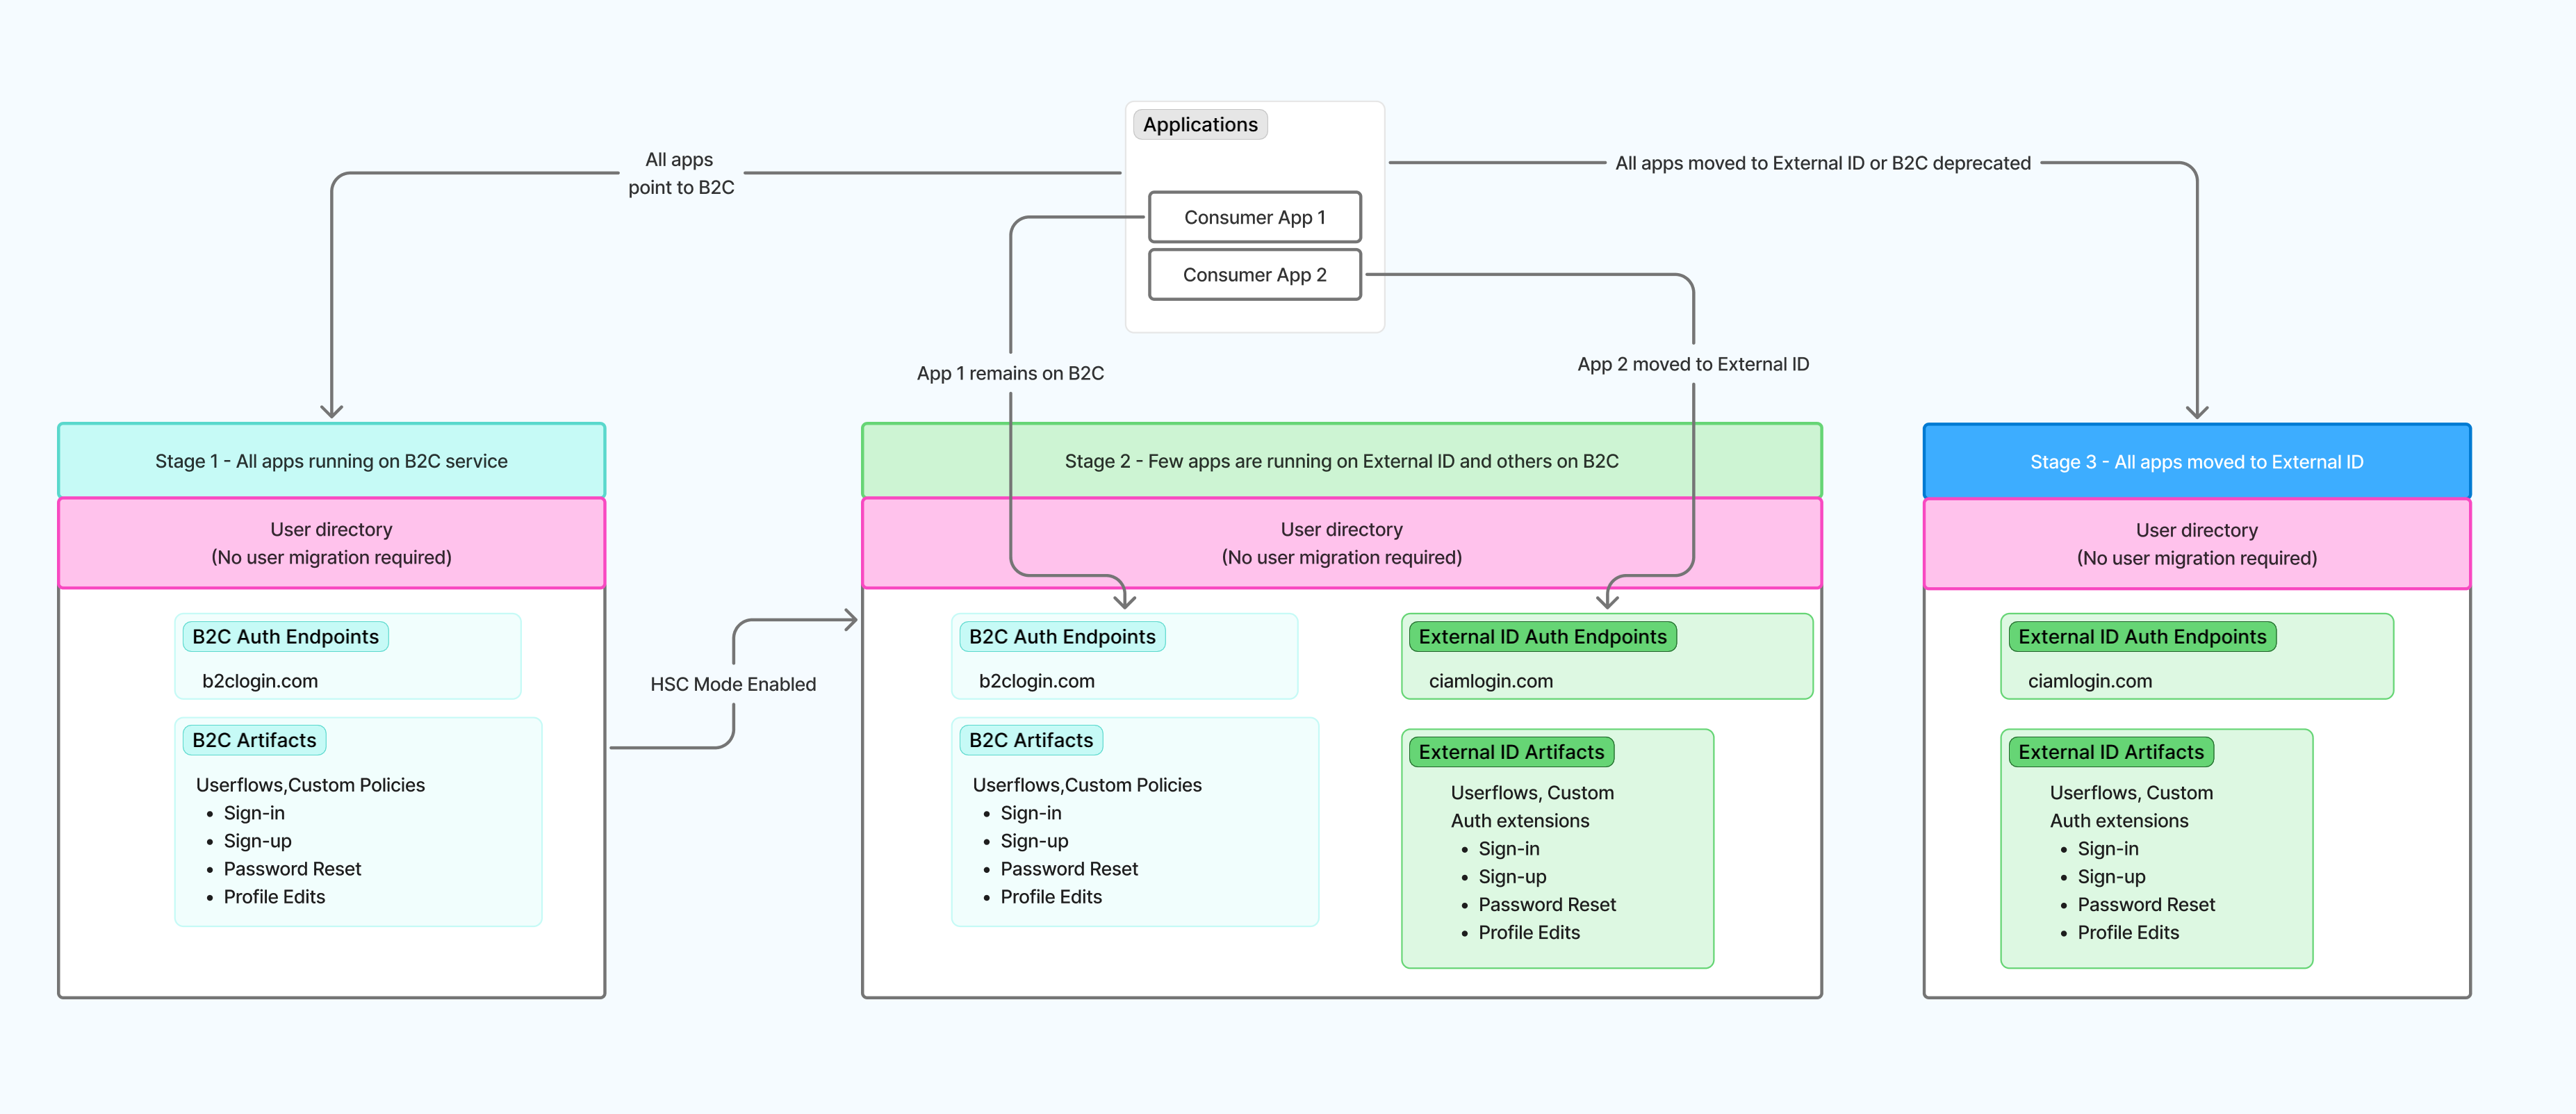
Steg 3: Alla appar har flyttats över helt till Extern ID och klientorganisationen är redo för avveckling av Azure AD B2C.
Viktigt!
Applikationsmigrering utförs alltid av dig. HSC-läget flyttar inte program automatiskt.
Konfigurationsinstruktioner
Om du har bestämt dig för att använda HSC-läget (High Scale Compatibility), fortsätt till att aktivera External ID High Scale Compatibility (HSC)-läge för stegvisa instruktioner om hur du aktiverar HSC-läget för din klientorganisation och vägledning om hur du konfigurerar din miljö för samexistens.
Om du föredrar standardmetoden när du har granskat HSC-lägesbegränsningarna kan du läsa Migrera från Azure AD B2C till Microsoft Entra External ID.
HSC-lägesbegränsningar
Granska dessa begränsningar noggrant innan du aktiverar HSC-läge. De gäller utöver de allmänna gränserna för externa ID-tjänster. Vissa funktioner kan vara delvis tillgängliga men har inte verifierats fullständigt i HSC-läge, och tidslinjerna för funktionstillgänglighet kan skilja sig mellan HSC-läge och standarddistribution. Se den officiella översikten för den senaste statusen.
Autentisering och åtkomstproblem
- Avancerade scenarier för villkorsstyrd åtkomst, inklusive autentiseringskontext, stegvis autentisering och sessionsbaserade kontroller.
- Programtilldelning via grupper.
- Inloggningsnycklar (FIDO2) är för närvarande inte tillgängliga i HSC-läge. De är tillgängliga i standarddistributioner av Microsoft Entra External ID. Mer information om hur du konfigurerar finns i Logga in med lösenordsnycklar.
Federations- och ekosystemintegreringar
- Leverantörer av sociala identiteter (Google, Facebook, Apple och andra leverantörer av sociala identiteter som konfigurerats i Azure AD B2C).
- Identitetsprovidrar från tredje part som konfigurerats via anpassade principer för Azure AD B2C.
- Anpassad OIDC-federation som konfigurerats i Azure AD B2C:s anpassade principer (enterprise OIDC-identitetsleverantörer stöds).
Skydd mot säkerhet och bedrägeri
- Integrering av bedrägeriskydd från tredje part för webbaserade (webbläsarbaserade) inloggnings- och registreringsflöden stöds inte i HSC-läge. Api-flöden för intern autentisering kan integreras med bedrägeriskydd från tredje part med hjälp av en brandvägg för webbprogram (WAF) framför de interna autentiseringsslutpunkterna. Vägledning för implementering finns i Integrera robotskydd från tredje part med intern autentisering och Integrera skydd mot kontoövertagande från tredje part med intern autentisering.
Användarupplevelse och efterlevnad
- Åldersbegränsning. Azure AD B2C-klienter som använder anpassade principer för att härleda eller lagra åldersbaserade attribut (till exempel mindre eller större klassificering) måste planera för alternativa metoder.
Administratörsportalupplevelse
- Administrativ konfiguration och hantering utförs för närvarande programmatiskt med hjälp av Microsoft Graph och automatisering.
Den auktoritativa kapacitetsjämförelsen finns i Kapacitetsstöd efter skalnings- och distributionsläge.
Få hjälp från en migreringspartner
Microsoft arbetar med tjänster och integrationspartner som specialiserar sig på Migreringar av externa ID:n i Azure AD B2C till Microsoft Entra. Partners kan hjälpa till med rådgivning, implementering och teknikledd leverans i både standard- och HSC-läge. En lista över partner och hur du engagerar dem finns i Tjänster och integrationspartner för externt ID.