Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Använd den här artikeln om du vill välja agentidentiteter eller agentanvändarkonton i en princip för villkorsstyrd åtkomst, välja målresurser, konfigurera villkor som stöds och välja åtkomstkontroller.
Vilka villkor och kontroller som är tillgängliga beror på tokenämnet. Information om hur du väljer rätt ämne innan du skapar principen finns i Översikt över villkorsstyrd åtkomst för agenter.
Förutsättningar
- Något av följande licensplaner:
- Microsoft 365 E7, som innehåller Agent 365 och Microsoft Entra-sviten, för att ge styrning av användar- och agentidentiteter.
- Microsoft Agent 365-licens i kombination med minst Microsoft Entra P1 eller Microsoft 365 E3.
- Administratör för villkorlig åtkomst för att skapa och hantera principer för villkorlig åtkomst
- Minst en agentidentitet registrerad i din tenant
Skapa en princip för villkorlig åtkomst för agentidentiteter
Principer som riktar sig till agentidentiteter eller agentanvändarkonton har tilldelningsalternativ, villkor och kontroller som skiljer sig från användarriktade principer.
- Principer som riktar sig till agentidentiteter finns i Skydda autonoma agenter med villkorsstyrd åtkomst.
- Principer som riktar sig till agentanvändarkonton finns i Säkra agenter som fungerar som användare med villkorsstyrd åtkomst.
Så här skapar du en ny princip för villkorlig åtkomst för agentidentiteter:
- Logga in på Microsoft Entra administrationscenter som minst en Administratör för Villkorsstyrd Åtkomst.
- Bläddra till Entra-ID>Villkorsstyrd åtkomst>Principer.
- Välj Ny princip.
- Ge principen ett namn. Skapa en meningsfull standard för namnen på dina principer.
Assignments
Den första agentspecifika konfigurationen är att välja vilka agenter principen gäller för.
- Under Tilldelningar väljer du Användare, agenter (förhandsversion) eller arbetsbelastningsidentiteter.
- Under Vad gäller den här principen väljer du Agenter.
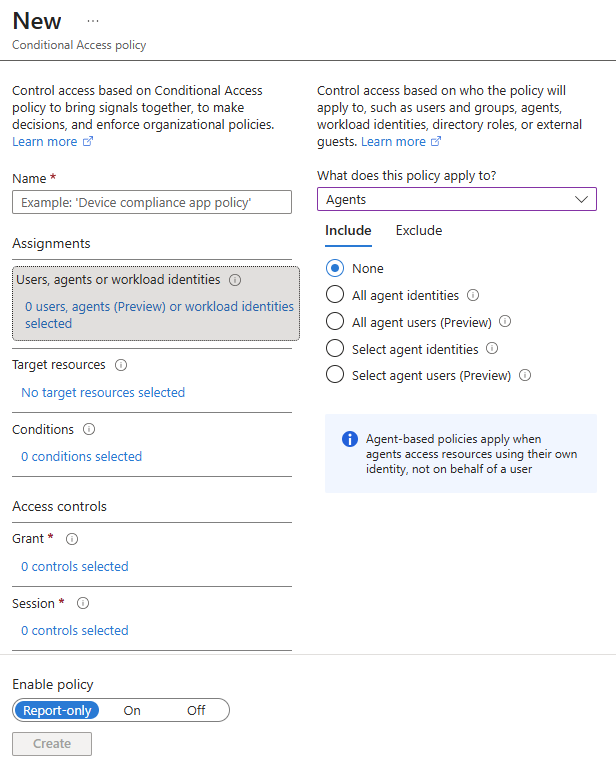
- Välj agentidentitetsalternativet för ditt scenario:
- Alla agentidentiteter: Tillämpa policyn på varje agentidentitet i din klientorganisation.
- Alla användare av agenter (förhandsversion): Tillämpa policyn på användarkontot för varje agent i din klientorganisation.
- Välj agentidentiteter: Välj enskilda agenter eller välj agenter baserat på anpassade säkerhetsattribut.
- Välj agentanvändare (förhandsversion): Välj enskilda agenters användarkonton eller välj agenters användarkonton baserat på anpassade säkerhetsattribut.
Överväganden för att välja agenttilldelningar
Tänk på följande viktiga information när du väljer agenttilldelningar:
- Principer som riktar sig till alla användare inkluderar inte agentens användarkonton.
- Alternativet agentanvändare riktar sig till agenternas användarkonton. Det här alternativet är för närvarande i förhandsversion.
- Agentbaserade principer gäller när agenter får åtkomst till resurser med hjälp av sin egen identitet, inte för en användares räkning.
- Att rikta in sig på en skiss omfattar automatiskt alla agentidentiteter som härleds från den, inklusive de som läggs till i framtiden. Mer information finns i Skisser för agentidentitet.
Målresurser
Målresurser definierar vilka resurser principen skyddar när agenter försöker komma åt dem. Att välja målresurser för agentprinciper följer samma principer som att rikta in sig på resurser för användarprinciper. Resursen måste ha ett företagsprogram (tjänstens huvudnamn) i din Microsoft Entra ID klientorganisation. Det här kravet gäller oavsett dataåtkomstmönster eller resurstyp, inklusive Microsoft Graph, MCP-servrar, Öppna API-verktyg och anpassade verktyg som du skapar. Mer information finns i Målresurser med villkorsstyrd åtkomst.
För anpassade MCP-servrar, Öppna API-baserade verktyg eller andra anpassade verktygstyper registrerar du verktyget som ett program i Microsoft Entra ID och exponerar dess behörigheter. Mer information finns i Så här konfigurerar du ett program för att exponera ett webb-API.
- Under Målresurser väljer du de resurser som du vill skydda.
- Under Inkludera väljer du något av följande:
- Alla agentresurser: Tillämpar principen när agenter får åtkomst till någon agentspecifik resurs.
- Alla resurser (tidigare "Alla molnappar"): Tillämpar principen när agenter får åtkomst till alla resurser som skyddas av Microsoft Entra ID.
- Välj resurser: Välj specifika resurser som agenten behöver åtkomst till.
Network
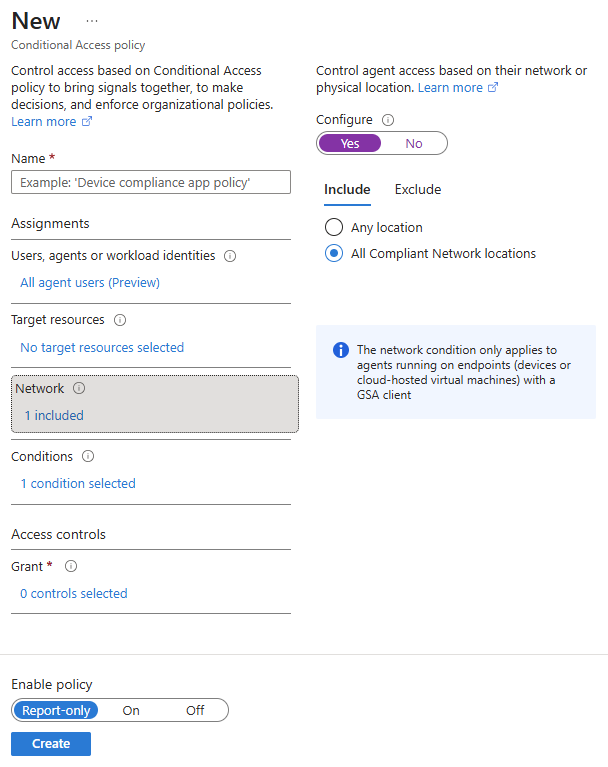
Nätverksinställningarna styr agentåtkomsten baserat på var de körs, till exempel molnbaserade virtuella datorer eller slutpunkter med en global säker åtkomstklient. Det här alternativet är bara tillgängligt när principen riktar sig till Alla agentanvändare (förhandsversion) och Välj agentanvändare (förhandsversion).
Kompatibelt nätverk fungerar för agenters användarkonton på slutpunkter eftersom den värdbaserade miljön kan ha en global säker åtkomstklient installerad. Global Secure Access-klienten tillhandahåller signalen för nätverksplats som utvärderas av Conditional Access. Agenter som körs i molninfrastruktur utan en Global Secure Access-klient kan inte tillhandahålla den här signalen.
- Under Nätverk anger du Konfigurera till Ja för att aktivera alternativen för nätverksplats.
- Under Inkludera väljer du något av följande:
- Vilken plats som helst: Policyn gäller oavsett var agenten körs.
-
Alla kompatibla nätverksplatser: Principen gäller endast för agenter som ansluter från kompatibla nätverksplatser.
Conditions
Villkor är de signaler som villkorsstyrd åtkomst utvärderar när du bestämmer om du vill tillämpa en princip. De tillgängliga villkoren beror på om principen riktar sig till agentidentiteter, agenters användarkonton eller användare i OBO-flöden.
Alla agenter körs inte på samma sätt. Vissa agenter körs direkt från molnet som liknar SaaS-program (till exempel Copilot Studio värdbaserade agenter) utan någon associerad enhet. Andra körs på hanterade slutpunkter. Den här skillnaden avgör vilka kontroller för villkorsstyrd åtkomst som kan tillämpas. Mer information om agenter finns i Vad är Windows 365 för agenter?.
Enhetsefterlevnad och kompatibla nätverkskontroller beror på signaler som endast en slutpunkt kan tillhandahålla. En molndator som registrerats i Microsoft Intune kan bevisa dess efterlevnad. En agent som körs direkt från molnet som en hanterad tjänst har ingen enhet att kontrollera, så en princip som kräver enhetsefterlevnad blockerar den utan åtgärdssökväg.
Administratörer med åtkomst till ID Protection kan utvärdera agentrisken som en del av en princip för villkorsstyrd åtkomst. Agentrisken visar sannolikheten för att en agent komprometteras. Mer information finns i ID-skydd för agenter.
Villkor för agentidentiteter
När en agentidentitet är mål för en princip (antingen alla agentidentiteter eller individuellt valda agentidentiteter) är det enda tillgängliga villkoret Agentrisk (förhandsversion). Mer information finns i ID-skydd för agenter.
- Under Villkor anger du Konfigurera till Ja
- Välj de agentrisknivåer (höga, medelhöga, låga) som krävs för att principen ska tillämpas.
Villkor för agenternas användarkonton
När du riktar in dig på agenters användarkonton i villkorsstyrd åtkomst är följande villkor tillgängliga. Dessa villkor gäller inte för agentidentiteter eller agentidentitetsritningar. Den fullständiga villkorsreferensen finns i Villkorsstyrd åtkomst: Villkor.
- Agentrisk (förhandsversion): Utvärdera om agenten sannolikt komprometteras och framtvinga riskbaserade åtkomstbeslut.
- Agentkörningsmiljöer (förhandsversion): Omfångsprinciper för agentens användarkontosessioner som initieras från slutpunkter.
- Enhetsplattformar: Begränsa agenter till specifika operativsystem. Gäller endast för agenter som körs på slutpunkter.
- Filtrera efter enheter: Begränsa agenter till specifika administratörsgodkända enheter. Gäller endast för agenter som körs på slutpunkter.
- Nätverk: Framtvinga kompatibla nätverksplatser. Gäller endast för agenter på slutpunkter med en global säker åtkomstklient.
Tänk på följande viktiga information när du väljer villkor för agenternas användarkonton:
- Villkoren "Enhetsplattformar" och "Filter för enheter" kräver enhetsinformation och gäller endast för agenter som körs på slutpunkter, inklusive lokala enheter och molnbaserade virtuella datorer.
- Eftersom alternativen för agentanvändare är i förhandsversion bör dessa villkor även betraktas som förhandsversionsfunktioner.
- Villkoret "Nätverk" är endast tillgängligt för agenter som körs på slutpunkter med en global säker åtkomstklient.
Agentkörningsmiljöer
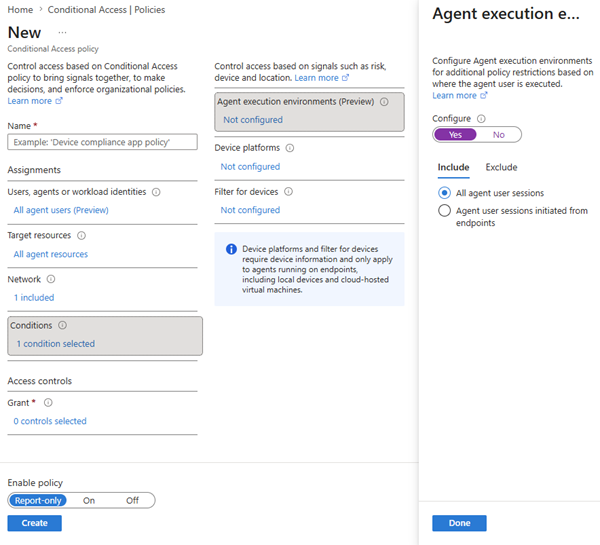
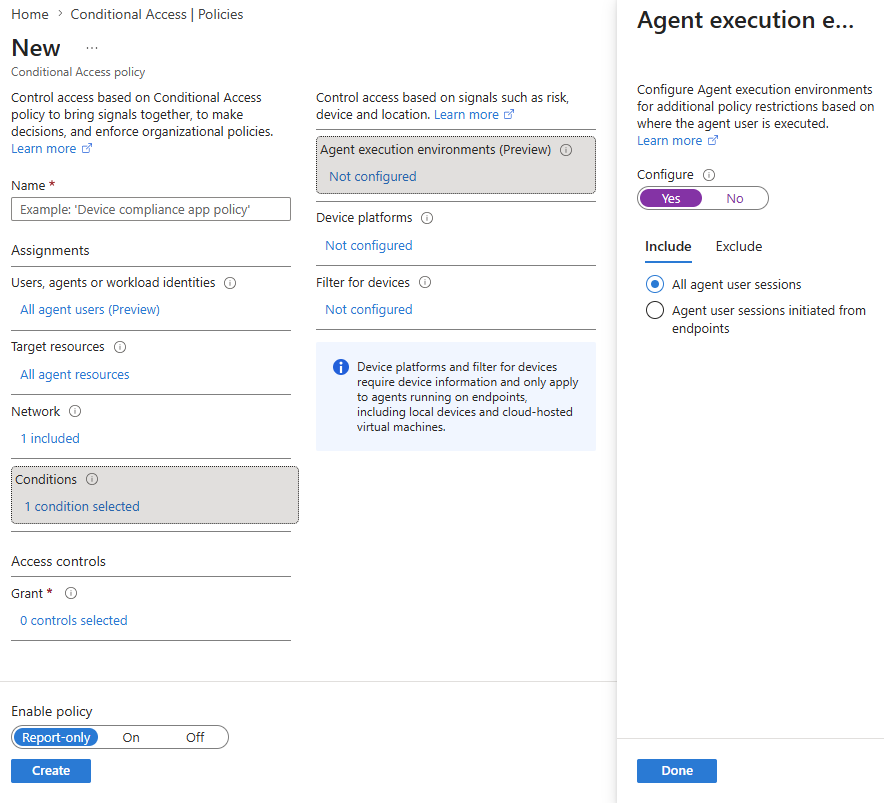
Konfigurera begränsningar baserat på var agentanvändaren körs. Villkoret Agentkörningsmiljöer (förhandsversion) är ett sätt för administratörer att begränsa en princip så att den endast tillämpas när agentens användarkontosession initieras från en slutpunkt. När en princip använder det här villkoret undantas agenter som inte körs på en enhet från utvärdering, vilket förhindrar oavsiktlig blockering.
- Under Villkor anger du Konfigurera till Ja för att aktivera agentkörningsmiljöerna.
- Under Inkludera väljer du de körningsmiljöer som gäller för dina agenter:
- Alla agentanvändarsessioner
-
Agentanvändarsessioner som initieras från slutpunkter
Plattformar för enheter
Tillämpa principen på valda enhetsplattformar.
- Under Enhetsplattformar anger du Konfigurera till Ja för att aktivera val av enhetsplattform.
- Under Inkludera väljer du de enhetsplattformar som gäller för dina agenter:
- Alla enheter
- Välj enhetsplattformar: Android, iOS, Windows Phone, Windows, macOS, Linux
Filtrera efter enheter
Konfigurera ett filter för att tillämpa principen på specifika enheter.
- Under Filtrera för enheter anger du Konfigurera till Ja för att aktivera enhetsfiltrering.
- Välj om du vill inkludera filtrerade enheter i principen eller Exkludera filtrerade enheter från principen.
- Använd textrutan regelbyggare eller regelsyntax för att skapa eller redigera filterregeln.
Åtkomstkontroller
Åtkomstkontroller avgör vad som händer när villkoren uppfylls. Mer information finns i Så här konfigurerar du beviljandekontroller.
Kontroller för agentidentiteter
- Blockera åtkomst: Det enda tillgängliga alternativet för agentidentiteter, eftersom det inte finns någon interaktiv reparation möjlig.
Kontroller för agentanvändare
- Blockera åtkomst: Neka agentanvändarkontot åtkomst till resurser.
-
Bevilja åtkomst med:
-
Kräv att enheten markeras som kompatibel: Kräver att agenter ska köras på Intune-hanterade kompatibla enheter, till exempel Windows 365 Cloud PCs för agenter. Mer information finns i Vad är Windows 365 for Agents?.
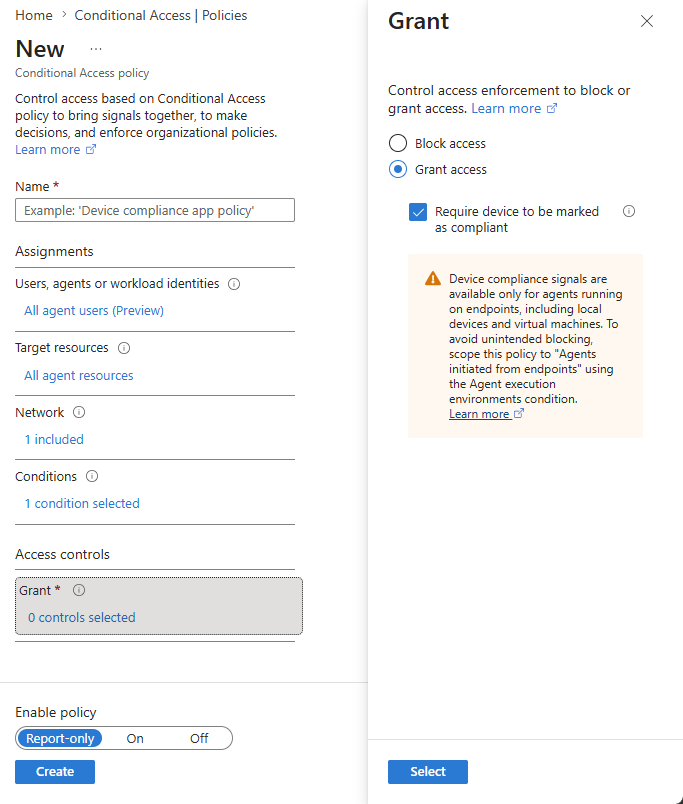
-
Kräv att enheten markeras som kompatibel: Kräver att agenter ska köras på Intune-hanterade kompatibla enheter, till exempel Windows 365 Cloud PCs för agenter. Mer information finns i Vad är Windows 365 for Agents?.
Important
Agenter som körs direkt i molninfrastrukturen kanske inte tillhandahåller enhetsefterlevnadssignaler. För att undvika oavsiktlig blockering använder du enhetsefterlevnadsprinciper endast för agenter som körs på slutpunkter med villkoret Agentkörningsmiljöer.