Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Med samhantering kan du behålla dina väletablerade processer för att använda Configuration Manager för att hantera datorer i din organisation. Samtidigt investerar du i molnet genom att använda Intune för säkerhet och modern etablering.
I den här självstudien konfigurerar du samhantering av dina Windows-enheter som redan har registrerats i Configuration Manager. Den här självstudien börjar med förutsättningen att du redan använder Configuration Manager för att hantera dina Windows-enheter.
Använd den här självstudiekursen när:
Du har en lokal Active Directory som du kan ansluta till Microsoft Entra ID i en hybrid Microsoft Entra konfiguration.
Om du inte kan distribuera ett hybrid Microsoft Entra ID som ansluter din lokala AD med Microsoft Entra ID rekommenderar vi att du följer vår kompletterande självstudie, Aktivera samhantering för nya Internetbaserade Windows-enheter.
Du har befintliga Configuration Manager klienter som du vill ansluta till molnet.
I den här självstudien kommer du att:
- Granska förutsättningarna för Azure och din lokala miljö
- Konfigurera hybrid Microsoft Entra ID
- Konfigurera Configuration Manager klientagenter för registrering med Microsoft Entra ID
- Konfigurera Intune för automatisk registrering av enheter
- Aktivera samhantering i Configuration Manager
Förhandskrav
Azure tjänster och miljö
Azure-prenumeration (kostnadsfri utvärderingsversion)
Microsoft Entra ID P1 eller P2
Microsoft Intune-prenumeration
Tips
En prenumeration på Enterprise Mobility + Security (EMS) innehåller både Microsoft Entra ID P1 eller P2 och Microsoft Intune. EMS-prenumeration (kostnadsfri utvärderingsversion).
Om det inte redan finns i din miljö konfigurerar du under den här självstudiekursen Microsoft Entra Connect mellan din lokal Active Directory och din Microsoft Entra klientorganisation.
Obs!
Enheter som bara är registrerade med Microsoft Entra ID stöds inte med samhantering. Den här konfigurationen kallas ibland för arbetsplatsansluten. De måste vara antingen anslutna till Microsoft Entra ID eller Microsoft Entra hybridanslutna. Mer information finns i Hantera enheter med registrerat tillstånd för Microsoft Entra.
Lokal infrastruktur
- En version av Configuration Manager current branch som stöds
- Utfärdaren av hantering av mobila enheter (MDM) måste vara inställd på Intune.
Behörigheter
I den här självstudien använder du följande behörigheter för att utföra uppgifter:
Ett konto som är domänadministratör i den lokala infrastrukturen
Ett konto som är fullständig administratör för alla omfång i Configuration Manager
Ett konto som är global administratör i Microsoft Entra ID
- Kontrollera att du har tilldelat en Intune licens till det konto som du använder för att logga in på din klientorganisation. Annars misslyckas inloggningen med felmeddelandet Ett oväntat fel inträffade.
Viktigt
Rollen Global administratör för Microsoft Entra är en mycket privilegierad roll och bör endast användas när en annan roll inte kan användas. Den här funktionen kräver rollen Global administratör. För andra funktioner rekommenderar Microsoft att du använder roller med minst behörighet. Mer information finns i Grunderna för rollbaserad administration för Configuration Manager.
Konfigurera hybrid Microsoft Entra ID
När du konfigurerar en hybrid Microsoft Entra ID konfigurerar du verkligen integration av en lokal AD med Microsoft Entra ID med hjälp av Microsoft Entra Connect och služba Active Directory Federated Services (ADFS). Med en lyckad konfiguration kan dina medarbetare sömlöst logga in på externa system med sina lokala AD-autentiseringsuppgifter.
Viktigt
I den här självstudien beskrivs en enkel process för att konfigurera Microsoft Entra ID för en hanterad domän. Vi rekommenderar att du är bekant med processen och inte förlitar dig på den här självstudien som vägledning för att förstå och distribuera hybrid Microsoft Entra ID.
För mer information om hybrid Microsoft Entra ID, börja med följande artiklar i Microsoft Entra dokumentationen:
Konfigurera Microsoft Entra Connect
Hybrid-Microsoft Entra ID kräver konfiguration av Microsoft Entra Connect för att hålla datorkonton i din lokal Active Directory (AD) och enhetsobjektet i Microsoft Entra ID synkroniserade.
Från och med version 1.1.819.0 ger Microsoft Entra Connect dig en guide för att konfigurera Microsoft Entra hybridanslutning. Om du använder guiden förenklas konfigurationsprocessen.
Om du vill konfigurera Microsoft Entra Connect behöver du autentiseringsuppgifter för en global administratör för Microsoft Entra ID. Följande procedur bör inte betraktas som auktoritativ för konfiguration av Microsoft Entra Connect men tillhandahålls här för att effektivisera konfigurationen av samhantering mellan Intune och Configuration Manager. Auktoritativt innehåll om detta och relaterade procedurer för konfiguration av Microsoft Entra ID finns i Konfigurera Microsoft Entra hybridanslutning för hanterade domäner i Microsoft Entra dokumentationen.
Konfigurera en Microsoft Entra hybridanslutning med Microsoft Entra Connect
Hämta och installera den senaste versionen av Microsoft Entra Connect (1.1.819.0 eller senare).
Starta Microsoft Entra Connect och välj sedan Konfigurera.
På sidan Ytterligare uppgifter väljer du Konfigurera enhetsalternativ och sedan Nästa.
På sidan Översikt väljer du Nästa.
På sidan Anslut till Microsoft Entra ID anger du autentiseringsuppgifterna för en global administratör för Microsoft Entra ID.
På sidan Enhetsalternativ väljer du Konfigurera Microsoft Entra hybridanslutning och väljer sedan Nästa.
På sidan Operativsystem för enheten väljer du de operativsystem som används av enheterna i služba Active Directory-miljön och väljer sedan Nästa.
Du kan välja alternativet för att stödja äldre domänanslutna enheter i Windows, men kom ihåg att samhantering av enheter endast stöds för Windows-enheter.
På SCP-sidan gör du följande för varje lokal skog som du vill att Microsoft Entra Connect ska konfigurera tjänstanslutningspunkten (SCP) och väljer sedan Nästa:
- Markera skogen.
- Välj autentiseringstjänst. Om du har en federerad domän väljer du AD FS-server såvida inte din organisation uteslutande har Windows-klienter och du har konfigurerat synkronisering av dator och enhet eller din organisation använder SeamlessSSO.
- Klicka på Lägg till för att ange företagsadministratörens autentiseringsuppgifter.
Om du har en hanterad domän hoppar du över det här steget.
På sidan Federationskonfiguration anger du autentiseringsuppgifterna för AD FS-administratören och väljer sedan Nästa.
På sidan Klar att konfigurera väljer du Konfigurera.
På sidan Konfiguration slutförd väljer du Avsluta.
Om du har problem med att slutföra Microsoft Entra hybridanslutning för domänanslutna Windows enheter kan du läsa Felsöka Microsoft Entra hybridanslutning för aktuella Windows enheter.
Konfigurera klientinställningar för att dirigera klienter att registrera sig med Microsoft Entra ID
Använd klientinställningar för att konfigurera Configuration Manager -klienter att automatiskt registreras med Microsoft Entra ID.
Öppna Configuration Manager-konsolen>,Översikt>över>klientinställningar och redigera sedan standardklientinställningarna.
Välj Cloud Services.
På sidan Standardinställningar anger du Registrera automatiskt nya Windows 10 domänanslutna enheter med Microsoft Entra ID till = Ja.
Välj OK för att spara den här konfigurationen.
Konfigurera automatisk registrering av enheter i Intune
Nästa steg är att konfigurera automatisk registrering av enheter med Intune. Med automatisk registrering registreras enheter som du hanterar med Configuration Manager automatiskt med Intune.
Med automatisk registrering kan användarna också registrera sina Windows-enheter i Intune. Enheter registreras när en användare lägger till sitt arbetskonto på sin personligt ägda enhet eller när en företagsägd enhet ansluts till Microsoft Entra ID.
Logga in på Azure Portal och välj Microsoft Entra IDMobility>(MDM och MAM)>Microsoft Intune.
Konfigurera MDM-användaromfattning. Ange något av följande för att konfigurera vilka användares enheter som hanteras av Microsoft Intune och godkänn standardinställningarna för URL-värdena.
Vissa: Välj de grupper som automatiskt kan registrera deras Windows-enheter
Alla: Alla användare kan registrera sina Windows-enheter automatiskt
Ingen: Inaktivera automatisk MDM-registrering
Viktigt
Om både MAM-användaromfattning och automatisk MDM-registrering (MDM-användaromfattning) är aktiverade för en grupp är endast MAM aktiverat. Endast hantering av mobilprogram (MAM) läggs till för användare i gruppen när de ansluter till en personlig enhet. Enheter är inte automatiskt MDM-registrerade.
När Configuration Manager är inställt på att registrera enheter i Intune måste du fortfarande ändra MDM-användaromfånget för registrering av enhetstoken. Configuration Manager använder MDM-URL:erna som lagras i platsdatabasen för att verifiera att klienten tillhör den förväntade Intune klientorganisationen.
Välj Spara för att slutföra konfigurationen av automatisk registrering.
Gå tillbaka till mobilitet (MDM och MAM) och välj sedan Microsoft Intune registrering.
Obs!
Vissa klienter kanske inte har de här alternativen att konfigurera.
Microsoft Intune är hur du konfigurerar MDM-appen för Microsoft Entra ID. Microsoft Intune registrering är en specifik Microsoft Entra -app som skapas när du tillämpar principer för multifaktorautentisering för iOS- och Android-registrering. Mer information finns i Kräv multifaktorautentisering för Intune enhetsregistreringar.
För MDM-användaromfattning väljer du Alla och sedan Spara.
Aktivera samhantering i Configuration Manager
Med hybridkonfiguration av Microsoft Entra och Configuration Manager klientkonfigurationer på plats är du redo att vända omkopplaren och aktivera samhantering av dina Windows-enheter. Frasen pilotgrupp används i dialogrutorna för samhanteringsfunktionen och konfigurationen. En pilotgrupp är en samling som innehåller en delmängd av dina Configuration Manager enheter. Använd en pilotgrupp för den första testningen och lägg till enheter efter behov tills du är redo att flytta arbetsbelastningarna för alla Configuration Manager enheter. Det finns ingen tidsgräns för hur länge en pilotgrupp kan användas för arbetsbelastningar. En pilotgrupp kan användas på obestämd tid om du inte vill flytta arbetsbelastningen till alla Configuration Manager enheter.
När du aktiverar samhantering tilldelar du en samling som en pilotgrupp. Det här är en grupp som innehåller ett litet antal klienter för att testa dina konfigurationer för samhantering. Vi rekommenderar att du skapar en lämplig samling innan du påbörjar proceduren. Sedan kan du välja den samlingen utan att avsluta proceduren för att göra det. Du kan behöva flera samlingar eftersom du kan tilldela olika pilotgrupper för varje arbetsbelastning.
Obs!
Eftersom enheter registreras i Microsoft Intune -tjänsten baserat på dess Microsoft Entra enhetstoken och inte en användartoken, gäller endast standardregistreringsbegränsningen för Intune för registreringen.
Aktivera samhantering för versionerna 2111 och senare
Från och med Configuration Manager version 2111 ändrades registreringsupplevelsen för samhantering. Konfigurationsguiden för molnanslutning gör det enklare att aktivera samhantering och andra molnfunktioner. Du kan välja en smidig uppsättning rekommenderade standardinställningar eller anpassa dina funktioner för molnanslutning. Det finns också en ny inbyggd enhetssamling för samhantering av berättigade enheter som hjälper dig att identifiera klienter. Mer information om hur du aktiverar samhantering finns i Aktivera molnanslutning.
Obs!
Med den nya guiden flyttar du inte arbetsbelastningar samtidigt som du aktiverar samhantering. Om du vill flytta arbetsbelastningar redigerar du samhanteringsegenskaperna när du har aktiverat molnanslutning.
Aktivera samhantering för versionerna 2107 och tidigare
När du aktiverar samhantering kan du använda det offentliga Azure molnet, Azure Government molnet eller Azure China 21Vianet-molnet (lades till i version 2006). Följ de här anvisningarna om du vill aktivera samhantering:
I konsolen Configuration Manager går du till arbetsytan Administration, expanderar Cloud Services och väljer noden Cloud Connecte. Välj Konfigurera molnanslutning i menyfliksområdet för att öppna konfigurationsguiden för molnkoppling.
För version 2103 och tidigare expanderar du Cloud Services och väljer noden Samhantering. Välj Konfigurera samhantering i menyfliksområdet för att öppna konfigurationsguiden för samhantering.
På registreringssidan i guiden, för Azure miljö, väljer du någon av följande miljöer:
Azure offentligt moln
Azure Government moln
Azure China cloud (tillagt i version 2006)
Obs!
Uppdatera Configuration Manager -klienten till den senaste versionen på dina enheter innan du registrerar dig för Azure China Cloud.
När du väljer Azure Kina-molnet eller Azure Government -molnet inaktiveras alternativet Ladda upp till administrationscentret för Microsoft Endpoint Manager för klientanslutning.
Välj Logga in. Logga in som global Microsoft Entra-administratör och välj sedan Nästa. Du loggar in den här gången i den här guiden. Autentiseringsuppgifterna lagras eller återanvänds inte någon annanstans.
Viktigt
Rollen Global administratör för Microsoft Entra är en mycket privilegierad roll och bör endast användas när en annan roll inte kan användas. Den här funktionen kräver rollen Global administratör. För andra funktioner rekommenderar Microsoft att du använder roller med minst behörighet. Mer information finns i Grunderna för rollbaserad administration för Configuration Manager.
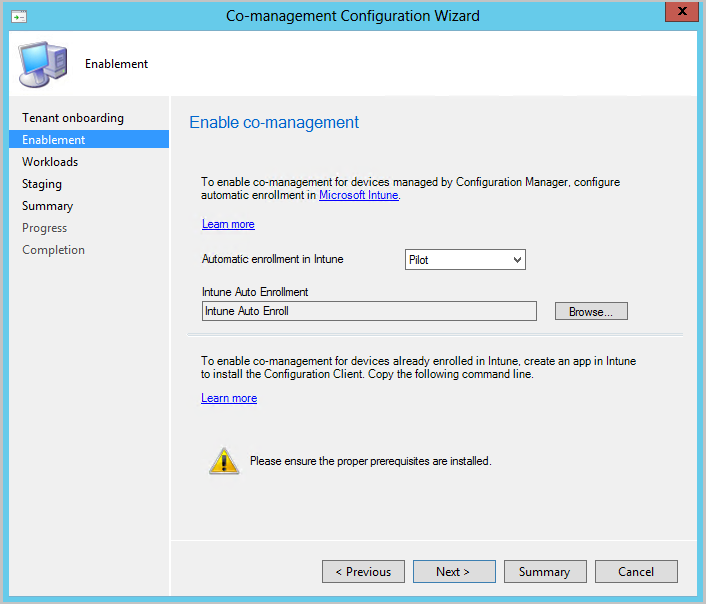
Välj följande inställningar på sidan Aktivering :
Automatisk registrering i Intune: Aktiverar automatisk klientregistrering i Intune för befintliga Configuration Manager klienter. Med det här alternativet kan du aktivera samhantering på en delmängd av klienterna för att först testa samhantering och sedan distribuera samhantering med hjälp av en stegvis metod. Om användaren avregistrerar en enhet registreras enheten på nytt vid nästa utvärdering av principen.
- Pilot: Endast de Configuration Manager klienter som är medlemmar i samlingen för automatisk registrering i Intune registreras automatiskt i Intune.
- Alla: Aktivera automatisk registrering för alla klienter som kör Windows-versioner som stöds.
- Ingen: Inaktivera automatisk registrering för alla klienter.
Intune Automatisk registrering: Den här samlingen bör innehålla alla klienter som du vill registrera i samhantering. Det är i huvudsak en superuppsättning av alla andra iscensättningssamlingar.
Automatisk registrering är inte omedelbar för alla klienter. Det här beteendet hjälper registreringen att skalas bättre för stora miljöer. Configuration Manager randomiserar registreringen baserat på antalet klienter. Om det till exempel finns 100 000 klienter i miljön sker registreringen under flera dagar när du aktiverar den här inställningen.
En ny samhanterad enhet registreras nu automatiskt i Microsoft Intune -tjänsten baserat på dess Microsoft Entra enhetstoken. Det behöver inte vänta på att en användare ska logga in på enheten för att automatisk registrering ska starta. Den här ändringen bidrar till att minska antalet enheter med registreringsstatusen Väntar på användarinloggning. För att det här beteendet ska stödjas måste enheten köra Windows-versioner som stöds. Mer information finns i Registreringsstatus för samhantering.
Om du redan har enheter registrerade i samhantering registreras nya enheter nu direkt efter att de uppfyller kraven.
För Internetbaserade enheter som redan har registrerats i Intune kopierar och sparar du kommandot på aktiveringssidan. Du använder det här kommandot för att installera Configuration Manager-klienten som en app i Intune för Internetbaserade enheter. Om du inte sparar det här kommandot nu kan du granska samhanteringskonfigurationen när som helst för att få det här kommandot.
Tips
Kommandot visas bara om du har uppfyllt alla krav, till exempel om du har konfigurerat en molnhanteringsgateway.
På sidan Arbetsbelastningar väljer du för varje arbetsbelastning vilken enhetsgrupp som ska flyttas över för hantering med Intune. Mer information finns i Arbetsbelastningar.
Om du bara vill aktivera samhantering behöver du inte byta arbetsbelastning nu. Du kan växla arbetsbelastning senare. Mer information finns i Så här byter du arbetsbelastning.
- Pilot Intune: Växlar endast den associerade arbetsbelastningen för enheterna i pilotsamlingarna som du anger på sidan Staging. Varje arbetsbelastning kan ha en annan pilotsamling.
- Intune: Växlar den associerade arbetsbelastningen för alla samhanterade Windows-enheter.
Viktigt
Innan du byter arbetsbelastning kontrollerar du att du konfigurerar och distribuerar motsvarande arbetsbelastning korrekt i Intune. Se till att arbetsbelastningar alltid hanteras av något av hanteringsverktygen för dina enheter.
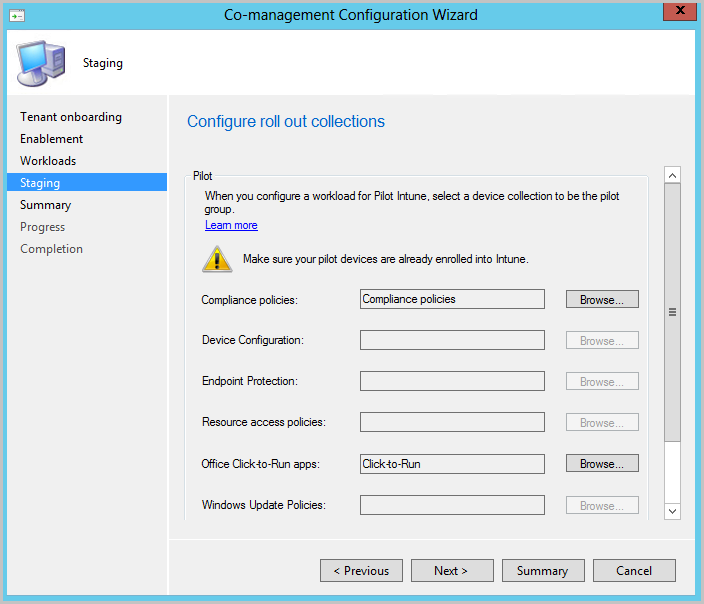
På sidan Mellanlagring anger du pilotsamlingen för var och en av arbetsbelastningarna som är inställda på Pilot Intune.
Slutför guiden om du vill aktivera samhantering.
Nästa steg
- Granska statusen för samhanterade enheter med instrumentpanelen för samhantering
- Börja få omedelbart värde från samhantering
- Använd villkorsstyrd åtkomst och Intune efterlevnadsregler för att hantera användaråtkomst till företagsresurser