Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Gäller för: Configuration Manager (aktuell gren)
Identifieringsmetoder i Configuration Manager hittar olika enheter i nätverket, enheter och användare från Active Directory eller användare från Microsoft Entra ID. För att kunna använda en identifieringsmetod effektivt bör du förstå dess tillgängliga konfigurationer och begränsningar.
Upptäckt av Active Directory-skog
Kan konfigureras: Nej
Aktiverad som standard: Nej
Konton som du kan använda för att köra den här metoden:
Active Directory-skog konto (användardefinierat)
Datorkontot för platsservern
Till skillnad från andra Active Directory-identifieringsmetoder upptäcker inte Active Directory-skog resurser som du kan hantera. I stället identifierar den här metoden nätverksplatser som är konfigurerade i Active Directory. Den kan konvertera dessa platser till gränser för användning i hela hierarkin.
När den här metoden körs söker den i den lokala Active Directory-skogen, varje betrodd skog och andra skogar som du konfigurerar i noden Active Directory-skogar i Configuration Manager-konsolen.
Använd identifiering av Active Directory-skog för att:
Identifiera Active Directory platser och undernät och skapa sedan Configuration Manager gränser baserat på dessa nätverksplatser.
Identifiera supernät som har tilldelats till en Active Directory-plats. Konvertera varje supernät till en gräns för IP-adressintervall.
Publicera till Active Directory Domain Services (AD DS) i en skog när publicering till den skogen är aktiverat. Det angivna kontot för Active Directory-skog måste ha behörighet till den skogen.
Du kan hantera identifiering av Active Directory-skog i konsolen Configuration Manager. Gå till arbetsytan Administration och expandera Hierarkikonfiguration.
Identifieringsmetoder: Aktivera att Active Directory-skog identifieras på platsen på den översta nivån i hierarkin. Du kan också ange ett schema för hur identifieringen ska köras. Konfigurera den så att den automatiskt skapar gränser från de IP-undernät och Active Directory-platser som identifieras. Identifiering av Active Directory-skog kan inte köras på en underordnad primär plats eller på en sekundär plats.
Active Directory-skogar: Konfigurera de andra skogarna som ska identifieras, ange varje Active Directory-skog konto och konfigurera publicering till varje skog. Övervaka identifieringsprocessen. Lägg till IP-undernät och Active Directory platser som Configuration Manager gränser och medlemmar i gränsgrupper.
Om du vill konfigurera publicering för Active Directory-skogar för varje plats i hierarkin ansluter du Configuration Manager-konsolen till platsen på den översta nivån i hierarkin. Fliken Publicering i en Active Directory-webbplats dialogruta Egenskaper kan endast visa den aktuella webbplatsen och dess underordnade webbplatser. När publicering har aktiverats för en skog, och skogens schema utökas för Configuration Manager, publiceras följande information för varje plats som är aktiverad för publicering till den Active Directory-skogen:
SMS-Site-<site code>SMS-MP-<site code>-<site system server name>SMS-SLP-<site code>-<site system server name>SMS-<site code>-<Active Directory site name or subnet>
Obs!
Sekundära platser använder alltid det sekundära platsserverns datorkonto för att publicera till Active Directory. Om du vill att sekundära platser ska publicera i Active Directory kontrollerar du att datorkontot för den sekundära platsservern har behörighet att publicera i Active Directory. En sekundär plats kan inte publicera data till en skog som inte är betrodd.
Försiktighet
När du avmarkerar alternativet att publicera en webbplats i en Active Directory-skog tas all tidigare publicerad information för webbplatsen, inklusive tillgängliga platssystemroller, bort från Active Directory.
Åtgärder för identifiering av Active Directory-skogar registreras i följande loggar:
Alla åtgärder, utom åtgärder som rör publicering, registreras i filen ADForestDisc.Log i <mappen InstallationPath>\Logs på platsservern.
Publiceringsåtgärder för identifiering av Active Directory-skogar registreras i hman.log och sitecomp.log filer i <mappen InstallationPath>\Logs på platsservern.
Mer information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifieringsmetoder.
Identifiering av Active Directory-grupper
Kan konfigureras: Nej
Aktiverad som standard: Nej
Konton som du kan använda för att köra den här metoden:
Konto för identifiering av Active Directory-grupp (användardefinierat)
Datorkontot för platsservern
Tips
Förutom informationen i det här avsnittet läser du Vanliga funktioner för grupp-, system- och användaridentifiering i Active Directory.
Använd den här metoden för att söka i Active Directory Domain Services för att identifiera:
Lokala, globala och universella säkerhetsgrupper.
Medlemskap i grupper.
Begränsad information om en grupps medlemsdatorer och användare, även om en annan identifieringsmetod inte tidigare har identifierat dessa datorer och användare.
Den här identifieringsmetoden är avsedd att identifiera grupper och grupprelationer för gruppmedlemmar. Som standard identifieras endast säkerhetsgrupper. Om du även vill hitta medlemskapet för distributionsgrupper måste du markera kryssrutan för alternativet Upptäck medlemskap i distributionsgrupper på fliken Alternativ i dialogrutan Egenskaper för identifiering av Active Directory-grupper .
Identifiering av Active Directory-grupper stöder inte de utökade Active Directory-attribut som kan identifieras med hjälp av Identifiering av Active Directory-system eller Active Directory-användare. Eftersom den här identifieringsmetoden inte är optimerad för att identifiera dator- och användarresurser bör du överväga att köra den här identifieringsmetoden när du har kört Active Directory-systemidentifiering och Active Directory-användaridentifiering. Det här förslaget beror på att den här metoden skapar en fullständig identifieringsdatapost (DDR) för grupper, men bara en begränsad DDR för datorer och användare som är medlemmar i grupper.
Du kan konfigurera följande identifieringsomfattningar som styr hur den här metoden söker efter information:
Plats: Använd en plats om du vill söka i en eller flera Active Directory-behållare. Det här omfångsalternativet stöder en rekursiv sökning av de angivna Active Directory-containrarna. Den här processen söker igenom varje underordnad container under den container som du anger. Den fortsätter tills inga fler underordnade containrar hittas.
Grupper: Använd grupper om du vill söka i en eller flera specifika Active Directory-grupper. Du kan konfigurera Active Directory-domän att använda standarddomänen och standardskogen, eller begränsa sökningen till en enskild domänkontrollant. Du kan även ange en eller flera grupper som du vill söka i. Om du inte anger minst en grupp genomsöks alla grupper som finns på den angivna platsen i Active Directory-domänen.
Försiktighet
När du konfigurerar en identifieringsomfattning väljer du endast de grupper som måste identifieras. Den här rekommendationen beror på att Identifiering av Active Directory-grupper försöker identifiera varje medlem i varje grupp i identifieringsomfånget. Identifiering av stora grupper kan kräva omfattande användning av bandbredd och Active Directory-resurser.
Obs!
Innan du kan skapa samlingar som baseras på utökade Active Directory-attribut, och för att säkerställa korrekta identifieringsresultat för datorer och användare, bör du köra Active Directory-systemidentifiering eller Active Directory-användaridentifiering, beroende på vad du vill identifiera.
Åtgärder för identifiering av Active Directory-grupper registreras i filen adsgdis.log i <InstallationPath>\LOGS mappen på platsservern.
Mer information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifieringsmetoder.
Identifiering av Active Directory-system
Kan konfigureras: Nej
Aktiverad som standard: Nej
Konton som du kan använda för att köra den här metoden:
Konto för identifiering av Active Directory-system (användardefinierat)
Datorkontot för platsservern
Tips
Förutom informationen i det här avsnittet läser du Vanliga funktioner för grupp-, system- och användaridentifiering i Active Directory.
Använd den här identifieringsmetoden för att söka efter datorresurser som kan användas för att skapa samlingar och frågor på angivna platser för Active Directory Domain Services. Du kan också installera Configuration Manager -klienten på en identifierad enhet med hjälp av klientpush-installation.
Som standard identifierar den här metoden grundläggande information om datorn, bland annat följande attribut:
Datornamn
Operativsystem och version
Namn på Active Directory-behållare
IP-adress
Active Directory-webbplats
Tidsstämpel för senaste inloggning
För att du ska kunna skapa en DDR för en dator måste det gå att identifiera datorkontot vid identifiering av Active Directory-systemet och sedan matcha datornamnet till en IP-adress.
På fliken Active Directory-attribut kan du i dialogrutan Egenskaper för identifiering av Active Directory-system visa en fullständig lista över de standardobjektattribut som identifieras. Du kan också konfigurera metoden för att identifiera utökade attribut.
Åtgärder för identifiering av Active Directory-system registreras i filen adsysdis.log i <InstallationPath>\LOGS mappen på platsservern.
Mer information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifieringsmetoder.
Identifiering av Active Directory-användare
Kan konfigureras: Nej
Aktiverad som standard: Nej
Konton som du kan använda för att köra den här metoden:
Användarkonto för identifiering av Active Directory-användare (användardefinierat)
Datorkontot för platsservern
Tips
Förutom informationen i det här avsnittet läser du Vanliga funktioner för grupp-, system- och användaridentifiering i Active Directory.
Använd den här identifieringsmetoden för att söka i Active Directory Domain Services för att identifiera användarkonton och associerade attribut. Som standard identifierar den här metoden grundläggande information om användarkontot, inklusive följande attribut:
Användarnamn
Unikt användarnamn, som innehåller domännamnet
Domän
Namn på Active Directory-behållare
I dialogrutan Egenskaper för identifiering av Active Directory-användare på fliken Active Directory-attribut kan du visa den fullständiga standardlistan över objektattribut som identifieras. Du kan också konfigurera metoden för att identifiera utökade attribut.
Åtgärder för Identifiering av Active Directory-användare registreras i filen adusrdis.log i <InstallationPath>\LOGS mappen på platsservern.
Mer information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifieringsmetoder.
Användaridentifiering av Microsoft Entra
Använd Microsoft Entra användaridentifiering för att söka i din Microsoft Entra prenumeration efter användare med en modern molnidentitet. Microsoft Entra användaridentifiering kan hitta följande attribut:
objectIddisplayNamemailmailNicknameonPremisesSecurityIdentifieruserPrincipalNametenantIDonPremisesDomainNameonPremisesSamAccountNameonPremisesDistinguishedName
Den här metoden stöder fullständig synkronisering och deltasynkronisering av användarattribut från Microsoft Entra ID. Den här informationen kan sedan användas tillsammans med identifieringsdata som du samlar in från andra identifieringsmetoder.
Åtgärder för Microsoft Entra användaridentifiering registreras i den SMS_AZUREAD_DISCOVERY_AGENT.log filen på platsservern på den översta nivån i hierarkin.
Information om hur du konfigurerar Microsoft Entra användaridentifiering finns i Konfigurera Azure Services för molnhantering. Information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera Microsoft Entra användaridentifiering.
Identifiering av användargrupp i Microsoft Entra
Du kan identifiera användargrupper och medlemmar i dessa grupper från Microsoft Entra ID. Microsoft Entra användargruppsidentifiering kan hitta följande attribut:
objectIddisplayNamemailNicknameonPremisesSecurityIdentifiertenantID
Åtgärder för Microsoft Entra användargruppsidentifiering registreras i den SMS_AZUREAD_DISCOVERY_AGENT.log filen på den översta platsservern i hierarkin. Information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifiering av användargrupper i Microsoft Entra.
Identifiering av hjärtslag
Kan konfigureras: Nej
Aktiverad som standard: Nej
Konton som du kan använda för att köra den här metoden:
- Datorkontot för platsservern
Identifiering av pulsslag skiljer sig från andra identifieringsmetoder i Configuration Manager. Den är aktiverad som standard och körs på varje datorklient i stället för på en platsserver för att skapa en DDR. Inaktivera inte identifiering av pulsslag för att underhålla databasposten för Configuration Manager -klienter. Förutom att underhålla databasposten kan den här metoden tvinga fram identifiering av en dator som en ny resurspost. Den kan också fylla i databasposten igen för en dator som har tagits bort från databasen.
Pulsslagsidentifieringen körs enligt ett schema som konfigurerats för alla klienter i hierarkin. Standardschemat för identifiering av pulsslag är var sjunde dag. Om du ändrar identifieringsintervallet för pulsslag kontrollerar du att det körs oftare än webbplatsunderhållsaktiviteten Ta bort föråldrade identifieringsdata. Med den här uppgiften tas inaktiva klientposter bort från platsdatabasen. Du kan konfigurera aktiviteten Ta bort föråldrade identifieringsdata endast för primära platser.
Du kan också köra pulsslagsidentifiering manuellt på en specifik klient. Kör insamlingscykeln för identifieringsdata på fliken Åtgärd på en klients Configuration Manager kontrollpanel.
När pulsslagsidentifieringen körs skapas en DDR som har klientens aktuella information. Klienten kopierar sedan den här lilla filen till en hanteringsplats så att en primär plats kan bearbeta den. Filen är ca 1 kB stor och har följande information:
Nätverksplats
NetBIOS-namn
Version av klientagenten
Information om driftstatus
Identifiering av pulsslag är den enda identifieringsmetod som ger information om klientinstallationens status. Det gör det genom att uppdatera systemresursklientattributet för att ange ett värde som är lika med Ja.
Åtgärder för identifiering av pulsslag loggas på klienten i den InventoryAgent.log filen i mappen %Windir%\CCM\Logs .
Mer information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifieringsmetoder.
Nätverksidentifiering
Kan konfigureras: Nej
Aktiverad som standard: Nej
Konton som du kan använda för att köra den här metoden:
- Datorkontot för platsservern
Använd den här metoden för att identifiera nätverkets topologi och för att identifiera enheter i nätverket som har en IP-adress. Nätverksidentifiering söker i nätverket efter IP-aktiverade resurser genom att fråga följande källor:
- Servrar som kör en Microsoft-implementering av DHCP
- ARP-cacheminnen (Address Resolution Protocol) i nätverksroutrar
- SNMP-aktiverade enheter
- Active Directory-domäner
Innan du kan använda nätverksidentifiering måste du ange vilken identifieringsnivå som ska köras. Du kan också konfigurera en eller flera identifieringsmekanismer som gör det möjligt för nätverksidentifiering att fråga efter nätverkssegment eller enheter. Du kan också konfigurera inställningar som hjälper till att styra identifieringsåtgärder i nätverket. Slutligen definierar du ett eller flera scheman för när nätverksidentifieringen körs.
För att den här metoden ska kunna identifiera en resurs måste nätverksidentifieringen identifiera resursens IP-adress och nätmask. Följande metoder används för att identifiera nätmasken för ett objekt:
Routerns ARP-cache: Nätverksidentifieringen frågar ARP-cachen för en router för att hitta undernätsinformation. Vanligtvis har data i en routers ARP-cache en kort time-to-live. När nätverksidentifieringen frågar ARP-cachen kanske ARP-cachen därför inte längre har information om det begärda objektet.
DHCP: Nätverksidentifiering skickar en fråga till varje DHCP-server som du anger för att identifiera de enheter som DHCP-servern har tillhandahållit ett lån för. Nätverksidentifiering stöder endast DHCP-servrar som kör Microsoft-implementeringen av DHCP.
SNMP-enhet: Nätverksidentifiering kan fråga en SNMP-enhet direkt. För att nätverksidentifieringen ska kunna fråga en enhet måste enheten ha en lokal SNMP-agent installerad. Konfigurera även nätverksidentifieringen för att använda det community-namn som SNMP-agenten använder.
När identifieringen identifierar ett IP-adresserbart objekt och kan fastställa objektets nätmask skapas en DDR för objektet. Eftersom olika typer av enheter ansluter till nätverket identifierar nätverksidentifieringen resurser som inte stöder Configuration Manager -klienten. Exempel på enheter som kan identifieras men inte hanteras är skrivare och routrar.
Nätverksidentifiering kan returnera flera attribut som en del av den identifieringspost som skapas. Dessa attribut är:
NetBIOS-namn
IP-adresser
Resursdomän
Systemroller
SNMP-communityns namn
MAC-adresser
Nätverksidentifieringsaktivitet registreras i den Netdisc.log filen på InstallationPath>\Logs platsservern som kör identifieringen.
Mer information om hur du konfigurerar den här identifieringsmetoden finns i Konfigurera identifieringsmetoder.
Obs!
Komplexa nätverk och anslutningar med låg bandbredd kan göra att nätverksidentifieringen körs långsamt och genererar betydande nätverkstrafik. Kör nätverksidentifiering endast när de andra identifieringsmetoderna inte kan hitta de resurser som du måste identifiera. Använd till exempel nätverksidentifiering för att identifiera arbetsgruppsdatorer. Andra identifieringsmetoder identifierar inte arbetsgruppsdatorer.
Nivåer för nätverksidentifiering
När du konfigurerar nätverksidentifiering anger du en av tre identifieringsnivåer:
| Nivå av identifiering | Information |
|---|---|
| Topologi | På den här nivån identifieras routrar och undernät, men ingen nätmask identifieras för objekt. |
| Topologi och klient | Förutom topologi identifierar den här nivån potentiella klienter som datorer och resurser som skrivare och routrar. På den här identifieringsnivån görs ett försök att identifiera nätmasken för de objekt som hittas. |
| Topologi, klient och klientoperativsystem | Förutom topologi och potentiella klienter försöker den här nivån identifiera datorns operativsystemnamn och version. På den här nivån används Windows-webbläsare och Windows-nätverksanrop. |
Med varje inkrementell nivå ökar nätverksidentifieringen aktiviteten och bandbreddsanvändningen i nätverket. Tänk på den nätverkstrafik som kan genereras innan du aktiverar alla aspekter av nätverksidentifieringen.
När du till exempel använder nätverksidentifiering för första gången kan du börja med enbart topologinivån för att identifiera nätverksinfrastrukturen. Konfigurera sedan om nätverksidentifieringen för att identifiera objekt och deras enheters operativsystem. Du kan också konfigurera inställningar som begränsar nätverksidentifieringen till ett visst intervall av nätverkssegment. På så sätt kan du identifiera objekt på nätverksplatser som du behöver och undvika onödig nätverkstrafik. Med den här processen kan du också identifiera objekt från gränsroutrar eller utanför nätverket.
Alternativ för nätverksidentifiering
Om du vill aktivera nätverksidentifiering för att söka efter IP-adresserbara enheter konfigurerar du ett eller flera av följande alternativ.
Obs!
Nätverksidentifiering körs i kontexten för datorkontot för den platsserver som kör identifieringen. Om datorkontot inte har behörighet till en domän som inte är betrodd kan domän- och DHCP-serverkonfigurationerna misslyckas med att identifiera resurser.
DHCP (DHCP)
Ange varje DHCP-server som du vill att nätverksidentifieringen ska fråga. Nätverksidentifiering stöder endast DHCP-servrar som kör Microsoft-implementeringen av DHCP.
Nätverksidentifiering hämtar information med hjälp av fjärranrop till databasen på DHCP-servern.
Nätverksidentifiering kan skicka en fråga till både 32-bitars och 64-bitars DHCP-servrar om en lista över enheter som är registrerade på varje server.
För att nätverksidentifieringen ska kunna fråga en DHCP-server måste datorkontot för den server som kör identifieringen vara medlem i DHCP-användargruppen på DHCP-servern. Den här åtkomstnivån finns till exempel när något av följande påståenden stämmer
Den angivna DHCP-servern är DHCP-servern för den server som kör identifieringen.
Datorn som kör identifieringen och DHCP-servern finns i samma domän.
Det finns ett dubbelriktat förtroende mellan datorn som kör identifieringen och DHCP-servern.
Platsservern är medlem i gruppen DHCP-användare.
När nätverksidentifieringen räknar upp en DHCP-server identifierar den inte alltid statiska IP-adresser. Nätverksidentifiering hittar inte IP-adresser som ingår i ett uteslutet intervall med IP-adresser på DHCP-servern. Den identifierar inte heller IP-adresser som är reserverade för manuell tilldelning.
Domäner
Ange varje domän som du vill att en fråga ska gälla för nätverksidentifieringen.
Datorkontot för den platsserver som kör identifieringen måste ha behörighet att läsa domänkontrollanterna i varje angiven domän.
Om du vill identifiera datorer från den lokala domänen måste du aktivera Computer Browser-tjänsten på minst en dator. Den här datorn måste finnas i samma undernät som platsservern som kör nätverksidentifieringen.
Nätverksidentifiering kan upptäcka alla datorer som du kan visa från platsservern när du bläddrar i nätverket.
Nätverksidentifiering hämtar IP-adressen. Den använder sedan en ICMP-ekobegäran (Internet Control Message Protocol) för att pinga varje enhet som hittas. Ping-kommandot hjälper dig att avgöra vilka datorer som är aktiva för tillfället.
SNMP-enheter
Ange varje SNMP-enhet som du vill att nätverksidentifieringen ska fråga efter.
Nätverksidentifiering hämtar
ipNetToMediaTablevärdet från alla SNMP-enheter som svarar på frågan. Det här värdet returnerar matriser med IP-adresser som är klientdatorer eller andra resurser som skrivare, routrar eller andra IP-adresserbara enheter.För att fråga en enhet måste du ange enhetens IP-adress eller NetBIOS-namn.
Konfigurera nätverksidentifiering för att använda enhetens community-namn, annars avvisar enheten den SNMP-baserade frågan.
Begränsa nätverksidentifiering
När nätverksidentifieringen frågar en SNMP-enhet i utkanten av nätverket kan den identifiera information om undernät och SNMP-enheter som finns utanför ditt omedelbara nätverk. Använd följande information för att begränsa nätverksidentifiering genom att konfigurera de SNMP-enheter som identifieringen kan kommunicera med och genom att ange de nätverkssegment som ska genomfrågas.
Undernät
Konfigurera de undernät som nätverksidentifieringen frågar när SNMP- och DHCP-alternativen används. De här två alternativen söker endast i de aktiverade undernäten.
En DHCP-begäran kan till exempel returnera enheter från platser i hela nätverket. Om du bara vill identifiera enheter i ett visst undernät anger och aktiverar du det specifika undernätet på fliken Undernät i dialogrutan Egenskaper för nätverksidentifiering . När du anger och aktiverar undernät begränsar du framtida DHCP- och SNMP-identifieringsuppgifter till dessa undernät.
Obs!
Undernätskonfigurationer begränsar inte de objekt som identifieringsalternativet för domäner identifierar.
SNMP-gruppnamn
För att göra det möjligt för nätverksidentifiering att fråga en SNMP-enhet konfigurerar du nätverksidentifiering med enhetens community-namn. Om nätverksidentifieringen inte har konfigurerats med hjälp av SNMP-enhetens communitynamn avvisar enheten frågan.
Maximalt antal hopp
När du konfigurerar det maximala antalet routerhopp begränsar du antalet nätverkssegment och routrar som nätverksidentifieringen kan fråga med hjälp av SNMP.
Antalet hopp som du konfigurerar begränsar antalet enheter och nätverkssegment som nätverksidentifieringen kan fråga efter.
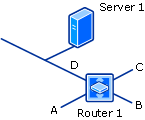
En identifiering med endast topologi med 0 (noll) routerhopp identifierar till exempel det undernät där den ursprungliga servern finns. Den innehåller alla routrar i det undernätet.
Följande diagram visar vad en nätverksidentifieringsfråga med endast topologi hittar när den körs på Server 1 med 0 routerhopp angivna: undernät D och Router 1.
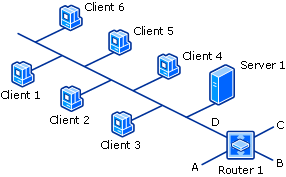
Följande diagram visar vad en fråga för identifiering av topologi och klientnätverk hittar när den körs på Server 1 med 0 routerhopp angivna: undernät D och Router 1, och alla potentiella klienter i undernät D.
För att få en bättre uppfattning om hur fler routerhopp kan öka mängden nätverksresurser som identifieras kan du överväga följande nätverk:
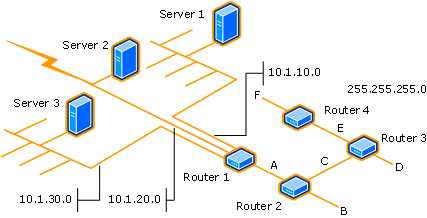
Om en nätverksidentifiering med endast topologi körs från Server 1 med ett routerhopp identifieras följande entiteter:
Router 1 och undernät 10.1.10.0 (hittades med noll hopp)
Undernät 10.1.20.0 och 10.1.30.0, undernät A och router 2 (finns i det första hoppet)
Varning
Varje ökning av antalet routerhopp kan avsevärt öka antalet identifierbara resurser och öka nätverksbandbredden som nätverksidentifieringen använder.
Identifiering av server
Kan konfigureras: Nej
Förutom de användarkonfigurerbara identifieringsmetoderna använder Configuration Manager en process som heter Server Discovery (SMS_WINNT_SERVER_DISCOVERY_AGENT). Den här identifieringsmetoden skapar resursposter för datorer som är platssystem, t.ex. en dator som är konfigurerad som en hanteringsplats.
Vanliga funktioner för identifiering av Active Directory-grupper, systemidentifiering och användaridentifiering
Det här avsnittet innehåller information om funktioner som är gemensamma för följande identifieringsmetoder:
Identifiering av Active Directory-grupper
Identifiering av Active Directory-system
Identifiering av Active Directory-användare
Obs!
Informationen i det här avsnittet gäller inte för identifiering av Active Directory-skog.
Dessa tre identifieringsmetoder liknar varandra i konfiguration och användning. De kan identifiera datorer, användare och information om gruppmedlemskap för resurser som lagras i Active Directory Domain Services. Identifieringsprocessen hanteras av en identifieringsagent. Agenten körs på platsservern på varje plats där identifieringen har konfigurerats för att köras. Du kan konfigurera var och en av dessa identifieringsmetoder för att söka på en eller flera Active Directory-platser som platsinstanser i den lokala skogen eller avlägsna skogar.
När identifieringen söker efter resurser i en skog som inte är betrodd måste identifieringsagenten kunna lösa följande för att lyckas:
För att identifiera en datorresurs med hjälp av Active Directory-systemidentifiering måste identifieringsagenten kunna matcha FQDN för resursen. Om det inte går att matcha FQDN försöker den matcha resursen med NetBIOS-namnet.
För att identifiera en användar- eller gruppresurs med hjälp av Identifiering av Active Directory-användare eller Active Directory-gruppidentifiering måste identifieringsagenten kunna matcha FQDN för domänkontrollantnamnet som du anger för Active Directory-platsen.
För varje plats som du anger kan du konfigurera enskilda sökalternativ, till exempel aktivera en rekursiv sökning av platsens underordnade Active Directory-containrar. Du kan också konfigurera ett unikt konto som ska användas när det söker i den platsen. Det här kontot ger flexibilitet vid konfigurering av en identifieringsmetod på en plats för att söka på flera Active Directory-platser i flera skogar. Du behöver inte konfigurera ett enda konto som har behörighet till alla platser.
När var och en av dessa tre identifieringsmetoder körs på en viss plats kontaktar Configuration Manager platsservern på den platsen närmaste domänkontrollant i den angivna Active Directory-skogen för att hitta Active Directory resurser. Domänen och skogen kan vara i valfritt Active Directory-läge som stöds. Det konto som du tilldelar varje platsinstans måste ha läsbehörighet till de angivna Active Directory-platserna.
Identifieringen söker efter objekt på de angivna platserna och försöker sedan samla in information om objekten. En DDR skapas när det finns tillräckligt med information om en resurs. Vilken information som krävs varierar beroende på vilken identifieringsmetod som används.
Om du konfigurerar samma identifieringsmetod att köras på olika Configuration Manager platser för att dra nytta av lokala Active Directory-servrar kan du konfigurera varje plats med en unik uppsättning identifieringsalternativ. Eftersom identifieringsdata delas med varje plats i hierarkin bör du undvika överlappningar mellan dessa konfigurationer för att effektivt identifiera varje resurs en gång.
För mindre miljöer bör du överväga att köra varje identifieringsmetod på endast en plats i hierarkin. Den här konfigurationen minskar det administrativa arbetet och risken för att flera identifieringsåtgärder identifierar samma resurser igen. När du minimerar antalet platser som kör identifieringen minskar du den totala nätverksbandbredden som identifieringen använder. Du kan också minska det totala antalet DDR:er som skapas och som måste bearbetas av platsservrarna.
Många av konfigurationerna för identifieringsmetoden är självförklarande. I följande avsnitt finns mer information om identifieringsalternativen som kan kräva ytterligare information innan du konfigurerar dem.
Följande alternativ kan användas med flera Active Directory-identifieringsmetoder:
Identifiering av delta
Tillgänglig för:
Identifiering av Active Directory-grupper
Identifiering av Active Directory-system
Identifiering av Active Directory-användare
Deltaidentifiering är inte en oberoende identifieringsmetod utan ett alternativ som är tillgängligt för tillämpliga identifieringsmetoder. Deltaidentifiering söker efter specifika Active Directory-attribut efter ändringar som har gjorts sedan den senaste fullständiga identifieringscykeln för den tillämpliga identifieringsmetoden. Attributändringarna skickas till Configuration Manager databasen för att uppdatera identifieringsposten för resursen.
Som standard körs deltaidentifieringen i en femminuterscykel. Det här schemat är mycket oftare än det typiska schemat för en fullständig identifieringscykel. Den här frekventa cykeln är möjlig eftersom deltaidentifieringen använder färre platsserver- och nätverksresurser än en fullständig identifieringscykel. När du använder deltaidentifiering kan du minska frekvensen för hela identifieringscykeln för den identifieringsmetoden.
Följande är de vanligaste ändringarna som identifieras av deltaidentifieringen:
Nya datorer eller användare läggs till i Active Directory
Ändringar av grundläggande dator- och användarinformation
Nya datorer eller användare som läggs till i en grupp
Datorer eller användare som tas bort från en grupp
Ändringar av systemgruppobjekt
Även om deltaidentifieringen kan identifiera nya resurser och ändringar i gruppmedlemskap kan den inte identifiera när en resurs har tagits bort från Active Directory. DDR:er som skapas av deltaidentifiering bearbetas på samma sätt som de DDR:er som skapas av en fullständig identifieringscykel.
Du konfigurerar deltaidentifiering på fliken Avsökningsschema i egenskaperna för varje identifieringsmetod.
Filtrera inaktuella datorposter efter domäninloggning
Tillgänglig för:
Identifiering av Active Directory-grupper
Identifiering av Active Directory-system
Du kan konfigurera identifieringen för att utesluta datorer med en inaktuell datorpost. Det här undantaget baseras på datorns senaste domäninloggning. När det här alternativet är aktiverat utvärderas varje dator som identifieras i Identifiering av Active Directory-systemet. Identifiering av Active Directory-grupper utvärderar varje dator som är medlem i en grupp som identifieras.
Så här använder du det här alternativet:
Datorer måste konfigureras för uppdatering av attributet
lastLogonTimeStampi Active Directory Domain Services.Active Directory-domänens funktionsnivå måste anges till Windows Server 2003 eller senare.
När du konfigurerar tiden efter den senaste inloggningen som du vill använda för den här inställningen bör du ta hänsyn till intervallet för replikering mellan domänkontrollanter.
Du konfigurerar filtrering på fliken Alternativ i dialogrutorna Egenskaper för Identifiering av Active Directory-system och Egenskaper för Identifiering av Active Directory-grupp. Välj att bara identifiera datorer som har loggat in på en domän under en viss tidsperiod.
Varning
När du konfigurerar det här filtret och filtrerar inaktuella poster efter datorlösenord exkluderar identifieringen datorer som uppfyller villkoren för något av filtren.
Filtrera inaktuella poster efter datorlösenord
Tillgänglig för:
Identifiering av Active Directory-grupper
Identifiering av Active Directory-system
Du kan konfigurera identifieringen för att utesluta datorer med en inaktuell datorpost. Det här undantaget baseras på den senaste uppdateringen av lösenordet för datorkontot på datorn. När det här alternativet är aktiverat utvärderas varje dator som identifieras i Identifiering av Active Directory-systemet. Identifiering av Active Directory-grupper utvärderar varje dator som är medlem i en grupp som identifieras.
Så här använder du det här alternativet:
- Datorer måste konfigureras för uppdatering av attributet
pwdLastSeti Active Directory Domain Services.
När du konfigurerar det här alternativet bör du tänka på intervallet för uppdateringar av det här attributet. Ta även hänsyn till replikeringsintervallet mellan domänkontrollanter.
Du konfigurerar filtrering på fliken Alternativ i dialogrutorna Egenskaper för Identifiering av Active Directory-system och Egenskaper för Identifiering av Active Directory-grupp. Välj att endast identifiera datorer där lösenordet för datorkontot har uppdaterats under en viss tidsperiod.
Varning
När du konfigurerar det här filtret och filtrerar inaktuella poster efter domäninloggning exkluderar identifieringen datorer som uppfyller villkoren för något av filtren.
Sök efter anpassade Active Directory-attribut
Tillgänglig för:
Identifiering av Active Directory-system
Identifiering av Active Directory-användare
Varje identifieringsmetod har stöd för en unik lista över Active Directory-attribut som kan identifieras.
Du kan visa och konfigurera listan över anpassade attribut på fliken Active Directory-attribut i dialogrutorna Egenskaper för Identifiering av Active Directory-system och Egenskaper för Identifiering av Active Directory-användare .
Nästa steg
Välj identifieringsmetoder som ska användas för Configuration Manager