Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Använd Intune slutpunktssäkerhetsprinciper för kontoskydd för att skydda användarnas identitet och konton och hantera inbyggda gruppmedlemskap på enheter.
Viktigt
I juli 2024 blev följande Intune profiler för identitetsskydd och kontoskydd inaktuella och ersattes av en ny konsoliderad profil med namnet Kontoskydd. Den här nyare profilen finns i noden för kontoskyddsprincip för slutpunktssäkerhet och är den enda profilmall som fortfarande är tillgänglig för att skapa nya principinstanser för identitets- och kontoskydd. Inställningarna från den här nya profilen är också tillgängliga via inställningskatalogen.
Alla instanser av följande äldre profiler som du har skapat är fortfarande tillgängliga för användning och redigering:
- Identitetsskydd – tidigare tillgängligt från Enhetskonfiguration>>Skapa>ny principWindows>10 och senare>mallar>Identitetsskydd
- Kontoskydd (förhandsversion) – tidigare tillgängligt från Endpoint Security>KontoskyddWindows>10 och senare>Kontoskydd (förhandsversion)
Hitta principerna för slutpunktssäkerhet för kontoskydd under Hantera i noden Slutpunktssäkerhet i administrationscentret för Microsoft Intune.
Krav för kontoskyddsprofiler
- För att stödja profilen för kontoskydd måste enheterna köra Windows.
- För att stödja medlemskapsprofilen för lokal användargrupp måste enheterna köra Windows 10 20H2 eller senare, eller Windows 11.
- Information om hur du stöder *Local admin password-lösningen (Windows LAPS) finns i Krav i Microsoft Intune support för Windows LAPS.
Viktigt
Den 14 oktober 2025 upphörde supporten för Windows 10 och får inte kvalitets- eller funktionsuppdateringar. Windows 10 är en tillåten version i Intune. Enheter som kör den här versionen kan fortfarande registreras i Intune och använda berättigade funktioner, men funktionerna garanteras inte och kan variera.
Rollbaserad åtkomstkontroll (RBAC)
Vägledning om hur du tilldelar rätt nivå av behörigheter och rättigheter för att hantera skyddsprofiler för Intune-konton finns i Rollbaserad åtkomstkontroll för slutpunktssäkerhet.
Profiler för kontoskydd
Om du vill konfigurera kontoskyddsprofiler går du till Endpoint Security>Account Protection>Create Policy i administrationscentret för Microsoft Intune. För Plattform väljer du Windows och väljer sedan bland följande profiler:
Profiler:
Kontoskydd – Inställningar för kontoskyddsprinciper hjälper dig att skydda användarreferenser. Kontoskyddsprincipen fokuserar på enhetsomfattande och användaromfattande inställningar för Windows Hello för företag och på Credential Guard. Credential Guard är en del av identitets- och åtkomsthanteringen i Windows.
- Windows Hello för företag ersätter lösenord med stark tvåfaktorautentisering på datorer och mobila enheter.
- Credential Guard hjälper till att skydda autentiseringsuppgifter och hemligheter som du använder med dina enheter.
Mer information finns i Identitets- och åtkomsthantering i dokumentationen för identitets- och åtkomsthantering i Windows.
Inställningarna i den här profilen är också tillgängliga i katalogen Inställningar.
Lösning för lokalt administratörslösenord (Windows LAPS) – Använd den här profilen för att konfigurera Windows LAPS på enheter. Med Windows LAPS kan du hantera ett enda lokalt administratörskonto per enhet. Intune principen kan ange vilket lokalt administratörskonto det gäller för med hjälp av principinställningen Administratörskontonamn.
Mer information om hur du använder Intune för att hantera Windows LAPS finns i:
Lokalt användargruppsmedlemskap – Använd den här profilen för att lägga till, ta bort eller ersätta medlemmar i de inbyggda lokala grupperna på Windows-enheter. Den lokala gruppen Administratörer har till exempel breda rättigheter. Du kan använda den här principen för att redigera Admin gruppens medlemskap för att låsa den till en uppsättning exklusivt definierade medlemmar.
Hur den här profilen används beskrivs i följande avsnitt: Hantera lokala grupper på Windows-enheter.
Hantera lokala grupper på Windows-enheter
Använd medlemskapsprofilen för lokal användargrupp för att hantera användare som är medlemmar i de inbyggda lokala grupperna på enheter som kör Windows 10 20H2 och senare samt Windows 11 enheter.
Tips
Mer information om stöd för hantering av administratörsbehörigheter med hjälp av Microsoft Entra -grupper finns i Hantera administratörsbehörigheter med Microsoft Entra -grupper i Microsoft Entra -dokumentationen.
Obs!
Microsoft Entra grupper som distribueras till en enhet med den här principen gäller inte för fjärrskrivbordsanslutningar. Om du vill styra behörigheter för fjärrskrivbord för Microsoft Entra anslutna enheter måste du lägga till den enskilda användarens SID i lämplig grupp.
Konfigurera profilen
Använd medlemskapsprofilen för lokal användargrupp för att hantera det lokala gruppmedlemskapet på enheter via Windows-princip-CSP – LocalUsersAndGroups. CSP-dokumentationen innehåller mer information om hur konfigurationer tillämpas och vanliga frågor och svar om användningen av CSP.
När du konfigurerar den här profilen kan du på sidan Konfigurationsinställningar skapa flera regler för att hantera vilka inbyggda lokala grupper du vill ändra, vilken gruppåtgärd som ska vidtas och metoden för att välja användare.
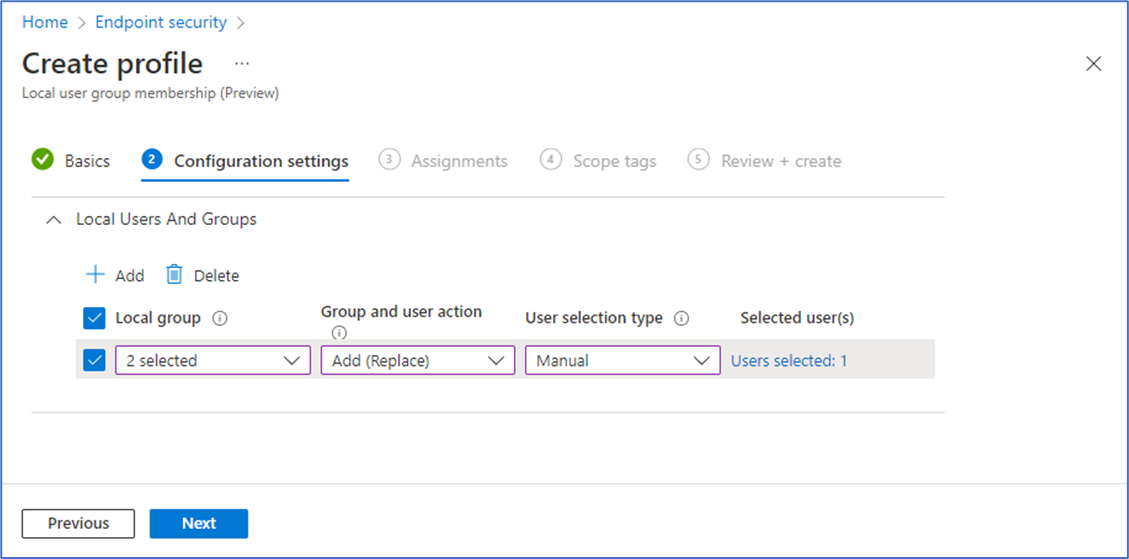
Följande är de konfigurationer du kan göra:
- Lokal grupp: Välj en eller flera grupper i den nedrullningsbara listrutan. Alla de här grupperna använder samma grupp- och användaråtgärd för de användare som du tilldelar. Du kan skapa mer än en gruppering av lokala grupper i en enda profil och tilldela olika åtgärder och grupper av användare till varje gruppering av lokala grupper.
Obs!
Listan över lokala grupper är begränsad till de sex inbyggda lokala grupper som garanterat utvärderas vid inloggning, som refereras till i dokumentationen Hantera den lokala administratörsgruppen på Microsoft Entra anslutna enheter.
Grupp- och användaråtgärd: Konfigurera åtgärden så att den gäller för de valda grupperna. Den här åtgärden gäller för de användare som du väljer för samma åtgärd och gruppering av lokala konton. Åtgärder som du kan välja inkluderar:
- Lägg till (uppdatera): Lägger till medlemmar i de valda grupperna. Gruppmedlemskapet för användare som inte anges av principen ändras inte.
- Ta bort (Uppdatera): Ta bort medlemmar från de valda grupperna. Gruppmedlemskapet för användare som inte anges av principen ändras inte.
- Lägg till (ersätt): Ersätt medlemmarna i de valda grupperna med de nya medlemmarna som du anger för den här åtgärden. Det här alternativet fungerar på samma sätt som en begränsad grupp och alla gruppmedlemmar som inte anges i principen tas bort.
Försiktighet
Om samma grupp har konfigurerats med både en Ersätt- och Uppdatera-åtgärd vinner åtgärden Ersätt. Detta betraktas inte som en konflikt. En sådan konfiguration kan inträffa när du distribuerar flera principer till samma enhet, eller när den här CSP:n också konfigureras med hjälp av Microsoft Graph.
Typ av användarval: Välj hur du vill välja användare. Alternativen är:
- Användare: Välj användare och användargrupper från Microsoft Entra ID. (Stöds endast för Microsoft Entra anslutna enheter).
- Manuell: Ange Microsoft Entra användare och grupper manuellt, efter användarnamn, domän\användarnamn eller gruppens säkerhetsidentifierare (SID). (Stöds för Microsoft Entra anslutna enheter och Microsoft Entra hybridanslutna enheter).
Vald(a) användare: Beroende på ditt val för användarvalstyp använder du något av följande alternativ:
Välj användare: Välj användare och användargrupper från Microsoft Entra.
Lägg till användare: Med det här alternativet öppnas fönstret Lägg till användare där du kan ange en eller flera användaridentifierare så som de visas på en enhet. Du kan ange användaren med SID (Security Identifier),Domän\användarnamn eller Användarnamn.
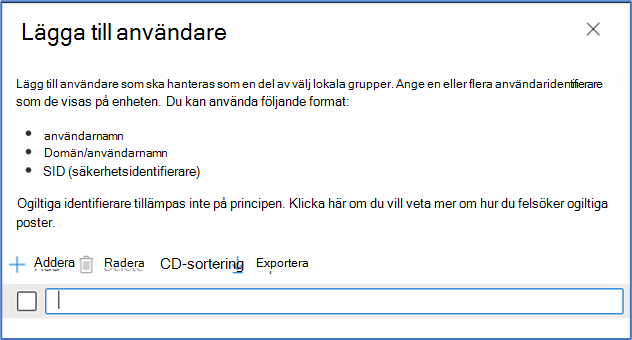
Att välja alternativet Manuellt kan vara användbart i scenarier där du vill hantera dina lokala služba Active Directory användare från služba Active Directory till en lokal grupp för en Microsoft Entra hybridansluten enhet. De format som stöds för att identifiera användarvalet i ordning från mest till minst föredraget är via SID, domän\användarnamn eller medlemmens användarnamn. Värden från služba Active Directory måste användas för hybridanslutna enheter, medan värden från Microsoft Entra ID måste användas för Microsoft Entra anslutning. Microsoft Entra grupp-SID kan hämtas med Graph API för grupper.
Konflikter
Om principerna skapar en konflikt för ett gruppmedlemskap skickas inte de motstridiga inställningarna från varje princip till enheten. I stället rapporteras konflikten för dessa principer i Microsoft Intune administrationscenter. Lös konflikten genom att konfigurera om en eller flera principer.
Rapportering
Medan enheterna checkar in och tillämpar principen visas status för enheterna och användarna som lyckade eller felaktiga.
Eftersom principen kan innehålla flera regler bör du tänka på följande:
- När Intune bearbetar principen för enheter visar statusvyn per inställning en status för regelgruppen som om det vore en enda inställning.
- Varje regel i principen som resulterar i ett fel hoppas över och skickas inte till enheter.
- Varje regel som lyckas skickas till enheter för att tillämpas.