Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Microsoft Sentinel finns i Microsoft Defender portalen. Du behöver inte Microsoft Defender XDR eller en E5-licens. När du använder Microsoft Sentinel med Defender XDR i Defender portalen får du delad incidenthantering och avancerad jakt. Du kan minska verktygsväxlingen och köra snabbare och mer fokuserade undersökningar.
Den här artikeln beskriver hur du ansluter en Microsoft Sentinel arbetsyta till Defender-portalen, inklusive krav, registreringssteg och tillgängliga funktioner. Följ dessa steg om dina arbetsytor ännu inte är anslutna till Defender portalen. I många fall registreras kunder som registrerar sig för Microsoft Sentinel efter den 1 juli 2025 automatiskt i Defender-portalen.
Mer information finns i:
- Vad är enhetliga säkerhetsåtgärder?
- Microsoft Sentinel i Microsoft Defender-portalen
- Microsoft Defender XDR integrering med Microsoft Sentinel
Förhandskrav
Innan du börjar, granska följande funktionsdokumentation för att förstå produktändringarna och begränsningarna.
- Microsoft Sentinel i Microsoft Defender-portalen
- Avancerad jakt i portalen för Microsoft Defender
- Aviseringar, incidenter och korrelation i Microsoft Defender XDR
- Automatisering i Microsoft Sentinel i Defender-portalen
Microsoft Defender-portalen stöder en enda Microsoft Entra klientorganisation och anslutningen till en primär arbetsyta och flera sekundära arbetsytor. Om du bara har en arbetsyta när du registrerar Microsoft Sentinel anges den arbetsytan som den primära arbetsytan. Mer information finns i Flera Microsoft Sentinel arbetsytor i Defender-portalen. I den här artikeln är en arbetsyta en Log Analytics-arbetsyta med Microsoft Sentinel aktiverad.
Förutsättningar för Microsoft Sentinel
Om du vill publicera och använda Microsoft Sentinel i Defender-portalen för en enda arbetsyta behöver du följande resurser och åtkomst:
En Log Analytics-arbetsyta som har Microsoft Sentinel aktiverad
Ett Azure konto med lämpliga roller för att publicera, använda och skapa supportförfrågningar för Microsoft Sentinel i Defender-portalen. Du ser inte arbetsytor i Defender-portalen för anslutning om du inte har de behörigheter som krävs.
I följande tabell visas några av de nyckelroller som behövs för en enda arbetsytekonfiguration. Behörigheter relaterade till flera arbetsytor finns i Behörigheter för att hantera arbetsytor och visa arbetsytedata.
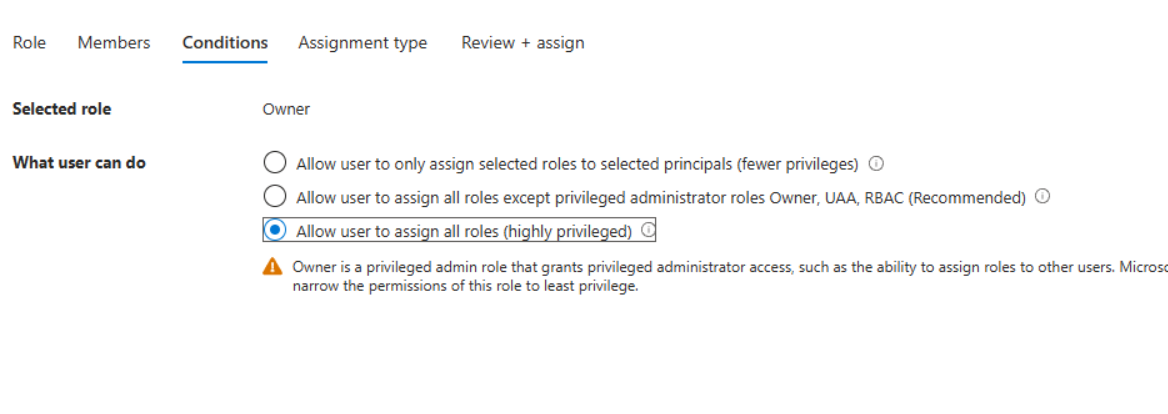
För introduktion måste rolltilldelningen Ägare vara ovillkorlig på prenumerationsnivå.
| Uppgift | Inbyggd roll i Microsoft Entra eller Azure krävs | Omfattning |
|---|---|---|
| Anslut Microsoft Sentinel till Defender-portalen1 | Minst en säkerhetsadministratör i Microsoft Entra-ID Ägare (ovillkorlig rolltilldelning) ELLER Administratör för användaråtkomst och Microsoft Sentinel-deltagare |
Tenant – Abonnemang för ägarrollen |
| Visa Microsoft Sentinel i Defender-portalen | Microsoft Sentinel-läsare | Prenumeration, resursgrupp eller arbetsyteresurs |
| Fråga i datatabeller i Microsoft Sentinel eller visa incidenter |
Microsoft Sentinel Reader eller en roll med följande åtgärder: - Microsoft.OperationalInsights/workspaces/read - Microsoft.OperationalInsights/workspaces/query/read - Microsoft.SecurityInsights/Incidents/read - Microsoft.SecurityInsights/incidents/comments/read - Microsoft.SecurityInsights/incidents/relations/read - Microsoft.SecurityInsights/incidents/tasks/read |
Prenumeration, resursgrupp eller arbetsyteresurs |
| Utför utredningsåtgärder vid incidenter |
Microsoft Sentinel-deltagare eller en roll med följande åtgärder: - Microsoft.OperationalInsights/workspaces/read - Microsoft.OperationalInsights/workspaces/query/read - Microsoft.SecurityInsights/incidents/read - Microsoft.SecurityInsights/incidents/write - Microsoft.SecurityInsights/incidents/comments/read - Microsoft.SecurityInsights/incidents/comments/write - Microsoft.SecurityInsights/incidents/relations/read - Microsoft.SecurityInsights/incidents/relations/write - Microsoft.SecurityInsights/incidents/tasks/read - Microsoft.SecurityInsights/incidents/tasks/write |
Prenumeration, resursgrupp eller arbetsyteresurs |
| Skapa ett supportärende |
Ägare eller Deltagare eller Deltagare i supportbegäran eller en anpassad roll med Microsoft.Support/* |
Prenumeration |
1 Om klientorganisationen har exakt en arbetsyta med Microsoft Sentinel aktiverad använder du de behörigheter som anges i tabellen. Om din klientorganisation har fler än en arbetsyta med Microsoft Sentinel aktiverad måste du också vara minst säkerhetsadministratör i Microsoft Entra ID.
Om du arbetar med flera klienter bör du observera att detaljerade delegerade administratörsbehörigheter (GDAP) med Azure Lighthouse inte stöds för Microsoft Sentinel-data i Defender-portalen. Använd i stället Microsoft Entra B2B-autentisering. Mer information finns i Konfigurera Microsoft Defender hantering av flera klientorganisationer.
När du har anslutit Microsoft Sentinel till Defender-portalen kan du använda dina befintliga Azure rbac-behörigheter (rollbaserad åtkomstkontroll) för att arbeta med de Microsoft Sentinel funktioner som du har åtkomst till. Fortsätt att hantera roller och behörigheter för dina Microsoft Sentinel användare från Azure Portal eftersom alla Azure RBAC-ändringar återspeglas i Defender-portalen.
Mer information finns i Roller och behörigheter i Microsoft Sentinel och Hantera åtkomst till Microsoft Sentinel data efter resurs.
Viktigt
Microsoft rekommenderar att du använder roller med minst behörighet. Detta bidrar till att förbättra säkerheten för din organisation.
Krav för enhetliga säkerhetsåtgärder
Om du vill förena Microsoft Defender XDR och Microsoft Sentinel säkerhetsåtgärder i Defender-portalen måste du ha följande resurser och åtkomst:
- Licensiering för Defender XDR enligt beskrivningen i Microsoft Defender XDR krav
- Kontot för Defender XDR är medlem i samma Microsoft Entra klientorganisation som Microsoft Sentinel är associerad med
- Åtkomst till Microsoft Defender XDR i Defender-portalen enligt beskrivningen i Microsoft Defender XDR krav
Om tillämpligt, uppfyll dessa tjänstespecifika förutsättningar för enhetliga säkerhetsoperationer:
| Tjänst | Förutsättningar |
|---|---|
| Hantering av interna risker i Microsoft Purview | Om din organisation använder Hantering av interna risker i Microsoft Purview integrerar du dessa data genom att aktivera dataanslutningsappen Microsoft 365 Insider Risk Management på din primära arbetsyta för Microsoft Sentinel. Inaktivera anslutningsappen på sekundära arbetsytor för Microsoft Sentinel som du planerar att registrera i Defender-portalen. - Installera lösningen Hantering av interna risker i Microsoft Purview från Content hub på den primära arbetsytan. – Konfigurera dataanslutningen. Mer information finns i Upptäck och hantera färdigt innehåll i Microsoft Sentinel. |
| Microsoft Defender för molnet | Så här strömmar du Defender för molnet-incidenter som är korrelerade mellan alla prenumerationer i klientorganisationen till den primära arbetsytan för Microsoft Sentinel: – Anslut den klientbaserade dataanslutningen Microsoft Defender för molnet (förhandsversion) på den primära arbetsytan. - Koppla från aviseringskopplingen för prenumerationsbaserade Microsoft Defender för molnet (äldre) från alla arbetsytor i klientorganisationen. Om du inte vill strömma korrelerade klientorganisationsdata för Defender för molnet till den primära arbetsytan, fortsätter du använda anslutningsprogrammet Subscription-based Microsoft Defender för molnet (Legacy) på dina arbetsytor. Mer information finns i Importera incidenter i Microsoft Defender för molnet med Microsoft Defender XDR-integrering. |
Anslut Microsoft Sentinel
Den här proceduren beskriver hur du registrerar en Microsoft Sentinel-aktiverad arbetsyta i Defender-portalen.
- Gå till Microsoft Defender-portalen och logga in.
- Välj Systeminställningar>>Microsoft Sentinel>Anslut en arbetsyta.
- Välj de arbetsytor som du vill ansluta till och välj Nästa.
- Välj den primära arbetsytan.
- Läs och förstå produktändringarna som är kopplade till att ansluta din arbetsyta.
- Välj Anslut.
När arbetsytan har anslutits visar bannern på sidan Home att din miljö är redo. Startsidan uppdateras med nya avsnitt som innehåller mått från Microsoft Sentinel, till exempel antalet dataanslutningar och automatiseringsregler.
Utforska Microsoft Sentinel funktioner i Defender-portalen
När du har anslutit din arbetsyta visas Microsoft Sentinel i navigeringsfönstret till vänster. Om Defender XDR är aktiverat visar sidor som Start, Incidenter och Avancerad jakt kombinerade data från Microsoft Sentinel och Defender XDR. Utan Defender XDR visar dessa sidor endast Microsoft Sentinel data. Mer information finns i Microsoft Sentinel i Microsoft Defender-portalen.
Många Microsoft Sentinel funktioner är inbyggda i Defender portalen. För de integrerade funktioner som anges i följande tabell liknar upplevelsen Azure portalen. Kom igång med artiklarna i följande tabell. När du använder de länkade artiklarna börjar du från Defender-portalen i stället för Azure portalen.
Hitta Microsoft Sentinel inställningar i Defender-portalen underSysteminställningar>>Microsoft Sentinel.
Ändra den primära arbetsytan
Du kan bara ha en primär arbetsyta ansluten till Defender-portalen i taget. Men du kan ändra den primära arbetsytan.
- I Defender-portalen går du tillSysteminställningar>>Microsoft Sentinel>Arbetsytor.
- Välj namnet på den arbetsyta som du vill göra till primär.
- Välj Ange som primär.
- Läs och förstå de produktändringar som är associerade med att ändra den primära arbetsytan.
- Välj Bekräfta och fortsätt.
När du byter primär arbetsyta för Microsoft Sentinel ansluts Defender XDR-anslutningsprogrammet automatiskt till den nya primära arbetsytan och kopplas från den tidigare arbetsytan. Mer information finns i Flera Microsoft Sentinel arbetsytor i Defender-portalen.
Koppla från Microsoft Sentinel
Warning
Om din arbetsyta har konfigurerat den Microsoft Defender XDR anslutningsappen kopplas även Microsoft Defender XDR anslutningsappen bort från Defender-portalen. Se till att återansluta Microsoft Defender XDR-anslutningsappen om du vill ta emot Defender XDR incidenter i Microsoft Sentinel igen.
Om du vill ta bort en arbetsyta från Defender-portalen kopplar du bort arbetsytan i inställningarna för Microsoft Sentinel.
Gå till Microsoft Defender-portalen och logga in.
I Defender-portalen går du till System och väljer Inställningar>Microsoft Sentinel.
På sidan Arbetsytor väljer du den anslutna arbetsytan och Koppla från arbetsytan.
Ange en anledning till varför du kopplar från arbetsytan.
Bekräfta ditt val.
När arbetsytan är frånkopplad tas avsnittet Microsoft Sentinel bort från navigeringen till vänster i Defender-portalen. Data från Microsoft Sentinel ingår inte längre på startsidan.
Om du vill ansluta en annan arbetsyta går du till sidan Arbetsytor , väljer Anslut en arbetsyta och väljer sedan den arbetsyta som du vill ansluta till.