Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Virtualiseringssäkerhet är ett stort investeringsområde i Hyper-V. Förutom att skydda värdar eller andra virtuella datorer från en virtuell dator som kör skadlig programvara måste vi också skydda virtuella datorer från en komprometterad värd. Detta är en grundläggande fara för varje virtualiseringsplattform idag, oavsett om det är Hyper-V, VMware eller något annat. Om en virtuell dator kommer ut ur en organisation (antingen skadligt eller av misstag) kan den virtuella datorn köras på andra system. Att skydda tillgångar med högt värde i din organisation, till exempel domänkontrollanter, känsliga filservrar och HR-system, är högsta prioritet.
Windows Server 2016 Hyper-V introducerat avskärmade virtuella datorer för att skydda mot komprometterad virtualiseringsinfrastruktur. En avskärmad virtuell dator är en virtuell dator av generation 2 (stöds på Windows Server 2012 och senare) som har en virtuell TPM, krypteras med BitLocker och kan endast köras på felfria och godkända värdar i infrastrukturresurserna. Avskärmade virtuella datorer och skyddad infrastruktur gör det möjligt för molntjänstleverantörer eller privata molnadministratörer att tillhandahålla en säkrare miljö för virtuella klientdatorer.
En skyddad tygstruktur består av:
- 1 Värdskyddstjänst (HGS) (vanligtvis ett kluster med 3 noder).
- 1 eller fler skyddade värdar.
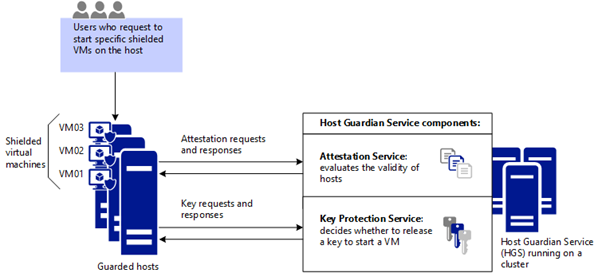
- En uppsättning avskärmade virtuella datorer. Diagrammet nedan visar hur Värdskyddstjänsten använder attestering för att säkerställa att endast kända, giltiga värdar kan starta avskärmade virtuella datorer och nyckelskydd för att på ett säkert sätt frigöra nycklarna för avskärmade virtuella datorer.
När en klientorganisation skapar avskärmade virtuella datorer som körs på en skyddad infrastrukturresurs skyddas de Hyper-V värdarna och de avskärmade virtuella datorerna själva av HGS. HGS tillhandahåller två distinkta tjänster: attestering och nyckelskydd. Attesteringstjänsten ser till att endast betrodda Hyper-V värdar kan köra avskärmade virtuella datorer medan Nyckelskyddstjänsten tillhandahåller de nycklar som krävs för att aktivera dem och för att direktmigrera dem till andra skyddade värdar.
Mer information finns i den här videon om Introduktion till avskärmade virtuella datorer.
Attesteringslägen i guarded Fabric-lösningen
HGS stöder olika intygandelägen för en skyddad struktur.
- TPM-säker intygande (maskinvarubaserad)
- Värdnyckelattestering (baserat på asymmetriska nyckelpar)
TPM-betrodd attestering rekommenderas eftersom det ger starkare garantier, enligt beskrivningen i följande tabell, men det kräver att dina Hyper-V värdar har TPM 2.0. Om du för närvarande inte har TPM 2.0 eller någon TPM kan du använda värdnyckelattestering. Om du bestämmer dig för att gå över till TPM-baserad attestering när du skaffar ny maskinvara kan du enkelt växla attesteringsläget på Host Guardian Service med minimala eller inga störningar i din infrastruktur.
| Attesteringsläge som du väljer för värdar | Värdgarantier |
|---|---|
| TPM-betrodd attestering: Erbjuder starkast möjliga skydd men kräver också fler konfigurationssteg. Värdmaskinvara och inbyggd programvara måste innehålla TPM 2.0 och UEFI 2.3.1 med säker start aktiverat. | Skyddade värdar godkänns baserat på deras principer för TPM-identitet, uppmätt startsekvens och kodintegritet för att säkerställa att de endast kör godkänd kod. |
| Värdnyckelattestering: Avsett att stödja befintlig värdmaskinvara där TPM 2.0 inte är tillgängligt. Kräver färre konfigurationssteg och är kompatibelt med vanlig servermaskinvara. | Skyddade värdar godkänns baserat på innehav av nyckeln. |
Ett annat läge med namnet Administratörsbetrott attestering är inaktuellt från och med Windows Server 2019. Det här läget baserades på skyddat värdmedlemskap i en utsedd AD DS-säkerhetsgrupp (Active Directory Domain Services). Värdnyckelattestering ger liknande värdidentifiering och är enklare att konfigurera.
Försäkringar som tillhandahålls av tjänsten Värdskydd
HGS, tillsammans med metoderna för att skapa avskärmade virtuella datorer, hjälper till att tillhandahålla följande garantier.
| Typ av säkerhet för virtuella datorer | Garantier för avskärmade VMs, från Key Protection Service och från skapandemetoder för avskärmade VMs |
|---|---|
| BitLocker-krypterade diskar (OS-diskar och datadiskar) | Avskärmade virtuella datorer använder BitLocker för att skydda sina diskar. BitLocker-nycklarna som behövs för att starta den virtuella datorn och dekryptera diskarna skyddas av den avskärmade virtuella datorns virtuella TPM med hjälp av branschbeprövade tekniker som säker uppmätt start. Även om skärmade virtuella datorer endast krypterar och skyddar operativsystemdisken automatiskt kan du även kryptera dataenheter som är anslutna till den avskärmade virtuella datorn. |
| Driftsättning av nya skyddade virtuella datorer från "betrodda" mallskivor | När ni distribuerar nya skyddade virtuella datorer kan hyresgäster ange vilka malldiskar de litar på. Avskärmade malldiskar har signaturer som beräknas vid en tidpunkt då deras innehåll anses vara tillförlitligt. Disksignaturerna lagras sedan i en signaturkatalog, som klienterna tillhandahåller på ett säkert sätt till infrastrukturresurserna när de skapar avskärmade virtuella datorer. Under etableringen av avskärmade virtuella datorer beräknas diskens signatur igen och jämförs med de betrodda signaturerna i katalogen. Om signaturerna matchar distribueras den avskärmade virtuella datorn. Om signaturerna inte matchar anses den avskärmade malldisken vara opålitlig och distributionen misslyckas. |
| Skydd av lösenord och andra hemligheter när en avskärmad virtuell dator skapas | När du skapar virtuella datorer är det nödvändigt att se till att VM-hemligheter, till exempel betrodda disksignaturer, RDP-certifikat och lösenordet för den virtuella datorns lokala administratörskonto, inte avslöjas för infrastrukturresurserna. Dessa hemligheter lagras i en krypterad fil som kallas för en avskärmningsdatafil (en . PDK-fil), som skyddas av klientnycklar och laddas upp till infrastrukturresursen av klientorganisationen. När en avskärmad virtuell dator skapas väljer klientorganisationen de avskärmningsdata som ska användas, vilket på ett säkert sätt endast ger dessa hemligheter till de betrodda komponenterna i den skyddade infrastrukturresursen. |
| Klientkontroll över var den virtuella datorn kan startas | Avskärmningsdata innehåller också en lista över de skyddade infrastrukturresurser där en viss avskärmad virtuell dator tillåts köras. Detta är till exempel användbart i fall där en avskärmad virtuell dator vanligtvis finns i ett lokalt privat moln men kan behöva migreras till ett annat (offentligt eller privat) moln i haveriberedskapssyfte. Målmolnet eller infrastrukturresurserna måste ha stöd för skärmade virtuella datorer och den avskärmade virtuella datorn måste tillåta att infrastrukturresurserna kör den. |
Vad är avskärmningsdata och varför är det nödvändigt?
En avskärmningsdatafil (kallas även för en etableringsdatafil eller PDK-fil) är en krypterad fil som en klient eller vm-ägare skapar för att skydda viktig konfigurationsinformation för virtuella datorer, till exempel administratörslösenord, RDP och andra identitetsrelaterade certifikat, autentiseringsuppgifter för domänanslutning och så vidare. En infrastrukturadministratör använder avskärmningsdatafilen när en avskärmad virtuell dator skapas, men kan inte visa eller använda informationen i filen.
Avskärmning av datafiler innehåller bland annat hemligheter som:
- Administratörsautentiseringsuppgifter
- En svarsfil (unattend.xml)
- En säkerhetsprincip som avgör om virtuella datorer som skapats med dessa avskärmningsdata konfigureras som avskärmade eller krypteringsstödda
- Kom ihåg att virtuella datorer som konfigurerats som avskärmade skyddas från infrastrukturadministratörer, medan krypteringsstödda virtuella datorer inte är
- Ett RDP-certifikat för att skydda fjärrskrivbordskommunikation med den virtuella datorn
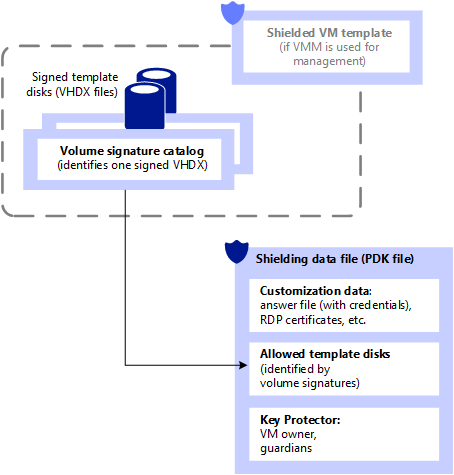
- En katalog för volymsignatur som innehåller en lista över betrodda, signerade malldisksignaturer som en ny virtuell dator kan skapas från
- Ett nyckelskydd (eller KP) som definierar vilka skyddade infrastrukturresurser som en avskärmad virtuell dator har behörighet att köra på
Avskärmningsdatafilen (PDK-filen) garanterar att den virtuella datorn skapas på det sätt som klientorganisationen avsåg. När klientorganisationen till exempel placerar en svarsfil (unattend.xml) i avskärmningsdatafilen och levererar den till värdleverantören kan värdleverantören inte visa eller göra ändringar i svarsfilen. På samma sätt kan värdleverantören inte ersätta en annan VHDX när den avskärmade virtuella datorn skapas, eftersom avskärmningsdatafilen innehåller signaturerna för de betrodda diskar som avskärmade virtuella datorer kan skapas från.
Följande bild visar avskärmningsdatafilen och relaterade konfigurationselement.
Vilka typer av virtuella maskiner kan en skyddad infrastruktur köra?
Skyddade infrastrukturresurser kan köra virtuella datorer på något av tre möjliga sätt:
- En normal virtuell dator erbjuder inget skydd utöver tidigare versioner av Hyper-V
- En virtuell dator med krypteringsstöd vars skydd kan konfigureras av en infrastrukturadministratör
- En avskärmad virtuell dator vars skydd är aktiverat och inte kan inaktiveras av en infrastrukturadministratör
Virtuella datorer som stöds av kryptering är avsedda att användas där infrastrukturadministratörerna är fullständigt betrodda. Ett företag kan till exempel distribuera ett skyddat infrastrukturområde för att säkerställa att virtuella datordiskar krypteras när de inte används för att uppfylla efterlevnadskrav. Infrastrukturadministratörer kan fortsätta att använda praktiska hanteringsfunktioner, till exempel vm-konsolanslutningar, PowerShell Direct och andra dagliga hanterings- och felsökningsverktyg.
Avskärmade virtuella datorer är avsedda att användas i infrastrukturresurser där den virtuella datorns data och tillstånd måste skyddas från både infrastrukturadministratörer och ej betrodd programvara som kan köras på Hyper-V värdar. Avskärmade virtuella datorer tillåter till exempel aldrig en vm-konsolanslutning, medan en infrastrukturadministratör kan aktivera eller inaktivera det här skyddet för virtuella datorer som stöds av kryptering.
I följande tabell sammanfattas skillnaderna mellan krypteringsstödda och avskärmade virtuella datorer.
| Capability | Generation 2-kryptering stöds | Generation 2 Avskärmad |
|---|---|---|
| Säker Boot | Ja, obligatoriskt men konfigurerbart | Ja, krävs och framtvingas |
| Vtpm | Ja, obligatoriskt men konfigurerbart | Ja, krävs och framtvingas |
| Kryptera VM-tillstånd och direktmigreringstrafik | Ja, obligatoriskt men konfigurerbart | Ja, krävs och framtvingas |
| Integrationskomponenter | Kan konfigureras av systemadministratör | Vissa integreringskomponenter har blockerats (t.ex. datautbyte, PowerShell Direct) |
| Anslutning till virtuell dator (konsol), HID-enheter (t.ex. tangentbord, mus) | På kan inte inaktiveras | Aktiverad på värdar som börjar med Windows Server version 1803; Inaktiverad på tidigare värdar |
| COM/Serieportar | Supported | Inaktiverad (kan inte aktiveras) |
| Koppla ett felsökningsprogram (till vm-processen)1 | Supported | Inaktiverad (kan inte aktiveras) |
1 Traditionella felsökningsprogram som ansluter direkt till en process, till exempel WinDbg.exe, blockeras för avskärmade virtuella datorer eftersom den virtuella datorns arbetsprocess (VMWP.exe) är ett skyddat processljus (PPL). Alternativa felsökningstekniker, till exempel de som används av LiveKd.exe, blockeras inte. Till skillnad från skärmade virtuella datorer körs inte arbetsprocessen för virtuella datorer med krypteringsstöd som en PPL, vilket innebär att traditionella felsökningsprogram, till exempel WinDbg.exe, fortsätter att fungera normalt.
Både avskärmade virtuella datorer och krypteringsstödda virtuella datorer fortsätter att stödja vanliga funktioner för infrastrukturhantering, till exempel direktmigrering, Hyper-V replik, kontrollpunkter för virtuella datorer och så vidare.
Tjänsten Host Guardian i praktiken: Hur en avskärmad virtuell dator aktiveras
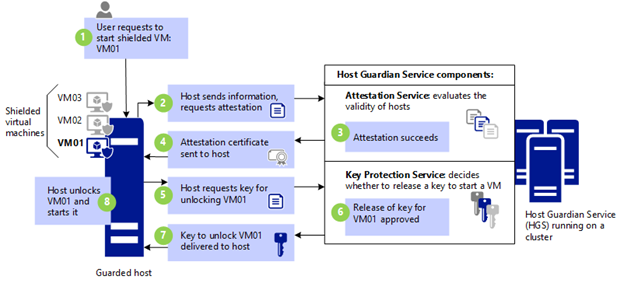
VM01 är aktiverat. Innan en skyddad värd kan starta en avskärmad virtuell dator måste den först bekräftas att den är felfri. För att bevisa att den är frisk måste den uppvisa ett hälsocertifikat till Key Protection Service (KPS). Hälsocertifikatet erhålls genom attesteringsprocessen.
Värden begär attestering. Den skyddade värden begär attestering. Attesteringsläget styrs av tjänsten Värdskydd:
TPM-betrodd attestering: Hyper-V värd skickar information som innehåller:
TPM-identifierande information (dess bekräftelsenyckel)
Information om processer som startades under den senaste startsekvensen (TCG-loggen)
Information om den kodintegritetsprincip (CI) som tillämpades på värden.
Attestering sker när värden startar och var 8:e timme därefter. Om en värd av någon anledning inte har något attesteringscertifikat när en virtuell dator försöker starta utlöser detta även attestering.
Värdnyckelattestering: Hyper-V värd skickar den offentliga hälften av nyckelparet. HGS verifierar att värdnyckeln är registrerad.
Administratörsbetrott attestering: Hyper-V värd skickar en Kerberos-biljett som identifierar de säkerhetsgrupper som värden finns i. HGS verifierar att värden tillhör den säkerhetsgrupp som konfigurerades tidigare av den betrodda HGS-administratören.
Attesteringen lyckas (eller misslyckas). Attesteringsläget avgör vilka kontroller som krävs för att kunna intyga att värddatorn är i gott skick. Med TPM-betrodd attestering verifieras värdens TPM-identitet, startmått och kodintegritetsprincip. Med värdnyckelns attestering verifieras endast registrering av värdnyckeln.
Attesteringscertifikat skickades till värden. Förutsatt attesteringen lyckades skickas ett hälsocertifikat till värden och värden anses vara "skyddad" (har behörighet att köra avskärmade virtuella datorer). Värden använder hälsocertifikatet för att auktorisera Nyckelskyddstjänsten för att på ett säkert sätt frigöra de nycklar som behövs för att arbeta med avskärmade virtuella datorer
Värd begär VM-nyckel. Den skyddade värddatorn har inte de nycklar som behövs för att sätta på en avskärmad virtuell dator (VM01 i det här fallet). För att få de nödvändiga nycklarna måste den skyddade värden ange följande för KPS:
- Det aktuella hälsocertifikatet
- En krypterad hemlighet (ett nyckelskydd eller en KP) som innehåller de nycklar som krävs för att aktivera VM01. Hemligheten krypteras med andra nycklar som bara KPS känner till.
Frisläppning av nyckel. KPS undersöker hälsocertifikatet för att fastställa dess giltighet. Certifikatet får inte ha upphört att gälla och KPS måste lita på attesteringstjänsten som utfärdade det.
Nyckeln returneras till värden. Om hälsocertifikatet är giltigt försöker KPS dekryptera hemligheten och returnerar på ett säkert sätt de nycklar som behövs för att starta den virtuella datorn. Nycklarna krypteras till den skyddade värdens virtuella nätverkskort.
Värdkrafter på VM01.
Skyddad väv och skärmad VM-ordlista
| Term | Definition |
|---|---|
| Tjänsten Hostskydd (HGS) | En Windows Server-roll som är installerad på ett skyddat kluster av fysiska servrar och som kan mäta hälsotillståndet för en Hyper-V-värd och frigöra nycklar till felfria Hyper-V-värdar när skärmade virtuella datorer startas eller live-migreras. Dessa två funktioner är grundläggande för en avskärmad VM-lösning och kallas för attesteringstjänsten respektive Key Protection Service . |
| skyddad värd | En Hyper-V värd där avskärmade virtuella datorer kan köras. En värd kan endast betraktas som skyddad när den har bedömts vara felfri av HGS attesteringstjänst. Avskärmade virtuella datorer kan inte aktiveras eller direktmigreras till en Hyper-V värd som ännu inte har intygat eller som misslyckades med attesteringen. |
| skyddad infrastruktur | Det här är den kollektiva termen som används för att beskriva en infrastruktur för Hyper-V värdar och deras värdskyddstjänst som har möjlighet att hantera och köra avskärmade virtuella datorer. |
| avskärmad virtuell dator (VM) | En virtuell dator som bara kan köras på skyddade värdar och skyddas från inspektion, manipulering och stöld från skadliga infrastrukturadministratörer och skadlig kod. |
| infrastrukturadministratör | En offentlig eller privat molnadministratör som kan hantera virtuella datorer. I samband med en skyddad infrastrukturresurs har en infrastrukturadministratör inte åtkomst till avskärmade virtuella datorer eller de principer som avgör vilka värdar som avskärmade virtuella datorer kan köras på. |
| HGS-administratör | En betrodd administratör i det offentliga eller privata molnet som har behörighet att hantera principer och kryptografiskt material för skyddade värdar, d.v.s. värdar där en avskärmad virtuell dator kan köras. |
| försörjningsdatafil eller skärmningsdatafil (PDK-fil) | En krypterad fil som en klient eller användare skapar för att lagra viktig konfigurationsinformation för virtuella datorer och för att skydda informationen från andras åtkomst. En avskärmningsdatafil kan till exempel innehålla lösenordet som ska tilldelas till det lokala administratörskontot när den virtuella datorn skapas. |
| Virtualiseringsbaserad säkerhet (VBS) | En Hyper-V baserad bearbetnings- och lagringsmiljö som skyddas från administratörer. Virtuellt säkert läge ger systemet möjlighet att lagra operativsystemnycklar som inte är synliga för en operativsystemadministratör. |
| virtuell TPM | En virtualiserad version av en TPM (Trusted Platform Module). Från och med Hyper-V i Windows Server 2016 kan du ange en virtuell TPM 2.0-enhet så att virtuella datorer kan krypteras, precis som en fysisk TPM gör att en fysisk dator kan krypteras. |
Ytterligare referenser
- Skyddad nätverksväv och skyddade virtuella datorer
- Blogg: Datacenter och privat molnsäkerhetsblogg
- Video: Introduktion till avskärmade virtuella datorer
- Video: Gå in på skärmade virtuella datorer med Windows Server 2016 Hyper-V