Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu kılavuzda Terraform ve Azure DevOps kullanarak merkez-uç ağ topolojisinde özel bir Azure Kubernetes Service (AKS) kümesinin nasıl oluşturulacağı açıklanır. Azure Güvenlik DuvarıAKS kümesine gelen ve aks kümesinden gelen trafiği inceler. Merkez sanal ağı, kümeyi barındıran bir veya daha fazla uç sanal ağ ile eşlenir.
Architecture

Bu mimariye ait bir Visio dosyasını indirin.
Workflow
Aşağıdaki iş akışı önceki diyagrama karşılık gelir:
Terraform modülleri, barındırdığı dört alt ağa sahip yeni bir sanal ağ dağıtır:
- AKS kümesi (AksSubnet).
- Uçuş kutusu sanal makinesi (VM) ve özel uç noktalar (VmSubnet).
- Azure Application Gateway Web Uygulaması Güvenlik Duvarı v2 (AppGatewaySubnet).
- Azure Bastion (AzureBastionSubnet).
AKS kümesi, Azure yük dengeleyiciler ve yönetilen diskler gibi başka kaynaklar oluşturmak için kullanıcı tanımlı yönetilen kimlik kullanır. Terraform modüllerini kullanarak isteğe bağlı olarak şu özelliklere sahip bir AKS kümesi dağıtabilirsiniz:
- Azure diskleri ve Azure Dosyalar için Container Depolama Arabirimi (CSI) sürücüleri
- AKS tarafından yönetilen Microsoft Entra entegrasyonu
- Kubernetes yetkilendirmesi için Azure rol tabanlı erişim denetimi (Azure RBAC)
- Hizmet sorumlusu yerine yönetilen kimlik
- Azure ağ ilkeleri
- Azure İzleyici Container içgörüleri
- Application Gateway Giriş Denetleyicisi (AGIC)
- IP adreslerinin dinamik olarak ayrılması ve gelişmiş alt ağ desteği
AKS kümesi şunlardan oluşur:
- Yalnızca kritik sistem podlarını ve hizmetlerini barındıran bir sistem düğüm havuzu.
- Kullanıcı iş yüklerini ve artefaktlarını barındıran bir kullanıcı düğüm havuzu.
AKS kümesini barındıran sanal ağda bir VM dağıtılır. AKS'yi özel küme olarak dağıttığınızda, sistem yöneticileri kubernetes komut satırı aracı aracılığıyla kümeyi yönetmek için bu VM'yi kullanabilir. bir Azure Depolama hesabı VM önyükleme tanılama günlüklerini depolar.
Azure Bastion konağı, atlama kutusu VM'sine gelişmiş güvenlikli Secure Shell (SSH) bağlantısı sağlar. Azure Container Registry, Helm çizelgeleri gibi kapsayıcı imajlarını ve artefaktları oluşturmak, depolamak ve yönetmek için kullanılır.
AKS, küme ile dış ağlar arasındaki giriş ve çıkış trafiğinin güvenliğini sağlamak için yerleşik bir çözüm sağlamaz.
Bu nedenle, bu makaledeki mimari, hedef ağ adresi çevirisi (DNAT) kurallarını ve ağ ve uygulama kurallarıyla giden trafiği kullanarak gelen trafiği denetleenbir Azure Güvenlik Duvarı içerir. Güvenlik duvarı, kaynak ağ adresi çevirisini (SNAT) kümeden giden akışlara uygular. Pod IP adresini güvenlik duvarının genel IP adreslerinden biriyle değiştirir ve bu da iş ortağı izin listesi için kümenin çıkış kimliği olur. Güvenlik duvarı, tehdit bilgileri tabanlı filtrelemeyi kullanarak iş yüklerini de korur. Azure Güvenlik Duvarı ve Azure Bastion, özel AKS kümesini barındıran sanal ağ ile eşlenmiş bir merkez sanal ağına dağıtılır. Yönlendirme tablosu ve kullanıcı tanımlı yollar (UDR) AKS kümesinden Azure Güvenlik Duvarı giden trafiği yönlendirir.
Note
Gelişmiş tehdit koruması sağladığından Azure Güvenlik Duvarı Premium kullanmanızı kesinlikle öneririz.
AKS üzerinde çalışan iş yükleri, anahtarları, sertifikaları ve gizli dizileri Microsoft Entra İş Yükü Kimliği, Secrets Store CSI Driver veya Dapr aracılığıyla almak için Azure Key Vault'u gizli dizi deposu olarak kullanır. Azure Özel Bağlantı, AKS iş yüklerinin sanal ağdaki özel uç nokta üzerinden Key Vault gibi Azure hizmet olarak platform (PaaS) hizmetlerine erişmesini sağlar.
Topoloji, bu hizmetler için özel uç noktaları ve özel Etki Alanı Adı Sistemi (DNS) bölgelerini içerir:
- Azure Blob Depolama hesabı
- Konteyner Kaydı
- Key Vault (şifreleme hizmeti)
- Kubernetes kümesi API sunucusu
Sanal ağ bağlantısı, AKS kümesini barındıran sanal ağı daha önce açıklanan özel DNS bölgelerine bağlar.
Log Analytics çalışma alanı, Azure hizmetlerden tanılama günlüklerini ve ölçümlerini toplar.
Components
Azure Güvenlik Duvarı, Azure'da çalışan bulut iş yükleri için tehdit koruması sağlayan bulutta yerel, akıllı bir ağ güvenlik duvarı güvenlik hizmetidir. Bu mimaride Azure Güvenlik Duvarı hem doğu-batı hem de kuzey-güney trafik denetimi sağlar. Gelen akışları özel iş yüklerine yayımlamak için DNAT kurallarını, giden akışları filtrelemek için ağ ve uygulama kurallarını ve çıkış trafiğini genel IP adresine çevirmek için SNAT'yi kullanır. Ayrıca merkez sanal ağında tehdit bilgileri tabanlı filtrelemeyi kullanarak iş yüklerini korur.
Container Registry , açık kaynak Docker Registry 2.0'ı temel alan yönetilen, özel bir Docker kayıt defteri hizmetidir. Bu mimaride Container Registry, AKS kümesine dağıtılan Helm grafikleri gibi kapsayıcı görüntülerini ve yapıtlarını derler, depolar ve yönetir. Olağanüstü durum kurtarma (DR) senaryoları için coğrafi çoğaltmayı destekler.
AKS , Kubernetes kümesi dağıtım ve yönetimini basitleştiren yönetilen bir Kubernetes hizmetidir. Bu mimaride AKS, uç sanal ağında sistem ve kullanıcı düğümü havuzlarıyla özel kümeyi barındırıyor.
Key Vault API anahtarları, parolalar, sertifikalar ve şifreleme anahtarları gibi gizli dizilere erişimi iyileştirilmiş güvenlikle depolayan ve denetleen bulut tabanlı bir hizmettir. Bu mimaride Key Vault AKS üzerinde çalışan yükler için sır deposu görevi görür.
Azure Bastion, doğrudan Aktarım Katmanı Güvenliği (TLS) üzerinden Azure portalından sanal ağınızdaki VM'lere Uzak Masaüstü Protokolü (RDP) ve SSH bağlantısı sağlayan tam olarak yönetilen bir PaaS'tır. Bu mimaride Azure Bastion, Azure portalından TLS üzerinden atlama kutusu VM'sine daha güvenli erişim sağlar ve bu da VM'leri doğrudan genel İnternet'te kullanıma sunma gereksinimini ortadan kaldırır.
Azure Sanal Makineler size sanallaştırma esnekliği sağlayan isteğe bağlı, ölçeklenebilir bilgi işlem kaynakları sağlayan bir işlem hizmetidir. Bu mimaride Sanal Makineler, AKS kümesini barındıran sanal ağa dağıtılan atlama kutusu ana bilgisayarı olarak görev yapar. Sistem yöneticileri, API sunucusuna doğrudan erişim kısıtlandığında kubectl aracılığıyla özel kümeyi yönetmek için Sanal Makineler kullanır.
Azure Sanal Ağ, Azure özel ağlarının temel yapı taşıdır. Sanal Ağ, VM'ler gibi Azure kaynaklarının birbirleriyle, internetle ve şirket içi ağlarla gelişmiş güvenlikle iletişim kurmasını sağlar. Bu mimaride Sanal Ağ, AKS kümesini ve farklı bileşenler için alt ağları barındıran uç ağıyla ağ yalıtımı ve bağlantı sağlar. Azure Güvenlik Duvarı ve Azure Bastion içeren hub ağına eşlenmiştir.
Sanal ağ arabirimleri , Azure VM'lerinin İnternet, Azure ve şirket içi kaynaklarla iletişim kurmasını sağlayan ağ bileşenleridir. Bu mimaride, ağ arabirimleri atlama kutusu VM'leri ve AKS düğümleri için bağlantı sağlar. Alt VM'lerin kendi ayrılmış ağ arabirimi cihazlarına ve IP adreslerine sahip olabilmesi için bir Azure VM'ye birkaç NIC ekleyebilirsiniz.
Azure yönetilen diskleri , Azure'ın Azure VM'lerinde yönettiği blok düzeyinde depolama birimleridir. Ultra Diskler, Premium SSD'ler, Standart SSD'ler ve Standart HDD'ler kullanılabilir. Bu mimaride, yönetilen diskler atlama kutusu VM'leri ve AKS küme düğümleri için kalıcı depolama sağlar.
Blob Depolama bulut için bir nesne depolama çözümüdür. Blob Depolama, çok büyük miktarlarda yapılandırılmamış verileri depolamak için iyileştirilmiştir. Bu mimaride Blob Depolama, jump box VM'sinin önyükleme tanılama günlüklerini depolar.
Özel Bağlantı, sanal ağınızdaki özel bir uç nokta üzerinden Azure PaaS hizmetlerine erişmenize yardımcı olan bir ağ hizmetidir. bu mimaride Özel Bağlantı Blob Depolama, Container Registry ve Key Vault gibi hizmetlere güvenli bağlantı sağlar. Trafiğin genel İnternet'e maruz kalmadan Azure omurgası üzerinde kalmasını sağlar. Ayrıca, sahibi olduğunuz veya bir Microsoft iş ortağının sağladığı Azure tarafından barındırılan hizmetlere erişmek için de kullanabilirsiniz.
Alternatives
Azure Güvenlik Duvarı yerine Microsoft Market'ten Microsoft olmayan bir güvenlik duvarı kullanabilirsiniz. Bu yaklaşımla, GÜVENLIK duvarını AKS kümesinden gelen ve giden trafiği inceleyip bunlara izin verecek veya reddedecek şekilde düzgün bir şekilde yapılandırmanız gerekir.
Senaryo ayrıntıları
AKS kümeleri yönetilen veya özel bir sanal ağa dağıtılır. Kümenin, bu ağ dışındaki hizmetlere yönelik giden bağımlılıkları hala vardır. Yönetim ve işletim amaçları doğrultusunda AKS kümesi düğümlerinin bu bağımlılıklarla ilişkili belirli bağlantı noktalarına ve tam etki alanı adlarına (FQDN) erişmesi gerekir. Bu gereksinimler kümenizin Kubernetes API sunucusuna erişimi, küme bileşeni indirmeleri için bağlantı noktalarına erişimi ve kapsayıcı görüntülerini çekmek için Microsoft Container Registry'ye erişimi içerir. Bu giden bağımlılıklar FQDN'lerle tanımlanır ve statik IP adresleri yoktur. Bu, ağ güvenlik gruplarını (NSG) kullanarak giden trafiği kilitlemenizi önler. Sonuç olarak AKS kümeleri, düğümlerin ve hizmetlerin gerekli dış kaynaklara ulaşabilmesi için varsayılan olarak sınırsız giden İnternet erişimine izin verir.
Ancak bir üretim ortamında Genellikle Kubernetes kümesini veri sızdırmaya ve diğer istenmeyen ağ trafiğine karşı korumak tercih edilir. Tüm gelen ve giden ağ trafiği tanımlı güvenlik kurallarına uymalıdır. Bu gereksinimi karşılamak için, rutin küme bakım görevleri, giden bağımlılıklar ve iş yükü gereksinimleri için gerekli bağlantı noktalarına ve adreslere erişim izni verirken çıkış trafiğini kısıtlayın.
Basit bir çözüm, etki alanı adlarına göre giden trafiği denetleyebilen bir güvenlik duvarı cihazı kullanmaktır. Güvenlik duvarı, güvenilir bir ağ ile İnternet arasında bir engel oluşturur. Ayrıntılı çıkış trafiği denetimi sağlamak üzere hedefin FQDN'sine, protokolüne ve bağlantı noktasına göre giden trafiği kısıtlamak için Azure Güvenlik Duvarı kullanın. Ayrıca, NSG'ler kullanılarak mümkün olmayan, AKS kümesinin giden bağımlılıklarıyla ilişkili FQDN'ler için izin listesi tanımlamayı da sağlar. Ayrıca, paylaşılan bir çevre ağına dağıtılan Azure Güvenlik Duvarı tehdit bilgileri tabanlı filtreleme, giriş trafiğini denetleyebilmekte ve güvenliği artırmaktadır. Bu filtreleme uyarılar oluşturabilir ve bilinen kötü amaçlı IP adreslerine ve etki alanlarına gelen ve giden trafiği reddedebilir.
Terraform ve Azure DevOps kullanarak hub-spoke ağ topolojisinde özel bir AKS kümesi oluşturabilirsiniz. Azure Güvenlik DuvarıAKS kümesine gelen ve aks kümesinden gelen trafiği inceler. Küme, merkez sanal ağına bağlı olan bir veya daha fazla uç sanal ağ tarafından barındırılmaktadır.
Azure Güvenlik Duvarı, çok çeşitli müşteri kullanım örnekleri ve tercihlerini karşılamak için üç farklı SKU'yu destekler:
Azure Güvenlik Duvarı Premium, ödeme işleme gibi son derece hassas uygulamaların güvenliğini sağlamak için önerilir. Kötü amaçlı yazılımla ilgili tehdit algılama ve TLS denetimi gibi gelişmiş tehdit koruma özelliklerini destekler.
Azure Güvenlik Duvarı Standard, katman 3 ile katman 7 güvenlik duvarı özelliklerine ve 30 Gb/sn'ye kadar en yüksek trafiği destekleyen otomatik ölçeklendirme özelliklerine ihtiyaç duyan müşteriler için önerilir. Tehdit bilgileri, DNS ara sunucusu, özel DNS ve web kategorileri gibi kurumsal özellikleri destekler.
Azure Güvenlik Duvarı Basic, aktarım hızı 250 Mb/sn'den az olan müşteriler için önerilir.
Aşağıdaki tabloda üç Azure Güvenlik Duvarı SKU'nun özellikleri gösterilmektedir. Daha fazla bilgi için bkz. Azure Güvenlik Duvarı pricing.

Varsayılan olarak AKS kümeleri sınırsız giden İnternet erişimine sahiptir. Bu ağ erişimi düzeyi, AKS kümesinde çalışan düğümlerin ve hizmetlerin gerektiğinde dış kaynaklara erişmesine olanak tanır. Çıkış trafiğini kısıtlamak istiyorsanız, iyi durumdaki küme bakım görevlerini sürdürmek için sınırlı sayıda bağlantı noktası ve adres erişilebilir durumda kalmalıdır. AKS gibi bir Kubernetes kümesinden giden trafik için güvenlik sağlamanın en basit yolu, etki alanı adlarına göre giden trafiği denetleyebilen bir yazılım güvenlik duvarı kullanmaktır. Azure Güvenlik Duvarı, giden HTTP ve HTTPS trafiğini hedefin FQDN'sine göre kısıtlayabilir. Ayrıca güvenlik duvarınızı ve güvenlik kurallarınızı bu gerekli bağlantı noktalarına ve adreslere izin verecek şekilde yapılandırabilirsiniz. Daha fazla bilgi için bkz. AKS'de küme düğümleri için çıkış trafiğini denetleme.
Ayrıca, paylaşılan çevre ağına dağıtılan bir Azure Güvenlik Duvarı tehdit bilgileri tabanlı filtrelemeyi etkinleştirerek giriş trafiğini denetleyebilir ve güvenliği geliştirebilirsiniz. Bu filtreleme, uyarılar sağlayabilir ve bilinen kötü amaçlı IP adreslerine ve etki alanlarına gelen ve giden trafiği reddedebilir.
Olası kullanım örnekleri
Bu senaryo, Kubernetes kümesine gelen ve giden trafiğin güvenliğini artırma gereksinimini ele alır.
AKS kümesini Azure Güvenlik Duvarı üzerinden çıkış yapmak üzere yapılandırma
AKS çıkış trafiğini Azure Güvenlik Duvarı üzerinden zorunlu kılmak için yalnızca güvenlik duvarını ve rota tablosunu değil, kümeyi de yapılandırmanız gerekir. Kümeyi oluştururken şu kararları alın:
Giden türünü olarak
userDefinedRoutingayarlayın. Bu giden trafik türüyle AKS, çıkış trafiği için standart bir genel yük dengeleyici oluşturmaz ve kendi SNAT genel IP adreslerini eklemez. Düğüm havuzu alt ağlarından çıkan tüm trafik, UDR'yi izleyerek Azure Güvenlik Duvarı’un özel IP adresine yönlendirilir; bu da güvenlik duvarının tüm giden akışlar üzerinde tam görünürlük elde etmesini sağlar. Daha fazla bilgi için bkz. AKS'de küme çıkış türlerini yapılandırma.AzureKubernetesServiceGerekli çıkış izin verilenler listesi için FQDN etiketini kullanın. AKS’nin, denetim düzlemi iletişimi, imaj çekme işlemleri, kimlik ve diğer platform hizmetleri için uzun ve sık sık güncellenen bir FQDN listesine erişim sağlaması gerekir. Bu FQDN'leri kendiniz korumak yerine, FQDN etiketini kullananAzureKubernetesServicebir Azure Güvenlik Duvarı uygulama kuralı oluşturun. Azure Güvenlik Duvarı bu etiketi platformun gerekli uç noktalarıyla güncel tutar. Bu etiketi Ağ Süresi Protokolü (NTP), TCP 9000 ve UDP 1194 üzerindeki API sunucusu ve iş yüklerinizin kullandığı kapsayıcı kayıt defterleri için hedeflenen ağ kurallarıyla birleştirin.API sunucusu trafiğini özel ağda tutmak için API sunucusu sanal ağ tümleştirmesini kullanın. API sunucusu sanal ağ tümleştirmesi, API sunucusu uç noktasını sanal ağınızdaki temsilci alt ağına projelendirir. Düğüm ile API sunucusu arasındaki trafik özel ağda kalır ve Azure Güvenlik Duvarı üzerinden geçmez. Bu davranış AKS tüneli ağ kuralları gereksinimini ortadan kaldırır ve güvenlik duvarının incelemesi gereken çıkış akışlarının sayısını azaltır. API sunucusuna genel ağ erişimini de engellemek istiyorsanız API sunucusu sanal ağ tümleştirmesini özel küme ayarıyla birleştirin. Daha fazla bilgi için API sunucusu sanal ağ tümleştirmesi ile AKS kümesi oluşturma bölümüne bakın. API sunucusu sanal ağ tümleştirmesi, yeni özel kümeler için önerilen yaklaşımdır. Özel Bağlantı kullanan eski özel küme uygulaması desteklenmektedir, ancak sanal ağ tümleştirmesinin ortadan kaldırdığı DNS ve tünel karmaşıklığına yol açar.
Azure Güvenlik Duvarı genel IP adresleri ve SNAT kapasitesini planlama
Azure Güvenlik Duvarı tüm giden akışlar için SNAT kullanır. Güvenlik duvarına eklenen her genel IP adresi, arka uç örneği başına IP adresi başına yaklaşık 2.496 bağlantı noktası olmak üzere sabit sayıda SNAT bağlantı noktası sağlar. Üretim AKS kümesi, özellikle pod’lar az sayıda dış hedefe çok sayıda kısa ömürlü bağlantı açtığında, pod’lardan kaynaklanan çok sayıda eşzamanlı dışa giden akış üretir. Yeterli sayıda genel IP adresi ayırmazsanız, SNAT bağlantı noktaları tükenir ve giden çağrılar, teşhis edilmesi zor bağlantı zaman aşımları nedeniyle aralıklı olarak başarısız olmaya başlar.
AKS'de ağ trafiğini Azure Güvenlik Duvarı ile sınırlama makalesindeki AKS kılavuzu, SNAT bağlantı noktası tükenmesini önlemek için üretim iş yükleri için Azure Güvenlik Duvarı en az 20 ön uç genel IP adresi önerir. Bu sayıyı sabit bir gereksinim değil başlangıç noktası olarak değerlendirin. Doğru sayı, iş yükünün dışa dönük eşzamanlı bağlantı sayısına, hedef çeşitliliğine ve bağlantıların ömrüne bağlıdır.
Birçok genel IP adresinin yönetimini basitleştirmek ve kullanılabilir SNAT bağlantı noktası havuzunu genişletmek için AZURE FIREWALL NAT Gateway tümleştirmesini kullanın veya genel IP ön eki ekleyin. NAT Gateway, SNAT ölçeğini önemli ölçüde artırır ve yüksek eşzamanlılık çıkışı için tercih edilen seçenektir.
Azure Güvenlik Duvarı SNAT bağlantı noktası kullanımını izleyin ve doygunluğa ulaşmadan önce güvenlik duvarındaki genel IP adreslerini ölçeklendirin. Daha fazla bilgi için bkz. Azure Güvenlik Duvarı'nı izleme.
Giden akış profiline az sayıda iş yükü hakimse (örneğin, her düğümde çalışan ancak yalnızca bir veya iki uç noktaya trafik gönderen günlük göndericileri veya kazıyıcılar), gürültülü bir iş yüküne uyum sağlamak için güvenlik duvarı IP adreslerini ölçeklendirmek yerine statik çıkış ağ geçidi üzerinden ayrılmış bir çıkış yolu kullanmayı göz önünde bulundurun.
Asimetrik yönlendirmeden kaçının
Bu çözümde Azure Güvenlik Duvarı bir merkez sanal ağına dağıtılır ve özel AKS kümesi uç sanal ağına dağıtılır. Azure Güvenlik Duvarı çıkış trafiğini denetlemek için ağ ve uygulama kuralı koleksiyonlarını kullanır. Bu durumda, AKS üzerinde çalışan herhangi bir hizmetin kullanıma sunduğu herhangi bir genel uç noktaya gelen trafiği, Azure Güvenlik Duvarı’un kullandığı genel IP adreslerinden biri üzerinden sisteme girecek şekilde yapılandırın.
Paketler güvenlik duvarının genel IP adresine ulaşır, ancak varsayılan yolu kullanarak özel IP adresi aracılığıyla güvenlik duvarına geri döner. Bu sorunu önlemek için, aşağıdaki diyagramda gösterildiği gibi güvenlik duvarının genel IP adresi için başka bir UDR oluşturun. Güvenlik duvarının genel IP adresine giden paketler İnternet üzerinden yönlendirilir. Bu yapılandırma, güvenlik duvarının özel IP adresine giden varsayılan yolu önler.
AKS iş yüklerinizin trafiğini merkez sanal ağındaki Azure Güvenlik Duvarı yönlendirmek için şunları yapmanız gerekir:
Bir yönlendirme tablosu oluşturun ve kümenizin çalışan düğümlerini barındıran her alt ağ ile ilişkilendirin.
Sınıfsız etki alanları arası yönlendirme (CIDR) trafiğini Azure Güvenlik Duvarı özel IP adresine iletmek için
0.0.0.0/0bir UDR oluşturun. Sonraki atlama türü için sanal cihazı belirtin.
Daha fazla bilgi için bkz. Azure portalını kullanarak Azure Güvenlik Duvarı dağıtma ve yapılandırma.
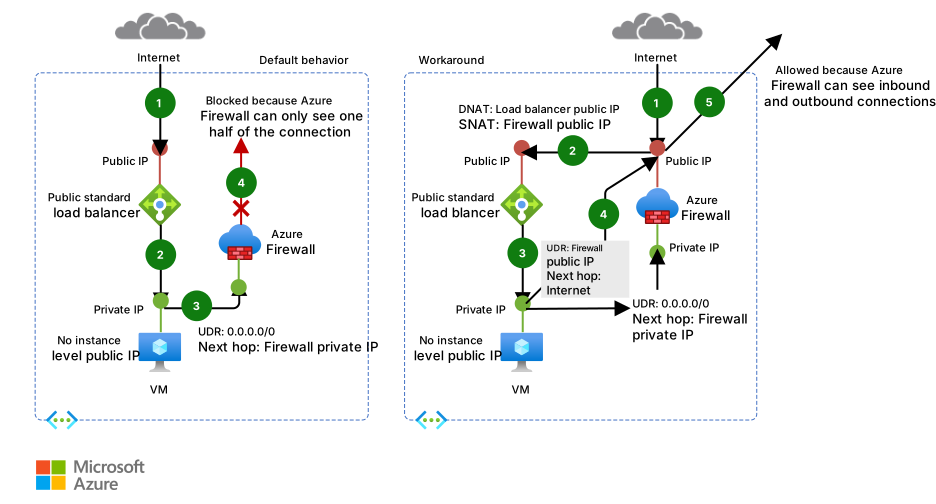
Daha fazla bilgi için bakınız:
- AKS kümesinden çıkış trafiğini Azure Güvenlik Duvarı kullanarak kısıtlayın
- Azure Güvenlik Duvarı'ı Azure Standart Load Balancer ile Entegre Et
Azure DevOps kullanırken iş yüklerini özel bir AKS kümesine dağıtma
Azure DevOps kullanıyorsanız, api sunucusuna erişimi olmadığından iş yüklerinizi özel aks kümesine dağıtmak için Azure DevOps Microsoft barındırılan aracıları kullanamazsınız. İş yüklerini özel AKS kümenize dağıtmak için, özel AKS kümenizle aynı sanal ağda veya eşlenmiş bir sanal ağda Azure DevOps şirket içinde barındırılan aracı sağlamanız ve kullanmanız gerekir. İkinci durumda, düğüm kaynak grubundaki AKS kümesinin özel DNS bölgesi ile şirket içinde barındırılan Azure DevOps aracısını barındıran sanal ağ arasında bir sanal ağ bağlantısı oluşturun.
Vm'de tek bir Windows veya Linux Azure DevOps aracısı dağıtabilir veya bir Azure Sanal Makine Ölçek Kümesi kullanabilirsiniz. Daha fazla bilgi için bkz. Sanal Makine Ölçek Kümesi aracıları. Azure Pipelines'da, Docker kullanarak Windows Server Core kapsayıcısı (Windows konakları için) veya Ubuntu kapsayıcısı (Linux konakları için) içinde çalışacak şekilde kendi kendine barındırılan bir aracı ayarlayabilirsiniz. Özel AKS kümenizde bir veya birden çok çoğaltması olan bir pod olarak dağıtın. Daha fazla bilgi için bakınız:
- Yerel olarak barındırılan Windows aracıları
- Kendi sunucusunda barındırılan Linux aracıları
- Docker’da kendi barındırdığınız bir aracıyı çalıştırın
Özel AKS kümenizin düğüm havuzlarını barındıran alt ağlar çıkış trafiğini bir yönlendirme tablosu ve UDR aracılığıyla Azure Güvenlik Duvarı yönlendirecek şekilde yapılandırılmışsa, uygun uygulama ve ağ kurallarını oluşturduğunuzdan emin olun. Bu kuralların, aracının VM’sine Docker, Kubectl, Azure CLI ve Helm gibi araçları indirmek ve yüklemek için harici sitelere erişmesine izin vermesi gerekir. Daha fazla bilgi için bkz: Docker'da kendi kendine barındırılan bir aracı çalıştırma.
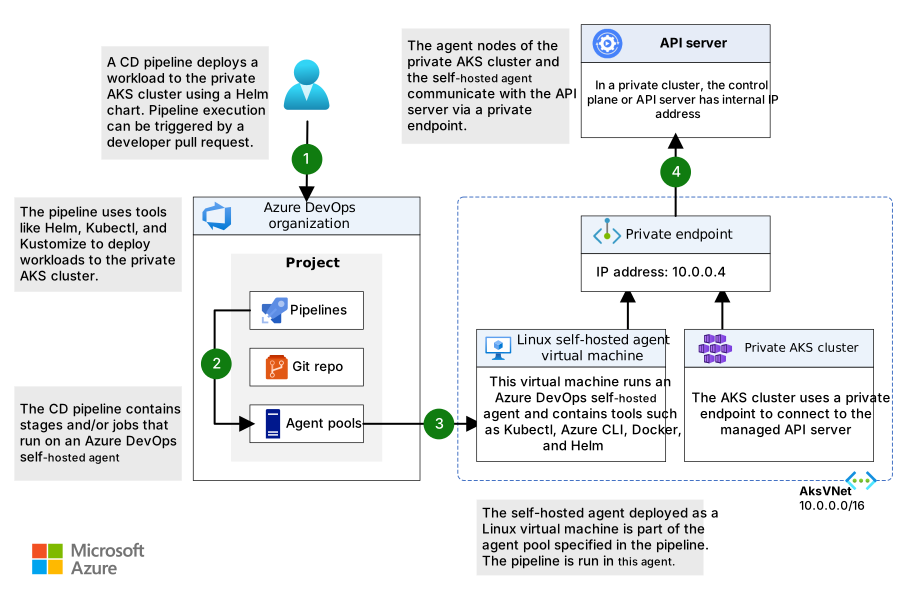
Alternatif olarak, AKS kümenizi barındıran sanal ağda veya eşlenmiş bir sanal ağda Yönetilen DevOps Havuzu yapılandırabilirsiniz. Yönetilen DevOps Havuzları, geliştirme ekiplerinin kendi ihtiyaçlarına göre uyarlanmış Azure DevOps aracı havuzları oluşturmasına yardımcı olur. En iyi güvenlik uygulamalarını uygular, maliyet ve performansı dengelemek, yaygın senaryolar için yollar sağlamak ve özel havuzları oluşturmak ve korumak için harcanan süreyi önemli ölçüde azaltır. Daha fazla bilgi için bkz . Microsoft Yönetilen DevOps Havuzları mimarisine genel bakış.
CI/CD işlem hatlarının özel AKS kümenizin Kubernetes API sunucusuyla etkileşim kurabilmesi için sanal ağınızdaki Yönetilen DevOps Havuzundan aracılar ekleyebilirsiniz. Bu aracılar, işlem hatlarının genel ağ erişimini engelleyen ve yalnızca aynı sanal ağda veya eşlenmiş ağda tanımlanan özel bir uç nokta üzerinden bağlantılara izin veren Container Registry gibi Azure kaynaklara erişmesine de olanak tanır. Daha fazla bilgi için bkz Yönetilen DevOps Havuzları için ağ yapılandırması.
Genel yük dengeleyicinin önünde Azure Güvenlik Duvarı kullanma
Bu senaryoda AKS'de çalışan bir iş yükü, kümenin düğüm kaynak grubundaki genel Azure yük dengeleyici (Kubernetes LoadBalancer hizmeti) aracılığıyla kullanıma sunulur. Azure Güvenlik Duvarı yük dengeleyicinin önünde durur ve gelen trafiği yük dengeleyicinin genel IP adresine ve bağlantı noktasına çevirmek için ayrılmış bir genel IP adresi ve DNAT kuralı kullanır. Bu düzen, güvenlik duvarında gelen inceleme, DNAT ve tehdit bilgileri tabanlı filtrelemeyi merkezileştirir ve AKS'nin Kubernetes hizmeti için yük dengeleyiciyi yönetmeye devam etmesine olanak tanır. İş yüküne İnternet'ten ulaşılması gerektiğinde ancak tüm giriş trafiğinin kümeye ulaşmadan önce merkez güvenlik duvarından geçişini istiyorsanız bu yaklaşımı kullanın.
Bu diyagramda senaryonun ağ topolojisi gösterilmektedir.
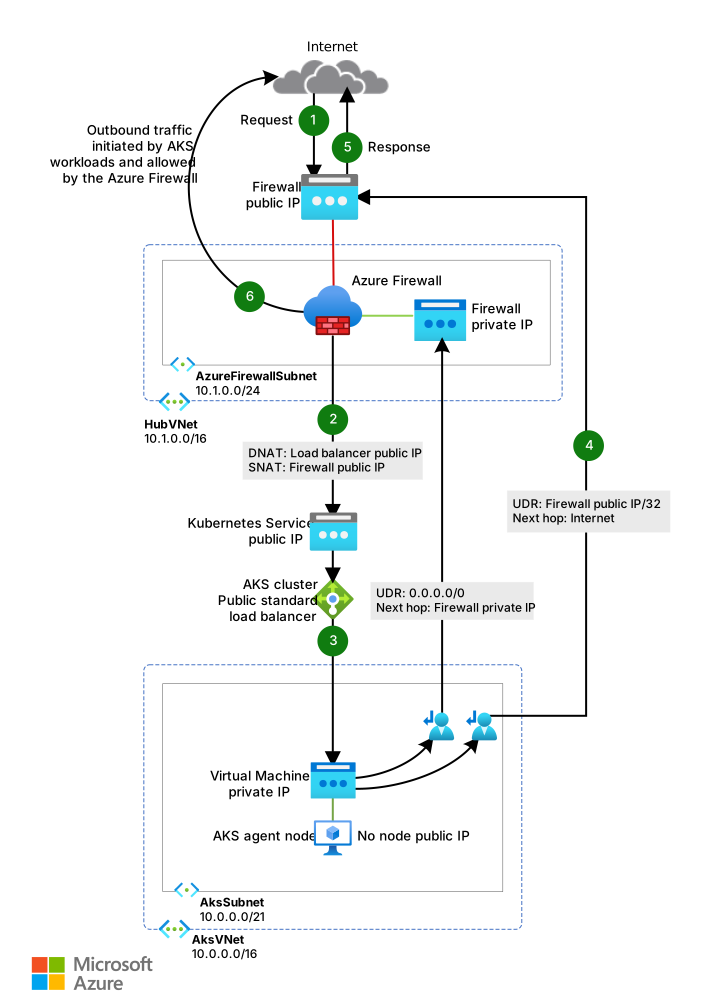
İleti akışı şu şekildedir:
AKS’de barındırılan web uygulamasına yönelik bir istek, Azure Güvenlik Duvarı’un genel IP adresi yapılandırması aracılığıyla kullanıma sunduğu bir genel IP adresine gönderilir. Hem genel IP adresi hem de genel IP adresi yapılandırması bu iş yüküne ayrılmıştır.
Azure Güvenlik Duvarı DNAT kuralı, Azure Güvenlik Duvarı genel IP adresini ve bağlantı noktasını, iş yükünün düğüm kaynak grubundaki AKS kümesinin genel yük dengeleyicisinde kullandığı genel IP adresine ve bağlantı noktasına çevirir.
Yük dengeleyici, isteği AKS kümesindeki bir ajan düğümünde çalışan Kubernetes hizmet podlarından birine gönderir.
Yanıt iletisi, UDR aracılığıyla özgün çağırana geri gönderilir. Yol, Azure Güvenlik Duvarı genel IP adresini adres ön eki olarak, İnternet'i de sonraki atlama türü olarak ayarlar.
İş yükü tarafından başlatılan tüm giden çağrılar, varsayılan UDR tarafından Azure Güvenlik Duvarı özel IP adresine yönlendirilir. Yol, adres ön eki olarak
0.0.0.0/0değerini ve bir sonraki atlama türü olarak sanal gereci kullanır.
İç yük dengeleyicinin önünde Azure Güvenlik Duvarı kullanma
Bu senaryoda, bir ASP.NET Core uygulaması AKS kümesi tarafından bir hizmet olarak barındırılır ve iç yük dengeleyicisi tarafından kullanıma sunulan bir giriş denetleyicisinin arkasında yer alır. AKS'de giriş için önerilen yaklaşımlar , uygulama yönlendirme Ağ Geçidi API uygulaması veya Kapsayıcılar için Application Gateway'tir. Uygulama yönlendirme Ağ Geçidi API'sinin uygulaması, küme içi giriş trafiği yönetimi için Istio tabanlı bir denetim düzlemi ile Kubernetes Gateway API standardını kullanır. Kapsayıcılar için Application Gateway, Gateway API’yi de destekleyen ve küme dışında gelişmiş trafik yönetimi, TLS sonlandırma ve çok siteli barındırma sağlayan, tam yönetilen, Azure’a özgü bir 7. katman yük dengeleyicisidir. Her iki seçenek de AKS kümesini barındıran uç sanal ağında özel IP adresi olan bir iç yük dengeleyicinin yapılandırmasını destekler. Meta veri bölümünde LoadBalancer ek açıklamasıyla bir giriş denetleyicisi ya da daha genel olarak bir ClusterIP veya service.beta.kubernetes.io/azure-load-balancer-internal: "true" hizmeti dağıttığınızda, düğüm kaynak grubunda kubernetes-internal adlı bir iç yük dengeleyici oluşturulur. Daha fazla bilgi için AKS ile bir iç yük dengeleyici kullanma bölümüne bakın. Aşağıdaki diyagramda gösterildiği gibi, Azure Güvenlik Duvarı ayrılmış bir Azure genel IP adresi kullanarak test web uygulamasını kullanıma sunar.

İleti akışı şu şekildedir:
AKS üzerinde barındırılan test web uygulamasına yönelik bir istek, Azure Güvenlik Duvarı’un genel IP yapılandırması aracılığıyla kullanıma sunduğu bir genel IP adresine gönderilir. Hem genel IP adresi hem de genel IP adresi yapılandırması bu iş yüküne ayrılmıştır.
Azure Güvenlik Duvarı DNAT kuralı, Azure Güvenlik Duvarı genel IP adresini ve bağlantı noktasını seçilen Giriş veya Ağ Geçidi denetleyicisinin düğüm kaynak grubundaki AKS kümesinin iç yük dengeleyicisinde kullandığı özel IP adresine ve bağlantı noktasına çevirir.
İç yük dengeleyici, isteği AKS kümesindeki bir aracı düğümünde çalışan bir Kubernetes hizmet pod'una gönderir.
Yanıt iletisi, UDR aracılığıyla özgün çağırana geri döner. Yol, adres ön eki olarak
0.0.0.0/0değerini ve bir sonraki atlama türü olarak sanal gereci kullanır.İş yükü tarafından başlatılan tüm giden çağrılar, UDR tarafından Azure Güvenlik Duvarı özel IP adresine yönlendirilir.
Considerations
Bu önemli noktalar, bir iş yükünün kalitesini artırmak için kullanabileceğiniz bir dizi yol gösteren ilke olan Azure İyi Tasarlanmış Çerçeve'nin yapı taşlarını uygular. Daha fazla bilgi için bkz. Well-Architected Framework.
Aks kümesini korumaya yönelik Azure Güvenlik Duvarı yönergeler yerine aşağıdaki önemli noktalardan bazıları genel önerilerdir. Bu öğeleri çözümün temel gereksinimlerini göz önünde bulunduracağız. Bu kılavuz güvenlik, performans, kullanılabilirlik ve güvenilirlik, depolama, hizmet ağı ve izleme konuları için geçerlidir.
Reliability
Güvenilirlik, uygulamanızın müşterilerinize sağladığınız taahhütleri karşılayabilmesine yardımcı olur. Daha fazla bilgi için bkz. Güvenilirlik için Tasarım inceleme kontrol listesi.
AKS kümenizin ve iş yüklerinizin kullanılabilirliğini iyileştirmek için aşağıdaki yöntemleri göz önünde bulundurun.
Bölge içi dayanıklılık
Dağıtım sırasında, Azure Güvenlik Duvarı daha fazla kullanılabilirlik için birden çok kullanılabilirlik alanına yayılacak şekilde yapılandırabilirsiniz. Çalışma süresi yüzdeleri için, Microsoft çevrimiçi hizmetlerine yönelik SLA'lar bölümündeki Azure Güvenlik Duvarı hizmet düzeyi sözleşmesine (SLA) bakın. Yakınlık için Azure Güvenlik Duvarı belirli bir bölgeyle de ilişkilendirebilirsiniz. Ancak, bu yapılandırma SLA'yı etkiler. Kullanılabilirlik alanları arası veri aktarımları da dahil olmak üzere bir kullanılabilirlik alanına dağıtılan güvenlik duvarı için ek ücret uygulanmaz.
AKS kümenizin düğüm havuzlarını bir bölgedeki tüm kullanılabilirlik alanlarına dağıtmayı göz önünde bulundurun. Düğüm havuzlarının önünde bir Azure yük dengeleyici veya Application Gateway kullanın. Bu topoloji, tek bir veri merkezi kesintisi olduğunda daha iyi dayanıklılık sağlar. Küme düğümleri, bir bölgedeki birden çok kullanılabilirlik alanına dağıtılır.
Bölge içi dayanıklılık ve yüksek kullanılabilirlik için Container Registry'de bölge yedekliliğini etkinleştirin.
Podların AKS kümenizde bölgeler, kullanılabilirlik alanları ve düğümler gibi hata etki alanları arasında nasıl yayıldığını denetlemek için pod topolojisi yayma kısıtlamalarını kullanın.
Görev açısından kritik iş yüklerini barındıran AKS kümeleri için Standart veya Premium fiyatlandırma katmanını kullanmayı göz önünde bulundurun. Bu katmanlar, küme için finansal güvenceli bir çalışma süresi SLA’sı içerir. Standart katman, kullanılabilirlik alanlarını kullanan kümeler için Kubernetes API sunucu uç noktasının 99,95% kullanılabilirliğini veya kullanılabilirlik alanlarını kullanmayan kümeler için 99,9% garanti eder. Premium katmanı, Kubernetes sürümleri için ek uzun vadeli destek (LTS) ile aynı SLA garantilerini sağlar. Daha fazla bilgi için bkz. AKS fiyatlandırma katmanları. AKS, SLA gereksinimlerinin karşılanmasını sağlamak için güncelleştirme ve hata etki alanları geneline yayılmış kontrol düzlemi çoğaltmaları kullanır.
Güvenilirlik, güvenlik ve performans için yerleşik en iyi yöntemlerle tam olarak yönetilen düğüm yönetimi deneyiminden yararlanan yeni kümeler için AKS Otomatik SKU'yu kullanmayı göz önünde bulundurun. AKS Otomatik varsayılan olarak Standart fiyatlandırma katmanını kullanır.
İş sürekliliği ve olağanüstü durum kurtarma
Çözümünüzü bir coğrafyadaki en az iki Azure bölgeye dağıtmayı göz önünde bulundurun. Bir bölge kullanılabilir olduğunda ve iş yükü gereksinimlerinizi karşıladığında eşleştirilmiş bir bölgeyi tercih edin. İş sürekliliğini ve olağanüstü durum kurtarmayı (BC/DR) desteklemek için etkin-aktif veya aktif-pasif yönlendirme yöntemiyle Azure Traffic Manager veya Azure Front Door gibi genel bir yük dengeleyici kullanın.
Azure Güvenlik Duvarı bölgesel bir hizmettir. Çözümünüzü iki veya daha fazla bölgeye dağıtırsanız, her bölgede bir Azure Güvenlik Duvarı oluşturmanız gerekir. Tüm bölgesel merkezler için geçerli olan kuruluş tarafından zorunlu kılınan kuralları dahil etmek için genel bir Azure Güvenlik Duvarı İlkesi oluşturabilirsiniz. Bu ilkeyi bölgesel Azure ilkeleri için üst ilke olarak kullanabilirsiniz. Boş olmayan üst ilkelerle oluşturulan ilkeler, tüm kural koleksiyonlarını üst ilkeden devralır. Üst ilkeden devralınan ağ kuralı koleksiyonları her zaman yeni bir ilkenin parçası olarak tanımlanan ağ kuralı koleksiyonlarının üzerinde önceliklendirilir. Aynı mantık uygulama kuralı koleksiyonları için de geçerlidir. Ancak, ağ kuralı koleksiyonları her zaman devralmadan bağımsız olarak uygulama kuralı koleksiyonlarından önce işlenir. Standart ve Premium ilkeleri hakkında daha fazla bilgi için bkz. Azure Güvenlik Duvarı Yöneticisi ilkeye genel bakış.
Bölgesel yük devretme süreciniz için komut dosyaları oluşturun, bunu belgelendirin ve bir QA ortamında düzenli olarak test edin. Bu test, birincil bölgedeki temel bir hizmeti etkileyen bir kesinti durumunda öngörülemeyen sorunları önlemenize yardımcı olur. Bu testler ayrıca DR yaklaşımınızın RPO ve RTO hedeflerini karşılayıp karşılamadığını ve yük devretme sırasında gerekli el ile gerçekleştirilen adımları veya operatör müdahalelerini doğrular.
Beklendiği gibi çalıştıklarını doğrulamak için geri dönüş yordamlarını test edin.
Kapsayıcı görüntülerinizi Container Registry'de depolayın. Kayıt defterini her AKS bölgesine coğrafi olarak çoğaltın. Daha fazla bilgi için Container Registry'de Coğrafi Çoğaltma bölümüne bakın.
Bölgesel bir replika bozulduğunda, Container Registry çekme isteklerini genel uç noktası (
<registry>.azurecr.io) aracılığıyla sağlıklı bir replikaya otomatik olarak yeniden yönlendirir. Bu yük devretme, birkaç dakika içinde dahili olarak gerçekleşir ve ne AKS tarafında ne de DNS yapılandırmasında herhangi bir değişiklik gerektirir.Mümkünse, hizmet durumunu kapsayıcıda depolamaktan kaçının. Bunun yerine, birden çok bölgeli çoğaltmayı destekleyen bir Azure PaaS kullanın.
Depolama kullanıyorsanız, depolama alanınızı birincil bölgeden yedekleme bölgesine geçirmek için bir işlemi hazırlayın ve test edin.
Security
Güvenlik, kasıtlı saldırılara ve değerli verilerinizin ve sistemlerinizin kötüye kullanımına karşı güvence sağlar. Daha fazla bilgi için bkz. Güvenlik için tasarım gözden geçirme denetim listesi.
Azure platformu, ağ yetkisiz erişim ve DDoS saldırıları gibi çeşitli tehditlere karşı koruma sağlar. Aks tarafından barındırılan ve genel HTTPS uç noktasını kullanıma sunan web uygulamalarının ve hizmetlerinin korunmasına yardımcı olmak için bir web uygulaması güvenlik duvarı (WAF) kullanın. SQL ekleme, siteler arası betik oluşturma ve diğer web açıklarından yararlanma gibi yaygın tehditlere karşı korumanız gerekir. Bu amaçla Open Web Application Security Project (OWASP) kurallarını ve özel kuralları kullanın. Azure Web Uygulaması Güvenlik Duvarı, web uygulamalarınız için yaygın açıklardan yararlanmalara ve güvenlik açıklarına karşı merkezi koruma sağlar. Azure Application Gateway, Azure Front Door ve Azure Content Delivery Network ile Azure Web Uygulaması Güvenlik Duvarı dağıtabilirsiniz.
DDoS saldırıları, uygulamalarını buluta aktaran kuruluşların karşılaştığı en büyük kullanılabilirlik ve güvenlik endişeleri arasındadır. DDoS saldırısı, bir uygulamanın kaynaklarını tüketmeye çalışır ve bu da uygulamanın geçerli kullanıcılar tarafından kullanılamaz duruma gelmesini sağlar. DDoS saldırıları, İnternet üzerinden herkese açık olan tüm uç noktaları hedefleyebilir. Azure'deki her özellik, ek ücret ödemeden Azure DDoS altyapı koruması aracılığıyla koruma içerir. Küresel olarak dağıtılan Azure ağının ölçeği ve kapasitesi, her zaman açık trafik izleme ve gerçek zamanlı risk azaltma aracılığıyla yaygın ağ katmanı saldırılarına karşı savunma sağlar. DDoS altyapı koruması için kullanıcı yapılandırması veya uygulama değişikliği gerekmez. Azure DNS gibi PaaS hizmetleri de dahil olmak üzere tüm Azure hizmetlerinin korunmasına yardımcı olur.
Uygulama tasarımı en iyi yöntemleriyle birlikte Azure DDoS Ağ Koruması, DDoS saldırılarına karşı daha fazla savunma sağlamak için gelişmiş DDoS azaltma özellikleri sağlar. Çevre sanal ağlarında DDoS Ağ Koruması'nı etkinleştirin.
Güvenlikle ilgili dikkat edilmesi gereken diğer noktalar şunlardır:
AKS iş yüklerinin kullandığı Key Vault, Azure Service Bus ve Azure SQL Veritabanı gibi herhangi bir PaaS hizmeti için özel bir uç nokta oluşturun. Uygulamalar ve bu hizmetler arasındaki trafik genel İnternet'e açık değildir. AKS kümesi sanal ağı ile özel uç nokta üzerinden bir PaaS hizmeti örneği arasındaki trafik, Microsoft omurga ağı üzerinden iletilir, ancak iletişim Azure Güvenlik Duvarı'dan geçmez. Bu mekanizma, veri sızıntısına karşı daha iyi güvenlik ve daha iyi koruma sağlar. Daha fazla bilgi için bkz. Özel Bağlantı.
AKS kümesinin önünde Application Gateway kullandığınızda, AKS üzerinde çalışan genel kullanıma yönelik iş yüklerinin saldırılara karşı korunmasına yardımcı olmak için bir Web Uygulaması Güvenlik Duvarı ilkesi kullanın.
Hizmet içi iletişimleri ayrıştırmak ve güvenli bir şekilde sağlamaya yardımcı olmak için ağ ilkelerini kullanın. Hangi bileşenlerin birbiriyle iletişim kurabileceğini denetleme. Varsayılan olarak, Kubernetes kümesindeki tüm podlar sınırlama olmadan trafik gönderebilir ve alabilir. Ağ ilkelerini zorlamak için Cilium tarafından desteklenen Azure CNI kullanın. Mevcut araçlarla uyumluluk için ihtiyacınız varsa Calico da desteklenir. Daha fazla bilgi için bkz. AKS'de ağ ilkeleri.
AKS düğümlerinizi uzak bağlantıya maruz bırakmayın. Yönetim sanal ağında bir savunma konağı veya atlama kutusu oluşturun. Trafiği AKS kümenize yönlendirmek için bastion host kullanın.
Üretim ortamınızda özel bir AKS kümesi kullanmayı veya AKS'de yetkili IP adresi aralıklarını kullanarak API sunucusuna erişimi en azından güvenli bir şekilde sağlamayı göz önünde bulundurun. Bir ortak kümede yetkili IP adresi aralıkları kullandığınızda, Azure Güvenlik Duvarı ağ kuralı koleksiyonundaki tüm çıkış IP adreslerine izin verin. Küme içi işlemler Kubernetes API sunucusunu kullanır.
Azure Güvenlik Duvarı DNS ara sunucusunu etkinleştirirseniz, Azure Güvenlik Duvarı bir veya daha fazla sanal ağdaki DNS sorgularını işleyebilir ve seçtiğiniz bir DNS sunucusuna iletebilir. Bu işlevsellik, ağ kurallarında güvenilir FQDN filtrelemesi için çok önemlidir ve gereklidir. DNS proxy'sini Azure Güvenlik Duvarı ve Güvenlik Duvarı İlkesi ayarlarında etkinleştirebilirsiniz. DNS proxy günlükleri hakkında daha fazla bilgi için bkz: Azure Güvenlik Duvarı günlükleri ve ölçümleri.
İş yüklerini HTTPS üzerinden kullanıma açmak ve her uygulama için ayrı bir alt etki alanı ve sertifika kullanmak için Ağ Geçidi API tabanlı giriş denetleyicisinin önünde Azure Güvenlik Duvarı kullanabilirsiniz. AKS için önerilen yönetilen giriş çözümleri Kapsayıcılar için Application Gateway ve uygulama yönlendirme Ağ Geçidi API uygulamasıdır. Application Gateway for Containers, Kubernetes Gateway API'sini ve çok siteli barındırmayı destekleyen, küme dışında çalışan, tam yönetilen ve Azure’a özgü bir katman 7 yük dengeleyicisidir. Uygulama yönlendirme Ağ Geçidi API'sinin uygulaması, Kubernetes
GatewayveHTTPRoutekaynaklar aracılığıyla küme içi trafik yönlendirmesi sağlamak için Istio tabanlı bir denetim düzlemi kullanır. AgIC'i yeni dağıtımlar için kullanmayın.İş yüklerini HTTPS üzerinden kullanıma açmak ve her uygulama için ayrı bir alt etki alanı ve sertifika kullanmak için Ağ Geçidi API tabanlı giriş denetleyicisinin önünde Azure Güvenlik Duvarı kullanabilirsiniz. AKS için önerilen yönetilen giriş çözümleri Kapsayıcılar için Application Gateway ve uygulama yönlendirme Ağ Geçidi API uygulamasıdır. Application Gateway for Containers, Kubernetes Gateway API'sini ve çok siteli barındırmayı destekleyen, küme dışında çalışan, tam yönetilen ve Azure’a özgü bir katman 7 yük dengeleyicisidir. Uygulama yönlendirme Ağ Geçidi API'sinin uygulaması, Kubernetes
GatewayveHTTPRoutekaynaklar aracılığıyla küme içi trafik yönlendirmesi sağlamak için Istio tabanlı bir denetim düzlemi kullanır. AgIC'i yeni dağıtımlar için kullanmayın.Seçilen girişte TLS sonlandırmayı yapılandırın. Kapsayıcılar için Application Gateway ile TLS için bkz. Kapsayıcılar için Application Gateway ile TLS ilkesi. Uygulama yönlendirmeli TLS için uygulama yönlendirme Gateway API uygulamasını kullanarak girişi güvenli hale getirme konusuna bakın. Alternatif olarak, Let's Encrypt ile otomatik olarak TLS sertifikaları oluşturmak için cert-manager kullanabilirsiniz.
Azure Güvenlik Duvarı operatörü ile küme ve iş yükü ekipleri arasında sıkı koordinasyon, ilk küme dağıtımı ve iş yükü ve küme gereksinimleri geliştikçe devam eden işlemler için gereklidir. Bu koordinasyon özellikle OAuth 2.0 ve OpenID Connect gibi iş yüklerinin istemcilerinin kimliğini doğrulamak için kullandığı kimlik doğrulama mekanizmalarını yapılandırdığınızda önemlidir.
Bu makalede açıklanan ortamın güvenliğini sağlamaya yardımcı olmak için aşağıdaki yönergeleri kullanın:
Maliyet İyileştirme
Maliyet İyileştirme, gereksiz giderleri azaltmanın ve operasyonel verimlilikleri iyileştirmenin yollarına odaklanır. Daha fazla bilgi için Maliyet Optimizasyonu için Tasarım gözden geçirme kontrol listesi'ne bakın.
Sonuçta elde edilen mimarinin maliyeti aşağıdaki yapılandırma ayrıntılarına bağlıdır:
Hizmet katmanları
Ölçeklenebilirlik (hizmetlerin belirli bir talebi desteklemek için dinamik olarak ayırmış olduğu örnek sayısı)
Otomasyon betikleri
DR düzeyiniz
Bu yapılandırma ayrıntılarını değerlendirdikten sonra maliyetlerinizi tahmin etmek için Azure fiyatlandırma hesaplayıcısını kullanın.
Operasyonel Mükemmellik
Operasyonel Mükemmellik, bir uygulamayı dağıtan ve üretimde çalışır durumda tutan operasyon süreçlerini kapsar. Daha fazla bilgi için bkz. Operasyonel Mükemmellik için Tasarım Gözden Geçirme Denetim Listesi.
DevOps
CI/CD işlem hattında Helm grafiği kullanarak iş yüklerinizi AKS'ye dağıtın. GitHub Actions veya Azure DevOps gibi bir DevOps sistemi kullanın. Daha fazla bilgi edinmek için bkz. AKS üzerinde yapı ve dağıtım.
Uygulama yaşam döngüsü yönetiminizde A/B test ve kanarya dağıtımlarını kullanarak bir uygulamayı kullanıcıların kullanımına açmadan önce düzgün bir şekilde test edin. Trafiği aynı hizmetin farklı sürümlerine bölmek için çeşitli teknikler kullanabilirsiniz. Alternatif olarak, bir hizmet ağı uygulamasının sağladığı trafik bölme özelliklerini kullanabilirsiniz. Daha fazla bilgi için bkz. Istio Trafik Yönetimi.
Kümeye dağıtılan özel Docker görüntülerini depolamak için Azure Container Registry veya başka bir kapsayıcı kayıt defteri (Docker Hub gibi) kullanın. AKS, Microsoft Entra kimliğini kullanarak Azure Container Registry ile kimlik doğrulaması yapabilir.
Üretim ortamınızın ağ topolojisini ve güvenlik duvarı kurallarını yansıtan ayrı bir üretim öncesi ortamda iş yüklerinizde girişi ve çıkışı test edin. Aşamalı dağıtım stratejisi, yeni bir özelliği veya ağ kuralını üretim ortamına sunmadan önce ağ veya güvenlik sorunlarını algılamanıza yardımcı olur.
Kod olarak altyapı (IaC) işlem hattınızın hangi Azure Güvenlik Duvarı ve yönlendirme kaynaklarını yöneteceğine ve hangi kaynakların ağ veya güvenlik operatörleri tarafından bant dışı olarak yönetileceğine karar verin. Terraform kullanıyorsanız, Azure Güvenlik Duvarı İlkesi ve Azure Yönlendirme Tablosu kaynaklarında yaşam döngüsü meta argümanını ignore_changes ile kullanabilirsiniz. Bu yapılandırma, Terraform’un kaynakları oluşturup yönetmesini sağlarken, güvenlik duvarı ilkesi üzerindeki DNAT, uygulama ve ağ kurallarının ve yol tablosundaki UDR’lerin Terraform dışında yönetilmesine, bir sonraki apply işleminde geri alınmadan izin verir. Bu senaryo için örnek Terraform modülleri bu düzeni kullanır.
Monitoring
Azure Güvenlik Duvarı, güvenlik duvarı tarafından işlenen gelen ve giden trafiğin günlüğe kaydedilmesi için Azure İzleyici ile tam tümleşiktir. Daha fazla bilgi için bkz. Azure Güvenlik Duvarı tehdit bilgileri tabanlı filtreleme.
Sorgulamayı ve analizi basitleştiren ayrıntılı, şema tabanlı günlük kaydı için yapılandırılmış Azure Güvenlik Duvarı günlükleri etkinleştirin. Yapılandırılmış günlükler, Azure İzleyici Log Analytics, Microsoft Sentinel ve Microsoft dışı SIEM araçlarıyla tümleşen bir biçimde; trafik kalıpları, kural eşleşmeleri, tehdit istihbaratı eylemleri ve saldırı tespit ve önleme sistemi (IDPS) sinyalleri hakkında görünürlük sağlar.
AKS kümesinin ve iş yüklerinin sistem durumunu izlemek için Azure İzleyici'da Kubernetes izlemeyi kullanın.
Tanılama günlüklerini ve ölçümlerini toplamak için tüm PaaS hizmetlerini (Container Registry ve Key Vault gibi) yapılandırın.
Contributors
Microsoft bu makaleyi korur. Aşağıdaki katkıda bulunanlar bunu aslen yazdı.
Asıl yazar:
- Paolo Salvatori | Baş Hizmet Mühendisi
Diğer katkıda bulunanlar:
- Sam Cogan | Üst Düzey Bulut Çözümü Mimarı
Herkese açık olmayan LinkedIn profillerini görmek için LinkedIn'e oturum açın.