Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Yerel
Azure Arc
Azure Key Vault
Azure İzleyici
Bulut için Microsoft Defender
Bu referans mimarisi, depolama anahtarlı ağ kullanan bağlı, hiper yakınsanmış Azure Yerel dağıtımını açıklar. Azure Yerel, Microsoft Sovereign Private Cloud için altyapı temelidir. Bu mimari, Azure Yerel üzerinde Azure Yerel sanal makineler (VM) ve Azure Kubernetes Service (AKS) gibi iş yüklerini barındıran 2 ile 16 arasında fiziksel makineden oluşan yüksek oranda kullanılabilir bir platform için iş yükünden bağımsız yönergeler sağlar.
Azure yönetim düzlemi sağladığında ve her makine işlem ve yerel Depolama Alanları Doğrudan kapasitesine katkıda bulunursa bu mimariyi kullanın. Depolama anahtarı gerektirmeyen dağıtımlar için bkz. Azure Yerel hiper yakınsanmış depolama anahtarı gerektirmeyen mimarisi. Raf farkındalığına sahip hiperbütünleşik, çok raflı, küçük form faktörlü ve ayrıştırılmış SAN tabanlı dağıtımlar farklı hata etki alanı, depolama ve platform gereksinimlerine sahiptir ve bu mimarinin kapsamı dışındadır. Bağlantısız işlem kurulumları yerel bir yönetim katmanı kullanır ve bu mimarinin kapsamı dışındadır.
Important
Azure Yerel tek makineli dağıtımları destekler, ancak bu mimari iki makineden başlar ve tek makineli dağıtımları kapsamaz. Tek makineli dağıtımın canlı taşıma veya iş yükü yük devretme hedefi yoktur, bu nedenle yeniden başlatma gerektiren çözüm güncelleştirmeleri ve konak bakımı iş yüklerini kesintiye uğratır.
Makale düzeni
| Architecture | Tasarım kararları | Well-Architected Framework yaklaşımı |
|---|---|---|
| ▪ Mimarlık ▪ İş Akışı ▪ Bileşenleri ▪ Olası kullanım örnekleri ▪ Alternatifler ▪ Bu senaryoyu dağıt |
▪ Instance tasarım seçenekleri ▪ Fiziksel disk sürücüleri ▪ Ağ tasarımı ▪ Izleme ▪ Güncelleştirme yönetimi |
▪ Güvenilirlik ▪ Güvenlik ▪ Maliyet İyileştirme ▪ Operasyonel Mükemmellik ▪ Performans Verimliliği |
Architecture
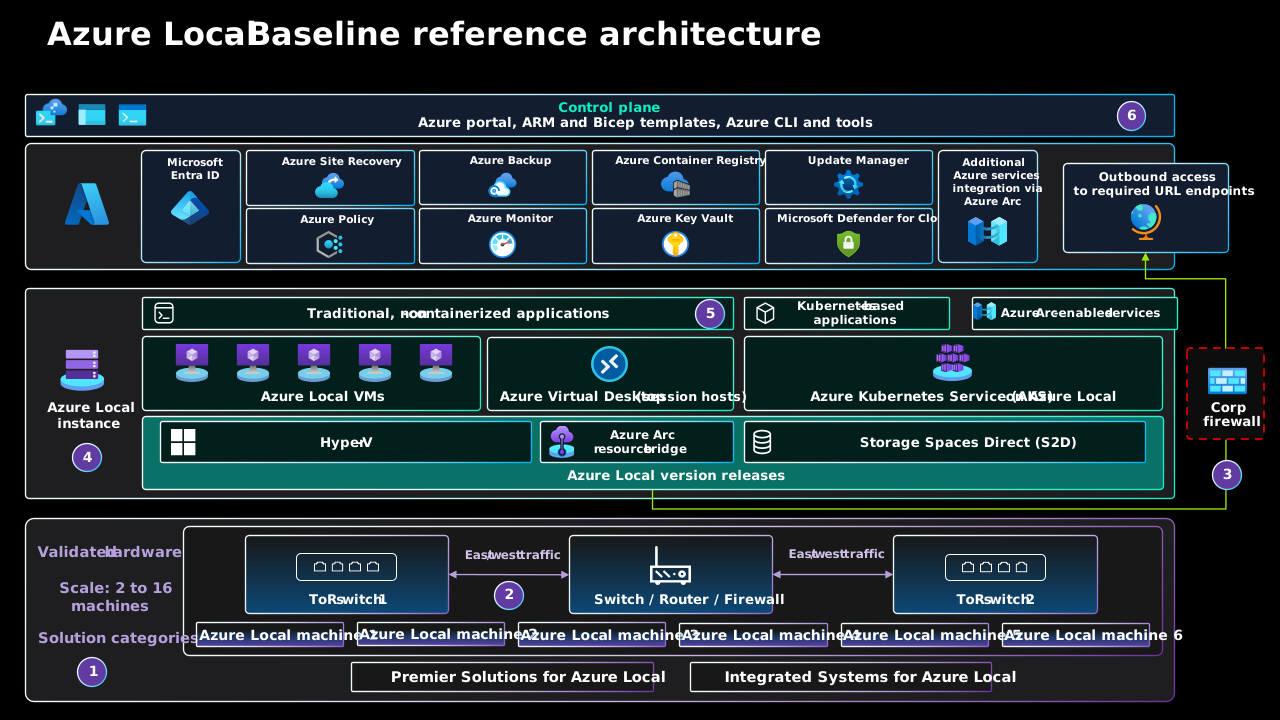
Bu mimari için bir PowerPoint dosyası indirin.
Note
Diyagramda Azure Backup ve Azure Site Recovery gerekli platform bileşenleri olarak değil iş yükü koruma hizmetleri olarak gösterilir. Azure Yerel VM'ler için Azure Backup koruması, Microsoft Azure Backup Server kullanır. Azure Yerel için Azure Site Recovery uzantısı önizleme aşamasındadır ve yalnızca test ortamları içindir. Azure Yerel'dan Azure'a üretim çoğaltması için, desteklenen Hyper-V'den Azure'a mimariyi kullanarak Site Recovery'yi manuel olarak yapılandırın.
Bu genel bakıştaki doğu-batı okları, depolama iletme yolunu değil trafik yönünü gösterir. Depolama trafiği, raf üstü (ToR) switch’leri ve aralarındaki bağlantı üzerinden ayrılmış Katman 2 depolama ağları içinde kalır. Bu trafik, üst yönlendirici veya güvenlik duvarı üzerinden geçmez. Bağlantı düzeni için bkz. Fiziksel ağ topolojisi.
Daha fazla bilgi için bkz. İlgili kaynaklar.
Workflow
Mimari diyagramındaki sayılar aşağıdaki iş akışına karşılık gelir:
Gerekli donanımı boyutlandırın, tasarlayın ve temin edin. Hedef iş yüklerine göre çözümü boyutlandırmak için bir orijinal ekipman üreticisi (OEM) veya sistem entegratörü (SI) iş ortağıyla çalışın. Yeni bir dağıtım için Azure Yerel için Premier Çözüm veya Azure Yerel için Tümleşik Sistem'i seçin. Bu temel mimari ve diyagram, 2 ile 16 makine arasında dağıtımları kapsar.
Rafa monte edin, kablolayın ve donanımı fiziksel olarak bağlayın. Fiziksel makineleri doğrudan veya iş ortağınız aracılığıyla hedef konuma kurun. Her makineyi yönetim, işlem ve depolama trafiği için her iki ToR anahtarına da bağlayın. ToR switch'lerini yukarı akış ağına ve güvenlik duvarı altyapısına bağlayın.
Azure’a çıkış bağlantısı kurun. Şirket güvenlik duvarı üzerinden gerekli URL uç noktalarına çıkış yönlü erişime izin verin. Bulut dağıtımı ve sürekli yönetim için Azure kontrol düzlemini kullanabilmek amacıyla her Azure Yerel makineyi Azure Arc’a kaydedin. Azure Arc ağ geçidi dahil olmak üzere bağlantı seçenekleri için bkz. Giden ağ bağlantısı.
Azure Yerel örneğini dağıtın. Bulut dağıtımı, Hyper-V, Depolama Alanları Doğrudan ve Azure Arc kaynak köprüsü dahil olmak üzere örneği makinelerde yapılandırıyor. Desteklenmeye devam etmek için her örneği en son Azure Yerel sürümünden itibaren altı ay içinde tutun. Güncelleştirme yolları ve önkoşullar için bkz. Azure Yerel sürüm bilgileri.
İş yüklerini ve Azure Arc özellikli hizmetleri çalıştırın. Azure Yerel VM'lerde ve Azure Sanal Masaüstü oturum konaklarında geleneksel, kapsayıcılaştırılmamış uygulamaları barındırın. Azure Yerel üzerinde AKS'de Kubernetes tabanlı uygulamaları barındırıp desteklenen Azure hizmetlerini Azure Arc aracılığıyla tümleştirin.
Azure ve yerel araçları kullanarak örneği yönetin. Platformu ve Azure Arc etkin kaynaklarını yönetmek için Azure portalını, Bicep şablonları, Azure CLI ve Azure PowerShell kullanın. Gerektiğinde, şirket içi işlemler için PowerShell'i ve desteklenen diğer yerel araçları kullanın. Active Directory Domain Services (AD DS) tabanlı dağıtımlar için bu araçlar arasında Windows Admin Center bulunabilir. Windows Admin Center, Azure Key Vault ile yerel kimlik kullanan dağıtımlar için desteklenmez. Bu dağıtımlar için PowerShell'i veya Azure portalını kullanın. Azure Yerel VM'ler için yalnızca belgelenmiş desteklenen işlemler için yerel araçları kullanın.
Components
Bu mimaride, şirket içi ortamda kaynaklar ve Azure'da yönetim hizmetleri bulunur. Azure hizmetleri bulutta barındırılmaya devam eder. Azure Yerel, Azure İzleyici, Azure İlkesi veya Microsoft Defender for Cloud'u kurum içinde dağıtmaz.
Platform kaynakları
Azure Yerel veri merkezinizdeki veya uç konumunuzdaki doğrulanmış fiziksel makinelerde çalışır. Bu mimaride 2-16 makine, Azure Yerel üzerinde VM'ler ve AKS için Hyper-V işlem kaynağı, Depolama Alanları Doğrudan kapasitesi ve yük devretme kümelemesi sağlar.
Azure Arc, bağlı Azure Yerel kontrol düzleminin ayrılmaz bir parçasıdır. Makineleri ve iş yükü kaynaklarını Azure Resource Manager'a yansıtır. Azure Arc kaynak köprüsü ve özel konum, Azure Yerel VM'ler ve AKS kümeleri için Azure tabanlı yaşam döngüsü işlemlerini etkinleştirir.
Azure Key Vault hem AD DS tabanlı dağıtımlar hem de yerel kimlik kullanan dağıtımlar için gereklidir. Azure Yerel yaşam döngüsü işlemlerinin gerektirdiği dağıtım gizli anahtarlarını ve platform kimlik bilgilerini depolar. Yerel kimlik dağıtımları için yerel kimlik gizli anahtarlarını ve kurtarma bilgilerini de yedekler. Daha fazla bilgi için bkz. Azure yerel dağıtım önkoşulları.
Bulut tanığı ek küme quorum oyu sağlamak için bir Azure Depolama hesabı kullanır. Azure Yerel bulut dağıtımı, iki makineli bir örnek için yedek tanık yapılandırıyor. Üç veya daha fazla makineye sahip örnekler varsayılan olarak bulut tanığı kullanmaz. Üç veya dört makineli bir örnek için bulut tanığı veya dosya paylaşımı tanığı yapılandırın; küme yeter sayısı kılavuzunda kesinlikle önerilir. Tanık, küme quorum'unu iyileştirir ancak depolama havuzu quorum gereksinimlerini geçersiz kılmaz.
Azure Güncelleştirme Yöneticisi Azure Yerel çözüm güncelleştirmelerini düzenler ve yönetir. Bir kerede bir makineyi bakım moduna geçirir ve örnekte yeterli kapasiteye sahip başka uygun bir makine bulunduğunda VM'leri canlı olarak taşır. Konuk işletim sistemi güncelleştirmelerini ayrı bir iş yükü sorumluluğu olarak yönetin.
Ağ ATC ağ niyetlerinden ana bilgisayar ağı yapılandırmasını dağıtır ve korur. Bu mimaride, ayrılmış depolama bağdaştırıcılarını ve yakınsanmış yönetim ve işlem bağdaştırıcılarını tüm makinelerde tutarlı bir şekilde yapılandırıyor.
Dış altyapı bağımlılıkları
Azure Yerel bir kimlik sağlayıcısı yapılandırma deposu gerektirir. AD DS tabanlı dağıtım için, Grup İlkesi devralma engellenmiş ayrılmış bir kuruluş birimi ve her örnek için benzersiz bir Yaşam Döngüsü Yöneticisi dağıtım hesabı kullanın. Azure Yerel, Key Vault ile yerel kimliği de destekler. Örnek başına bir anahtar kasası kullanın ve uyumluluk AD DS tabanlı dağıtımdan farklı olduğundan gerekli yönetim araçları ve iş yükleriniz için desteği doğrulayın. Döngüsel bağımlılıktan kaçınmak için dağıtım ve kurtarma için gereken kimlik ve ad çözümleme hizmetlerini Azure Yerel örneğinden bağımsız olarak kullanılabilir durumda tutun.
DNS sunucusu, AD DS tabanlı kimlik kullandığınızda makineler ve örnek tarafından ve AD DS etki alanı tarafından gereken kayıtları çözümler. Makineler, kimlik altyapısı ve yönetim altyapısı genelinde güvenilir zaman eşitlemesi kullanın.
Müşteri tarafından yönetilen güvenlik duvarları, ara sunucular ve İnternet çıkışı, Azure Yerel, Azure Arc ve etkinleştirdiğiniz Azure yönetim hizmetleri için gerekli uç noktalara çıkış erişimi sağlamalıdır.
Azure yönetim hizmetleri
Azure İzleyici, Azure barındırılan bir gözlemlenebilirlik hizmetidir. Azure İzleyici sistem durumu ve telemetri verileri göndermek ve veri toplama kurallarını uygulamak için Azure Yerel için İçgörüler'i etkinleştirin. Operasyonel gereksinimleriniz ve bütçeniz için log alımını ve saklamayı boyutlandırın.
Azure İlkesi, Azure ve Azure Arc özellikli kaynakları uyumluluk açısından değerlendirir. Desteklenen konuk yapılandırması için Azure Makine Yapılandırması'nı kullanın ve konak güvenlik temeli için Azure Yerel kayma denetimini kullanın.
Defender for Cloud, isteğe bağlı Azure barındırılan bir hizmettir. Azure Yerel ile Defender for Cloud tümleştirmesi önizleme aşamasındadır. Benimsemeden önce mevcut desteğini ve kapsamını değerlendirin ve önizleme tümleştirmesini kritik iş yükleri için tek güvenlik duruşu veya tehdit algılama yolu yapmayın. Platform veya iş yükleri AD DS kullanıyorsa kimlikle ilgili tehditleri izlemek için kullanımdan kaldırılacak Microsoft Advanced Threat Analytics yerine Kimlik için Microsoft Defender kullanın.
Azure Backup isteğe bağlı iş yükü koruması sağlar. Microsoft Azure Backup Server veya geçerli destek matrisi Azure Yerel içeren bir iş ortağı ürünü kullanarak Azure Yerel VM'leri koruyun.
Azure Site Recovery isteğe bağlı VM çoğaltması sağlar. Azure Yerel için Azure Site Recovery uzantısı önizleme sürümündedir ve yalnızca test ortamları içindir. Üretim çoğaltmasını Azure’a yapmak için desteklenen Hyper-V’den Azure’a mimariyi el ile yapılandırın.
Azure Container Registry, Azure Yerel platformunun gerekli bir bileşeni değildir; uygulama kapsayıcı görüntüleriniz için Azure tarafından barındırılan isteğe bağlı bir hizmettir. AKS'yi Azure Yerel üzerinde dağıtıyorsanız, AKS iş yüklerinizin çektiği özel kapsayıcı görüntülerini oluşturmak, depolamak ve yönetmek için Azure'da bir kayıt deposu kullanabilirsiniz.
İş yükü seçenekleri
bir Azure Yerel örneği birden çok ilişkisiz iş yükünü barındırabilir. Bu mimari iş yükü başına bir örnek gerektirmez. İş yüklerini yalnızca güvenlik sınırları, uyumluluk gereksinimleri, bakım pencereleri ve kullanılabilirlik hedefleri uyumlu olduğunda birlikte bulundurun. Üretim ve üretim dışı iş yüklerini ayrı örneklerde tutun. Temel bir kural olarak, düşük öncelikli iş yükleriyle paylaşıldığında kabul edilemez kaynak çekişmesine, yönetim erişimine veya bağıntılı hata riskine yol açacaksa, görev açısından kritik veya hassas iş yükleri için ayrı örnekler kullanın. Paylaşılan bir örnekte iş yükü ağlarını ve izinlerini yalıtın, eşzamanlı en yüksek talebi doğrulayın ve hatalar ve bakım için ayrılmış kapasiteyi koruyun. Daha fazla bilgi için Konsolidasyon için mimari stratejiler bölümüne bakın.
Microsoft Egemen Özel Bulut portföyü, farklı dağıtım ve bağlantı gereksinimlerine sahip geleneksel ve bulut yerel iş yükü seçeneklerini içerir. Her iş yükünü platform temelinden bağımsız olarak tasarlayıp çalıştırın. Bu temel yalnızca bir teklif burada açıklanan bağlı, depolama anahtarlı, hiperbütünleşik yapılandırmayı desteklediğinde geçerlidir. Geçerli seçenekleri belirlemek ve önkoşullarını, kullanılabilirliğini ve bağlantı desteğini doğrulamak için Azure Yerel iş yükü belgelerini kullanın.
Yapay zeka paketi.Azure Yerel üzerindeki yapay zeka iş yükleri arasında Azure Yerel'da Foundry Local (önizleme), Foundry Local'da Agentic Retrieval (önizleme) ve Azure Arc tarafından etkinleştirilen Azure Yapay Zeka Video Indexer bulunur.
Veri paketi. Yerel veri işleme seçenekleri arasında SQL Server ve Azure IoT İşlemleri bulunur. Dağıtım kılavuzuna bağlantılar için hiper yakınsanmış Azure Yerel ile kullanılan hizmetlere bakın. Azure Yerel üzerinde çalışan uygulamalar, Azure'da barındırılan Azure Cosmos DB'ye de bağlanabilir. Bu yapılandırmada, veritabanı hizmeti verileri Azure'da işler ve depolar, Azure Yerel'da değil. Yerel veritabanı işleme veya yerel veri yerleşikliği sağlamaz. Açık kaynaklı DocumentDB’yi kendi ortamınızda barındırmak, yönetilen Azure DocumentDB service veya Azure Cosmos DB kullanmaktan farklı bir senaryodur. Yerel olarak barındırılan bir veritabanı seçmeden önce dağıtım yordamını, kullanılabilirliğini, destek modelini ve uygulama API uyumluluğunu doğrulayın. Seçilen dağıtım için veri kullanılabilirliğini, korumayı ve kurtarmayı tasarlayın.
Üretkenlik paketi.Microsoft 365 Yerel, Exchange Server, SharePoint Server ve Skype Kurumsal Server için kuralcı, uçtan uca bir dağıtım türüdür. Bu, mevcut bir Azure Yerel örneğinde etkinleştirebileceğiniz bir iş yükü değildir. Doğrulanmış mimari ve donanım gereksinimlerini karşılayan bir Azure Yerel Premier Solution üzerinde, Microsoft tarafından sertifikalandırılmış bir Microsoft 365 Yerel çözüm iş ortağının yardımıyla planlayın ve dağıtın.
Kendi uygulamalarınızı kullanın.Azure Yerel VM'leri, Windows veya Linux üzerinde geleneksel uygulamaları ve hizmetleri barındırır. Konteynerleştirilmiş uygulamaları çalıştırmak için Azure Yerel üzerinde AKS kullanın.
Diğer iş yükleri.Azure Yerel üzerindeki Azure Sanal Masaüstü oturum konağı VM'lerini barındırır. Azure hizmet kontrol düzlemini sağlar. GitHub Enterprise Local (önizleme), Azure Yerel üzerinde şirket içinde barındırılan bir geliştirme platformu sağlar.
Bu çözümler, Azure Yerel hiperbütünleşik temel referans mimarisinden bağımsız olarak evrilir. Önkoşullarını, kapasiteyi, kullanılabilirlik yapısını, bölgesel desteği ve önizleme veya erişim koşullarını ayrı ayrı değerlendirin. Üretim senaryoları için önizleme özelliklerini kullanmayın.
Yedekleme ve olağanüstü durum kurtarma, örneklerin doğasında bulunan yetenekler değil, iş yükü tasarımlarıdır. Her üretim iş yükünü yedekleyin ve Azure Yerel örneğinin dışında bir kurtarma kopyası saklayın. En az bir yalıtılmış veya değiştirilemez kopyayı koruyun ve depo kimlik bilgilerini bulut sunucusundan ve günlük iş yükü yönetimi kimlik bilgilerinden ayrı olarak koruyun. Azure Yerel VM'ler için, tam VM kurtarma için konak düzeyinde yedeklemeyi kullanın. İş yükü uygulamayla tutarlı, belirli bir noktaya veya öğe düzeyinde kurtarma gerektirdiğinde konuk düzeyinde veya uygulama yerel yedekleme ekleyin. Microsoft Azure Backup Server'ı veya geçerli destek matrisi Azure Yerel içeren bir iş ortağı ürünü kullanın ve korumalı kopyadan tam geri yüklemeyi test edin.
Yedeklemeler hızlı yük devretme sağlamaz. Yedekleme geri yüklenerek kurtarma süresi hedefi (RTO) veya kurtarma noktası hedefi (RPO) karşılanamayan iş yüklerini sürekli çoğaltma. Durum bilgisi olan iş yükleri için uygulama yerel replikasyonunu tercih edin. VM düzeyinde çoğaltma için, kurtarma hedefi Azure olduğunda Azure Site Recovery üretim Hyper-V'den Azure'a yapılandırmasını kullanın. Başka bir Azure Yerel örneği kurtarma hedefi olduğunda Hyper-V Çoğaltma kullanın. Yük devretmeden sonra VM, hedef örnekte yönetilmeyen bir VM olarak çalışır ve onu hedefe kaydedip mevcut Azure kaynağına yeniden bağlayana kadar Azure'dan yönetilemez. Geçici bir yük devretme için, VM'yi Azure Arc yeniden bağlantı penceresinde özgün örneğine geri döndürürseniz kaydı ve yeniden bağlantıyı erteleyebilirsiniz. VM’yi hedef örnekte çalışırken Azure’dan yönetemezsiniz.
Olası kullanım örnekleri
Aşağıdakilere ihtiyaç duyan iş yükleri için bu mimariyi kullanın:
Gereksinimler Azure’da barındırılan bir yönetim katmanına izin verdiğinde desteklenen Microsoft Egemen Özel Bulut çözümleri için altyapı temeli.
Gecikme süresi, veri yerleşimi, veri yerçekimi veya aralıklı geniş alan ağı kısıtlamaları nedeniyle yerel işlem ve depolama gerekirken, platform yönetimi için Azure bağlantısı kullanılabilir olmaya devam eder.
Azure Yerel üzerinde Azure Yerel VM'ler veya AKS için, en az bir fiziksel makine kullanılamaz durumdayken çalışmaya devam etme kapasitesine sahip yüksek erişilebilirlik sunan bir sanallaştırma platformu.
Azure Arc ve Azure yönetim hizmetleri aracılığıyla bir veya daha fazla şirket içi veya uç konumda tutarlı dağıtım, idare, izleme ve güncelleştirme işlemleri.
Bu mimari tek başına bir iş yükünü yüksek erişilebilir hale getirmez. yedekli iş yükü örnekleri dağıtın ve iş yükü kurtarma hedeflerini karşılamak için yedekleme ve olağanüstü durum kurtarma tasarlayın.
Alternatives
Donanımı boyutlandırıp ağ tasarımını yapmadan önce Azure Yerel dağıtım modelini seçin.
| Requirement | Dağıtım modeli |
|---|---|
| Hiper bütünleşik depolama, 2 ile 16 arası makine ve dağıtımdan sonra makine ekleme olanağı | Bu depolama anahtarlamalı temel başvuru mimarisini kullanın. |
| Depolama switchlerinden kaçınan sabit üç veya dört makineli hiperbütünleşik kurulum | Varsayılan topoloji olarak üç makine öneren hiperbütünleşik depolama switch'siz mimarisini kullanın. |
| İki birbirine yakın raf veya odaya yayılan raf düzeyinde kullanılabilirlik alanları (hata etki alanları) | Azure Yerel rafa duyarlı küme dağıtımını değerlendirin. |
| SAN depolama ve işlem ve depolamanın bağımsız ölçeklendirilmesi | Azure Yerel Ayrıştırılmış dağıtımı değerlendirin. |
| Yüzlerce makine arasında önceden tümleşik işlem, depolama ve ağ oluşturma | Azure Yerel çok raflı dağıtımını değerlendirin. |
| Perakende, şube ve uç noktalar gibi alanın ve enerjinin sınırlı olduğu ortamlar için tasarlanmış kompakt, Linux tabanlı donanım | Azure Yerel küçük form faktörlü dağıtımını değerlendirin. Bu dağıtım türü önizlemededir. Test etmeden ya da değerlendirmeden önce önizleme koşullarını ve bölgesel kullanılabilirliği gözden geçirin. |
| Bağlantılı Azure yönetim düzleminin kullanımını yasaklayan Microsoft Egemen Özel Bulut gereksinimleri | Azure Yerel bağlantısız işlemler dağıtımını değerlendirin. |
Rack farkındalığına sahip, ayrıştırılmış, çok raflı, küçük form faktörlü ve bağlantısız işlemler ayrı mimari rehberlik gerektirir ve bu temelin çeşitlemeleri değildir.
Instance tasarım seçenekleri
İş yükü performansı ve güvenilirlik gereksinimlerini anlama. Dayanıklılık için platform ve iş yüklerinin donanım veya makine hataları sırasında çalışmaya devam etme beklentilerini anlayın. Ayrıca kurtarma stratejiniz için RTO ve RPO'yu tanımlayın. Azure Yerel örneğinde dağıtılan tüm iş yükleri için işlem, bellek ve depolama gereksinimlerini dikkate alır. İş yükünün çeşitli özellikleri karar alma sürecini etkiler:
Merkezi işlem birimi (CPU). Donanım güvenlik teknolojisi özellikleri, CPU sayısı, gigahertz (GHz) sıklığı (hız) ve her CPU yuvası için çekirdek sayısı gibi mimari yetenekleri göz önünde bulundurun.
Grafik işleme birimi (GPU). Yapay zeka veya makine öğrenmesi, çıkarım veya grafik işleme gibi iş yükü gereksinimlerini göz önünde bulundurun.
Bellek. Her makinenin bellek yapılandırmasını ve iş yükleri için gereken fiziksel bellek miktarını göz önünde bulundurun.
Makine sayısı. Bu mimari için 2 ile 16 fiziksel makine kullanın. Platform güncelleştirmeleri veya konak bakımı sırasında kullanılabilirlik gerektiren iş yükleri için tek makineli dağıtım kullanmayın.
Depolama. Dayanıklılık, kapasite ve performans gereksinimlerini göz önünde bulundurun.
Dayanıklılık. Makine sayısı, iş yükü kullanılabilirlik hedefi, kullanılabilir kapasite gereksinimi ve hata senaryolarına göre birim esneklik türünü seçin. Üç yönlü yansıtma üç kopya sağlar ve üç veya daha fazla makine içeren dağıtımlar için kullanılabilir, ancak kapasite maliyeti her disk birimi için uygun değildir.
Kapasite. Hata toleransı veya kopyalar dikkate alındıktan sonraki toplam gerekli kullanılabilir depolama alanı olan kapasiteyi göz önünde bulundurun. Bu sayı, üç yönlü yansıtma kullandığınızda kapasite katmanı disklerinizin ham depolama alanının yaklaşık 33%' dir.
Performans. Uygulamanın blok boyutuyla çarpıldığında iş yükü için depolama aktarım hızı özelliklerini belirleyen platformun saniye başına giriş/çıkış işlemlerini (IOPS) göz önünde bulundurun.
Dağıtım modelini ve ölçeğini seçmek için Azure Yerel dağıtım türü kılavuzunu kullanın. İş yükü VM'lerinin sayısı ve boyutundan, vCPU sayısından, bellekten, depolama kapasitesinden, IOPS'den, aktarım hızından ve beklenen büyümeden bir boyutlandırma modeli oluşturun. Platform hizmetleri, depolama dayanıklılığı, bakım ve hata koşulları için kapasiteyi dahil edin. Bu gereksinimleri modellemek ve aday doğrulanmış donanım çözümlerini belirlemek için Azure Yerel boyutlayıcısını kullanın. Çıktıyı donanım sağlayıcısı veya sistem tümleştiricisiyle gözden geçirin ve kullanılabilir olduğunda OEM'e özgü bir boyutlandırma aracı kullanın.
Şu hesaplama kapasitesi önerilerini uygulayın:
N+1 tasarımı için instance genelinde en az bir makineye eşdeğer CPU ve bellek kapasitesini ayırın. Bu kapasite payı, iş yükünde kesinti olmadan her küme düğümünü birer birer boşaltıp yeniden başlatarak çözüm güncelleştirmelerini uygulayabilmenize yardımcı olur. Bu hata durumunu doğruladığınızda CPU ve bellek aşırı tahsisini göz önünde bulundurun.
İki makine aynı anda başarısız olduğunda çevrimiçi kalması gereken disk birimleri için en az dört fiziksel makine dağıtın, bir küme tanığı yapılandırın, simetrik bir depolama düzeni kullanın ve üç yönlü yansıtma kullanın. Kalan çevrimiçi makinelerin iş yükünü çalıştırmak için yeterli CPU ve belleğe sahip olması için N+2 hesaplama kapasitesini ayırın. Üç makineli bir örnekte, kullanılamayan iki makine depolama havuzunun quorumu kaybetmesine ve sanal disklerinin erişilemez olmasına neden olur. Birim verisinin bir kopyası ayakta kalan makinede kalsa da, yeterli işlem kapasitesi depolama erişimini geri yüklemez. Daha fazla bilgi için bkz. Küme ve havuz quorum’unu anlama ve Azure Yerel ve Windows Server kümelerinde birimleri planlama.
Buluta dağıtım sırasında, iş yükü gereksinimleri gelişmiş birim tasarımını haklı çıkarmadığı sürece önerilen otomatik birim oluşturma seçeneğini (Express depolama yapılandırma modu) kullanın. İş yükü depolama birimlerini el ile oluşturursanız, her birim için dayanıklılık ve kapasite dengelerini belgeleyin.
Sürücü hatasından sonra yerinde onarım için yeterli Depolama Alanları Doğrudan kapasiteyi ayrılmamış olarak tutun. Makine başına bir kapasite sürücüsünün eşdeğerini, toplamda en fazla dört sürücüye kadar ayırın. NVMe, SSD ve HDD sürücülerini birlikte kullanan yapılandırmalar için, her türden en fazla dört sürücü olmak üzere makine başına bir SSD ve bir HDD'nin eşdeğerini ayırın. Kullanılabilir kapasiteyi hesaplarken bu onarım yedeğini, dayanıklılık ek yükünü ve öngörülen büyümeyi dahil edin.
Yeni bir hiper yakınsanmış dağıtım için, Azure Yerel kataloğundan Azure Yerel sistem gereksinimlerini karşılayan tam bir Premier Çözüm SKU'su ve malzeme listesi ile başlayın. Premier Solutions en yüksek iş ortağı tümleştirme ve doğrulama düzeyini sağlar. Belgelenmiş bir gereksinimi karşılayan Premier Çözüm yoksa, Tümleşik Sistemi değerlendirin ve ek dağıtım, güncelleştirme ve destek sorumluluklarını hesaba katın. Donanım sağlayıcısının veya sistem tümleştiricisinin son yapılandırmayı iş yükü, hata durumu, destek ve yaşam döngüsü gereksinimlerine göre doğrulamasını sağlayın.
Fiziksel disk sürücüleri
Depolama Alanları Doğrudan, performans ve kapasite açısından farklılık gösteren birden çok fiziksel disk sürücüsü türünü destekler. Azure Yerel örneği tasarlarken, iş yükünüzün kapasite ve performans gereksinimlerini karşılamak için en uygun fiziksel disk sürücüsü türlerini belirlemek için seçtiğiniz donanım OEM iş ortağıyla birlikte çalışın. Genel olarak, düşük performanstan yüksek performansa örnekler şunlardır:
- Dönen sabit disk sürücüleri (HDD'ler).
- Katı hal sürücüleri (SSD'ler).
- Uçucu olmayan bellek (NVMe) sürücüleri.
- Kalıcı bellek (PMem), depolama sınıfı bellek (SCM) olarak da bilinir.
SSD'ler ve NVMe sürücüleri flash depolama kullanır. Yalnızca SSD veya NVMe sürücüleri içeren yapılandırmalar , tüm flash dağıtımlar olarak bilinir.
Platformun güvenilirliği, fiziksel disk türleri gibi kritik platform bağımlılıklarının performansına bağlıdır. Gereksinimleriniz için doğru disk türlerini seçtiğinizden emin olun. Yüksek performanslı veya düşük gecikme süresi gereksinimleri olan iş yükleri için NVMe sürücüleri veya SSD'ler gibi tüm flash depolama çözümlerini kullanın. Bu iş yükleri yüksek işlemsel veritabanı teknolojilerini, üretim AKS kümelerini veya düşük gecikme süresine veya yüksek aktarım hızına sahip depolama gereksinimlerine sahip görev açısından kritik veya iş açısından kritik iş yüklerini içerir ancak bunlarla sınırlı değildir. Depolama performansını en üst düzeye çıkarmak için tamamen flaş dağıtımları kullanın. All-NVMe sürücü veya tümü SSD yapılandırmaları, özellikle küçük ölçekte depolama verimliliğini artırır ve önbellek katmanı olarak hiçbir sürücü kullanılmadığından performansı en üst düzeye çıkarır. Daha fazla bilgi için bkz. Tümü flash tabanlı depolama.
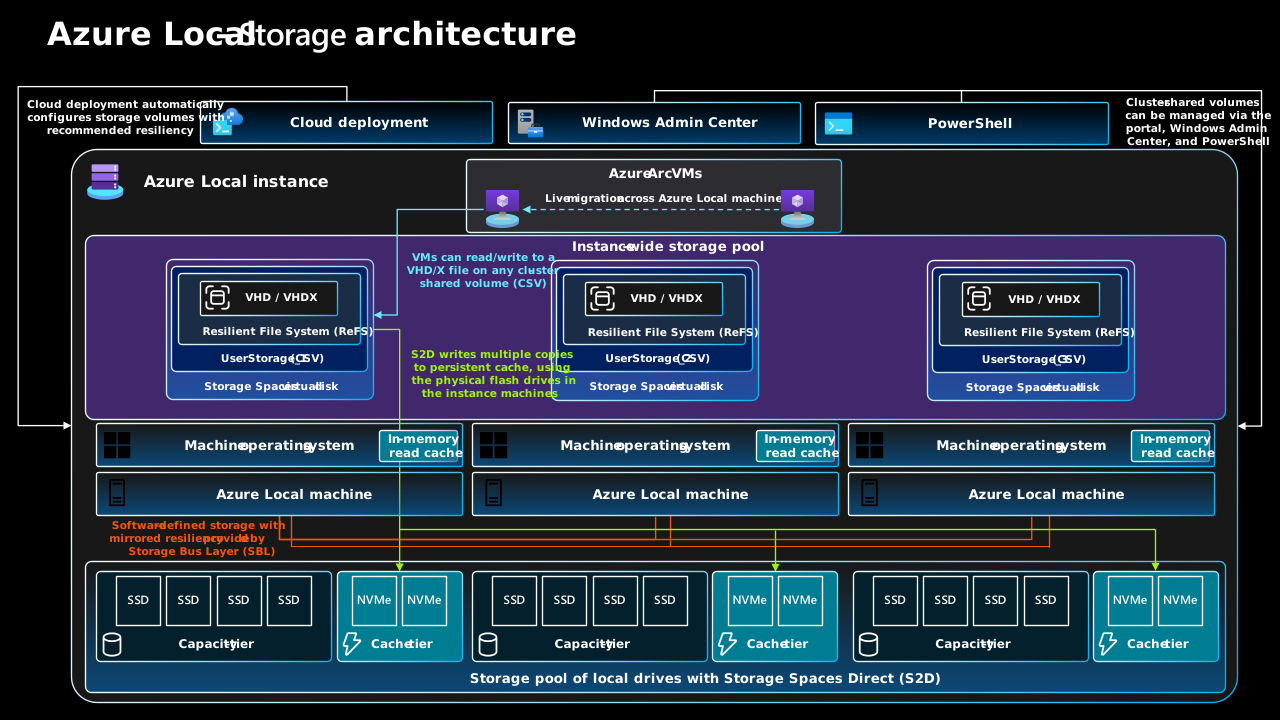
Fiziksel disk sürücüsü türü, örnek depolamanızın performansını etkiler. Sürücü türü, her sürücü türünün performans özelliklerine ve seçtiğiniz önbelleğe alma mekanizmasına göre değişir. Fiziksel disk sürücüsü türü, herhangi bir Depolama Alanları Doğrudan tasarımının ve yapılandırmasının ayrılmaz bir parçasıdır. Azure Yerel iş yükü gereksinimlerine ve bütçe kısıtlamalarına bağlı olarak performansı en üst düzeye çıkarmayı, kapasiteyi en üst düzeye çıkarmayı veya performans ile kapasiteyi dengeleyen karma sürücü türü bir yapılandırma uygulamayı seçebilirsiniz.
Büyük kapasiteli kalıcı depolama gerektiren genel amaçlı iş yükleri için karma depolama yapılandırması en kullanılabilir depolamayı sağlayabilir. Örneğin, önbellek katmanı için NVMe sürücülerini veya SSD'leri ve kapasite için HDD'leri kullanabilirsiniz. Tek fark, dönen sürücülerin flash sürücülere kıyasla daha düşük performans ve aktarım hızı özelliklerine sahip olmasıdır. İş yükü çalışma kümeniz önbellek kapasitesini aşarsa bu sınırlamalar depolama performansını etkileyebilir.
Depolama Alanları Doğrudan, hem okuma hem de yazma işlemlerini destekleyen yerleşik, kalıcı bir sunucu tarafı önbelleği sağlar. Bu önbellek depolama performansını en üst düzeye çıkarır. Önbelleği, uygulamalarınızın ve iş yüklerinizin çalışma kümesine uyacak şekilde boyutlandırın ve yapılandırın. Depolama Alanları Doğrudan sanal diskler veya birimler, Hyper-V performansını geliştirmek için Küme Paylaşılan Birimi (CSV) bellek içi okuma önbelleği ile birlikte kullanılır. Bu birleşim özellikle iş yükü sanal sabit disk (VHD) veya Sanal Sabit Disk v2 (VHDX) dosyalarına veri girişi erişimi için etkilidir.
Tip
Yüksek performanslı veya gecikmeye duyarlı iş yükleri için , tümü flash depolama yapılandırmasını değerlendirin. Tek medyalı bir yapılandırmada sürücüler, önbellek için ayrı sürücüler ayırmak yerine kapasite katmanına katkıda bulunur. Dayanıklılık, meta veriler ve yedek kapasite kullanılabilir kapasiteyi azaltmaya devam eder. İş yükü kullanılabilirliği, performansı ve kapasite gereksinimlerine göre makine sayısını ve birim esnekliğini seçin. Daha fazla bilgi için bkz. Performansın en önemli olduğu durumlarda depolama birimlerini planlama.
Ağ tasarımı
Ağ tasarımı, ağın fiziksel altyapısı ve mantıksal yapılandırmaları içindeki bileşenlerin genel düzenlemesidir. Yönetim, işlem ve depolama ağı amaçlarının tüm birleşimleri için aynı fiziksel ağ arabirimi kartı (NIC) bağlantı noktalarını kullanabilirsiniz. Amaçla ilgili tüm amaçlar için aynı NIC bağlantı noktalarının kullanılması , tam olarak yakınsanmış bir ağ yapılandırması olarak bilinir.
Tamamen yakınsanmış bir ağ yapılandırması desteklenir, ancak performans ve güvenilirlik için en uygun yapılandırma, depolama amacının ayrılmış ağ bağdaştırıcısı bağlantı noktalarını kullanmasıdır. Sonuç olarak, bu temel mimari, yönetim ve işlem amaçları için yakınsanmış iki ağ bağdaştırıcısı bağlantı noktası ve depolama amacı için iki ayrılmış ağ bağdaştırıcısı bağlantı noktası ile depolama anahtarlamalı ağ mimarisini kullanarak çok makineli bir Azure Yerel örneğinin nasıl dağıtılacağına ilişkin örnek rehberlik sağlar. Daha fazla bilgi için Azure Yerel bulut dağıtımları için ağ konuları başlıklı makaleye bakın.
Bu mimari için iki veya daha fazla fiziksel makine ve en fazla 16 makine gerekir. Her makine, iki raf üstü (ToR) anahtarına bağlı dört ağ bağdaştırıcısı bağlantı noktası gerektirir. İki ToR anahtarı, çok kasalı bağlantı toplama grubu (MLAG) bağlantıları aracılığıyla birbirine bağlanmalıdır. Depolama amacı trafiği için kullanılan iki ağ bağdaştırıcısı bağlantı noktası,
Fiziksel ağ topolojisi
Aşağıdaki diyagramda, bu çok makineli depolama anahtarlamalı mimari için fiziksel bağlantılar gösterilmektedir.
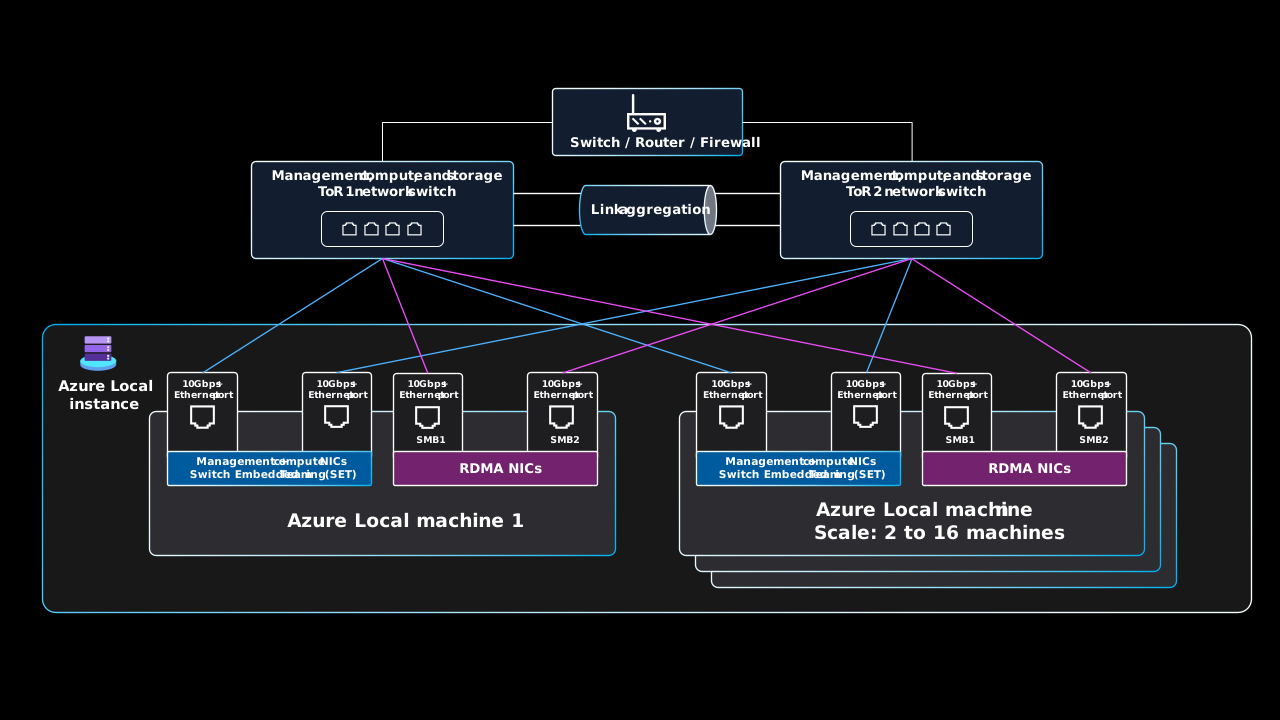
Şu tasarım önerilerini uygulayın:
Ağda tek hata noktasını önlemek ve iş yükünde kesinti olmadan switch bakımını etkinleştirmek için çift ToR switch kullanın. Anahtarları doğrulanmış tasarıma göre birbirine bağlayın.
Her bağlantı noktası çiftinden ilgili ToR anahtarına bir bağdaştırıcı bağlayın. Depolama trafiğine RDMA özellikli iki bağlantı noktası ayırın ve SET kullanarak yönetim ve işlem trafiği için iki bağlantı noktasını birleştirin.
Doğu-batı depolama trafiğini ayrılmış VLAN'lar üzerinden taşıyın. Doğrulanmış bir RDMA over Converged Ethernet (RoCE) tasarımı için, Öncelik Akışı Denetimi (PFC) dahil olmak üzere gerekli Data Center Bridging ayarlarını yapılandırın. iWARP tasarımı PFC gerektirmez.
Her iki ToR anahtarını da güvenlik duvarı veya yönlendirici gibi bir kenar cihazı aracılığıyla dış ağa bağlayın. Yönetim, iş yükü trafiği ve gerekli Azure uç noktalarına erişim için yedekli kuzey-güney yolları sağlayın.
Mantıksal ağ topolojisi
Aşağıdaki diyagramda bu mimarinin yönetim, işlem ve depolama trafiğini ayırma ve yönlendirme işlemleri gösterilmektedir.
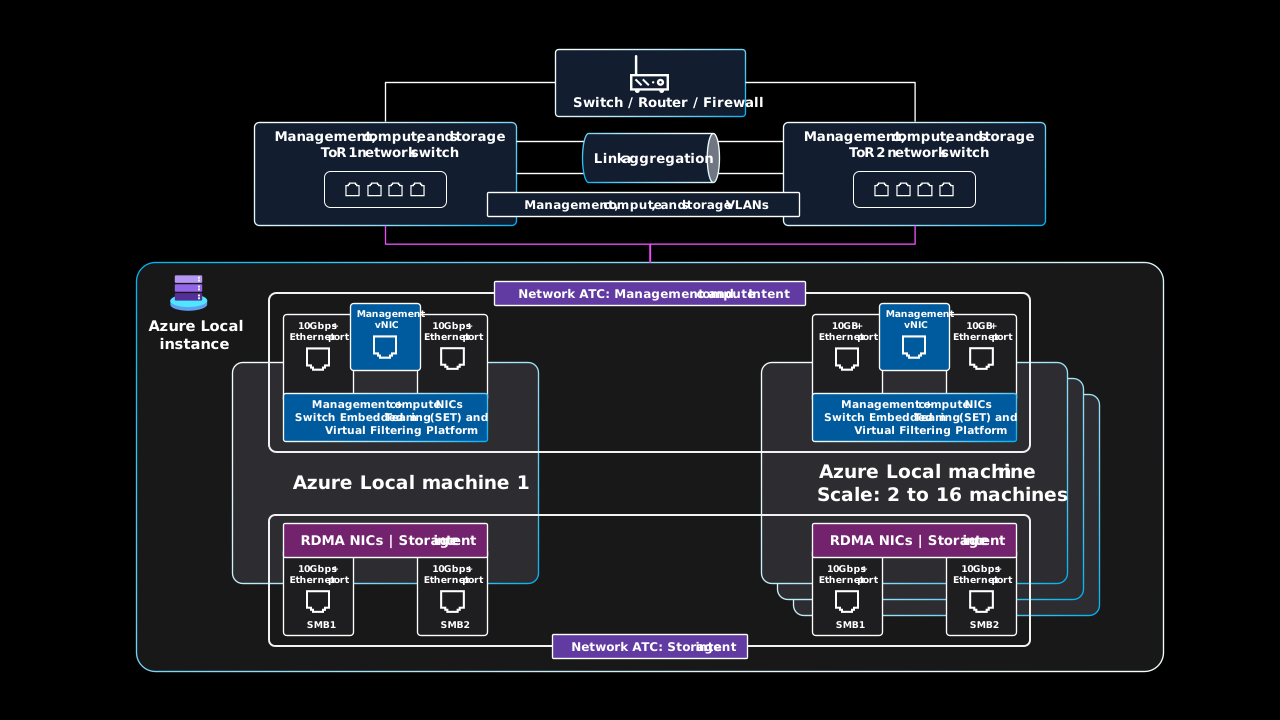
Şu tasarım önerilerini uygulayın:
Dağıtımdan önce, hem ToR anahtarlarını VLAN kimlikleriyle, en yüksek iletim birimi ayarlarıyla hem de yönetim, işlem ve depolama bağlantı noktaları için gereken veri merkezi köprü oluşturma ayarlarıyla yapılandırın. Azure Yerel için fiziksel ağ gereksinimlerini ve anahtar satıcınızdan veya sistem tümleştiricinizden doğrulanmış yapılandırmayı izleyin.
Azure Yerel bulut dağıtım işlemi, fiziksel bağdaştırıcılar atamak ve yönetim, işlem ve depolama trafiği için konak yapılandırmasını uygulamak üzere Ağ ATC amaçlarını yapılandırıyor. Doğrulanmış topoloji desteklenen geçersiz kılmalar gerektirmediği sürece varsayılan ayarları kullanın.
Yakınsanmış SET sanal anahtarı aracılığıyla yönetim ve iş yükü trafiğini yönlendirin. ToR anahtarları Katman 3 yönlendirmesi sağladığında, her iki anahtardan da kenar güvenlik duvarına veya yönlendiriciye giden yedekli yolları yapılandırın.
İş yükü trafiği için bir veya daha fazla Azure mantıksal ağ oluşturun ve her mantıksal ağı fiziksel ağda yapılandırılan VLAN kimliğiyle eşleyin.
SMB1 ve SMB2 depolama bağlantı noktalarını ayrı, yönlendirilemez Katman 2 ağlarına bağlayın. VLAN kimliklerini ilgili ToR anahtar bağlantı noktalarıyla eşleştirin. Varsayılan depolama VLAN kimlikleri 711 ve 712'dir.
Depolama amacı bağdaştırıcılarında varsayılan ağ geçidini yapılandırmayın. Depolama yolu dayanıklılığı için ayrılmış RDMA bağlantı noktaları üzerinden Doğrudan SMB ve Çok Kanallı SMB kullanın.
Ağ anahtarı gereksinimleri
Ethernet anahtarlarınızın Azure Yerel gereksinimlerini ve ilgili Elektrik ve Elektronik Mühendisleri Enstitüsü (IEEE) standartlarını karşılaması gerekir. Depolama ağı RoCE v2 veya iWARP RDMA kullanabilir. RoCE, depolama trafiği sınıfı için IEEE 802.1Qbb PFC de dahil olmak üzere belgelenmiş veri merkezi köprü oluşturma yapılandırmasını gerektirir. iWARP, PFC gerektirmez. Anahtarlar VLAN, Bağlantı Katmanı Bulma Protokolü ve seçilen doğrulanmış topolojinin gerektirdiği diğer standartları desteklemelidir.
Mevcut ağ anahtarlarını kullanmayı planlıyorsanız zorunlu ağ anahtarı standartlarını ve belirtimlerini gözden geçirin. Anahtar satın aldığınızda, geçerli donanım kataloğundan ve çözüm kılavuzundan Azure Yerel için doğrulanmış modelleri seçin.
IP adresi gereksinimleri
Çok makineli depolama anahtarlı dağıtımda, her fiziksel makinede gereken IP adresi sayısı artar ve bir örnek içindeki on altı fiziksel makineye kadar çıkar. Örneğin, Azure Yerel iki makineli depolama anahtarlı yapılandırmasını dağıtmak istiyorsanız, Azure Yerel altyapısı en az 11 IP adresi gerektirir. Mikro ayırma veya yazılım tanımlı ağ kullanıyorsanız daha fazla IP adresi gerekir. Daha fazla bilgi için bkz. Azure Yerel için iki makineli depolama başvuru deseni IP adresi gereksinimlerini gözden geçirme.
Azure Yerel için IP adresi gereksinimlerini tasarlayıp planlarken, Azure Yerel örneği ve altyapı bileşenleri için gerekenlerin ötesinde iş yükünüz için gereken ek IP adreslerini veya ağ aralıklarını hesaba eklemeyi unutmayın. AKS'yi Azure Yerel'te dağıtmayı planlıyorsanız bkz. Azure Yerel'te AKS ağ gereksinimleri.
Giden ağ bağlantısı
Konuk işletim sistemi yönetimi için Azure Arc kullanıyorsanız fiziksel makineler, Azure Arc kaynak köprüsü cihazı, AKS kümeleri ve Azure Yerel VM'ler için giden ağ bağlantısı gereklidir. Bunların yerel aracıları ve hizmetleri, Azure ve Azure Arc yönetim ve denetim düzlemi işlemleri için genel uç noktalara bağlanır. Bu bağlantı operatörlerin Azure portalı, Azure CLI veya kod olarak altyapı aracılığıyla Azure Arc etkin kaynakları dağıtmasına ve yönetmesine ve Azure Güncelleştirme Yöneticisi ve Azure İzleyici gibi hizmetleri kullanmasına olanak tanır. Azure Arc kaynak köprüsü ve örneğin özel konum, iş yükü kaynak işlemlerini hedef Azure Yerel örneğe yönlendirir.
geçici bir Azure bağlantısı kaybı sırasında konak altyapısı ve mevcut VM'ler çalışmaya devam eder, ancak buluta bağımlı işlemler kullanılamaz ve Azure portalındaki bilgiler eskiye gidebilir. Azure Yerel en az 30 günde bir Azure ile başarıyla eşitlenmelidir. Başarılı bir eşitleme yapılmadan 30 gün sonra örnek ilke dışı olarak işaretlenir ve bağlantı geri yüklenene kadar azaltılmış işlevsellik moduna girer. Ayrıca, Azure Arc kaynak köprüsü cihazı 45 günden fazla çevrimdışı kalamaz. Çevrimdışı kaynak köprüsü, Azure Yerel çözüm güncelleştirmelerini ve Azure tabanlı iş yükü yaşam döngüsü işlemlerini engeller. 45 gün sonra güvenlik anahtarı artık geçerli veya yenilenebilir olmayabilir. Hem bağlantı durumlarını izleyin hem de iki sınırdan herhangi birine ulaşılmadan önce erişimi geri yükleyin.
Dağıtımdan önce güvenlik duvarınızı, proxy'nizi veya diğer İnternet çıkış denetimlerinizi gerekli genel uç noktalara giden erişime izin verecek şekilde yapılandırın. Bu planlama özellikle Azure Yerel'i katı çıkış kuralları olan bir veri merkezi ağına tümleştirdiğinizde önemlidir. Aşağıdaki gereksinimleri göz önünde bulundurun:
Azure Yerel, Azure Yerel örnekleriniz ile genel uç noktalar arasındaki ağ yollarının hiçbirinde SSL/TLS paket incelemesini desteklemez. Ayrıca, Azure Özel Bağlantı ve Azure ExpressRoute gerekli genel uç noktalara bağlantı için desteklenmez. Daha fazla bilgi için bkz . Azure Yerel için güvenlik duvarı gereksinimleri.
Yeni dağıtımlar için bağlantı gereksinimlerini basitleştirmek için Azure Arc ağ geçidini kullanmayı göz önünde bulundurun. Azure Arc ağ geçidi, güvenlik duvarınız veya ara sunucunuz aracılığıyla izin vermek zorunda olduğunuz uç noktaları önemli ölçüde azaltır ancak ortadan kaldırmaz. Dağıtımdan sonra Azure Arc ağ geçidini etkinleştiremezsiniz. Azure Yerel altyapısı ve Azure Yerel VM'ler için Azure Arc ağ geçidi desteği genel kullanıma sunulmuştur ancak Azure Yerel üzerinde AKS desteği önizleme aşamasındadır.
İnternet çıkış erişimini denetlemek ve yönetmek için bir ara sunucu kullanarak Azure Yerel'i dağıttığınızda ara sunucu gereksinimlerini gözden geçirin.
Monitoring
Azure Yerel için İçgörüler'i, desteklenen sistem durumu ve performans telemetrisini Azure İzleyici ve Log Analytics'e göndermek için etkinleştirin. İşletim gereksinimleriniz için veri toplama kurallarını, saklamayı, çalışma kitaplarını ve uyarıları yapılandırın. Insights'ın kapsamadığı dış bağımlılıkları ve iş yükü durumunu, bunların kendi izleme sistemleri aracılığıyla izleyin.
Tesis, bağlantı, platform, VM, AKS ve uygulama sinyallerini iş yükü hizmet düzeyi göstergeleriyle eşleyen uçtan uca bir sağlık modeli tanımlayın. VM iş yükleri için VM izleme ve uygulama telemetrisi ekleyin. AKS iş yükleri için Kubernetes izleme, Prometheus için yönetilen hizmet ve desteklenen iş yükü telemetrisini kullanın. Eyleme dönüştürülebilir her uyarıyı bir sorumlu kişiye ve test edilmiş bir yanıt yordamına yönlendirin.
Hiçbir güncelleştirme beklemede olmasa bile Azure Yerel'ın her 24 saatte bir çalıştırdığı sistem durumu denetimlerini uygulamaya koyun. Kritik ve Uyarı sonuçlarını gözden geçirmesi, etkilenen makineleri ve düzeltme kılavuzunu incelemesi, temel sorunları çözmesi ve kurtarmayı doğrulamak için denetimleri yeniden çalıştırması için bir sahip atayın. Kritik sonuçlar çözüm güncelleştirmelerini engeller. Uyarı sonuçları için düzeltme veya atlanması için açık bir karar gerekir. Güncelleştirme içeriği indirildikten sonra güncelleştirme hazırlığı denetimlerini ayrı ayrı gözden geçirin çünkü bunlar hedef sürümden doğrulama mantığı kullanır ve farklı sonuçlar üretebilir.
Güncelleştirme yönetimi
Azure Yerel çözüm güncelleştirmelerini iş yükü konuk işletim sistemi güncelleştirmelerinden ayrı olarak yönetin. Her birinin farklı bileşenleri, doğrulama gereksinimleri, bakım pencereleri ve kurtarma yordamları vardır.
Altyapı güncelleştirmeleri
Güncelleştirme hazırlığını değerlendirmek, çözüm güncelleştirmelerini uygulamak ve güncelleştirme geçmişini gözden geçirmek için Azure Yerel için Güncelleştirme Yöneticisi'ni kullanın. Sabit bir yayın temposu varsaymak yerine geçerli Azure Yerel sürüm bilgilerini kullanın.
Çözüm güncelleştirmesi işletim sistemini, aracıları, hizmetleri ve donanım sağlayıcısı çözüm uzantısı paketini içerebilir. Doğrulanmış donanım destek matrisinde üretici yazılımı ve sürücü sürümlerini koruyun. Tedarik öncesinde donanım sağlayıcısının teslim ve destek sürecini onaylayın ve üretim dağıtımından önce temsili donanımda tam güncelleştirmeyi test edin.
Bir hedef sürümü seçmeden önce bilinen sorunlarını, desteklenen güncelleştirme yolunu ve donanım sağlayıcısının Çözüm Oluşturucu Uzantısı (SBE) sürüm bilgilerini gözden geçirin. Her AKS iş yükü kümesinin envanterini oluşturun ve Kubernetes sürümünün hedef Azure Yerel sürümü tarafından desteklendiğini onaylayın. Bir sürüm desteklenmiyorsa, platformu güncelleştirmeden önce iş yükü kümesini gerekli her Kubernetes minor sürümünden geçerek yükseltin.
Kalite kapısı olarak temsili bir üretim dışı örnekte hedef çözüm güncelleştirmesinin ve SBE paketinin başarılı doğrulamasını kullanın. Güncelleştirmeyi, temsili bir düşük riskli örnekten başlayarak üretim örneklerine aşamalı olarak dağıtın. Her güncelleştirmeden sonra platform sistem durumunu, depolama ve ağ yedekliliğini, Azure Arc kaynak köprüsü durumunu ve iş yükünün çalışmasını doğrulayın. Dağıtımı duraklatın ve sistem durumu denetimleri, iş yükü hizmet düzeyi göstergeleri veya performans hedefleri regresyon olup olmadığını araştırın.
Her güncelleştirmeden önce, kalan kullanılabilir makinelerin iş yüklerini performans hedefleri içinde çalıştırmak için yeterli CPU ve bellek kapasitesine sahip olduğunu doğrulayın. Bu denetimde CPU ve bellek aşırı kullanımı hesabı. N+2 tasarımı için makine sayısının, tanık yapılandırmasının, depolama düzeninin ve havuz çoğunluğunun iki makine arızası durumunu desteklediğini de doğrulayın. Update Manager, bir kerede bir makineyi bakım moduna geçirir ve uygun VM'leri canlı olarak taşır. Bu işlem, tek makineli dağıtımda veya kalan makinelerde uyumlu kapasite olmadığında iş yükü çalışma süresini koruyamaz.
İş yükü konuk işletim sistemi yaması
Her konuk işletim sistemi için desteklenen bir yama yönetimi yöntemi kullanın. Güncelleştirme Yöneticisi uygun Azure Arc etkin sunucuları değerlendirebilir ve yama uygulayabilir. Konuk bakım pencerelerini, yeniden başlatma davranışını, iş yükü sıralamasını ve geri almayı Azure Yerel çözüm güncelleştirmelerinden ayrı olarak tanımlayın.
Considerations
Bu önemli noktalar, iş yükünün kalitesini artırmak için kullanabileceğiniz bir dizi yol gösteren ilke olan Azure Well-Architected Framework'ün yapı taşlarını uygular. Daha fazla bilgi için bkz. Well-Architected Framework.
Reliability
Güvenilirlik, uygulamanızın müşterilerinize sağladığınız taahhütleri karşılayabilmesine yardımcı olur. Daha fazla bilgi için bkz. Güvenilirlikiçin tasarım gözden geçirme denetim listesi
Her iş yükünü kendi kullanılabilirlik ve kurtarma hedeflerine göre tasarlayın. Platform kümelemesi iş yükü düzeyinde yedeklilik, yedeklemeler veya olağanüstü durum kurtarmanın yerini almaz. Daha fazla bilgi için bkz. Azure Yerel için mimarinin en iyi yöntemleri.
İş yükü hizmet düzeyi hedeflerini (SLO), kurtarma süresi hedeflerini (RTO'ları) ve kurtarma noktası hedeflerini (RPO'ları) tanımlayın. Planlı bakım ve bağımlılık kesintilerini bu hedeflere dahil edin. Platform kullanılabilirliği uçtan uca bir iş yükü SLO'su belirlemez.
Tesisler, Azure bağlantısı, makineler, depolama, ağlar, VM'ler, uygulamalar ve operatör eylemleri genelinde hata modu analizi gerçekleştirin. Bağıntılı hataları ve tek hata noktalarını belirleyin. Her malzeme hatası moduna bir sorumlu, önlem, algılama sinyali ve doğrulama testi atayın. Malzeme mimarisi değiştikten sonra analizi tekrarlayın ve iş yükü SLO, RTO veya RPO'yu karşılamayen testleri düzeltin.
Önerilen üretim referans değeri
Aşağıdaki örnekte önerilerin nasıl uygulanacağı gösterilmektedir. Contoso, Ltd., üretim tesislerinde Azure Yerel üretim iş kolu hizmetleri çalıştıran kurgusal bir müşteridir. İş ve uygulama sahipleri 99,8% iş yükü SLO'yu ayarlar ve her hizmet için bir RTO ve RPO tanımlar. SLO bir iş yükü hedefidir, Azure Yerel hizmet düzeyi sözleşmesi değildir.
| Priority | Recommendation | Contoso, Ltd., karar |
|---|---|---|
| 1. Yerel altyapı arızasını tolere etme | Çoğu üretim dağıtımı için en az üç fiziksel makine kullanın ve N+1 tasarımı için örnek genelinde bir makineye eşdeğer CPU ve bellek kapasitesini yedekte ayırın. Hataya dayanıklılık gerektiren birimler için üç yönlü yansıtma kullanın. Çift ToR anahtarları, yedekli ağ yolları ve yedekli güç kullanın. Yalnızca kapasite ve hataya dayanıklılık dengeleri iş yükü gereksinimlerini karşıladığında iki makineli örneği kullanın ve bir bulut tanığı yapılandırın. Güncelleştirmeler veya bakım sırasında kullanılabilirlik gerektiren iş yükleri için tek makineli dağıtım kullanmayın. | Contoso her siteye üç fiziksel makine dağıtır. Bir makinenin örnek genelindeki cpu ve bellek kapasitesini ayırır ve kalan iki makinenin bir makine kullanılamaz durumdayken en yüksek iş yükü talebini çalıştırabildiğini doğrular. Üç yönlü yansıtma, çift ToR anahtarları ve bağımsız güç yolları kullanır. |
| 2. Her iş yükünü yedekli hale getirme | Uygulama birden çok örneği desteklediğinde her üretim hizmetinin en az iki örneğini çalıştırın. Anti-affinity’yi kullanarak yedekli VM’leri farklı fiziksel makinelere yerleştirin ve mümkün olduğunda sanal sabit disklerini farklı depolama yollarına yerleştirin. Durum bilgisi olan iş yükleri ve yedekli örnekler arasında sağlık durumuna duyarlı trafik yönlendirmesi için uygulamaya özel yüksek kullanılabilirlik kullanın. Yüksek oranda kullanılabilir bir VM başka bir küme düğümünde yeniden başlatılabilir, ancak VM'nin yeniden başlatılması sürekli uygulama kullanılabilirliği değildir. | Contoso, her uygulama katmanını farklı fiziksel makineler ve depolama yollarında en az iki VM üzerinde çalıştırır. Durum bilgisi olan hizmetleri uygulamada yerel çoğaltma ve yük devretme kullanır ve sistem durumu denetimleri, kullanılamayan örnekleri trafik yönlendirmesinden kaldırır. |
| 3. Yedeklemelerle her üretim iş yükünü koruyun | Tam VM kurtarma için konak düzeyinde yedeklemeyi kullanın. Uygulamayla tutarlı, belirli bir noktaya veya öğe düzeyinde kurtarma gerektiren durum bilgisi olan veriler için konuk düzeyinde veya uygulama yerel yedekleme ekleyin. yalıtılmış veya değiştirilemez bir kurtarma kopyasını Azure Yerel örneğinin dışında tutun, depo kimlik bilgilerini iş yükü yönetimi kimlik bilgilerinden ayrı olarak koruyun, iş yükü RPO'sunu ve uyumluluk gereksinimlerini temel alarak saklamayı ayarlayın ve geri yüklemeyi test edin. | Contoso, her VM için konak düzeyinde yedekleme ve veritabanları için uygulamaya özel yedekleme kullanır. Ayrı yedekleme yönetimi kimlik bilgileri altında örnek dışında sabit bir kopya tutar ve her iş yükünün kurtarma ve uyumluluk gereksinimlerine göre belgelenmiş bir bekletme zamanlaması kullanır. |
| 4. Örnek veya site kaybından kurtarma sağlayın | Bir Azure Yerel örneğini tek bir yerel hata etki alanı olarak değerlendirin. Yedekleme geri yükleme yoluyla RTO veya RPO'larını karşılayamayan iş yüklerini sürekli çoğaltın. Durum bilgisi olan iş yükleri için uygulamaya özel çoğaltmayı tercih edin. VM düzeyinde koruma için, Azure kurtarma hedefi için Azure Site Recovery'nin üretim Hyper-V'den Azure'a yapılandırmasını veya başka bir Azure Yerel kurtarma hedefi için Hyper-V Replica'yı kullanın. Hyper-V Çoğaltma ile, yük devretmesi yapılan bir VM hedef örnekte kalırsa kurtarma planındaki Azure kaydı ve yeniden bağlanmayı ekleyin. Geçici bir yük devretme için VM'nin hedefte çalışırken Azure yönetilemez olduğunu belgeleyin ve Azure Arc yeniden bağlantı penceresinde özgün örneğe geri döndürebilirsiniz. Çoğaltma, bozulmayı veya silmeyi de çoğaltabildiğinden yedeklemeyi tamamlar. | Contoso, tek bir Azure Yerel örneği olan üretim siteleri için kurtarma hedefi olarak Azure kullanır. Uygun VM'ler için üretim Hyper-V'den Azure Site Recovery'ye geçiş yolunu el ile yapılandırır ve daha düşük RPO gerektiren durum bilgisi olan hizmetler için uygulama yerel çoğaltmasını kullanır. Üretimde önizleme Azure Site Recovery uzantısını kullanmayın. |
| 5. Tam kurtarma yolunu test edin | Seçili kimlik hizmetlerini, DNS, zaman, ağ ve kurtarma altyapısını örnekten bağımsız olarak kullanılabilir durumda tutun. Yerel kimlik için kurtarma yordamına Key Vault kurtarma gizli bilgilerine erişim ekleyin. İş yükü başlatma sırası, ağ ve DNS trafiği yeniden yönlendirme, yük devretme, geri yük devretme ve Azure kaynak yeniden bağlantısını belgeleme. İş yükü kritikliğine göre kurtarma testi zamanlamasını ayarlayın. Kritik iş yükleri için en az ayda bir yalıtılmış bir olağanüstü durum kurtarma test yük devretmesi çalıştırın ve ölçülen kurtarmanın iş yükü RTO ve RPO'sunu karşıladığını doğrulayın. Yedekleme geri yükleme ve makine bakımını üretimi temsil eden koşullarla test edin. | Contoso, sistem durumuna duyarlı trafik yönlendirmesi ve DNS yeniden yönlendirmesi de dahil olmak üzere kritik iş sistemleri için aylık yalıtılmış bir yük devretme testi çalıştırır. Yedekleme geri yükleme testlerini kritikliklerine göre diğer sistemlerinde dönüşümlü olarak uygular ve gerçek kurtarma süresini ve kurtarma noktası kaybını kaydeder. Başarısız testler takibe alınmış düzeltme çalışmasına dönüşür. |
Daha fazla bilgi için bkz. Yedeklilik için tasarlama önerileri ve güvenilirlik testi için öneriler.
Security
Güvenlik, kasıtlı saldırılara ve değerli verilerinizin ve sistemlerinizin kötüye kullanımına karşı güvence sağlar. Daha fazla bilgi için bkz. Güvenlik için Tasarım Gözden Geçirme Denetim Listesi.
Azure Yerel platformu için güvenli bir temel:Azure Yerel , Azure Yerel platformu ve iş yükü güvenliği için güvenli bir temel oluşturmak üzere TPM, UEFI ve Güvenli Önyükleme ile doğrulanmış donanım bileşenlerini kullanan varsayılan olarak güvenli bir üründür. Varsayılan güvenlik ayarlarıyla dağıtıldığında, Azure Yerel'da Uygulama Denetimi, Credential Guard ve BitLocker etkindir. İzinleri en az ayrıcalık ilkesini kullanarak devretmeyi basitleştirmek için, platform yöneticileri için Azure Yerel Yöneticisi ve iş yükü operatörleri için Azure Yerel VM Katkıda Bulunanı veya Azure Yerel VM Okuyucusu gibi Azure Yerel yerleşik rol tabanlı erişim denetimi (RBAC) rollerini kullanın.
Ayrıcalıklı Azure erişimi: Azure’da ayrıcalıklı işlemler için çok faktörlü kimlik doğrulaması ve Koşullu Erişim gerektirir. En dar pratik kapsamda roller atayın, mümkün olduğunca kalıcı erişim yerine zamana bağlı yükseltmeyi kullanın, ayrı korumalı acil durum erişim kimliklerini koruyun ve ayrıcalıklı atamaları düzenli aralıklarla gözden geçirin.
Şirket içi yönetim izinleri: AD DS tabanlı dağıtımlar için şirket içi yönetim izinlerini Azure RBAC'den ayrı olarak değerlendirin. Her örnek için benzersiz bir Yaşam Döngüsü Yöneticisi dağıtım hesabı kullanın ve yalnızca örneğin ayrılmış kuruluş birimi üzerinde gerekli izinleri temsilci olarak belirleyin. Her düğümün yerel Administrators grubuna ayrılmış bir Active Directory grubu iç içe yerleştirerek fiziksel düğüm işletim sistemlerine yönetici erişimi verin. Ayrılmış Active Directory grubuna yalnızca Azure Yerel çalıştırmak için becerilere ve eğitime sahip kullanıcıların güvenilen operatör hesaplarını ekleyin. Ayrıcalıklı hesabı ve grubu koruyun ve izleyin ve grup üyeliğini düzenli olarak gözden geçirin.
Müşteriye ait yönetim düzlemleri: Temel kart yönetim denetleyicilerinin, anahtarların, güvenlik duvarlarının, yedekleme sistemlerinin ve tesis yönetimi arabirimlerinin yönetimini iş yükü ağlarından yalıtın. Ayrı ayrıcalıklı kimlikler kullanın, satıcının uzaktan erişimini kısıtlayın ve izleyin, desteklenen güvenlik güncelleştirmelerini uygulayın, sertifika süre sonu ve yenilemeyi yönetin ve kullanılabilir güvenlik günlüklerini sahip olunan bir izleme ve yanıt işlemine gönderin.
Varsayılan güvenlik ayarları: Azure Yerel dağıtım sırasında varsayılan güvenlik ayarlarını uygular ve fiziksel makineler için sapma denetimini etkinleştirir. Makine Yapılandırması ataması
AzureWindowsBaselinekonak uyumluluğunu denetler, ancak ayarları yapılandırmaz veya düzeltmez. Yerel kayma denetimi yalnızca korumalı konak ayarlarını zorunlu kılar. İş yükü konuk işletim sistemlerine ve uygulamalarına ayrı güvenli yapılandırma, uç nokta koruması, güvenlik açığı yönetimi ve düzeltme eki uygulama denetimleri uygulayın.Uygulama Denetimi yaşam döngüsü:Uygulama Denetimi'nin Zorunlu modda kalmasını sağlayın. Bağımsız yazılım satıcısının ek ilkesi aracılığıyla veya desteklenen iş akışı aracılığıyla oluşturduğunuz onaylanan Microsoft olmayan yazılımları ekleyin. Yükleme veya doğrulama geçici Denetim modu gerektiriyorsa doğrulamadan sonra her makineyi Zorlanan moda döndür.
Kimlik bilgisi yaşam döngüsü: Yaşam Döngüsü Yöneticisi kimlik bilgilerini, bulut tanığı anahtarlarını, hizmet sorumlusu gizli anahtarlarını ve altyapı gizli anahtarlarını yalnızca desteklenen Azure Yerel gizli anahtar döndürme iş akışları aracılığıyla döndürün. Süre sonu veya güvenliğin aşıldığından şüphelenilenler hakkında uyarı verin, dağıtılan yazılım sürümü için yordamı izleyin ve döndürme sonrasında platform işlemlerini doğrulayın.
Güvenlik olay günlükleri: Her fiziksel makineden güvenlik bilgileri ve olay yönetimi (SIEM) platformunuza güvenlik olayları göndermek için Azure Yerel syslog iletmeyi yapılandırın. Üretim için en az sunucu kimlik doğrulaması ve TLS ile TCP kullanın. Mümkün olduğunda karşılıklı sertifika kimlik doğrulamasını kullanın ve her makinede yapılandırma ve olay teslimini doğrulayın.
İş yükü VM'leri için güvenilir başlatma: Desteklenen 2. Nesil Azure Yerel VM'ler için, belgelenmiş iş yükü kısıtlaması engellemediği sürece Güvenli Önyükleme ve sanal TPM ile Güvenilen başlatmayı kullanın. VM'yi oluşturur oluşturmaz VM konuk durumu koruma anahtarını yedekleyin ve kurtarma yordamlarına anahtar geri yüklemesini ekleyin. Anahtar olmadan VM başlatılamaz. Güvenilen başlatma VM'sini farklı bir Azure Yerel örneğine geri yüklemek, Azure Arc denetim düzlemi yönetimini kaldırır. Desteklenen yerel VM yönetim araçlarını kullanarak geri yüklenen VM'yi yönetmeniz gerekir. Azure Site Recovery, Güvenilen başlatma özellikli Azure Yerel VM'lerini desteklemez, bu nedenle Güvenilen başlatmayı etkinleştirmeden önce iş yükü yedekleme ve olağanüstü durum kurtarma tasarımını doğrulayın. VM canlı geçiş trafiği şifrelenmemiştir. IPsec gibi ağ katmanı şifrelemesi ile koruyun.
Tehditlere ve güvenlik açıklarına karşı koruma:Defender for Cloud etkinleştirirseniz, Azure Yerel örneğin ve desteklenen iş yükleriniz için geçerli planları yapılandırın. Seçili planları maliyet modeline ekleyin.
Kimlik tehdidi algılama: Desteklenen AD DS sinyallerini izlemek ve kimlikle ilgili tehditleri araştırmak için Kimlik için Microsoft Defender kullanın. Microsoft Advanced Threat Analytics kullanımdan kaldırıldı ve bu mimarinin bir parçası değil.
Mevzuat güvencesi: Mevzuat kontrollerini ve kanıtlarını Azure Yerel platformuna, iş yükü VM'lerine ve uygulamalarına, dış bağımlılıklara ve operasyonel süreçlere eşleyin. Platform sertifikası ve güvenlik temeli uyumluluğu, bir iş yükünün yasal yükümlülüklerini karşıladığını kanıtlamaz. Gerekli kanıtı koruyun ve her boşluk veya istisna için bir sorumlu, telafi edici denetim ve bitiş tarihi atayın.
Ağ yalıtımı: Ağları gerektiği gibi yalıtın. Örneğin, ayrı VLAN'lar ve ağ adresi aralıkları kullanan birden çok mantıksal ağ sağlayabilirsiniz. Yalnızca dağıtılan platform hizmetleri, yönetim araçları ve iş yükleri için gereken ağ akışlarına izin verin. Yönetimin yönetim ağından tüm iş yükü VLAN'larına yönlendirilmiş erişim gerektirdiğini varsaymayın. vm konuk yönetimi Azure Yerel Hyper-V yuvaları kullanır ve konuktan Azure uç noktalarına giden bağlantı gerektirir. Trafiği kısıtlamadan önce AKS, proxy'ler ve diğer seçili hizmetler için ayrı bağlantı gereksinimlerini doğrulayın. Desteklenen bir Azure Yerel sürümünde SDN'yi etkinleştirdiğinizde, Azure Yerel VM'ler için gelen ve giden trafiği filtrelemek için ağ güvenlik gruplarını kullanın. Vm'lerine ortak kurallar uygulamak için bir ağ güvenlik grubunu mantıksal ağ ile veya iş yüküne özgü kurallar için tek bir VM ağ arabirimiyle ilişkilendirin.
Daha fazla bilgi için bkz. segmentasyon stratejisi oluşturma önerileri.
Maliyet İyileştirme
Maliyet İyileştirme, gereksiz giderleri azaltmanın ve operasyonel verimlilikleri iyileştirmenin yollarına odaklanır. Daha fazla bilgi için bkz. Maliyet İyileştirmeiçin tasarım gözden geçirme denetim listesi.
Çoğu dağıtımda doğrulanmış donanım en büyük ön maliyettir. Makineleri, destek sözleşmelerini, ToR anahtarlarını, optikleri ve yedek parçaları donanım sağlayıcılarından satın alırsınız. Microsoft bu öğeleri aylık Azure ücretlerine dahil etmez. Raf alanı, güç, soğutma, kurulum hizmetleri, iş yükü lisansları ve devam eden işlemleri de içeren toplam maliyet modeli oluşturun. Çözüm sağlayıcısından geçerli donanım ve destek tekliflerini alın.
Yalnızca normal kullanım için değil, gerekli arıza durumu için de boyutlandırın. N+1 veya N+2 işlem payı donanım ve lisanslama maliyetini artırır, ancak planlı bakımın veya bir konak arızasının kapasiteyi tüketmesini önler. İşlem kapasitesi payı tek başına hataya dayanıklılık sağlamaz. Kullanılabilirlik tasarımına makine sayısını, tanık yapılandırmasını, birim esnekliğini ve havuz çoğunluğunu ekleyin. Donanım yaşam döngüsü boyunca kullanım ve büyüme tahminlerini yeniden değerlendirin.
Azure Yerel, fiziksel işlemci çekirdeklerini temel alan bir konak hizmet ücreti kullanır. Makine başına 32 fiziksel çekirdek içeren ve harici depolama alanı olmayan temsili üç makineli hiperbütünleşik dağıtım için 96 fiziksel çekirdek L1 ücretinden fiyatlandırılır. Ayrık dağıtımlar ve dış depolama ile hiperbütünleşik dağıtımlar, çekirdek başına farklı bir aylık ücrete sahip olan L2 tarifesini kullanır. Azure Yerel için Azure Hibrit Avantajı yalnızca uygun L1 dağıtımlarında kullanılabilir ve L2 konak hizmeti ücretinden feragat etmez. Geçerli Azure Yerel fiyatlandırmasını ve dış depolama alanına sahip OEM lisanslı dağıtımlar için ayrı fiyatlandırma koşulları da dahil olmak üzere lisans sözleşmenizi gözden geçirin. Azure Yerel fiziksel makineleri için ayrı Azure Arc özellikli sunucu ücretleri eklemeyin. Azure Yerel üzerinde AKS, Azure Yerel sürüm 2402 ve sonraki sürümlere dahildir.
Azure fiyatlandırma hesaplayıcısı şu anda Azure Yerel fiziksel çekirdek konak hizmeti ücretini içermez. Bu ücreti, Azure fiyatlandırma hesaplayıcısında destekleyici Azure hizmetlerinden ayrı olarak hesaplayın. AKS, Azure Yerel’a dahil olduğundan, 2402 veya sonraki sürümlerdeki dağıtımlar için hesaplayıcıdaki Azure Kubernetes Service on Azure Yerel öğesini kullanmayın.
İsteğe bağlı veya tüketim tabanlı Azure hizmetleri için ayrı bütçe oluşturun. Önemli değişkenler Azure İzleyici günlük alımı ve saklama, etkin Defender for Cloud planları, yedekleme kapasitesi ve saklama, Key Vault işlemleri ve veri aktarımıdır. Yalnızca platformunuz ve iş yükleriniz için seçilen hizmetleri dahil edin. Varsayılan Insights data collection rule beş performans sayacı ve iki olay kanalı toplar, ancak alım hacmi değişir. Hesaplayıcı varsayımlarını ölçülen çalışma alanı içe aktarma ve saklama gereksinimleriyle değiştirin.
Yaşam döngüsü maliyet modeli için bir sahip ve gözden geçirme sıklığı atayın. Tahminleri ölçülen platform kullanımı, donanım desteği, lisanslama ve tarifeli Azure hizmet maliyetleriyle karşılaştırın. İş yükü sahiplerinin kendilerine tahsis edilen platform ve değişken hizmet maliyetlerini anlaması için büyüme tahminini güncelleştirin ve uygun olan durumlarda showback veya chargeback kullanın.
Anahtarlı depolama ile anahtarsız toplam maliyeti, beklenen donanım ömrü boyunca karşılaştırın. Anahtarsız, depolama anahtarlarını kaldırır, ancak NIC bağlantı noktası ve kablolama gereksinimlerini artırır ve anahtarsız makine sayısını sabitler. Daha sonra düğüm ekleyerek ölçek büyütme, anahtarlar, optikler, kablolama, yapılandırma ve bakım penceresi dahil olmak üzere depolama anahtarlı bir hedef topoloji gerektirir. Hedef desteklenen bir düğüm ekleme senaryosu olmadığında yeniden dağıtım gerekebilir.
Operasyonel Mükemmellik
Operasyonel Mükemmellik, bir uygulamayı dağıtan ve üretimde çalışır durumda tutan operasyon süreçlerini kapsar. Daha fazla bilgi için bkz. Operasyonel Mükemmellik için Tasarım Gözden Geçirme Denetim Listesi.
Tedarik tamamlanmadan önce, hedef konumdaki bir cihazdan bağlantı doğrulaması gibi hedef donanım gerektirmeyen tek başına Azure Yerel Environment Checker doğrulayıcılarını çalıştırın. Bulut dağıtımı sırasında tümleşik Ortam Denetleyicisi, gerçek makinelerde ve son ağ yapılandırmasında gerekli doğrulayıcıları otomatik olarak çalıştırır. Dağıtıma devam etmeden önce tüm engelleme bulgularını çözün.
Kuruluş önkoşullarını doğrulamak ve dağıtım sırasını öğrenmek için desteklenen Azure portalı iş akışı aracılığıyla ilk örneği dağıtın. Büyük ölçekte yinelenebilir dağıtımlar için kaynak denetiminde tutulan altyapı kodunu (IaC) kullanın ve doğrulamayı dağıtımdan ayırın.
Tüm üretim platformu, bağımlılık ve iş yükü değişikliklerine değişiklik denetimi uygulayın. Üretim onayı öncesinde temsili bir üretim dışı ortamdaki her değişikliği test edin ve doğrulayın. Örneğin Contoso, Ltd., haftalık bir Değişiklik Danışma Kurulu kullanır. Her gönderimde bir uygulama planı veya kaynak kodu bağlantısı, risk puanı, doğrulama sonuçları, test edilmiş bir geri alma veya kurtarma planı, yayın sonrası test ve doğrulama ile net başarı ölçütleri bulunur. Kurul, değişikliği onaylamadan önce bu kanıtı inceler.
Doğrulanmış çözümün tamamını koruyun. Donanım sağlayıcısının desteklenen sürücü ve üretici yazılımı paketiyle Azure Yerel çözüm güncelleştirmelerini koordine edin. Temsili üretim dışı donanımlarda güncelleştirmeleri test edin, makine boşaltma kapasitesini doğrulayın ve geri alma ve eskalasyon yordamlarını tanımlayın.
Azure Yerel için İçgörüler'i etkinleştirin ve donanım durumu, depolama kapasitesi ve onarım durumu, küme durumu, güncelleştirme uyumluluğu, Azure Arc/kaynak köprüsü durumu ve gerekli giden bağlantı hakkında uyarı alın. Bunların sahibi olan sistemler üzerinden seçilen kimlik hizmetlerini, DNS'yi, zamanı, ağ anahtarlarını, güç kaynağını ve diğer dış bağımlılıkları izleyin.
Azure Arc kaynak köprüsünü kritik bir yönetim bağımlılığı olarak değerlendirin. Cihaz sanal makinesini veya Azure kaynağını el ile silmeyin. Desteklenmeyen silme eski hizmet tarafı ilişkilendirmeleri bırakabilir ve iş yükü dağıtımını, çözüm güncelleştirmelerini ve Azure tabanlı yönetimi kesintiye uğratabilir. Kaynak köprüsü durumunu izleyin ve kurtarma veya silme işleminden önce Microsoft Desteği'a başvurun. Daha fazla bilgi için bkz. Azure Arc kaynak köprüsü bakımı.
Platform ve iş yükü sahipliği, destek sözleşmeleri, bellenim temel düzeyleri, ağ yapılandırmaları, sertifikalar, hizmet hesapları, kurtarma kimlik bilgileri ve yedek parça sağlama sürelerinin envanterini tutun. Makine değiştirme alıştırmaları, anahtar bakımı, gizli anahtar rotasyonu, yedek geri yükleme ve site kurtarma yordamları.
Azure bağlantı kaybı, donanım hatası, güncelleştirme hatası, kapasite baskısı, güvenlik olayları ve iş yükü kurtarma için sorumluluğu atanmış eskalasyon yollarını tanımlayın ve olay runbook'larını uygulayın. Azure Yerel tanılama günlüğü toplama, kanıt işleme, Microsoft ile donanım satıcısı arasında devretme, iletişim sorumlulukları ve yükseltme ve kurtarma ölçütlerini ekleyin.
Platform güncelleştirmelerini ve konuk işletim sistemi güncelleştirmelerini ayrı zamanlamalar ve kontrol düzlemleri olarak yönetin. Azure Yerel çözüm güncelleştirmeleri ve her iş yükü için desteklenen bir konuk yama uygulama yaklaşımı için Güncelleştirme Yöneticisi'ni kullanın.
Daha fazla bilgi için bkz. Güvenli dağıtım uygulamaları için öneriler ve Kod olarak altyapıyı kullanma önerileri.
Performans Verimliliği
Performans Verimliliği, iş yükünüzün kullanıcı taleplerini verimli bir şekilde karşılayacak şekilde ölçeklendirebilmesini ifade eder. Daha fazla bilgi için bkz. Performans Verimliliğiiçin Tasarım gözden geçirme denetim listesi.
İş yükü depolama performansı: Kritik iş yükü akışları için gecikme süresi, aktarım hızı ve IOPS hedeflerini tanımlayın. Üretimden önce, gerçek uygulamayı üretim benzeri veriler ve eşzamanlılık ile temsili VM'lerden yük test ederek uçtan uca hedefleri doğrulayın. Normal ve yoğun talep, güncelleştirmeler ve bakım, planlı makine ve yol arızaları, depolama onarımı ve yedekleme işlemlerini test edin. Depolama alt sistemi kısıtlamalarını yalıtmak ve tekrarlanabilir bir performans temeli oluşturmak için DiskSpd veya VMFleet gibi yapay araçları kullanın.
Daha fazla bilgi için bkz. Performans testi önerileri.
İş yükü depolama dayanıklılığı: Her birim için depolama dayanıklılığını, kullanılabilir kapasiteyi, onarım davranışını ve performansı dengeleyin. Daha fazla veri kopyası kapasiteyi tüketir, ancak okuma performansını ve hataya dayanıklılığı iyileştirebilir. Seçilen düzeni yalnızca kararlı durum yüküyle değil üretim temsilcisi hata ve onarım koşullarıyla test edin.
Daha fazla bilgi için bkz. kapasite planlamaiçin öneriler
. Ağ performansı: Hata ve bakım koşulları dahil olmak üzere model depolaması, dinamik geçiş, yönetim ve iş yükü trafiği. Ağ donanımını ve amaç tasarımını seçmek için öngörülen trafik bant genişliği ayırmayı kullanın.
İşlem hızlandırıcıları: İş yükleri grafik, çıkarım veya diğer hızlandırılmış işlem için GPU gerektiriyorsa, gerekli GPU atama modelini destekleyen doğrulanmış bir çözüm seçin. hızlandırıcı kapasitesini ve yük devretme kısıtlamalarını iş yükü yerleştirme ve bakım planlamasına dahil edin.
Daha fazla bilgi için bkz. Doğru hizmetleri seçmeye yönelik öneriler.
Ölçek tetikleyicileri: Performans temelleri oluşturmak, kullanım eğilimlerini analiz etmek ve doygunluk konusunda uyarı vermek için Azure İzleyici veya alternatif bir izleme çözümü kullanın. Azure İzleyici kullandığınızda, Azure İzleyici Aracısı'nı yükleyen ve desteklenen günlükleri ve performans sayaçlarını toplamak için veri toplama kurallarını kullanan Azure Yerel için İçgörüler'i etkinleştirin. Ek sinyaller için Azure Yerel Ölçümlerini ve iş yükü telemetrisini kullanın. CPU, bellek, depolama kapasitesi ve gecikme süresi ile ağ bant genişliği veya paket kaybı için eşikleri tanımlayın. Arıza durumu için yedek kapasiteyi ve donanım tedarik süresini hesaba katın. Ölçülen talep iş yükü performans hedeflerini ihlal etmeden önce iş yükü iyileştirmeyi, yeniden dağıtımı veya desteklenen ölçeği genişletmeyi tetikleyin.
Bu senaryoyu dağıtın
Gereksinimleri ve topolojiyi onaylayın. İş yükü kapasitesi, performans, kullanılabilirlik, RTO, RPO, güvenlik, veri yerleşimi ve bağlantı gereksinimlerini belgeleyin. Bağlı, depolama anahtarlı hiper yakınsanmış Azure Yerel uygun dağıtım modeli olduğunu onaylayın.
Hata durumunu boyutlandırın ve doğrulanmış donanım'ı seçin. N+1 veya N+2 tasarımı ve depolama dayanıklılığı ek yükü için gereken CPU ve bellek kapasite payı dahil olmak üzere geçerli iş yükü talebini ve gelecekteki büyümeyi modelleyebilirsiniz. Azure Yerel kataloğundan Azure Yerelsistem gereksinimlerini karşılayan desteklenen bir yapılandırma seçin ve donanım sağlayıcısıyla üretici yazılımı, destek, yedek parçalar ve yaşam döngüsü koşullarını onaylayın.
Bağımlılıkları ve ağı hazırlayın. Azure izinleri, Key Vault yapılandırmasına sahip seçilen AD DS veya yerel kimlik, DNS, zaman eşitlemesi, IP adresi aralıkları, güvenlik duvarı erişimi ve yönetim erişimi dahil olmak üzere dağıtım önkoşullarını tamamlayın. Bu başvuru topolojisi için çift ToR anahtarlarını ve depolama, yönetim ve işlem ağlarını yapılandırın. Donanım gelmeden önce, güvenlik duvarı, ara sunucu, DNS ve uç nokta erişim sorunlarını belirlemek için hedef ağdaki bir Windows cihazından tek başına Ortam Denetleyicisi bağlantı doğrulayıcısını çalıştırabilirsiniz.
Ortamı hazırlama ve doğrulama. Makineleri, anahtarları ve yedekli güç yollarını rafa alın ve kablolandırın. Bulut dağıtımı sırasında tümleşik Ortam Denetleyicisi , gerçek makinelerde ve son ağ yapılandırmasında gerekli doğrulayıcıları çalıştırır. Tüm engelleme bulgularını çözün ve doğrulanmış donanım ile ağ baseline’ını kaydedin.
Azure Yerel dağıtın ve doğrulayın. Geçerli Azure Yerel dağıtım sırasını izleyin. İlk örneği Azure portalı üzerinden yerleştirin. Yinelenen dağıtımlar için doğrulamayı dağıtımdan ayıran ve kimlik bilgilerini kaynakta depolamayan bir kaynak denetimli Azure Resource Manager (ARM) veya Bicep dağıtımı kullanın.
Yerel kimlik için önce Azure portalı aracılığıyla dağıtın ve ardından büyük ölçekli dağıtımlar için desteklenen ARM şablonu iş akışını kullanın.
İş yüklerini oluşturmadan önce operasyonları kurun. İzlemeyi ve uyarıları etkinleştirin, en az ayrıcalıklı roller atayın, platform ve konuk güncelleştirme işlemlerini yapılandırın, destek sürecinde üst kademeye iletmeyi belgeleyin ve makine bakım ve kurtarmasını test edin. Ardından Azure Yerel özel konumu aracılığıyla iş yükü kaynaklarını dağıtın ve iş yükü yedekliliğini ve kurtarma yordamlarını doğrulayın.
Sonraki Adımlar
İlgili kaynaklar
- Azure Yerel'in hiper yakınsanmış dağıtımları nelerdir?
- Azure Yerel dağıtımı için önkoşullar
- Azure Key Vault kullanarak yerel kimlikle Azure Yerel dağıtımı
- Azure Yerel ağ dağıtım desenleri
- Azure Yerel sanal makineler için olağanüstü durum kurtarma
- Azure Yerel için altyapı dayanıklılığı
- Azure Yerel için sanal makine dayanıklılığı
- Azure Yerel için iş yükü dayanıklılığı
- Azure Yerel üzerinde AKS Hybrid and Edge
- Azure Yerel üzerinde Azure Sanal Masaüstü
- Azure Yerel hiper yakınsanmış depolama anahtarsız mimarisi