Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, şirket içi veri merkezlerini birbirine ve Azure bağlayan yazılım tanımlı WAN'lerin (SD-WANs) nasıl tasarlandığı açıklanmaktadır. Azure müşterilerin Microsoft omurgasının üzerinde verimli, küresel SD-WAN katman oluşturarak platformdaki mevcut yatırımlarını kullanmalarına olanak tanıyan bir mimari sunar.
Uygulanabilir senaryolar
Bu makaledeki öneriler satıcıdan bağımsızdır ve iki temel önkoşulu karşılayan SD-WAN teknolojileri için geçerlidir:
Altta yatan taşıma protokolü olarak İletim Denetimi Protokolü'nü (TCP) veya Kullanıcı Veri Birimi Protokolü'nü (UDP) kullanan tüneller, örneğin ağ adresi çevirisi üzerinden geçişi (NAT traversal) kullanan tünel modu IPsec Encapsulating Security Payload (ESP), SD-WAN örtüşümünü oluşturur.
Sınır Ağ Geçidi Protokolü (BGP) v4, SD-WAN uç cihazları ile SD-WAN'a bağlı ağlar arasındaki yolları değiştirir. SD-WAN uç cihazların yönlendirme bilgilerini değiştirmek için kullandığı yönlendirme protokolü hakkında hiçbir varsayımda bulunulmaz.
Aşağıdaki hedeflere ulaşmak için bu önkoşulları karşılayan SD-WAN ürünleri kullanabilirsiniz:
Azure sanal ağları ile SD-WAN uç cihazları arasında dinamik rota alışverişi sağlayarak, bulut ve şirket içi tesisleri kapsayan SD-WAN’lere Azure hub-and-spoke ağlarını bağlayın.
Yerel internet çıkışları olan şubeler için Azure’a ve şirket içi veri merkezlerine bağlantıyı iyileştirin. Microsoft omurgasının erişim kapsamı, kapasitesi, dayanıklılığı ve cold potato yönlendirme ilkesiyle birleştiğinde, onu küresel SD-WAN'ler için yüksek performanslı bir altyapı hâline getirebilir.
Tüm Azure'dan Azure'a trafik (bölgeler arası ve coğrafyalar arası) için Microsoft omurgasını kullanın.
Mevcut çok protokollü etiket değiştirme (MPLS) ağlarını yüksek performanslı alt katmanlar olarak kullanın.
İş üzerindeki etkiyi en aza indiren aşamalı bir yaklaşımla MPLS ağlarından İnternet bağlantısına geçiş yapın.
Aşağıdaki bölümlerde, SD-WAN paradigması ve Microsoftomurga mimarisinin temellerini bildiğiniz varsayılır. Microsoft omurgası, Azure bölgeleri birbiriyle ve genel İnternet ile birbirine bağlanır.
Architecture
Küresel bir varlık ve çok bölgeli Azure ayak izi olan kuruluşlar, kurumsal ağlarını oluşturmak ve Microsoft omurgasına bağlanmak için birden çok bağlantı hizmeti kullanır.
MPLS IP sanal özel ağları (IPVPN'ler) gibi ayrılmış bağlantı hizmetleri genellikle en büyük sitelere dağıtılır.
Azure ExpressRoute bağlantı hatları, noktadan noktaya bağlantı modelini kullanarak Microsoft omurgasını veri merkezi tesislerine veya herhangi bir bağlantı modelini kullanarak doğrudan MPLS ağına bağlar.
Yalnızca İnternet bağlantısı olan şubeler, şirket içi en yakın veri merkezine bağlanmak için IPsec VPN'lerini kullanabilir ve Azure kaynaklara erişmek için bu veri merkezinin ExpressRoute bağlantısını kullanabilir. Ya da Azure merkez-uç ağlarına doğrudan bağlanmak için IPsec VPN'lerini kullanabilirler.
SD-WAN projeler, değiştirmeyi amaçladıkları bağlantı hizmetlerinde farklılık gösterebilir. Bazı kuruluşlar, büyük tesisler için ayrılmış bağlantıları veya MPLS'yi kullanmaya devam etmek ve SD-WAN yalnızca küçük sitelerdeki eski internet tabanlı IPsec VPN'lerini değiştirmek için dağıtmak isteyebilir. Diğer kuruluşlar SD-WAN'larını MPLS bağlantılı sitelere genişletmek ve mevcut MPLS ağını yüksek performanslı bir alt katman olarak kullanmak isteyebilir. Bazı kuruluşlar ayrıca MPLS ağını kullanımdan kaldırıp tüm kurumsal ağlarını genel İnternet ve Microsoft omurgası gibi genel veya paylaşılan alt katmanlar üzerinde mantıksal bir katman olarak oluşturabilir.
Mimari, bu makaledeki tüm kapsamları destekler ve aşağıdaki ilkeleri temel alır:
SD-WAN cihazlar her Azure bölgenin merkez-uç ağında ağ sanal gereçleri (NVA) olarak dağıtılır ve şirket içi sitelerden tünelleri sonlandıran SD-WAN hub'ları olarak yapılandırılır.
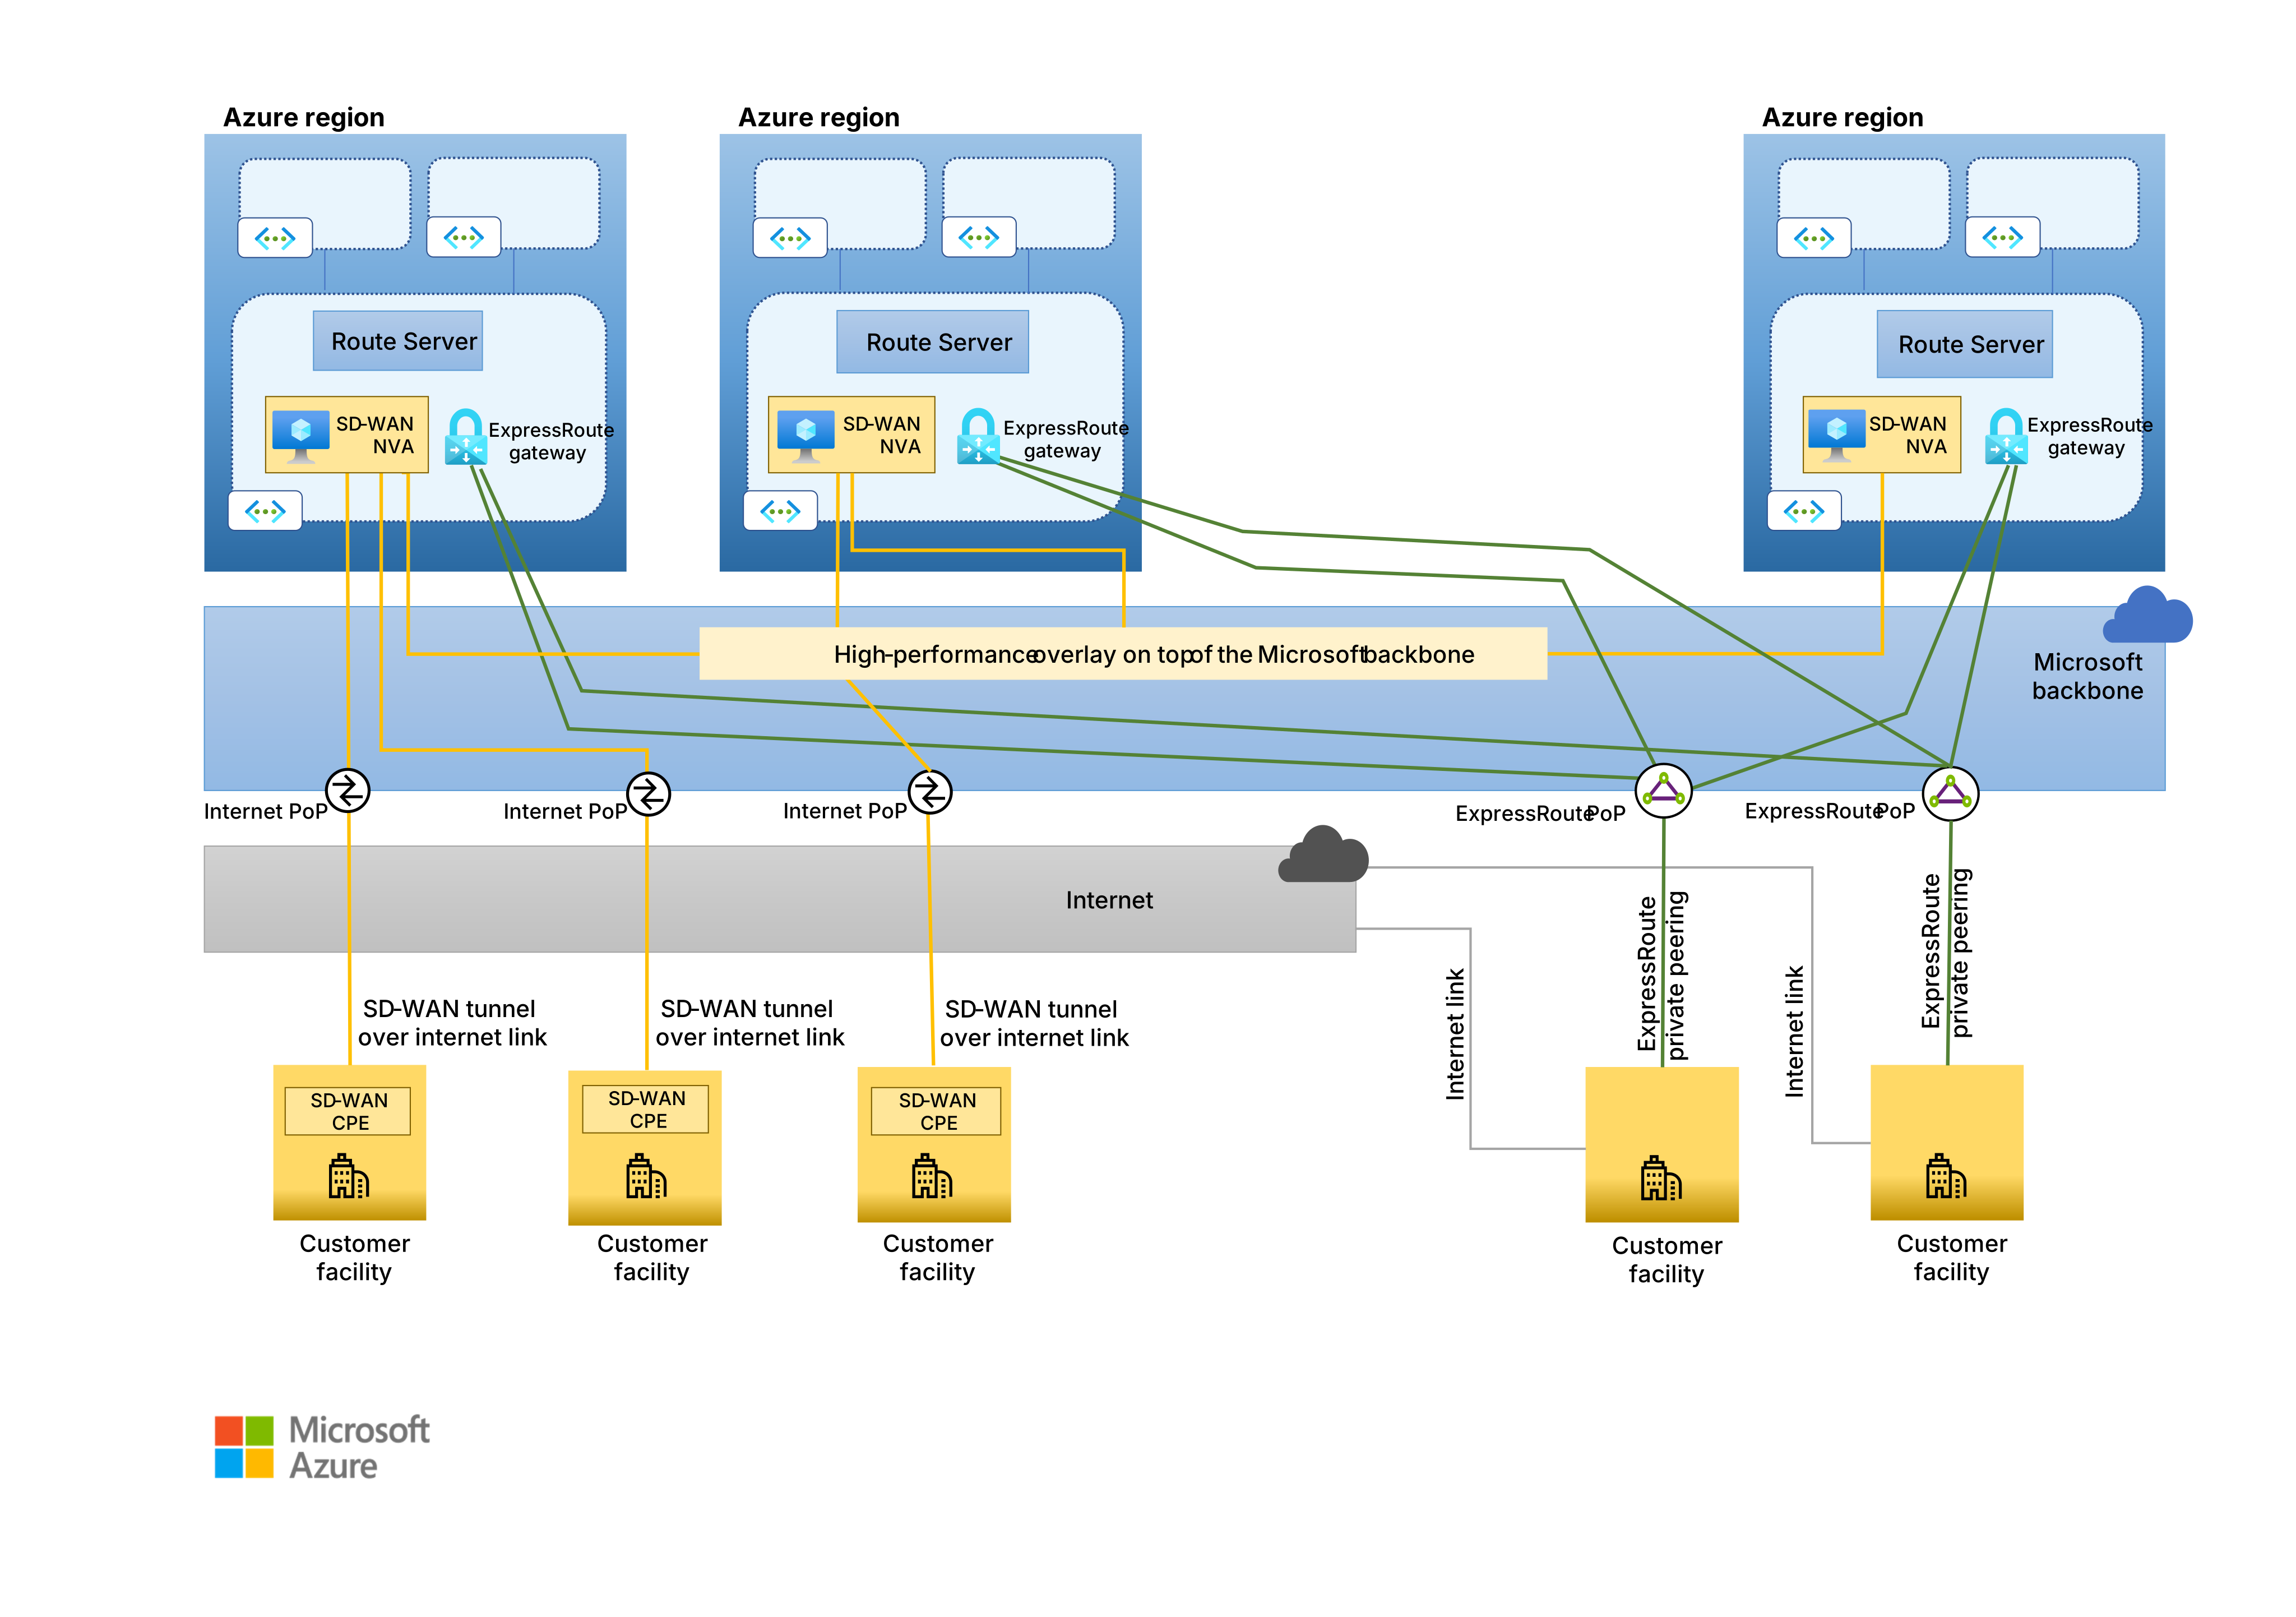
Azure’daki SD-WAN cihazları, Azure bölgeleri arasında trafiği verimli bir şekilde taşıyan tam örgülü bir hub’dan hub’a örtüşüm ağı oluşturmak için birbirleriyle tünel kuracak şekilde yapılandırılır. Bu katman ayrıca coğrafi olarak uzak şirket içi siteler arasındaki trafiği Microsoft omurgasının üzerine aktarır.
SD-WAN cihazlar, SD-WAN çözümünün kapsadığı tüm şirket içi sitelere dağıtılır ve en yakın Azure bölgedeki veya bölgelerdeki SD-WAN NVA'lara tünel oluşturmak üzere yapılandırılır. Farklı siteler, genel İnternet veya ExpressRoute bağlantısı gibi farklı alt katman aktarım hizmetlerini kullanabilir.
Siteden gelen trafik, hedefin Azure veya başka bir şirket içi sitede olmasına bakılmaksızın en yakın Azure bölgedeki SD-WAN NVA'lara yönlendirir. Trafik daha sonra hub'dan hub'a katmandan geçer.
SD-WAN ürünler, iki site arasında doğrudan tüneller oluşturmak ve trafiği Azure'deki SD-WAN NVA'lar üzerinden geçirmekten daha iyi performans elde etmek için özel protokolleri ve özellikleri kullanabilir.
Aşağıdaki diyagramda Microsoft omurgasını, genel İnternet'i ve ayrılmış ExpressRoute bağlantılarını alt katmanlar olarak kullanan genel bir SD-WAN üst düzey mimarisi gösterilmektedir.
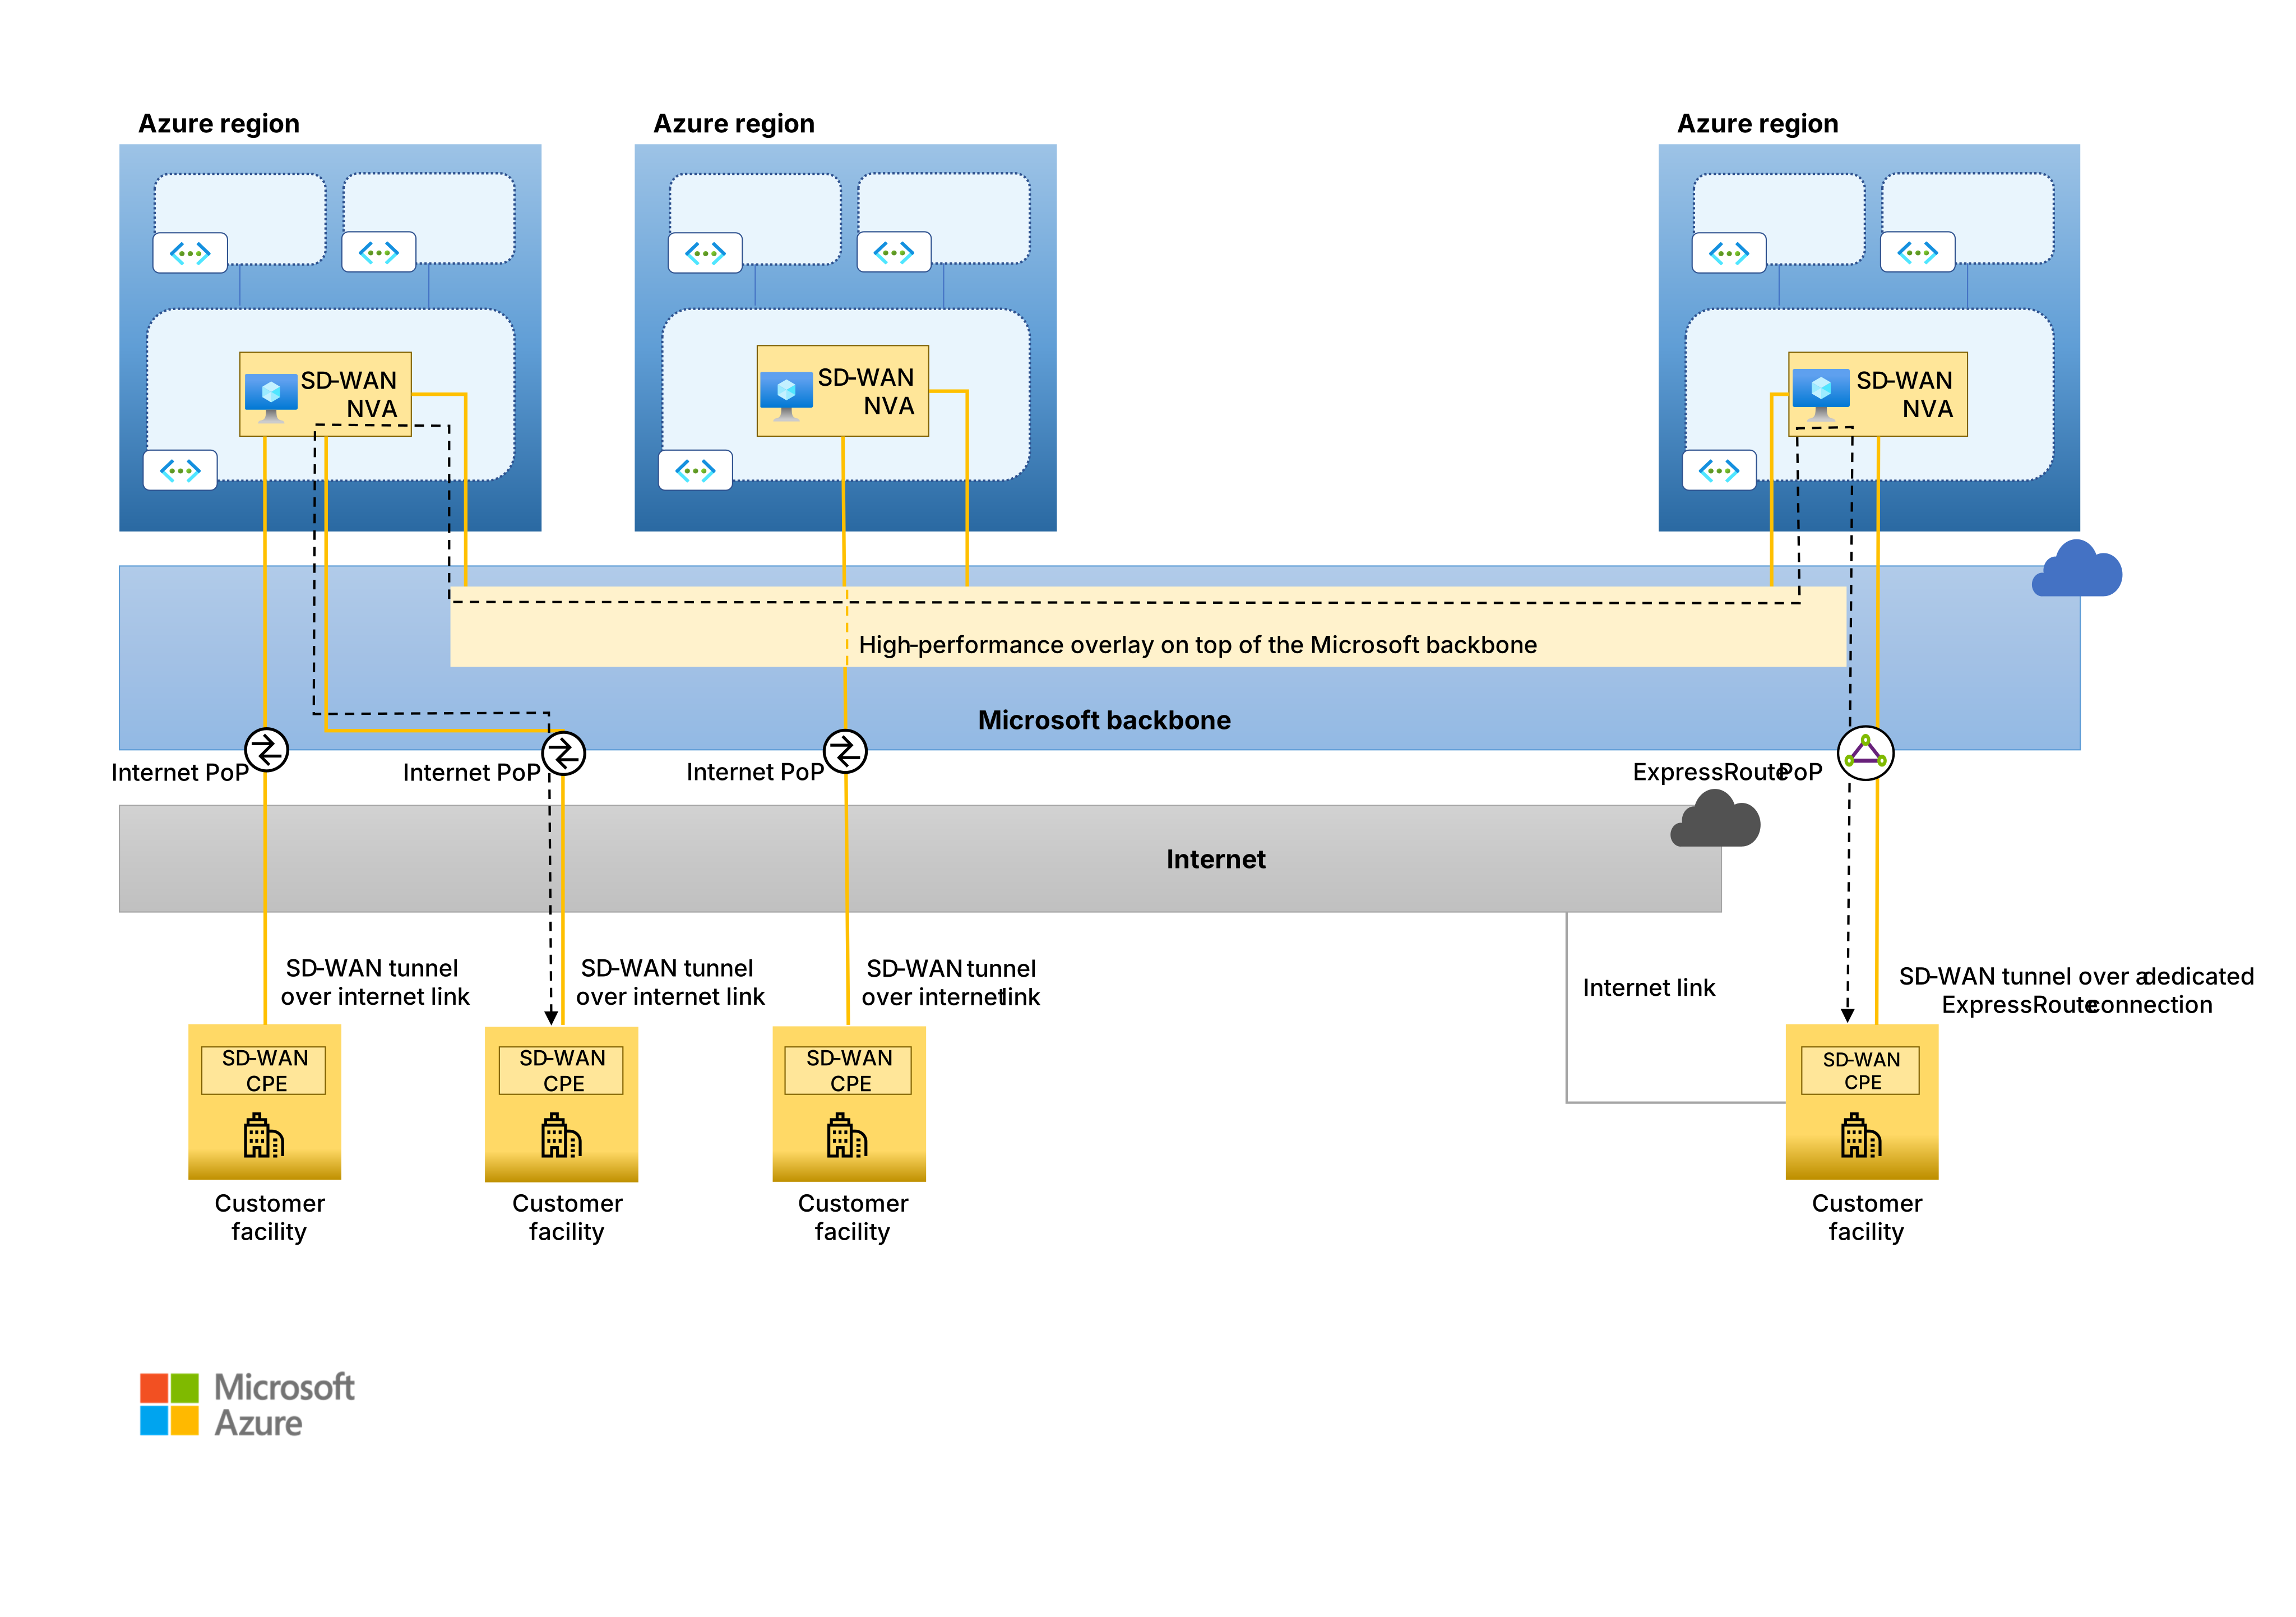
Bu mimari için bir PowerPoint dosyası indirin.
Azure hub-and-spoke ağlarını SD-WAN'lere bağlama
Bu bölümde, SD-WAN uç cihazlarını mevcut bir merkez-uç Azure ağına NVA olarak dağıtmaya yönelik öneriler sağlanır.
Merkez sanal ağında SD-WAN NVA'ları
Müşteri tarafından yönetilen sanal ağları kullanarak Azure bir bölgede ölçeklenebilir ağlar oluşturmak için merkez-uç topolojisini öneririz. Merkez sanal ağı, güvenlik duvarı, yük dengeleme ve siteden siteye VPN'ler veya ExpressRoute aracılığıyla şirket içi sitelere bağlantı gibi ağ işlevleri sağlayan NVA'lar ve yerel hizmetler gibi paylaşılan bileşenleri barındırmaktadır. Merkez sanal ağı, paylaşılan ağ işlevlerini merkezileştirdiğinden ve uzak ağlara tutarlı erişim sağladığından SD-WAN NVA'lar için mantıksal konumdur. Bu NVA'lar, hub'ı bu uzak ağlara bağlayan Microsoft olmayan ağ geçitleridir.
Hub sanal ağlarında SD-WAN NVA'ları aşağıdaki yollarla dağıtın:
Tüm SD-WAN trafik için bir ağ arabirimi denetleyicisi (NIC) kullanın. Güvenlik ve uyumluluk gereksinimlerini karşılamak veya Azure dağıtımları için satıcı yönergelerini izlemek için yönetim NIC'leri gibi diğer NIC'leri ekleyebilirsiniz.
trafiği SD-WAN için kullanılan NIC'yi ayrılmış bir alt ağa ekleyin. Yüksek kullanılabilirlik (HA) ve ölçek veya aktarım hızı gereksinimlerini karşılamak için dağıtılan SD-WAN NVA sayısına göre alt ağın boyutunu tanımlayın. Daha fazla bilgi için bkz. Azure merkez-uç ağlarını SD-WAN'lere bağlama ve Azure Route Server sınırları ve tasarım konuları.
SD-WAN çözümünün kullandığı TCP/UDP bağlantı noktaları üzerinden uzak şirket içi sitelerden gelen bağlantılara izin vermek için ağ güvenlik gruplarını (NSG) doğrudan veya alt ağ düzeyinde SD-WAN trafik NIC'si ile ilişkilendirin.
SD-WAN trafik için kullanılan NIC'de IP iletmeyi etkinleştirin.
Merkez sanal ağında Yönlendirme Sunucusu
Route Server, SD-WAN NVA'lar ile Azure yazılım tanımlı ağ (SDN) yığını arasında yol değişimini otomatikleştirir. Yol Sunucusu, dinamik yönlendirme protokolü olarak BGP'i destekler. Route Server ile SD-WAN NVA'lar arasında BGP bitişikliği oluşturarak:
Route Server, SD-WAN bağlı tüm şirket içi sitelerin yollarını sanal ağın yol tablolarına ekler ve tüm Azure sanal makineler (VM) bu yolları öğrenir.
Yönlendirme Sunucusu, sanal ağların adres alanındaki tüm IP ön eklerine ait rotaları SD-WAN bağlantılı tüm sitelere yayar.
Route Server'ı aşağıdaki gereksinimlerle yapılandırın:
Yönlendirme Sunucusu'nu merkez sanal ağında ayrılmış bir alt ağda dağıtın. Merkez-uç ağındaki VM'lerin sayısına göre Rota Sunucusu kapasitesini ayarlayın.
Tüm uç sanal ağları için dinamik rota alışverişini etkinleştirmek üzere, uç sanal ağlarının merkez sanal ağın ağ geçidini ve Rota Sunucusu'nu kullanmasına izin verecek şekilde sanal ağ eşleştirmesini yapılandırın. Daha fazla bilgi için Yönlendirme Sunucusu SSS bölümüne bakın.
Yönlendirme Sunucusu ve SD-WAN NVA'lar farklı alt ağlara eklenir, bu nedenle Yönlendirme Sunucusu ile SD-WAN NVA'lar arasında BGP oturumlarını eBGP çoklu bağlantı desteği kullanacak şekilde yapılandırın. İki ile SD-WAN NVA tarafından desteklenen en yüksek atlama sayısı arasındaki herhangi bir atlama sayısı desteklenir. Yönlendirme Sunucusu için BGP bitişikliklerini yapılandırma hakkında daha fazla bilgi için bkz. Azure portalını kullanarak Yol Sunucusu oluşturma ve yapılandırma.
Route Server’ın kullanıma sunduğu BGP uç noktaları için SD-WAN NVA üzerinde iki
/32statik rota yapılandırın. Bu yapılandırma, NVA'nın yönlendirme tablosunun her zaman çoklu atlama (doğrudan bağlı değil) BGP eşleri için yollar içermesini sağlar.
Route Server veri yoluna dahil değildir. SD-WAN NVA'ları ile sanal ağ SDN yığını arasında rotaları ileten bir denetim düzlemi varlığıdır. Azure SDN yığını, aşağıdaki şekilde gösterildiği gibi SD-WAN NVA'lar ile sanal ağdaki VM'ler arasındaki gerçek trafik iletme işlemini işler. Bu yönlendirme davranışını sağlamak için Yönlendirme Sunucusu, sonraki atlamayı NVA’nın adresi olarak ayarlayarak SD-WAN NVA’larından öğrendiği tüm rotaları ekler.
Yol Sunucusu IPv6'nın desteklemiyor. Bu mimari yalnızca IPv4 içindir.
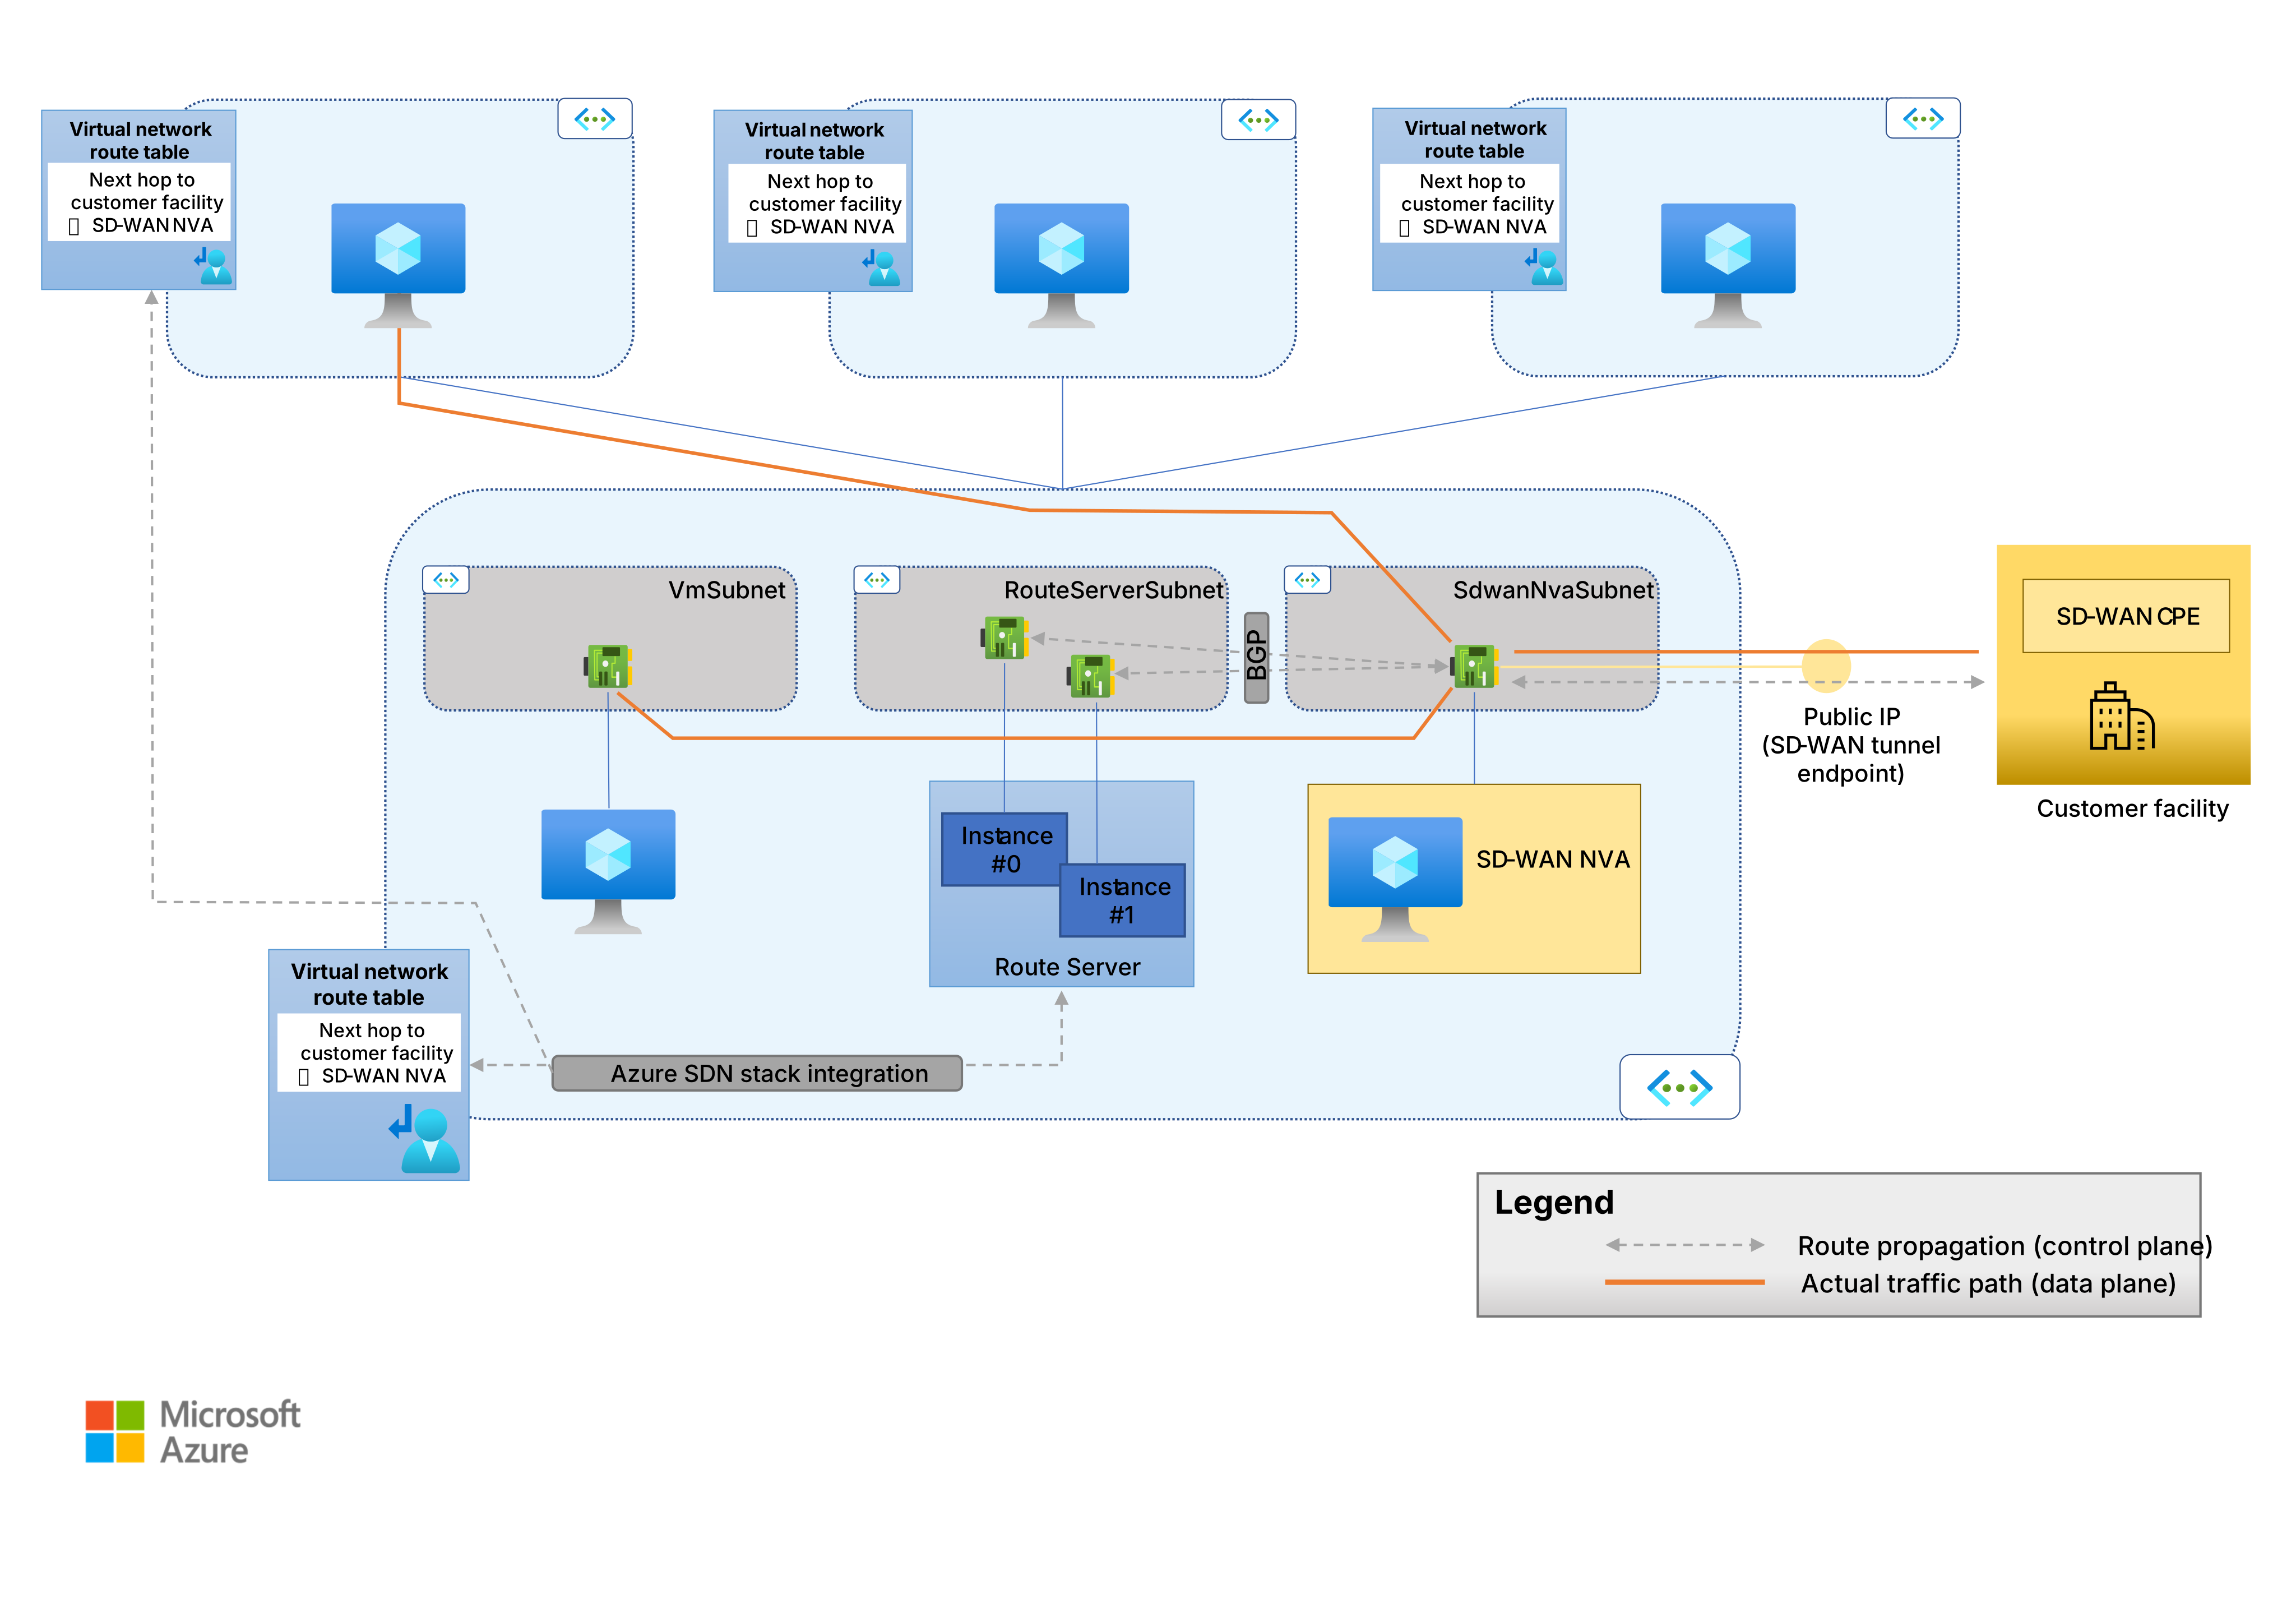
Route Server ile SD-WAN NVA'lar için HA
Route Server'ın yerleşik HA'sı vardır. İki işlem kaynağı tek bir Route Server örneğini geri alır ve Azure bu işlem kaynaklarını farklı kullanılabilirlik alanlarına (kullanılabilirlik alanları olan bölgelerde) veya aynı kullanılabilirlik kümesine (kullanılabilirlik alanları olmayan bölgelerde) dağıtır. Sonuç olarak, Bir Yol Sunucusu örneği her işlem kaynağı için bir uç nokta olmak üzere iki BGP uç noktasını kullanıma sunar. Farklı kullanılabilirlik alanlarına veya aynı kullanılabilirlik kümesine birden çok örnek dağıtarak SD-WAN NVA'lar için HA elde edebilirsiniz. Her SD-WAN NVA, Route Server’ın sunduğu her bir uç nokta için birer oturum olmak üzere iki BGP oturumu oluşturur.
Bu mimaride Azure yük dengeleyiciler kullanılamaz. Şu özelliklere sahiptir:
Genel yük dengeleyiciler SD-WAN tünel uç noktalarını kullanıma sunmaz. Her SD-WAN NVA kendi tünel uç noktasını açığa çıkarır. Uzak eşler, Azure’daki her bir SD-WAN NVA için bir tünel olmak üzere birden çok tünel kurar.
Azure VM'lerden gelen trafiği birden çok SD-WAN uç cihaza dağıtmak için iç yük dengeleyici gerekmez. Route Server ve Azure SDN yığını eşit maliyetli çok yollu (ECMP) yönlendirmeyi destekler. Birden çok uç cihazı aynı hedef için bir yol duyuruyorsa, Yol Sunucusu sanal ağın yönlendirme tablosuna hedefi duyuran her uç cihazı için bir yol içeren birden çok yol ekler. Sanal ağın rota tablosunda, her rotanın sonraki atlaması, o rotayı duyuran uç cihazın IP adresine karşılık gelecek şekilde farklıdır. SDN yığını daha sonra bu hedefe yönelik trafiği kullanılabilir tüm sonraki atlama noktalarına dağıtır.
Aşağıdaki şekilde elde edilen HA mimarisi gösterilmektedir.
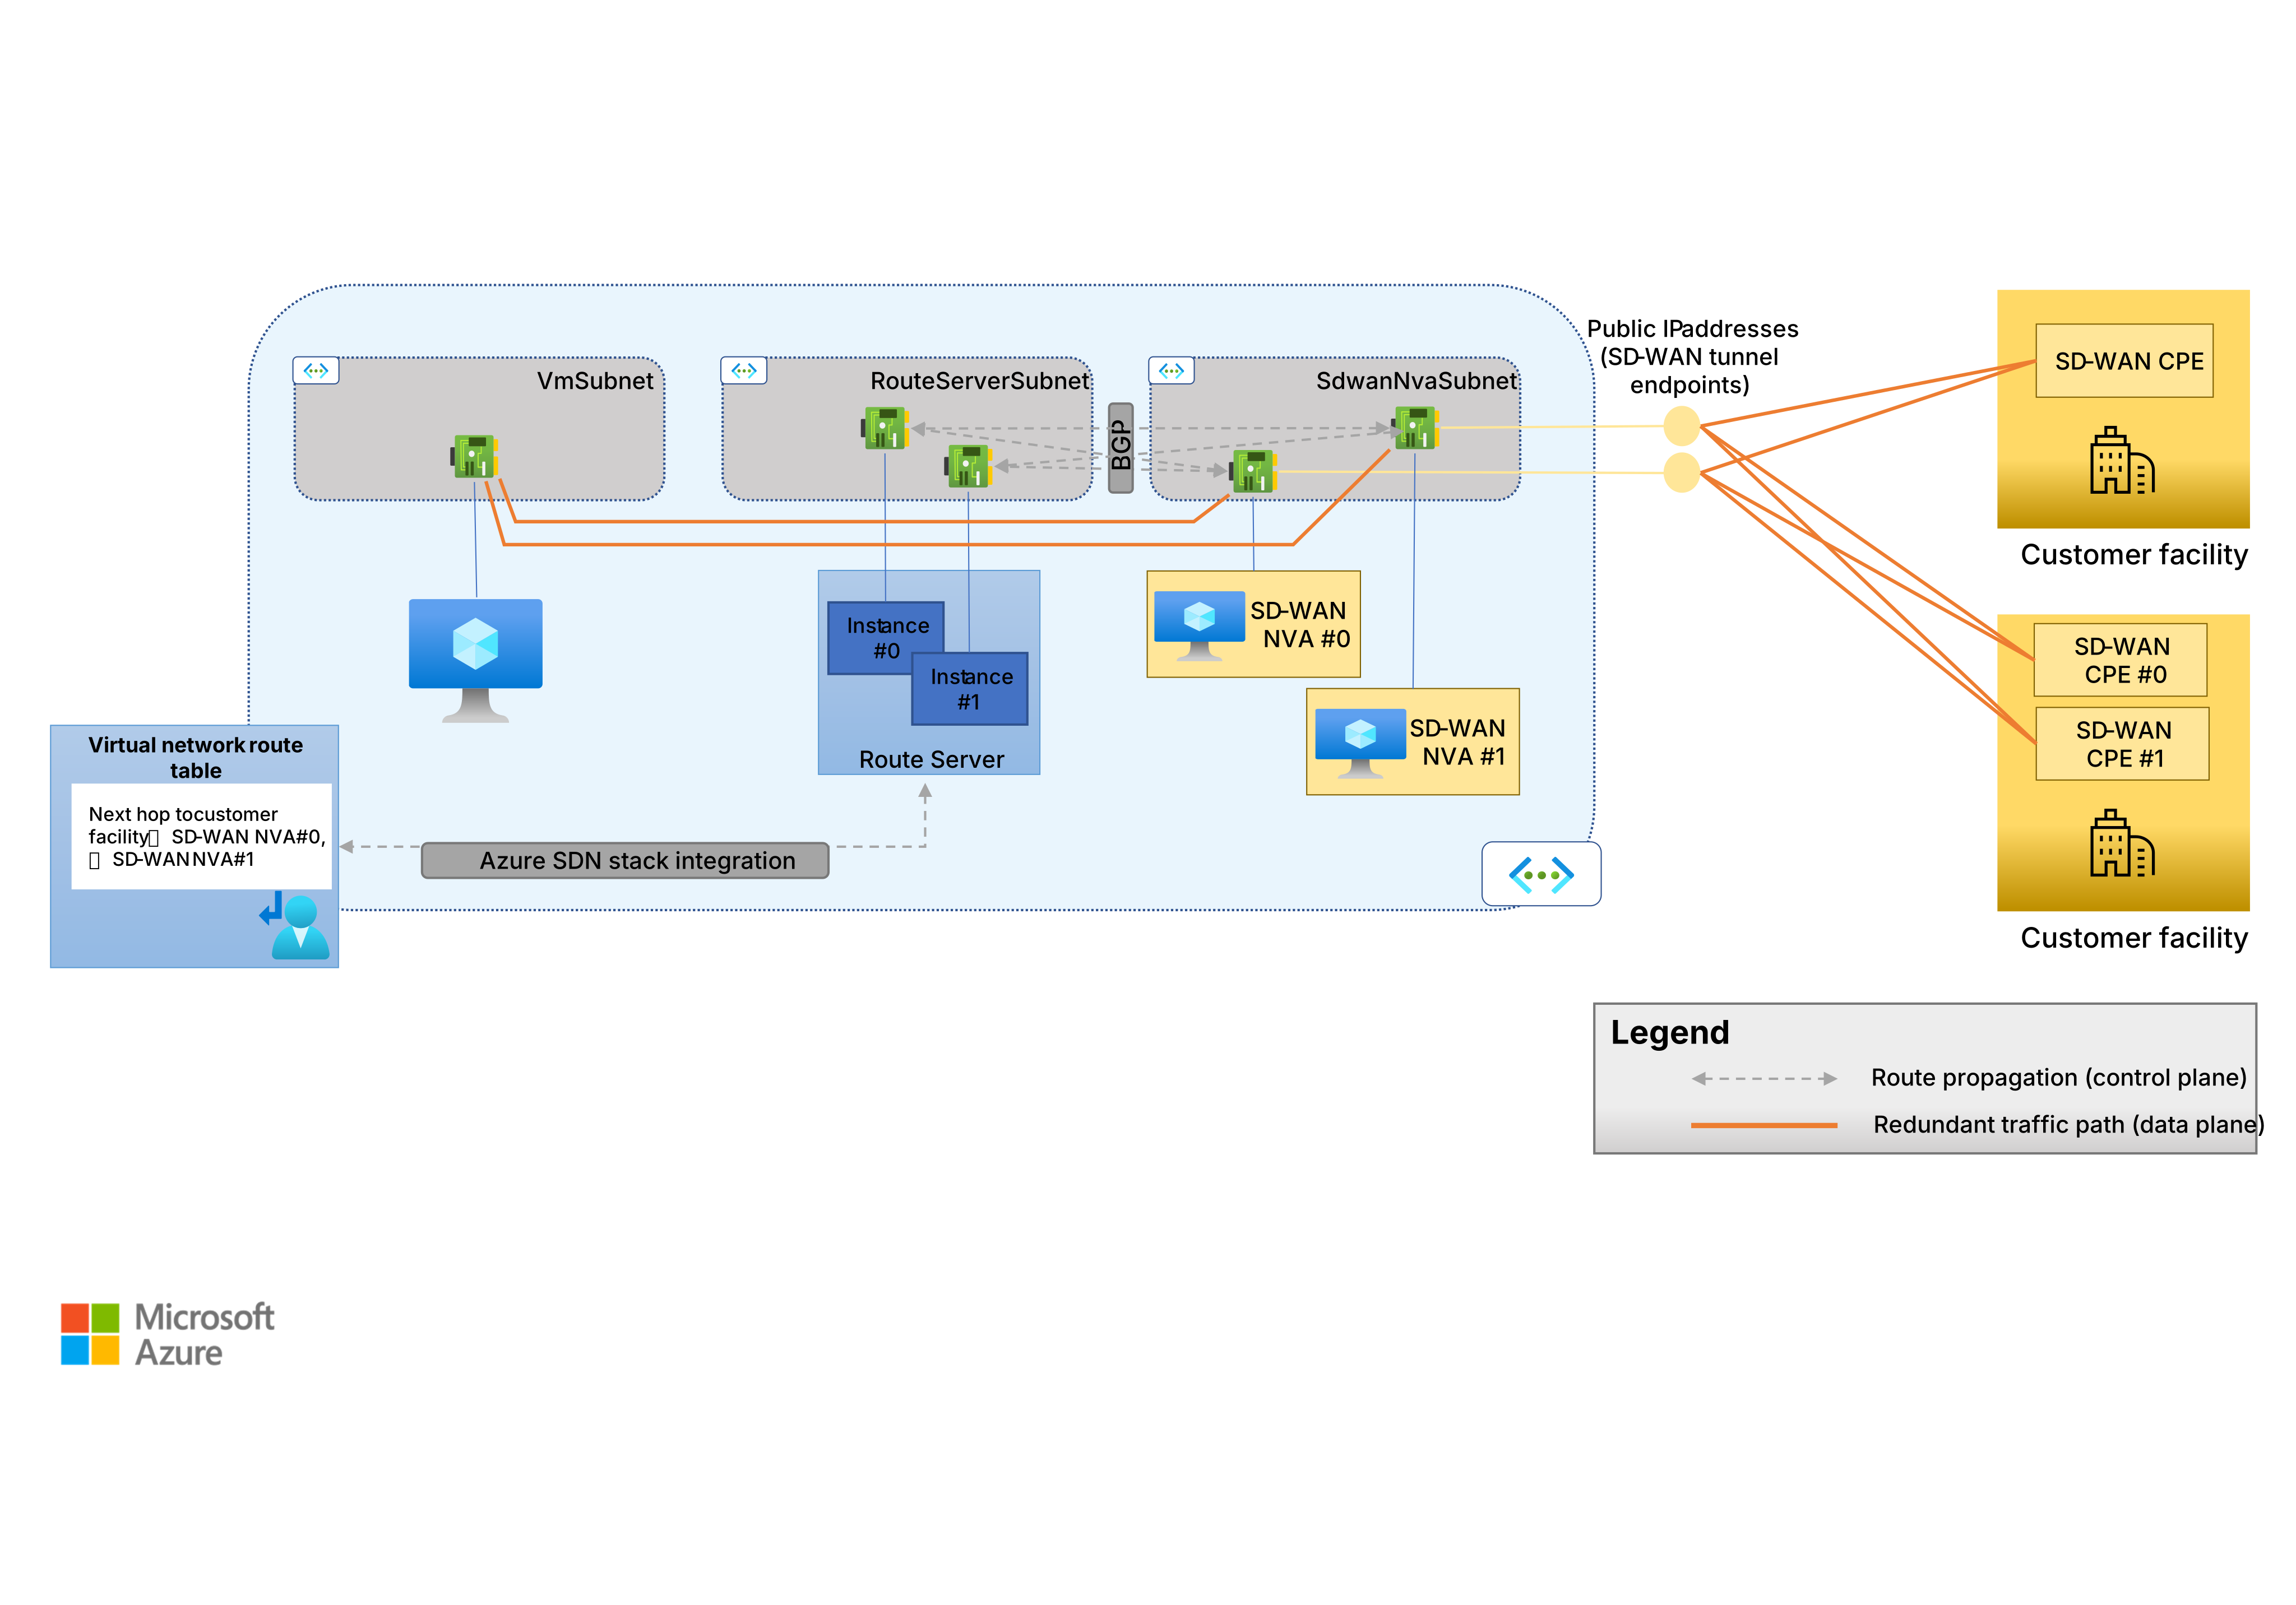
N-etkin ve etkin bekleyen HA karşılaştırması
Birden çok SD-WAN NVA kullandığınızda ve bunları Yol Sunucusu ile eşleştirdiğinizde, BGP yük devretmeyi yönetir. SD-WAN NVA çevrimdışı olursa Rota Sunucusuna giden yolların reklamlarını durdurur. Ardından Route Server, bu cihazdan öğrendiği yolları sanal ağın yol tablosundan geri çeker. Sonuç olarak, bir SD-WAN NVA artık cihazdaki veya alt ağdaki bir hata nedeniyle uzak SD-WAN sitelerine bağlantı sağlamazsa, artık sanal ağın yönlendirme tablosunda bu sitelere doğru olası bir sonraki atlama olarak gösterilmez. Tüm trafik, kalan iyi durumdaki cihazlara gider. SD-WAN NVA’ları ile Yönlendirme Sunucusu arasındaki rota yayılımı hakkında daha fazla bilgi için bkz. Bir BGP eşi tarafından Yönlendirme Sunucusu’na bildirilen rotalar.
Aşağıdaki diyagram bu yük devretme davranışını göstermektedir.
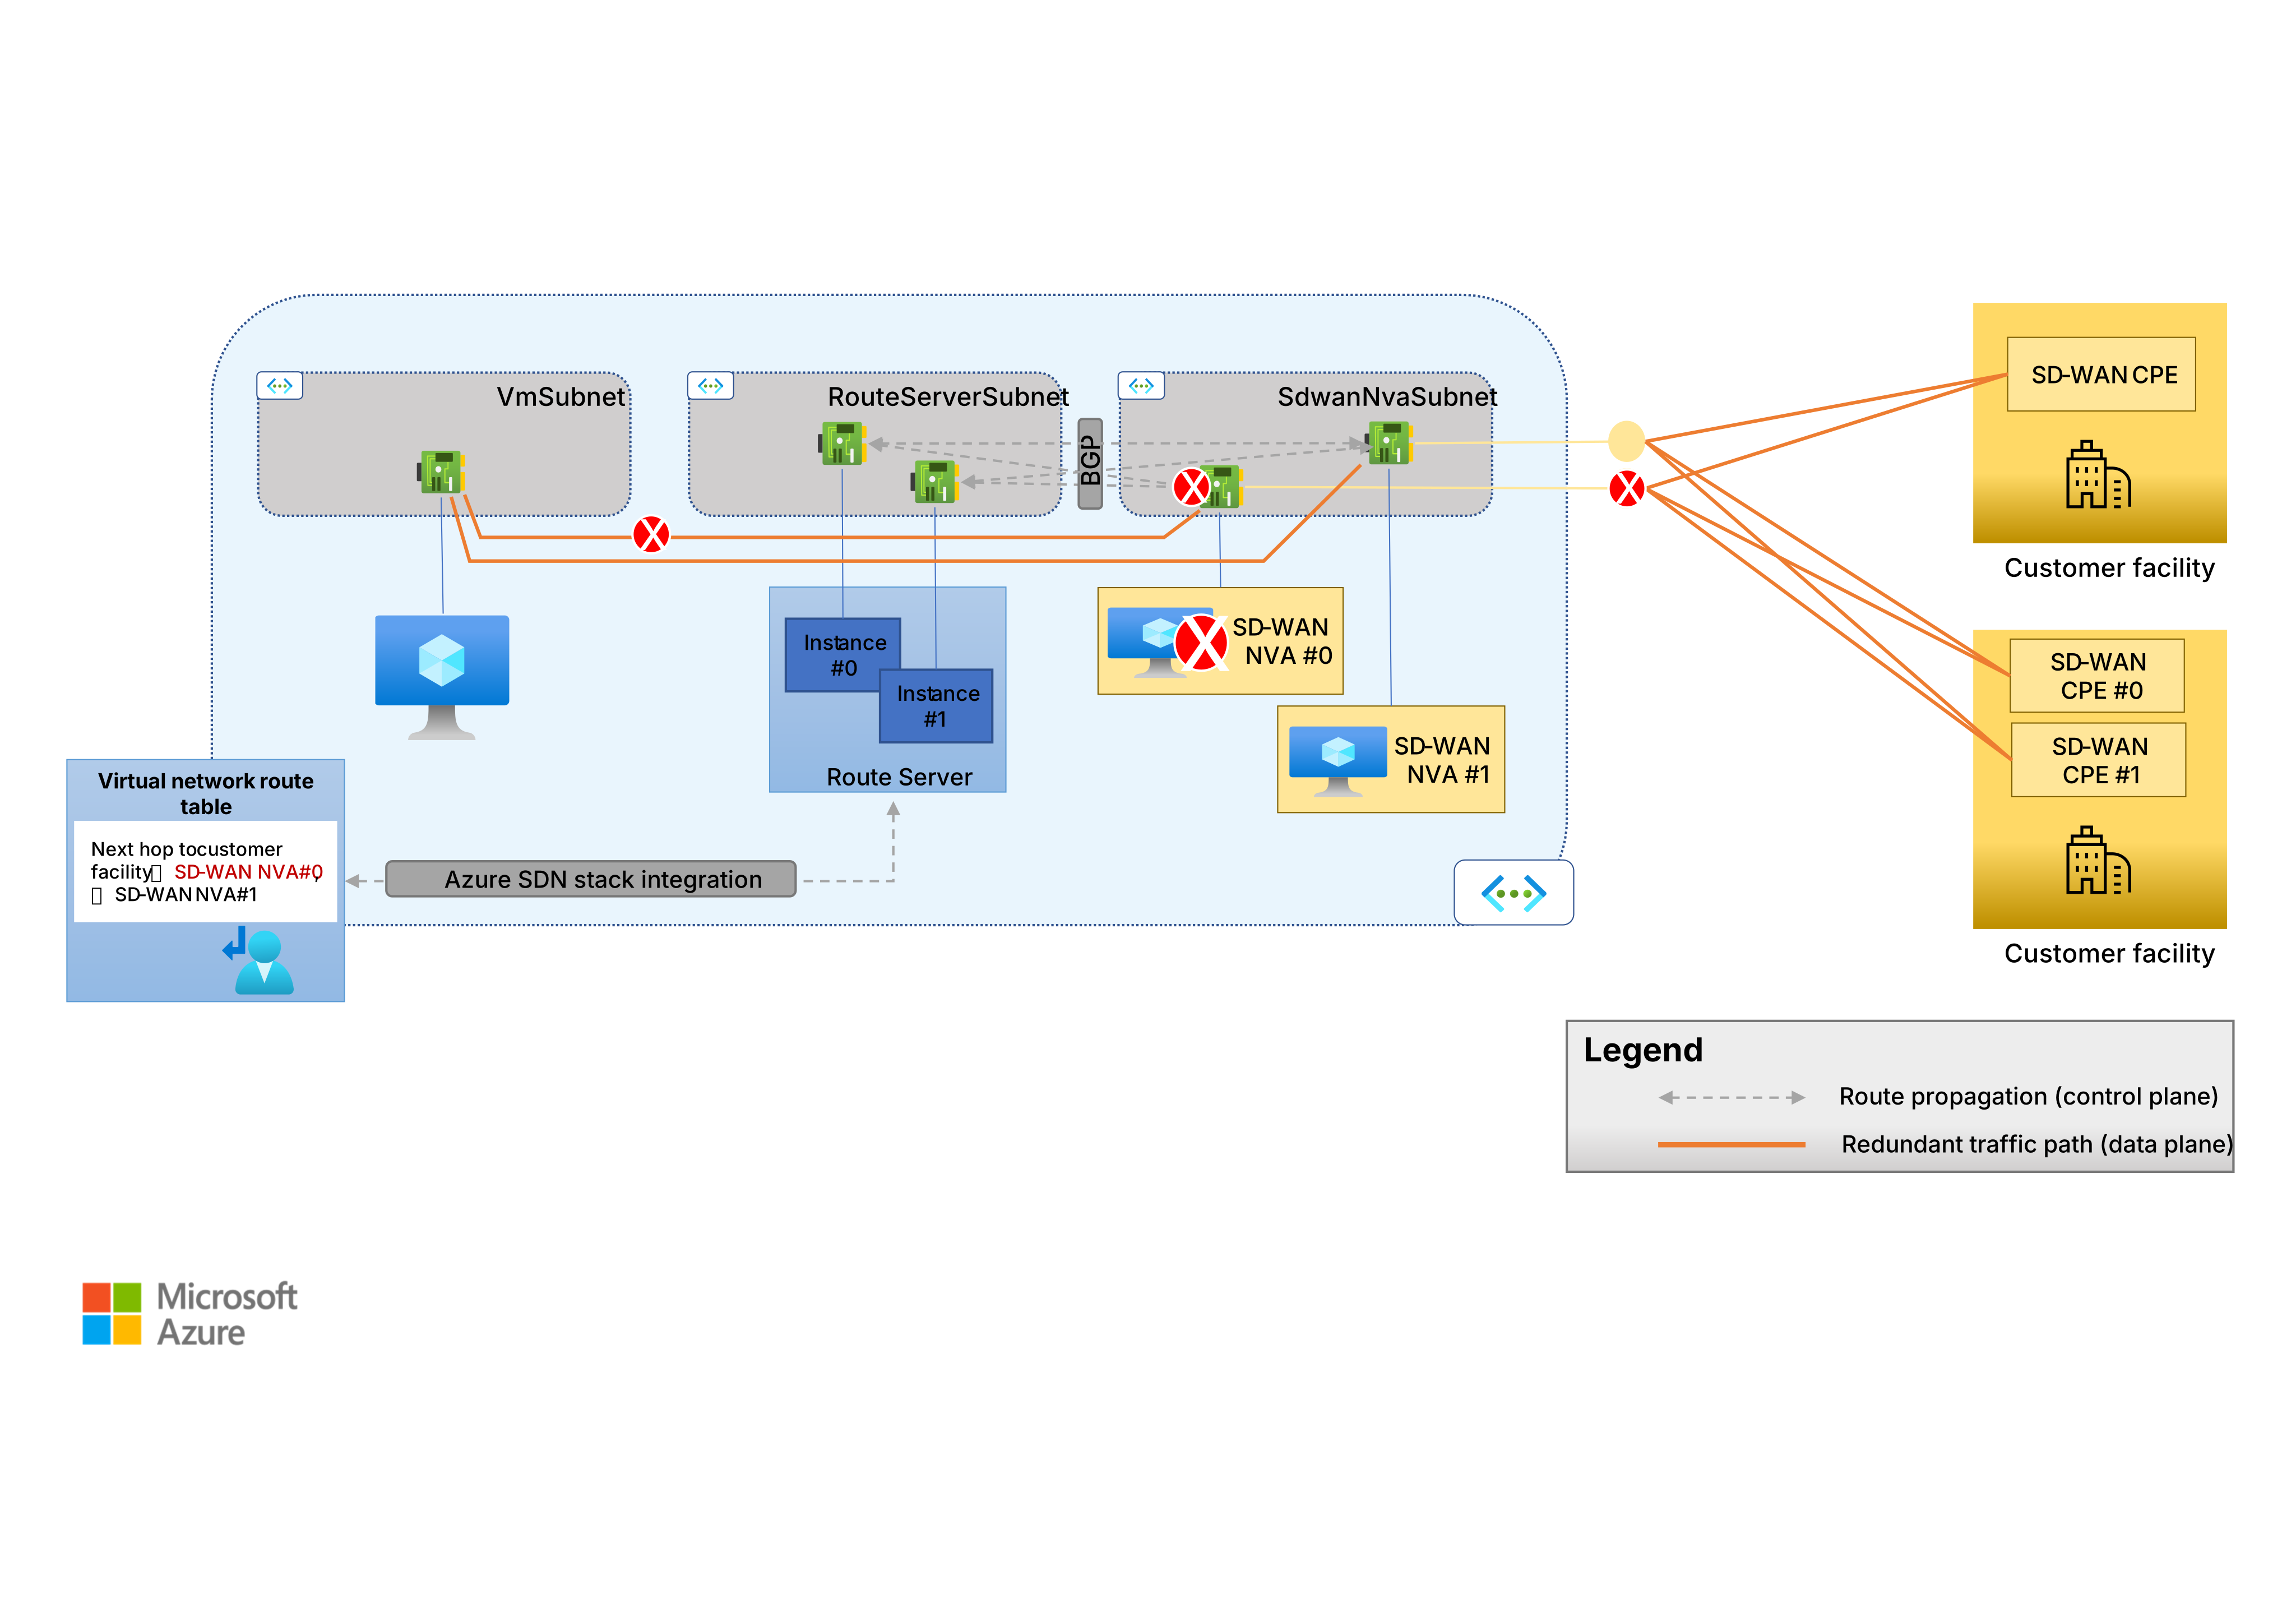
BGP tabanlı yük devretme ve ECMP yönlendirmesi, trafiği eşzamanlı olarak işleyen N cihazlarla N etkin HA mimarilerini etkinleştirir. Route Server BGP AS Path özniteliklerine uygun olduğundan etkin-pasif mimariler de uygulanabilir. Farklı SD-WAN uç cihazlar farklı AS Yolu uzunluklarına sahip aynı hedeflere yönelik yolları duyurursa, yolları en kısa yolla duyuran SD-WAN kenar cihazı tercih edilen sonraki atlama olur. Bu cihaz arızalanırsa veya bazı rotalarını geri çekerse, Rota Sunucusu diğer cihazların duyurduğu daha uzun AS Path değerlerine sahip rotaları genişletir. SD-WAN NVA'larının, Yönlendirme Sunucusu'na duyurdukları rotalar için bir tercih düzeyini ifade etmek üzere kullanabilecekleri tek BGP özniteliği AS Path'tir.
N-active HA mimarilerini öneriyoruz çünkü bu mimariler, yedek SD-WAN NVA'larına ihtiyaç duymadan kaynakların en iyi şekilde kullanılmasını ve yatay ölçeklenebilirliği sağlar. İşleme kapasitesini artırmak için, birden çok NVA, Yol Sunucusu'nun desteklediği en yüksek BGP eşleri sayısına kadar paralel olarak çalışabilir. N-active HA modeli, SD-WAN NVA'ların durum bilgisi olmayan, katman 3 yönlendiricileri olarak davranmasını gerektirir. Bir siteye birden çok tünel olduğunda, sistem TCP bağlantılarını asimetrik olarak yönlendirebilir. Aynı TCP bağlantısının özgün ve yanıt akışları farklı tüneller ve farklı NVA'lar aracılığıyla yönlendirilebilir. Aşağıdaki şekilde, asimetrik olarak yönlendirilmiş TCP bağlantısı örneği gösterilmektedir. Bu yönlendirme asimetrileri, sanal ağda veya şirket içi sitede başlatılan TCP bağlantıları için mümkündür.
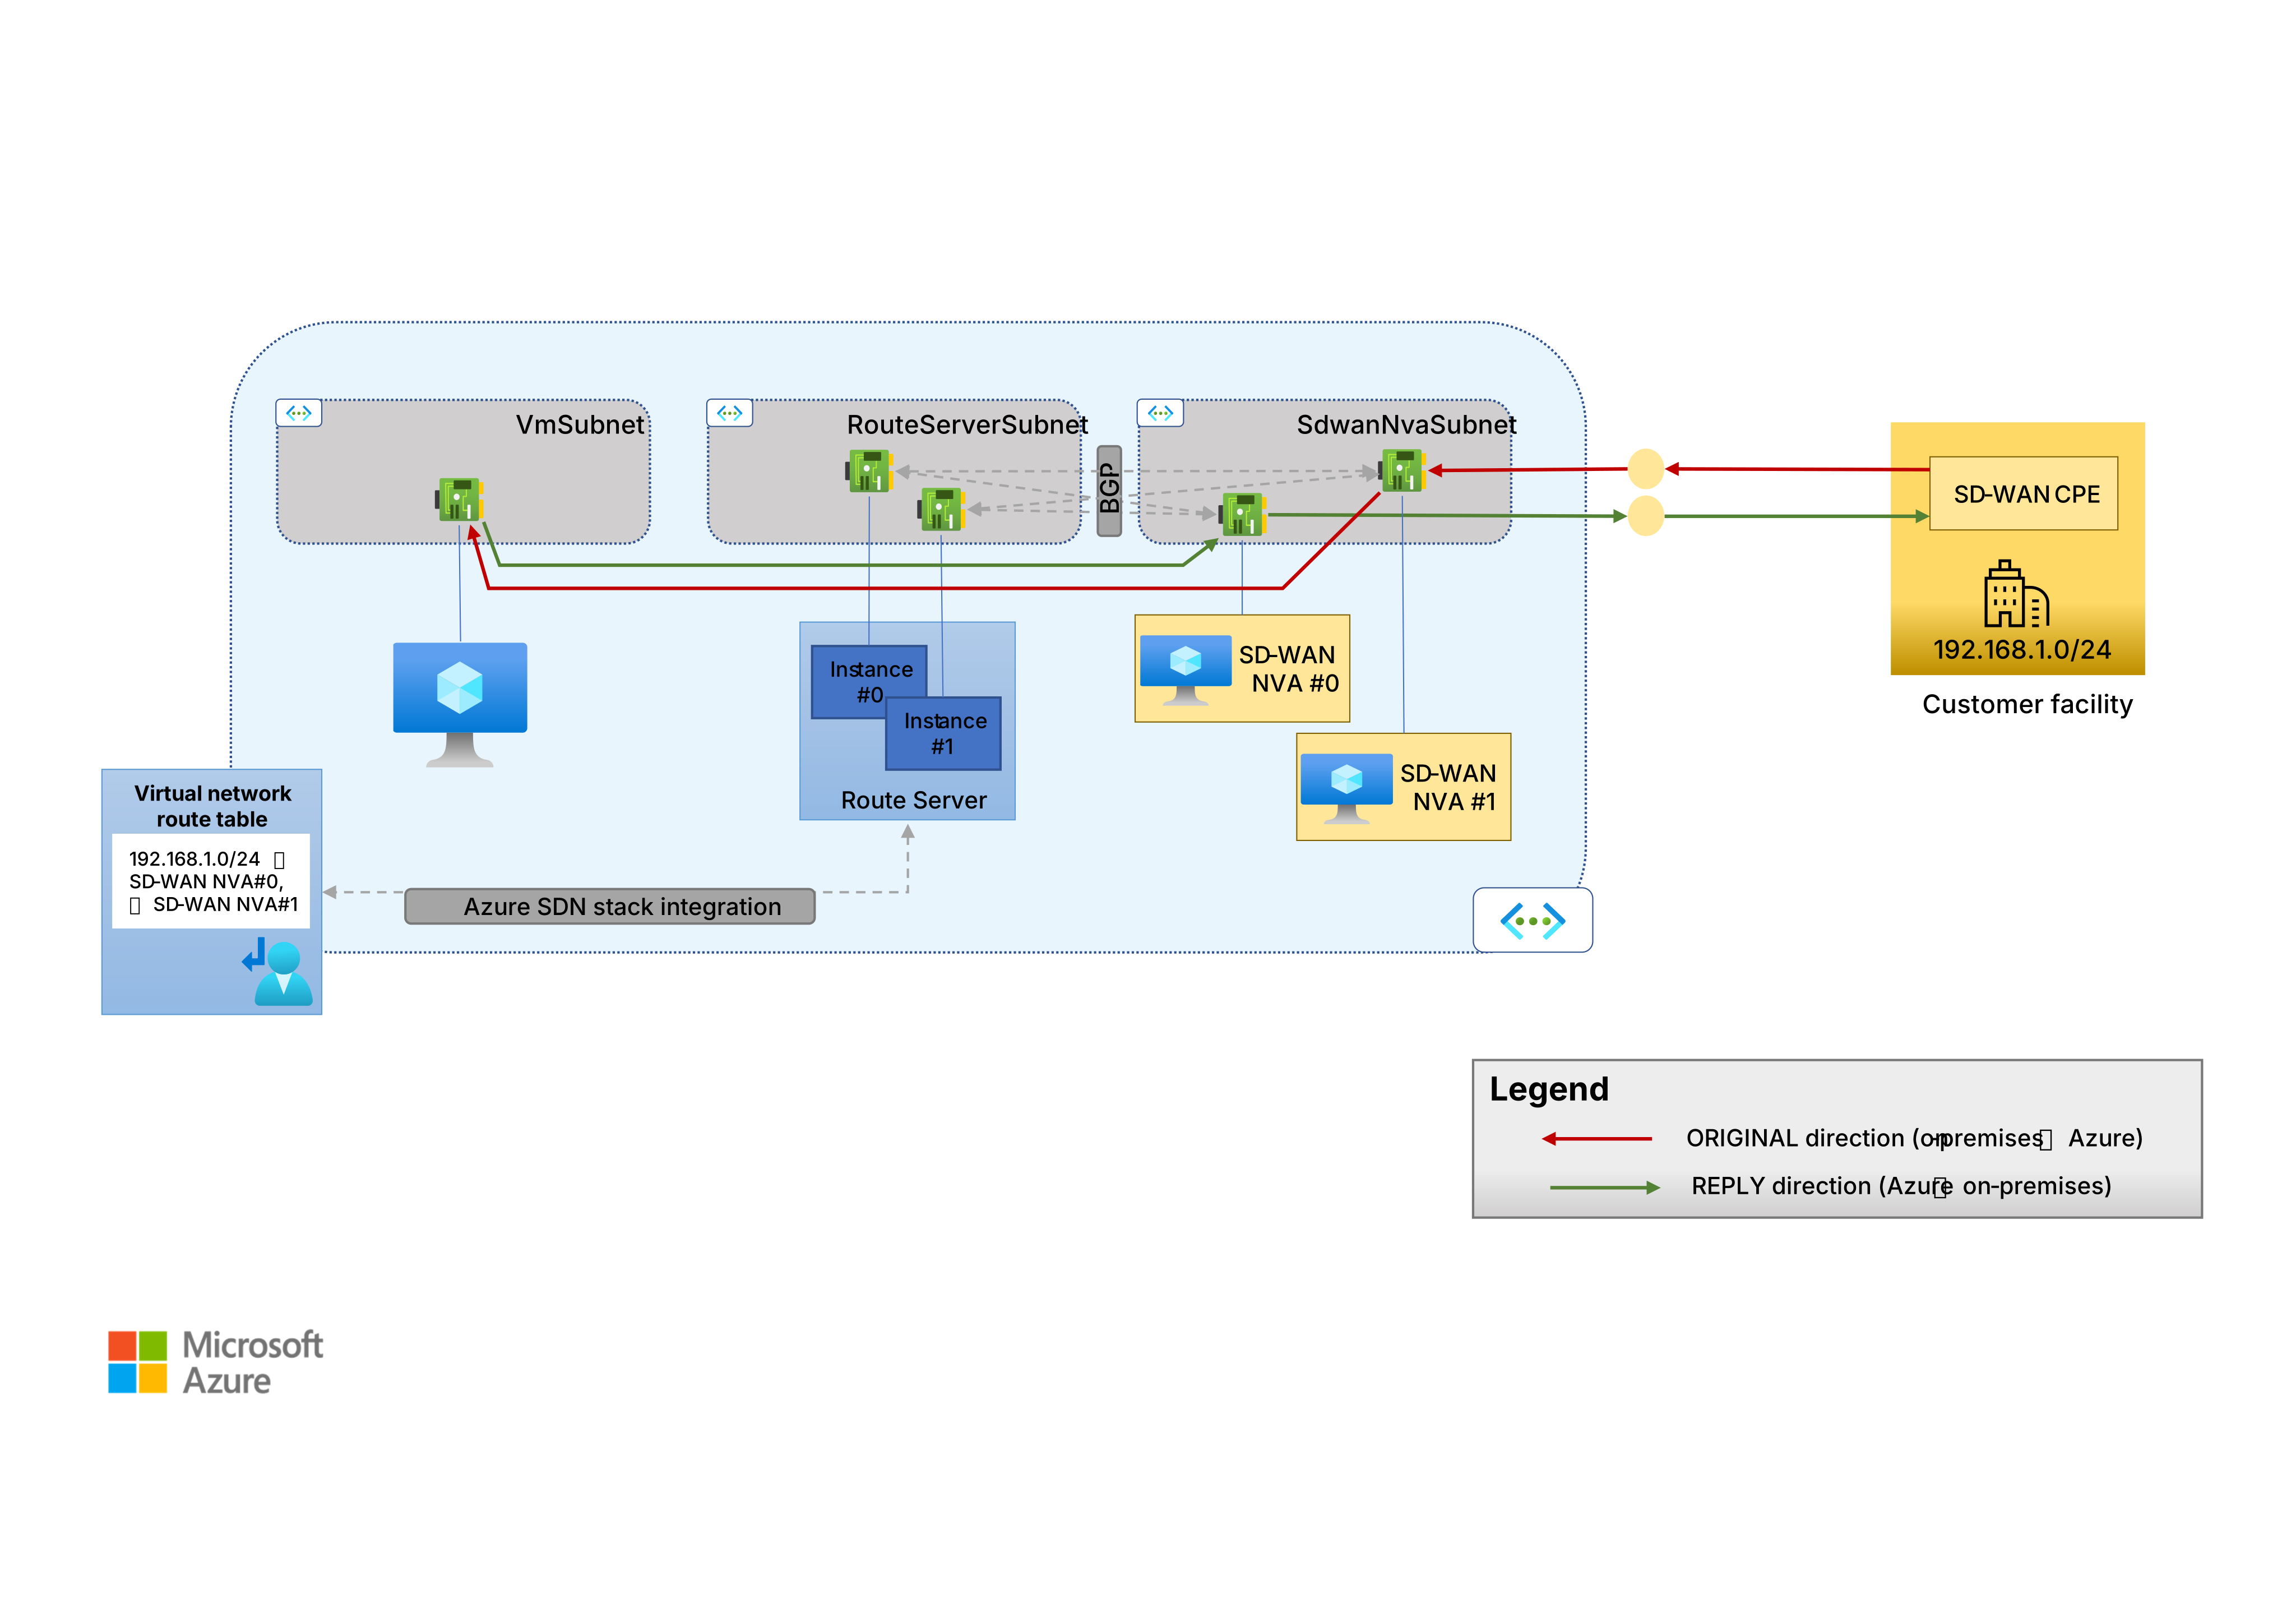
Aktif-pasif HA mimarilerini yalnızca Azure'daki SD-WAN NVA'ları, durum bilgisi içeren güvenlik duvarı incelemesi gibi yönlendirme simetrisi gerektiren ağ işlevlerini gerçekleştirdiğinde değerlendirin. Ölçeklenebilirlik etkileri nedeniyle bu yaklaşımdan kaçının. SD-WAN NVA'larında daha fazla ağ işlevi çalıştırmak kaynak tüketimini artırır. Etkin-pasif HA mimarileri, trafiğin herhangi bir noktada yalnızca bir NVA tarafından işlenmesine olanak sağlar. Sonuç olarak, SD-WAN katmanının tamamı yalnızca desteklediği maksimum Azure VM boyutuna kadar ölçeklendirilebilir, ölçeği genişletilmeyebilir. N-etkin HA için Azure Load Balancer kullanan ayrı NVA kümelerinde yönlendirme simetrisi gerektiren durum bilgisi olan ağ işlevlerini uygulayın.
ExpressRoute bağlantısında dikkat edilmesi gerekenler
Bu mimari tam SD-WAN yaklaşımı desteklediğinden, kurumsal ağınızı genel İnternet'in ve Microsoft omurgasının üzerinde mantıksal bir katman olarak oluşturabilirsiniz. Aşağıdaki bölümlerde açıklanan belirli senaryoları ele almak için ayrılmış ExpressRoute bağlantı hatlarını da kullanabilirsiniz.
Senaryo 1: ExpressRoute ve SD-WAN birlikte çalışma
SD-WAN cihazları yalnızca sitelerin bir alt kümesine dağıtıldığında SD-WAN çözümleri ExpressRoute bağlantısıyla birlikte bulunabilir. Örneğin, bazı kuruluşlar yalnızca İnternet bağlantısı olan sitelerdeki geleneksel IPsec VPN'lerinin yerine SD-WAN çözümleri dağıtabilir ve aşağıdaki şekilde gösterildiği gibi büyük siteler ve veri merkezleri için MPLS hizmetlerini ve ExpressRoute bağlantı hatlarını kullanabilir.
Bu birlikte kullanım senaryosu, SD-WAN bağlı siteler ile ExpressRoute bağlantı hatlarına bağlı siteler arasındaki trafiği yönlendirmek için Azure dağıtılan SD-WAN NVA'ları gerektirir.
AllowBranchToBranch özelliğini etkinleştirerek Azure'da Route Server'ı, ExpressRoute sanal ağ geçitleri ile SD-WAN NVA'ları arasında rotaları yayacak şekilde yapılandırabilirsiniz. ExpressRoute sanal ağ geçidi ile SD-WAN NVA'lar arasında yol yayma BGP üzerinden gerçekleşir. Route Server, ExpressRoute sanal ağ geçidi ve SD-WAN NVA'ları ile BGP oturumları kurar ve bir eşten öğrendiği rotaları diğer eşe iletir. Platform, Route Server ile ExpressRoute sanal ağ geçidi arasındaki BGP oturumlarını yönetir. Kullanıcıların bu oturumları açıkça yapılandırması gerekmez. Route Server'ı dağıttıklarında yalnızca AllowBranchToBranch bayrağını etkinleştirmeleri yeterlidir.
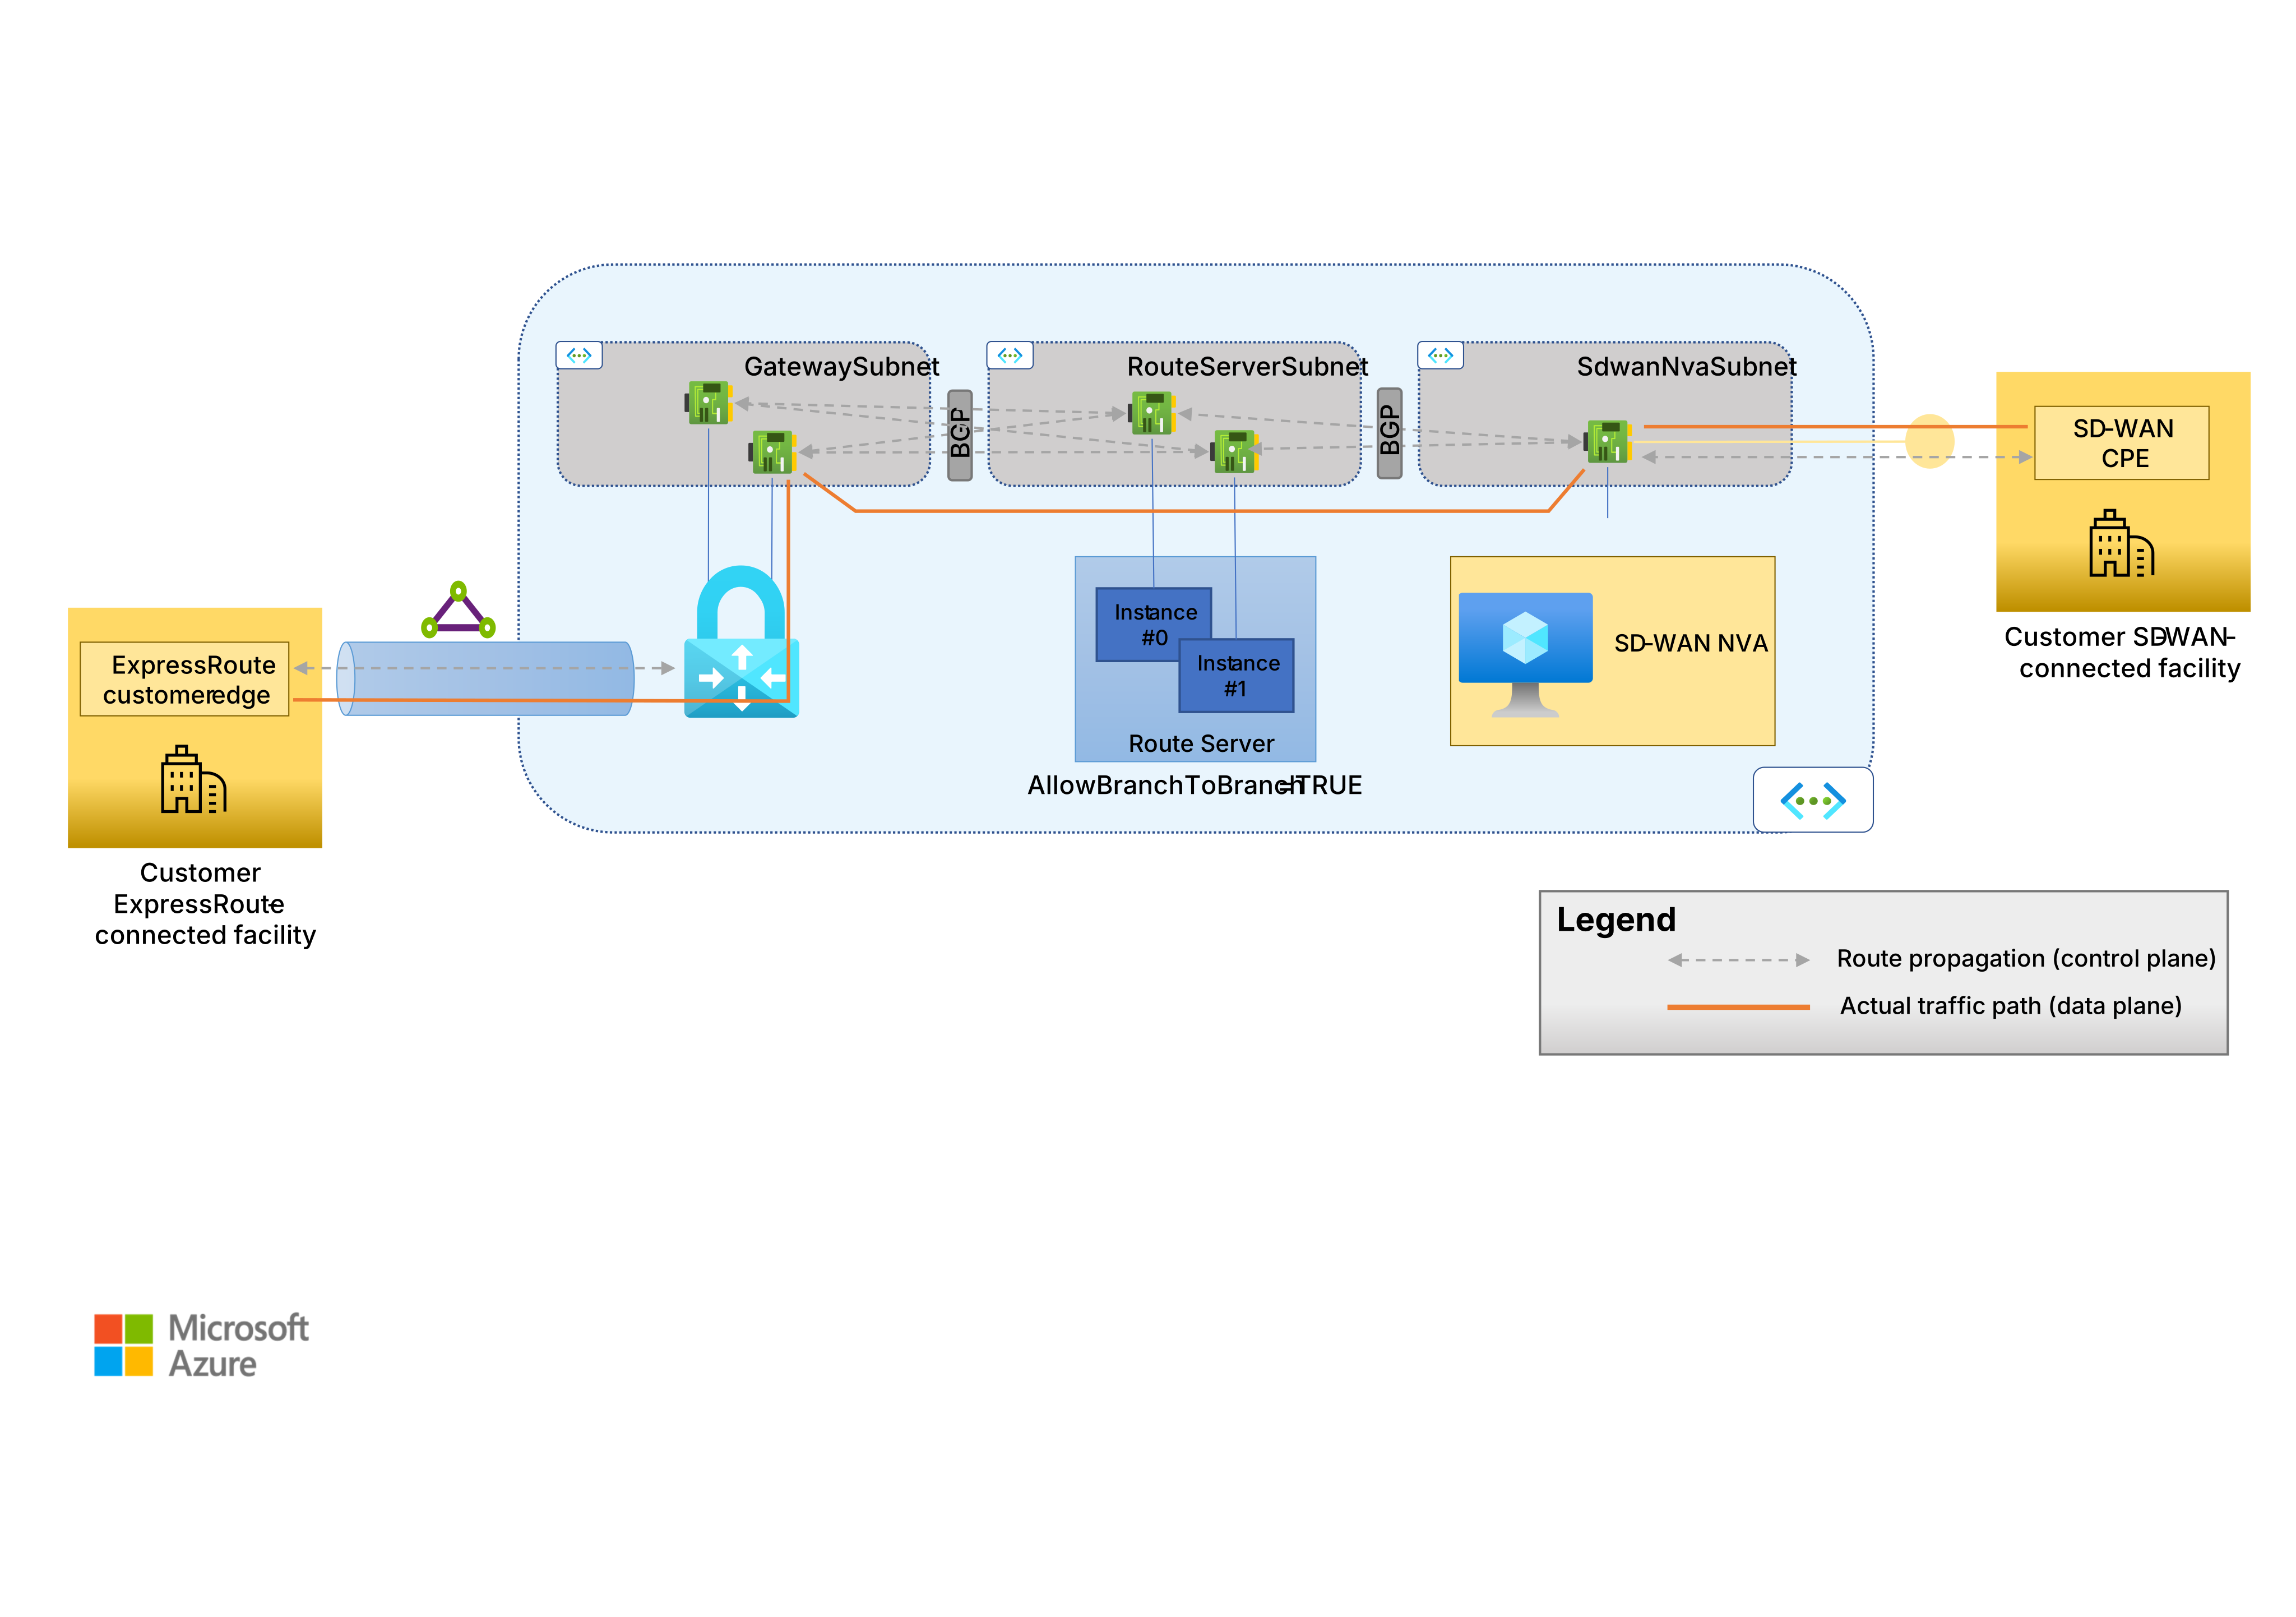
Bu SD-WAN ve ExpressRoute birlikte bulunma senaryosu, MPLS ağlarından SD-WAN'a geçişleri sağlar. Eski MPLS siteleri ile yeni geçirilen SD-WAN siteleri arasında bir yol sağlar ve trafiği şirket içi veri merkezlerinden yönlendirme gereksinimini ortadan kaldırır. Bu düzeni geçişler sırasında ve şirket birleştirme ve satın alma işlemlerinden oluşan senaryolarda farklı ağları birbirine bağlamak için kullanın.
Senaryo 2: SD-WAN alt ağ olarak ExpressRoute
Şirket içi sitelerinizin ExpressRoute bağlantısı varsa, SD-WAN cihazları ExpressRoute'un üstündeki Azure çalışan SD-WAN hub NVA'larına tüneller ayarlamak üzere yapılandırabilirsiniz. Hem ExpressRoute özel eşlemesini hem de Microsoft eşlemeyi kullanabilirsiniz.
Özel eşleştirme
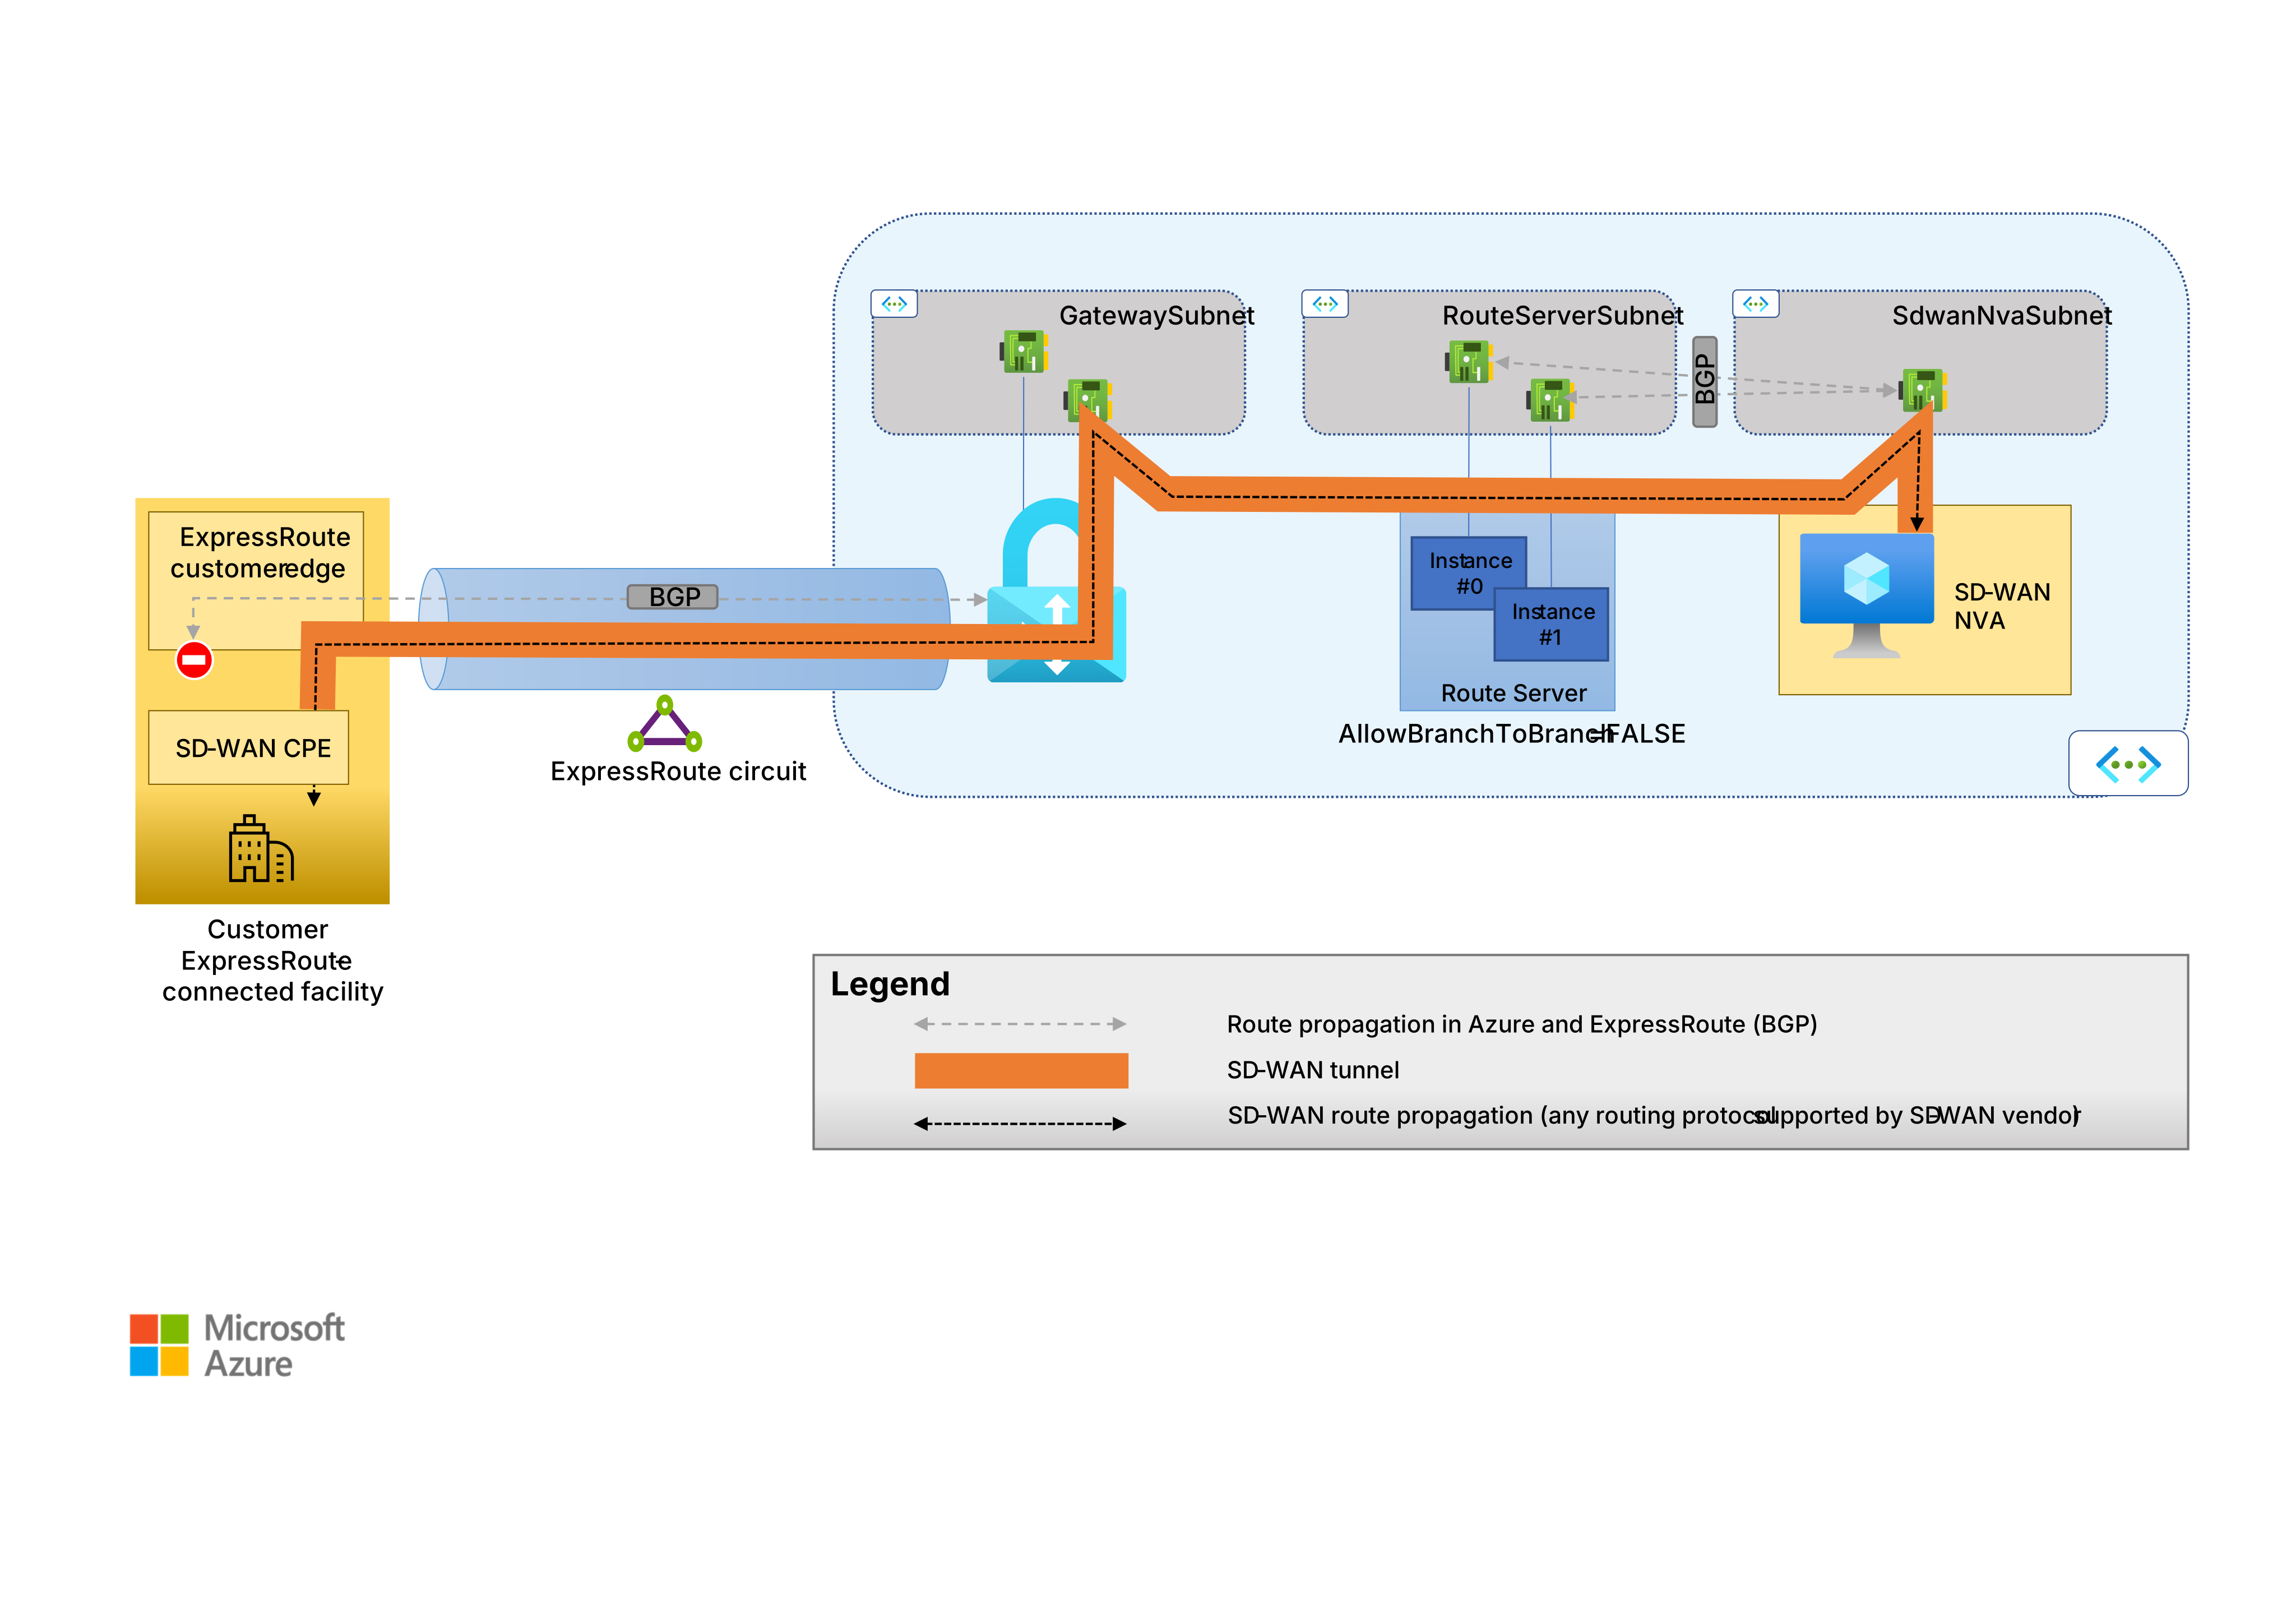
Alt ağ olarak ExpressRoute özel eşlemesini kullandığınızda, tüm şirket içi SD-WAN siteleri Azure'daki SD-WAN hub NVA'larına tüneller oluşturur. Bu senaryo, SD-WAN NVA'lar ile ExpressRoute sanal ağ geçidi arasında yol yaymayı gerektirmez, bu nedenle Yönlendirme Sunucusu'nu AllowBranchToBranch bayrağı false olarak ayarlanmış şekilde yapılandırmanız gerekir.
Bu yaklaşım, ExpressRoute bağlantısını sonlandıran müşteri veya sağlayıcı tarafı yönlendiricilerde düzgün BGP yapılandırması gerektirir. Microsoft Enterprise Edge yönlendiricileri (MSEEs), doğrudan veya sanal ağ eşlemesi aracılığıyla bağlantı hattına bağlı sanal ağların tüm yollarını duyurur. Sanal ağları hedefleyen trafiği bir SD-WAN tüneli üzerinden iletmek için şirket içi sitenin bu yolları ExpressRoute bağlantı hattından değil SD-WAN cihazından öğrenmesi gerekir.
Sonuç olarak, ExpressRoute bağlantısını sonlandıran müşteri tarafı veya sağlayıcı tarafı yönlendiricilerinin Azure aldıkları yolları filtrelemesi gerekir. Alt ağdaki tek yollar, şirket içi SD-WAN cihazlarının Azure'daki SD-WAN hub NVA'larına erişmesine izin vermelidir. ExpressRoute özel eşlemesini SD-WAN alt ağ olarak kullanmayı planlayan müşteriler, yönlendirme cihazlarının bu yapılandırmayı desteklediğini doğrulamalıdır. Bu gereksinim özellikle ExpressRoute için kullanılan uç cihazları denetlemeyen müşteriler için geçerlidir. Örneğin, bir MPLS operatörü bir IPVPN hizmetinin üzerinde ExpressRoute bağlantı hattını sağlar.
Microsoft ağ eşlemesi
ExpressRoute Microsoft eşlemesini SD-WAN tüneller için alt ağ olarak da kullanabilirsiniz. Bu senaryoda, Azure’daki SD-WAN hub NVA’ları yalnızca genel tünel uç noktalarını sunar; bu uç noktalar hem internete bağlı sitelerdeki hem de ExpressRoute’a bağlı sitelerdeki SD-WAN müşteri yerleşkesi ekipmanları (CPE’ler) tarafından kullanılır. ExpressRoute Microsoft eşlemesi, özel eşlemeden daha karmaşık önkoşullara sahiptir, ancak aşağıdaki iki nedenden dolayı bu seçeneğin alt ağ olarak kullanılması önerilir:
Hub sanal ağında ExpressRoute sanal ağ geçitleri gerektirmez. ExpressRoute FastPath kullanmadığınızda karmaşıklığı ortadan kaldırır, maliyeti azaltır ve SD-WAN çözümünün ağ geçidinin bant genişliği sınırlarının ötesine ölçeklendirilmesini sağlar.
Bu yaklaşım katman ve alt katman yolları arasında net bir ayrım sağlar. MSEE'ler yalnızca Microsoft ağın genel ön eklerini müşteri veya sağlayıcı ucuna duyurur. Bu yolları ayrı bir sanal yönlendirme ve iletme (VRF) örneğine yerleştirebilir ve bunları yalnızca sitenin LAN'ının çevre ağ kesimine yayabilirsiniz. SD-WAN cihazları, sanal ağlara yönelik yollar da dahil olmak üzere müşterinin kurumsal ağına yönelik yolları katman üzerinden yayar. Bu yaklaşımı değerlendiren müşteriler, yönlendirme cihazlarını uygun şekilde yapılandırabileceklerini veya MPLS taşıyıcılarından uygun hizmeti isteyebileceklerini doğrulamalıdır.
MPLS ile ilgili dikkat edilmesi gerekenler
Geleneksel MPLS kurumsal ağlarından SD-WAN paradigmaya dayalı daha modern ağ mimarilerine geçiş için önemli çaba ve zaman gerekir. MPLS'den SD-WAN'a aşamalı geçişleri uygulamak için bu mimariyi kullanın. Aşağıdaki bölümlerde iki tipik geçiş senaryosu açıklanmaktadır.
Aşamalı MPLS devreden çıkarma
Genel internetin ve Microsoft omurgasının üzerinde bir SD-WAN oluşturmak ve MPLS IPVPN’leri veya diğer özel bağlantı hizmetlerini tamamen devreden çıkarmak isteyen müşteriler, geçiş sırasında ExpressRoute ve SD-WAN bir arada var olma senaryosunu kullanabilir. Bu senaryoda, SD-WAN bağlantılı siteler eski MPLS'lere bağlı sitelere ulaşabilir. Bir siteyi SD-WAN’a taşıdıktan ve CPE cihazlarını devreye aldıktan sonra MPLS bağlantısını devreden çıkarabilirsiniz. Site, en yakın Azure bölgelere SD-WAN tünelleri aracılığıyla tüm şirket ağına erişebilir.
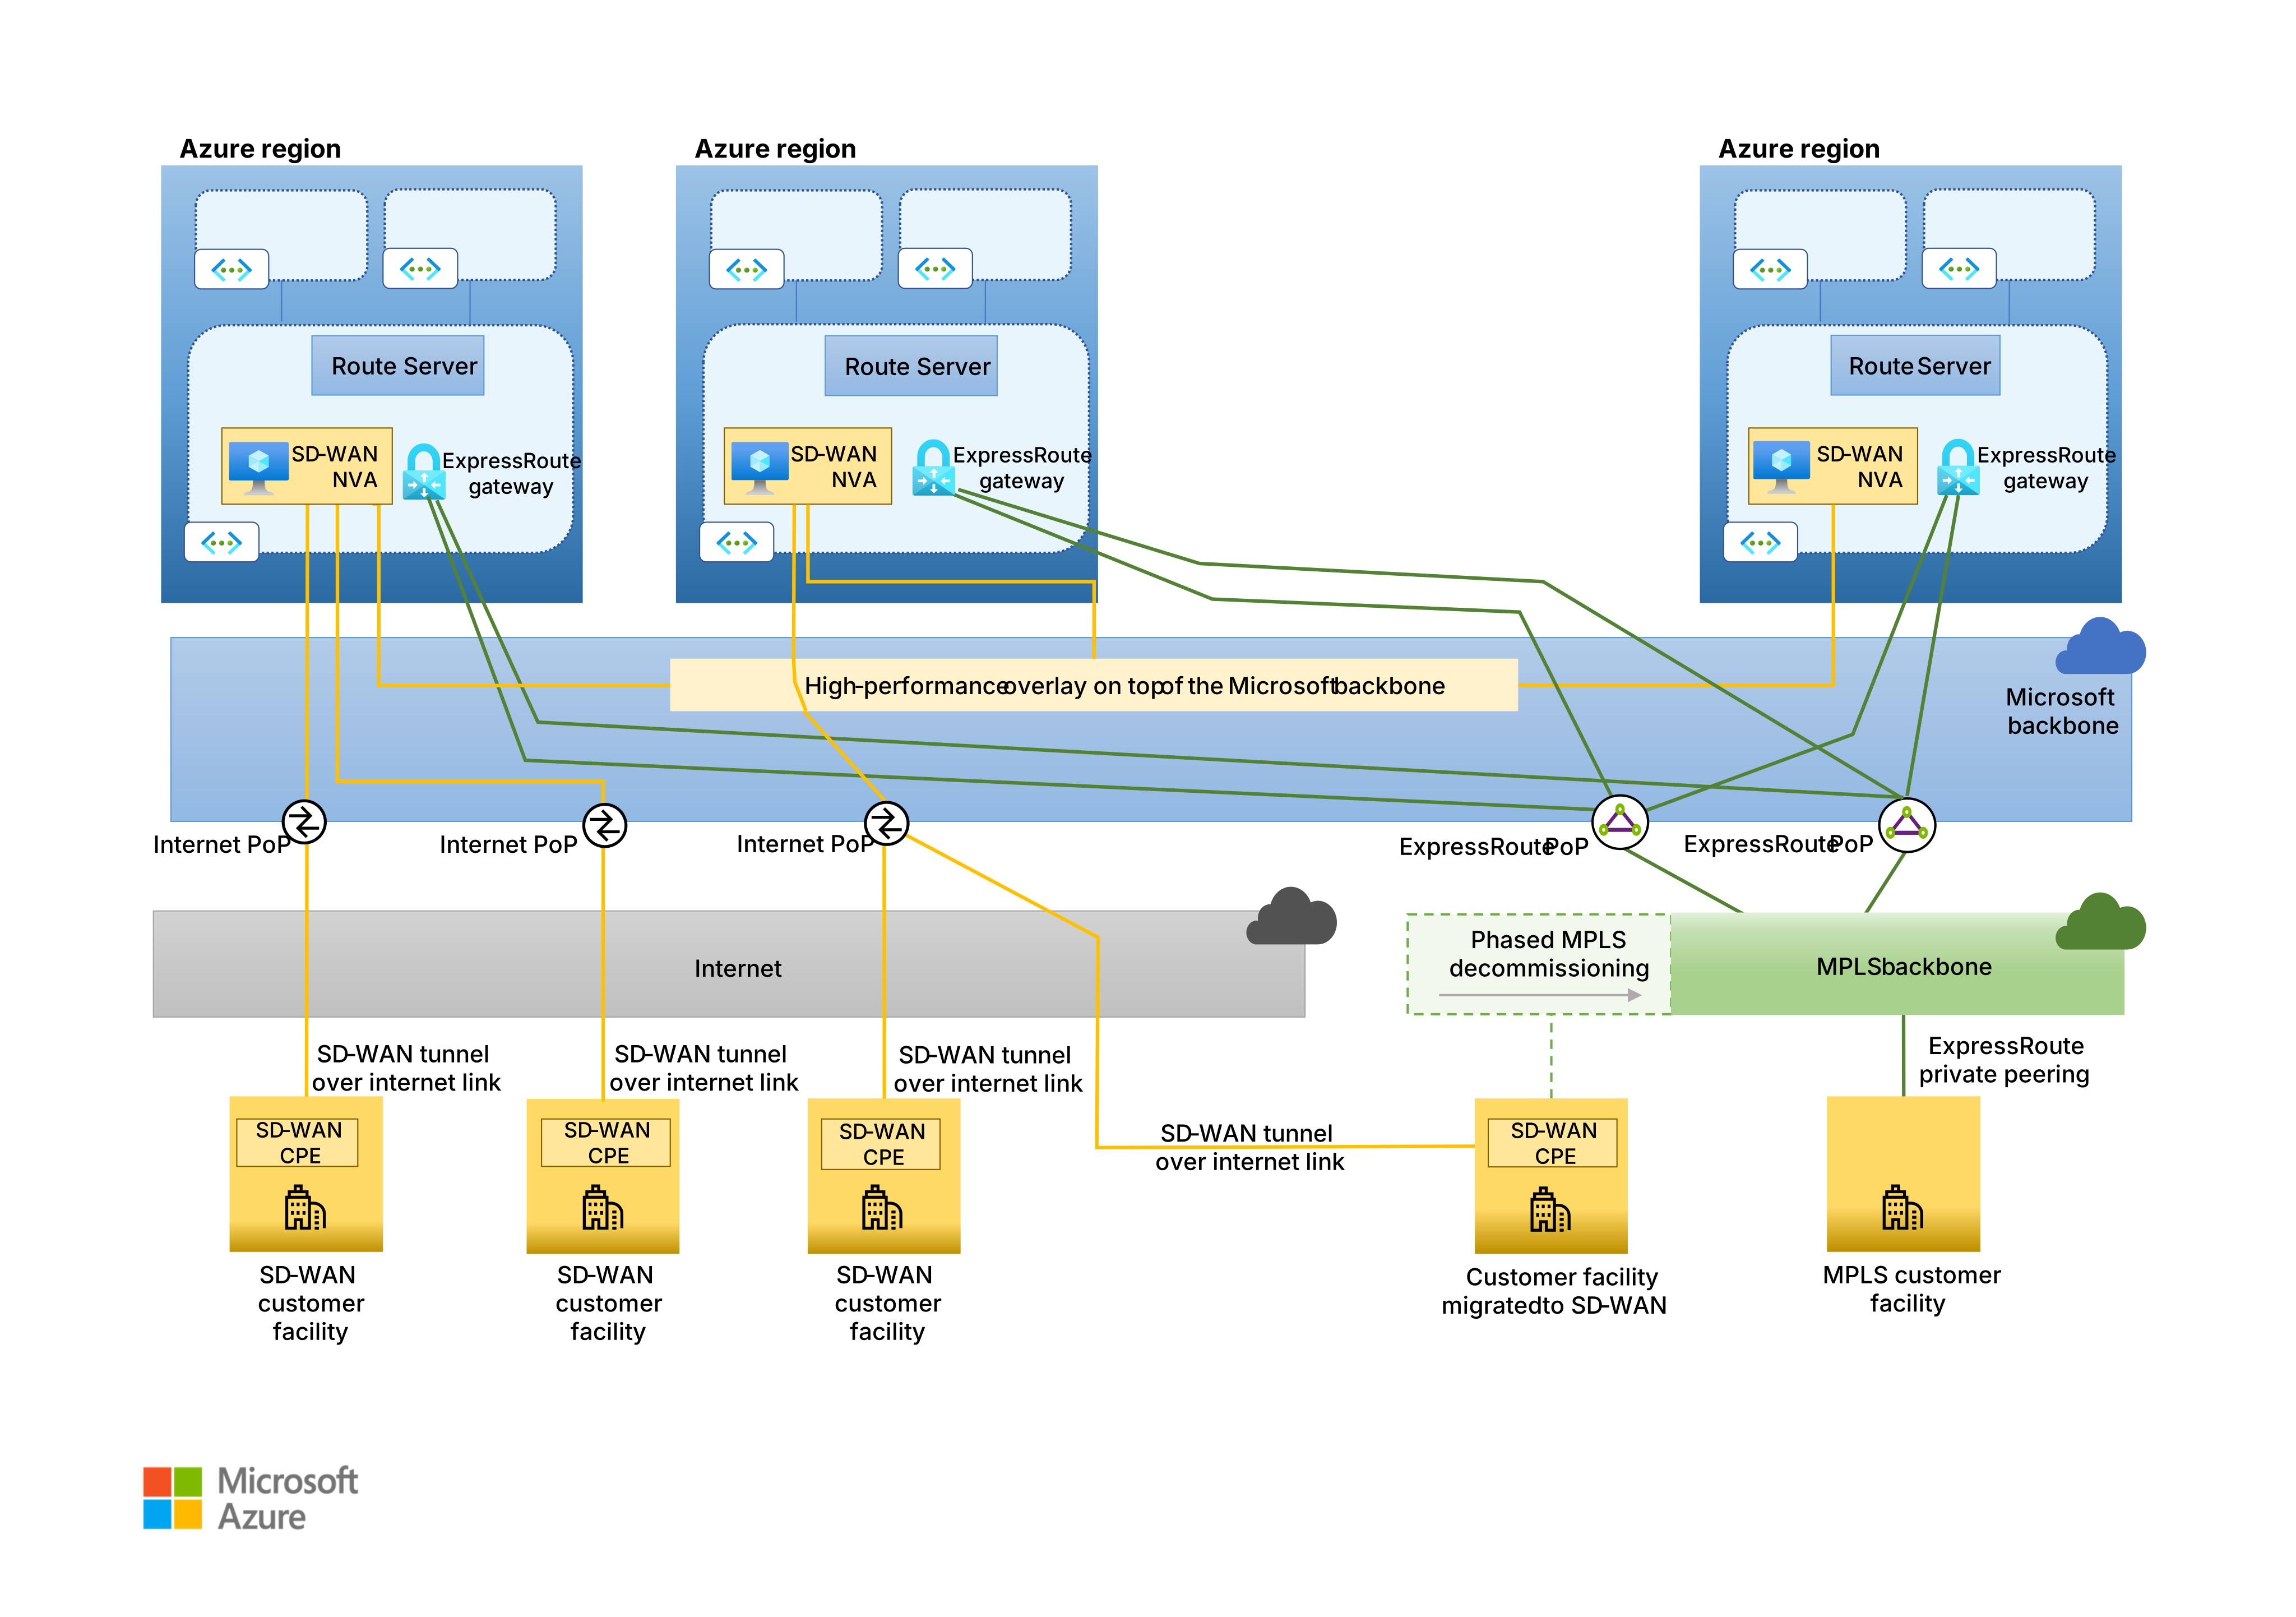
Tüm sitelerin geçişi tamamlandığında, MPLS IPVPN’i ve onu Microsoft omurgasına bağlayan ExpressRoute devrelerini devreden çıkarabilirsiniz. Artık ExpressRoute sanal ağ geçitlerine ihtiyacınız yoktur ve bunların sağlamasını kaldırabilirsiniz. Her bölgedeki SD-WAN hub NVA'ları, bu bölgenin merkez-uç ağına tek giriş noktası haline gelir.
MPLS entegrasyonu
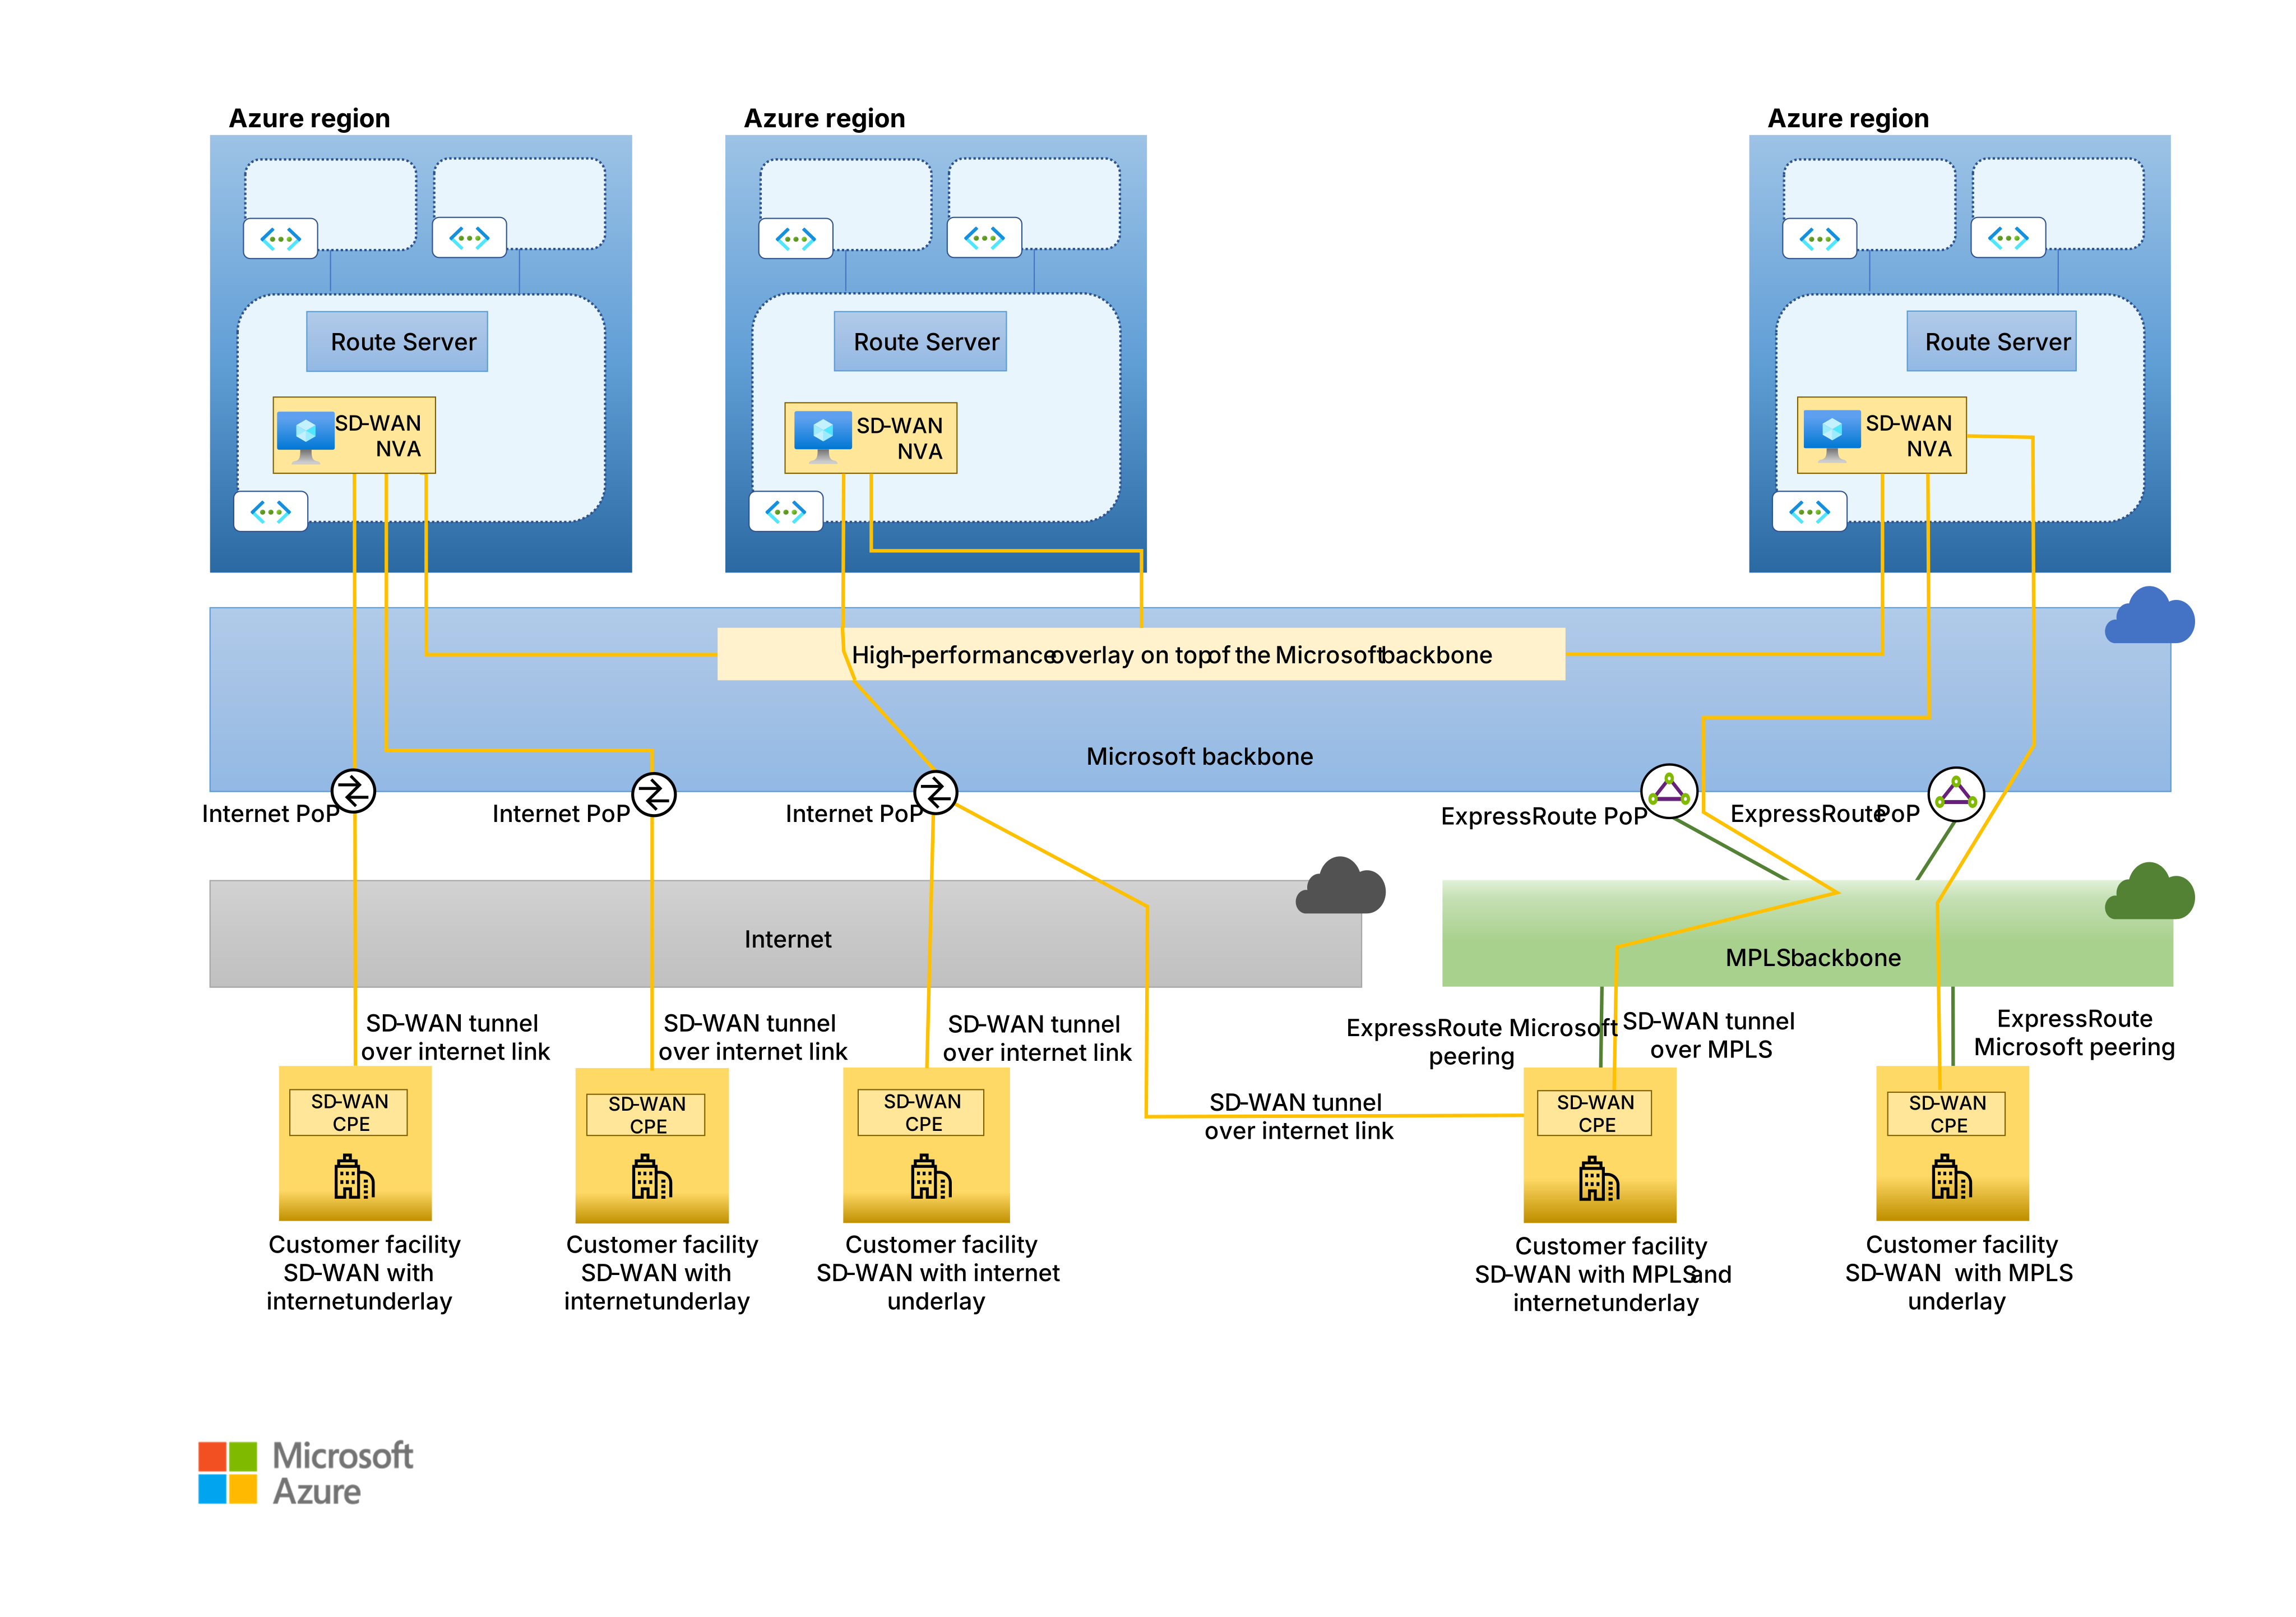
İstenen performansı ve güvenilirliği sağlamak için genel ve paylaşılan ağlara güvenmeyen kuruluşlar, mevcut bir MPLS ağını belirli siteler veya uygulamalar için kurumsal sınıf bir alt katman olarak kullanmaya karar verebilir.
SD-WAN alt katman senaryosu olarak ExpressRoute, SD-WAN ve MPLS tümleştirmesini destekler. Özel eşleme yerine ExpressRoute Microsoft eşlemesini tercih edin. Microsoft eşleme kullandığınızda, MPLS ağı ve genel İnternet işlevsel olarak eşdeğer alt katmanlar haline gelir. Azure’daki SD-WAN hub NVA’larının sunduğu tüm SD-WAN tünel uç noktalarına erişim sağlar. Hem İnternet hem de MPLS bağlantısı olan bir siteye dağıtılan bir SD-WAN CPE, her iki alt katmanda da Azure SD-WAN hub'larına birden çok tünel oluşturabilir. CPE daha sonra, SD-WAN kontrol düzleminin yönettiği uygulama düzeyi ilkelerine göre farklı tüneller aracılığıyla farklı bağlantıları yönlendirebilir.
Yönlendirme Sunucusu rota tercihi
Önceki iki bölümdeki her iki MPLS senaryosunda da bazı dal siteleri hem MPLS IPVPN'e hem de SD-WAN'a bağlanabilir. Sonuç olarak, merkez sanal ağlarına dağıtılan Yönlendirme Sunucusu örnekleri ExpressRoute ağ geçitlerinden ve SD-WAN NVA'lardan aynı yolları öğrenebilir.
Sanal ağların yol tablolarında hangi yolu tercih edip genişleteceklerini denetlemek için Yönlendirme Sunucusu yönlendirme tercihini kullanın.
Yönlendirme tercihi, AS Yolu öneklemesini kullanamadığınızda işe yarar. Özel BGP yapılandırmalarını desteklemeyen MPLS IPVPN hizmetleri buna örnek olarak verilebilir. MPLS ağının yolları nasıl topladığınıza, MPLS yollarınızın öznitelikleri üzerinde sahip olduğunuz denetim düzeyine ve geçiş sırasında SD-WAN ile MPLS arasındaki tercihinize bağlı olarak, Yönlendirme Sunucusu'nu MPLS yollarını SD-WAN yolları veya MPLS yolları üzerinden SD-WAN yolları tercih etmeye zorlamanız gerekebilir.
Yönlendirme Sunucusu sınırları ve tasarım konuları
Route Server bu mimarinin merkezinde yer alır. Sanal ağlarda dağıtılan SD-WAN NVA'lar ile temel Azure SDN yığını arasındaki yolları yayar. HA ve yatay ölçeklenebilirlik için birden çok SD-WAN NVA çalıştırmaya yönelik BGP tabanlı bir yaklaşım sağlar. Bu mimariyi temel alan büyük SD-WANs tasarlarken Route Server'ın ölçeklenebilirlik sınırlarını dikkate alın.
Aşağıdaki bölümlerde ölçeklenebilirlik üst sınırları ve her sınırın nasıl işleneceğini gösteren yönergeler sağlanır.
BGP komşuları tarafından Route Server'a tanıtılan yollar
Yol Sunucusu, AllowBranchToBranch bayrağı ayarlandığında ExpressRoute sanal ağ geçitlerine duyurulabilecek rota sayısı için açık bir üst sınır tanımlamaz. Ancak ExpressRoute ağ geçitleri, Route Server'dan öğrendikleri rotaları bağlı oldukları ExpressRoute devrelerine de iletir.
Azure ExpressRoute ağ geçitlerinin özel eşleme üzerinden ExpressRoute bağlantı hatlarına tanıtabileceği yol sayısını sınırlar. Bu makaledeki yönergelere göre SD-WAN çözümler tasarlarken, SD-WAN yolların bu sınıra ulaşmadığından emin olun. Sınıra ulaşırsanız ExpressRoute ağ geçitleri ile ExpressRoute bağlantı hatları arasındaki BGP oturumları bırakılır ve ExpressRoute aracılığıyla bağlanan sanal ağlar ile uzak ağlar arasındaki bağlantı kesilir.
ExpressRoute ağ geçitlerinin devrelere tanıttığını yolların toplam sayısı, Route Server'dan öğrendikleri yolların toplamı ve Azure merkez-uç ağının adres alanını oluşturan ön eklerin toplamıdır. Bırakılan BGP oturumlarından kaynaklanan kesintileri önlemek için aşağıdaki azaltmaları öneririz:
Varsa, Route Server'a duyurulan yol sayısını sınırlamak için yerel SD-WAN cihaz özelliklerini (yol özetleme ve filtreleme) kullanın.
ExpressRoute ağ geçitlerinin duyurdukları yol sayısındaki ani artışları proaktif olarak algılamak için Azure İzleyici uyarılarını kullanın. Eşe duyurulan yol sayısı metriğini izleyin.
BGP eşleri
Yol Sunucusu, en fazla BGP eş sayısı ile BGP oturumları kurabilir. Bu sınır, kaç SD-WAN NVA'nın Route Server ile BGP bitişikliği oluşturabileceğini belirler. Ayrıca tüm SD-WAN tünellerinde destekleyebileceğiniz maksimum toplam aktarım hızını tanımlar. Yalnızca büyük SD-WAN’ların bu sınıra ulaşmasının beklendiği öngörülmektedir. Her birinin kendi ağ geçitleri ve yönlendirme sunucuları olan birden çok merkez-uç ağı oluşturmanın ötesinde bir geçici çözüm yoktur.
Katılan VM'ler
ExpressRoute sanal ağ geçitleri ve Yönlendirme Sunucusu, kendi sanal ağlarındaki ve doğrudan eşlenen sanal ağlardaki tüm VM'ler için uzak eşlerinden öğrendikleri yolları yapılandırırlar. Route Server'ı, VM'lere gönderilen yönlendirme güncellemelerinden kaynaklanan aşırı kaynak tüketimine karşı korumak için Azure, tek bir hub-and-spoke ağındaki VM sayısına bir sınır koyar. Yönlendirme Sunucusu'nu içeren merkez sanal ağında ve tüm doğrudan eşlenmiş uç sanal ağlarında beklenen sayıda VM'ye göre Rota Sunucusu kapasitesini ayarlayın.
Contributors
Microsoft bu makaleyi korur. Bu makaleyi aşağıdaki katkıda bulunanlar yazdı.
Asıl yazarlar:
- Federico Guerrini | Üst Düzey Bulut Çözümü Mimarı
- Khush Kaviraj | Bulut Çözümü Mimarı
Herkese açık olmayan LinkedIn profillerini görmek için LinkedIn'e oturum açın.
Sonraki adım
İlgili kaynaklar
ExpressRoute - Yüksek oranda kullanılabilir NVA'ları dağıtma