Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, özel eşleme üzerinden Azure ExpressRoute kullanarak şirket içi ağı Azure bir sanal ağa bağlamaya yönelik bir başvuru mimarisi açıklanmaktadır. Karma bağlantı tasarlayan ağ mimarları ve mühendisler için yazılmıştır.
ExpressRoute bağlantı hattının, ağ geçidinin ve bağlantının birbirine nasıl uyduğu, her bileşenin nereye dağıtıldığı ve şirket içi trafiğin Azure bir sanal ağdaki kaynaklara nasıl ulaştığını öğreneceksiniz. Makale yalnızca özel eşlemeyi kapsar. genel IP adresleri üzerinden Microsoft 365 ve Azure genel hizmetlere bağlantı sağlayan Microsoft eşleme kapsamı dışındadır.
ExpressRoute kurulumu üç ana bileşene sahiptir: bağlantı hattı, ağ geçidi ve bağlantı.
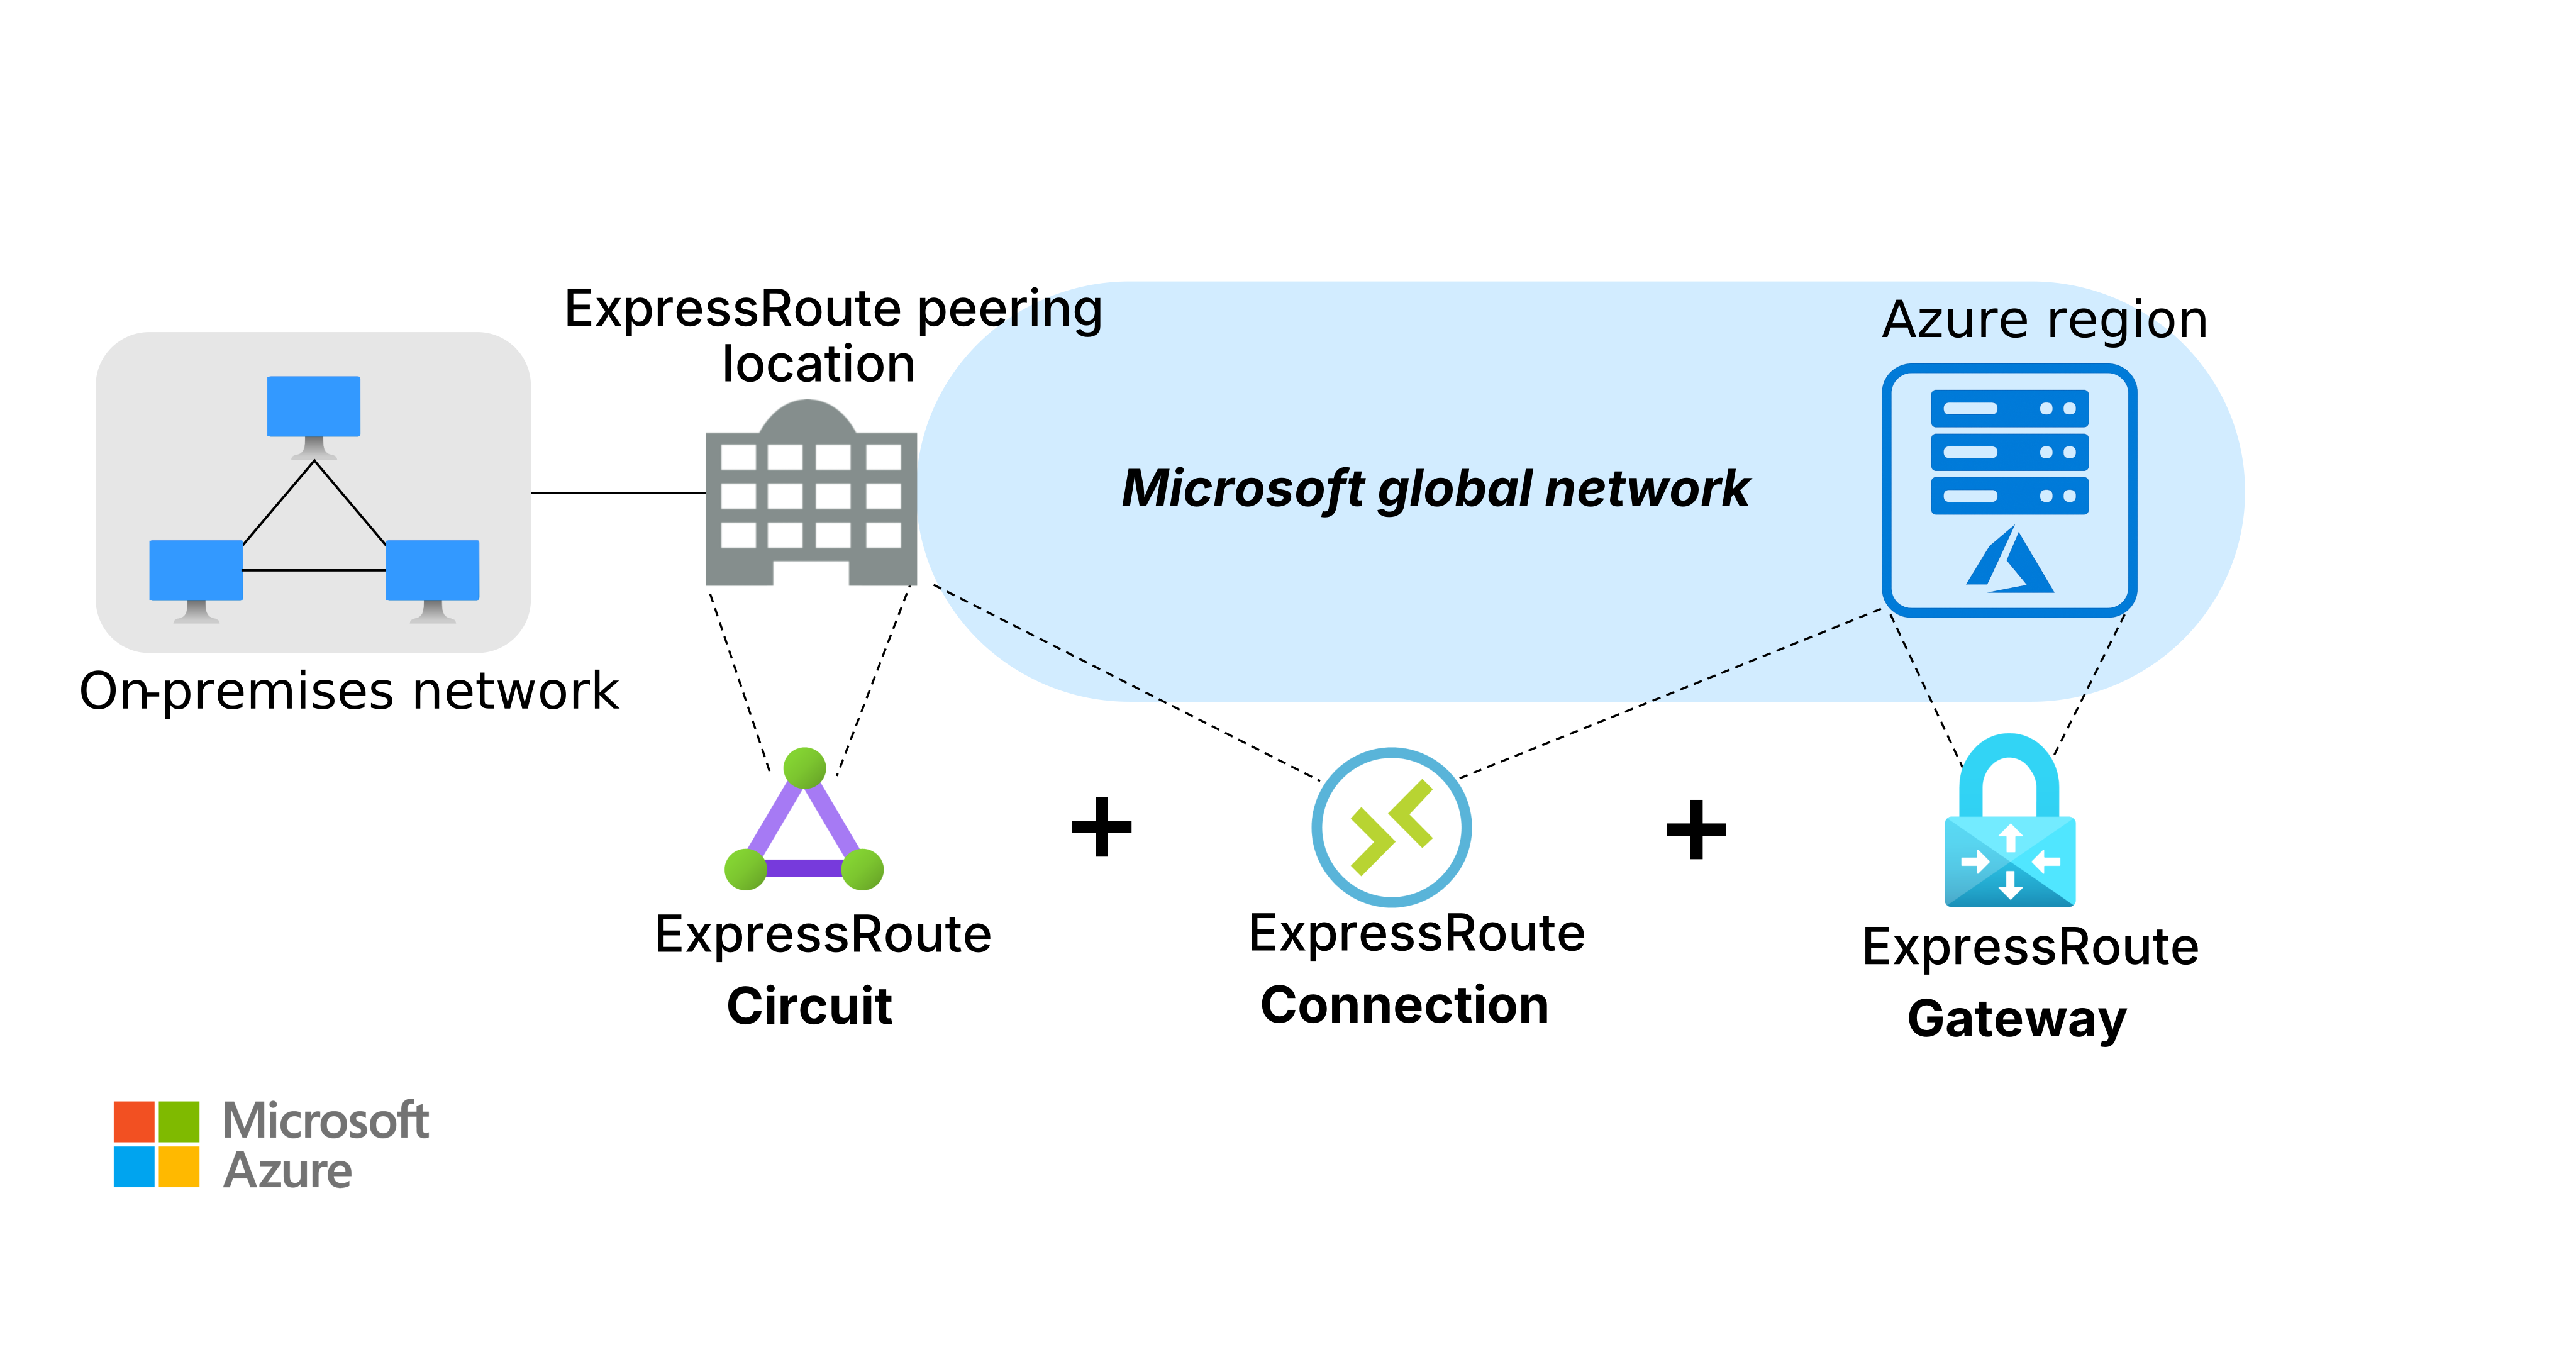
ExpressRoute, ExpressRoute eşleme konumları aracılığıyla bağlantı sağlar. Eşleme konumları Microsoft omurgasına giriş noktalarıdır ve Azure bölgeler Azure kaynakları dağıttığınız konumlardır. Eşleme konumları ve Azure bölgeleri, farklı fiziksel konumlardaki iki ayrı varlıktır.
Architecture
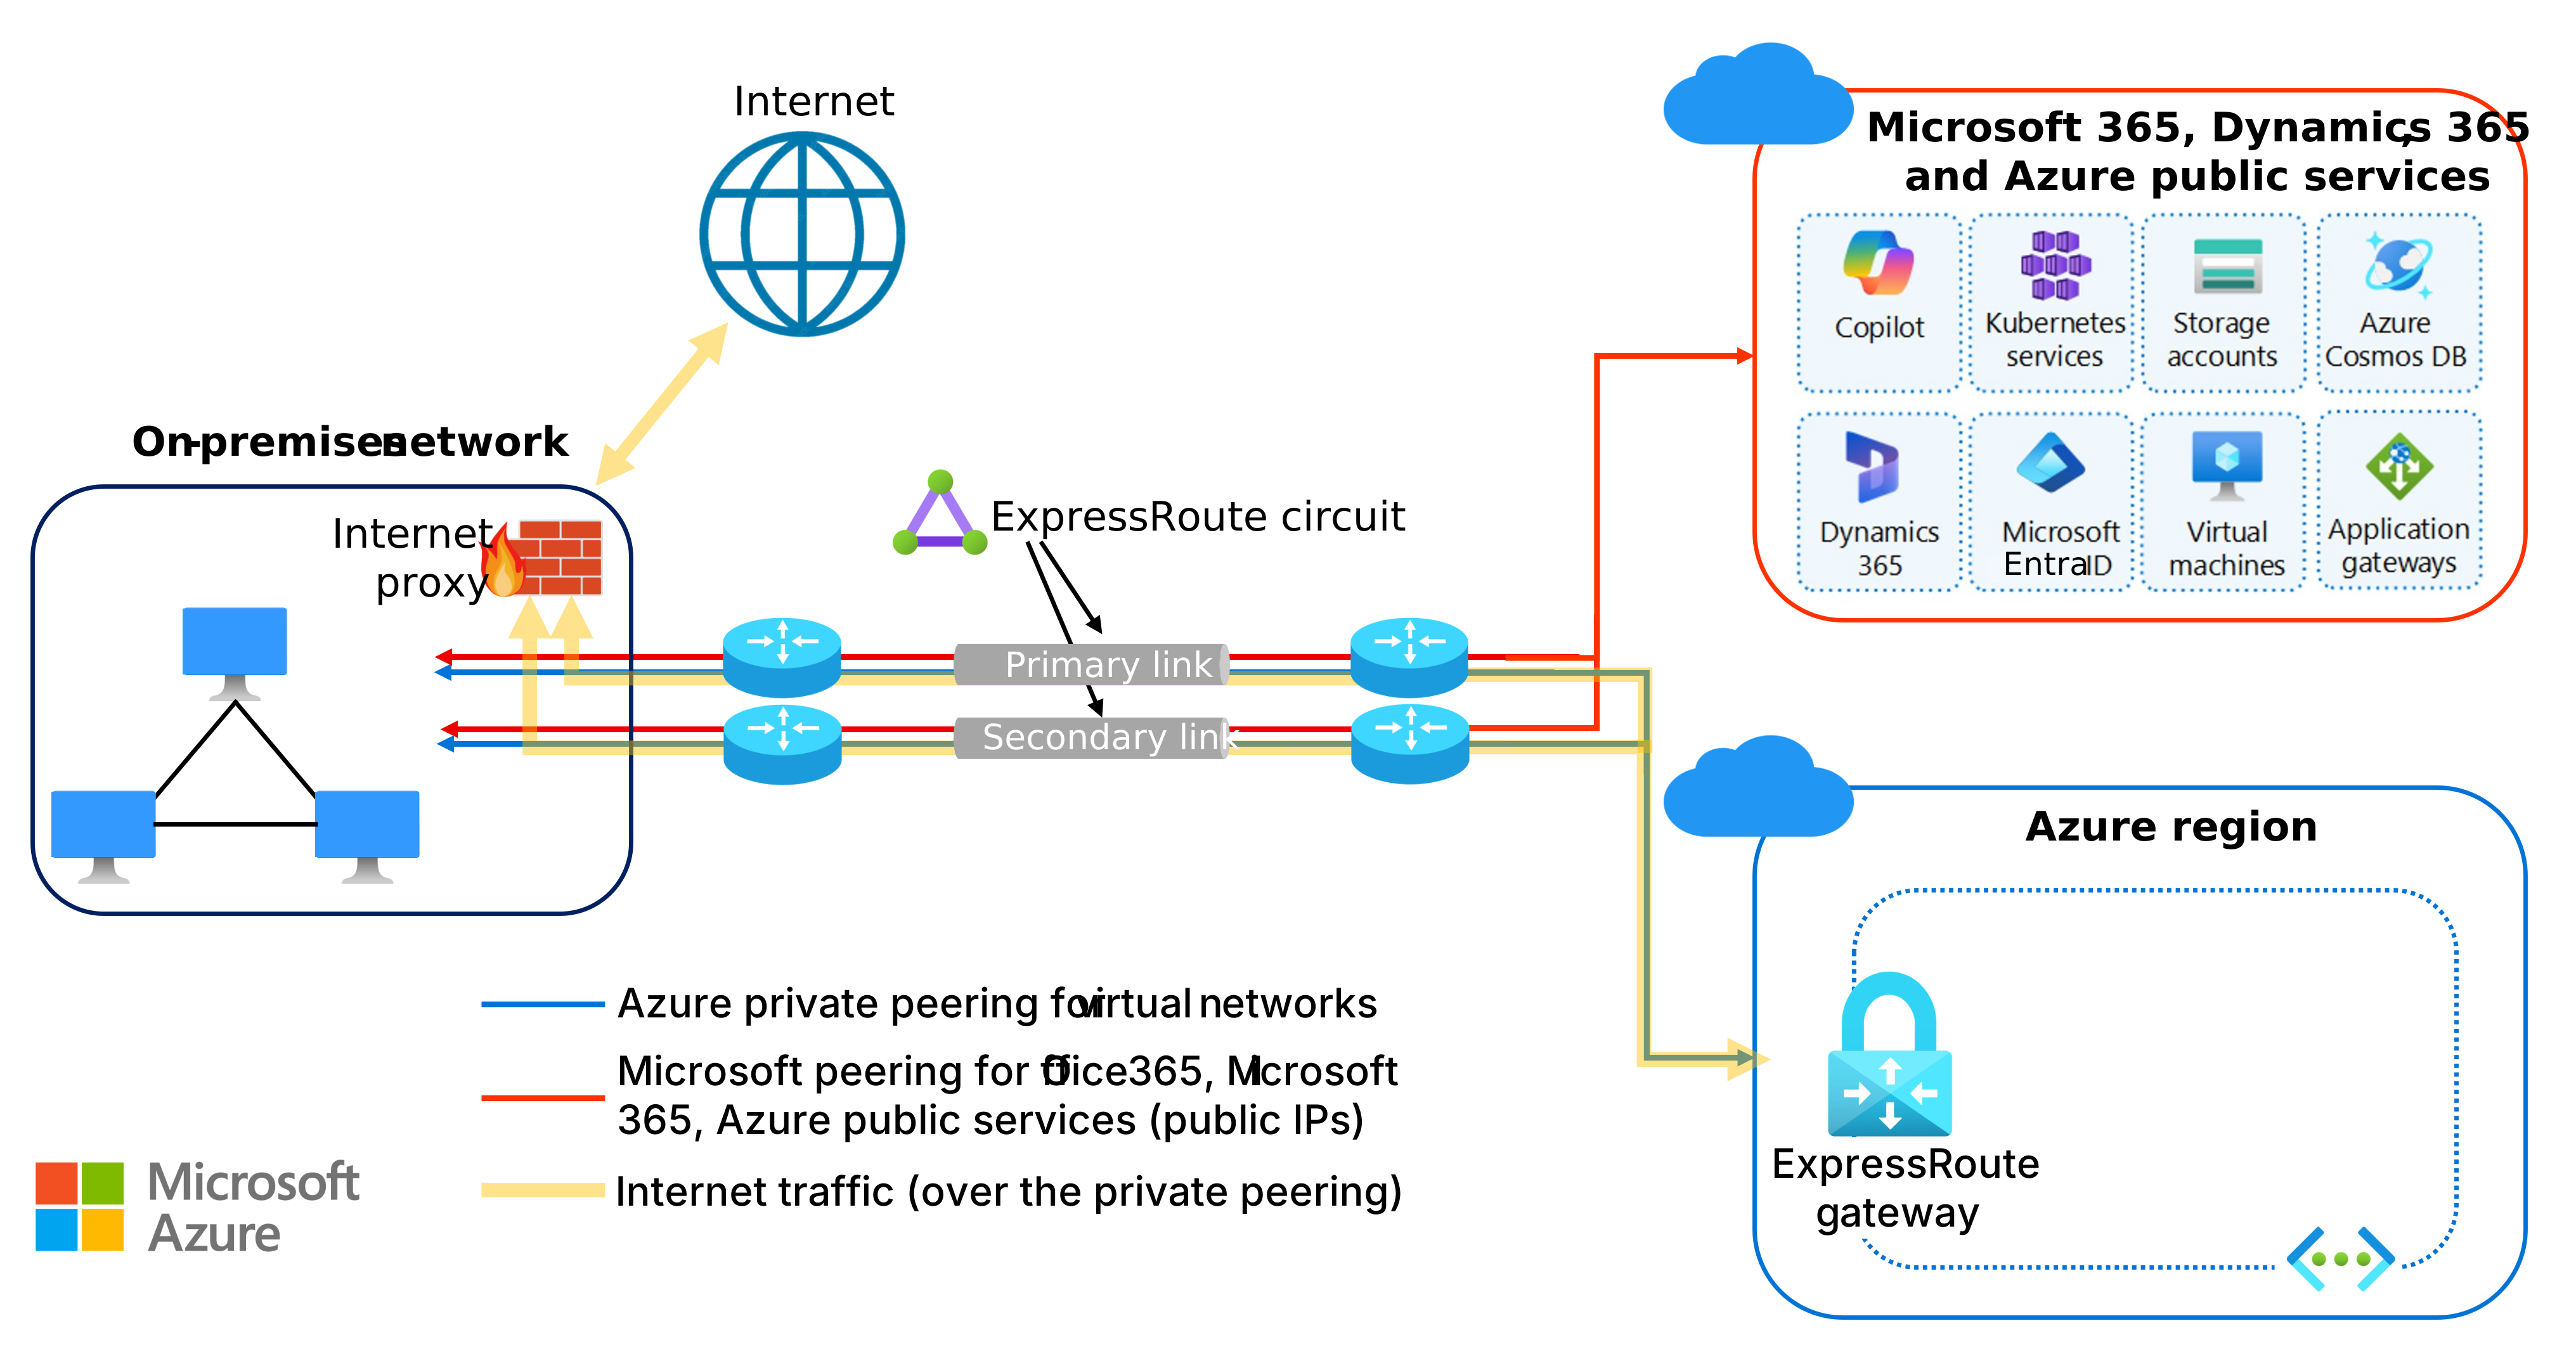
ExpressRoute bağlantı hattı iki eşleme türünü destekler. ExpressRoute özel eşlemesi (diyagramda mavi) şirket içi ağınızı ExpressRoute ağ geçidi aracılığıyla Azure sanal ağlara bağlar. Microsoft eşlemesi (diyagramda kırmızı) genel IP adresleri aracılığıyla genel hizmetlere Microsoft 365, Dynamics 365 ve Azure bağlanır. Bu makalede Microsoft eşleme ele alınmıyor.
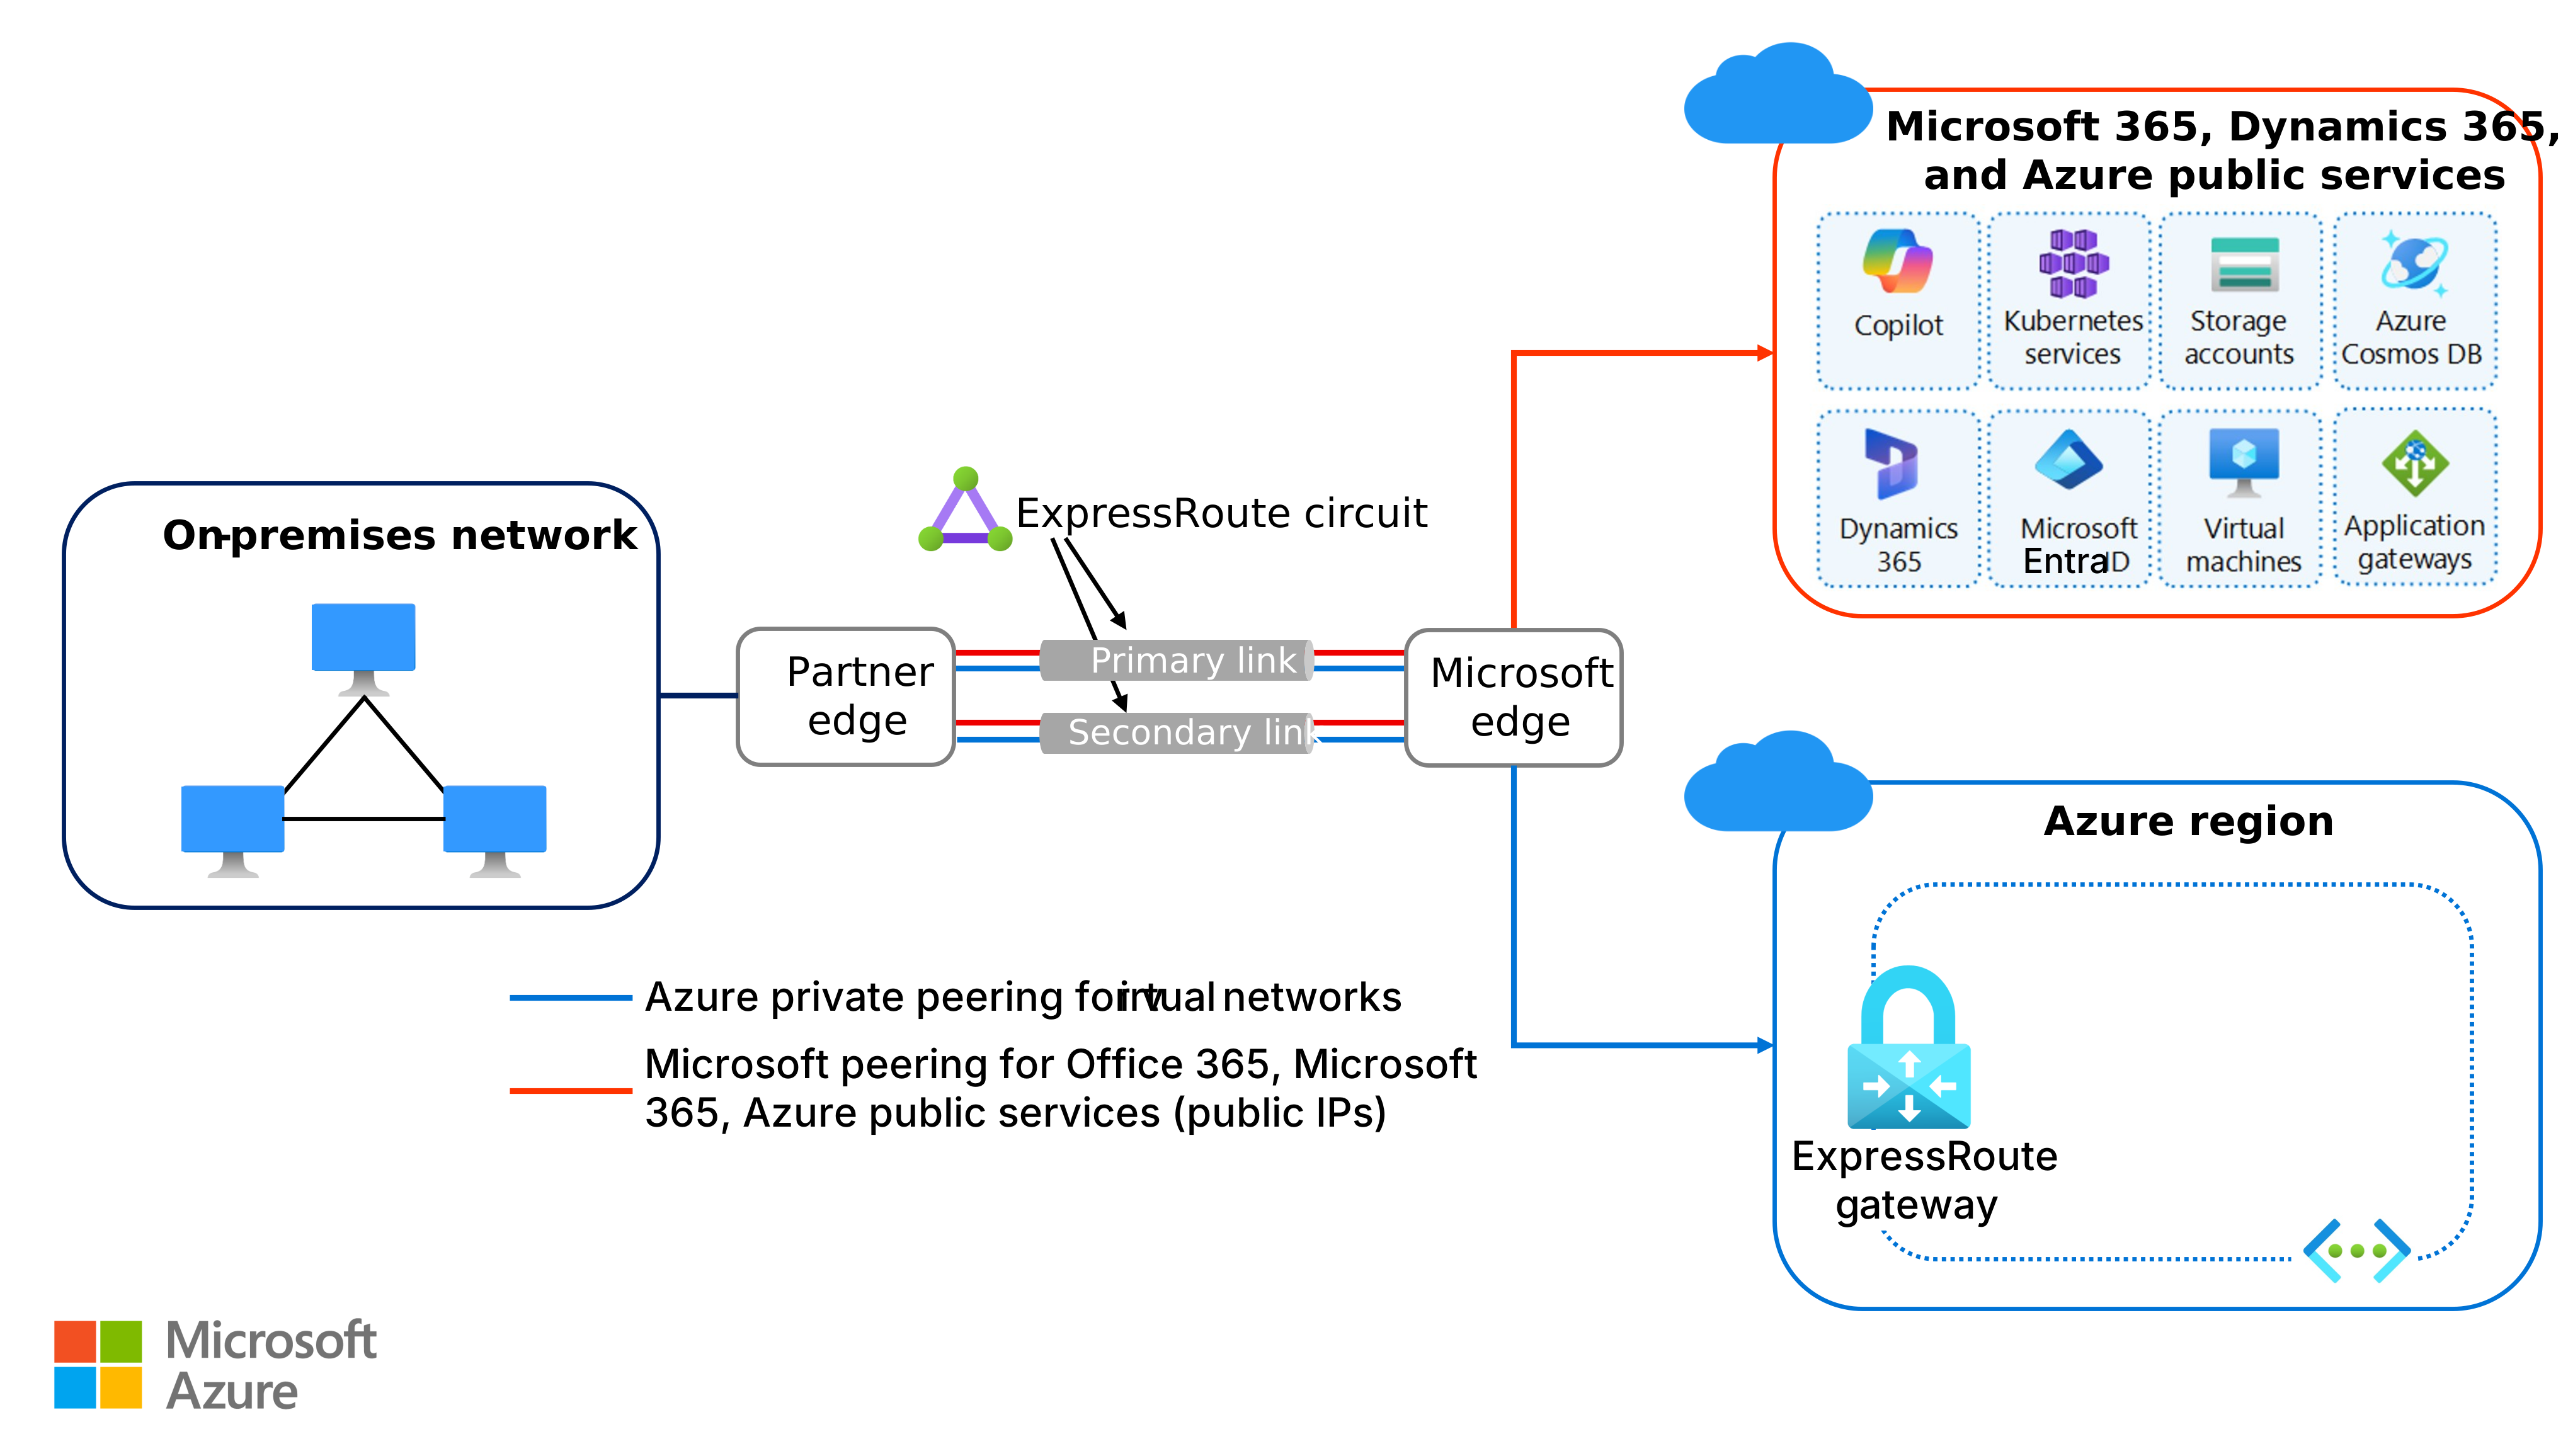
Bu makaledeki mimarilerin PowerPoint dosyasını indirin.
Aşağıdaki diyagramda, şirket içi ağ ile Azure sanal ağı arasındaki yedekli birincil ve ikincil bağlantı hattı bağlantıları da dahil olmak üzere özel eşleme yolunun mimarisi gösterilmektedir.
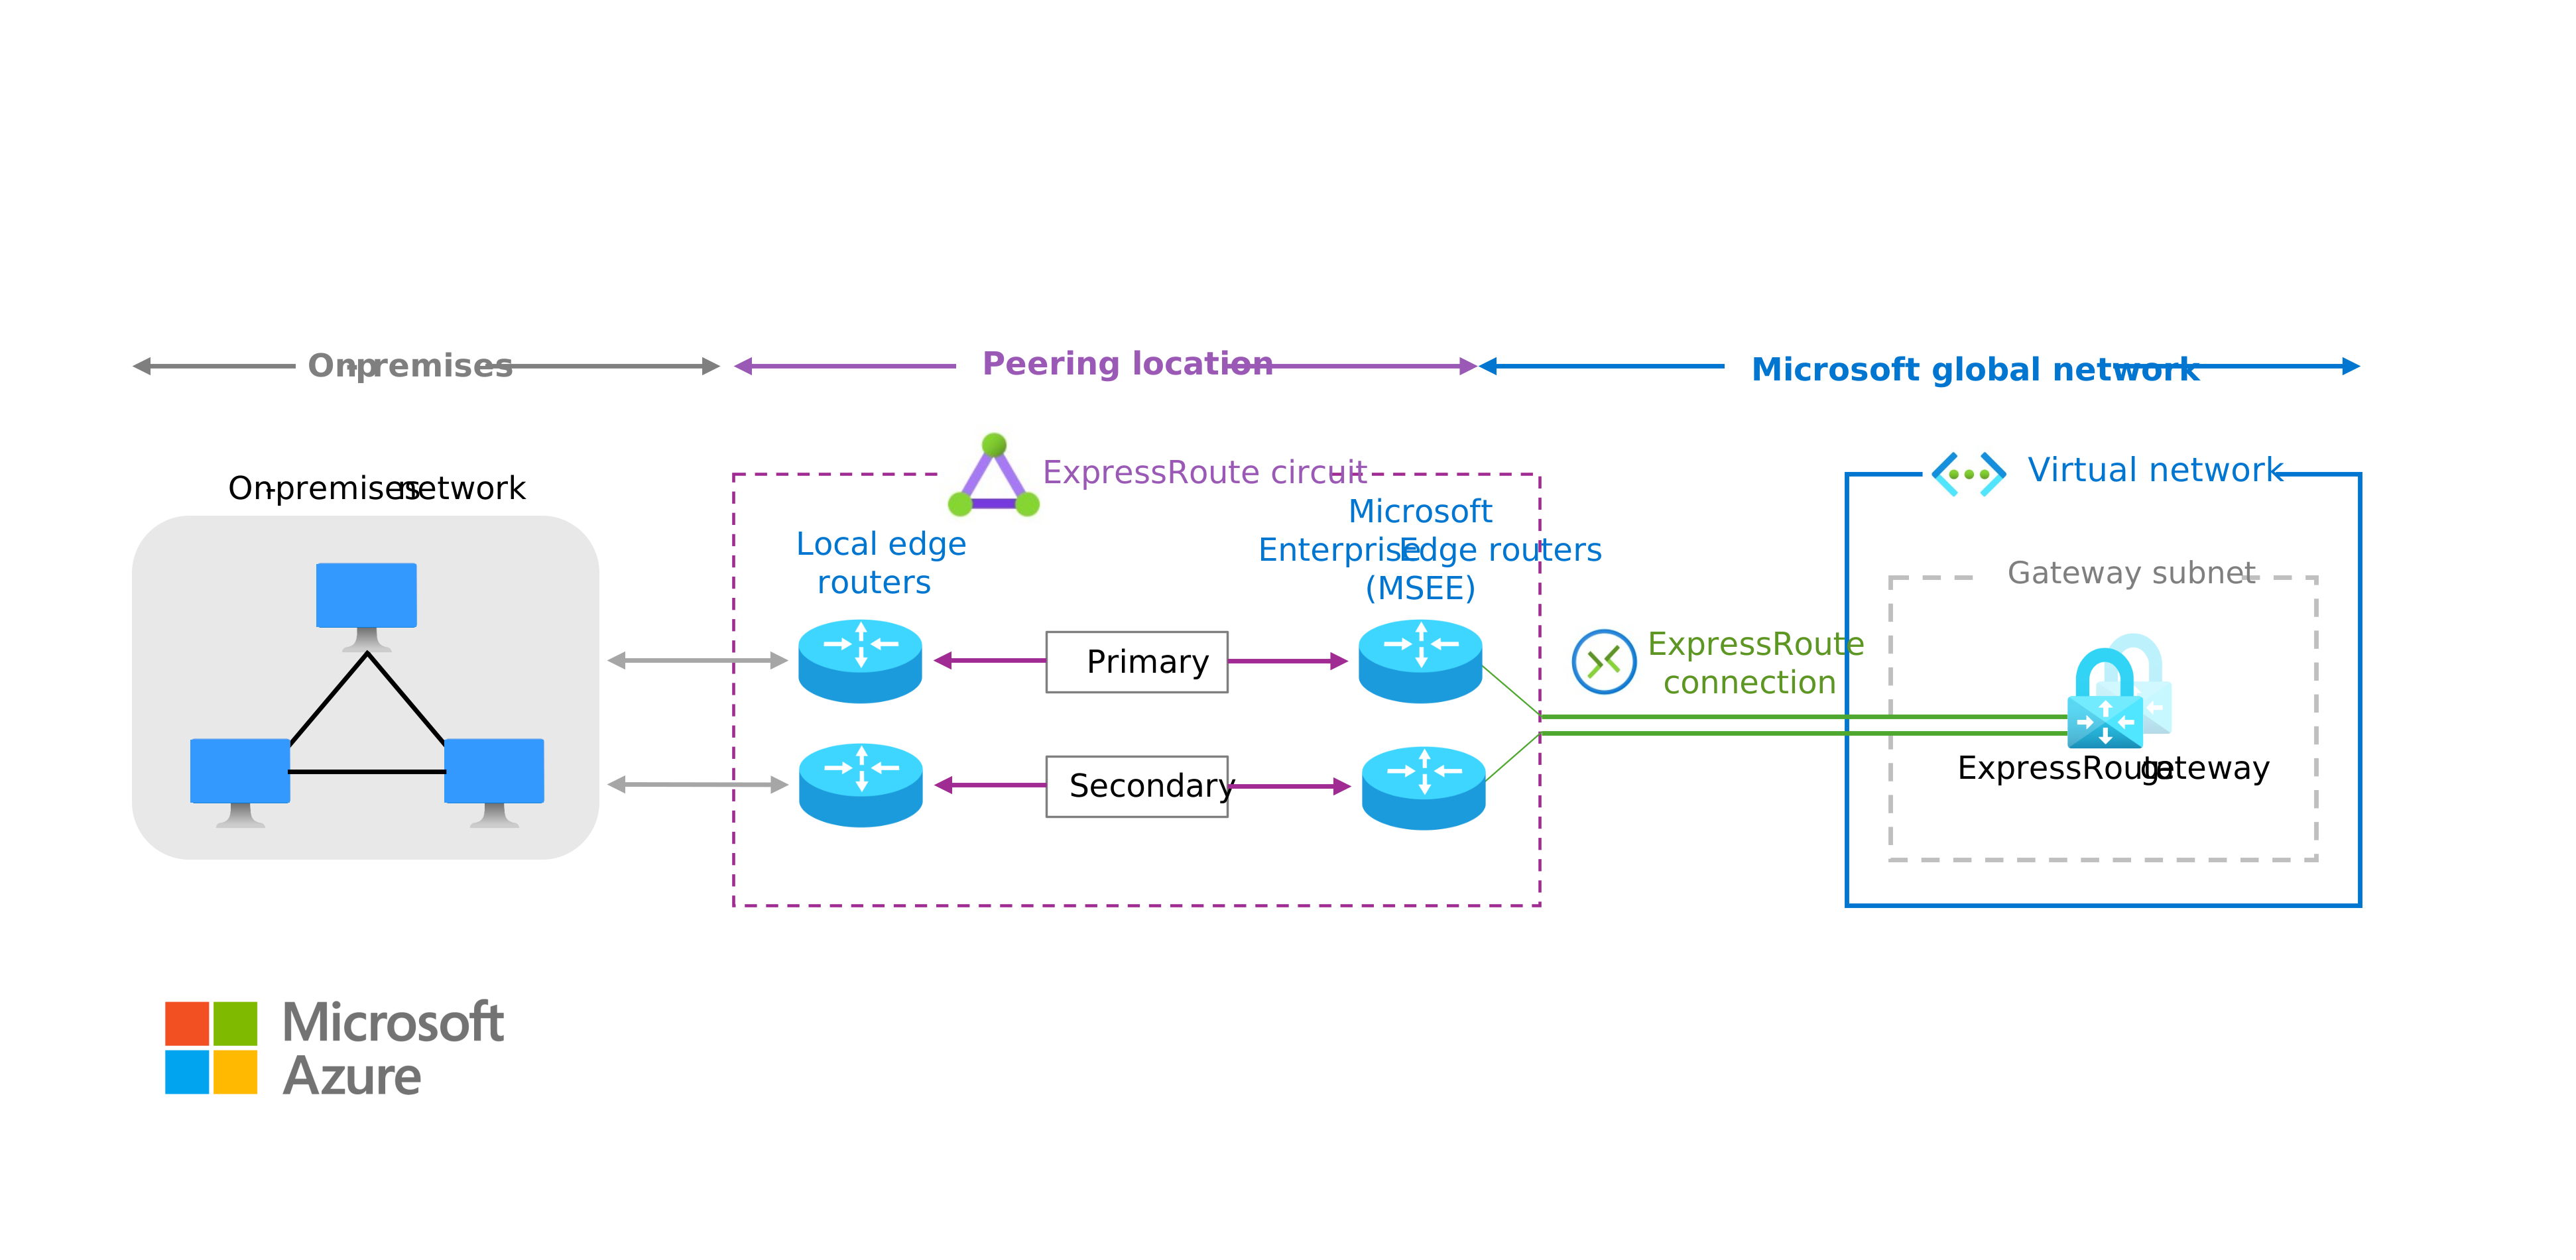
Trafik, şirket içi konaklardan Azure kaynaklara giderken üç yönetim bölgesinden geçer: şirket içi ağınız, bağlantı hattının sonlandırıldığı ExpressRoute eşleme konumu ve ExpressRoute ağ geçidi aracılığıyla ulaşılan Azure sanal ağı. Aşağıdaki iş akışında bir paketin bu bölgelerde nasıl geçiş yaptığı açıklanır. Bileşen envanteri, diyagramda gösterilen her öğeyi tanımladıktan sonra envantere ekler.
Workflow
Trafik, diyagramda gösterilen üç bölgeden sağa doğru akar:
Şirket içi ağı. Trafik şirket içi ağınızdan kaynaklanır ve ExpressRoute eşleme konumundaki yerel uç yönlendiricilerine gider.
Eşleme konumu. Yerel uç yönlendiricileri, ExpressRoute bağlantı hattı üzerinden Microsoft Enterprise Edge yönlendiricilerine (MSEE) bağlanır. Yedekli birincil ve ikincil bağlantılar, yerel yönlendiricilerle MSEE'ler arasında yüksek kullanılabilirlik sağlar.
sanal ağı Azure. MSEE'ler Trafiği ExpressRoute bağlantısı üzerinden ağ geçidi alt ağındaki ExpressRoute ağ geçidine iletir. Ağ geçidi trafiği Azure sanal ağa yönlendirir.
Components
Mimari aşağıdaki bileşenlerden oluşur:
Şirket içi ağı. Bu özel ağ kuruluşunuzda çalıştırılır. Kuruluşun iç, kendi kendine yönetilen ağ ortamını temsil eder.
sanal ağı Azure. Azure sanal ağı, yalıtılmış ağ ortamınızı Azure sağlar. Tek bir bölge içinde dağıtılır. Kuruluşunuzun buluttaki özel ağının bir uzantısı olarak çalışır. Kaynakları gerektiği gibi düzenlemek ve segmentlere ayırmak için alt ağları kullanın.
ExpressRoute bağlantı hattı. Bir bağlantı sağlayıcısı aracılığıyla şirket içi altyapınız ile Microsoft bulut hizmetleri arasında mantıksal bağlantı. Bağlantı hattı, MSEE'ler ile yerel uç yönlendiricileriniz arasında iki yedekli bağlantı sağlar ve özel eşleme Azure bu bağlantılar üzerinden yedekli BGP oturumları oluşturur. Her ExpressRoute bağlantı hattı, Microsoft genel ağına çapraz bağlantıların sonlandırıldığı bir ExpressRoute eşleme konumunda sağlanır.
MSEE'ler. Etkin-etkin, yüksek oranda kullanılabilir bir yapılandırmada çalışan iki Microsoft yönetilen yönlendirici.
Yerel kenar yönlendiricileri. Şirket içi ağı bağlantı hattına bağlayan yönlendiriciler. Bu yönlendiriciler bir ExpressRoute bağlantı sağlayıcısı veya ExpressRoute Direct söz konusu olduğunda müşteri tarafından sağlanır.
ExpressRoute sanal ağ geçidi. Sanal ağ geçidi, Azure sanal ağı ile şirket içi bağlantı için kullanılan ExpressRoute bağlantı hattı arasında bağlantı sağlar. Yüksek kullanılabilirlik için birden çok ağ geçidi örneği olarak dağıtırsınız. Her iki MSEE'ye de bağlanır ve Azure bir bölgede çalışır. Ağ geçidi tek bir Azure bölgeye ve tek bir sanal ağa bağlıdır, bu nedenle yedekli bağlantı hattının tek bir bölge başına erişim yüzeyine yakınsandığı noktadır. Diğer bölgelerdeki kaynaklara ulaşmak için, aynı bağlantı hattına bağlı ek sanal ağlarda ek ağ geçitleri veya sanal ağ eşleme veya Azure Sanal WAN kullanan bir merkez topolojisi gerekir.
- Ağ geçidi alt ağı. Azure sanal ağ geçitlerini (ExpressRoute ağ geçidi, VPN ağ geçidi veya her ikisini birden) barındıran sanal ağ içinde ayrılmış bir alt ağ. Alt ağ olarak adlandırılmalıdır
GatewaySubnet.
- Ağ geçidi alt ağı. Azure sanal ağ geçitlerini (ExpressRoute ağ geçidi, VPN ağ geçidi veya her ikisini birden) barındıran sanal ağ içinde ayrılmış bir alt ağ. Alt ağ olarak adlandırılmalıdır
ExpressRoute bağlantısı. Eşleme konumundaki ExpressRoute bağlantı hattını Azure ExpressRoute sanal ağ geçidine bağlayan kaynak. MSEE yönlendiricileri ile ağ geçidi arasında sanal bağlantı kurar.
ExpressRoute bileşenlerini ayarlama
Bu bölümde mimaride tanıtılan üç ExpressRoute kaynağının nasıl sağlandığı ve bağlandığı açıklanır: eşleme konumundaki bağlantı hattı, Azure sanal ağının içindeki ExpressRoute ağ geçidi ve bunları bağlayan bağlantı. Bunları bu sırada sağlayın. Bağlantı hattı var olana kadar ağ geçidinin bağlanacak eşleri yoktur ve bağlantı kaynağı hem bağlantı hattını hem de ağ geçidini gerektirir.
ExpressRoute bağlantı hattı ve eşlemeleri
Azure portalını, Azure CLI veya PowerShell'i kullanarak ExpressRoute bağlantı hattı oluşturun. Adım adım yönergeler için bkz. ExpressRoute bağlantı hattı oluşturma.
Bağlantı hattı bağlantı sağlayıcınız veya doğrudan sizin tarafınızdan sağlandıktan sonra özel eşleme, Microsoft eşlemeveya her ikisini de Azure yapılandırın. Bu yönlendirme etki alanları sırasıyla Azure özel kaynaklara (sanal ağlar) ve Microsoft bulut hizmetlerine bağlantı sağlar.
Her ExpressRoute bağlantı hattı, bu bağlantı hattındaki tüm eşlemeler arasında paylaşılan sabit bir bant genişliğine sahiptir. Her bağlantı hattı belirli bir bağlantı sağlayıcısına ve eşleme konumuna aittir. Bu ilişkilendirme devrenin ömrü için sabittir. Sağlayıcıyı veya eşleme konumunu değiştirmek için yeni bir bağlantı hattı oluşturmanız gerekir. ExpressRoute bağlantı hattı SKU'su (Yerel, Standart, Premium), bağlanabileceğiniz Azure kaynaklara en yüksek erişimi belirler.
Yönlendirme yapılandırma yönergeleri için bkz. ExpressRoute bağlantı hattı için eşleme oluşturma ve değiştirme.
Devre yönlendirmesini yapılandırmadan önce yönlendirme gereksinimlerini gözden geçirin.
ExpressRoute ağ geçidi
ExpressRoute ağ geçidi, ExpressRoute türünde bir sanal ağ geçididir. Şirket içi ağınızı Azure genişletmek için sanal ağınızın içine dağıtın. adlı GatewaySubnetayrılmış bir alt ağa dağıtın. Aynı alt ağ aynı zamanda bir vpn ağ geçidini birlikte var olan bir yapılandırmada barındırabilir.
ExpressRoute, farklı aktarım hızı ve performans gereksinimleri için birden çok ağ geçidi SKU'su sunar. Daha yüksek SKU'lar, sanal ağa daha yüksek aktarım hızını destekleyen daha fazla CPU ve bant genişliği ayırır.
Ağ geçidini dağıtmak için ExpressRoute için sanal ağ geçidi yapılandırma başlığındaki yönergeleri izleyin.
ExpressRoute bağlantısı
ExpressRoute bağlantısı, expressroute ağ geçidi olmak üzere bir sanal ağı ExpressRoute bağlantı hattına bağlar. Bu bağlantı, şirket içi ağınız ile Azure kaynakları arasında özel yönlendirmeyi etkinleştirir.
Önemli özellikler:
- Sanal ağ başına birden çok bağlantı hattı. Tek bir sanal ağ birden çok ExpressRoute bağlantı hattına bağlanabilir.
- Bağlantı hattı başına birden çok ağ geçidi. Tek bir ExpressRoute bağlantı hattı, farklı sanal ağlardaki birden çok ExpressRoute ağ geçidine bağlanabilir.
- Hizmet sınırları. Daha fazla bilgi için bkz. Azure ExpressRoute sınırları.
Devreler ve ağ geçitleri arasında fan girişi ve fan çıkışı nedeniyle, tek bir bağlantı hattı farklı ekiplere, bölgelere veya aboneliklere ait sanal ağlar arasında paylaşılabilir. Bağlantı hattı için sahiplik, uyarı ve değişiklik denetimi atadığınızda bu paylaşılan patlama yarıçapını hesap edin.
Bağlantıyı oluşturmak için bkz. ExpressRoute bağlantı hatlarına sanal ağ bağlama.
Considerations
Bu önemli noktalar, iş yükü kalitesini iyileştirmeye yönelik bir dizi yol gösteren ilke olan Azure Well-Architected Framework'ün yapı taşlarıyla uyumludur. Daha fazla bilgi için bkz. Microsoft Azure Well-Architected Framework.
Reliability
Güvenilirlik, iş yükünüzün kullanıcılarınızın kullanılabilirlik ve performans beklentilerini tutarlı bir şekilde karşılamasını sağlar. Güvenilirlik için Tasarım gözden geçirmesi denetim listesine bakın.
ExpressRoute'un birden çok bileşeni vardır, bu nedenle tüm bileşenlerde tasarım dayanıklılığı:
- Ağ geçidi dayanıklılığı. Tek bölgeli hataları önlemek için alanlar arası yedekli ExpressRoute ağ geçitlerini kullanın.
- Bağlantı hattı dayanıklılığı. Yerleşik etkin-etkin yapılandırmasını kullanın. Yedekli devreleri dağıtmayı göz önünde bulundurun. Bağlantı hatalarını daha hızlı algılamak için şirket içi eş tarafından desteklendiğinde ve yapılandırıldığında Çift Yönlü İletme Algılama'yı (BFD) etkinleştirin.
- Bağlantı dayanıklılığı. Site düzeyindeki hatalar veya olağanüstü durum kurtarma olayları sırasında bağlantının kullanılabilir durumda kalması için coğrafi olarak farklı, tamamen yedekli çapraz bağlantılar aracılığıyla ağ geçitlerini ve bağlantı hatlarını bağlayın.
ExpressRoute sanal ağ geçidi, bölge başına güvenilirlik tavanıdır. Etkin-aktif MSE'ler, BFD, yedekli devreler ve coğrafi olarak farklı çapraz bağlantılar dahil olmak üzere tüm yukarı akış yedekliliği tek bir bölgesel ağ geçidinde yakınsıyor. Bağlantı yolunun bölgesel dayanıklılığı, ikinci bölgede ikinci bir ağ geçidi gerektirir. Uçtan uca olağanüstü durum kurtarma, farklı eşleme konumları üzerinden coğrafi olarak yedekli devreler de gerektirir. Bkz. Çok bölgeli tasarımlar için ExpressRoute özel eşlemesi ile olağanüstü durum kurtarma tasarlama.
Uçtan uca dayanıklılık kılavuzu için bkz. Dayanıklılık için tasarım ve mimari Azure ExpressRoute.
Security
Güvenlik, uygulamalarınızı ve verilerinizi yetkisiz erişime veya kötüye kullanımlara karşı korur. Güvenlik için Tasarım gözden geçirmesi denetim listesine bakın.
Aşağıdaki noktaları aklınızda bulundurun:
Ulaşılabilirlik yetkilendirme değildir. ExpressRoute, şirket içi ağınızla Azure arasında özel erişim sağlar. Arayanların kimliğini doğrulamaz veya yetkilendirmez. Bağlantı hattı üzerinden bir kaynağa ulaşabilen herkes yalnızca yönlendirmenin tanıtdığı reklamla sınırlanır. Ağ güvenlik grupları (NSG), Azure Güvenlik Duvarı ve uygulama katmanı kimlik doğrulaması gibi Azure tarafı denetimleri hala gereklidir.
Güvenlik gereçleri. Şirket içi ağ ile sağlayıcı kenarı arasına istenmeyen gelen trafiği filtrelemek için güvenlik gereçleri ekleyin. Bu düzen, devreye giren trafik için inceleme ve olay yanıtı yükümlülüklerini şirket içi ekibe devrederek ekibi Azure iş yükünün çalışma zamanı güvenlik yolunun bir parçası haline getirir.
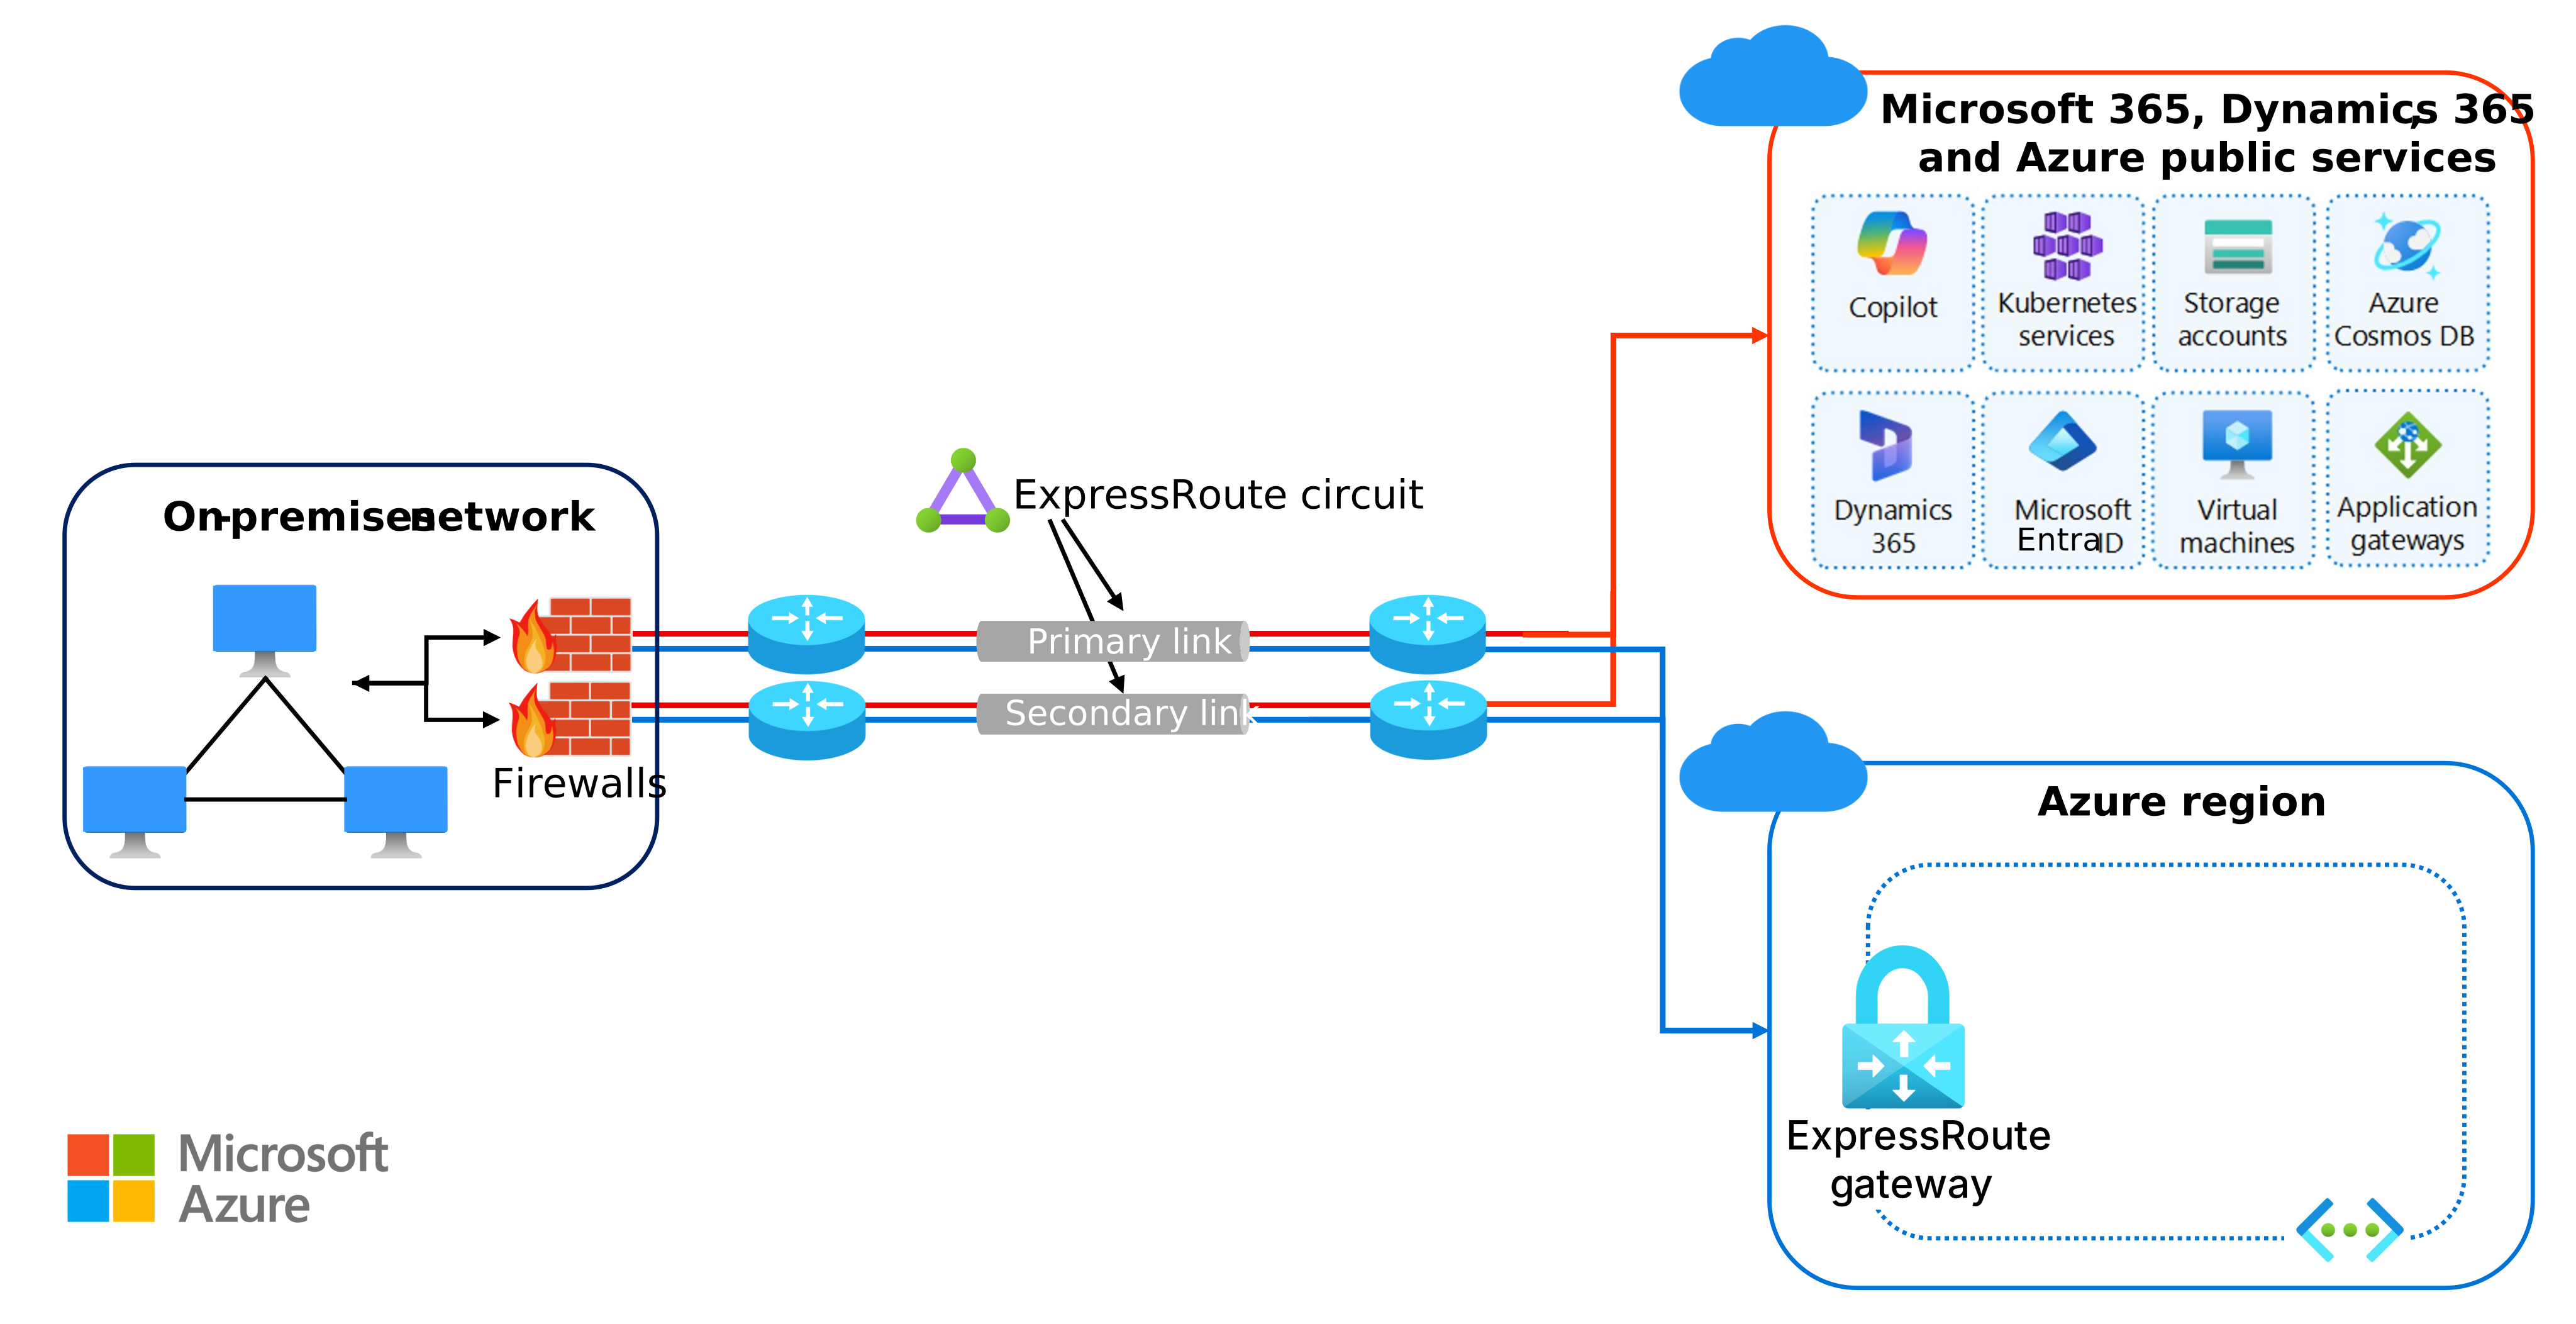
Zorlamalı tünel. Denetim veya uyumluluk denetimleri gerektirdiğinde, internete bağlı trafiği denetlenen bir çıkış yolu üzerinden şirket içinde geri yönlendirmek için zorlamalı tünel uygulama. Zorlamalı tünel çiftleri, iş yükü çıkışını şirket içi uç kapasiteye ve kullanılabilirliğe Azure. İnceleme ve olay yanıtı yükümlülüklerini şirket içi ekibe kaydırıyor. Çıkış kapasitesi planlama ve olay yanıtında bu bağlantının hesabını verin.
VM'ye maruz kalma. VM'leri doğrudan İnternet'e açmaktan kaçının. Yalnızca özel IP'ler aracılığıyla erişildiklerinden emin olun ve NSG'ler, ACL'ler ve tam zamanında (JIT) denetimleri kullanarak tüm yönetim erişimini kısıtlayın. Genel IP'leri yalnızca ihtiyacınız olduğunda atayın ve bunları katı izin verilenler listeleriyle koruyun. Genel IP adreslerinin oluşturulmasını önlemek için Azure İlkesi kullanmayı göz önünde bulundurun. Daha fazla bilgi için, Azure Sanal Ağ için yerleşik ilke tanımlarında "Ağ arabirimlerinin genel IP'leri olmamalıdır" tanımına bakın.
Şifreleme. ExpressRoute üzerinden gelen trafik varsayılan olarak şifrelenmez. İsteğe bağlı olarak şunu etkinleştirebilirsiniz:
- MACsec. Katman 2, atlamalı atlama şifrelemesi, yalnızca ExpressRoute Direct'te kullanılabilir. Müşteri yönlendiricileri ile Microsoft uç yönlendiriciler arasındaki fiziksel bağlantılardaki trafiği en düşük performans etkisiyle güvenli hale getirir.
- ExpressRoute üzerinden VPN (uçtan uca). Azure VPN ağ geçidinde veya Microsoft olmayan ağ sanal gerecinde sonlandırılan bir IPsec/IKE VPN tüneli kullanır. ExpressRoute, temel alınan özel taşımayı sağlar. Bkz . ExpressRoute özel eşlemesi üzerinden Siteden Siteye VPN bağlantısı yapılandırma. ExpressRoute üzerinden IPsec'in etkinleştirilmesi ek işlem yükü getirir ve yerel ExpressRoute trafiğine kıyasla etkili aktarım hızını azaltabilir.
BGP oturum bütünlüğü. BGP oturumlarını kurcalamaya karşı korumak için özel veya Microsoft eşleme yapılandırması sırasında MD5 karması kullanın. MD5, gündelik oturum işlemeye karşı koruma sağlar, ancak güçlü bir şifreleme denetimi değildir. Bunu aktarım şifrelemesi veya güçlü kimlik doğrulaması olarak değil oturum bütünlüğü olarak değerlendirin.
Güvenlik önerilerinin tam listesi için bkz. ExpressRoute için Azure güvenlik temeli.
Maliyet İyileştirme
Maliyet İyileştirme gereksiz giderleri azaltmaya ve operasyonel verimlilikleri geliştirmeye odaklanır. Maliyet İyileştirme için Tasarım gözden geçirmesi denetim listesine bakın.
ExpressRoute iki fiyatlandırma modeli sağlar:
- Tarifeli Veriler. Ücretsiz gelen veriler. GB başına ücretlendirilen giden veriler.
- Sınırsız Veri. Aylık bağlantı noktası ücreti düzeltildi. Hem gelen hem de giden veriler dahil edilir.
Devre kullanımını izleyin ve gerçek kullanımla uyumlu bir plan seçin.
Fiyatlandırma planı, birkaç maliyet faktöründen biridir. Bu yapısal faktörleri birlikte gözden geçirin:
- Ağ geçidi SKU'su. Daha yüksek performanslı ağ geçidi SKU'ları daha yüksek yinelenen ücrete neden olur. SKU başına boyutlandırma ve performans bilgileri için bkz. Ağ geçidi SKU'ları .
- Bağlantı hattı SKU'su/katmanı. Yerel, Standart ve Premium katmanları farklı yinelenen ücretlere ve bağlantı kapsamlarına sahiptir. Premium, daha yüksek rota sınırları, daha fazla sanal ağ bağlantısı ve genel ulaşılabilirlik için yinelenen bir premium ekler.
- Devre bant genişliği. Bant genişliği yinelenen bir ücrettir. Artışlar bozulmaz, ancak düşüşler için devreyi yeniden oluşturmanız gerekir, bu nedenle küçültme, yükseltmeden daha fazla sürtünme oluşturur.
- Yedeklilik seçenekleri. Güvenilirlik bölümünde önerilen yedekli devreler, coğrafi olarak farklı çapraz bağlantılar ve çok bölgeli ağ geçitleri yinelenen maliyetler ekler. Güvenilirlik hedefini ve maliyetle ilgili dikkat edilmesi gerekenleri tek bir karar olarak değerlendirin.
Tüm fiyatlandırma ayrıntıları için bkz. Azure ExpressRoute fiyatlandırma.
Operasyonel Mükemmellik
Operasyonel Mükemmellik, bağlantınızın gözlemlenebilir, desteklenebilir ve bakımlı kalmasını sağlar. Operasyonel Mükemmellik için Tasarım gözden geçirme denetim listesine bakın.
Aşağıdaki noktaları aklınızda bulundurun:
- Gerçek zamanlı görünürlük. Performans, kullanılabilirlik ve paket bırakma ölçümleri için Ağ İçgörüleri ile ExpressRoute Trafik Toplayıcısı ve ExpressRoute İçgörüleri'ni kullanın.
- Bakım bildirimleri. ExpressRoute bakım bildirimlerini almak için Azure Hizmet Durumu uyarıları yapılandırın.
- Uçtan uca ulaşılabilirlik. Azure ile şirket içi arasındaki bağlantıyı izlemek için ExpressRoute için Bağlantı İzleyicisi kullanın. Bağlantı İzleyicisi uçtan uca ulaşılabilirlik sinyalidir. Bu listedeki diğer öğeler bileşen başına sinyallerdir. İYI durumda olduğunu bildiren tüm bileşenler BGP yanlış yönlendirildiğinde, eş filtrelemedeyse veya bir bağlantı hattı bağlantısı sessizce başarısız olduğunda uçtan uca ulaşılabilirliği garanti etmez.
- Ağ geçidi durumu. Azure İzleyici (CPU, aktarım hızı, yollar ve akışlar) kullanarak ağ geçidi durumunu ve performansını izleyin.
- Paylaşılan bağlantı hattının değişiklik yönetimi. Bağlantı hattı, paylaşılan altyapıdır. Bağlantı sağlayıcısı tarafı değişiklikleri, eşleme yeniden yapılandırmaları ve bant genişliği değişiklikleri, bağlantı hattına bağlı tüm sanal ağları etkiler. Açık devre sahipliğini atayın, aşağı akış sanal ağ sahiplerine planlanan değişiklikleri bildirin ve devreyi paylaşan ekipler arasında değişiklik pencerelerini koordine edin.
Ölçüm listesinin tamamı için bkz. Azure ExpressRoute izleme verileri başvurusu. Daha geniş dayanıklılık izleme yönergeleri için bkz. İzleme ve uyarı önerileri.
Performans Verimliliği
Performans Verimliliği, bağlantı katmanının beklenen yükü ölçeklendirebilmesini ve sürdürebilmesini sağlar. Performans Verimliliği için Tasarım gözden geçirmesi denetim listesine bakın.
Önemli noktalar:
Bileşen bağımlılığı. Ağ geçidi SKU'su bağlantı hattının performans gereksinimlerine uygun olmalıdır. Daha yüksek bant genişliği devreleri, performans sorunlarını önlemek için daha yüksek performanslı ağ geçitleri gerektirir. Ağ geçidini bağlantı hattıyla eşleştirmek için kullanabileceğiniz SKU başına aktarım hızı bilgileri için bkz. ExpressRoute ağ geçidi SKU'ları.
Bağlantı hattı ve ağ geçidi sınırları. Tek bir ExpressRoute bağlantı hattı, en fazla sayıda yol tanıtımını ve sanal ağ bağlantısını destekler. Tek bir ExpressRoute ağ geçidi sınırlı sayıda bağlantı hattı bağlantısını destekler. Bkz. Azure ExpressRoute sınırları.
Note
Bağlantı Araç Seti'ni Azure kullanarak bağlantı gecikme süresini ve aktarım hızını test edin ve temelleyin.
Devre bant genişliği. Kullanılabilir bant genişliği, bağlantı sağlayıcınıza bağlıdır. Bölgenizde desteklenen sağlayıcıları ve bant genişliği SKU'larını listelemek için kullanın
Get-AzExpressRouteServiceProvider.ExpressRoute Premium eklentisi. Bu eklenti şu bilgileri sağlar:
- Özel eşleme için daha yüksek yol sınırları.
- Bağlantı hattı başına daha fazla sanal ağ bağlantısı.
- Bölgeler arasında genel ulaşılabilirlik.
Premium, yinelenen bir premium ücret ekler ve bağlantı hattının erişim kapsamını bölgeler arasında genişletir ve bu da ekleyebilecek sanal ağ kümesini genişletir. Maliyet İyileştirme'deki fiyatlandırma planı ve yapısal faktörlere ve devreye hangi sanal ağların bağlı olduğuna karar veren idare denetimlerine göre yükseltmeyi tartın.
Ölçeklendirme seçenekleri. Daha yüksek performansa ihtiyacınız varsa devre bant genişliğini artırın veya devre SKU'sunu yükseltin (Premium'a geçiş de dahil). Bant genişliği artışları bozulmaz, ancak düşüşler için devreyi yeniden oluşturmanız gerekir. Ayrıca, Sınırsız Veri planından Tarifeli Verilere geri geçiş yapamazsınız. PowerShell komutları ve SKU bağlama kuralları için bkz. ExpressRoute bağlantı hattını değiştirme.
ExpressRoute ölçeklenebilir ağ geçidi. Ağ geçidi kapasitesini el ile müdahale olmadan otomatik olarak ölçeklendirmek için ExpressRoute ölçeklenebilir ağ geçidini (ErGwScale SKU) kullanın.
ExpressRoute FastPath. Daha yüksek aktarım hızı ve daha düşük gecikme süresi için ExpressRoute FastPath'i etkinleştirin. FastPath'i etkinleştirdiğinizde trafik, veri düzlemi trafiği için ağ geçidini atlar. FastPath bir veri yolu atlama işlemidir: Ağ geçidinin denetim düzlemi rolü (rota yayma, BGP, ağ geçidi ölçümleri) değişmemiştir, ancak veri düzlemi gözlemlenebilirliği ve ağ geçidinden geçen trafiğe bağımlı olan ilkeler artık geçerli değildir. FastPath'in yapılandırma kısıtlamaları da vardır (örneğin, ağ geçidi alt ağındaki kullanıcı tanımlı yolların çevresinde). Etkinleştirmeden önce FastPath sınırlamalarını gözden geçirin.
Contributors
Microsoft bu makaleyi korur. Bu makaleyi aşağıdaki katkıda bulunanlar yazdı.
Asıl yazar:
- Cynthia Treger | Çözüm Mühendisi Küresel Kara Kuşak
Sonraki Adımlar
Bu mimariyi uygulamaya koymak için ExpressRoute bağlantı hattını oluşturarak başlayın. Aşağıdaki ürün belgeleri ve Microsoft Learn modülleri devre oluşturma, ağ geçidi dağıtımı, sanal ağ bağlama ve çevresindeki karma ağ kavramlarını kapsar.
Ürün belgeleri:
- ExpressRoute belgeleri
- ExpressRoute için Azure güvenlik temeli
- ExpressRoute bağlantı hattı oluşturma
- Azure ağ belgeleri
- PowerShell kullanarak ExpressRoute ve Siteden Siteye bağlantıları birlikte yapılandırma
- Azure Sanal Ağ nedir?
- Microsoft 365 hizmetleri
Microsoft Learn modülleri:
İlgili kaynaklar
- Hibrit mimari tasarımı
- Azure hibrit seçenekleri
- Azure'da Hub-spoke ağ topolojisi
- Şirket içi ağı Azure'a bağlama
- Güvenli bir karma ağı uygulayın
- Azure ExpressRoute için En İyi Mimari Yöntemler