Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, IPsec/IKE tünellerini kullanarak şirket içi ağ ile Azure sanal ağ arasında şifrelenmiş katman 3 siteden siteye (S2S) bağlantısı kurmak için Azure VPN Gateway nasıl kullanılacağı açıklanır. Ağ mimarlarının ve bulut altyapısı mühendislerinin mimariyi anlamasına, siteden siteye VPN'in doğru karma bağlantı seçimi olduğuna karar vermesine ve bir dağıtım planlamasına yardımcı olur. Bu kılavuz, VPN Gateway birincil karma bağlantı, Azure ExpressRoute için bir yedekleme veya tamamlayıcı ya da özel devreler kullanılabilir olmadığında veya henüz mevcut olmadığında genel erişime sahip hızlı dağıtım seçeneği olup olmadığını uygular.
Note
Bu makale öncelikli olarak şirket içi ağlar ile Azure sanal ağlar arasındaki Azure siteden siteye (S2S) VPN bağlantısını kapsar. Bu makale noktadan siteye (P2S) veya sanal ağdan sanal ağa VPN senaryolarını derinlemesine ele almaz. Bu senaryolar sırasıyla uzak kullanıcı erişimini ve sanal ağlar arası bağlantıyı hedefler.
Architecture
Aşağıdaki diyagramda, şirket içi ağın siteden siteye IPsec/IKE tüneli aracılığıyla Azure sanal ağa bağlandığı karma topoloji Azure VPN Gateway sonlandırılır. Şirket içi VPN cihazı, tüneli genel İnternet üzerinden VPN ağ geçidinin genel IP adresine başlatır. VPN ağ geçidini sanal ağın içinde adlı GatewaySubnet ayrılmış bir alt ağa dağıtırsınız ve yerel ağ geçidi kaynağı, şirket içi siteyi genel IP veya FQDN'siyle ve arkasındaki adres ön ekleriyle temsil eder. VPN bağlantı kaynağı VPN ağ geçidini yerel ağ geçidine bağlar ve tünel özelliklerini tanımlar.
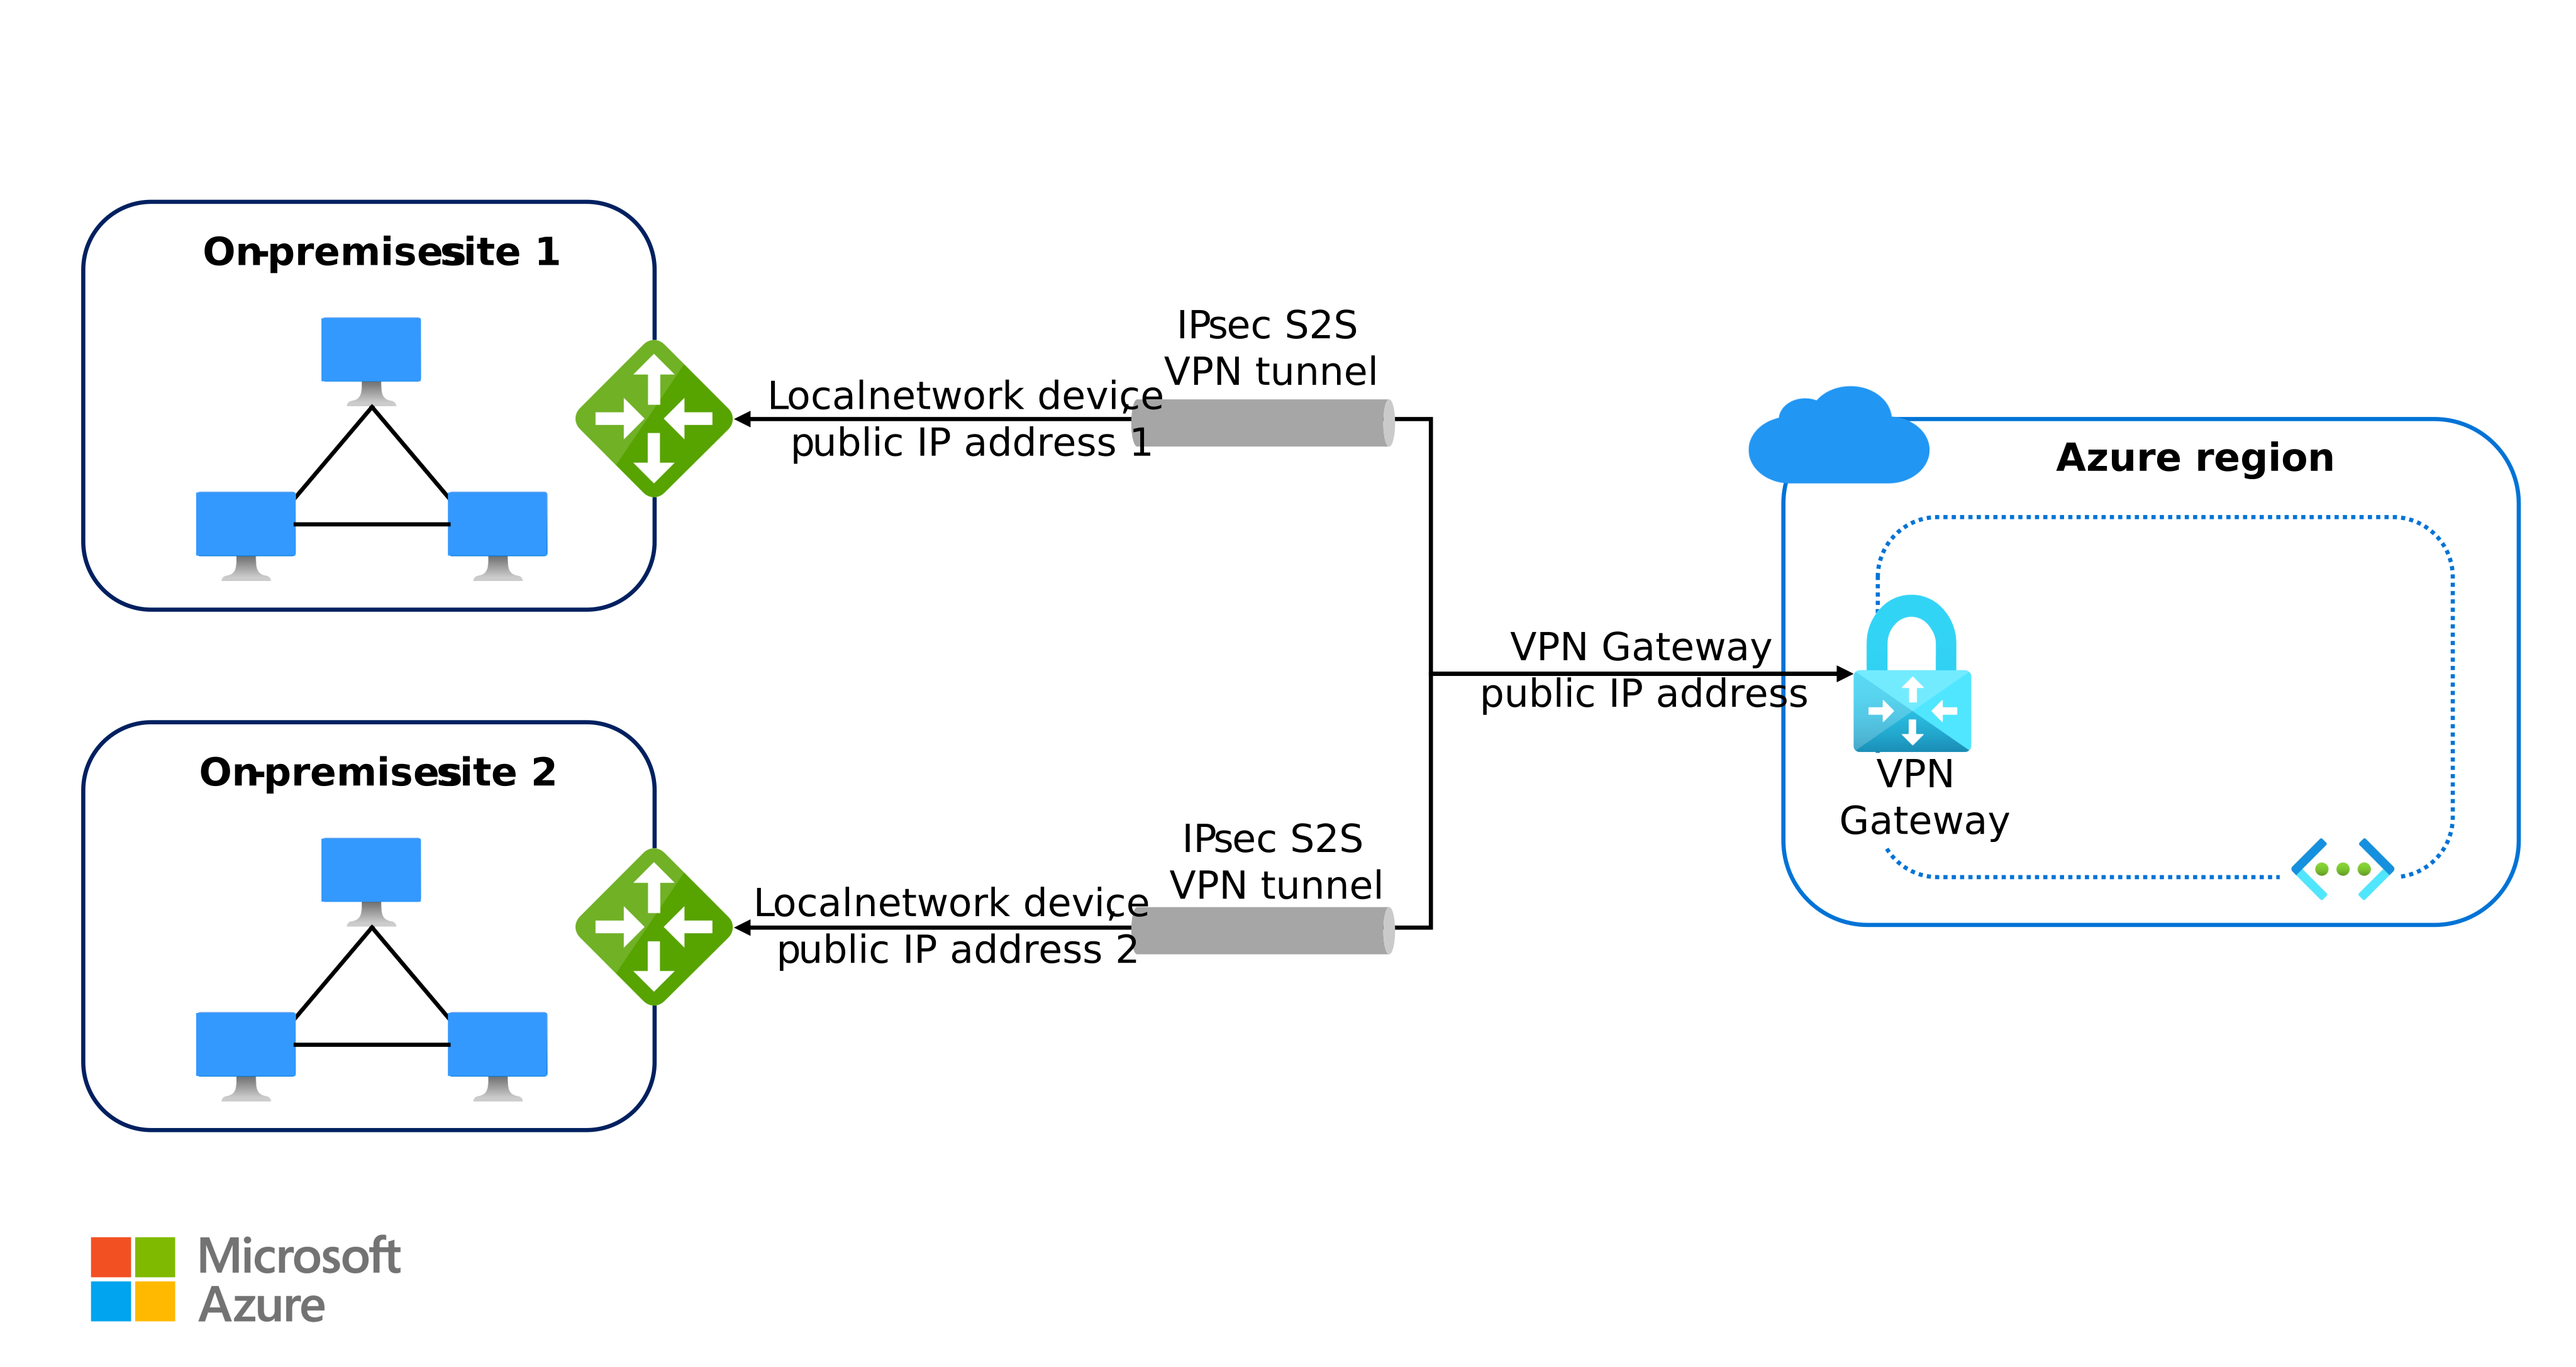
Bu mimari için bir PowerPoint dosyası indirin.
Workflow
Aşağıdaki iş akışı, siteden siteye VPN bağlantısı için hem sağlama sırasını hem de çalışma zamanı trafik akışını açıklar.
Provisioning
Sanal ağı oluşturun. adlı
GatewaySubnetayrılmış bir alt ağa sahip Azure bir sanal ağ oluşturun. Bu alt ağı yalnızca ağ geçidi örnekleri için ayırın. Başka kaynaklar barındırmayın.VPN ağ geçidini dağıtın. içine bir Azure VPN ağ geçidi dağıtın
GatewaySubnet. Azure, ağ geçidinin etkin bekleme mi yoksa etkin-etkin modu mu kullandığına bağlı olarak ağ geçidine bir veya iki genel IP adresi atar.Yerel ağ geçidini oluşturun. Uzak ağı temsil eden bir yerel ağ geçidi kaynağı oluşturun. Bu kaynak, şirket içi VPN cihazının genel IP adresini veya FQDN'sini ve bu uzak sitenin arkasında bulunan adres ön eklerini tanımlar.
VPN bağlantısını kurun. VPN ağ geçidini yerel ağ geçidine bağlayan bir VPN bağlantı kaynağı oluşturun. Bağlantı paylaşılan anahtarı (veya kimlik doğrulama yöntemini), bağlantı türünü (siteden siteye) ve BGP veya NAT kuralları gibi isteğe bağlı özellikleri tanımlar.
Şirket içi VPN cihazını yapılandırın. Azure VPN ağ geçidinin genel IP adreslerine IPsec/IKE tünelleri oluşturmak için şirket içi VPN cihazını yapılandırın: etkin bekleme modunda bir adres veya etkin-etkin modda iki adres. Her iki taraf da IKE 1. aşama ve 2. aşama parametrelerini tartışır ve şifrelenmiş tüneli oluşturur.
Runtime
Şirket içi konak, trafiği Azure gönderir. Şirket içi konak, Azure sanal ağındaki bir kaynağı hedefleyen bir paket gönderir. Şirket içi yönlendirme altyapısı paketi şirket içi VPN cihazına yönlendirir.
Şirket içi VPN cihazı paketi şifreler ve iletir. Şirket içi VPN cihazı paketi yapılandırılan IPsec güvenlik ilişkisiyle eşleştirir, üzerinde anlaşmaya varılan IPsec/IKE parametrelerini kullanarak paket yükünü şifreler, Azure VPN ağ geçidinin genel IP adresine yönelik yeni bir IP üst bilgisinde kapsüller ve bunu genel İnternet üzerinden iletir.
Azure VPN ağ geçidi paketi alır ve şifresini çözer. Azure VPN ağ geçidi, kapsüllenmiş paketi genel IP uç noktasında alır, IPsec güvenlik ilişkisini doğrular, paketin şifresini çözer ve özgün paketi kurtarmak için tünel kapsüllemesini kaldırır.
Azure paketi hedefe yönlendirir. VPN ağ geçidi, şifresi çözülen paketi Azure sanal ağa iletir. Azure, paketi hedef kaynağa teslim etmek için kullanıcı tanımlı yollar veya BGP tarafından öğrenilen yollar dahil olmak üzere sanal ağın yol tablolarını kullanır.
Dönüş trafiği ters yolu izler. Hedef Azure kaynağı bir yanıt paketi gönderir. Azure yanıtı VPN ağ geçidine yönlendirir; bu ağ geçidini şifreler ve kapsüller ve genel İnternet üzerinden şirket içi VPN cihazına iletir. Ardından şirket içi cihaz şifresini çözer ve kaynak ana bilgisayara teslim eder.
IKE 1. aşama veya 2. aşama anlaşması başarısız olursa, yeniden anahtar tamamlanmaz veya canlılık denetimleri (ölü eş algılama) eşe erişilemez olduğunu bildirir, tünel bağlantısız duruma girer ve tünel yeniden kurulana kadar buna bağlı trafik bırakılır. Etkin-etkin dağıtımlar, yedekli şirket içi cihazlar ve BGP dinamik yönlendirmesi, özgün tünelin kurtarılması yerine trafiğin hayatta kalan bir tünele devredilmesiyle bu koşulun kullanıcı tarafından görünen süresini azaltır. Daha fazla bilgi için Güvenilirlik bölümüne bakın.
Components
Azure Sanal Ağı. Azure sanal ağı, iş yüklerinizi barındıran Azure özel ağ adres alanı sağlar. Bu mimaride sanal ağ, VPN tünelinden trafik alan uç veya iş yükü alt ağlarını içerir
GatewaySubnet. Sanal Ağ, Azure kaynakları ve şirket içi ağlarla IP tabanlı iletişimi etkinleştiren temel ağ hizmetidir.Azure VPN Gateway.Azure VPN Gateway, şifrelenmiş IPsec/IKE tünellerini sonlandıran ve trafiği Azure ile uzak ağlar arasında yönlendiren bir sanal ağ geçididir. Bu mimaride VPN ağ geçidi, şirket içi VPN cihazıyla siteden siteye bağlantı kurar ve Azure tarafı tünel uç noktası görevi görür. VPN Gateway, üçüncü taraf ağ sanal gereçlerine gerek kalmadan yerel Azure yönetilen VPN sonlandırma, BGP dinamik yönlendirme ve ExpressRoute ile birlikte bulunma olanağı sağlar. Daha yüksek kullanılabilirlik ve dayanıklılık için iki ağ geçidi örneği ve iki genel IP adresi kullanarak VPN ağ geçitlerini etkin-etkin modda dağıtabilirsiniz. Etkin-etkin mod, yol tabanlı bir ağ geçidi gerektirir. İlke tabanlı ağ geçitleri etkin-etkin modu desteklemez.
VPN ağ geçidi, yalnızca ağ geçidi örnekleri (ExpressRoute ağ geçidi, VPN ağ geçidi veya her ikisi) için ayrılmış olan ve diğer kaynakları barındırmaması gereken adlı
GatewaySubnetayrılmış bir alt ağa dağıtılır.Yerel ağ geçidi. Yerel ağ geçidi, yönlendirme amacıyla uzak (şirket içi veya dal) ağı temsil eden bir Azure kaynağıdır. Bu mimaride, yerel ağ geçidi şirket içi VPN cihazının genel IP adresini veya FQDN'sini ve bu uzak sitenin arkasındaki adres ön eklerini tanımlar. Azure, VPN ağ geçidinden çıktıktan sonra trafiğin nereye iletileceğini belirlemek için yerel ağ geçidini kullanır. Çok siteli senaryolarda, farklı dal veya iş ortağı ağlarını temsil etmek için birden çok yerel ağ geçidi kaynağı oluşturursunuz.
VPN bağlantısı. VPN bağlantısı, VPN ağ geçidini yerel ağ geçidine (siteden siteye bağlantı için) veya başka bir VPN ağ geçidine (sanal ağdan sanal ağa bağlantı için) bağlayan Azure bir kaynaktır. Bu mimaride VPN bağlantısı, bağlantı türü (S2S), paylaşılan anahtar veya kimlik doğrulama yöntemi gibi tünel özelliklerini ve çakışan adres alanları için BGP yönlendirme ve NAT kuralları gibi isteğe bağlı özellikleri tanımlar. Tek bir VPN ağ geçidi birden çok eşzamanlı bağlantıyı destekler. Tüm tüneller kullanılabilir ağ geçidi bant genişliğini paylaşır. VPN bağlantısı Azure bir kaynak olsa da, temel alınan tünel genel İnternet'ten geçer ve bu yolun aktarım hızı, değişim ve kayıp özelliklerini devralır. Daha fazla bilgi için Performans Verimliliği bölümüne bakın.
Genel IP adresleri. VPN ağ geçidiyle ilişkili genel IP kaynakları Azure tünel uç noktaları olarak görev görür. Bu mimaride VPN ağ geçidi etkin bekleme modunda bir genel IP adresi veya etkin-etkin modunda iki genel IP adresi kullanır. Uzak VPN cihazları, bu genel IP adreslerine IPsec/IKE bağlantıları kurar. Yeni bir VPN ağ geçidi oluşturduğunuzda, statik ayırma kullanan bir Standart SKU genel IP adresi kullanmanız gerekir. Daha fazla bilgi için bkz. VPN Gateway SSS. Bu adrese genel İnternet'ten ulaşılabildiğinden, şirket içi bir cihazın ve diğer herhangi bir kaynağın hedefleyebilecekleri yüzeydir. Güvenlik bölümündeki koruyucu denetimleri bu yüzeye uygulayın.
Şirket içi VPN cihazı. Şirket içi veya dal ağındaki fiziksel veya sanal ağ gereci, IPsec/IKE tünelinin uzak ucunu oluşturur. VPN Gateway ile uyumlu bir şirket içi VPN cihazı kullanın ve ağ geçidinin genel IP adreslerine bağlanacak şekilde yapılandırın. Doğrulanmış cihazların ve yapılandırma kılavuzlarının listesi için bkz. Bağlantılar için VPN cihazları hakkında.
Senaryo ayrıntıları
Azure S2S VPN bağlantısı ExpressRoute özel devreleri kullanılamadığında, henüz sağlanmamışsa veya kendi başına uygun olmadığında genel İnternet üzerinden şifrelenmiş, IPsec/IKE tabanlı karma bağlantı sağlar. Aynı mimari, ExpressRoute'un yanında tamamlayıcı veya yük devretme yolu işlevi de görür. Bu yapılandırma, devre kesintilerine karşı koruma sağlar ve genel erişime sahip bir hızlı dağıtım seçeneği sunar.
Mimari çeşitli isteğe bağlı ve gelişmiş özellikleri destekler:
- BGP ile dinamik yönlendirme.VPN Gateway ile BGP, Azure ve uzak ağlar arasında otomatik olarak yolları değiştirir; bu da statik yapılandırmayı azaltır ve bir tünel veya ağ geçidi örneği kullanılamaz duruma geldiğinde yük devretme davranışını geliştirir.
- Çakışan adres alanları için NAT.VPN Gateway nat, bağlı ağların yeniden numaralandırma olmadan iletişim kurabilmesi için çakışan IP aralıklarını çevirir. Bu, iş ortağı veya alınan ağları tümleştirdiğinizde yaygın olarak görülür.
- ExpressRoute ile birlikte bulunma. VPN Gateway ExpressRoute kesintileri sırasında VPN tabanlı yedekleme veya ExpressRoute sağlama sırasında geçişli bağlantı sağlamak için aynı sanal ağda ExpressRoute ile birlikte bulunabilir. Her iki yolun da paralel olarak çalıştırılması için açık yol tercihi tasarımı gerekir. Aynı ön eklerde Azure ExpressRoute'u otomatik olarak tercih eder, ancak en uzun ön ek eşleşmesi bu tercihi geçersiz kılabilir. Hedeflenen yolu simetrik tutmak için ExpressRoute aracılığıyla alınan yollar için şirket içi ağı daha yüksek bir yerel tercihle yapılandırın. Daha fazla bilgi için bkz. ExpressRoute ve Siteden Siteye birlikte var olan bağlantıları yapılandırma.
- ExpressRoute özel eşlemesi üzerinden VPN. Aktarım sırasında şifrelemeyi zorunlu hale getiren mevzuat veya uyumluluk gereksinimleri olan iş yükleri için ExpressRoute özel eşlemesi üzerinden IPsec/IKE tünelleri çalıştırabilirsiniz. Bu yaklaşım, ExpressRoute'un tahmin edilebilir gecikme süresini ve özel aktarımını uçtan uca şifreleme ile birleştirir. IPsec işleme etkili aktarım hızını azaltır ve şifrelenmemiş özel eşlemeye göre daha fazla gecikme süresine sahiptir, bu nedenle bu seçenek, düzenleme veya uyumluluk gereksinimlerinin bu ek yükü gerekçelendirdiği iş yükleri için en iyi şekilde ayrılmıştır. Daha fazla bilgi için bkz . Özel eşleme üzerinden siteden siteye VPN.
Olası kullanım örnekleri
Bu mimari, aşağıdaki gibi senaryolarda şifrelenmiş karma bağlantıya ihtiyaç duyan kuruluşlar için geçerlidir:
- Şube ofisi bağlantısı. Dağıtılmış şubeleri olan kuruluşlar, her siteyi S2S VPN tünelleri üzerinden Azure bağlar ve bu sayede merkezi iş yükleri birden çok konuma hizmet verir.
- Hızlı dağıtım. ExpressRoute bağlantı hattı sağlamayı beklemeden hızlı bir şekilde karma bağlantıya ihtiyaç duyan ekipler, kavram kanıtı çalışmaları da dahil olmak üzere kısa bir zaman aralığında tüneller oluşturmak için VPN ağ geçitleri dağıtın.
- ExpressRoute yedekleme ve yük devretme. ExpressRoute'u birincil karma bağlantı olarak çalıştıran kuruluşlar, ExpressRoute kesintileri veya bakım pencereleri sırasında bağlantıyı korumak için S2S VPN'i yedekleme yolu olarak dağıtır.
- Düzenlenmiş ve uyumluluk temelli ortamlar. Ulaşımda uçtan uca şifreleme gerektiren finans, sağlık hizmetleri ve kamu gibi sektörler, trafik zaten özel devreler üzerinden akıyor olsa bile yasal düzenlemelere uyması için ExpressRoute özel eşlemesi üzerinden VPN kullanır.
- Birleştirmeler, satın almalar ve iş ortağı tümleştirmesi. İş ortağını veya yeni alınan ağları çakışan adres alanlarıyla bağlayan kuruluşlar, IP yeniden numaralandırması olmadan bağlantıyı etkinleştirmek için VPN Gateway NAT kurallarını kullanır.
- Çoklu bulut ve Microsoft olmayan bağlantı. Kuruluşlar Azure Azure olmayan bulut ortamlarına veya VPN Gateway sonlandırılan IPsec/IKE tünelleri üzerinden Microsoft olmayan veri merkezlerine bağlanır.
Considerations
Bu önemli noktalar, bir iş yükünün kalitesini artırmak için kullanabileceğiniz bir dizi yol gösteren ilke olan Azure İyi Tasarlanmış Çerçeve'nin yapı taşlarını uygular. Daha fazla bilgi için bkz. Well-Architected Framework.
Reliability
Güvenilirlik, uygulamanızın müşterilerinize sağladığınız taahhütleri karşılayabilmesine yardımcı olur. Daha fazla bilgi için bkz. Güvenilirlik için Tasarım inceleme kontrol listesi.
- Alanlar arası yedekli ağ geçitleri. Her yeni dağıtım için kullanılabilirlik alanı tarafından desteklenen bir VPN Gateway SKU kullanın. Kullanılabilirlik alanlarını destekleyen bir bölgede ağ geçidini alanlar arası yedekli olarak dağıtın. Kullanılabilirlik alanları olmayan bir bölgede, kullanılabilirlik alanı tarafından desteklenen SKU bölgesel olarak dağıtılır. Kullanılabilirlik dışı bölge VpnGw1-5 SKU'ları artık oluşturulamıyor ve Eylül 2026'da kullanımdan kaldırılacak şekilde zamanlanıyor. Temel SKU alanlar arası yedekliliği desteklemez ve yalnızca geliştirme ve test senaryolarına yöneliktir. Daha fazla bilgi için bkz. VPN Gateway SKU birleştirme ve geçiş, Azure sanal ağ geçitlerinde güvenilirlik (VPN) ve Alanlar arası yedekli sanal ağ geçitleri hakkında.
- Etkin-etkin yapılandırma. Azure VPN ağ geçidini etkin-etkin modda yapılandırarak hem ağ geçidi VM'lerinin hem de şirket içi cihaza yönelik iki genel IP adresi ve iki paralel IPsec tüneli aracılığıyla trafiği aynı anda işlemesini sağlayın. Etkin-etkin, yük devretme süresini etkin beklemeye göre azaltır ve trafiği her iki tünele de dağıtabilir. Daha fazla bilgi için bkz. Şirket içi ve sanal ağdan sanal ağa bağlantılar için yüksek oranda kullanılabilir bağlantı tasarlama.
- Yedekli şirket içi cihazlar. Etkin-etkin Azure ağ geçitlerini iki şirket içi VPN cihazıyla eşleştirerek bir Azure ağ geçidi VM'sinin, bir tünelin veya bir şirket içi cihazın başarısız olmasının siteden siteye bağlantıyı kesmemesi. İki tüneli olan tek bir şirket içi cihaz, Azure ağ geçidi örneğine veya tünel hatasına karşı koruma sağlar, ancak cihaz tek bir hata noktası olarak kalır.
- ExpressRoute ve VPN birlikte bulunma. Yalnızca VPN Gateway tarafından sunulandan daha yüksek kullanılabilirlik hedefi gerektiren iş yükleri için, siteden siteye VPN'i ExpressRoute bağlantı hattı için bir yedekleme yolu olarak yapılandırın. İki yol bağımsız olarak yük devreder ve devre düzeyinde kesintilere karşı koruma sağlar. Daha fazla bilgi için, ExpressRoute ve siteden siteye birlikte var olan bağlantıları yapılandırma bölümüne bakın.
- Hizmet düzeyi sözleşmesi. Temel SKU dışındaki tüm VPN Gateway SKU'lar 99,95% kullanılabilirlik SLA'sı için uygundur. Seçtiğiniz SKU için geçerli olan SLA'yı ve iş yükünüzün kullanılabilirlik hedefine göre yapılandırmayı doğrulayın. Ağ geçidi SLA'sı yalnızca Azure tarafı kapsar. Uçtan uca tünel kullanılabilirliği, şirket içi VPN cihazına, şirket içi internet bağlantı hattına ve aralarındaki ortak İnternet yoluna da bağlıdır ve bunların her biri kendi yedeklilik stratejisine ihtiyaç duyar. Geçerli SLA değerleri için bkz. VPN Gateway için SLA.
- Bakım pencereleri. Azure başlatılan bakımı değişiklik pencerelerinizle hizalamak için müşteri tarafından denetlenen ağ geçidi bakımını kullanın. Planlı bakım, bir VM'nin etkin kalması için iki ağ geçidi VM'sinde sıralı olarak çalıştırılır, ancak pencerenin hizalanması iş açısından kritik dönemlerde riski azaltmaya devam eder. Daha fazla bilgi için bkz. Sanal ağ geçitleriniz için müşteri tarafından denetlenen bakımı yapılandırma.
Security
Güvenlik, kasıtlı saldırılara ve değerli verilerinizin ve sistemlerinizin kötüye kullanımına karşı güvence sağlar. Daha fazla bilgi için Güvenlik için tasarım gözden geçirme denetim listesi bölümüne bakın.
- Güçlü şifreleme. Şifreleme için AES-256, bütünlük için SHA-256 veya daha güçlü gibi modern algoritmalar ve anahtar değişimi için grup 14 veya üzeri (veya ECP grupları) Diffie-Hellman özel IPsec/IKE ilkeleri yapılandırın. Varsayılan Azure ilke kümeleri birlikte çalışabilirlik için eski parametreleri kabul eder. Uyumluluğun gerektirdiği yerlerde bunları sıkılaştır. Daha fazla bilgi için bkz. Şifreleme gereksinimleri ve Azure VPN ağ geçitleri hakkında ve Siteden siteye VPN bağlantıları için IPsec/IKE ilkesini yapılandırma.
- Bağlantı kimlik doğrulaması. Siteden siteye VPN önceden paylaşılan anahtarını gizli dizi olarak değerlendirin. Key Vault'dan önceden paylaşılan anahtar alma özelliğini kullanıyorsanız, önce aboneliğin özelliğini etkinleştirmek üzere bir Microsoft Desteği isteği açın ve ağ geçidinin yönetilen kimliğine gizli diziye erişim verin. Daha güçlü kimlik doğrulaması için desteklenen ağ geçidi SKU'larında sertifika tabanlı kimlik doğrulamasını kullanın. Sertifika tabanlı siteden siteye kimlik doğrulaması yalnızca Azure genel bulutta kullanılabilir ve Temel SKU'da desteklenmez.
- Genel IP'ye maruz kalma. Ağ geçidinin genel IP adresine genel İnternet'ten erişilebilir ve herhangi bir kaynağın IKE trafiğiyle hedefleyebileceği yüzeydir. Uygun olduğunda sanal ağda Azure DDoS Koruması'nı etkinleştirin, anormal trafik için genel IP'yi izleyin ve ağ güvenliği duruşunuzda ağ geçidi genel IP'sini çevre kaynağı olarak değerlendirin.
- Zorlamalı tünel. Kuruluş ilkesi, Azure kaynaklı İnternet trafiğinin şirket içinde incelenmesini gerektirdiğinde, sanal ağ için varsayılan yolun siteden siteye tünel aracılığıyla tanıtılması ve Azure giden akışların şirket içi çevresine yönlendirilmesi için zorlamalı tünel yapılandırın. Bu yapılandırma denetim gereksinimini karşılar ancak tüm Azure kaynaklı İnternet çıkışını tünel ve şirket içi çevre üzerinden yönlendirir; bu da giden akışlara gecikme ekler ve tünelin bant genişliğini Azure genel İnternet erişimi için bir bağımlılık haline getirir. Ağ geçidini ve şirket içi çıkışı uygun şekilde boyutlandırın. Daha fazla bilgi için bkz. Siteden siteye yapılandırmalar için zorlamalı tünel oluşturma hakkında.
- Ağ segmentasyonu. İş yükü alt ağlarını ağ güvenlik gruplarının arkasına yerleştirin ve gerektiğinde merkez sanal ağında Azure Güvenlik Duvarı veya Microsoft olmayan bir ağ sanal gereci yerleştirin. VPN ağ geçidi tüneli sonlandırır. Alt ağlar arasındaki doğu-batı veya kuzey-güney trafiğini filtrelemez.
- Kontrol düzlemi erişimi. Ağ geçidi, bağlantı, genel IP ve anahtar kasası kaynaklarını en az ayrıcalıklı Azure rol tabanlı erişim denetimiyle idare edin. Uygun olduğunda, ağ geçidi SKU'su, bağlantı özellikleri veya paylaşılan anahtarda yapılan değişiklikler için Microsoft Entra Privileged Identity Management aracılığıyla tam zamanında yükseltmeyi zorunlu tutun çünkü bu işlemlerin her biri tünel kullanılabilirliğini veya gizliliğini doğrudan etkiler.
- Üretim sınıfı SKU. Herhangi bir üretim dağıtımı için Temel SKU'yu kullanmaktan kaçının. Özel IPsec/IKE ilkeleri, etkin-etkin mod, BGP, bölge yedekliliği veya diğer birçok güvenlik ve dayanıklılık özelliğini desteklemez. Daha fazla bilgi için bkz. VPN Gateway SKU'ları hakkında.
- Tanılama günlüğü. VPN Gateway tanılama günlüklerini (ağ geçidi, tünel, yol ve IKE tanılamaları) etkinleştirin ve tehdit algılama ve olay araştırması için bunları Log Analytics bir çalışma alanına veya Microsoft Sentinel iletin. Daha fazla bilgi için bkz. VPN Gateway dağıtımınızın güvenliğini sağlama.
Maliyet İyileştirme
Maliyet İyileştirme, gereksiz giderleri azaltmanın ve operasyonel verimlilikleri iyileştirmenin yollarına odaklanır. Daha fazla bilgi için Maliyet Optimizasyonu için Tasarım gözden geçirme kontrol listesi'ne bakın.
- SKU'yu doğru boyutlandırın. Ağ geçidi SKU'ları saatlik işlem maliyeti ve desteklenen aktarım hızı, tünel sayısı ve BGP kapasitesi açısından önemli ölçüde farklılık gösterir. Beklenen toplam aktarım hızı ve tünel sayısıyla eşleşen SKU'dan başlayın, ardından yalnızca izlenen kullanım bunu haklı çıkardığında ölçeği büyütün. Bazı SKU geçişleri en düşük kapalı kalma süresiyle veya hiç kesinti olmadan yerinde yükseltmeyi desteklerken, diğerleri geçiş veya silme ve yeniden oluşturma gerektirir. Değişikliği planlamadan önce desteklenen yükseltme yolunu denetleyin ve ilk seçimde mütevazı bir boşluk oluşturun. SKU seçenekleri ve SKU başına alıntılanan toplam aktarım hızı için bkz. Ağ geçidi SKU'ları hakkında. Geçerli fiyatlandırma için bkz. VPN Gateway fiyatlandırma.
- Merkez-uç aracılığıyla paylaşın. Merkez sanal ağına bir VPN ağ geçidi dağıtın ve uç sanal ağlarının ağ geçidi geçişi etkinleştirilmiş sanal ağ eşlemesi aracılığıyla şirket içine ulaşmasını sağlayın. Bu yapılandırmayı kullandığınızda uç başına bir ağ geçidi için ödeme yapmaktan kaçınabilirsiniz. Daha fazla bilgi için bkz . Sanal ağ eşlemesi için VPN ağ geçidi aktarımını yapılandırma.
- Çıkış veri aktarımı. Saatlik işlem ücreti trafiklerden bağımsızdır, ancak ağ geçidinden çıkan çıkış verileri, şirket içi trafiğin İnternet çıkış oranlarından ve farklı bölgelerdeki sanal ağdan sanal ağa akışlar için bölgeler arası ücretlerden faturalandırılır. Ağ geçidini saatlik düz maliyet olarak işlemek yerine maliyet modelinde beklenen çıkış hacmini dikkate alın. Sürekli, yüksek hacimli hibrit trafik, VPN Gateway ile ExpressRoute arasındaki seçimi yalnızca yetenekle değil toplam maliyetle yeniden değerlendirmeye yönelik bir sinyaldir. Toplam maliyet işlem, çıkış ve operasyonel ek yükü içerir.
- Dayanıklılık maliyeti. Etkin-etkin modu, aynı SKU için etkin bekleme ile aynı saatlik ücrete göre faturalandırılır ve desteklenen bir SKU kullanıldığında bölge yedekliliği ek ağ geçidi maliyeti eklemez. Ağ geçidi tarafından kullanılan standart SKU genel IP'leri ayrı olarak faturalandırılır.
- Üretim dışı ortamlar. Üretim dışı ağ geçitleri, tünellerin etkin olup olmaması fark etmeksizin saatlik işlem ücretlerini biriktirir. Üretim dışı ortamları üretimden daha düşük bir SKU'da çalıştırın, daha az ağ geçidi dağıtın ve mümkün olduğunda bunları paylaşılan bir üretim dışı hub'da birleştirin. Kullanılmayan geliştirme ve test ağ geçitlerini yalnızca yeniden oluşturma süresi ve yapılandırma etkisi kabul edilebilir olduğunda silin.
Operasyonel Mükemmellik
Operasyonel Mükemmellik, bir uygulamayı dağıtan ve üretimde çalışır durumda tutan operasyon süreçlerini kapsar. Daha fazla bilgi için bkz. Operasyonel Mükemmellik için Tasarım Gözden Geçirme Denetim Listesi.
- Kod olarak altyapı. Bicep, ARM şablonları veya Terraform ile sanal ağı,
GatewaySubnet, genel IP adreslerini, sanal ağ geçidini, yerel ağ geçidini ve bağlantı kaynağını bildirimli olarak tanımlayın. Paylaşılan anahtarı, güvenli bir dağıtım parametresi veya desteklenen Key Vault tümleştirmesi aracılığıyla ekleyerek sürümlenmiş tanımın dışında tutun. Şifreleme yapılandırmasının denetlenebilir kalması için IPsec/IKE ilkesini sürümüne geçirin. - Tanılama ve izleme. Tanılama ayarları aracılığıyla VPN Gateway ölçümleri ve tanılama günlüklerini Log Analytics çalışma alanına gönderin. Bağlantı kaybının proaktif olarak algılanması için tünel durumu, BGP eş durumu, ağ geçidi çıkışı ve tünel girişi/çıkışı üzerinde Azure İzleyici uyarıları kullanın. Kullanılabilir günlük kategorileri ve ölçümleri için bkz. İzleme Azure VPN Gateway ve VPN Gateway izleme verileri başvurusu.
- Paket yakalama. Tüm trafiği yakalamak yerine bağlantı veya güvenlik araştırmaları sırasında yakalamaları kapsamak için beş tanımlama grubu filtresiyle yerleşik paket yakalama özelliğini kullanın. Daha fazla bilgi için bkz. VPN ağ geçitleri için paket yakalamayı yapılandırma.
- Değişiklik yönetimi. Ağ geçidi SKU değişikliklerini, IPsec/IKE ilke değişikliklerini, BGP yapılandırma değişikliklerini ve paylaşılan anahtar döndürmelerini kesintiye neden olan işlemler olarak değerlendirin. Bunları önce üretim dışı kullanıma alın, üretim için bir değişiklik penceresi zamanlayın, değişiklikten önce bir geri alma yolu tanımlayın ve değişiklikten sonra tünel durumu, BGP eşlemesi ve uçtan uca ulaşılabilirliği doğrulayın. Paylaşılan anahtar döndürmelerini uçtan uca koordine edin: Key Vault döndürün, bağlantı kaynağını güncelleştirin, şirket içi cihazı güncelleştirin ve döndürmenin tamamlanmasını bildirmeden önce tünelin yeniden kurulmasını doğrulayın.
- Şirket içi cihaz eşliği. Şirket içi VPN cihazını şifreleme parametreleri, BGP zamanlayıcıları ve Azure tarafıyla eşleşen trafik seçicilerle yapılandırmanız gerekir. Uyuşmazlıklar, tünel kararlılığının yaygın bir nedenidir. Örneğin, Azure BGP tutma ve tutma süreölçerleri 60 ve 180 saniyede sabitlenir. Daha fazla bilgi için bkz. VPN Gateway SSS ve doğrulanmış VPN cihazları listesi.
Performans Verimliliği
Performans Verimliliği, iş yükünüzün kullanıcı taleplerini verimli bir şekilde karşılayacak şekilde ölçeklendirebilmesini ifade eder. Daha fazla bilgi için bkz. Performans Verimliliğiiçin Tasarım gözden geçirme denetim listesi.
- SKU aktarım hızı. Her ağ geçidi SKU'su yayımlanmış bir toplu aktarım hızı hedefi ve tünel sınırına sahiptir. Toplam aktarım hızı ağ geçidindeki tüm tünellerde paylaşıldığından, diğer tüneller etkin olduğunda tek bir tünel SKU'nun tam başlık değerini elde etmez. SKU seçimini, ölçülen tünel başına talebe ve toplam tünel sayısına göre planlayın. Her SKU'nun sunduğu değerler için bkz. Ağ geçidi SKU'ları hakkında.
- İnternet yolu değişkenliği. Genel İnternet üzerinden bir IPsec tüneli üzerinde aktarım hızı, ISS kapasitesi, paket kaybı, gecikme süresi ve MTU dahil olmak üzere şirket içi cihaz ile Azure ağ geçidi arasındaki en yavaş kesimle sınırlanır. Ölçülen aktarım hızı genellikle bu nedenle SKU'nun başlık numarasının altına düşer. Tahmin edilebilir performans gerektiğinde ExpressRoute'u birincil yol ve VPN'yi yedek olarak değerlendirin.
- MTU ve parçalanma. IPsec kapsüllemesi tünelin etkili MTU'sunu azaltır. PmTU bulma şirket içi cihaz ile Azure arasında engellendiğinde, büyük boyutlu paketler sessizce bırakılır ve etkilenen akışlar için aktarım hızı daraltılır. Şirket içi VPN cihazına TCP MSS bağlaması uygulayın ve VPN tünelleri için Azure MTU kılavuzunu izleyin. Daha fazla bilgi için bkz. VPN cihazları ve IPsec/IKE parametreleri hakkında.
- Etkin-etkin kapasite. Etkin-etkin modu hem ağ geçidi VM'lerinin trafiği eşzamanlı olarak iletmesini sağlar hem de toplu trafiği birden çok tünele dağıtabilir. IPsec akışları akışın ortasındaki tüneller arasında bölünemediği için akış başına aktarım hızı tek bir tünelle sınırlanır. Bir tünel içindeki tek bir TCP akışı, ağ geçidi VM'sindeki tek bir CPU çekirdeğinin işleme kapasitesiyle sınırlanabilir. Bu nedenle büyük aktarım karşılaştırmaları yayımlanan toplam sayının altına inebilir.
- BGP yakınsama. Şirket içi cihazın desteklediği VPN Gateway BGP'yi etkinleştirin. BGP dinamik rota değişimine olanak tanır ve statik yönlendirmeye kıyasla tünel, ağ geçidi VM veya şirket içi cihaz hatasından sonra yük devretme yakınsamasını hızlandırır.
- Ağ geçidi yerleşimi. Gecikme süresi, şirket içi cihaz ile ağ geçidini barındıran Azure bölge arasındaki coğrafi uzaklık tarafından hakimdir. Ağ geçidini hizmet vermekte olduğu iş yüklerine ve şirket içi sitelere en yakın Azure bölgeye dağıtın ve uzak bir ağ geçidi üzerinden tüm trafiğin geri akışını yapmak yerine ek bölgesel ağ geçitleri kullanın.
Contributors
Microsoft bu makaleyi korur. Bu makaleyi aşağıdaki katkıda bulunanlar yazdı.
Asıl yazar:
- Cynthia Treger | Çözüm Mühendisi Küresel Kara Kuşak
Herkese açık olmayan LinkedIn profillerini görmek için LinkedIn'e oturum açın.
Sonraki Adımlar
Adım adım dağıtım kılavuzu ve bu mimarideki hizmetler hakkında daha fazla arka plan için aşağıdaki kaynaklara bakın.
Ürün belgeleri:
- Azure VPN Gateway belgeleri
- Azure VPN Gateway için Azure güvenlik temeli
- Azure Sanal Ağ nedir?
- Azure ağ blogu
Dağıtım ve yapılandırma kılavuzları:
- Tutorial: Azure portalında siteden siteye VPN bağlantısı oluşturma
- PowerShell kullanarak ExpressRoute ve siteden siteye birlikte var olan bağlantıları yapılandırma
İlgili kaynaklar
Daha geniş karma ağ bağlamı için aşağıdaki kaynaklara bakın. Konu başlıkları arasında bağlantı seçeneklerini karşılaştırma, VPN ağ geçidini barındıran topolojiyi tasarlama ve sonuçta elde edilen karma çevrenin güvenliğini sağlama yer alır.