Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Prometheus'taki kurallar, zaman serisinde depolanan değerleri önceden derlemek veya toplanan ölçümlerinizdeki önceden tanımlanmış koşullar hakkında uyarı vermek için veriler toplanırken veriler üzerinde işlem görür. Prometheus için yönetilen hizmet Azure İzleyici (Yönetilen Prometheus), her kural türünün önceden tanımlanmış kümelerini sağlar ve Azure portalını kullanarak özel kurallar oluşturmayı ve yönetmeyi destekler.
Prerequisites
- Mevcut bir Azure İzleyici çalışma alanı.
- Azure İzleyici çalışma alanına bağlı ve Prometheus ölçümleri gönderen bir Kubernetes kümesi. Daha fazla bilgi için bkz . Kubernetes kümeleri için izlemeyi etkinleştirme.
- Hedef kaynak grubundaki İzleme Katkıda Bulunanı rolü gibi kural grupları oluşturmak için rol tabanlı erişim denetimi (RBAC) izinlerini Azure.
Kural grubu türleri
Prometheus kural grubu, birlikte değerlendirilen bir uyarı kuralları ve kayıt kuralları koleksiyonudur. Her kural tek bir kural grubunun üyesi olmalıdır. Kural grupları, gruptaki tüm kuralların kapsamını ve bunların değerlendirilme sıklığını tanımlar.
İki tür Prometheus kuralı vardır.
| Türü | Açıklama |
|---|---|
| Uyarı | Alert rules Prometheus Sorgu Dili (PromQL) sorgusunun sonuçlarına göre bir Azure İzleyici uyarısı oluşturmanıza olanak verir. Yönetilen Prometheus uyarı kuralları tarafından tetiklenen uyarılar, diğer Azure İzleyici uyarılara benzer şekilde işlenir ve bildirimleri tetikler. |
| Kayıt | Kayıt kuralları , sık ihtiyaç duyulan veya hesaplama açısından kapsamlı ifadeleri önceden derlemenize ve bunların sonucunu yeni bir zaman serisi kümesi olarak depolamanıza olanak sağlar. Kayıt kuralları tarafından oluşturulan zaman serisi, yeni Prometheus ölçümleri olarak Azure İzleyici çalışma alanınıza geri aktarılır. |
Yönetilen Prometheus kural grupları , açık kaynak Prometheus kural gruplarının yapısını ve terminolojisini izler. Azure kural adlarını, ifadeleri, etiketleri ve ek açıklamaları destekler.
Yönetilen Prometheus kural grupları açık kaynak Prometheus kural gruplarından farklıdır. Yönetilen Prometheus kural grupları Azure kaynaklar olarak yönetilir ve Azure kural grubunun bulunması gereken abonelik ve kaynak grubu gibi kaynak yönetimi için gerekli bilgileri içerir. Uyarı kuralları, uyarıların diğer Azure İzleyici uyarılar gibi işlenmesine olanak sağlayan uyarı önem derecesi, eylem grubu ilişkilendirmesi ve uyarı otomatik çözümleme yapılandırması gibi ayrılmış özellikleri içerir.
Kural grubunun kapsamı
Yönetilen Prometheus'taki bir kural grubunun kapsamı, gruptaki kuralların uygulandığı kaynakları tanımlar. Tek tek kuralları doğrudan kubernetes kümesine uygulayamazsınız. Aşağıdaki tabloda farklı kural grubu kapsamları açıklanmaktadır.
| Scope | Açıklama |
|---|---|
| Çalışma alanı içindeki tüm kümeler | Gruptaki tüm etkin kurallar, şu anda Azure İzleyici çalışma alanına bağlı olan tüm kümelere uygulanır. |
| Belirli küme - Küme adı | Gruptaki tüm etkin kurallar yalnızca seçili kümeye uygulanır. |
| Belirli küme - Sorgudaki küme adı | Gruptaki tüm etkin kurallar, adında belirtilen metin bulunan kümelere uygulanır. |
Prometheus kural gruplarını görüntüleme
Prometheus kural gruplarını ve kurallarını Azure portalında görüntülemenin birden çok yolu vardır.
Azure İzleyici çalışma alanında kurallar
Azure portalındaki Azure İzleyici bir çalışma alanından Rule groups öğesini seçerek bu çalışma alanında bulunan tüm kural gruplarını görüntüleyin. Bu gruptaki kuralların listesini görüntülemek için herhangi bir kural grubunu genişletin. Ayrıntılarını görüntülemek için herhangi bir grubu veya kuralı seçin.
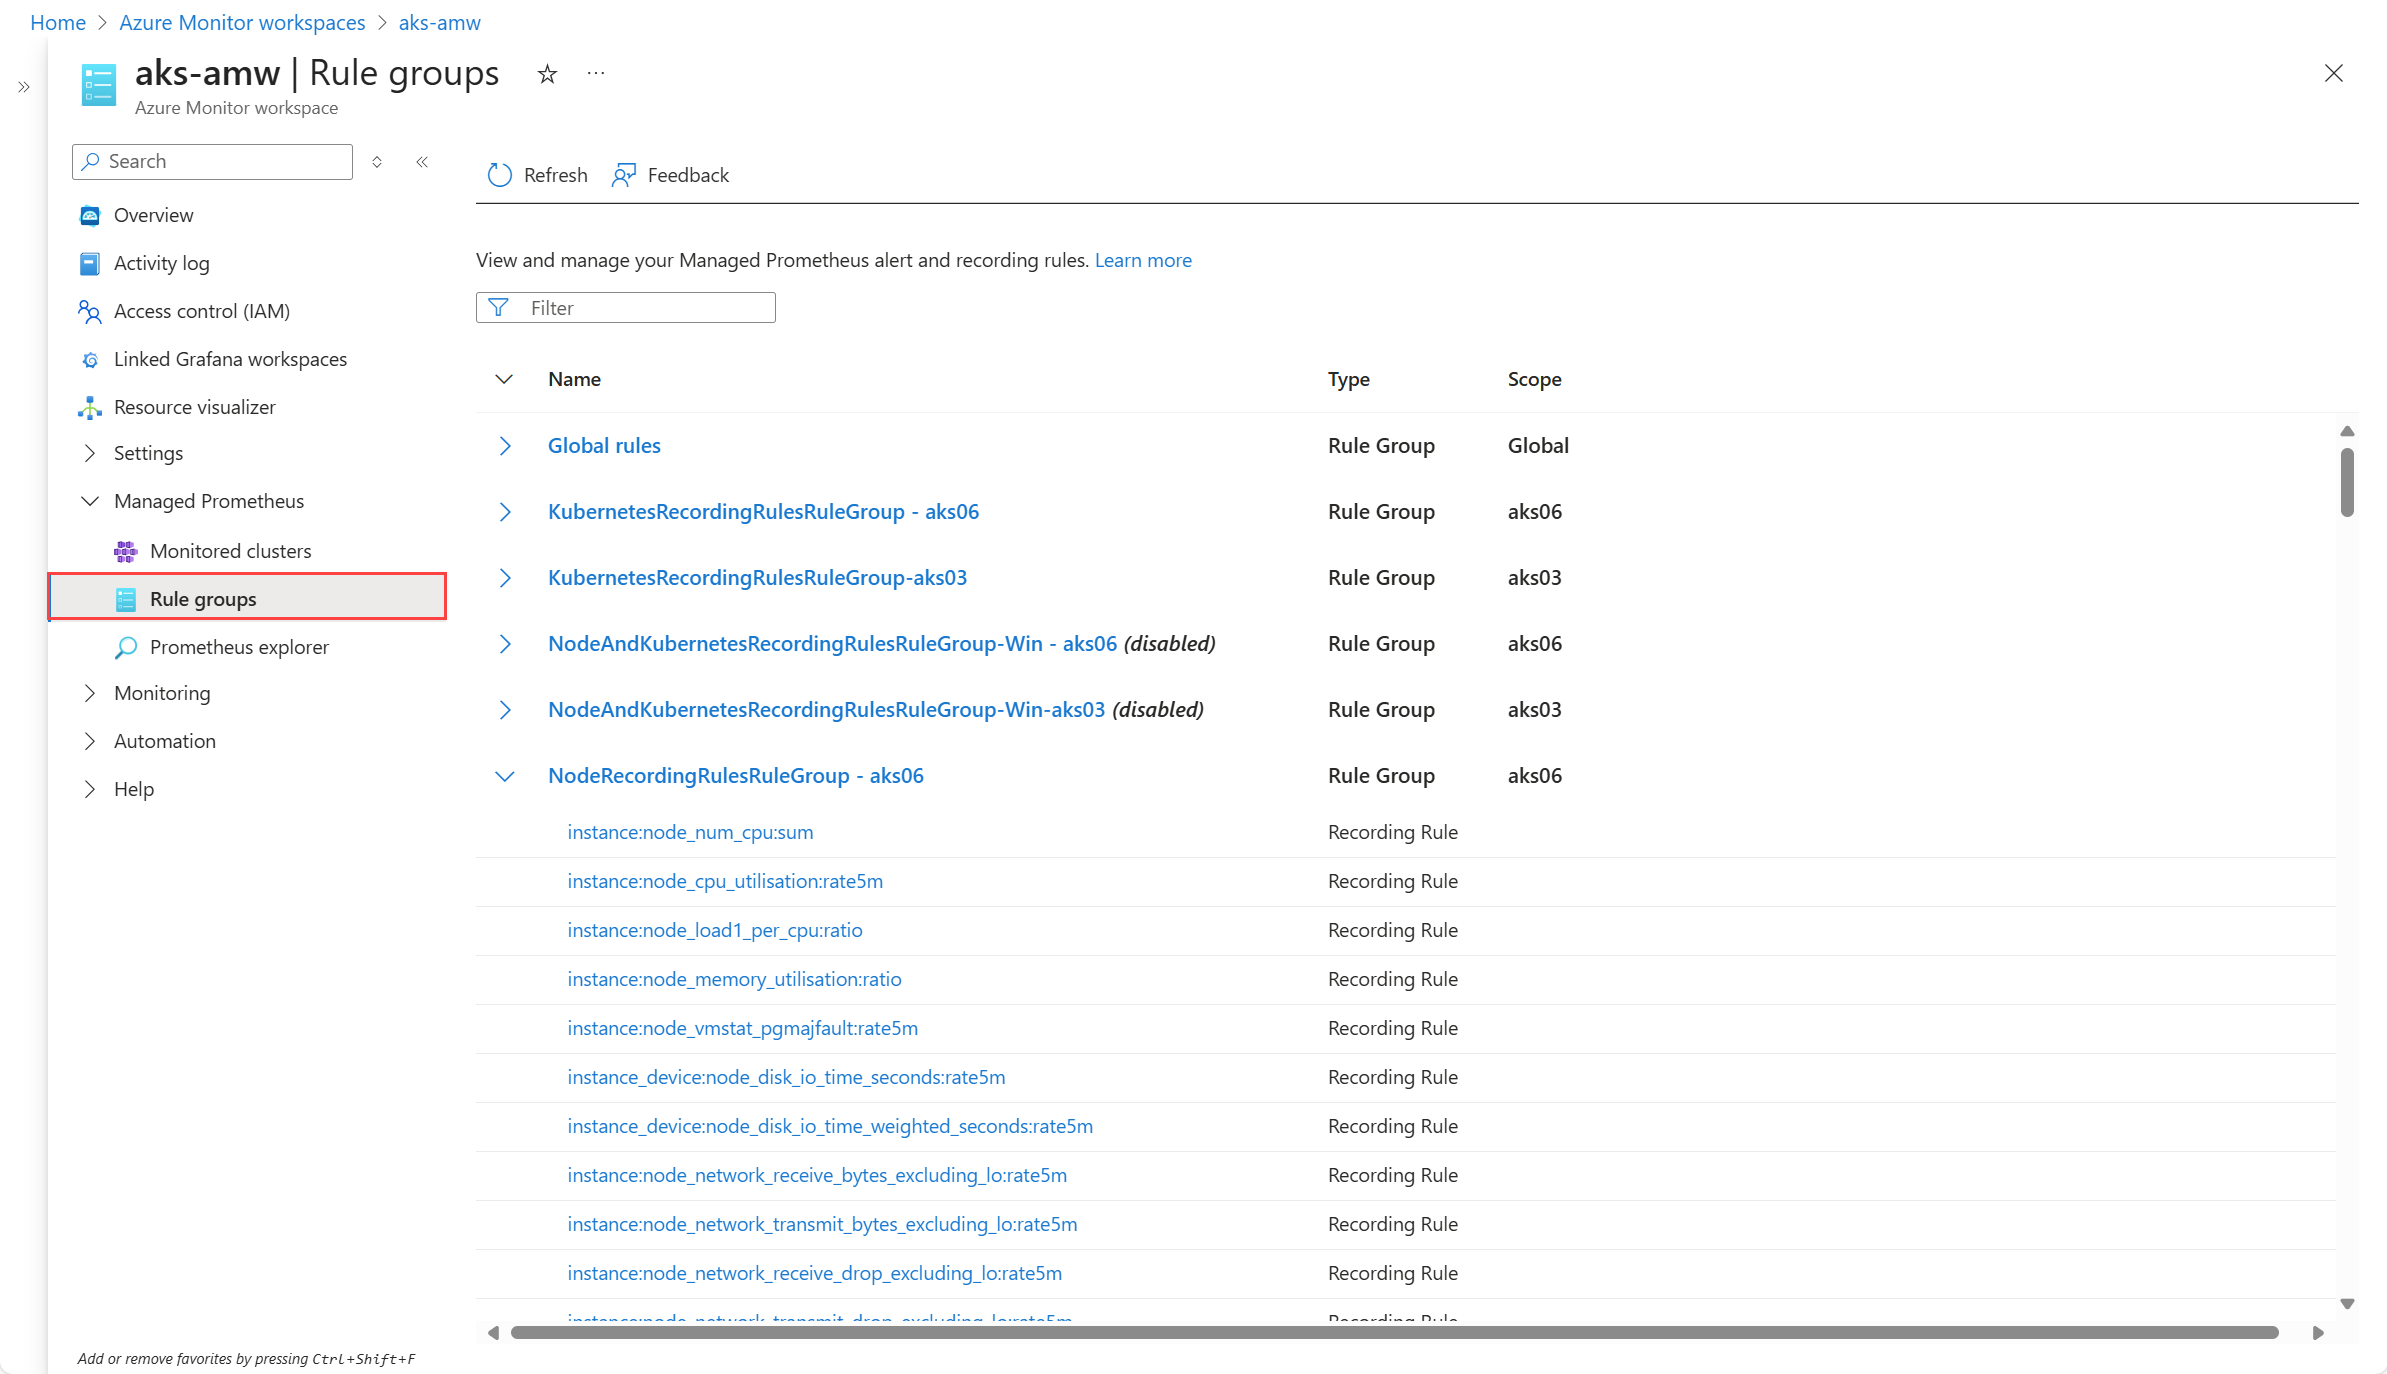
Tüm kurallar
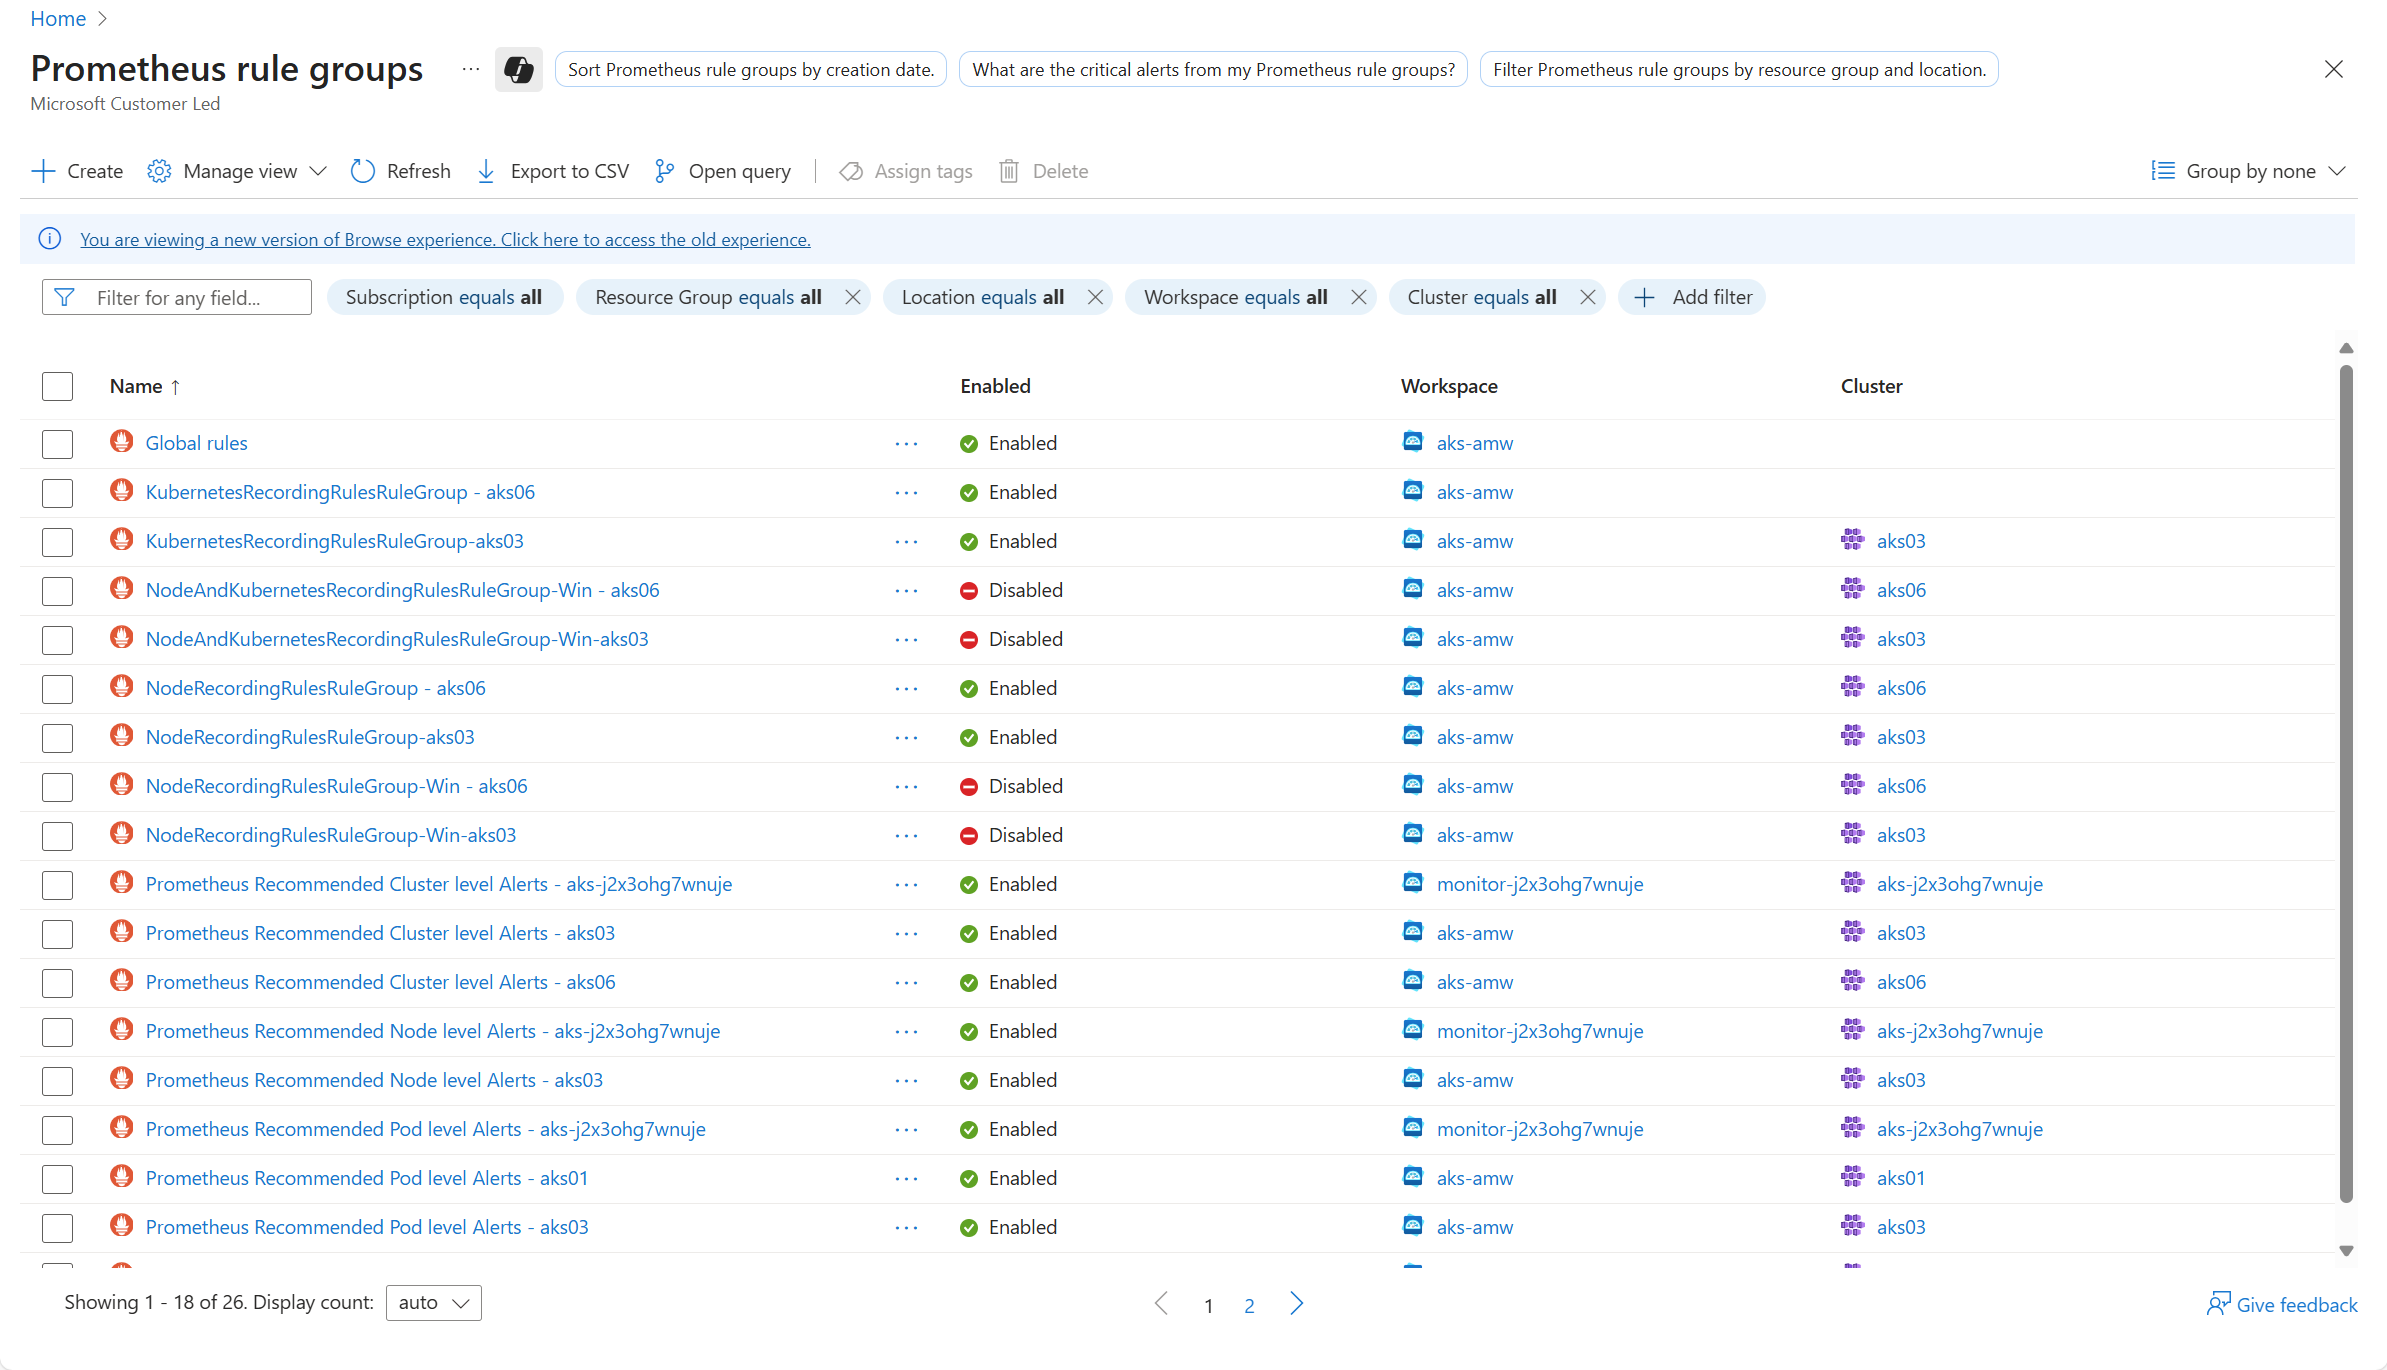
Azure portalındaki İzleyici menüsündeki Uyarılar sayfasında Prometheus kural grupları'nı seçerek erişiminiz olan aboneliklerdeki tüm kural gruplarını görüntüleyin.
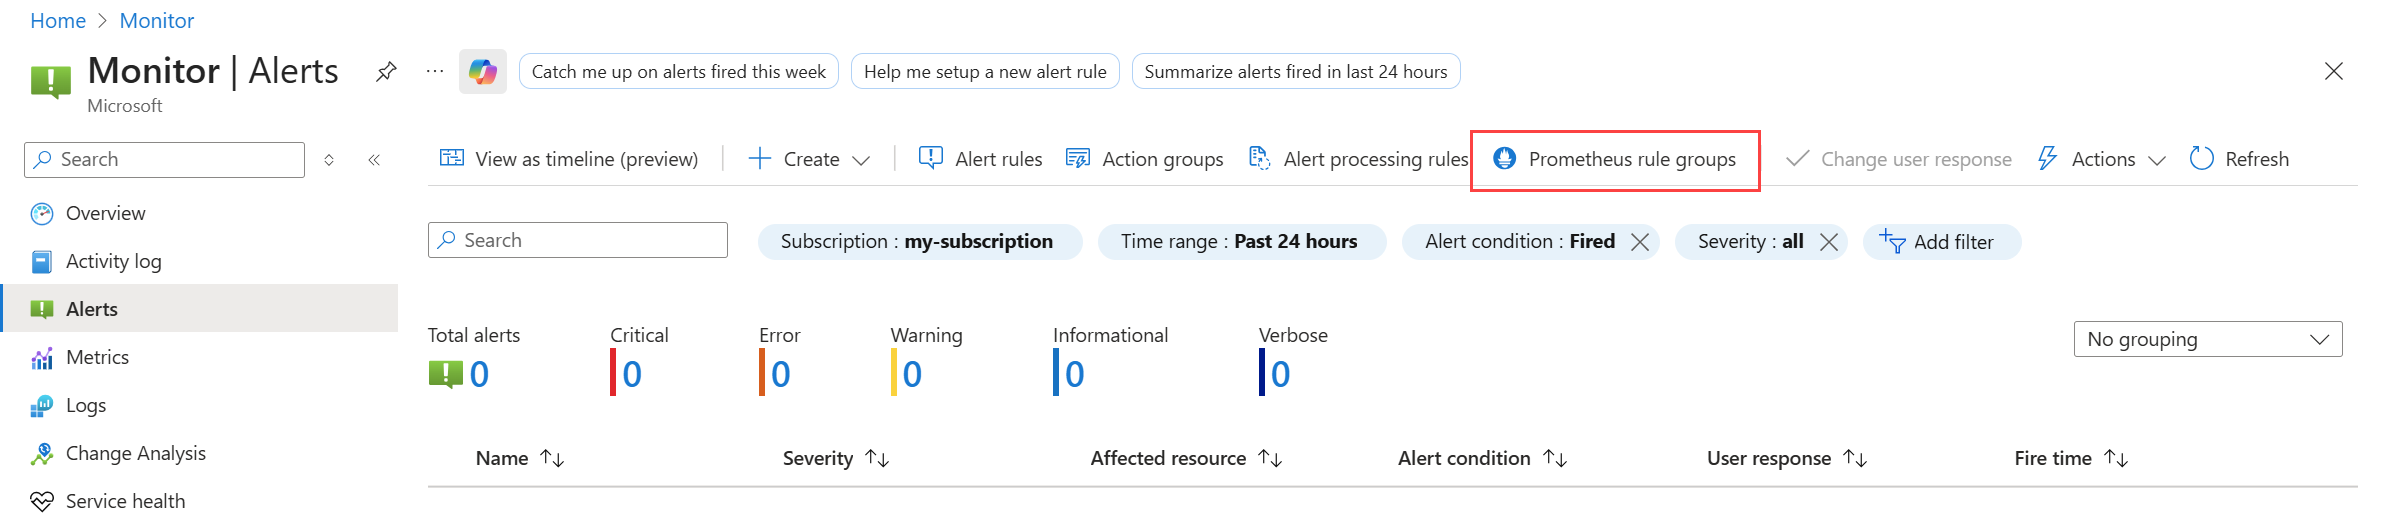
Bu görünümde, kural grubunun bulunduğu çalışma alanı, etkin olup olmadığı ve kural grubu belirli bir küme kapsamıyla sınırlıysa küme gösterilir. Kural gruplarının listesini çeşitli özelliklere göre daraltmak için ekranın üst kısmındaki filtreleri kullanın. Birden çok kural grubunu silmek için, bunları seçin ve ardından Sil'i seçin. Bu eylem, örneğin bir kümeyi sildikten sonra artık ihtiyacınız olmayan kural gruplarını temizlemek için kullanışlıdır.
Tavsiye
Kubernetes kümesinin Uyarılar sayfasından aynı görünüme erişin. Bu eylem, ilk filtreyi bu küme kapsamındaki kural gruplarına ayarlar.
Prometheus kural grupları ve kuralları oluşturma
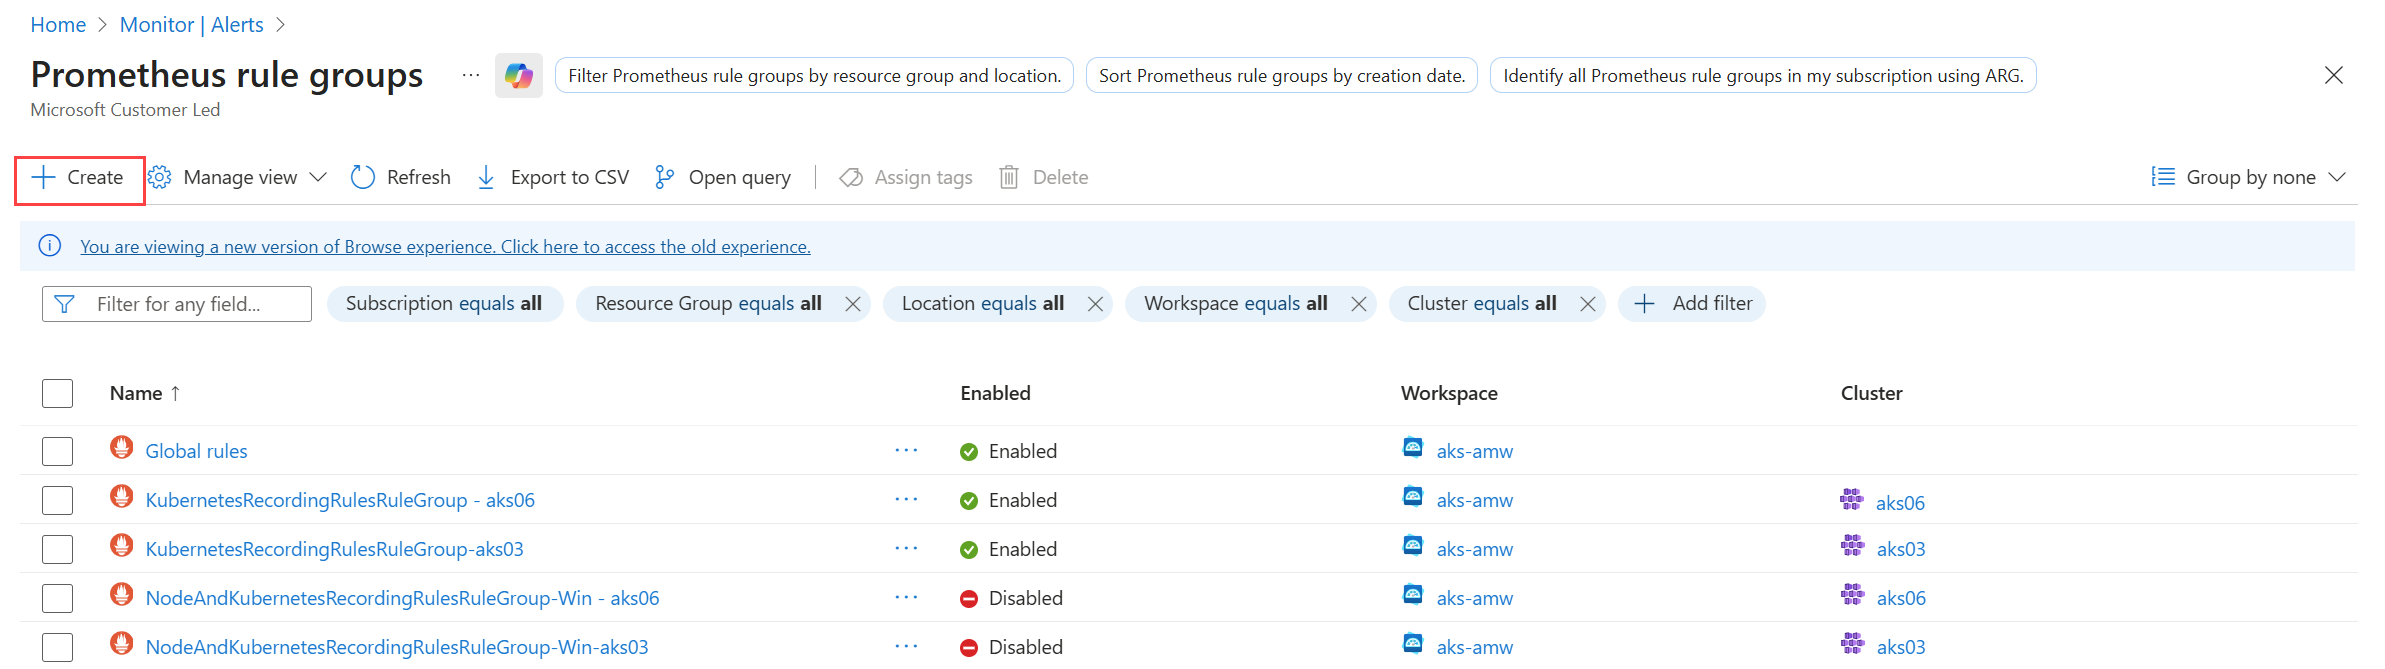
Daha önce açıklanan Tüm kurallar görünümünü açın ve + Oluştur'u seçin.
Scope
| Setting | Açıklama |
|---|---|
| Azure İzleyici çalışma alanı | Kural grubunun verileri sorgulanacağı Azure İzleyici çalışma alanı. Bu değer mevcut bir kural grubu için değiştirilemez. |
| Yer | Seçili Azure İzleyici çalışma alanının konumu. |
| Küme | Kural grubunun çalışma alanı içindeki tüm kümelere mi yoksa belirli bir kümeye mi uygulandığını belirtir. Belirli bir kümeyi seçin veya küme adlarına göre eşleştirmek için metin girin. |
Details
| Setting | Açıklama |
|---|---|
| Subscription | Kural grubu kaynağının oluşturulacağı abonelik. Bu değer mevcut bir kural grubu için değiştirilemez. |
| Kaynak grubu | Kural grubu kaynağının oluşturulacağı kaynak grubu. Bu değer mevcut bir kural grubu için değiştirilemez. |
| İsim | Kural grubu kaynağının adı. Bu ad seçili kaynak grubu içinde benzersiz olmalıdır. Bu değer mevcut bir kural grubu için değiştirilemez. |
| Açıklama | Kural grubunun açıklaması. |
| Her birini değerlendir | Gruptaki kuralların değerlendirilme sıklığı. Varsayılan değer 1 dakikadır. |
| Etkinleştirildi | Kural grubunu etkinleştirin veya devre dışı bırakın. Devre dışı bırakılan kural grupları yine de oluşturulacak, ancak kurallar yalnızca grup etkin olduğunda çalıştırılacaktır. |
| Etiketler | Kural için isteğe bağlı etiket anahtarı/değer çiftleri. Bu etiketler kural tarafından oluşturulan ölçüme eklenir. |
Kurallar
Gruba kural eklemek için Kayıt kuralı ekle veya Uyarı kuralı ekle'yi seçin. Her kural türünün aşağıda açıklandığı gibi farklı ayarları vardır.
Kayıt kuralları
| Setting | Açıklama |
|---|---|
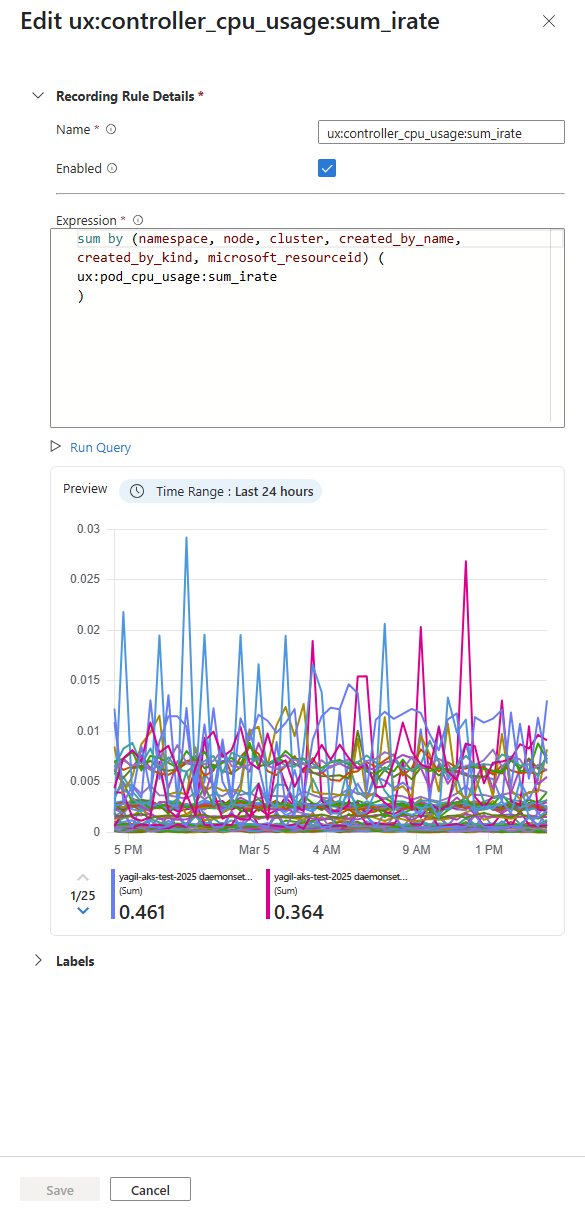
| İsim | Kayıt kuralının adı. Bu ad, kural tarafından oluşturulan ölçüm için kullanılır. |
| Etkinleştirildi | Kuralın etkin mi yoksa devre dışı mı olduğunu belirtir. Devre dışı bırakılan kurallar oluşturulur, ancak etkinleştirilene kadar değerlendirilmez. |
| Expression | Kuralı tanımlayan PromQL ifadesi. Önizleme grafiğinde görselleştirilmiş ifade sorgusunun sonuçlarını görmek için Sorguyu Çalıştır'ı seçin. İfade sonuç geçmişini yakınlaştırmak veya uzaklaştırmak için önizleme zaman aralığını değiştirin. |
Uyarı kuralları
| Setting | Açıklama |
|---|---|
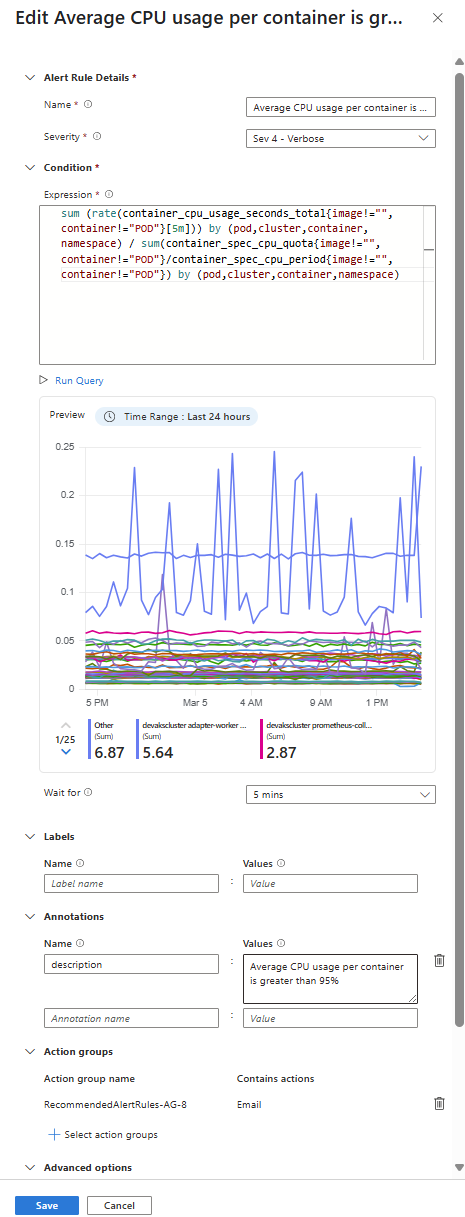
| İsim | Uyarı kuralının adı. Bu ad, kural tarafından tetiklenen uyarılar için kullanılır. |
| Severity | Bu kural tarafından tetiklenen uyarılar için önem derecesi değeri. |
| Expression | Kuralı tanımlayan PromQL ifadesi. Önizleme grafiğinde görselleştirilmiş ifade sorgusunun sonuçlarını görmek için Sorguyu Çalıştır'ı seçin. İfade sonuç geçmişini yakınlaştırmak veya uzaklaştırmak için önizleme zaman aralığını değiştirin. |
| Bekleyin | Uyarı ifadesinin ilk doğru olduğu zaman ile uyarı tetiklenene kadar olan süre. |
| Etiketler | Kural için isteğe bağlı etiket anahtarı/değer çiftleri. Bu etiketler kural tarafından tetiklenen uyarılara eklenir. |
| Açıklamalar | Kural için isteğe bağlı ek açıklama anahtarı/değer çiftleri. Bu ek açıklamalar kural tarafından tetiklenen uyarılara eklenir. |
| Eylem grupları | Fırlatılan uyarıya yanıtı tanımlayan eylem grupları. |
| Etkinleştirildi | Kuralın etkin mi yoksa devre dışı mı olduğunu belirtir. Devre dışı bırakılan kurallar oluşturulur, ancak etkinleştirilene kadar değerlendirilmez. |
| Uyarıları otomatik olarak çözümleme | Otomatik çözümlenme süresi boyunca kural koşulu artık doğru değilse uyarıları otomatik olarak çözün . |
Kural grubu kapsamını yapılandırma
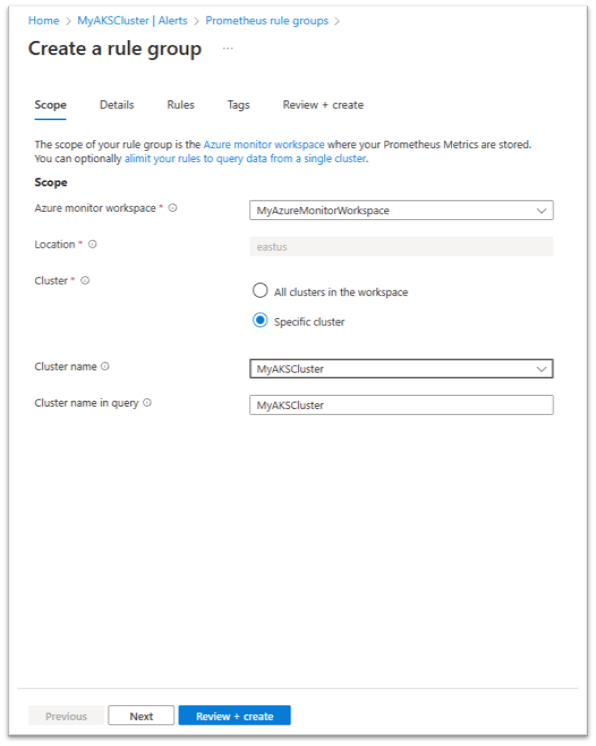
Kapsam sekmesinde:
Aboneliklerinizde kullanılabilen çalışma alanları listesinden Azure İzleyici çalışma alanını seçin. Bu gruptaki kurallar bu çalışma alanından verileri sorgular.
Kural grubunuzu bir küme kapsamıyla sınırlamak için Belirli küme seçeneğini belirleyin:
- Seçili Azure İzleyici çalışma alanına zaten bağlı olan kümeler listesinden kümeyi seçin.
- Varsayılan Küme adı değeri sizin için girilir. Bu değeri yalnızca cluster_alias kullanarak küme etiketi değerinizi değiştirdiyseniz değiştirin.
Kural grubu ayrıntılarını yapılandırmak için İleri'yi seçin.
Prometheus kural dosyasını Yönetilen Prometheus kural grubuna dönüştürme
YAML biçiminde bir Prometheus kuralları yapılandırma dosyanız varsa, az-prom-rules-converter yardımcı programını kullanarak bunu Yönetilen Prometheus kural grubu için ARM şablonuna dönüştürün. Kural dosyası bir veya daha fazla kural grubunun tanımını içerebilir.
Kural dosyasına ek olarak, yardımcı program abonelik, kaynak grubu, konum, hedef Azure İzleyici çalışma alanı, hedef küme kimliği ve adı ve eylem grupları gibi Yönetilen Prometheus kural gruplarını oluşturmak için gereken diğer özellikleri gerektirir. yardımcı programı, ARM şablonlarını dağıtmak için herhangi bir standart yöntemi kullanarak dağıttığınız bir şablon dosyası oluşturur.
Kuralları belirli bir kümeyle sınırlama
İsteğe bağlı olarak, kural grubunuz için bir küme kapsamı ekleyerek veya kural grubu özelliğini kullanarak kural grubundaki kuralları tek bir kümeden kaynaklanan verileri sorgulamak clusterName için sınırlayın.
Azure İzleyici çalışma alanınız birden çok kümeden büyük miktarda veri içeriyorsa kuralları tek bir kümeyle sınırlayın. Böyle bir durumda, tüm veriler üzerinde tek bir kural kümesi çalıştırmak performans veya azaltma sorunlarına neden olabilir. Her grup farklı bir kümeyi kapsayan, her bir kuralla yapılandırılmış birden çok kural grubu oluşturmak için küme kapsamını kullanın.
Kural grubunuzu bir küme kapsamı ARM şablonu kullanarak sınırlamak için, kümenizin Azure kaynak kimliği değerini scopes[] listesine ekleyin. Kapsamlar listesi yine de Azure İzleyici çalışma alanı kaynak kimliğini içermelidir. Aşağıdaki küme kaynak türleri küme kapsamı olarak desteklenir:
- Azure Kubernetes Service kümeleri (
Microsoft.ContainerService/managedClusters) - Azure Arc etkin Kubernetes kümeleri (
Microsoft.kubernetes/connectedClusters) - Azure bağlı cihazlar (
Microsoft.ResourceConnector/appliances)
Küme kimliğine ek olarak, kural grubunuzun özelliğini yapılandırın clusterName . Özellik, belirli bir kümeden kazındığında ölçümlerinize eklenen clusterName etiketle eşleşmelidir. Varsayılan olarak, bu etiket küme kimliğinizin son bölümüne (kaynak adı) ayarlanır. Küme kazıma ConfigMap'inizde cluster_alias ayarını kullanarak bu etiketi değiştirdiyseniz, kural grubu clusterName özelliğine güncelleştirilmiş değeri eklemeniz gerekir. Kazıma işleminiz varsayılan cluster etiket değerini kullanıyorsa özelliği clusterName isteğe bağlıdır.
Bir kural grubunun sorguyu belirli bir kümeyle sınırlandıracak şekilde nasıl yapılandırıldığını gösteren bir örnek aşağıda verilmiştir:
{
    "name": "sampleRuleGroup",
    "type": "Microsoft.AlertsManagement/prometheusRuleGroups",
    "apiVersion": "2023-03-01",
    "location": "northcentralus",
    "properties": {
         "description": "Sample Prometheus Rule Group limited to a specific cluster",
         "scopes": [
             "/subscriptions/<subscription-id>/resourcegroups/<resource-group-name>/providers/microsoft.monitor/accounts/<azure-monitor-workspace-name>",
             "/subscriptions/<subscription-id>/resourcegroups/<resource-group-name>/providers/microsoft.containerservice/managedclusters/<myClusterName>"
         ],
         "clusterName": "<myClusterName>",
         "rules": [
             {
                ...
             }
         ]
    }
}
Bir kural grubu için hem küme kimliği kapsamı hem clusterName de özelliği belirtilmemişse, gruptaki kurallar çalışma alanı içindeki tüm kümelerden verileri sorgular.
Kural grubu ayrıntılarını yapılandırma
Uyarı
Uyarı kuralları için ifade sorgusu genellikle yalnızca ifade koşulunu karşılayan zaman serisini döndürür. Önizleme grafiği gösterilmiyorsa ve "Sorgu sonuç döndürmedi" iletisini alırsanız, koşulun önizleme zaman aralığında yerine getirilmemiş olması olasıdır.
Kural grubunu oluşturmayı bitir
Tags sekmesinde, kural grubu kaynağına eklenecek gerekli Azure kaynak etiketlerini ayarlayın.

Gözden Geçir ve oluştur sekmesinde portal, kural grubunu doğrular ve sorunları size bildirir. Bu sekmede Otomasyon şablonunu görüntüle seçeneğini belirleyin ve oluşturmak üzere olduğunuz grubun şablonunu indirin.
Doğrulama başarılı olduktan ve ayarları gözden geçirdikten sonra Oluştur'u seçin.
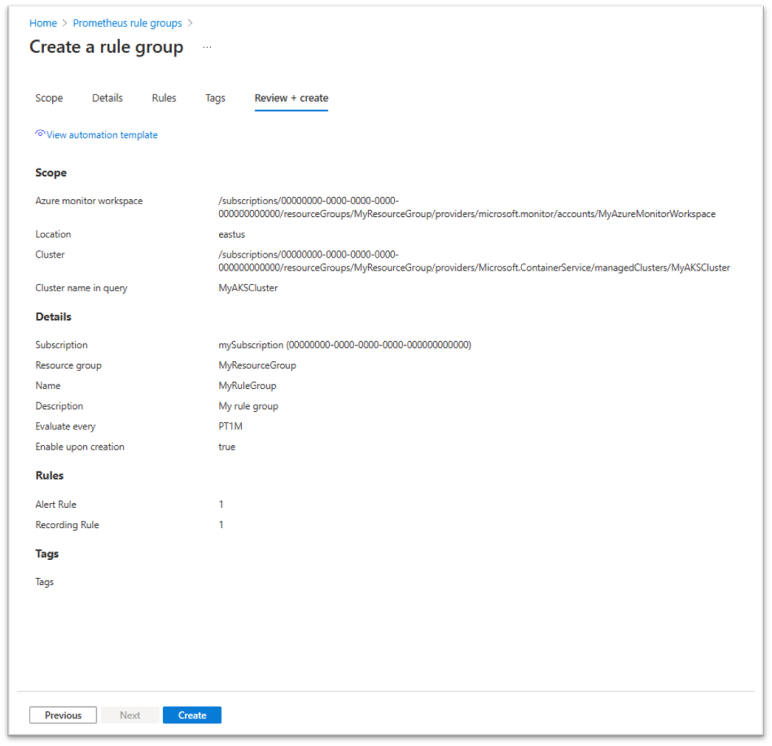
Başarıyla tamamlandığından emin olmak veya herhangi bir hatanın bildirilmesi için kural grubu dağıtımını izleyin.
Prometheus kural gruplarınızın kaynak durumu durumlarını görüntüleme
Yanlış yapılandırma veya sorgu azaltma sorunları gibi kural gruplarınızdaki sorunları algılamak için portalda Prometheus kural grubunuzun kaynak sistem durumunu görüntüleyin.
Portalda, izlemek istediğiniz Prometheus kural grubuna genel bakışa gidin.
Sol bölmedeki Yardım'ın altında Kaynak durumu'na tıklayın.
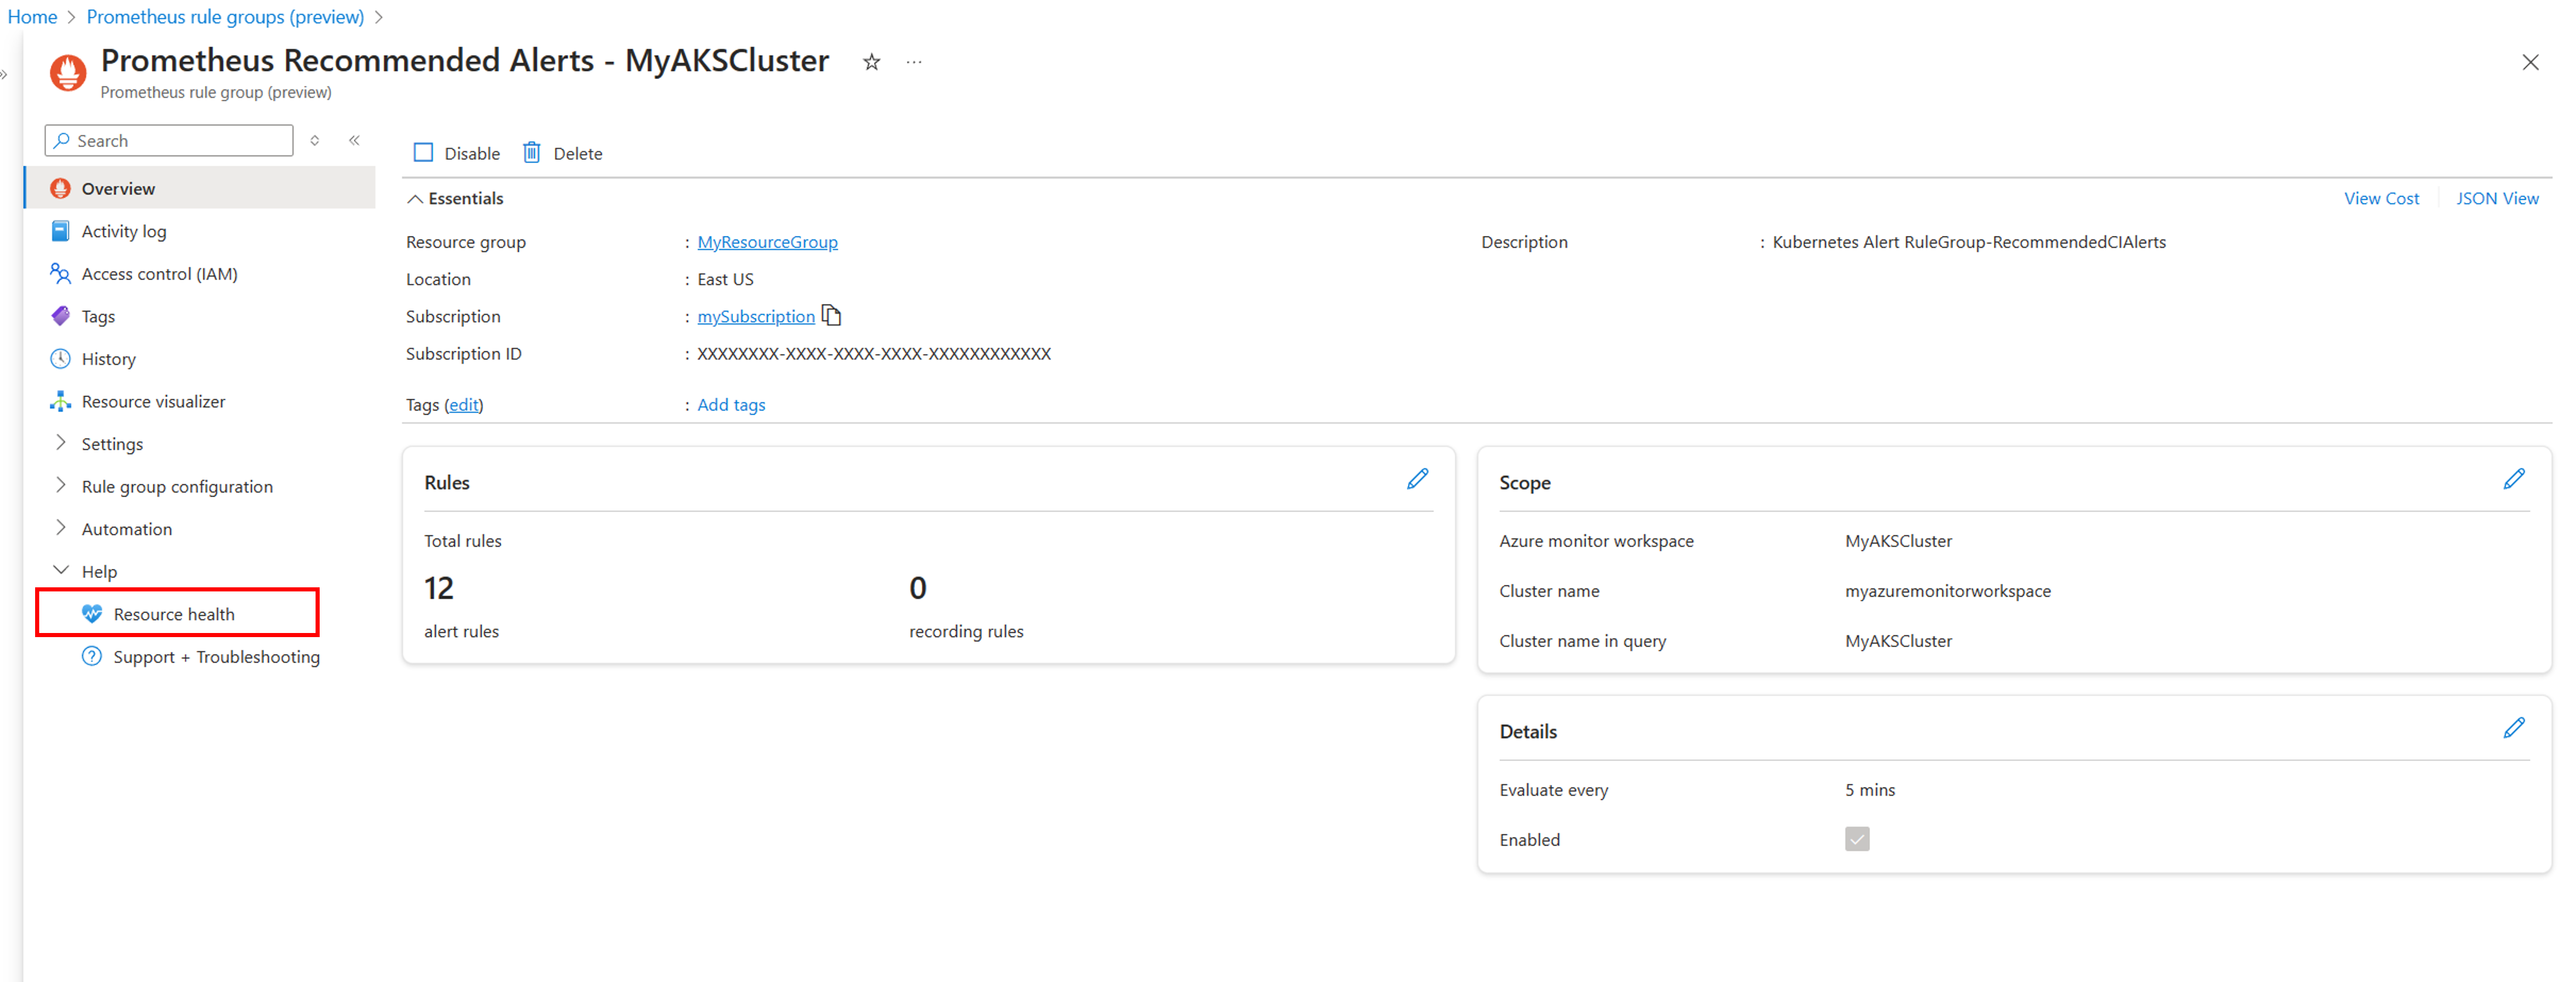
Kaynak durumu bölmesinde, kural grubunun geçerli kullanılabilirlik durumunu görüntüleyin. Son 30 güne kadar en son kaynak durumu olaylarının geçmişi de mevcuttur.
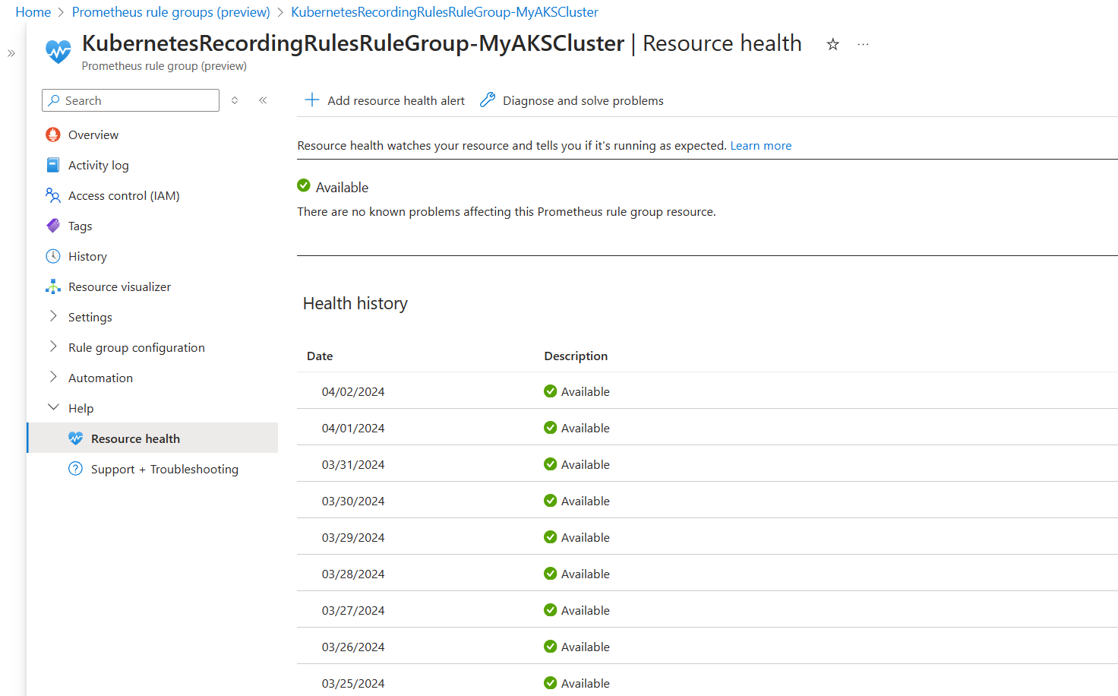
- Kural grubu Kullanılabilir olarak işaretlenmişse beklendiği gibi çalışır.
- Kural grubu Düzeyi Düşürüldü olarak işaretlenmişse, gruptaki bir veya daha fazla kural beklendiği gibi çalışmaz. Kural sorgusu kısıtlanmış olabilir veya diğer sorunlar kural değerlendirmesinin başarısız olmasına neden olabilir. Algılanan sorun, azaltma önerileri veya daha fazla sorun giderme hakkında daha fazla bilgi için durum girdisini genişletin.
- Kural grubu Kullanılamıyor olarak işaretlenirse, kural grubunun tamamı beklendiği gibi çalışmaz. Yapılandırma sorunu (örneğin, Azure İzleyici çalışma alanı algılanamıyor) veya iç hizmet sorunları olabilir. Algılanan sorun, azaltma önerileri veya daha fazla sorun giderme hakkında daha fazla bilgi için durum girdisini genişletin.
- Kural grubu Bilinmiyor olarak işaretlenmişse, kural grubunun tamamı devre dışı bırakılır veya bilinmeyen bir durumdadır.
Kural gruplarını devre dışı bırakma ve etkinleştirme
Kuralı etkinleştirmek veya devre dışı bırakmak için Azure portalında kural grubunu seçin. Durumunu değiştirmek için Etkinleştir'i veya Devre Dışı Bırak'ı seçin.