Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Syslog, Linux için ortak olan bir olay günlüğü protokolüdür. Belirttiğiniz türlerdeki yerel olayları toplamak için Linux cihaz ve gereçlerinde yerleşik olarak bulunan Syslog daemon'ını kullanın. Uygulamalar yerel makinede depolanan veya bir Syslog toplayıcısına teslim edilen iletiler gönderir. Linux Syslog veri kaynağı ile veri toplama kuralı (DCR) kullanarak sanal makinelerden Syslog olaylarını toplayın.
Tavsiye
Azure İzleyici aracısının yerel olarak yüklenmesine izin verilmeyen cihazlardan veri toplamak için, Azure İzleyici Aracısı kullanarak Syslog verilerini Microsoft Sentinel ile Log Analytics çalışma alanına iletme bölümünde açıklandığı gibi ayrılmış bir Linux tabanlı günlük ileticisi yapılandırın.
DCR'nin oluşturulmasıyla ilgili ayrıntılar , Azure İzleyici ile VM istemcisinden veri toplama bölümünde sağlanır. Bu makalede Linux Syslog veri kaynağı türüyle ilgili diğer ayrıntılar sağlanır.
Uyarı
Doğrudan DCR tanımıyla çalışmak veya ARM şablonları gibi diğer yöntemlerle dağıtmak için bkz. Azure İzleyici'de veri toplama kuralı (DCR) örnekleri.
DCR oluşturma
Azure İzleyici ile sanal makine istemcisinden veri toplama bölümünde yer alan işlemi kullanarak DCR'yi oluşturun.
Syslog veri kaynağını yapılandırma
DCR'nin Topla ve teslim edin sekmesinde Veri kaynağı türü açılan listesinden Linux Syslog'u seçin.
Her tesis için asgari günlük düzeyini seçin veya o tesis için hiçbir olay toplamamak üzere HİÇBİRİ'yi seçin. Onay kutularını seçip ardından Seçilen tesisler için en düşük günlük düzeyini ayarla bölümünde bir günlük düzeyi seçerek birden fazla tesisi aynı anda yapılandırabilirsiniz. Mevcut bir DCR'yi her açtığınızda onay kutularının işaretleri kaldırılır; bu nedenle şu anda hangi tesislerin toplandığını göstermezler.
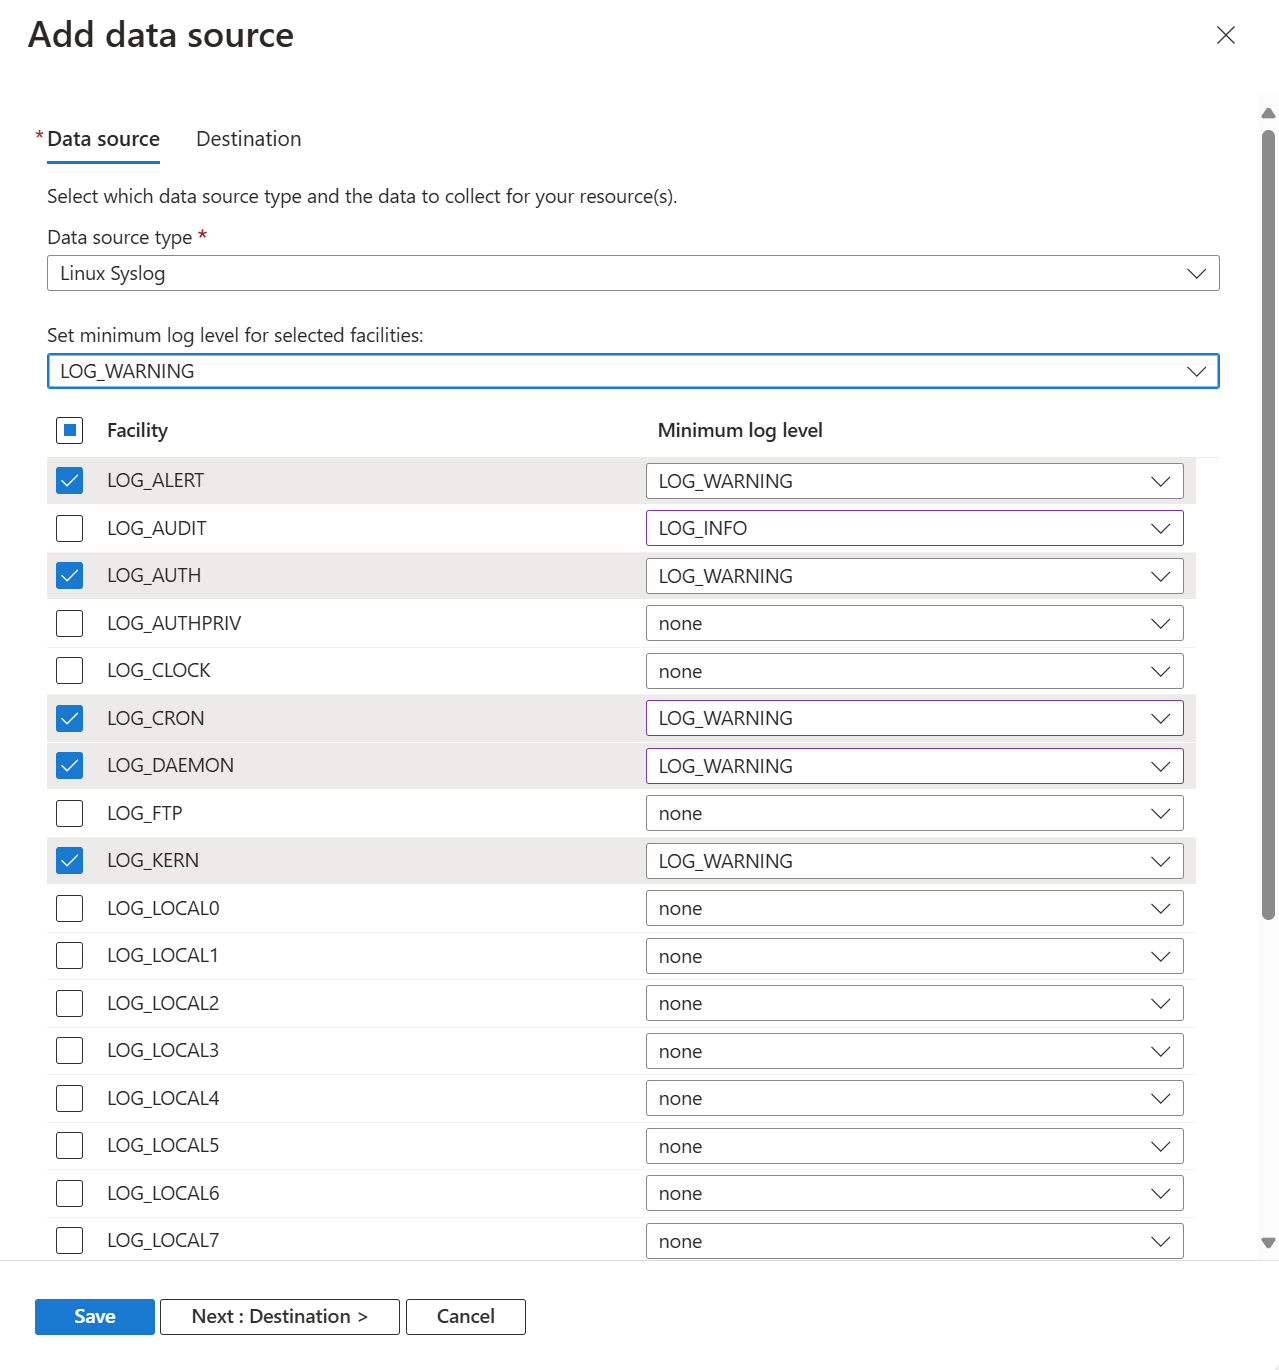
Seçilen önem düzeyi ve üzeri olan tüm günlükler tesis için toplanır. Desteklenen önem derecesi düzeyleri ve bunların göreli önem derecesi aşağıdaki gibidir:
- Hata ayıklama
- Bilgi
- Duyuru
- Uyarı
- Hata
- Çok Önemli
- Uyarı
- Acil
Hedefler ekle
Syslog verileri yalnızca Syslog tablosunda depolandığı Log Analytics çalışma alanına gönderilebilir. Azure İzleyici Günlükleri türünde bir hedef ekleyin ve bir Log Analytics çalışma alanı seçin. Birden çok çalışma alanı ekleyebilirsiniz ancak bunun her birine yinelenen veriler göndereceğini ve bunun ek maliyete neden olacağını unutmayın.

Veri toplamayı doğrulama
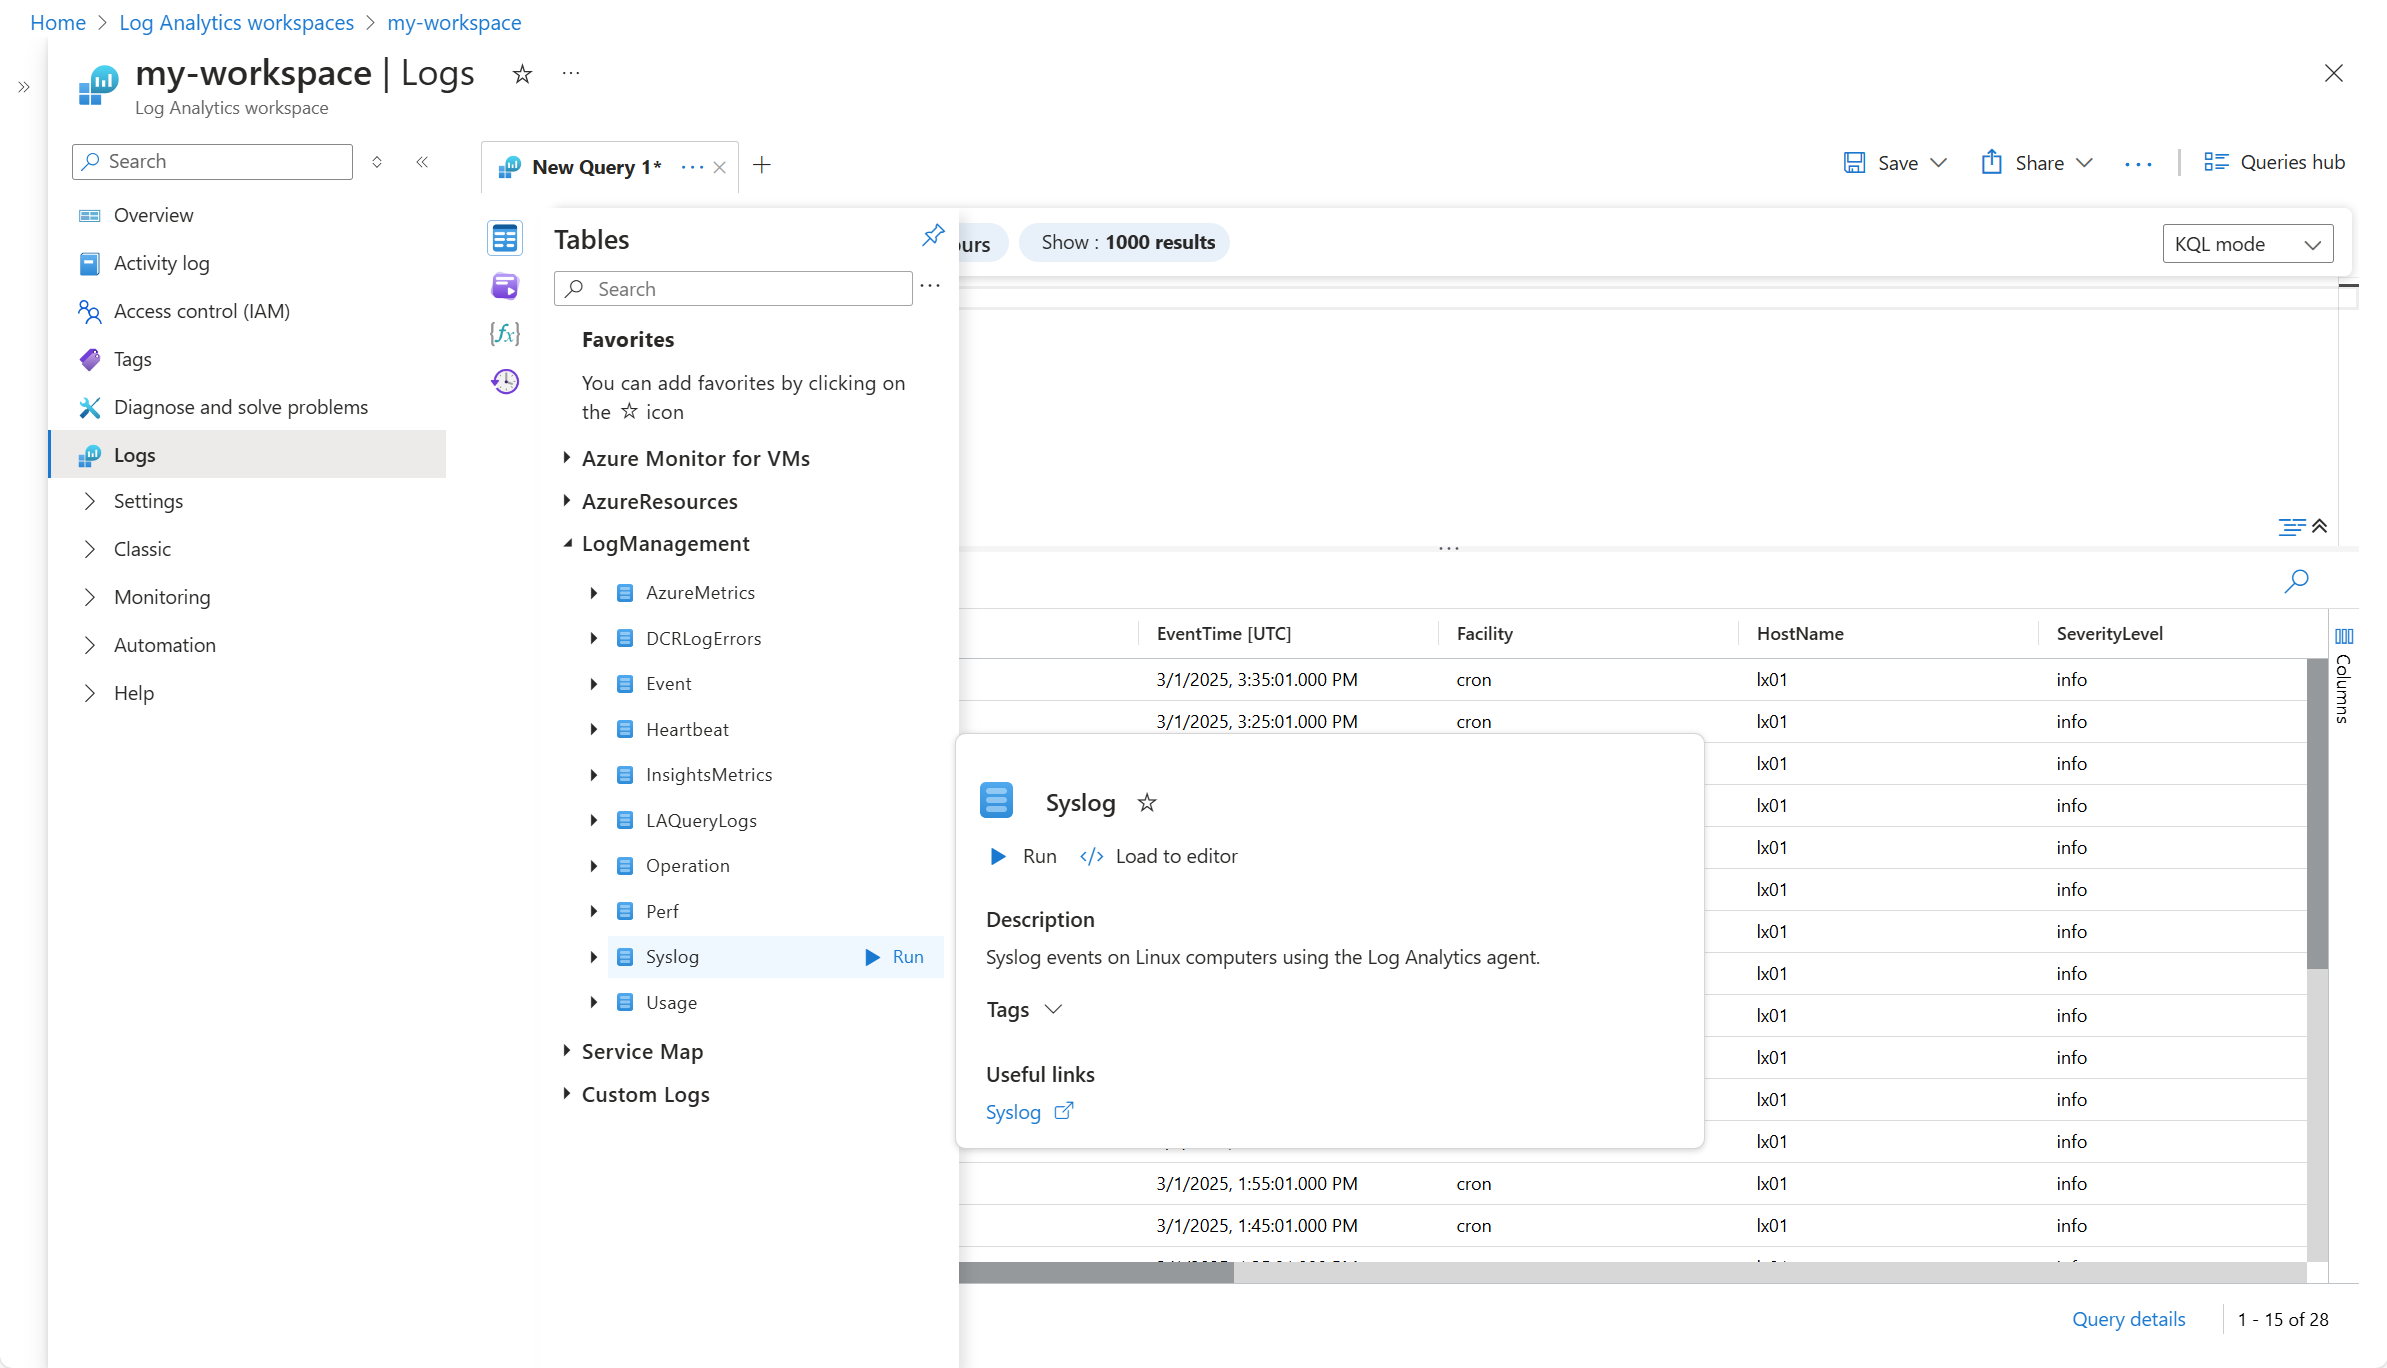
Verilerin toplandığını doğrulamak için Syslog tablosundaki kayıtları denetleyin. Sanal makineden veya Azure portalındaki Log Analytics çalışma alanından Günlükler'i seçin ve tablolar düğmesine tıklayın. Sanal makineler kategorisinin altında Syslog'un yanındaki Çalıştır'a tıklayın.
Uyarı
Bir DCR’nin hangi tesisleri topladığını doğrulamak için, portaldaki form yerine DCR tanımındaki facilityNames özelliğini denetleyin. Bkz. DCR tanımını görüntüleme.
Uyarı
Günlük ileticisi kullanarak syslog verilerini alırken TimeGenerated ve EventTime alanları arasında tutarsızlıklar oluşabilir.
- TimeGenerated, syslog iletisinin günlük ileticisini veya toplayıcıyı barındıran makine tarafından işlendiği UTC saatini yansıtır.
- EventTime, saat dilimi bilgilerini içermeyen syslog üst bilgisinden ayıklanır ve iletici/toplayıcının yerel saat dilimi uzaklığı kullanılarak UTC'ye dönüştürülür.
Bu, iletici/toplayıcı ile günlüğü oluşturan cihaz farklı saat dilimlerinde olduğunda iki alan arasında farklılıklara yol açabilir.
Linux aracısının Syslog'unu yapılandırma
Azure İzleyici Aracısı bir Linux makinesine yüklendiğinde, Syslog bir DCR'de etkinleştirilirse toplanan iletilerin özelliğini ve önem derecesini tanımlayan varsayılan bir Syslog yapılandırma dosyası yükler. Yapılandırma dosyası, istemcinin yüklediği Syslog daemon'a bağlı olarak farklıdır.
Uyarı
Azure İzleyici Linux Aracısı sürüm 1.15.2 ve üzeri, Cisco Meraki, Cisco ASA, Cisco FTD, Sophos XG, Juniper Networks, Corelight Zeek, CipherTrust, NXLog, McAfee ve Common Event Format (CEF) gibi syslog RFC biçimlerini destekler.
Rsyslog
Birçok Linux dağıtımında rsyslogd daemon, Linux Syslog API'sini kullanarak gönderilen günlük iletilerinin kullanılmasından, depolanmasından ve yönlendirilmesinden sorumludur. Azure İzleyici Aracısı, günlük iletilerini iletmek için rsyslog içindeki TCP iletme çıkış modülünü (omfwd) kullanır.
Azure İzleyici Aracısı yüklemesi içinde /etc/opt/microsoft/azuremonitoragent/syslog/rsyslogconf/bulunan varsayılan yapılandırma dosyalarını içerir. Syslog'u bir DCR'ye eklediğinizde, Azure İzleyici Aracısı bu yapılandırmayı etc/rsyslog.d sistem dizinine yükler ve değişikliklerin etkili olması için otomatik olarak yeniden başlatılırrsyslog.
Uyarı
Rsyslog tabanlı sistemlerde Azure İzleyici Linux Aracısı, rsyslog yapılandırmasında tanımlanan varsayılan kural kümesine iletme kuralları ekler. Birden çok kural kümesi kullanılırsa, kural kümelerine bağlı olmayan girişler Azure İzleyici Aracısı'na iletılmaz . rsyslog'da birden çok kural kümesi hakkında daha fazla bilgi için resmi belgelere bakın.
Aşağıdaki varsayılan yapılandırma, tüm günlük düzeylerine sahip tüm tesisler için yerel aracıdan gönderilen Syslog iletilerini toplar.
$ cat /etc/rsyslog.d/10-azuremonitoragent-omfwd.conf
# Azure Monitor Agent configuration: forward logs to azuremonitoragent

template(name="AMA_RSYSLOG_TraditionalForwardFormat" type="string" string="<%PRI%>%TIMESTAMP% %HOSTNAME% %syslogtag%%msg:::sp-if-no-1st-sp%%msg%")
# queue.workerThreads sets the maximum worker threads, it will scale back to 0 if there is no activity
# Forwarding all events through TCP port
*.* action(type="omfwd"
template="AMA_RSYSLOG_TraditionalForwardFormat"
queue.type="LinkedList"
queue.filename="omfwd-azuremonitoragent"
queue.maxFileSize="32m"
queue.maxDiskSpace="1g"
action.resumeRetryCount="-1"
action.resumeInterval="5"
action.reportSuspension="on"
action.reportSuspensionContinuation="on"
queue.size="25000"
queue.workerThreads="100"
queue.dequeueBatchSize="2048"
queue.saveonshutdown="on"
target="127.0.0.1" Port="28330" Protocol="tcp")
SELinux'i kullandığınızda ve Unix yuvalarını kullanmaya karar verdiğinizde aşağıdaki yapılandırma kullanılır.
$ cat /etc/rsyslog.d/10-azuremonitoragent.conf
# Azure Monitor Agent configuration: forward logs to azuremonitoragent
$OMUxSockSocket /run/azuremonitoragent/default_syslog.socket
template(name="AMA_RSYSLOG_TraditionalForwardFormat" type="string" string="<%PRI%>%TIMESTAMP% %HOSTNAME% %syslogtag%%msg:::sp-if-no-1st-sp%%msg%")
$OMUxSockDefaultTemplate AMA_RSYSLOG_TraditionalForwardFormat
# Forwarding all events through Unix Domain Socket
*.* :omuxsock:
$ cat /etc/rsyslog.d/05-azuremonitoragent-loadomuxsock.conf
# Azure Monitor Agent configuration: load rsyslog forwarding module.
$ModLoad omuxsock
Bazı eski sistemlerde, Syslog olaylarını Azure İzleyici Aracısı'na göndermek için geleneksel bir iletme biçimi kullanıldığında rsyslog günlüğü biçimlendirme sorunları görebilirsiniz. Bu sistemler için Azure İzleyici Aracısı bunun yerine otomatik olarak eski bir iletici şablonu yerleştirir:
template(name="AMA_RSYSLOG_TraditionalForwardFormat" type="string" string="%TIMESTAMP% %HOSTNAME% %syslogtag%%msg:::sp-if-no-1st-sp%%msg%\n")
Syslog-ng
Azure İzleyici Aracısı yüklemesi içinde /etc/opt/microsoft/azuremonitoragent/syslog/syslog-ngconf/azuremonitoragent-tcp.confbulunan varsayılan yapılandırma dosyalarını içerir. Syslog bir DCR'ye eklendiğinde, bu yapılandırma sistem dizini altına /etc/syslog-ng/conf.d/azuremonitoragent-tcp.conf yüklenir ve değişikliklerin etkili olması için syslog-ng otomatik olarak yeniden başlatılır.
Varsayılan içerik aşağıdaki örnekte gösterilmiştir. Bu örnek, tüm tesisler ve tüm önem dereceleri için yerel aracıdan gönderilen Syslog iletilerini toplar.
$ cat /etc/syslog-ng/conf.d/azuremonitoragent-tcp.conf
# Azure MDSD configuration: syslog forwarding config for mdsd agent
options {};

# during install time, we detect if s_src exist, if it does then we
# replace it by appropriate source name like in redhat 's_sys'
# Forwrding using tcp
destination d_azure_mdsd {
	network("127.0.0.1"
	port(28330)
	log-fifo-size(25000));
};

log {
	source(s_src); # will be automatically parsed from /etc/syslog-ng/syslog-ng.conf
	destination(d_azure_mdsd);
	flags(flow-control);
};
SELinux'i kullandığınızda ve Unix yuvalarını kullanmaya karar verdiğinizde aşağıdaki yapılandırma kullanılır.
$ cat /etc/syslog-ng/conf.d/azuremonitoragent.conf
# Azure MDSD configuration: syslog forwarding config for mdsd agent options {};
# during install time, we detect if s_src exist, if it does then we
# replace it by appropriate source name like in redhat 's_sys'
# Forwrding using unix domain socket
destination d_azure_mdsd {
	unix-dgram("/run/azuremonitoragent/default_syslog.socket"
	flags(no_multi_line) );
};

log {
	source(s_src); # will be automatically parsed from /etc/syslog-ng/syslog-ng.conf
	destination(d_azure_mdsd);
};
Uyarı
Azure İzleyici rsyslog veya syslog-ng tarafından gönderilen iletilerin toplanmasını destekler; burada rsyslog varsayılan daemon'dur. Red Hat Enterprise Linux ve Oracle Linux sürümünün (sysklog) 5. sürümündeki varsayılan Syslog daemon, Syslog olay koleksiyonu için desteklenmez. Bu dağıtımların bu sürümünden Syslog verilerini toplamak için rsyslog daemon'ının yüklenmesi ve sysklog'un yerini alacak şekilde yapılandırılması gerekir.
Syslog yapılandırmasını düzenlerseniz değişikliklerin etkili olması için Syslog daemon'unu yeniden başlatmanız gerekir.
Desteklenen tesisler
Syslog toplayıcısı ile aşağıdaki özellikler desteklenir:
| Pri dizini | Pri Adı |
|---|---|
| 0 | Çekirdek |
| 1 | kullanıcı |
| 2 | e-posta |
| 3 | arka plan programı |
| 4 | yetkilendirme |
| 5 | syslog (sistem günlüğü protokolü) |
| 6 | Lpr |
| 7 | haberler |
| 8 | UUCP |
| 9 | cron (İngilizce) |
| 10 | authpriv |
| 11 | FTP |
| 12 | NTP |
| 13 (on üç) | denetim |
| 14 | Uyarı |
| 15 | saat |
| 16 | yerel0 |
| 17 | yerel1 |
| 18 | yerel2 |
| 19 | yerel3 |
| 20 | yerel4 |
| 21 | yerel5 |
| 22 | yerel6 |
| 23 | yerel7 |
| yirmi dört | {öncelik yok} |
Syslog iletilerinden noktalı virgüller kaldırılır
Azure İzleyici Aracısı (AMA), Syslog verilerini alırken iletir. İleti içeriğini değiştirmez. Ancak, Azure Log Analytics’e içeri alma sırasında Syslog iletilerindeki noktalı virgül (;) karakterleri kaldırılır.
Noktalı virgülleri korumanız gerekiyorsa, sisteme alınmadan önce kaynakta Syslog iletisini değiştirmeyi göz önünde bulundurun. Örneğin, noktalı virgülleri virgül veya kanal (|) gibi farklı bir karakterle değiştirebilir veya ileti içeriğini Azure İzleyici'ye göndermeden önce kodlayabilirsiniz.
Sonraki Adımlar
- Azure İzleyici Aracısı hakkında daha fazla bilgi edinin.
- Veri toplama kuralları hakkında daha fazla bilgi edinin.