Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
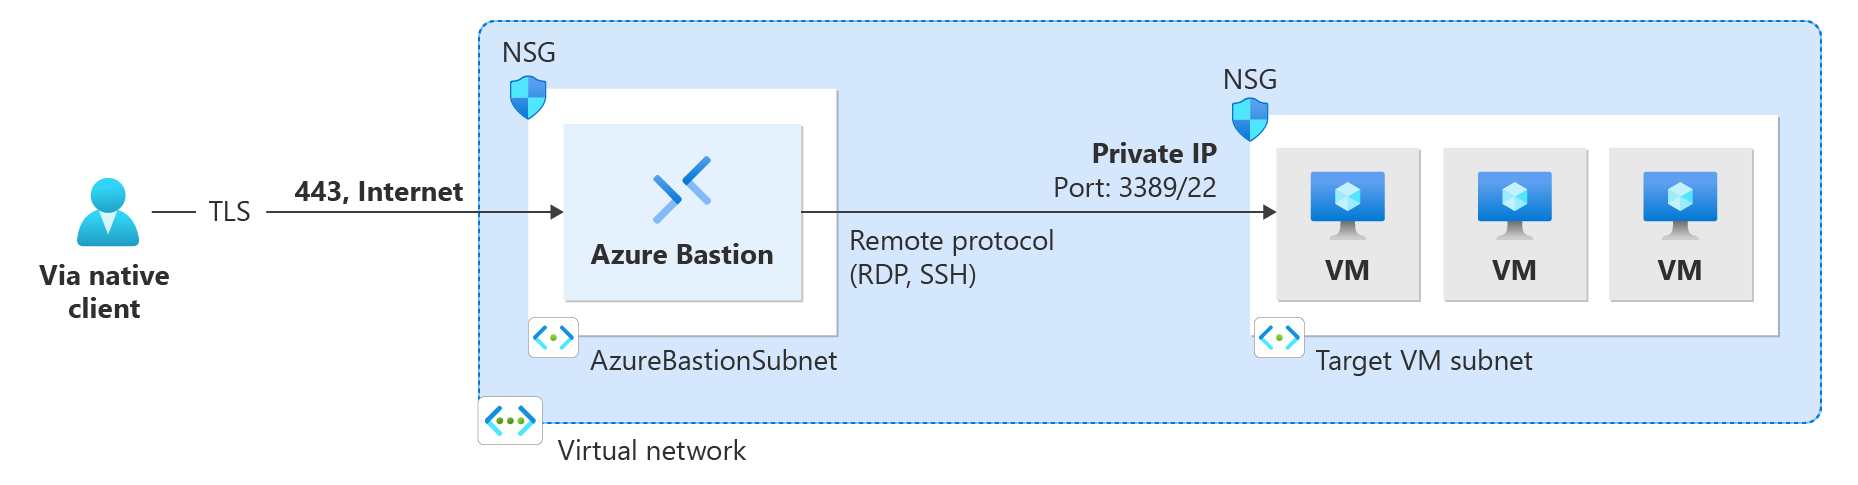
Bu makalede, Azure Bastion kullanarak Windows sanal makinelerinize güvenli bir RDP bağlantısının nasıl oluşturulacağı açıklanır. Azure portalı (tarayıcı tabanlı), belirtilen IP adresi aracılığıyla veya yerel Windows bilgisayarınızda yerel istemci kullanarak bağlanabilirsiniz. Azure Bastion kullandığınızda sanal makineleriniz bir istemci, aracı veya ek yazılım gerektirmez. Azure Bastion, RDP/SSH bağlantı noktalarını genel İnternet'e göstermeden sanal ağdaki tüm sanal makinelere güvenli bir şekilde bağlanır. Daha fazla bilgi için bkz. Azure Bastion nedir?
Azure CLI (SSH ve tünel dahil) kullanan yerel istemci bağlantıları için bkz. Native client kullanarak vm'ye bağlanma. SSH kullanarak Windows bir sanal makineye bağlanmak için bkz. Windows VM'sine SSH bağlantısı oluşturma.
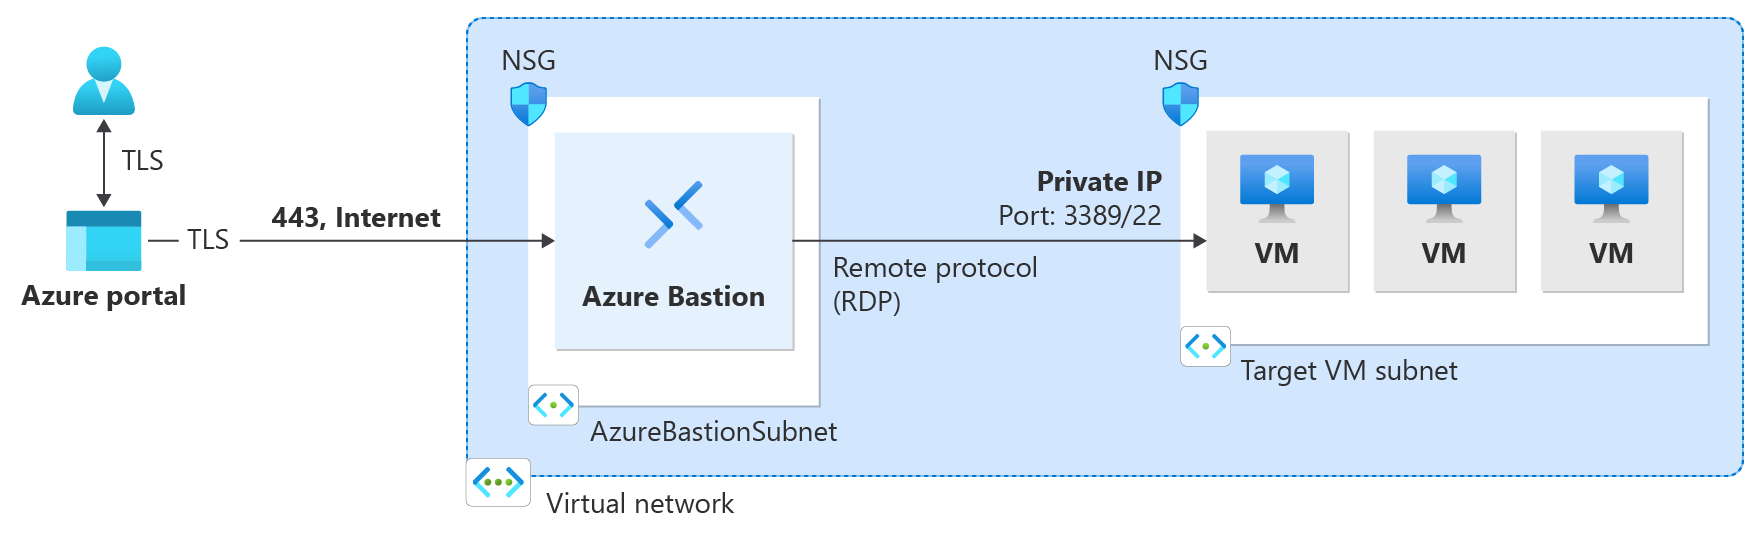
Aşağıdaki diyagramda RDP bağlantısı kullanan ayrılmış dağıtım mimarisi gösterilmektedir.
Önkoşullar
Başlamadan önce aşağıdaki ölçütleri karşıladığınızdan emin olun:
Sanal makinenin bulunduğu sanal ağda veya eşlenmiş sanal ağda konuşlandırılmış bir Azure Bastion konağı. Bastion konağı ayarlamak için bkz. Bastion konağı oluşturma. İhtiyacınız olan SKU, bağlantı yönteminize bağlıdır:
Bağlantı yöntemi En düşük SKU Ek yapılandırma Azure portalı (tarayıcı) Basic Hiçbiri Özel bağlantı noktalarıyla Azure portalı Standart Hiçbiri IP tabanlı bağlantı Standart IP tabanlı bağlantı etkinleştirildi Yerel istemci (RDP) Standart Yerel istemci desteği etkin RDP aracılığıyla bağlanan kullanıcıların hedef sanal makinede hakları olmalıdır. Kullanıcı yerel yönetici değilse, Uzak Masaüstü Users grubuna ekleyin.
Azure Bastion varsayılan olarak RDP 3389 bağlantı noktasını kullanır. Özel bağlantı noktaları için Standart SKU veya üzeri gerekir. Yükseltmek için bkz. SKU'yu yükseltme.
Sanal ağdaki Windows bir sanal makine (veya IP tabanlı bağlantılar için sanal ağdan ulaşılabilir).
Gerekli roller:
- Sanal makinedeki okuyucu rolü.
- Sanal makinenin IP'sine sahip NIC'de okuyucu rolü.
- Azure Bastion kaynağındaki okuyucu rolü.
- Hedef sanal makinenin sanal ağında okuyucu rolü (Bastion dağıtımı eşlenmiş bir sanal ağdaysa).
- Sanal Makine Yöneticisi Oturum Açma veya Sanal Makine Kullanıcı Oturum Açma rolü (yalnızca Microsoft Entra ID kimlik doğrulaması için gereklidir).
İlave gereksinimler için lütfen Azure Bastion SSS'ye bakın.
Kimlik doğrulama yöntemleri
Azure Bastion aracılığıyla RDP bağlantıları için aşağıdaki kimlik doğrulama yöntemleri kullanılabilir. İlgili adımları görmek için bir kimlik doğrulama yöntemi seçin.
| Kimlik doğrulama yöntemi | Desteklenen bağlantı yöntemleri | En düşük SKU |
|---|---|---|
| Microsoft Entra ID (Önizleme) (RDP için Önizleme) | Azure portalı, yerel istemci | Temel (portal), Standart (yerel istemci) |
| Kullanıcı adı ve parola | Azure portalı, IP adresi (portal), yerel istemci | Temel (portal), Standart (IP adresi, yerel istemci) |
| Kerberos |
Azure portalı | Basic |
RDP kullanarak sanal makineye bağlanma
İlgili adımları görmek için bir bağlantı yöntemi seçin. Bastion bağlantı sayfasına gittikten sonra kimlik doğrulama yönteminizi seçin.
Windows sanal makinenize tarayıcı tabanlı rdp bağlantısı oluşturmak için Azure portalını kullanın. Bu yöntem doğrudan tarayıcınız üzerinden bağlanır. Yerel bilgisayarınızda yerel RDP istemcisi veya ek yazılım gerekmez. Temel SKU veya üzeri, özel bağlantı noktalarına ihtiyacınız varsa Standart SKU gereklidir.
Azure portalında sanal makinenizi seçin. Sol bölmeden, önce Bağlan'ı, ardından Bastion'ı seçin.
Bağlantı ayarları sekmesinde, protokol olarak RDP'yi seçin ve varsayılan olarak 3389 olarak değiştirdiyseniz bağlantı noktası numarasını girin.
Kimlik doğrulama yönteminizi seçin. Microsoft Entra ID (Önizleme) önerilir. Diğer seçenekler için bkz . Kimlik doğrulama yöntemleri.
Sanal makinenize rdp bağlantısını yeni bir tarayıcı sekmesinde açmak için Bağlan'ı seçin.
Uyarı
Sorun giderme ipuçları için bkz. RDP bağlantı sorunlarını giderme ve Azure veya Arc özellikli Windows Server üzerinde bir Windows sanal makinesinde Microsoft Entra oturum açma sorunlarını giderme

Sınırlamalar
- IP tabanlı bağlantılar: IP tabanlı bağlantı, VPN üzerinden zorlamalı tünel oluşturma veya ExpressRoute bağlantı hattı üzerinden varsayılan bir yol tanıtıldığında çalışmaz. Azure Bastion, İnternet'e erişim gerektirir ve zorla tünelleme veya varsayılan rotanın reklâmı sonucunda trafik kara deliğe düşebilir.
- IP tabanlı bağlantılar: UDR, IP tabanlı bağlantılar da dahil olmak üzere Bastion alt ağı üzerinde desteklenmez.
- IP tabanlı bağlantılar: IP tabanlı bağlantılara sahip yerel istemci aracılığıyla sanal makineye bağlanırken özel bağlantı noktaları ve protokoller şu anda desteklenmemektedir.
- Microsoft Entra ID: Microsoft Entra kimlik doğrulaması IP tabanlı RDP bağlantıları için desteklenmez. Yerel istemci üzerinden IP tabanlı SSH bağlantıları Entra ID kimlik doğrulamasını destekler. Entra ID kimlik doğrulaması ayrıntıları için bkz. Microsoft Entra ID kimlik doğrulaması hakkında.
- Session recording: portalda RDP + Entra ID kimlik doğrulaması, graphical session recording ile eşzamanlı olarak kullanılamaz.
Sonraki Adımlar
SSH - Azure Bastion nedir?
- Microsoft Entra ID kimlik doğrulamasını kimlik tabanlı erişim için yapılandırın.
- Etki alanına katılmış sanal makineler için Kerberos kimlik doğrulamasını yapılandırın.
- Yerel istemci kullanarak dosyaları sanal makinenize aktarabilirsiniz.
- Azure portalı erişimi olmayan kullanıcılar için paylaşılabilir bir bağlantı yapılandırın.
- Azure Bastion SSS