Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Ağ politikaları, Azure Databricks'te sunucusuz iş yüklerinizden giden ağ bağlantılarını kontrol eder.
Giriş denetimi için bkz. Bağlam tabanlı giriş denetimi.
Gereksinimler
Azure
- Azure Databricks çalışma alanınız Premium katmanında olmalıdır.
Azure Çin
- Azure Databricks çalışma alanınız Premium katmanında olmalıdır.
- Sunucusuz çıkış denetimi yalnızca Çin Kuzey 3 bölgesinde desteklenir. Çalışma alanınız Çin Kuzey 3'te olmalıdır.
- Ağ ilkelerine, accounts.databricks.azure.cn adresindeki Azure Çin hesap konsolundan erişin.
- Ağ ilkelerini yönetme izinleri hesap yöneticileriyle sınırlıdır.
Ağ politikalarına erişim
Hesabınızda ağ ilkeleri oluşturmak, görüntülemek ve güncelleştirmek için:
- Hesap konsolundanGüvenlik'e tıklayın.
- Ağ sekmesine tıklayın.
- İlkeler altında Bağlam tabanlı giriş ve çıkış denetimi'ne tıklayın.
Ağ ilkesi oluşturun
Yeni ağ ilkesi oluştur'a tıklayın.
İlke adı yazın.
Çıkış sekmesine tıklayın.
Giriş kurallarını ayarlamak için Giriş kurallarını yapılandır bölümüne bakınız.
Bir ağ erişim modu seçin:
- Tüm hedeflere erişime izin ver: Sınırsız giden İnternet erişimi. Tam erişim'i seçerseniz, giden İnternet erişimi kısıtlanmamış olarak kalır.
- Belirli hedeflere kısıtlı erişim: Giden erişim belirtilen hedeflerle sınırlıdır.
Ağ ilkesi ayrıntıları.
Ağ ilkelerini yapılandırın
Aşağıdaki adımlarda kısıtlı erişim modu için isteğe bağlı ayarlar özetlenmiştir:
Çıkış kurallarını ayarlama
Çıkış kurallarını ayarlamadan önce şunları not edin:
- Meta veri deponuzda bir S3 demeti kullanırken, erişimin başarılı olması için demeti çıkış izin verilenler listenize açıkça eklemek için REST API'sini kullanmanız gerekir.
- Desteklenen en fazla hedef sayısı 2500'dür.
- Eklenebilen depolama hedefi sayısı (
allowed_storage_destinations), ilke başına 100 ile sınırlıdır. - İzin verilen etki alanları olarak eklenebilen FQDN sayısı, ilke başına 100 ile sınırlıdır.
- Yük dengeleyici için Özel Bağlantı girdileri olarak eklenen etki alanları, ağ ilkelerinde otomatik olarak izin verilenler listesine eklenir. Bir etki alanı kaldırıldığında veya özel uç nokta silindiğinde, ağ ilkesi denetimlerinin değişikliği tam olarak zorlaması 24 saat kadar sürebilir. Bkz . Sanal ağınızdaki kaynaklara özel bağlantı yapılandırma.
- OpenSharing kovaları, ağ ilkelerinde örtük olarak izin verilenler listesinde yer alır.
Not
Unity Kataloğu bağlantıları için örtük izin listesi tasfiye edilmiştir. Kullanımdan kaldırılamadan önce örtük izin verilenler listesini kullanan çalışma alanlarını içeren hesaplar için bu davranış sınırlı bir geçiş dönemi boyunca geçerli kalır.
Sunucusuz işlem erişiminizi ek etki alanlarına vermek için İzin verilen etki alanları listesinin üzerindeki Hedef ekle'ye tıklayın.
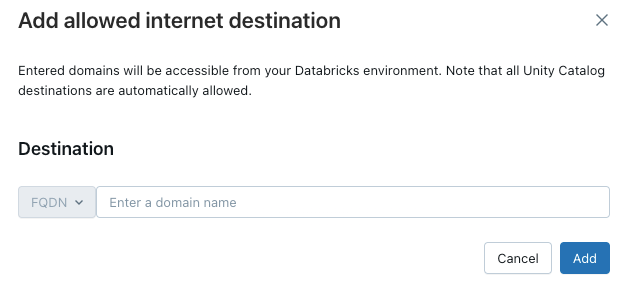
FQDN filtresi, aynı IP adresini paylaşan tüm etki alanlarına erişim sağlar.
Not
Sağlanan aktarım hızı uç noktalarını sunan model, ayrıntılı FQDN filtrelemesini desteklemez. Ağ erişimini kısıtlanmış olarak ayarladığınızda, bu uç noktalar için tüm İnternet erişimi engellenir.
Çalışma alanınızın ek Azure depolama hesaplarına erişmesine izin vermek için Tümdeki depolama hedefleri listesinin üzerindeki Add destination düğmesine tıklayın.
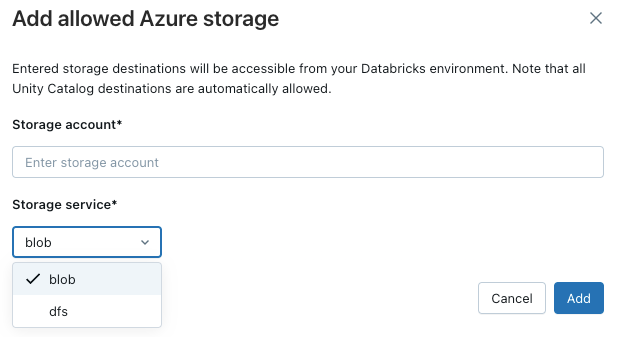
Not
REPL'ler veya UDF'ler gibi kullanıcı kodu kapsayıcılarından bulut depolama hizmetlerine doğrudan erişime varsayılan olarak izin verilmez. Bu erişimi etkinleştirmek için, ilkenizdeki İzin Verilen Etki Alanları'nın altına depolama kaynağının FQDN'sini ekleyin. Yalnızca depolama kaynağının temel etki alanını eklemek, isteyerek bölgedeki tüm depolama kaynaklarına erişim verilmesine yol açabilir.
Politika uygulama
Kuru çalıştırma modu, ilke yapılandırmanızı test etmenizi ve kaynaklara erişimi kesintiye uğratmadan giden bağlantıları izlemenizi sağlar. Kuru çalıştırma modu etkinleştirildiğinde, ilkeyi ihlal eden istekler günlüğe kaydedilir ancak engellenmez. Aşağıdaki seçenekler arasından seçim yapabilirsiniz:
Databricks SQL: Databricks SQL ambarları kuru çalıştırma modunda çalışır.
Yapay zeka modeli sunma: Model sunum uç noktaları kuru çalışma modunda çalışır.
Tüm ürünler: Tüm Azure Databricks hizmetleri, diğer tüm seçimleri geçersiz kılarak kuru çalıştırma modunda çalışır.
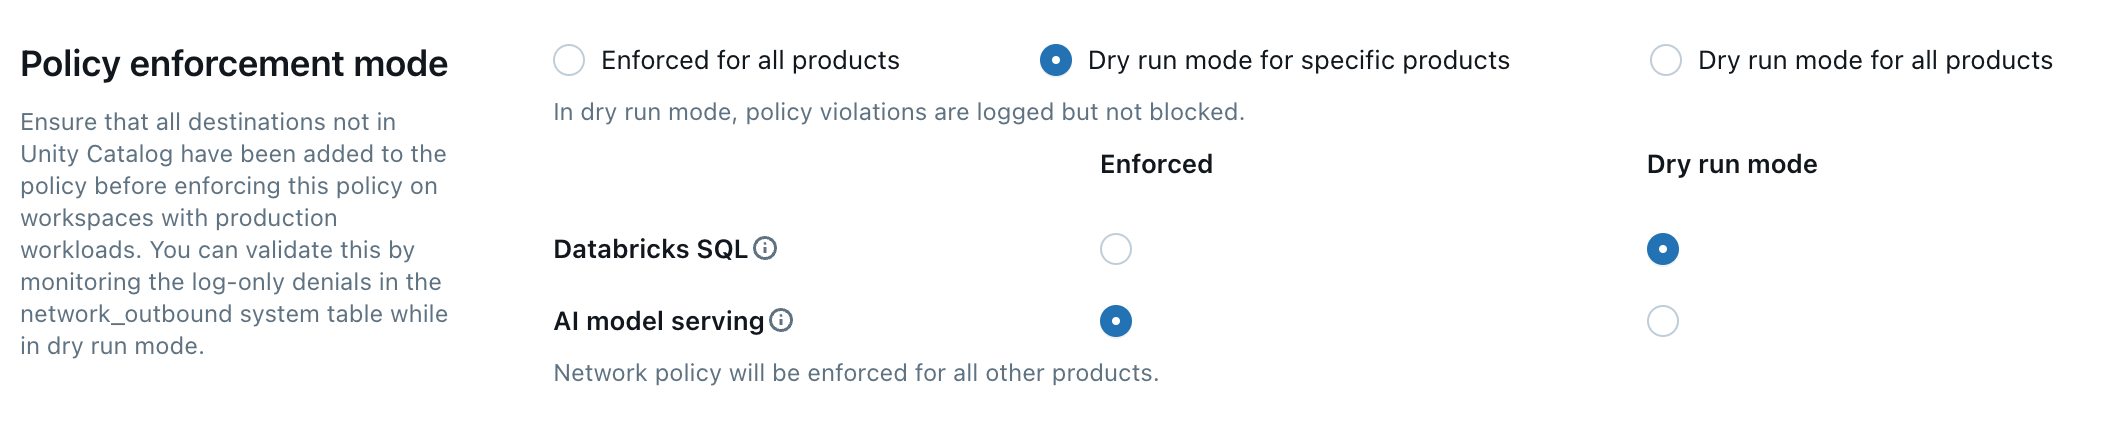
Not
Dış modellere ve MCP Hizmetlerine giden çağrılar yalnızca Tüm ürünler seçeneğiyle kuru çalıştırma moduna alınır. Databricks SQL veya AI model hizmeti seçtiğinizde bu çağrılar uygulanabilir hale gelir, bu yüzden politikayı ihlal ettiklerinde yine engellener. Bkz. Ağ erişimi.
Not
Azure Çin'de, tek tek ürünler için kuru çalıştırma modunu etkinleştiremezsiniz. Yalnızca Tüm ürünler seçeneği kullanılabilir: tüm ürünler kuru çalıştırma modunda çalışır veya ilke tüm ürünler için uygulanır.
İnternet hedeflerini engelleme
Not
Bu özellik Genel Önizleme aşamasındadır ve SEG'ye uygun çalışma alanları tarafından kullanılabilir. Premium katmanında henüz SEG'ye uygun olmayan çalışma alanları için, engellenen hedefler yalnızca ağ erişimi Tam erişim olarak ayarlandığında varsayılan ilkede desteklenir.
Sunucusuz iş yüklerinizden belirli İnternet hedeflerini engelleyin. Bilinen kötü amaçlı etki alanlarını, genel uygulama modunu değiştirmeden engellemek için Kısıtlı erişim moduna hafif bir alternatif olarak engellenen hedefleri kullanın.
Ağ ilkeleri REST API'sini aracılığıyla engellenen hedefleri yapılandırın. API, bir hesap yöneticisi OAuth belirteci gerektirir. Hesap düzeyi API'ler için kişisel erişim belirteçleri desteklenmez.
Bkz . OAuth makineden makineye kimlik doğrulaması.
Engellenen hedefler aşağıdaki gibi davranır:
- Her girdi, bir
destination(tam nitelikli etki alanı adı veya FQDN) veinternet_destination_typedeğerinde birDNS_NAMEbelirtir. - IP aralıkları ve depolama hedefleri desteklenmez.
- Engellenmiş hedefler, ilkenin ağ erişim modundan bağımsız olarak her zaman uygulanır.
- Engellenen hedefler izin verilen hedeflerden önceliklidir.
- API, izin verilen hedefin engellenen hedefin alt etki alanı olduğu yapılandırmaları reddeder. Bununla birlikte, "genişe izin ver, darı engelle" yaklaşımına izin verilir (örneğin,
example.com'a izin veripapi.example.com'i engellemek).
Ağ erişimi system.access.outbound_network olarak ayarlansa bile, retler Unity Kataloğu'ndaki tablosuna günlüğe kaydedilir. Bkz. Reddetme günlüklerini kontrol et.
İnternet hedefini engellemek için:
Ağ ilkenizi alın. Aşağıdaki komutu çalıştırın:
<ACCOUNT_HOST>öğesiniaccounts.azuredatabricks.netile değiştirin.curl --location --request GET \ 'https://<ACCOUNT_HOST>/api/2.0/accounts/<ACCOUNT_ID>/network-policies/<NETWORK_POLICY_ID>' \ --header 'Authorization: Bearer <OAUTH_TOKEN>'Yanıt gövdesini
network-policy.jsonolarak kaydedin.network-policy.jsonaltınablocked_internet_destinationseklemek içinegress.network_accessöğesini düzenleyin. Aşağıdaki örnek , Tam erişim modunda tek bir etki alanını engeller:{ "network_policy_id": "my-policy", "account_id": "...", "egress": { "network_access": { "restriction_mode": "FULL_ACCESS", "blocked_internet_destinations": [ { "destination": "malicious-domain.example.com", "internet_destination_type": "DNS_NAME" } ] } } }Aşağıdaki komutu kullanarak güncelleştirilmiş ilkeyi bir
PUTistekle aynı uç noktaya gönderin.PUTgövde, ağ ilkesinin tamamını içermelidir. Atladığınız tüm alanlar temizlenir.curl --location --request PUT \ 'https://<ACCOUNT_HOST>/api/2.0/accounts/<ACCOUNT_ID>/network-policies/<NETWORK_POLICY_ID>' \ --header 'Content-Type: application/json' \ --header 'Authorization: Bearer <OAUTH_TOKEN>' \ --data @network-policy.json
Ağ ilkelerini Databricks CLI ile databricks account network-policies update-network-policy-rpc veya Terraform databricks_account_network_policy kaynağıyla da yönetebilirsiniz. Bakınız account network-policies komut grubu.
Çalışma alanları arası Databricks hedeflerine izin ver
Belirli Azure Databricks çalışma alanlarını sunucusuz iş yükleriniz için hedef olarak kabul etmek için, çapraz çalışma alanı çıkış erişimini yapılandırın. Bkz . Çapraz çalışma alanı çıkış erişimini yapılandırma.
Varsayılan ilkeyi güncelleştirme
Her Azure Databricks hesabı bir default ilkesi içerir. Varsayılan ilke, yeni oluşturulan çalışma alanları da dahil olmak üzere açık ağ ilkesi ataması olmayan tüm çalışma alanlarıyla ilişkilendirilir. Bu ilkeyi değiştirebilirsiniz, ancak silinemez.
Varsayılan ilkeler yalnızca en az Premium katmanı olan çalışma alanlarına uygulanır.
Çalışma alanlarına ağ politikasıyla ilişkilendirin
Varsayılan ilkenizi ek yapılandırmalarla güncelleştirdiyseniz, bunlar var olan bir ağ ilkesi olmayan çalışma alanlarına otomatik olarak uygulanır.
Çalışma alanınız Premium katmanda olmalıdır.
Çalışma alanınızı farklı bir ilkeyle ilişkilendirmek için aşağıdakileri yapın:
- Bir çalışma alanı seçin.
- Ağ İlkesi'ndeAğ ilkesini güncelleştir'e tıklayın.
- Listeden istediğiniz ağ ilkesini seçin.
- İlkeyi uygula tıklayın.
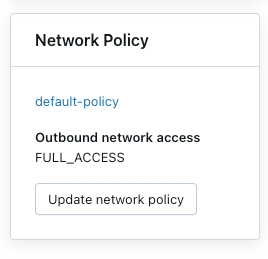
Ağ ilkesi değişikliklerini uygulama
Çoğu ağ yapılandırma güncelleştirmesi, on dakika içinde sunucusuz işlemlerinize otomatik olarak yayılır. Buna aşağıdakiler dahildir:
- Unity Catalog'a yeni bir dış konum veya bağlantı ekleme.
- Çalışma alanınızı farklı bir meta veri deposuna ekleme.
- İzin verilen depolama veya İnternet hedeflerini değiştirme.
Not
İnternet erişimi veya kuru çalıştırma modu ayarını değiştirirseniz işleminizi yeniden başlatmanız gerekir.
Sunucusuz iş yüklerini yeniden başlatma veya yeniden dağıtma
Yalnızca İnternet erişim modunu değiştirirken veya kuru çalıştırma modunu güncelleştirirken güncelleştirmeniz gerekir.
Uygun yeniden başlatma yordamını belirlemek için ürüne göre aşağıdaki listeye bakın:
- Databricks ML Serving: ML hizmet uç noktanızı yeniden dağıt. Bkz . Uç noktaları sunan özel model oluşturma
- İşlem hatları: Çalışan Lakeflow işlem hatlarınızı durdurun ve yeniden başlatın. Bkz İşlem hattı güncellemesini çalıştırma.
- Sunucusuz SQL ambarı: SQL ambarını durdurun ve yeniden başlatın. Bkz. SQL ambarı yönetme.
- Lakeflow İşleri: Yeni bir iş çalıştırması tetiklendiğinde veya var olan bir iş çalıştırması yeniden başlatıldığında ağ ilkesi değişiklikleri otomatik olarak uygulanır.
-
Not Defterleri:
- Not defteriniz Spark ile etkileşim kurmazsa, ağ ilkesini yenilemek için sunucusuz işlemi sonlandırabilir ve yeniden ekleyebilirsiniz.
- Not defteriniz Spark ile etkileşim kurarsa sunucusuz kaynağınız yenilenir ve değişikliği otomatik olarak algılar. Değişikliklerin çoğu on dakika içinde yenilenir, ancak İnternet erişim modlarının değiştirilmesi, kuru çalıştırma modunun güncelleştirilmesi veya farklı zorlama türlerine sahip ekli ilkeler arasında değişiklik yapılması 24 saate kadar sürebilir. Bu belirli değişiklik türlerinde yenilemeyi hızlandırmak için tüm ilişkili not defterlerini ve işleri kapatın.
Deklaratif Otomasyon Paketleri Kullanıcı Arabirimi bağımlılıklarını paketler
Sunucusuz çıkış denetimiyle kısıtlı erişim modunu kullandığınızda Bildirim temelli Otomasyon Paketleri kullanıcı arabirimi özellikleri belirli dış etki alanlarına erişim gerektirir. Giden erişim tamamen kısıtlanmışsa, kullanıcılar Bildirim temelli Otomasyon Paketleri ile çalışırken çalışma alanı arabiriminde hatalar görebilir.
Bildirim temelli Otomasyon Paketleri kullanıcı arabirimi özelliklerinin kısıtlı ağ ilkeleriyle çalışmasını sağlamak için bu etki alanlarını ilkenizdeki İzin verilen etki alanlarına ekleyin:
- github.com
- objects.githubusercontent.com
- release-assets.githubusercontent.com
- checkpoint-api.hashicorp.com
- releases.hashicorp.com
- registry.terraform.io
Ağ ilkesi uygulamasını doğrulama
Farklı sunucusuz iş yüklerinden kısıtlı kaynaklara erişmeye çalışarak ağ ilkenizin doğru şekilde uygulandığını doğrulayabilirsiniz. Doğrulama işlemi sunucusuz ürüne bağlı olarak değişir.
Lakeflow işlem hatları
- Python not defteri oluşturun. Lakeflow işlem hatları Wikipedia Python öğreticisinde sağlanan örnek not defterini kullanabilirsiniz.
- İşlem hattı oluştur:
- Çalışma alanınızda
 Kenar çubuğundaki İşler ve İşlem Hatları.
- Oluştur'a ve ardından ETL İşlem Hattı'ne tıklayın.
- İşlem hattını aşağıdaki ayarlarla yapılandırın:
- İşlem Hattı Modu: Sunucusuz
- kaynak kodu
: Oluşturduğunuz not defterini seçin. - Depolama Seçenekleri: Unity Kataloğu. İstediğiniz kataloğu ve şemayı seçin.
- Oluştur'a tıklayın.
- Çalışma alanınızda
- İşlem hattını çalıştırın.
- İşlem hattı sayfasında Başlat'a tıklayın.
- İşlem hattının tamamlanmasını bekleyin.
- Sonuçları doğrulama
- Güvenilen hedef: İşlem hattı başarıyla çalıştırılır ve hedefe veri yazar.
- Güvenilmeyen hedef: İşlem hattı, ağ erişiminin engellendiğini belirten hatalarla başarısız oluyor.
Databricks SQL (Databricks platformundaki SQL arabirimi)
Databricks SQL ile doğrulama
SQL ambarı oluşturma.
SQL düzenleyicisinde ağ ilkeniz tarafından denetlenen bir kaynağa erişmeye çalışan bir test sorgusu çalıştırın.
Sonuçları doğrulayın:
- Güvenilen hedef: Sorgu başarılı olur.
- Güvenilmeyen Hedef: Sorgu bir ağ erişim hatasıyla başarısız oluyor.
Standart bir Python kitaplığı kullanarak UDF'den bir ağa bağlanmak için aşağıdaki UDF tanımını çalıştırın:
CREATE OR REPLACE TEMPORARY FUNCTION ping_google(value DOUBLE)
RETURNS STRING
LANGUAGE python
AS $$
import requests

url = "https://www.google.com"
response = requests.get(url, timeout=5)

if response.status_code == 200:
   return "UDF has network!"
else:
 return "UDF has no network!"
$$;
Model sunumu
Model sunma ile doğrulama
Uç noktaya hizmet veren bir model oluşturulduğunda, modelinize hizmet vermek için bir kapsayıcı görüntüsü oluşturulur. Ağ ilke yapılandırma aşamasında uygulanır. Ağ ilkeleriyle model sunumunu kullanırken aşağıdakileri göz önünde bulundurun:
-
Dependency access: PyPI ve conda-forge'dan Python paketleri, temel kapsayıcı görüntüleri veya modelinizin ortamında belirtilen dış URL'lerden dosyalar veya modelinizin ortamı için gerekli docker bağlamı gibi tüm dış derleme bağımlılıklarına ağ ilkeniz tarafından izin verilmelidir.
- Örneğin, modeliniz derleme sırasında indirilmesi gereken belirli bir scikit-learn sürümünü gerektiriyorsa, ağ ilkesinin paketi barındıran depoya erişime izin vermesi gerekir.
- Derleme hataları: Ağ ilkeniz gerekli bağımlılıklara erişimi engelliyorsa kapsayıcı derlemesine hizmet veren model başarısız olur. Bu, hizmet veren uç noktanın başarıyla dağıtılmasını engeller ve potansiyel olarak doğru bir şekilde depolanmasına veya çalışmasına yönelik başarısızlığa yol açabilir. Bkz. Reddetme günlüklerini kontrol et.
-
Reddetme sorunlarını giderme: Derleme aşamasında ağ erişim engellemeleri günlüğe kaydedilir. Bu günlüklerde değerine
network_source_typesahip birML Buildalan bulunur. Bu bilgiler, derlemenin başarıyla tamamlanmasını sağlamak için ağ ilkenize eklenmesi gereken belirli engellenen kaynakları tanımlamak için çok önemlidir.
Çalışma zamanı ağ erişimini doğrulama
Aşağıdaki adımlarda, özellikle çıkarım sırasında dış kaynaklara erişme girişimleri için çalışma zamanında dağıtılan bir model için ağ ilkesinin nasıl doğrulanması gösterilmektedir. Bu, model sunucu kapsayıcısının başarıyla oluşturulduğunu varsayar ve bu da ağ ilkesinde derleme zamanı bağımlılıklarına izin verildiği anlamına gelir.
Test modeli oluşturma
Python not defterinde, bir dosyayı indirme veya API isteğinde bulunma gibi çıkarım zamanında genel bir İnternet kaynağına erişmeye çalışan bir model oluşturun.
Test çalışma alanında bir model oluşturmak için bu not defterini çalıştırın. Örneğin:
import mlflow
import mlflow.pyfunc
import mlflow.sklearn
import requests

class DummyModel(mlflow.pyfunc.PythonModel):
    def load_context(self, context):
        # This method is called when the model is loaded by the serving environment.
        # No network access here in this example, but could be a place for it.
        pass

    def predict(self, _, model_input):
        # This method is called at inference time.
        first_row = model_input.iloc[0]
        try:
            # Attempting network access during prediction
            response = requests.get(first_row['host'])
        except requests.exceptions.RequestException as e:
            # Return the error details as text
            return f"Error: An error occurred - {e}"
        return [response.status_code]

with mlflow.start_run(run_name='internet-access-model'):
    wrappedModel = DummyModel()

    # When this model is deployed to a serving endpoint,
    # the environment will be built. If this environment
    # itself (e.g., specified conda_env or python_env)
    # requires packages from the internet, the build-time serverless network policy applies.
    mlflow.pyfunc.log_model(
        artifact_path="internet_access_ml_model",
        python_model=wrappedModel,
        registered_model_name="internet-http-access"
    )
Sunum uç noktası oluşturma
- Çalışma alanı gezintisinde AI/ML'yi seçin.
- Sunum sekmesine tıklayın.
- Sunum Uç Noktası Oluştur'a tıklayın.
- Uç noktayı aşağıdaki ayarlarla yapılandırın:
- Sunucu Uç Nokta Adı: Açıklayıcı bir ad sağlayın.
- Varlık Ayrıntıları: Model kayıt defteri modeli'ni seçin.
-
Model: Önceki adımda (
internet-http-access) oluşturduğunuz modeli seçin.
-
Onayla'ya tıklayın.
Bu aşamada model sunum kapsayıcı derleme işlemi başlar.
ML Buildiçin ağ ilkeleri uygulanacaktır. Bağımlılıklar için engellenen ağ erişimi nedeniyle derleme başarısız olursa uç nokta hazır olmaz. - Sunum uç noktasının Hazır duruma gelmesini bekleyin. Hazır duruma gelmezse,
network_source_type: ML Buildgirişleri için reddetme günlüklerini denetleyin. Bkz. Reddetme günlüklerini kontrol et.
Uç noktayı sorgula.
Test isteği göndermek için sunum uç noktası sayfasındaki Sorgu Uç Noktası seçeneğini kullanın.
{ "dataframe_records": [{ "host": "[https://www.google.com](https://www.google.com)" }] }
Çalışma zamanı erişimi sonucunu doğrulayın:
-
Çalışma zamanında etkinleştirilen İnternet erişimi: Sorgu başarılı olur ve gibi
200bir durum kodu döndürür. -
Çalışma zamanında İnternet erişimi kısıtlandı: Sorgu, model kodundaki
try-exceptbloğundan gelen ve bağlantı zaman aşımı veya sunucu çözümleme hatasını gösteren bir ağ erişim kesintisi nedeniyle başarısız oluyor.
-
Çalışma zamanında etkinleştirilen İnternet erişimi: Sorgu başarılı olur ve gibi
Ağ ilkesini güncelleştir
Ağ ilkesini oluşturulduktan sonra istediğiniz zaman güncelleştirebilirsiniz. Ağ ilkesini güncelleştirmek için:
- Hesap konsolunuzda ağ ilkesinin ayrıntılar sayfasında ilkeyi değiştirin:
- Ağ erişim modunu değiştirin.
- Belirli hizmetler için kuru çalıştırma modunu etkinleştirin veya devre dışı bırakın.
- FQDN veya depolama hedeflerini ekleyin veya kaldırın.
- Güncelleştir'e tıklayın.
- Güncelleştirmelerin mevcut iş yüklerine uygulandığını doğrulamak için Ağ ilkesi değişikliklerini uygulama bölümüne bakın.
Reddetme günlüklerini kontrol et
Reddetme günlükleri Unity Kataloğu'ndaki system.access.outbound_network tablosunda depolanır. Bu günlükler giden ağ isteklerinin ne zaman reddedilmiş olduğunu izler. Reddetme günlüklerine erişmek için Unity Kataloğu meta veri deponuzda erişim şemasının etkinleştirildiğini doğrulayın. Bkz. Sistem tablolarını etkinleştirme.
Reddetme olaylarını görüntülemek için aşağıdaki gibi bir SQL sorgusu kullanın. Kuru çalıştırma günlükleri etkinleştirilirse, sorgu hem reddetme günlüklerini hem de kuru çalıştırma günlüklerini döndürür ve bunları access_type sütununu kullanarak ayırt edebilirsiniz. Reddetme günlükleri DROP değerine sahipken, kuru çalıştırma günlükleri DRY_RUN_DENIAL gösterir.
Aşağıdaki örnek son 2 saatdeki günlükleri alır:
SELECT *
FROM system.access.outbound_network
WHERE event_time >= CURRENT_TIMESTAMP() - INTERVAL 2 HOUR
ORDER BY event_time DESC;
Kuru çalıştırma modu ve dış yapay zeka modelleri için aşağıdakiler doğrudur:
- Ağ ilkeniz gerekli bağımlılıklara erişimi engellediyse, önce içindeki
system.access.outbound_networkreddetme günlüklerini denetleyin. Ayrıca, model sunucusu kapsayıcınıza ait derleme günlükleri, hangi etki alanlarının engellendiği hakkında yararlı bilgiler sağlayabilir. - Model servis kapsayıcı derlemesi başarısız olursa, hangi etki alanlarının engellendiğini belirlemek için
system.access.outbound_networkiçindeki reddetme günlüklerini kontrol edin. - Harici model erişiminin Model Serving aracılığıyla zorunlu kılınması, kuru çalıştırma modunda bile devam eder.
Not
Erişim zamanı ile reddetme günlüklerinin görünmesi arasında algılanabilir bir gecikme olabilir.
Sınırlama
-
Yapıt karşıya yükleme boyutu: MLflow'un Databricks'in dahili Dosya Sistemi'ni
dbfs:/databricks/mlflow-tracking/<experiment_id>/<run_id>/artifacts/<artifactPath>formatıyla kullanırken, yapıt karşıya yüklemelerilog_artifact,log_artifactsvelog_modelAPI'leri için 5 GB ile sınırlıdır. - Kısa süreli çöp toplama (GC) iş yükleri için günlük teslimini reddetme: Günlüğe kaydetme gecikmeleri nedeniyle düğüm sonlandırılmadan önce 120 saniyeden kısa süren kısa süreli GC iş yüklerinden gelen reddetme günlükleri teslim edilemeyebilir. Erişim yine de zorlanmış olsa da, ilgili günlük girişi eksik olabilir.
- Databricks SQL kullanıcı tanımlı işlevleri (UDF) için ağ bağlantısı: Databricks SQL'de ağ erişimini etkinleştirmek için Databricks hesap ekibinize başvurun.
- İşlem hattı olay kancalarının günlüğe kaydedilmesi: Başka bir çalışma alanını hedefleyen Lakeflow işlem hatlarının olay kancaları günlüğe kaydedilmez. Bu, hem bölgeler arası çalışma alanları hem de aynı bölgedeki çalışma alanları için yapılandırılan Eventhook'lar için geçerlidir.
- Unity Kataloğu çalışma alanı bağlama değişiklikleri: Unity Kataloğu çalışma alanı bağlamalarında yapılan değişikliklerin etkili olması 24 saat kadar sürebilir. Bu işlemi hızlandırmak için depolama demetini ağ ilkesine ekleyin. Bkz . Çalışma alanı-katalog bağlaması.
- Bulutlar arasında ağ erişimi: Unity Catalog için harici konum olarak kullanılan S3 kovalarını kullanan Azure çalışma alanlarına, sunucusuz ağ ilkeleri tarafından izin verilmemektedir.
Sonraki Adımlar
| Resource | Description |
|---|---|
| Bağlam tabanlı giriş kontrolü | Gelen erişim politikalarını kimlik, istek türü ve ağ kaynağına göre tanımlayarak çalışma alanı erişimini güvence altına alın. |
| Özel uç nokta kurallarını yönetme | Güvenlik için bağlantılara izin veren veya reddeden özel kurallar belirleyerek özel uç noktalarınıza giden ve onlardan gelen ağ trafiğini kontrol edin. |
| Sunucusuz bilgi işlem erişimi için bir güvenlik duvarı yapılandırın | Sunucusuz hesaplama ortamlarınız için gelen ve giden ağ bağlantılarını kısıtlamak ve güvence altına almak amacıyla bir güvenlik duvarı oluşturun. |
| Databricks ağ maliyetlerini Anlayın | Sunucusuz iş yükleri için ağ güvenlik kontrolleri ve özel bağlantı uygularken maliyet etkileri hakkında bilgi edinin. |