Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bir AWS hesabını Bulut için Microsoft Defender'a bağladığınızda hizmet, uzun ömürlü kimlik bilgilerini depolamadan AWS API'lerini güvenli bir şekilde çağırmak için federasyon kimlik doğrulamasını kullanır. Geçici erişim, bulutlar arası güven ilişkisi aracılığıyla değiştirilen kısa süreli kimlik bilgileri kullanılarak AWS Güvenlik Belirteci Hizmeti (STS) aracılığıyla verilir.
Bu makalede güvenin nasıl oluşturulduğu ve AWS kaynaklarına güvenli bir şekilde erişmek için kısa süreli kimlik bilgilerinin nasıl kullanıldığı açıklanmaktadır.
AWS'de oluşturulan kimlik doğrulama kaynakları
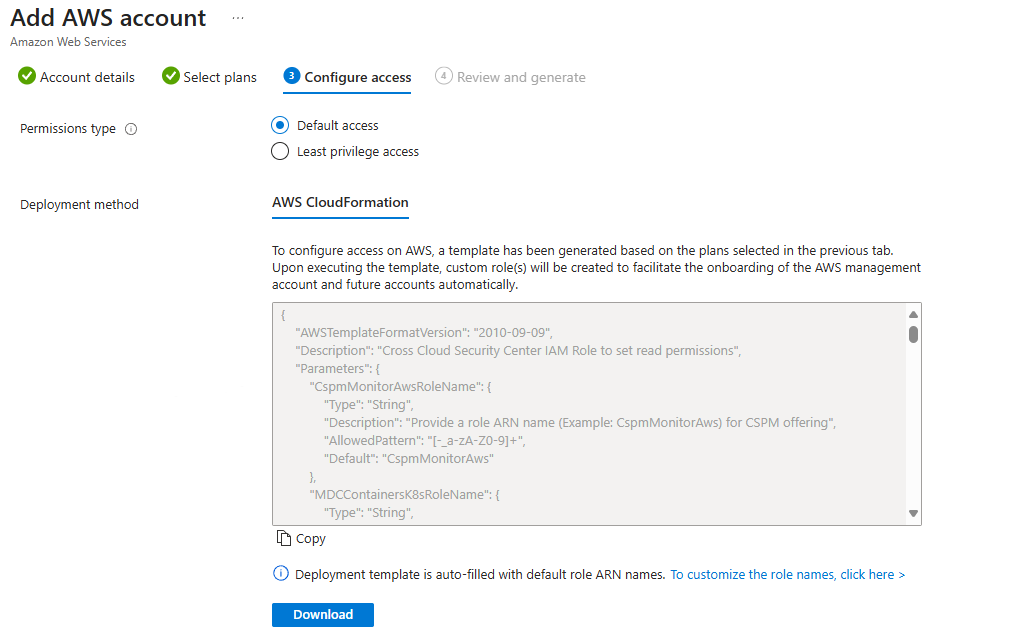
CloudFormation şablonu, ekleme sırasında Bulut için Defender'ın Microsoft Entra ID ile AWS arasında güven oluşturması için gereken kimlik doğrulama bileşenlerini oluşturur. Bunlar genellikle şunları içerir:
Microsoft tarafından yönetilen bir Microsoft Entra uygulamasına bağlı bir OpenID Connect kimlik sağlayıcısı
Bulut için Defender'ın web kimlik federasyonu aracılığıyla üstlenebileceği bir veya daha fazla IAM rolü
Etkinleştirdiğiniz Defender planına bağlı olarak, ekleme işleminin bir parçası olarak ek AWS kaynakları oluşturulabilir.
Kimlik sağlayıcısı modeli
Bulut için Defender, Microsoft tarafından yönetilen bir Microsoft Entra uygulamasıyla OIDC federasyonu kullanarak AWS'de kimlik doğrulaması yapar. SaaS hizmeti olarak, müşteri tarafından yönetilen kimlik sağlayıcılarından bağımsız çalışır ve müşterinin Entra kiracısındaki kimlikleri federe AWS kimlik bilgileri istemek için kullanmaz.
Ekleme sırasında oluşturulan kimlik doğrulama kaynakları, Bulut için Defender'ın web kimliği federasyonu aracılığıyla kısa süreli AWS kimlik bilgilerini alması için gereken güven ilişkisini oluşturur.
Bulutlar arası kimlik doğrulama akışı
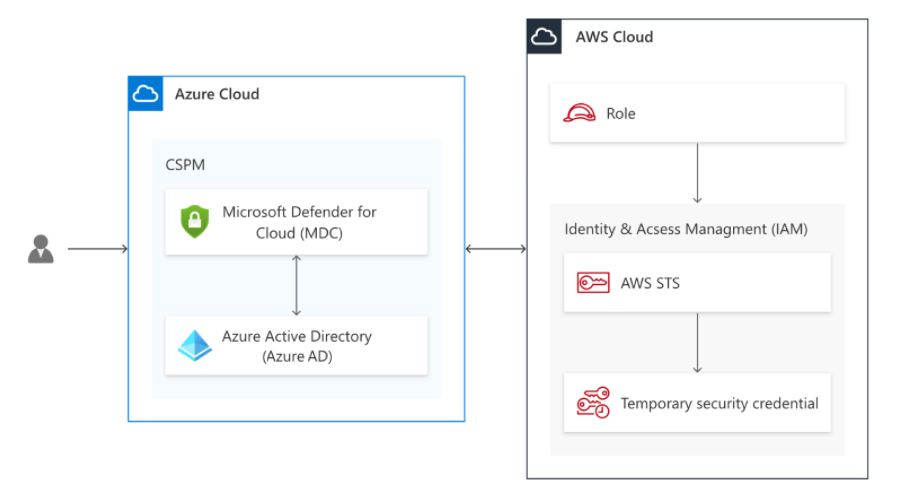
Aşağıdaki diyagram, Defender for Cloud'un Microsoft Entra belirteçlerini kısa süreli AWS kimlik bilgileriyle değiştirerek AWS üzerinde nasıl kimlik doğrulaması yaptığını göstermektedir.
Rol güven ilişkileri
CloudFormation şablonu tarafından tanımlanan IAM rolü, Defender for Cloud'un web kimlik federasyonu aracılığıyla rolü üstlenmesine izin veren bir güven ilkesi içerir. AWS yalnızca bu güven ilkesini karşılayan belirteçleri kabul eder ve bu da yetkisiz sorumluların aynı rolü üstlenmesini önler.
Bulut için Defender'a verilen izinler, her role eklenen IAM ilkeleri tarafından ayrı ayrı denetlenmektedir. Seçilen Defender planları için gereken en düşük izinler dahil olduğu sürece, bu ilkelerin kapsamı kuruluşunuzun en düşük ayrıcalık gereksinimlerini karşılayacak şekilde belirlenebilir.
Belirteç doğrulama koşulları
AWS geçici kimlik bilgilerini vermeden önce çeşitli denetimler gerçekleştirir:
hedef kitle doğrulaması , beklenen uygulamanın erişim istemesini sağlar.
Belirteç imzası doğrulaması Microsoft Entra ID'nin belirteci imzaladığını doğrular.
Sertifika parmak izi doğrulaması , imzalayanın güvenilen kimlik sağlayıcısıyla eşleşdiğini onaylar.
Rol düzeyi koşulları , hangi federasyon kimliklerinin rolü üstlenebileceğini kısıtlar ve diğer Microsoft kimliklerinin aynı rolü kullanmasını engeller.
AWS yalnızca tüm doğrulama kuralları başarılı olduğunda erişim verir.