Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure DevOps Hizmetleri | Azure DevOps Server | Azure DevOps Server 2022
Bir kuruluş veya proje koleksiyonu oluşturduktan sonra, Azure DevOps'un en iyi şekilde yararlanmak için kullanıcıları, ilkeleri ve ayarları yapılandırın.
Her kuruluşun tam olarak bir koleksiyonu vardır. Başka bir kuruluş oluşturmak için bkz. Kuruluş yapınızı planlama ve Kuruluş oluşturma.
Azure DevOps Server'ı yüklemek otomatik olarak bir varsayılan koleksiyon oluşturur. Başka bir koleksiyon oluşturmak için bkz. Proje koleksiyonlarını yönetme.
Tavsiye
Bu makalenin devamında AI'nin yardımıyla bu görevi yerine getirebilirsiniz veya Azure DevOps MCP Server ile AI yardımı sağlamaya başlama konusuna bakın.
Önkoşullar
| Kategori | Gereksinimler |
|---|---|
| İzinler | Proje Koleksiyonu Yöneticileri grubunun üyesi. Kuruluş sahipleri bu grubun otomatik olarak üyesidir. |
Kuruluşunuza kullanıcı ekleme
Kuruluş ayarları>Kullanıcılar aracılığıyla kullanıcı ve güvenlik grupları ekleyin. Büyük kuruluşlarda, kullanıcıları ve grupları otomatik olarak eşitlemek için Microsoft Entra ID'ye bağlanın .
Kullanıcıları eklediğinizde, hangi özellikleri kullanabileceklerini denetleyen bir erişim düzeyi atarsınız. Daha fazla bilgi için bkz. Kuruluş kullanıcıları ekleme ve erişimi yönetme.
Not
Belirli projeler için kullanıcı görünürlüğünü ve işbirliğini sınırla önizleme özelliği etkinleştirilirse ,Project-Scoped Kullanıcılar grubundaki kullanıcılar yalnızca açıkça eklendikleri projelere erişebilir. Daha fazla bilgi için bkz. Projeler için kullanıcı görünürlüğünü sınırlama ve daha fazlası.
Web portalı Erişim düzeyleri arabirimi aracılığıyla kullanıcı ekleyin. Büyük kuruluşlarda, kullanıcıları ve grupları otomatik olarak eşitlemek için Active Directory'ye (AD) bağlanın . Azure DevOps Server'ı yüklemeden önce AD'yi yükleyin.
Kullanıcıları eklediğinizde, hangi özellikleri kullanabileceklerini denetleyen bir erişim düzeyi atarsınız. Daha fazla bilgi için bkz. Erişim düzeyine kullanıcı veya grup ekleme.
Not
Kullanıcılar ayrıca bir istemci veya web portalı aracılığıyla özelliklere bağlanmak ve özelliklere erişmek için bir projeye eklenmelidir .
Faturalamayı ayarlama
Tüm kuruluşlar beş ücretsiz Temel lisansa ve sınırsız Paydaş erişimine sahiptir. Beşten fazla katkıda bulunana ihtiyacınız varsa faturalamayı ayarlayın. Visual Studio aboneliği olan kullanıcılara ek ücret uygulanmaz.
Faturalama, kullanıcı lisansları (Temel veya Temel + Test Planları) ve CI/CD paralel işleri ve Azure Artifacts depolama gibi tek tek hizmetler için geçerlidir. Ayrıntılar için bkz . Azure DevOps fiyatlandırması.
Güvenlik ve izinleri yönetme
Güvenlik grupları ve izinler, kuruluş ve koleksiyon düzeyindeki görevlere erişimi denetler.
Aşağıdaki tabloda kuruluş veya koleksiyon düzeyinde atanan izinler listelanmaktadır. Başkaları adına istekte bulunun dışında tüm izinler Proje Koleksiyonu Yöneticileri grubunun üyelerine verilir. Daha fazla bilgi için İzinler ve gruplar başvurun, Gruplar bölümüne bakın.
Genel
- İzleme ayarlarını değiştirme
- Yeni projeler oluştur
- Ekip projelerini silme
- Örnek düzeyi bilgilerini düzenleme
- Örnek düzeyi bilgilerini görüntüleme
Hizmet Hesabı
- Başkaları adına istekte bulunun
- Tetikleyici olayları
- Sistem eşitleme bilgilerini görüntüleme
Tahtalar
- İşlem izinlerini yönetme
- İşlem oluşturma
- Alanı kuruluştan veya hesaptan sil
- Silme işlemi
- Düzenleme işlemi
Depolar (TFVC)
- Rafa alınan değişiklikleri yönetme
- Çalışma alanlarını yönetme
- Çalışma alanı oluşturma
Pipelines
- Derleme kaynağı izinlerini yönet
- Derleme kaynaklarını yönet
- İşlem hattı ilkelerini yönet
- Derleme kaynaklarını kullan
- Derleme kaynaklarını görüntüleme
Test Planları
- Test denetleyicilerini yönetme
Denetim
- Denetim akışlarını silme
- Denetim akışlarını yönetme
- Denetim günlüğünü görüntüleme
Politikalar
- Kurumsal ilkeleri yönetme
Daha fazla bilgi için bkz. İzinleri, erişimi ve güvenlik gruplarını kullanmaya başlama veKuruluş veya koleksiyon düzeyi izinlerini değiştirme.
Proje Koleksiyonu Yöneticileri grubuna üye ekleme
Kuruluş oluşturucusu, kuruluş genelinde ayarları, ilkeleri, işlemleri, projeleri ve uzantıları yönetebilen Proje Koleksiyonu Yöneticileri grubunun otomatik olarak bir üyesidir.
Koleksiyon oluşturucusu, kuruluş genelinde ayarları, ilkeleri, işlemleri, projeleri ve uzantıları yönetebilen Proje Koleksiyonu Yöneticileri grubunun otomatik olarak bir üyesidir.
Yönetici ayrıcalıklarına sahip en az iki kişiye sahip olun. Mevcut yöneticileri bulmak için bkz. Proje Koleksiyonu Yöneticisi arama.
Güvenlik ilkeleri ayarlama
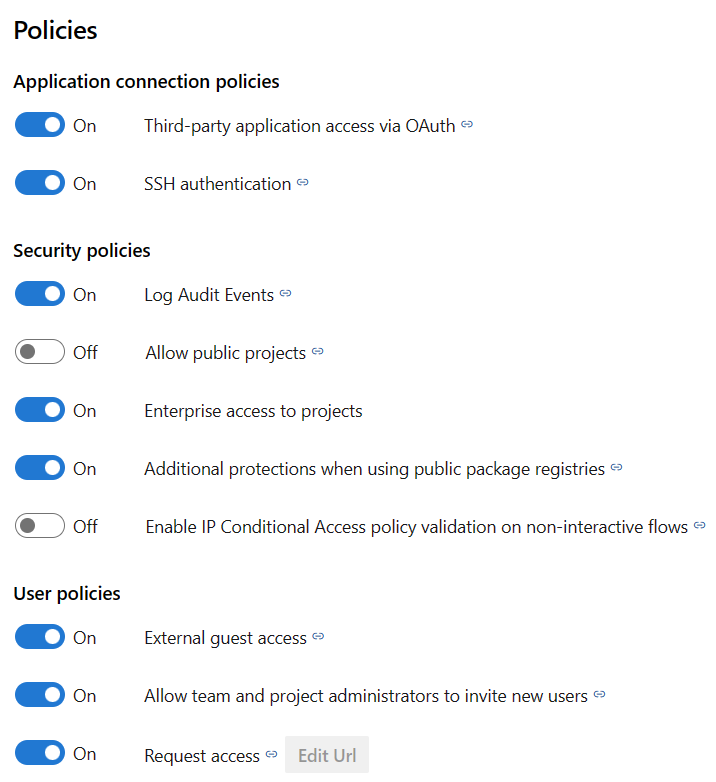
Uygulama erişimini, SSH kimlik doğrulamasını, genel proje oluşturmayı ve GitHub hesabı davetlerini denetlemek için Kuruluş ayarları> İlkeleri'nde güvenlik ilkelerini yapılandırın. Daha fazla bilgi için bkz . Uygulama bağlantısı ve güvenlik ilkelerini değiştirme.
Kullanıcı görünürlüğünü sınırla
Uyarı
Bu önizleme özelliğini kullanırken aşağıdaki sınırlamaları göz önünde bulundurun:
- Bu bölümde açıklanan sınırlı görünürlük özellikleri yalnızca web portalı üzerinden yapılan etkileşimler için geçerlidir. Proje üyeleri REST API'leri veya
az devopsCLI komutlarını kullanarak kısıtlı verilere erişebilir. - Sınırlı gruptaki kullanıcılar yalnızca Açıkça Azure DevOps'a eklenen kullanıcıları seçebilir ve Microsoft Entra grup üyeliği aracılığıyla erişimi olan kullanıcıları seçemez.
- Microsoft Entra ID'de varsayılan erişimi olan sınırlı gruba üye olan konuk kullanıcılar, kişi bulucu ile kullanıcıları arayamaz.
Varsayılan olarak, kullanıcılar tüm kuruluş ve proje bilgilerini görüntüleyebilir. Görünürlüğü kısıtlamak için Kullanıcı görünürlüğünü ve işbirliğini belirli projeler için sınırla önizleme özelliğini etkinleştirin ve kullanıcılarıProject-Scoped Kullanıcılar grubuna ekleyin. Kapsamı belirlenmiş kullanıcılar şunlarla sınırlıdır:
- Yalnızca açıkça eklendikleri projeler
- Sınırlı Kuruluş ayarları görünümleri (kullanıcı listelerine, faturalamaya veya kullanım verilerine erişim yok)
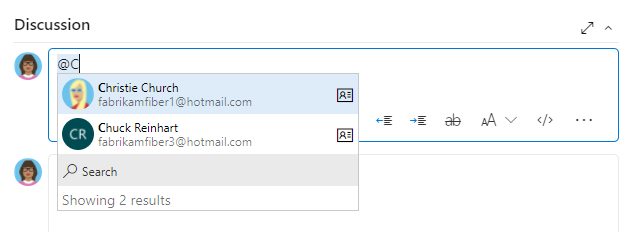
- Kendi projelerine göre kapsamlanmış kişi bulucu sonuçları ve @mention önerileri
Kullanıcı seçicileri
Microsoft Entra Id ile, kişi seçicileri varsayılan olarak kuruluşun tamamında arama yapabilir. Kapsamı belirlenmiş kullanıcılar yalnızca atanan projelerindeki kişileri görür. Kişi seçiciler kimlik alanlarında ( Atanan gibi), @mention iş öğelerinde, çekme isteklerinde, işlemelerde ve wiki sayfalarında görünür.
Proje kapsamlı kullanıcıları etkinleştir
Kuruluş için Belirli proje kullanıcı görünürlüğünü ve işbirliğini sınırla önizleme özelliğini etkinleştirin.
Kuruluş ayarları>Güvenlik>İzinleri'ne gidin, Project-Scoped Kullanıcı>Üyeleri'ni seçin ve kullanıcıları veya grupları kapsama ekleyin.
Project-Scoped Kullanıcıları grubu yalnızca önizleme özelliği etkinleştirildiğinde görünür.
Daha fazla bilgi için bkz. Proje veya koleksiyon düzeyinde izinleri ayarlama ve Güvenlik grupları ekleme ve yönetme.
Uzantıları yönetme
Uzantılar iş izleme, derleme ve yayın akışları, kod testi ve işbirliği gibi özellikler ekler. Örneğin, ücretsiz Kod Arama uzantısı tüm kaynak depolarında arama yapmanıza olanak tanır. Bkz. Arama'yı yükleme ve yapılandırma.
Kullanıcılar uzantı isteyebilir. Uzantıları yüklemek ve yönetmek için bir kuruluş Sahibi, Proje Koleksiyonu Yöneticileri grubunun üyesi olmanız veya uzantılar için Yönetici rolüne sahip olmanız gerekir.
Analytics'i açma
Analiz hizmeti, hızlı okuma erişimi ve sunucu tabanlı toplamalar için iyileştirilmiş Azure DevOps için raporlama platformudur. Projelerinizin geçmiş veya mevcut durumuyla ilgili nicel soruları yanıtlamak için bunu kullanın. Kurulum adımları için bkz. Analytics hizmetini açma.
Saat dilimini ve diğer kuruluş ayarlarını ayarlama
Varsayılan saat dilimi UTC'dir. Bunu güncelleştirin ve Kuruluş ayarlarına>Genel Bakış bölümünden bir gizlilik ilkesi URL'si ekleyin. Daha fazla bilgi için bkz . Saat dilimi ayarları ve kullanımı ve Gizlilik ilkesi URL'si ekleme.
DevOps ayarlarını yapılandırma
İşlem hatları ve depolar için kuruluş düzeyi ayarları:
- Aracı havuzları ekle
- İşlem hattı bekletme ayarlarını tanımlama
- Yeni depolar için varsayılan dal adını ayarlama
- Gravatar görüntülerini yapılandırma
İş izleme işlemlerini özelleştirme
Proje oluşturur oluşturmaz iş izleme araçları kullanılabilir. Ekibinizin gereksinimlerini karşılamak için kullanıcı arabirimi aracılığıyla işlemleri özelleştirebilirsiniz. Daha fazla bilgi için bkz. İşlem özelleştirme ve devralınan işlemler hakkında, Projeyi özelleştirme ve İşlem ekleme ve yönetme.
Kullanıcıları bilgi başlıklarıyla uyarın
Toplu e-posta göndermeden kullanıcıları yaklaşan değişiklikler veya olaylar hakkında bilgilendirmek için bilgi başlıklarını kullanın. Daha fazla bilgi için Bilgi başlıkları ekleme ve yönetme bölümüne bakın.
Bildirimleri gözden geçirme ve güncelleştirme
Birçok bildirim, kuruluş veya koleksiyon düzeyinde önceden tanımlanmıştır. Abonelikleri yönetebilir veya yeni abonelikler ekleyebilirsiniz.
SMTP sunucusunu yapılandırma
Ekip üyelerinin bildirim alabilmesi için bir SMTP sunucusu yapılandırmanız gerekir.
Kuruluşunuzu veya koleksiyonunuzu ölçeklendirme
Kuruluşunuzu büyütme konusunda rehberlik için bkz. Projeler hakkında ve kuruluşunuzu ölçeklendirme veKuruluş yapınızı planlama.
Kuruluşunuzu yönetmek için yapay zekayı kullanma
Azure DevOps MCP Sunucusu'nu yapılandırıyorsanız yapay zeka yardımcılarını kullanarak kuruluşunuzu doğal dil istemleriyle yönetebilirsiniz.
Kuruluş yönetimi için örnek istemler
| Görev | Örnek talimat |
|---|---|
| Projeleri listeleme | List all projects in <Contoso> organization |
| Kullanıcı erişimini denetleme | Show the access level for user <jamal@contoso.com> in <Contoso> organization |
| Kuruluş ayarlarını görüntüleme | Show the organization settings for <Contoso> |
| Son değişiklikleri denetleme | Show recent audit log events for <Contoso> organization |
| Kullanıcıları yönet | List all users in <Contoso> organization and their access levels |
| İzinleri gözden geçir | Show the security groups and their members in <Contoso> project |
| Politikaları kontrol et | List all branch policies configured in the <webapp> repo in <Contoso> |
| Etkin olmayan kullanıcıları bulma | List users in <Contoso> organization who haven't signed in during the last <90> days |
| Uyumluluk raporu hazırlama | Show all permission changes in <Contoso> organization audit log from the past <30> days |
| Uzantı kullanımını gözden geçirme | List installed extensions in <Contoso> organization and when each was last updated |