Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Karma ağ oluşturmak için şirket içi ağınızı bir Azure sanal ağa bağladığınızda, genel güvenlik planınızın bir parçası olarak Azure ağ kaynaklarınıza erişimi denetlemeniz gerekir.
Azure Güvenlik Duvarı ve Güvenlik Duvarı İlkesi, izin verilen ve reddedilen ağ trafiğini tanımlayan kuralları kullanarak karma ağdaki ağ erişimini denetler.
Bu öğreticide üç sanal ağ oluşturacaksınız:
- VNet-Hub - Güvenlik duvarı bu sanal ağdadır.
- VNet-Spoke - Uç sanal ağ, Azure'da bulunan iş yükünü temsil eder.
- VNet-Onprem - Şirket içi sanal ağ, şirket içi ağı temsil eder. Gerçek bir dağıtımda VPN veya ExpressRoute bağlantısı kullanarak bağlayabilirsiniz. Basitlik adına, bu öğreticide bir VPN ağ geçidi bağlantısı kullanılır ve Azure’daki bir sanal ağ, şirket içi bir ağı temsil eder.

Bu eğitimde şunları öğreniyorsunuz:
- Güvenlik duvarı hub'ı sanal ağını oluşturma
- Uç sanal ağını oluşturma
- Şirket içi sanal ağı oluşturma
- Güvenlik duvarını ve politikayı yapılandırın ve dağıtın.
- VPN ağ geçitlerini oluşturma ve bağlama
- Merkez ve uç sanal ağlarını eşleştirip ilişkilendirme
- Yolları oluşturma
- Sanal makineyi oluşturma
- Güvenlik duvarını test etme
Bunun yerine Azure PowerShell kullanmak için bkz. Azure PowerShell kullanarak karma ağda Azure Güvenlik Duvarı dağıtma ve yapılandırma.
Prerequisites
Karma ağ, Azure sanal ağları ile şirket içi ağlar arasındaki trafiği yönlendirmek için merkez-uç mimari modelini kullanır. Merkez-uç mimarisi aşağıdaki gereksinimlere sahiptir:
- Spoke alt ağ trafiğini merkezdeki güvenlik duvarı üzerinden yönlendirmek için, güvenlik duvarını işaret eden ve Sanal ağ geçidi rota yayılımı seçeneği devre dışı bırakılmış bir kullanıcı tanımlı rota (UDR) kullanın. Sanal ağ geçidi rota yayma devre dışı seçeneği uç alt ağlarına yol dağıtımını engeller. Bu seçenek, öğrenilen yolların UDR'nizle çakışmasını önler. Sanal ağ geçidi rota yayılımı özelliğini etkin tutmak istiyorsanız, BGP üzerinden şirket içi ortamdan yayımlanan rotaları geçersiz kılmak için güvenlik duvarına belirli rotalar tanımladığınızdan emin olun.
- Merkez ağ geçidi alt ağında, uç ağlarına bir sonraki atlama olarak güvenlik duvarı IP adresine işaret eden bir UDR yapılandırın. BGP'den yolları öğrendiğinden, Azure Güvenlik Duvarı alt ağından UDR gerekmez.
Bu yolların nasıl oluşturulduğunu öğrenmek için, bu öğreticideki Yolları oluşturma bölümüne bakın.
Note
Azure Güvenlik Duvarı internete bağlı olmalıdır. AzureFirewallSubnet'iniz BGP aracılığıyla şirket içi ağınıza yönelik varsayılan bir yol öğrenirse, doğrudan İnternet bağlantısını korumak için NextHopType değeri İnternet olarak ayarlanmış bir 0.0.0.0/0 UDR kullanarak bu yolu geçersiz kılmanız gerekir.
Azure Güvenlik Duvarı'nı zorla tünelleme için destekleyecek şekilde yapılandırabilirsiniz. Daha fazla bilgi için bkz. Azure Güvenlik Duvarı zorunlu tünelleme.
Note
Doğrudan eşlenmiş sanal ağlar arasındaki trafik, bir UDR varsayılan ağ geçidi olarak Azure Güvenlik Duvarı’u işaret etse bile doğrudan yönlendirilir. Bu senaryoda güvenlik duvarına alt ağdan alt ağa trafik göndermek için UDR'nin hedef alt ağ ön ekini her iki alt ağda da açıkça içermesi gerekir.
Eğer bir Azure aboneliğiniz yoksa, başlamadan önce ücretsiz bir hesap oluşturun.
Güvenlik duvarı hub'ı sanal ağını oluşturma
İlk olarak, bu öğreticinin kaynaklarını içerecek kaynak grubunu oluşturun:
- Azure portalınaoturum açın.
- Azure portalı giriş sayfasında Kaynak grupları
- Abonelik için aboneliğinizi seçin.
- Kaynak grubu adı için FW-Karma-Test girin.
- Bölge için (ABD) Doğu ABD'yi seçin. Daha sonra oluşturduğunuz tüm kaynaklar aynı konumda olmalıdır.
- Gözden Geçir + Oluştur'u ve ardından Oluştur'u seçin.
Ardından sanal ağı oluşturun:
Note
AzureFirewallSubnet alt ağı boyutu /26'dır. Alt ağ boyutu hakkında daha fazla bilgi için bkz. Azure Güvenlik Duvarı SSS.
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Ağ'ın altında Sanal ağ'ı ve ardından Oluştur'u seçin.
- Kaynak grubu için FW-Karma-Test'i seçin.
- Ad alanına VNet-hub girin.
- Güvenlik sekmesinde İleri'yi seçin.
- IPv4 Adres alanı için 10.5.0.0/16 girin.
- Alt ağlar'ın altında varsayılan'ı seçin.
- Alt ağ amacı için Azure Güvenlik Duvarı'ı seçin.
- Başlangıç adresi için 10.5.0.0/26 girin.
- Kaydet'i, Gözden geçir + oluştur'u ve ardından Oluştur'u seçin.
Ağ geçidi için ikinci bir alt ağ oluşturun.
- Sanal ağ hub'ı sayfasında Alt ağlar'ı seçin.
- +Alt Ağ'ı seçin.
- Alt ağ amacı için Sanal Ağ Ağ Geçidi'ni seçin.
- Başlangıç adresi için 10.5.2.0/26 girin.
- Add (Ekle) seçeneğini belirleyin.
Uç sanal ağını oluşturma
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Ağ bölümündeSanal ağ'ı ve ardından Oluştur'u seçin.
- Kaynak grubu için FW-Karma-Test'i seçin.
- Ad alanına VNet-Spoke girin.
- Bölge için (ABD) Doğu ABD'yi seçin.
- sonrakiseçin. Güvenlik sekmesinde İleri'yi seçin.
- IPv4 adres alanı için 10.6.0.0/16 girin.
- Alt ağlar'ın altında varsayılan'ı seçin.
- Ad alanına SN-Workload girin.
- Başlangıç adresi için 10.6.0.0/24 girin.
- Kaydet'i, Gözden geçir + oluştur'u ve ardından Oluştur'u seçin.
Şirket içi sanal ağı oluşturma
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Ağ bölümündeSanal ağ'ı ve ardından Oluştur'u seçin.
- Kaynak grubu için FW-Karma-Test'i seçin.
- Ad için, VNet-OnPrem girin.
- Bölge için (ABD) Doğu ABD'yi seçin.
- sonrakiseçin. Güvenlik sekmesinde İleri'yi seçin.
- IPv4 adres alanı için 192.168.0.0/16 girin.
- Alt ağlar'ın altında varsayılan'ı seçin.
- Ad alanına SN-Corp girin.
- Başlangıç adresi için 192.168.1.0/24 girin.
- Kaydet'i, Gözden geçir + oluştur'u ve ardından Oluştur'u seçin.
Ağ geçidi için ikinci bir alt ağ oluşturun.
- VNet-OnPrem sayfasında Alt ağlar'ı seçin.
- +Alt Ağ'ı seçin.
- Alt ağ amacı için Sanal Ağ Ağ Geçidi'ni seçin.
- Başlangıç adresi için 192.168.2.0/24 girin.
- Add (Ekle) seçeneğini belirleyin.
Güvenlik duvarını yapılandırma ve dağıtma
Güvenlik duvarını, güvenlik duvarı hub sanal ağına dağıtın.
Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
Güvenlik Duvarı'nı arayın, sonuçlardan seçin ve ardından Oluştur'u seçin.
Güvenlik Duvarı Oluştur'da, güvenlik duvarını yapılandırmak için aşağıdaki tabloyu kullanın:
Ayar Değer Abonelik <aboneliğiniz> Kaynak grubu FW-Hybrid-Test Name AzFW01 Bölge Doğu ABD Güvenlik duvarı katmanı Standard Güvenlik duvarı yönetimi Bu güvenlik duvarını yönetmek için Güvenlik Duvarı İlkesi kullanın Güvenlik duvarı ilkesi Yeni ekle:
hybrid-test-pol
Doğu ABDBir sanal ağ seçin Mevcut olanı kullan:
VNet-hubGenel IP adresi Yeni ekle:
fw-pipBu eğitimin doğrudan internet yapılandırması için Firewall Management NIC'i etkinleştir seçeneğini temizleyin ve ardından Next: Advanced'i seçin.
Bu öğretici için NAT ağ geçidini etkinleştir seçeneğini işaretlemeden bırakın. Güvenlik duvarı oluşturma sırasında StandardV2 NAT ağ geçidini yapılandırmak için bkz. NAT ağ geçidini Azure Güvenlik Duvarı ile tümleştirme.
Next: Tags seçeneğini belirleyin, ardından Next: Review + create seçeneğini belirleyin. Ayarları gözden geçirin ve oluştur'u seçin.
Dağıtım birkaç dakika sürer.
Dağıtım tamamlandıktan sonra FW-Hybrid-Test kaynak grubuna gidin ve AzFW01 güvenlik duvarını seçin.
Özel IP adresini not edin. Bunu daha sonra varsayılan yolu oluştururken kullanırsınız.
Ağ kurallarını yapılandırma
İlk olarak, web trafiğine izin vermek için bir ağ kuralı ekleyin.
- FW-Hybrid-Test kaynak grubunda karma-test-pol Güvenlik Duvarı İlkesi'ni seçin.
- Ayarlar'ın altında Ağ kuralları'nı seçin.
- Kural koleksiyonu ekle'yi seçin.
-
Ad için
RCNet01yazın. -
Öncelik için
100girin. - Kural koleksiyonu eylemi için İzin Ver'i seçin.
-
Kurallar altında, Ad için
AllowWebgirin. - Kaynak türü için IP adresi'ne tıklayın.
- Kaynak alanına girin
192.168.1.0/24. - Protokol alanında TCP'yi seçin.
-
Hedef Bağlantı Noktaları alanına girin
80. - Hedef türü için IP adresi'ne tıklayın.
-
Hedef alanına girin
10.6.0.0/16. - Add (Ekle) seçeneğini belirleyin.
VPN ağ geçitlerini oluşturma ve bağlama
Merkez ve şirket içi sanal ağlar VPN ağ geçitleri üzerinden bağlanır.
VPN ağ geçitlerini oluşturma
Hem merkez hem de şirket içi sanal ağlar için bir VPN ağ geçidi oluşturun. Ağdan ağa yapılandırmalar için RouteBased VpnType gerekir. VPN ağ geçidinin oluşturulması, seçili VPN ağ geçidi SKU’suna bağlı olarak 45 dakika veya daha uzun sürebilir.
Tablodaki değerleri kullanarak her ağ geçidi için aşağıdaki adımları yineleyin.
| Ayar | Hub ağ geçidi | Şirket içi ağ geçidi |
|---|---|---|
| Name | GW-hub | GW-Onprem |
| Sanal ağ | VNet-hub | VNet-Onprem |
| Genel IP adresi | VNet-hub-GW-pip | VNet-Onprem-GW-pip |
| İkinci Genel IP adresi | VNet-hub-GW-pip2 | VNet-Onprem-GW-pip2 |
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Arama kutusuna sanal ağ geçidi yazın ve Enter tuşuna basın.
- Sanal ağ geçidi'ni ve ardından Oluştur'u seçin.
- Tablodan Name değerini girin.
- Bölge için daha önce kullandığınız bölgeyi seçin.
- Ağ geçidi türü için VPN'yi seçin.
- SKU için VpnGw1AZ'ı seçin. Yeni dağıtımlar için erişilebilirlik bölgesi destekli bir SKU gereklidir. Daha fazla bilgi için VPN Gateway SKU birleştirme bölümüne bakınız.
- Tablodan Sanal ağı seçin.
- Etkin-aktif moduetkinleştir olarak ayarlayın, böylece her geçit tabloda listelenen iki genel IP adresi olsun.
- Genel IP adresi için Yeni oluştur'u seçin ve tablodan adı girin.
- İkinci Genel IP adresi için Yeni oluştur'u seçin ve tablodan adı girin.
- Kalan varsayılanları kabul edin, Gözden geçir + oluştur'u ve ardından Oluştur'u seçin.
VPN bağlantılarını oluşturma
Merkez ile şirket içi ağ geçitleri arasında VPN bağlantıları oluşturun. Her yön için bir bağlantı gerekir ve paylaşılan anahtar iki tarafta da aynı olmalıdır.
Tablodaki değerleri kullanarak her bağlantı için aşağıdaki adımları yineleyin.
| Ayar | Hub'dan şirket içi ortama | Şirket içi merkezden merkeze |
|---|---|---|
| Açılacak ağ geçidi | GW-hub | GW-Onprem |
| Bağlantı adı | Hub-Onprem | Şirket İçi-Hub |
| İlk sanal ağ geçidi | GW-hub | GW-Onprem |
| İkinci sanal ağ geçidi | GW-Onprem | GW-hub |
- FW-Hybrid-Test kaynak grubunu açın ve tablodan ağ geçidini seçin.
- Ayarlar'ın altında sol sütundaki Bağlantılar'ı seçin.
- Add (Ekle) seçeneğini belirleyin.
- Tablodan Bağlantı adını girin.
- Bağlantı türü için VNet’ten VNet’e seçeneğini belirleyin.
- İleri: Ayarlar'ı seçin.
- Tablodan İlk sanal ağ geçidini ve İkinci sanal ağ geçidini seçin.
- Paylaşılan anahtar (PSK) için, bu laboratuvar için oluşturduğunuz güçlü bir paylaşılan anahtarı girin. Her iki bağlantı için de aynı değeri kullanın ve güvenli bir şekilde saklayın. Yayınlanmış bir örnek değeri tekrar kullanmayın.
- Gözden geçir ve oluştur'u seçin ve ardından Oluştur seçeneğini belirleyin.
Bağlantıyı doğrulama
Yaklaşık beş dakika sonra her iki bağlantının da durumu Bağlandı olmalıdır.
Merkez ve uç sanal ağlarını eşleştirip ilişkilendirme
Hub-and-spoke sanal ağlarını eşleştirin.
FW-Hybrid-Test kaynak grubunu açın ve VNet-hub sanal ağını seçin.
Sol sütunda Eşlemeler'i seçin.
Add (Ekle) seçeneğini belirleyin.
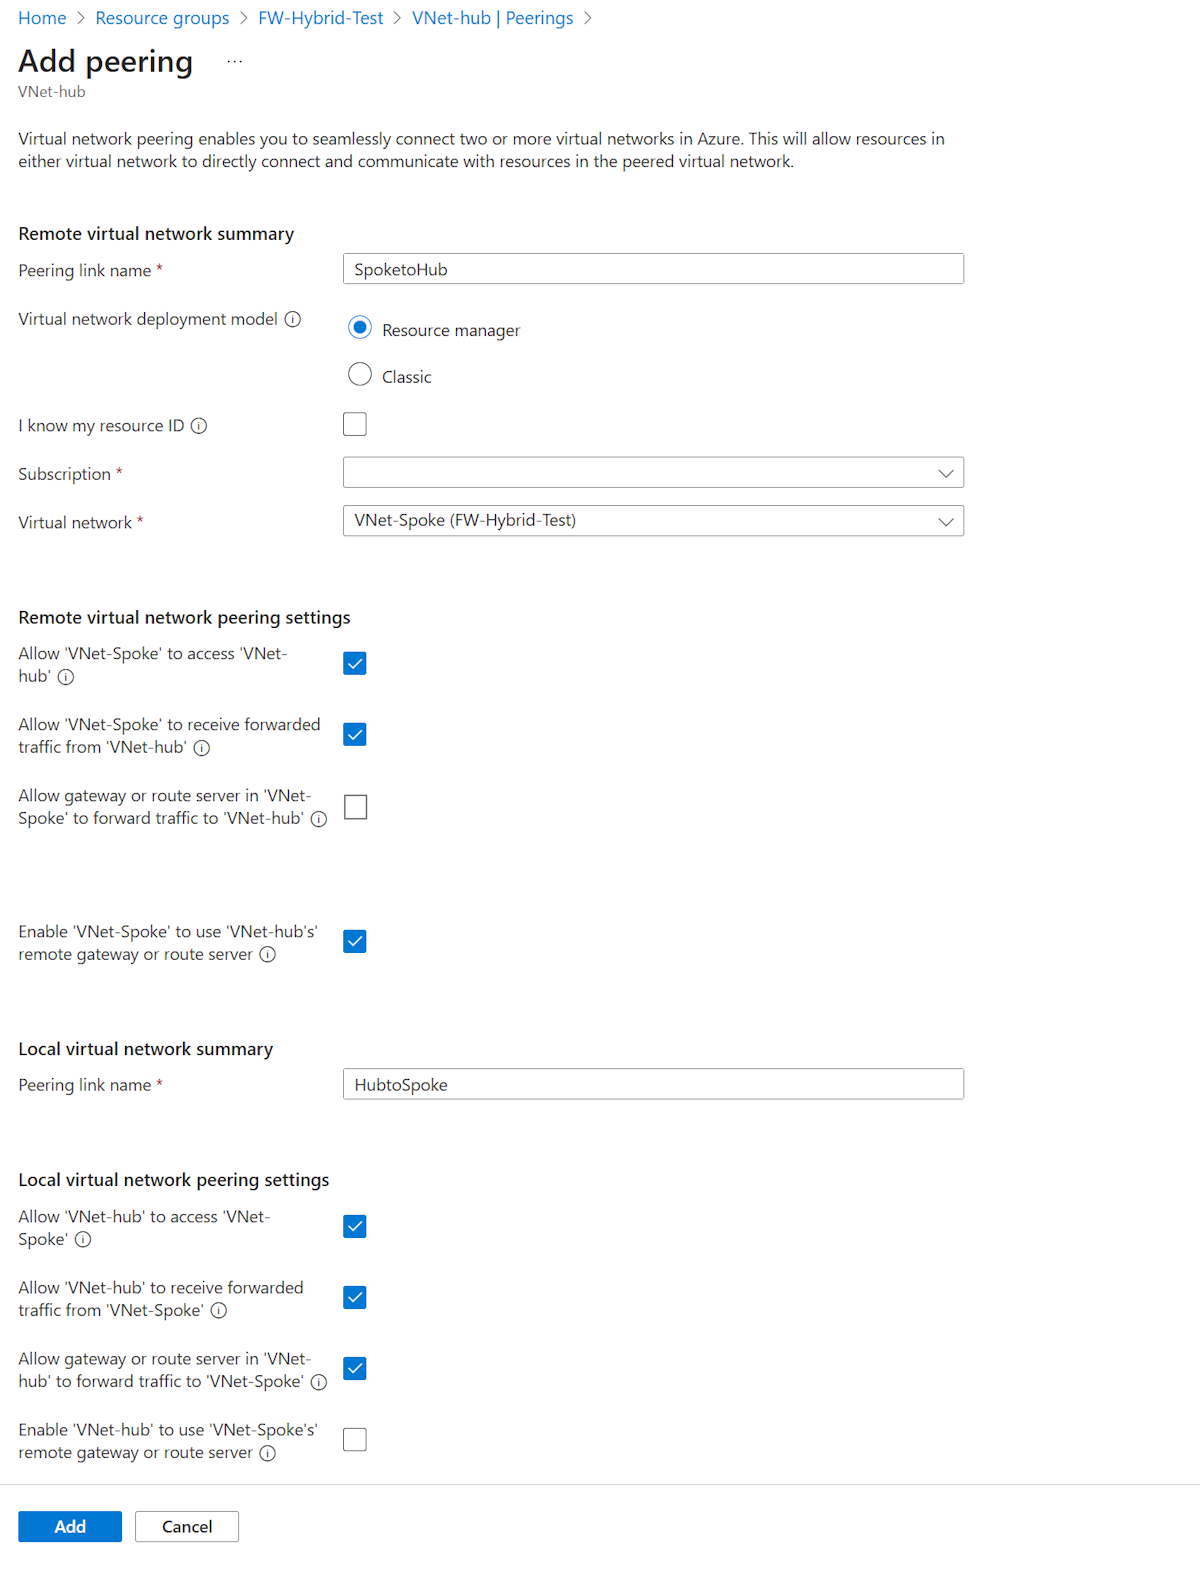
Uzak sanal ağ özeti altında:
Ayarın adı Değer Eşleme bağlantısı adı SpoketoHub Abonelik <aboneliğiniz> Sanal ağ VNet-Spoke 'VNet-Spoke' öğesinin 'VNet-hub' erişimine izin ver seçili 'VNet-Spoke' öğesinin 'VNet-Hub'dan iletilen trafiği almasına izin ver seçili 'VNet-Spoke' içindeki ağ geçidi veya yönlendirme sunucusunun trafiği 'VNet-Hub'a iletmesine izin ver seçilmedi 'VNet-Hub'ın uzak ağ geçidini veya yol sunucusunu kullanmak için 'VNet-Spoke' özelliğini etkinleştirin seçili Yerel sanal ağ özeti altında:
Ayarın adı Değer Eşleme bağlantısı adı HubtoSpoke 'VNet-hub'ın 'VNet-Spoke' erişimine izin ver seçili 'VNet-hub'ın 'VNet-Spoke' içinden iletilen trafiği almasına izin ver seçili 'VNet-Hub' içindeki ağ geçidi veya yönlendirme sunucusunun trafiği 'VNet-Spoke' adresine iletmesine izin verme seçili 'VNet-Hub'ı 'VNet-Spoke' uzak ağ geçidini veya yol sunucusunu kullanmak için etkinleştirin seçilmedi Add (Ekle) seçeneğini belirleyin.

Yolları oluşturma
Ardından iki yol tablosu oluşturun:
- Güvenlik duvarı IP adresi üzerinden hub ağ geçidi alt ağından uç alt ağına giden bir yol
- Spoke alt ağından güvenlik duvarı IP adresi üzerinden geçen varsayılan bir yol
Tablodaki değerleri kullanarak her yol tablosu için aşağıdaki adımları yineleyin.
| Ayar | Merkez-uç yolu | Varsayılan spoke rotası |
|---|---|---|
| Yol tablosu adı | UDR-Hub-Spoke | UDR-DG |
| Ağ geçidi rotasını yayma | Evet (varsayılan) | Hayır |
| Yol adı | ToSpoke | ToHub |
| Hedef IP adresleri/CIDR aralıkları | 10.6.0.0/16 | 0.0.0.0/0 |
| Sanal ağı ilişkilendir | VNet-hub | Sanal ağ uç |
| Alt ağı ilişkilendir | GatewaySubnet | SN-İş Yükü |
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Arama kutusuna yol tablosu yazın ve Enter tuşuna basın.
- Yol tablosu'nu ve ardından Oluştur'u seçin.
- Kaynak grubu için FW-Karma-Test'i seçin.
- Bölge için daha önce kullandığınız konumu seçin.
- Tablodan yol tablosunun Adını girin. Varsa, Ağ geçidi yolunu yay seçeneğini Hayır olarak ayarlayın.
- Gözden Geçir + Oluştur'u ve ardından Oluştur'u seçin.
- Yol tablosu oluşturulduktan sonra, yönlendirme tablosu sayfasını açmak için bu tabloyu seçin.
- Ayarlar'ın altında sol sütundaki Yollar'ı seçin.
- Add (Ekle) seçeneğini belirleyin.
- Tablodan Yol adını girin.
- Hedef türü için IP Adresleri'ne tıklayın.
- Tablodan Hedef IP adreslerini/CIDR aralıklarını girin.
- Sonraki atlama türü içinSanal cihazı seçin.
- Sonraki atlama adresi için güvenlik duvarının daha önce not ettiğiniz özel IP adresini yazın.
- Add (Ekle) seçeneğini belirleyin.
Her yol tablosunu alt ağıyla ilişkilendirin.
- Yönlendirme tablosu sayfasında Alt ağlar'ı seçin.
- İlişkilendir öğesini seçin.
- Tablodan Sanal ağı ve Alt Ağı seçin.
- Tamam'ı seçin.
Sanal makine oluşturma
İlgili iş yükünü ve şirket içi sanal makineleri oluşturun ve uygun alt ağlara yerleştirin.
İş yükü sanal makinesi oluşturma
Spoke sanal ağında, genel IP adresi olmayan, NGINX çalıştıran bir sanal makine oluşturun.
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Popüler Market ürünleri bölümünde Ubuntu Server 24.04 LTS'yi seçin.
- Sanal makine için şu değerleri girin:
- Kaynak grubu - FW-Hybrid-Test seçin
- Sanal makine adı: VM-Spoke-01
- Bölge - Daha önce kullandığınız bölge
- Görüntü - Ubuntu Server 24.04 LTS - x64 Gen2
- Boyut - Standard_B2s
- Kimlik doğrulama türü - SSH ortak anahtarı
- Kullanıcı adı: azureuser
- SSH ortak anahtar kaynağı - Yeni anahtar çifti oluşturma
- Anahtar çifti adı - VM-Spoke-01_key
- Genel gelen bağlantı noktaları için Yok'u seçin.
- İleri: Diskler'i seçin, varsayılanları kabul edin ve ardından İleri: Ağ'ı seçin.
- Sanal ağ için VNet-Spoke öğesini seçin ve alt ağ SN-Workload'dür.
- Genel IP için Yok'a tıklayın.
- İleri: Yönetim'i ve ardından İleri: İzleme'yi seçin.
- Önyükleme tanılaması için Devre dışı bırak'ı seçin.
- Gözden Geçir + Oluştur'u seçin, özet sayfasındaki ayarları gözden geçirin ve ardından Oluştur'u seçin.
- Yeni anahtar çifti oluştur iletişim kutusunda Özel anahtarı indir ve kaynak oluştur'u seçin. Anahtar dosyasını VM-Spoke-01_key.pem olarak kaydedin.
Nginx'i yükleme
Sanal makineyi oluşturduktan sonra Nginx web sunucusunu yükleyin.
Spoke'ın varsayılan güzergahı, internet trafiğini Azure Güvenlik Duvarı üzerinden gönderir. AllowWeb kuralı, şirket içi ağdan spoke ağa HTTP trafiğine izin verir; spoke ağdan paket indirilmesine izin vermez. Kurulum için geçici bir uygulama kuralı ekleyin ve güvenlik duvarını test etmeden önce kaldırın.
hybrid-test-pol öğesini açın. Ayarlar>Kuralları'nın altında Uygulama kuralları>Kural koleksiyonu ekle'yi seçin.
Aşağıdaki değerleri girin:
Ayar Değer Name Install-Nginx Kural koleksiyonu türü Application Priority 100 Kural derleme eylemi İzin ver Kural derleme grubu DefaultApplicationRuleCollectionGroup Kural adı Allow-Package-Repositories Kaynak türü IP adresi Source 10.6.0.0/24 Protokol:Port http:80, https:443 Hedef türü FQDN Hedef FQDN'ler azure.archive.ubuntu.com, archive.ubuntu.com, security.ubuntu.com, packages.microsoft.com Ekle seçeneğini seçin ve politika güncellemesinin tamamlanmasını bekleyin. Bu eğitim için VM'nin varsayılan Azure tarafından sağlanan DNS ayarlarını koruyun.
Azure portalında Cloud Shell'i açın ve Bash olarak ayarlandığından emin olun.
Sanal makineye nginx yüklemek için az vm run-command invoke komutunu kullanın:
az vm run-command invoke \ --resource-group FW-Hybrid-Test \ --name VM-Spoke-01 \ --command-id RunShellScript \ --scripts 'set -eu; sudo apt-get update; sudo apt-get install -y nginx; hostname | sudo tee /var/www/html/index.html; curl --fail http://localhost'- Komutun başarıyla tamamlandığını ve yerel web sunucusundan spoke VM'nin ana adını döndürdüğünü doğrulayın. Paket indirmeleri başarısız olursa, hata içindeki depo ana adını geçici kuralla karşılaştırın. Sadece yapılandırılmış paket depolarına izin verin; bir joker internet kuralı eklemeyin. Ubuntu'da APT ile ilgili yaygın sorunları çözme bölümünü inceleyebilirsiniz.
- hybrid-test-pol'a geri dönün ve Install-Nginx kural koleksiyonunu silin. Devam etmeden önce politika güncellemesinin tamamlanmasını bekleyin.
Şirket içi sanal makineyi oluşturma
Azure Bastion kullanarak bağlanmak için bu sanal makineyi kullanın. Buradan, güvenlik duvarı üzerinden spoke sunucuya bağlanırsınız.
- Azure portalı giriş sayfasında Kaynak oluştur'u seçin.
- Popüler Market ürünleri bölümünde Ubuntu Server 24.04 LTS'yi seçin.
- Sanal makine için şu değerleri girin:
- Kaynak grubu - Var olanı seçin ve ardından FW-Karma-Test'i seçin.
- Sanal makine adı - VM-Onprem.
- Bölge - Daha önce kullandığınız bölge.
- Görüntü - Ubuntu Server 24.04 LTS - x64 Gen2
- Boyut - Standard_B2s
- Kimlik doğrulama türü - SSH ortak anahtarı
- Kullanıcı adı: azureuser
- SSH ortak anahtar kaynağı - Yeni anahtar çifti oluşturma
- Anahtar çifti adı - VM-Onprem_key
- Genel gelen bağlantı noktaları için Yok'u seçin.
- İleri: Diskler'i seçin, varsayılanları kabul edin ve ardından İleri: Ağ'ı seçin.
- Sanal ağ için VNet-Onprem'i seçtiğinizde alt ağ SN-Corp olur.
- Genel IP için Yok'a tıklayın. Bu sanal ağda Bastion üzerinden bağlantı kuruyorsunuz.
- İleri: Yönetim'i ve ardından İleri: İzleme'yi seçin.
- Önyükleme tanılaması için Devre dışı bırak'ı seçin.
- Gözden Geçir + Oluştur'u seçin, özet sayfasındaki ayarları gözden geçirin ve ardından Oluştur'u seçin.
- Yeni anahtar çifti oluştur iletişim kutusunda Özel anahtarı indir ve kaynak oluştur'u seçin. Anahtar dosyasını VM-Onprem_key.pem olarak kaydedin.
Note
Azure, ya genel bir IP adresi atanmamış olan ya da iç Azure temel yük dengeleyicisinin arka uç havuzunda bulunan VM'ler için varsayılan bir dışa giden erişim IP'si sağlar. Varsayılan giden erişim IP mekanizması, yapılandırılamayan bir giden IP adresi sağlar.
Aşağıdaki olaylardan biri gerçekleştiğinde varsayılan giden erişim IP'si devre dışı bırakılır:
- VM'ye bir genel IP adresi atanır.
- VM, çıkış kuralları bulunan veya bulunmayan standart bir yük dengeleyicinin arka uç havuzuna yerleştirilir.
- Azure NAT Gateway adındaki bir kaynak, VM'nin alt ağına atanır.
Sanal makine ölçek kümelerini esnek düzenleme modunda kullanarak oluşturduğunuz VM'lerin varsayılan giden erişimi yoktur.
Azure'daki giden bağlantılar hakkında daha fazla bilgi için bkz . Azure'da varsayılan giden erişim ve giden bağlantılar için Kaynak Ağ Adresi Çevirisi'ni (SNAT) kullanma.
Azure Bastion’ı dağıtma
Azure Bastion Basic'i VNet-Onprem'de deploy ederek doğrudan VM-Onprem'e bağlanın. Tarayıcıto-VM bağlantısının VPN geçitlerini aşmasına gerek yok. VM-Onprem'den gönderdiğiniz web isteği yine de uç ağa ulaşmak için VPN bağlantısından ve Azure Güvenlik Duvarı'dan geçer.
VNet-Onprem'i açın, Subnet'leri seçin ve + Subnet'i seçin.
Alt ağ amacı için Azure Bastion'ı seçin. Adın AzureBastionSubnet olduğunu doğrulayın, Başlangıç adresiiçin 192.168.3.0 girin ve Boyutiçin /26 seçin. Add (Ekle) seçeneğini belirleyin.
Azure portalı menüsünde Kaynak oluştur'u seçin.
Arama kutusuna Bastion yazın ve sonuçlardan seçin.
Oluştur'i seçin.
Bastion Oluştur'da aşağıdaki ayarları yapılandırın:
Ayar Değer Abonelik Aboneliğinizi seçin Kaynak grubu FW-Hybrid-Test Name Onprem-Bastion Bölge Diğer kaynaklarınızla aynı Katman Basic Sanal ağ VNet-Onprem Subnet AzureBastionSubnet Genel IP adresi Public-ip-bastion adlı yeni bir Standart, statik bir halka açık IP adresi oluşturun. Bastion Basic, özel bir alt ağ ve genel IP adresi gerektirir ve konuşlandırılırken ücret talep eder. Konfigürasyon gereksinimleri için bkz. Azure Bastion configuration settings.
Seçin, gözden geçir ve oluştur. Doğrulama başarılı olduktan sonra Oluştur'u seçin.
Güvenlik duvarını test etme
İlk olarak, VM-spoke-01 sanal makinesi için özel IP adresini not edin.
Azure portalından VM-Onprem sanal makinesine gidin.
Bastion ile Bağlan'ı> seçin.
Yerel Dosyadan SSH Özel Anahtarı Kullan'ı seçin.
Kullanıcı adı alanına azureuser girin.
Daha önce indirdiğiniz VM-Onprem_key.pem dosyasına gidin ve dosyayı seçin.
Bağlan seçeneğini seçin.
VM-Onprem üzerindeki SSH oturumundan uç sanal ağında web sunucusunu test edin:
curl http://<VM-spoke-01 private IP>Web sunucusu bir yanıt döndürür.
Ardından, güvenlik duvarı kurallarının beklendiği gibi çalıştığını doğrulamak için güvenlik duvarı ağ kuralı koleksiyonu eylemini Reddet olarak değiştirin.
- Hybrid-test-pol Güvenlik Duvarı İlkesi'ni seçin.
- Kural Koleksiyonları'ı seçin.
- RCNet01 kural koleksiyonunu seçin.
- Kural koleksiyonu eylemi için Reddet'i seçin.
- Kaydetseçeneğini seçin.
Testi yeniden çalıştırın. Bu kez test başarısız olur.
Kaynakları temizle
Sonraki öğreticide güvenlik duvarı kaynaklarınızı koruyun veya artık bunlara ihtiyacınız yoksa, güvenlik duvarıyla ilgili tüm kaynakları silmek için FW-Hybrid-Test kaynak grubunu silin.