Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure IoT İşlemleri'nde, sunucu tarafından gönderilen olaylar (SSE) bağlayıcısı, HTTP hizmetleri tarafından kullanıma sunulan SSE uç noktalarındaki verilere erişim sağlar.
Azure IoT İşlemleri'ndeki bir varlık , fiziksel bir varlığı veya cihazı temsil etmek için oluşturduğunuz mantıksal bir varlıktır. Azure IoT İşlemleri varlığı, davranışını ve özelliklerini açıklayan özel özelliklere, veri noktalarına, akışlara ve olaylara sahip olabilir. Bir varlık bir veya daha fazla cihazla ilişkilendirilir. Azure IoT İşlemleri, varlık tanımlarını Azure Cihaz Kayıt Defteri'nde depolar.
Azure IoT İşlemleri'ndeki bir cihaz , fiziksel varlıklara veya cihazlara bağlantıları tanımlayan mantıksal bir varlıktır. Cihaz olmadan veriler fiziksel bir cihazdan veya varlıktan MQTT aracısına akamaz. Bir cihaz ve varlık yapılandırdığınızda, fiziksel varlık veya cihaz ile bağlantı kurulur ve bu varlıktan gelen veri noktası değerleri, olaylar ve akışlar Azure IoT Operasyonları örneğine ulaşır. Bir cihazın bir veya daha fazla gelen uç noktası vardır. Azure IoT İşlemleri, cihaz tanımlarını Azure Cihaz Kayıt Defteri'nde depolar.
Aşağıdaki tabloda, SSE bağlayıcısının desteklediği özellikler özetlenmiştir:
| Özellik | Destekleniyor | Notes |
|---|---|---|
| Kullanıcı adı/parola kimlik doğrulaması | Yes | Temel HTTP kimlik doğrulaması |
| X.509 kullanıcı sertifikaları (mTLS) | Yes | İstemci kimlik doğrulaması ve yetkilendirme sertifikaları |
| Anonim erişim | Yes | Test amacıyla |
| Güney yönlü sertifika güven listesi | Yes | SSE uç noktasına güvenli TLS bağlantıları için |
| OpenTelemetry tümleştirmesi | Yes | |
| Otomatik yeniden denemeler | Yes | Tekrar deneyemeyen hatalar için başarısız durumunu raporlar |
| WASM veri dönüşümü | Hayı | |
| Şema oluşturma | Yes | Çıkarsanan şemayı şema kayıt defterine kaydeder |
Yapılandırılan her veri kümesi için SSE bağlayıcısı:
- Belirtilen SSE uç noktasından SSE olaylarını örnekler.
- Aldığı verileri temel alarak her veri kümesi için bir ileti şeması oluşturur ve bunu Azure Cihaz Kayıt Defteri'ndeki şema kayıt defterine kaydeder.
- Olay verilerini belirtilen hedefe iletir.
Bu makalede, aşağıdaki gibi görevleri gerçekleştirmek üzere SSE için bağlayıcının nasıl kullanılacağı açıklanmaktadır:
- SSE kaynaklarını Azure IoT İşlemleri örneğine bağlayan cihazları tanımlayın.
- Varlıkları ekleyin ve SSE kaynağından MQTT aracısı veya aracı durum deposuna veri akışını etkinleştirmek için olayları tanımlayın.
Önkoşullar
- Kubernetes kümesinde dağıtılan Azure IoT İşlemleri örneği. Daha fazla bilgi için bkz. Deploy Azure IoT İşlemleri.
Geliştirme makinenizde yüklü Azure CLI. Kullanılabilir Azure CLI uzantıları bölümünde, azure-iot-ops uzantısını kullanmak için gereken en düşük sürümü kontrol edin. Sürümünüzü denetlemek ve
az --versiongerekirse güncelleştirmek için kullanınaz upgrade. Daha fazla bilgi için bkz. Azure CLI yükleme.Azure CLI için Azure IoT İşlemleri uzantısı. Uzantıyı eklemek veya en son sürüme güncelleştirmek için aşağıdaki komutu kullanın:
az extension add --upgrade --name azure-iot-ops
İşlem deneyimi web kullanıcı arabiriminde oturum açmak için, Kubernetes - Azure Arc örneğinizi içeren kaynak grubu üzerinde en az katkı sağlayıcı iznine sahip bir Microsoft Entra ID hesabına ihtiyacınız vardır. Microsoft hesabıyla (MSA) oturum açamazsınız. Daha fazla bilgi için Operasyon deneyimi web kullanıcı arabirimine erişim sorunlarını giderme bölümüne bakın.
BT yöneticinizin Azure portalında Azure IoT İşlemleri örneğiniz için SSE şablonu için bağlayıcıyı yapılandırması gerekir.
SSE kaynağına erişmek için gerekli kimlik bilgilerine ihtiyacınız vardır. SSE kaynağı kimlik doğrulaması gerektiriyorsa, SSE kaynağının kullanıcı adını ve parolasını içeren bir Kubernetes gizli dizisi oluşturmanız gerekir.
Almak istediğiniz her SSE kaynak olayı için olay kimliğini hazır bulundurun.
SSE bağlayıcısı şablon örneği
Ot kullanıcısının SSE için bağlayıcıyı kullanan bir cihaz oluşturabilmesi için bt yöneticisinin Azure IoT İşlemleri örneğinize bir SSE bağlayıcısı şablon örneği eklemesi gerekir. Daha fazla bilgi edinmek için bkz. Bağlayıcı şablonu örneklerini oluşturma ve yönetme.
Bağlayıcı için sertifika güven listesi yapılandırma
Her bağlayıcının kendi güven listesi vardır: bağlayıcı güvenli bir bağlantı kurduğunda güneye giden uç noktanın sunduğu TLS sertifikasını doğrulamak için bağlayıcının kullandığı sertifika kümesi. Güneye giden uç nokta özel veya kurumsal sertifika yetkilisi (CA) tarafından imzalanan bir TLS sertifikası veya bağlayıcının henüz güvenmediği otomatik olarak imzalanan bir sertifika kullandığında güven listesine bir sertifika ekleyin. Bağlayıcının karşılıklı TLS için güneye giden uç noktaya sunduğu istemci sertifikaları, cihazın kullanıcı kimlik doğrulamasının bir parçası olarak ayrı olarak yapılandırılır.
Note
OPC UA bağlayıcısı için güven listesi, OPC UA uygulama örneği sertifikalarını da işler. Daha fazla bilgi edinmek için bkz. OPC UA sertifika altyapısını anlama.
Bağlayıcının güven listesine iki yolla sertifika ekleyebilirsiniz:
İşlem deneyimi. İşlemler deneyimi web kullanıcı arayüzünde, ister bir sertifika dosyasını doğrudan karşıya yükleyebilir ister Azure Key Vault’tan mevcut bir gizli anahtar seçebilirsiniz. İşlemler deneyimi, sertifikayı Azure Key Vault’a gizli dizi olarak ekler (gerekirse), küme üzerinde eşitlenen gizli dizi kaynağını oluşturur ve sizin için bunu bağlayıcının güven listesine ekler. Daha fazla bilgi edinmek için bkz. Dış iletişim için sertifikaları yönetme.
Azure CLI. Azure CLI akışı, sertifikanın Azure Key Vault'da gizli dizi olarak depolandığını varsayar. kümede Key Vault gizli diziye başvuran eşitlenmiş bir gizli dizi oluşturmak için
az iot ops secretsync secret setve ardından bağlayıcı şablonunun güven listesinde eşitlenen gizli diziye başvuru eklemek içinaz iot ops connector template updatekullanırsınız. Daha fazla bilgi edinmek için bkz. Sertifika ekleme ve kullanma. Azure Key Vault’a nasıl sertifika ekleneceğini öğrenmek için bkz. Sertifikaları Azure Key Vault’a gizli diziler olarak ekleme.
İşlem deneyimi ve Azure CLI akışları kısmen çakışıyor. İşlem deneyimi, Azure Key Vault için yeni bir sertifika yükleyebilir ve bunu tek bir deneyimde kümeyle eşitleyebilir. Azure CLI akışı sertifikanın zaten Azure Key Vault olduğunu varsayar ve yalnızca eşitleme ve güven listesi kablolarını işler.
Cihaz oluşturma
Bağlayıcıyı SSE için yapılandırmak için önce SSE kaynağına bağlantıyı tanımlayan bir cihaz oluşturun. Cihaz, SSE kaynağının URL'sini ve SSE kaynağına erişmek için ihtiyacınız olan tüm kimlik bilgilerini içerir:
İşlem deneyimi web kullanıcı arabiriminde sol gezinti bölmesinde Cihazlar'ı seçin. Ardından Yeni oluştur'u seçin.
Cihazınız için gibi
sse-connectorbir ad girin. SSE bağlayıcısının uç noktasını eklemek için Microsoft.SSEHttp kutucuğunda Yeni'yi seçin.Tüm kimlik doğrulama kimlik bilgileri dahil olmak üzere SSE bağlayıcısı için uç noktanın ayrıntılarını ekleyin:
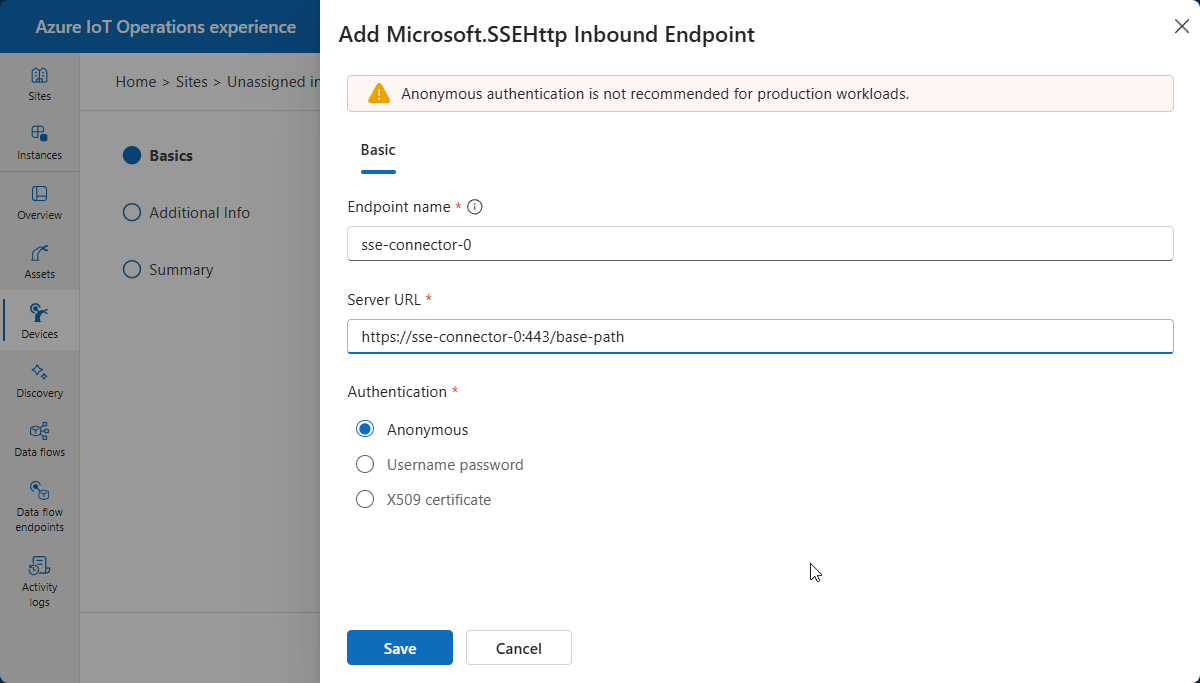
Uç noktayı kaydetmek için Uygula'yı seçin.
Devam etmek için Cihaz ayrıntıları sayfasında İleri'yi seçin.
Özel özellik ekle sayfasında, cihazla ilişkilendirmek istediğiniz diğer özellikleri ekleyin. Örneğin, kameranın üreticisini göstermek için bir özellik ekleyebilirsiniz. Ardından devam etmek için Sonraki seçin.
Özet sayfasında, cihazın ayrıntılarını gözden geçirin ve oluştur'u seçerek varlığı oluşturun.
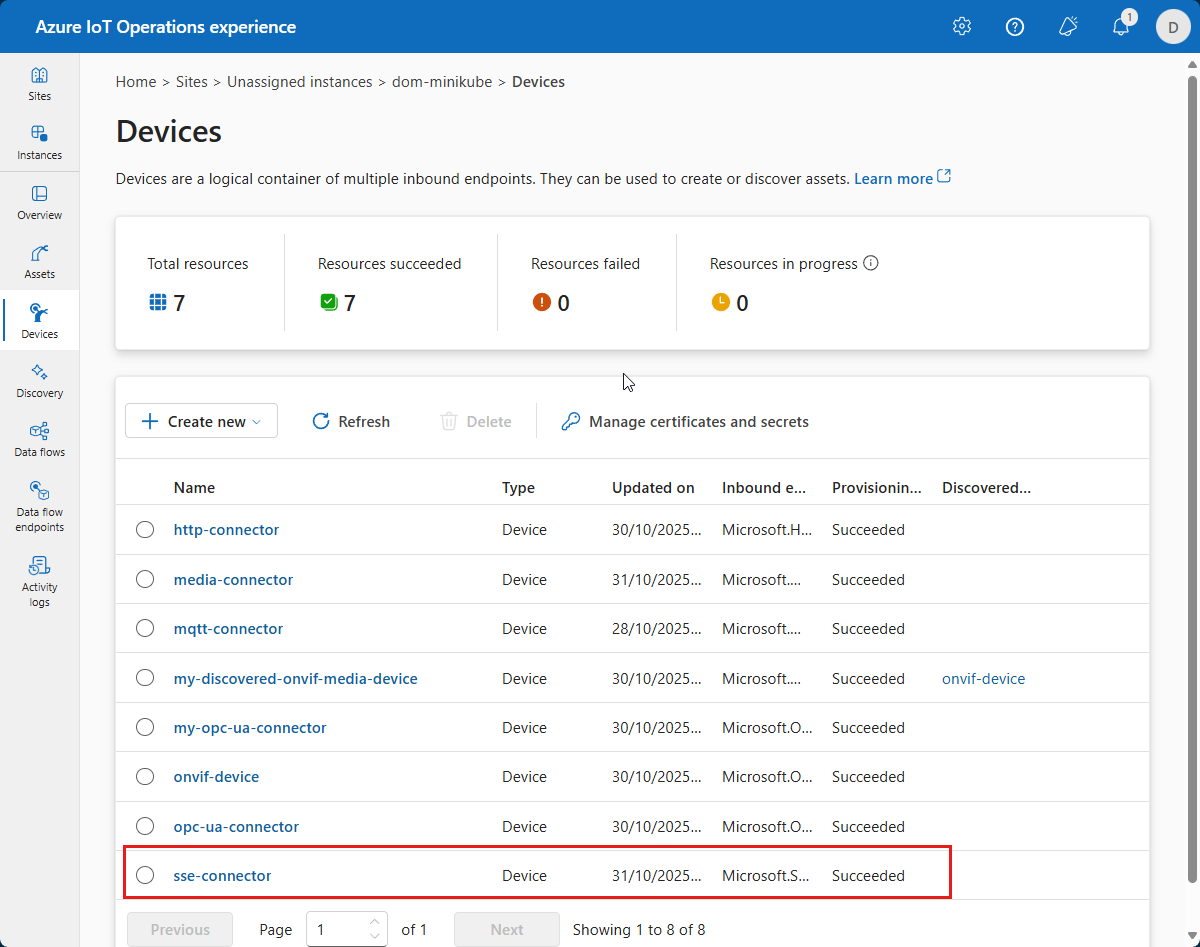
Cihaz oluşturulduktan sonra Cihazlar listesinde görüntüleyebilirsiniz:
Bir cihazı kullanıcı adı ve parola kullanacak şekilde yapılandırma
Önceki örnekte kimlik doğrulama modu kullanılır Anonymous . Bu mod kullanıcı adı veya parola gerektirmez.
Kimlik doğrulama modunu kullanmak Username password için aşağıdaki adımları tamamlayın:
İşlem deneyiminde, gelen uç noktayı ekleyip Kullanıcı adı parolası kimlik doğrulama modunu seçtiğinizde, kullanıcı adı ve parola için gizli dizi başvurularını eklemek için Başvuru ekle'yi seçin. İşlem deneyimi iki seçenek sunar:
- Yeni bir gizli anahtar oluşturun: değeri Azure Key Vault’a yükler ve kümeyle senkronize edilmiş bir gizli anahtar olarak eşitler.
- Azure Key Vault'tan ekle: mevcut bir Key Vault gizli anahtarını kümeyle eşitler.
İşlem deneyimi hem kullanıcı adı hem de parola başvurularını kümedeki tek bir eşitlenmiş gizli dizi kaynağına kaydeder ve eşitlenen gizli diziye bir ad verirsiniz.
Daha fazla bilgi için bkz: Gizli anahtarlar ekleme ve kullanma.
Cihazı X.509 sertifikası kullanacak şekilde yapılandırma
İşlem deneyiminde, gelen uç noktayı ekleyip X509 sertifika kimlik doğrulama modunu seçtiğinizde, istemci sertifikası ve özel anahtar için gizli dizi başvuruyu eklemek için Başvuru ekle'yi seçin. İşlem deneyimi iki seçenek sunar:
- Yeni bir gizli dizi oluşturun: sertifika ve özel anahtar dosyalarını Azure Key Vault yükler ve bunları eşitlenmiş gizli dizi olarak kümeyle eşitler.
- Azure Key Vault'tan ekle: mevcut Key Vault gizli anahtarlarının kümeyle eşitlenmesini sağlar.
İşlem deneyiminde, sertifika ve anahtar başvuruları kümedeki tek bir senkronize edilmiş gizli kaynakta kaydedilir ve bu senkronize edilmiş gizli kaynağa bir ad verirsiniz.
Daha fazla bilgi edinmek için bkz. Karşılıklı TLS için istemci sertifikasını ve özel anahtarı eşitleme.
Varlık oluşturma
SSE uç noktasından olayları yayımlayan bir varlık tanımlamak için şu adımları izleyin:
İşlem deneyimi web kullanıcı arabiriminde sol gezinti bölmesinde Varlıklar'ı seçin. Ardından Varlık oluştur'u seçin.
Önceki bölümde oluşturduğunuz SSE bağlayıcısı için gelen uç noktayı seçin.
Varlığınız için
my-sse-sourcegibi bir ad girin.Varlıkla ilişkilendirmek istediğiniz tüm özel özellikleri ekleyin. Örneğin, kameranın üreticisini göstermek için bir özellik ekleyebilirsiniz. Devam etmek için İleri'yi seçin.
Veri kümesi, bağlayıcının bir veri noktaları koleksiyonundan topladığı verileri nereye gönderdiğini tanımlar. Bir SSE varlığı birden çok veri kümesine sahip olabilir. Veri kümesi oluşturmak için:
Veri kümesi oluştur'u seçin.
Veri kümesinin adı, veri kaynağı ve hedefi gibi ayrıntılarını girin. SSE varlıkları için veri kaynağı, SSE uç noktasındaki yoldur. Hedef bir MQTT konusu veya aracı durum deposu anahtarıdır.
Oluştur'u seçin ve veri kümesini oluşturun.
Tip
Varsayılan veri kümesi ayarlarını yapılandırmak için Varsayılan ayarları yönet seçeneğini kullanın.
Olay grubu, bağlayıcının bir olay koleksiyonundan aldığı verileri nereye gönderdiğini tanımlar. Bir SSE varlığının birden çok olay grubu olabilir. Olay grubu oluşturmak için:
Olay grubu oluştur'u seçin.
Olay grubu ve hedef MQTT konusu için bir ad girin.
Oluştur'u seçin ve olay grubunu oluşturun ve olaylar sayfasına gidin.
Gruba olay eklemek için Olay ekle'yi seçin. Örneğin:
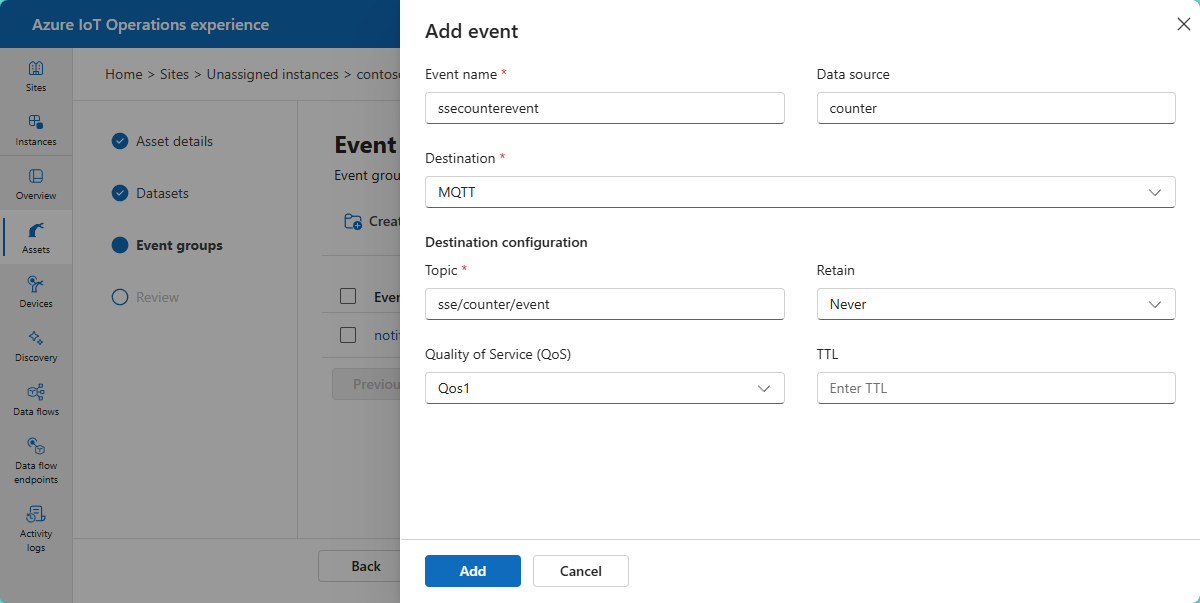
Veri kaynağı olarak SSE olay kimliği ve hedef olarak yayımlanması gereken MQTT konusu da dahil olmak üzere her olayın ayrıntılarını ekleyin. Devam etmek için İleri'yi seçin.
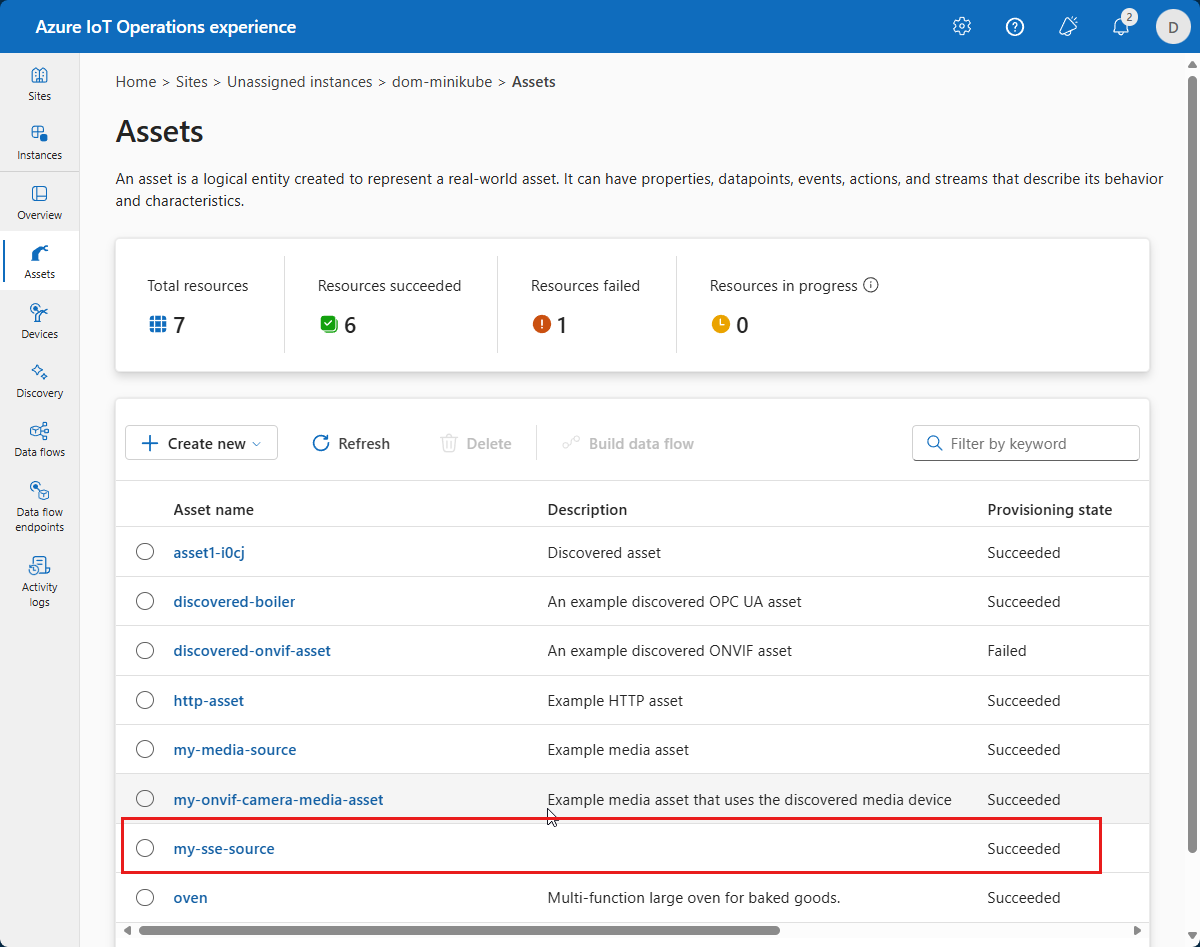
Gözden Geçir sayfasında, varlığın ayrıntılarını gözden geçirin ve oluştur'u seçerek varlığı oluşturun. Birkaç dakika sonra varlık Varlıklar sayfasında listelenir: