Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure IoT İşlemleri tüm iletişimi şifrelemek için TLS kullanır. Bu makalede, dış OPC UA sunucularının kimliğini doğrulama gibi dış iletişimler için sertifikaların nasıl yönetileceğini açıklar.
İç iletişim sertifikalarının yönetimi hakkında, varsayılan kendinden imzalı sağlayıcı ve kendi CA sağlayıcınızı kullanma dahil olmak üzere daha fazla bilgi için Kendi sağlayıcınızı kullanma bölümüne bakın.
Önkoşullar
- Güvenli ayarlarla dağıtılan bir Azure IoT İşlemleri örneği. Azure IoT İşlemleri güvenli ayarlarla dağıtmak için Deploy Azure IoT İşlemleri bir üretim kümesine içindeki adımları izleyin. Azure IoT İşlemleri’ı daha önce test ayarlarıyla dağıttıysanız, öncelikle güvenli ayarları etkinleştirmeniz gerekir.
Dış iletişim sertifikalarını yönetme
Azure IoT İşlemleri, bulutta yönetilen kasa çözümü olarak Azure Key Vault'u kullanır ve Kubernetes için Azure Key Vault gizli anahtar deposu uzantısını kullanarak gizli anahtarları buluttan alır ve uçta Kubernetes gizli anahtarları olarak depolar.
Önemli
Azure IoT İşlemleri dış iletişimlerin güvenliğini sağlamak için sertifikaları kullansa da, bu sertifikalar Azure Key Vault'ta gizli dizi olarak depolanır. Azure Key Vault'a sertifika eklediğinizde, bunu sertifika kaynağı olarak değil, gizli olarak eklediğinizden emin olun.
Azure Key Vault izinlerini yapılandırma
Kullanıcı, anahtar kasasında gizli bilgiler oluşturmak için işlem deneyiminden yararlanmak amacıyla Azure'da kaynak düzeyinde Key Vault Gizli Bilgi Yetkilisi izinlerine ihtiyaç duyar.
Test veya geliştirme ortamında, Azure IoT İşlemleri örneğinin ve Azure Key Vault örneğinin dağıtıldığı kaynak grubu düzeyinde kullanıcınıza Key Vault Gizli Dizileri Yetkilisi rolünü atamak için aşağıdaki adımları kullanın:
Kaynak grubunun adını bulmak için işlem deneyimi web kullanıcı arabirimine gidin, Örnekler sayfasına gidin ve Azure IoT İşlemleri örneğinizi bulun. Kaynak grubu adı Kaynak grubu alanında gösterilir.
Azure portalına gidin ve ardından Azure IoT İşlemleri örneğinizin ve Azure Key Vault örneğinizin dağıtıldığı kaynak grubuna gidin.
Tip
Adı yazarak kaynak grubunu hızlı bir şekilde bulmak için Azure portalının üst kısmındaki arama kutusunu kullanın.
Sol taraftaki menüden Erişim denetimi (IAM) öğesini seçin. Ardından + Ekle > Rol ataması ekle'yi seçin.
Rol sekmesinde, listeden Key Vault Sırlar Görevlisi'ni seçin ve ardından İleri'yi seçin.
Üyeler sekmesinde Kullanıcı, grup veya hizmet sorumlusu'na tıklayın,Üyeleri seç'i seçin, Key Vault Gizli DiziLeri Yetkilisi rolünü atamak istediğiniz kullanıcıyı seçin ve ardından İleri'yi seçin.
Rol atamasını tamamlamak için Gözden geçir ve ata seçeneğini seçin.
Üretim ortamında, Azure IoT İşlemleri ile kullandığınız Azure Key Vault'un güvenliğini sağlamak için en iyi yöntemleri izleyin. Daha fazla bilgi için bkz. Azure Key Vault'un kullanımına yönelik en iyi yöntemler. Anahtar kasanızın izin modeli olarak Azure rol tabanlı erişim denetimine sahip olduğundan emin olun.
Sertifika ekleme ve kullanma
Bağlayıcılar, dış sunucularda uygulama kimlik doğrulamasını yapılandırmak için sertifika yönetimi deneyimini kullanır. Örneğin, OPC UA bağlayıcısı, bağlandığınız OPC UA sunucularının sunucu kimliğini doğrulamak için güven listesindeki sertifikaları kullanır.
Azure IoT İşlemlerini güvenli ayarlarla dağıttığınızda, Azure Key Vault'a sertifika eklemeye başlayabilir ve bunları Dış bağlantılar için Güven listesinde ve Veren listesi depolarında kullanılacak Kubernetes kümesiyle eşitleyebilirsiniz. Her bağlayıcının güvendiği ve bağlandığı dış sunucuların sertifikalarını depolamak için kendi güven listesi vardır.
Dış iletişimler için sertifikaları, işlem deneyimi web kullanıcı arabirimini veya Azure CLI kullanarak yönetebilirsiniz:
Dış iletişim sertifikalarını yönetmek için şu adımları izleyin:
Azure IoT İşlemleri deneyimi'ne gidin ve sitenizi ve Azure IoT İşlemleri örneğini seçin.
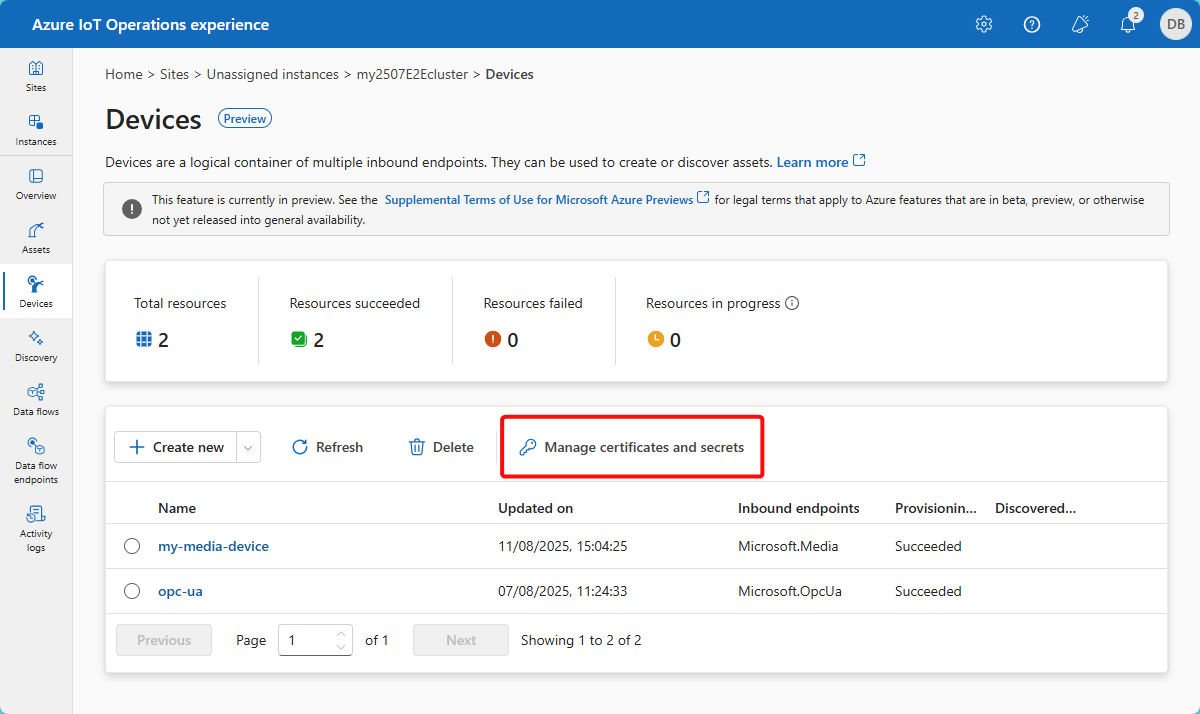
Sol gezinti bölmesinde Cihazlar'ı seçin.
Sertifikaları ve sırları yönet seçin.
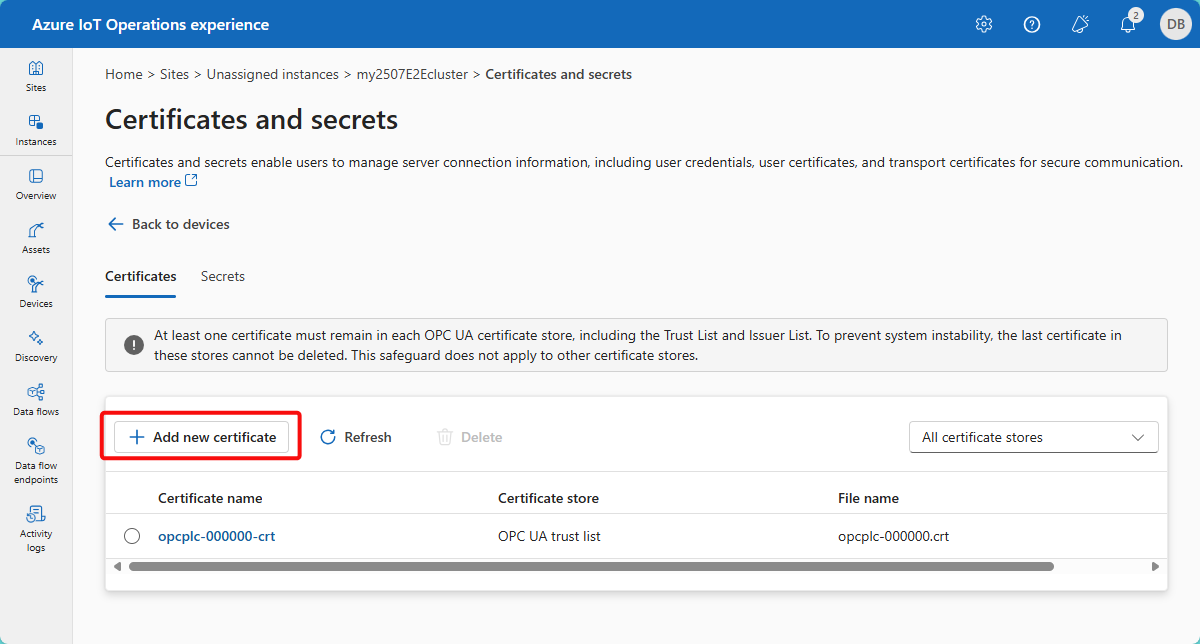
Sertifikalar ve Gizli Diziler sayfasında Yeni sertifika ekle'yi seçin.
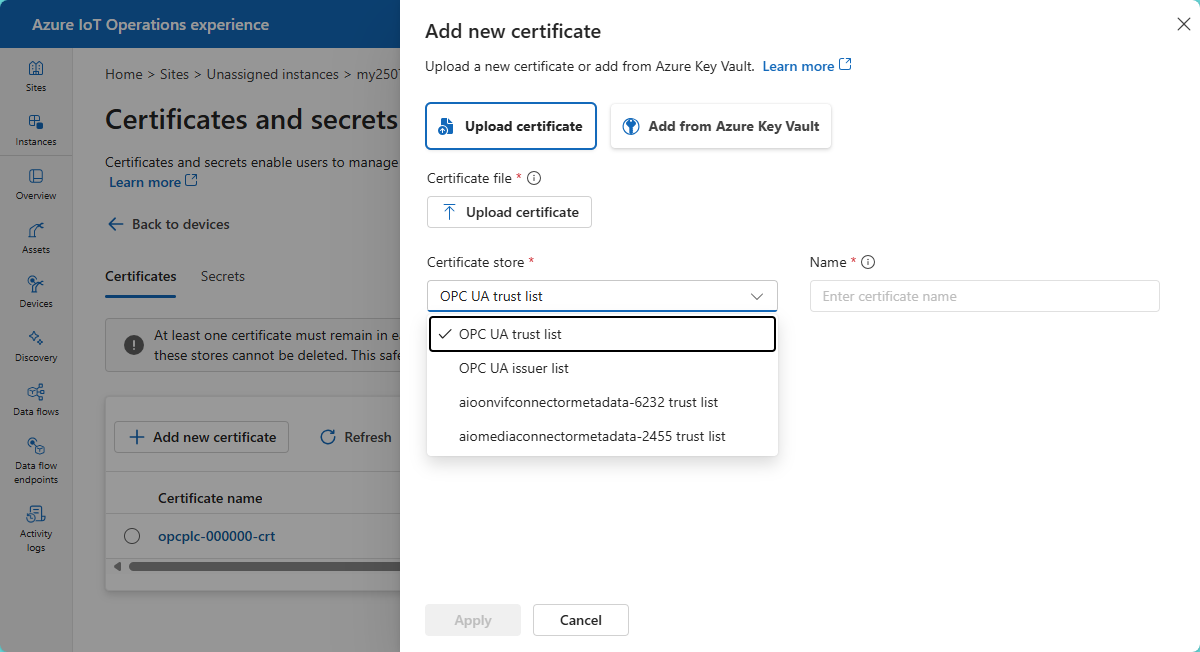
Yeni bir sertifikayı iki yolla ekleyebilirsiniz:
Sertifikayı Karşıya Yükle: Azure Key Vault'a bir sır olarak eklemek ve gizli dizi deposu uzantısını kullanarak otomatik olarak kümeye senkronize etmek üzere bir sertifika yükler.
- Sertifikayı Azure Key Vault'a ekleyip kümeyle eşitlemeden önce doğru sertifikaya sahip olduğunuzdan emin olmak için yükledikten sonra sertifika ayrıntılarını görüntüleyin.
- Gelecekte hangi gizliliğin sizin gizlinizi temsil ettiğini tanıyabilmeniz için sezgisel bir isim kullanın.
- Sertifikayı kullanan bağlayıcı için uygun sertifika depoyu seçin. Örneğin, OPC UA güven listesi.
Uyarı
Yalnızca sertifikayı karşıya yüklemek gizli veriyi Azure Key Vault'a eklemez ve kümeyle eşitlemez; değişikliklerin uygulanması için Uygula'yı seçmeniz gerekir.
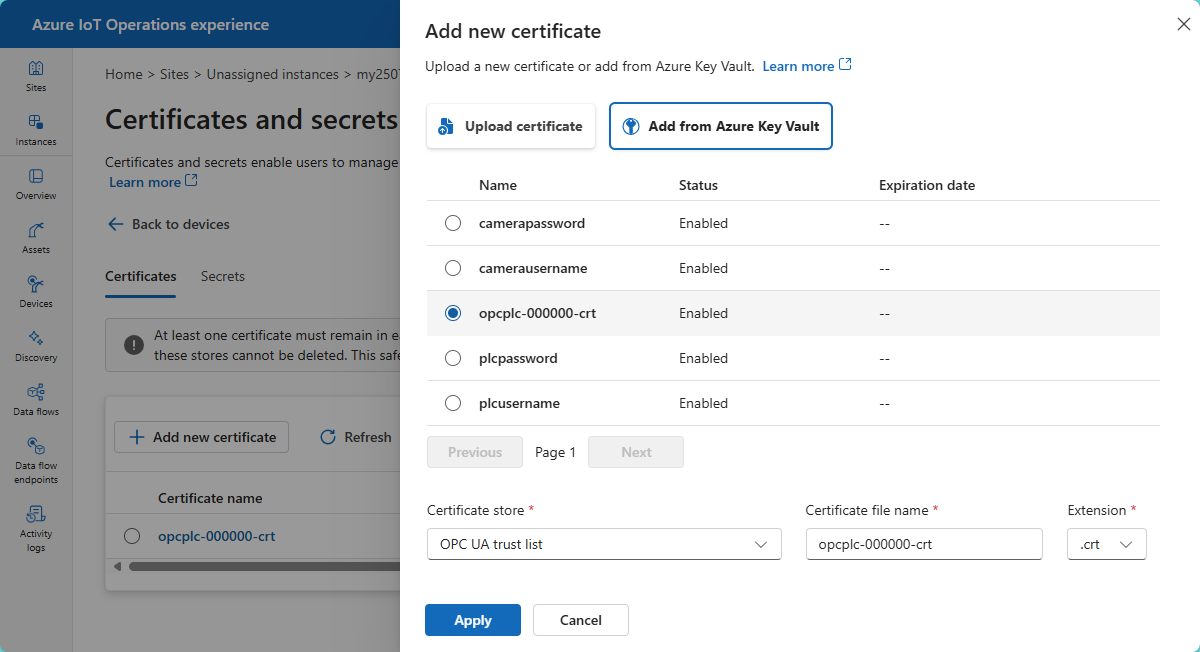
Azure Key Vault'tan Ekle: Mevcut bir gizli anahtarı kümeye eşitlemek üzere Azure Key Vault'tan ekleyin.
Uyarı
Kümeyle eşitlemek istediğiniz sertifikayı barındıran gizli diziyi seçtiğinizden emin olun. Doğru sertifika olmayan bir gizli seçildiğinde bağlantı başarısız olur.
Liste görünümünü kullanarak eşitlenmiş sertifikaları yönetebilirsiniz. Eşitlenen tüm sertifikaları ve eşitlendiği sertifika depolarını görüntüleyebilirsiniz:
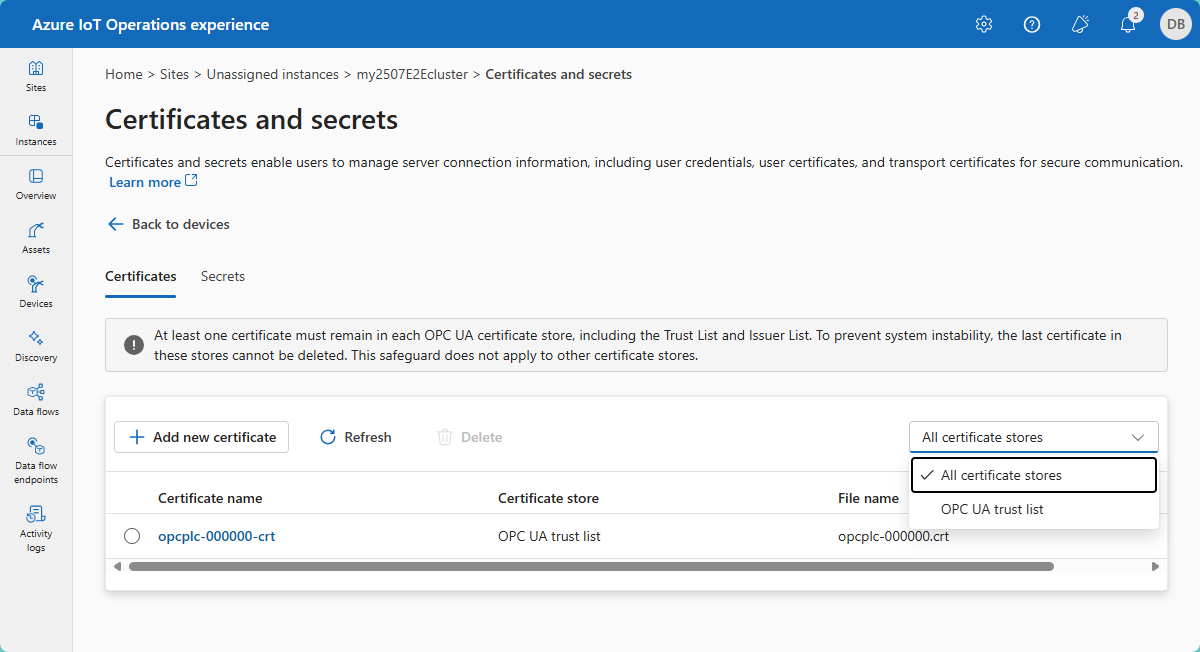
Eşitlenen sertifikaları da silebilirsiniz. Eşitlenmiş bir sertifikayı sildiğinizde, bu sertifika sadece Kubernetes kümesinden eşitlenmiş sertifikayı siler ve Azure Key Vault'tan içerilen gizli referansı silmez. Sertifika gizlisini anahtar kasasından el ile silmeniz gerekir.
Azure Key Vault'a gizli olarak sertifika ekleme
Daha önce Azure Key Vault'a eklenmiş olan mevcut sertifikaları seçmek için işlem deneyimini kullanıyorsanız, gizli dizilerin Azure IoT İşlemleri tarafından desteklenen bir biçimde ve kodlamada olduğundan emin olun.
Azure Key Vault'a PEM sertifika gizli dizisi eklemek için aşağıdaki örneğe benzer bir komut kullanabilirsiniz:
az keyvault secret set \
  --vault-name <your-key-vault-name> \
  --name my-cert-pem \
  --file ./my-cert.pem \
  --encoding hex \
  --content-type 'application/x-pem-file'
Azure Key Vault'a ikili DER sertifika gizli dizisi eklemek için aşağıdaki örneğe benzer bir komut kullanabilirsiniz:
az keyvault secret set \
  --vault-name <your-key-vault-name> \
  --name my-cert-der \
  --file ./my-cert.der \
  --encoding hex \
  --content-type 'application/pkix-cert'